
Тойм
Байгууллагын түлхүүрийн удирдлага (EKM) нь өөрийн гадаад түлхүүрийн удирдлагын систем (KMS)-ээр удирддаг түлхүүрүүдийг ашиглан OpenAI дахь хэрэглэгчийн контентоо шифрлэх боломжийг олгодог. Үүнийг ChatGPT Enterprise болон API-д ашиглах боломжтой.
OpenAI нь AWS KMS, Google Cloud (GCP), Azure Key Vault болон Oracle Cloud Infrastructure (OCI) Vault дахь гадаад бүртгэлүүдээр өөрийн түлхүүрийг ашиглан шифрлэх (BYOK) боломжийг дэмждэг.
OpenAI EKM шифрлэлт хэрхэн ажилладаг вэ
Дээд түвшний урсгал
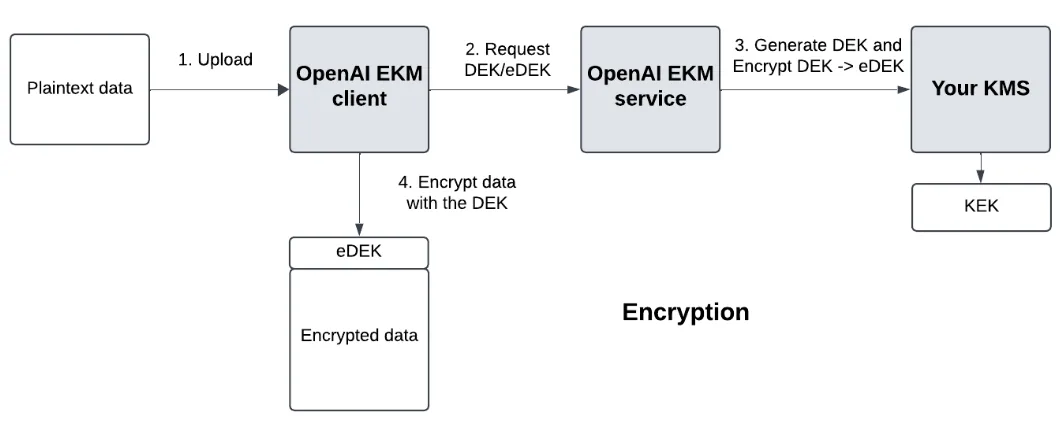
Бид таны cloud provider-д зориулж Data Encryption Key (DEK) үүсгэнэ.
Таны cloud KMS нь таны cloud дотор эсвэл гадна хадгалагдах мастер Key Encryption Key (KEK)-ийг удирдана. Хэрэгжүүлэлт нь танаас хамаарна.
Бид таны cloud-оос DEK-ийг шифрлэх хүсэлт гаргаж, encrypted DEK (eDEK)-ийг авна. Хэрэв таны KEK гадна хадгалагддаг бол таны cloud гадаад сан руу нэмэлт дамжуулалт хийдэг бөгөөд энэ алхам OpenAI-д харагддаггүй.
Шифрлэлт
Шифрлэх үед таны өгөгдлийг DEK-ээр шифрлэж, eDEK-ийг файлын мета өгөгдөл болгон хадгална.
Тайлалт
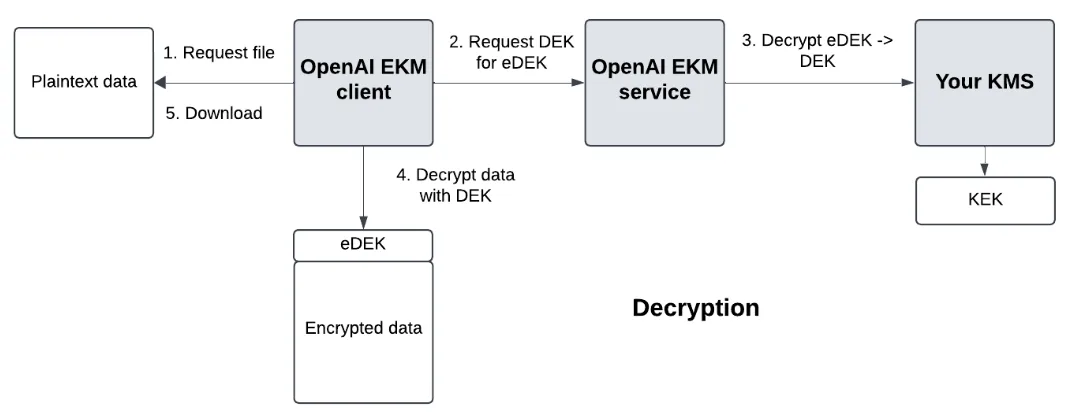
Тайлалтын үед бид eDEK-ийг таны cloud KMS-ээр DEK болгон тайлуулах хүсэлт гаргаж, дараа нь DEK-ээр өгөгдлийг тайлдаг.
Үндсэн нэр томьёо
Өгөгдөл шифрлэх түлхүүр (DEK) - таны өгөгдлийг шифрлэх түлхүүр.
Шифрлэсэн өгөгдөл шифрлэх түлхүүр (eDEK) - таны KMS-ээс үүсгэсэн, шифрлэсэн DEK
Түлхүүр шифрлэх түлхүүр (KEK) - таны удирддаг үндсэн түлхүүр бөгөөд DEK -> eDEK болгон шифрлэж, eDEK -> DEK болгон тайлдаг. Энэ түлхүүр үргэлж OpenAI-ийн системүүдээс гадна хадгалагдана.
Хэрэгжүүлэлтийн дээд түвшний шаардлагууд
Үүлэн үйлчилгээний орчинд
AWS, Azure, GCP эсвэл OCI Vault (зөвхөн API төслүүдэд) ашиглан KMS түлхүүр үүсгэнэ үү.
KMS дээр шифрлэх/тайлах зөвшөөрөлтэй, хязгаарлагдмал эрх бүхий тусгай бодлого үүсгэнэ үү
AWS итгэлцлийн бодлого, GCP ажлын ачааллын таних тохиргоо, Azure үйлчилгээний эрхийн субъект эсвэл OCI тенант хоорондын IAM бодлого ашиглан OpenAI-ийн хандалтыг тохируулна уу.
KMS-дээ хандах хязгаарлагдмал бодлоготой үүргийг OpenAI-д онооно уу
OpenAI платформууд дээр
ChatGPT Enterprise
Туршилтын зорилгоор sandbox ChatGPT ажлын талбар үүсгэнэ үү.
API
Удирдлагын API-аар түлхүүрээ бүртгүүлж, туршилтын төсөл үүсгэнэ үү. Доорх заавруудаас өөрийн үйлчилгээ үзүүлэгчид тохирох холболтын зааврыг дагана уу.
Үйлчилгээ үзүүлэгч тус бүрийн үйлдлүүд
AWS-ийн хувьд OpenAI нь:
ExternalID ашиглан AssumeRole-ийг дуудна
GCP-ийн хувьд OpenAI нь:
OpenAI-ийн GCP бүртгэлээс таны STS эцсийн цэгийг дуудна
GCP хандалтын токеныг ашиглан таны KMS дээр шифрлэх/тайлах үйлдлийг дуудна.
Azure-ийн хувьд OpenAI нь:
Таны Azure тенантын хадгалалтын санд хандах токен хүснэ
Тэр хандалтын токеныг ашиглан таны Key Vault дээр шифрлэх/тайлах үйлдлийг дуудна.
OCI-ийн хувьд OpenAI нь:
Өөрийн үндсэн орчны OCI таних мэдээллийг ашиглан таны тенант хоорондын бодлогоор зөвшөөрсөн AES түлхүүрээр шифрлэж, тайлна.
OpenAI-гаас авах шаардлагатай мэдээлэл
Нэвтрэлтийн баталгаажуулалт
AWS болон GCP-д зориулсан OpenAI-ийн холбоост таних токенуудыг зөвшөөрөх шаардлагатай. Azure-ийн хувьд OpenAI-ийн аппын бүртгэлийн аппликейшний ID-г зөвшөөрөх шаардлагатай. OCI-ийн хувьд OpenAI-ийн тенант болон үндсэн орчны EKM бүлгийг зөвшөөрөх шаардлагатай.
Нэвтрэлтийн баталгаажуулалтын параметрүүдийн хураангуй
| OpenAI-ийн AWS эрхийн субъект | arn:aws:iam::790389265272:role/EnterpriseKeyManagement |
| OpenAI-ийн GCP үйлчилгээний бүртгэлийн ID | 105900137572174660365 |
| OpenAI-ийн Azure аппликейшний ID | 20a14814-5ab7-4612-a671-1382b412bf93 |
| OpenAI-ийн OCI тенант | ocid1.tenancy.oc1..aaaaaaaa4kzwe5jdr4gsxft7dfnwbnp3aozhxeskabsqo7czdkbp6fkh3uha |
| OpenAI-ийн OCI үндсэн орчны EKM бүлэг | ocid1.group.oc1..aaaaaaaaerxukyeaxwqtbsxasnp54mem3sfgyokzdk7s27o7yvepluynxi5q |
Үүлэн үйлчилгээ үзүүлэгчээс хамааран нэвтрүүлэхэд шаардлагатай мэдээлэл
AWS-ийн хувьд дээр дурдсан OpenAI-ийн AWS эрхийн субъектийг зөвшөөрөх итгэлцлийн бодлого тохируулна уу.
GCP-ийн хувьд дээр дурдсан OpenAI-ийн GCP үйлчилгээний бүртгэлийг зөвшөөрөх ажлын ачааллын таних тохиргоо хийнэ үү.
Azure-ийн хувьд OpenAI-ийн аппын бүртгэлд зориулж Azure тенантдаа үйлчилгээний эрхийн субъект үүсгэнэ үү:
OpenAI-ийн аппликейшний клиент ID-г ашиглана уу:
20a14814-5ab7-4612-a671-1382b412bf93.Microsoft Graph-ийн servicePrincipals эцсийн цэг рүү POST хүсэлт илгээж үйлчилгээний эрхийн субъект үүсгэнэ үү.
OCI-ийн хувьд өөрийн нөөцөөр хүрээг нь хязгаарласан бодлого ашиглан OpenAI-ийн тенантаас энэ үндсэн орчны бүлэгт хандах эрх олгоно уу. Бодлогын талаар Байгууллагын түлхүүрийн удирдлагад зориулан OCI Vault-ийг тохируулах зааврыг үзнэ үү.
Эрх олголт
OpenAI-ийн таних мэдээллээр таны KMS-д хязгаарлагдмал эрхтэй хандах боломж олгох бодлого үүсгэх шаардлагатай.
| AWS | GCP | Azure | OCI |
| kms:Decryptkms:Encrypt | cloudkms.cryptoKeyVersions.useToDecryptcloudkms.cryptoKeyVersions.useToEncrypt | Microsoft.KeyVault/vaults/keys/encrypt/actionMicrosoft.KeyVault/vaults/keys/decrypt/action | VAULT_READKEY_READKEY_ENCRYPTKEY_DECRYPTХадгалалтын сан болон AES түлхүүрийн бүтэн OCID-уудаар хамрах хүрээг хязгаарлана уу. |
Бусад
Azure дээр Key type (түлхүүр шифрлэх алгоритм)-д EC биш RSA-г сонгоно уу.
OpenAI-д өгөх шаардлагатай мэдээлэл
KMS-ээ OpenAI-д бүртгүүлэхийн тулд энэ баримт бичгийн зааврыг дагана уу. Таны өгөх шаардлагатай параметрүүдийг доор хураангуйлав.
| AWS | GCP | Azure | OCI | |
| Нэвтрэлтийн баталгаажуулалттай холбоотой | Тенантын ID | |||
| KMS-тэй холбоотой | KMS-ийн ARN - (жишээ: arn:aws:kms:REGION:ACCOUNT_NUMBER:key:KEY_UUID) | KMS төслийн ID (жишээ: adjective-noun-12345) KMS түлхүүрийн багцын нэр KMS түлхүүрийн нэр KMS түлхүүрийн байршил (жишээ: us-east1) | Хадгалалтын сангийн URI (жишээ: https://your-vault-name.vault.azure.net/) Түлхүүрийн нэр | Бүсийн бүтэн нэр (жишээ: us-ashburn-1)Хадгалалтын сангийн бүтэн OCIDAES-256 түлхүүрийн бүтэн OCID |
OCI-ийн хувьд түлхүүр нь openai_organization_id гэсэн чөлөөт хэлбэрийн шошготой байх бөгөөд утга нь таны OpenAI байгууллагын ID-тай таарах ёстой. Үүнийг type: "oci", purpose: "ekm" гэж бүртгэнэ үү. key_version_ocid-г бүү оруул.
KMS-ээ OpenAI-д бүртгүүлсний дараа баримт бичгийн зааврыг үргэлжлүүлэн дагаж, API төсөл дээр EKM тохиргоогоо идэвхжүүлнэ үү. Туршилтад зориулж OpenAI API-ийн шинэ төсөл үүсгэнэ үү.
Үйлчилгээ үзүүлэгч тус бүрийн нэвтрүүлэх заавар
Алхамчилсан зааврыг доорх холбогдох холбоосуудаас үзнэ үү. Эдгээр нь OpenAI-тай холбоход тавигдах шаардлагад төвлөрсөн бөгөөд таны орчныг бүхэлд нь хамарсан иж бүрэн заавар биш гэдгийг анхаарна уу
EKM идэвхжсэн үед дэмжигдэхгүй функцүүд
EKM идэвхжсэн үед дараах функцүүд боломжгүй:
Бета эсвэл альфа шатны функцүүдийг оролцуулан нийтэд хараахан нээлттэй болоогүй функцүүд.