
1. तुमच्या खात्यावरील प्रत्येक टीम सदस्यासाठी नेहमी एक अद्वितीय API की वापरा.
API की हा एक अद्वितीय कोड आहे जो API कडे केलेल्या तुमच्या विनंत्या ओळखतो. तुमची API की तुमच्याच वापरासाठी आहे. API की शेअर करणे टर्म्स ऑफ यूज विरुद्ध आहे.
तुम्ही प्रयोग सुरू करताना, तुम्हाला तुमच्या टीमला API प्रवेश वाढवून द्यायचा असू शकतो. OpenAI API की शेअर करण्यास समर्थन देत नाही. कृपया Members पेजवरून नवीन सदस्यांना तुमच्या खात्यात आमंत्रित करा आणि साइन-इन केल्यावर त्यांना त्यांची स्वतःची अद्वितीय की पटकन मिळेल. तुम्ही वैयक्तिक API कींना परवानग्या नियुक्त देखील करू शकता.
2. कालबाह्यता तारीख असलेल्या API की तयार करा आणि त्या बदलण्याची प्रक्रिया निश्चित करा
प्रकल्पाच्या की तयार करताना कालबाह्यता तारीख ठरवता येते. त्या तारखेनंतर त्या की वापरून केलेल्या सर्व विनंत्या नाकारल्या जातील. कालबाह्यता तारीख असलेल्या की तयार करा आणि त्या नियमितपणे बदलण्याची प्रक्रिया निश्चित करा, अशी आमची ठाम शिफारस आहे. एखादी की कालबाह्य होण्यापूर्वी तिच्या जागी नवीन की तयार करा, ती वापरण्यासाठी तुमचे अनुप्रयोग अद्ययावत करा आणि नवीन की काम करत असल्याची खात्री झाल्यावर जुनी की रद्द करा. या पद्धतींमुळे API की उघड झाल्यास होणारे नुकसान मोठ्या प्रमाणात कमी करता येते.
प्रशासक प्लॅटफॉर्मच्या सेटिंग्जमध्ये संस्था किंवा प्रकल्प पातळीवर API कीच्या वैधतेचा कमाल कालावधी लागू करू शकतात. नवीन कींचा वैधता कालावधी परवानगी असलेल्या मर्यादेतच ठरवावा लागतो, त्यामुळे त्या अनिश्चित काळासाठी वैध राहत नाहीत. प्रकल्पाच्या मर्यादा संस्थेच्या मर्यादेपेक्षा जास्त असू शकत नाहीत.
दीर्घकाळ वैध राहणारी OpenAI API की साठवण्याऐवजी, समर्थित कार्यभारांसाठी कार्यभारांसाठी संयुक्त ओळख प्रमाणीकरण वापरा. तुमचा कार्यभार विश्वासार्ह प्रदात्याकडून मिळालेल्या ओळखीच्या बदल्यात अल्पकाळ वैध राहणारे OpenAI प्रवेश टोकन मिळवतो. कार्यभाराला आवश्यक तेवढ्याच परवानग्या असलेले स्वतंत्र सेवा खाते तयार करा.
3. ब्राउझर किंवा मोबाइल अनुप्रयोग यांसारख्या वापरकर्त्याच्या बाजूला चालणाऱ्या वातावरणांमध्ये तुमची की कधीही ठेवू नका.
ब्राउझर किंवा मोबाइल अनुप्रयोग यांसारख्या वापरकर्त्याच्या बाजूला चालणाऱ्या वातावरणांमध्ये तुमची OpenAI API की उघड झाल्यास, दुर्भावनापूर्ण वापरकर्ते ती मिळवून तुमच्या वतीने विनंत्या करू शकतात. यामुळे अनपेक्षित शुल्क लागू शकते किंवा खात्यातील काही डेटाची सुरक्षितता धोक्यात येऊ शकते. विनंत्या नेहमी तुमच्या स्वतःच्या बॅकएंड सर्व्हरमार्फत पाठवल्या पाहिजेत, जिथे तुम्ही तुमची API की सुरक्षित ठेवू शकता.
4. तुमची की तुमच्या रिपॉझिटरीमध्ये कधीही कमिट करू नका
API की स्रोत कोडमध्ये कमिट केल्यामुळे प्रवेश-ओळख माहिती धोक्यात येण्याची शक्यता असते. सार्वजनिक रिपॉझिटरी वापरत असल्यास, नकळत तुमची की इंटरनेटवर सामायिक होण्याचा हा एक सामान्य मार्ग आहे. खासगी रिपॉझिटरी अधिक सुरक्षित असतात, परंतु डेटामध्ये अनधिकृत प्रवेश झाल्यास तुमच्या की उघड होऊ शकतात. या कारणांमुळे, कीच्या सुरक्षिततेसाठी प्रतिबंधात्मक उपाय म्हणून पर्यावरणीय चल वापरण्याची आम्ही ठाम शिफारस करतो.
5. तुमच्या API कीऐवजी पर्यावरणीय चल वापरा
पर्यावरणीय चल हा तुमच्या अनुप्रयोगात नव्हे, तर कार्यप्रणालीमध्ये निश्चित केलेला चल असतो. त्यात नाव आणि मूल्य असते. चलाचे नाव OPENAI_API_KEY ठेवण्याची आम्ही शिफारस करतो. संपूर्ण संघात या चलाचे नाव एकसारखे ठेवल्याने, तुमची API की उघड होण्याच्या जोखमीशिवाय तुम्ही कोड कमिट आणि सामायिक करू शकता.
Windows सेटअप
पर्याय 1: cmd प्रॉम्प्टद्वारे तुमचे “OPENAI_API_KEY” पर्यावरणीय चल निश्चित करा
cmd प्रॉम्प्टमध्ये पुढील आदेश चालवा आणि <yourkey> च्या जागी तुमची API की वापरा:
setx OPENAI_API_KEY "<yourkey>"हे पुढे उघडल्या जाणाऱ्या cmd प्रॉम्प्ट विंडोंना लागू होईल, त्यामुळे curl सोबत हे चल वापरण्यासाठी तुम्हाला नवीन विंडो उघडावी लागेल. नवीन cmd प्रॉम्प्ट विंडो उघडून पुढील मजकूर टाइप केल्यावर हे चल सेट झाले आहे की नाही, ते तपासता येईल
echo %OPENAI_API_KEY%पर्याय 2: नियंत्रण पॅनेलमधून तुमचे ‘OPENAI_API_KEY’ पर्यावरणीय चल सेट करा
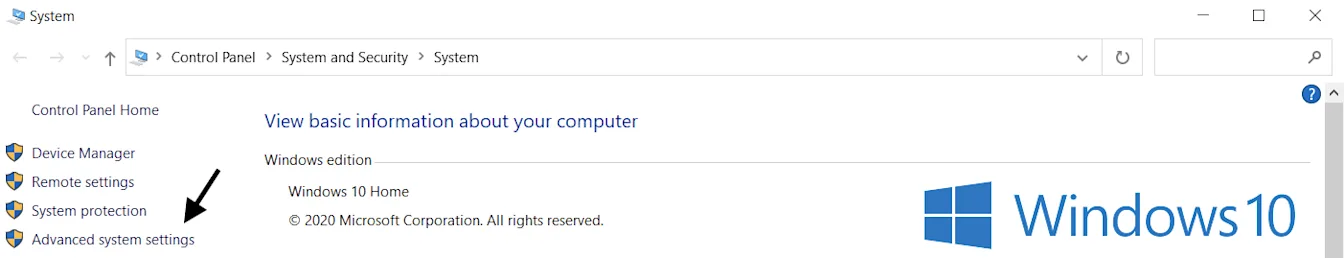
सिस्टम गुणधर्म उघडा आणि प्रगत सिस्टम सेटिंग्ज निवडा
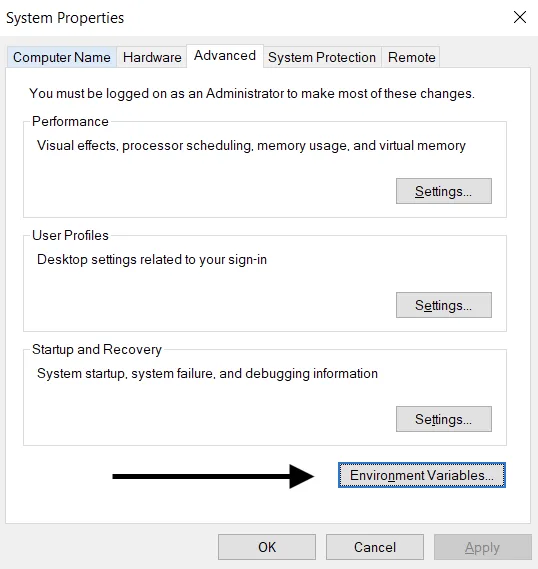
पर्यावरणीय चले... निवडा
वापरकर्ता चले विभागातून (वर) नवीन… निवडा. तुमच्या नावाची आणि की-मूल्याची जोडी जोडा व <yourkey> च्या जागी तुमची API की टाका.
चलाचे नाव: OPENAI_API_KEY
चलाची किंमत: <yourkey>
Linux / macOS सेटअप
पर्याय 1: zsh वापरून तुमचे ‘OPENAI_API_KEY’ पर्यावरणीय चल सेट करा
तुमच्या टर्मिनलमध्ये पुढील आज्ञा चालवा आणि yourkey च्या जागी तुमची API की टाका.
echo "export OPENAI_API_KEY='yourkey'" >> ~/.zshrcनवीन व्हेरिएबलसह shell अपडेट करा:
source ~/.zshrcखालील कमांड वापरून तुम्ही तुमचा एन्व्हायर्नमेंट व्हेरिएबल सेट केला आहे याची पुष्टी करा.
echo $OPENAI_API_KEYतुमच्या API कीचे मूल्य हे परिणामी आउटपुट असेल.
पर्याय 2: bash वापरून तुमचा ‘OPENAI_API_KEY’ एन्व्हायर्नमेंट व्हेरिएबल सेट करा
पर्याय 1 मधील सूचनांचे अनुसरण करा, .zshrc ऐवजी .bash_profile. वापरा
तुमचे काम पूर्ण झाले आहे! आता तुम्ही curl मध्ये कीचा संदर्भ देऊ शकता किंवा ती तुमच्या Python मध्ये लोड करू शकता:
import os
import openai

openai.api_key = os.environ["OPENAI_API_KEY"]
6. की व्यवस्थापन सेवा वापरा
गोपनीय API की सुरक्षितपणे व्यवस्थापित करण्यासाठी विविध उत्पादने उपलब्ध आहेत. या साधनांमुळे तुम्ही तुमच्या कीमधील प्रवेश नियंत्रित करू शकता आणि डेटाची एकूण सुरक्षा सुधारू शकता. तुमच्या अनुप्रयोगाच्या डेटामध्ये अनधिकृत प्रवेश झाला, तरीही तुमच्या की धोक्यात येणार नाहीत, कारण त्या कूटबद्ध केलेल्या असतील आणि पूर्णपणे वेगळ्या ठिकाणी व्यवस्थापित केल्या जातील.
अनुप्रयोग प्रत्यक्ष वापरासाठी उपयोजित करणाऱ्या संघांनी यांपैकी एखादी सेवा वापरण्याचा विचार करावा, अशी आमची शिफारस आहे.
7. तुमच्या खात्याच्या वापरावर लक्ष ठेवा आणि गरजेनुसार की बदला
तुमच्या संस्थेसाठी किंवा प्रकल्पांसाठी मासिक खर्चमर्यादा ठरवा आणि त्यांची कठोर अंमलबजावणी सुरू करा. यामुळे की उघड झाल्यास होणारा अनपेक्षित खर्च मर्यादित ठेवण्यास मदत होते. केवळ खर्चाच्या सूचना मिळाल्याने API वरील रहदारी थांबत नाही. कठोर अंमलबजावणीमुळे वैध विनंत्याही अडवल्या जाऊ शकतात. तसेच, अंमलबजावणी तत्काळ होत नसल्याने खर्च मर्यादेपेक्षा थोडा जास्त होऊ शकतो.
तुमची API की अनधिकृत व्यक्तीच्या हाती पडल्यास, ती व्यक्ती तुमच्या संमतीशिवाय तुमच्या खात्याचा वापर कोटा वापरू शकते. यामुळे डेटा गमावला जाऊ शकतो, अनपेक्षित शुल्क लागू शकते, तुमचा मासिक कोटा संपुष्टात येऊ शकतो आणि तुमच्या API प्रवेशात व्यत्यय येऊ शकतो.
वापर पृष्ठावरून तुमच्या कार्यसंघांच्या वापरावर लक्ष ठेवता येते. गैरवापराबद्दल कधीही शंका आल्यास, तुमचे खाते सुरक्षित ठेवण्यासाठी तुम्ही पुढील उपाय करू शकता:
तुमचा वापर कार्यसंघाच्या कामाशी सुसंगत आहे का हे तपासा. एकाहून अधिक संस्थांशी संबंधित असलेल्या वापरकर्त्यांनी (उदा. कंपनीची आणि वैयक्तिक संस्था) वापराची नोंद ठेवणे सुरू केले आहे आणि वापर व त्याच्या नोंदींसाठी पूर्वनिर्धारित संस्था निवडली आहे, याची खात्री करा.
तुमची की उघड झाली आहे असे वाटत असल्यास, API की पृष्ठावरून ती त्वरित बदला. तुमचे अनुप्रयोग प्रत्यक्ष वापरात असल्यास, तुम्हाला त्यांमधील कीची मूल्ये त्यानुसार अद्ययावत करावी लागतील.
पुढील तपासासाठी help.openai.com वरून आमच्याशी संपर्क साधा.
8. नेटवर्क नियंत्रणांद्वारे API प्रवेश सुरक्षित करा
IP परवानगी सूची वापरून, तुमच्या OpenAI API मध्ये कोणत्या IP पत्त्यांवरून प्रवेश करता येईल हे तुम्ही मर्यादित करू शकता. ही सुविधा सुरू केल्यावर, केवळ निश्चित केलेल्या IP पत्त्यांवरून किंवा पत्ता-श्रेणींमधून आलेल्या विनंत्यांना परवानगी दिली जाते. इतर सर्व विनंत्या नाकारल्या जातात—त्यांमध्ये वैध API की असली तरीही.
यामुळे तुमच्या API मध्ये केवळ तुमचे बॅकएंड सर्व्हर किंवा क्लाउड वातावरण यांसारख्या विश्वासार्ह पायाभूत सुविधांमधूनच प्रवेश करता येतो आणि सुरक्षेचा आणखी एक स्तर मिळतो.
अधिक माहितीसाठी, OpenAI API साठी IP परवानगी सूची हा लेख वाचा.
खाजगी नेटवर्क प्रवेशाची गरज असलेल्या संस्थांसाठी Private Link हा आणखी एक पर्याय आहे. यामुळे Azure वरील कार्यभारांना Azure Private Link द्वारे प्रादेशिक OpenAI API प्रवेशबिंदूंशी जोडता येते. प्रवेशाची विनंती करण्यासाठी तुमच्या OpenAI प्रतिनिधीशी किंवा विक्री विभागाशी संपर्क साधा. API प्रमाणीकरण तरीही आवश्यक आहे आणि Private Link हे IP परवानगी सूची किंवा परस्पर TLS (mTLS) शी सुसंगत नाही. प्रारंभिक मांडणीच्या तपशिलांसाठी, Private Link मार्गदर्शिका पाहा.