
1. Sentiasa gunakan kunci API yang unik untuk setiap ahli pasukan dalam akaun anda.
Kunci API ialah kod unik yang mengenal pasti permintaan anda kepada API. Kunci API anda adalah untuk kegunaan anda sendiri. Perkongsian kunci API melanggar Syarat Penggunaan.
Apabila mula mencuba API, anda mungkin mahu memberikan akses API kepada pasukan anda juga. OpenAI tidak menyokong perkongsian kunci API. Jemput ahli baharu ke akaun anda melalui halaman Ahli dan mereka akan segera menerima kunci unik sendiri apabila mendaftar masuk. Anda juga boleh menetapkan kebenaran untuk setiap kunci API.
2. Cipta kunci API dengan tarikh tamat tempoh dan tetapkan proses penggantian kunci secara berkala
Kunci projek boleh dicipta dengan tarikh tamat tempoh. Selepas tarikh tersebut, sebarang permintaan yang menggunakan kunci itu akan ditolak. Kami amat mengesyorkan agar anda mencipta kunci dengan tarikh tamat tempoh dan menetapkan proses penggantian kunci secara berkala. Sebelum kunci tamat tempoh, cipta kunci pengganti, kemas kini aplikasi anda untuk menggunakannya, kemudian batalkan kunci lama setelah anda mengesahkan bahawa kunci pengganti berfungsi. Amalan ini boleh mengurangkan kesan kebocoran kunci API dengan ketara.
Pentadbir boleh menguatkuasakan tempoh sah maksimum kunci API pada peringkat organisasi atau projek dalam tetapan Platform. Kunci baharu mesti dikonfigurasikan dalam had yang dibenarkan supaya tidak kekal sah selama-lamanya. Had projek tidak boleh melebihi had organisasi.
Untuk beban kerja yang disokong, gunakan persekutuan identiti beban kerja dan bukannya menyimpan kunci API OpenAI yang mempunyai tempoh sah panjang. Beban kerja anda menukar identiti daripada penyedia yang dipercayai dengan token akses OpenAI yang mempunyai tempoh sah pendek. Konfigurasikan akaun perkhidmatan khusus dengan hanya kebenaran yang diperlukan oleh beban kerja tersebut.
3. Jangan sekali-kali menggunakan kunci anda dalam persekitaran sebelah klien seperti pelayar atau aplikasi mudah alih.
Mendedahkan kunci API OpenAI anda dalam persekitaran sebelah klien seperti pelayar atau aplikasi mudah alih membolehkan pengguna berniat jahat mengambil kunci tersebut dan membuat permintaan bagi pihak anda—yang boleh mengakibatkan caj tidak dijangka atau menjejaskan keselamatan data akaun tertentu. Permintaan hendaklah sentiasa dihalakan melalui pelayan bahagian belakang anda sendiri, tempat anda boleh menyimpan kunci API dengan selamat.
4. Jangan sekali-kali komit kunci anda kepada repositori
Mengkomit kunci API kepada kod sumber ialah punca lazim bukti kelayakan terjejas. Bagi mereka yang mempunyai repositori awam, tindakan ini lazimnya menyebabkan anda berkongsi kunci anda di Internet tanpa disedari. Repositori peribadi lebih selamat, tetapi pelanggaran data juga boleh menyebabkan kunci anda terdedah. Atas sebab ini, kami amat mengesyorkan penggunaan pemboleh ubah persekitaran sebagai langkah proaktif untuk melindungi kunci.
5. Gunakan pemboleh ubah persekitaran sebagai ganti kunci API anda
Persediaan Windows
Pemboleh ubah persekitaran ialah pemboleh ubah yang ditetapkan dalam sistem pengendalian anda, bukannya dalam aplikasi anda. Pemboleh ubah ini terdiri daripada nama dan nilai. Kami mengesyorkan agar anda menetapkan nama pemboleh ubah tersebut kepada OPENAI_API_KEY. Dengan menggunakan nama pemboleh ubah yang sama dalam seluruh pasukan, anda boleh membuat komit dan berkongsi kod tanpa risiko mendedahkan kunci API anda.
Pilihan 1: Tetapkan pemboleh ubah persekitaran “OPENAI_API_KEY” anda melalui gesaan cmd
Jalankan perintah berikut dalam gesaan cmd, dengan menggantikan <yourkey> dengan kunci API anda:
setx OPENAI_API_KEY "<yourkey>"Tetapan ini akan digunakan pada tetingkap prom cmd yang dibuka selepas ini. Oleh itu, anda perlu membuka tetingkap baharu untuk menggunakan pemboleh ubah tersebut dengan curl. Anda boleh mengesahkan bahawa pemboleh ubah ini telah ditetapkan dengan membuka tetingkap prom cmd baharu dan menaip
echo %OPENAI_API_KEY%Pilihan 2: Tetapkan pemboleh ubah persekitaran “OPENAI_API_KEY” anda melalui Panel Kawalan
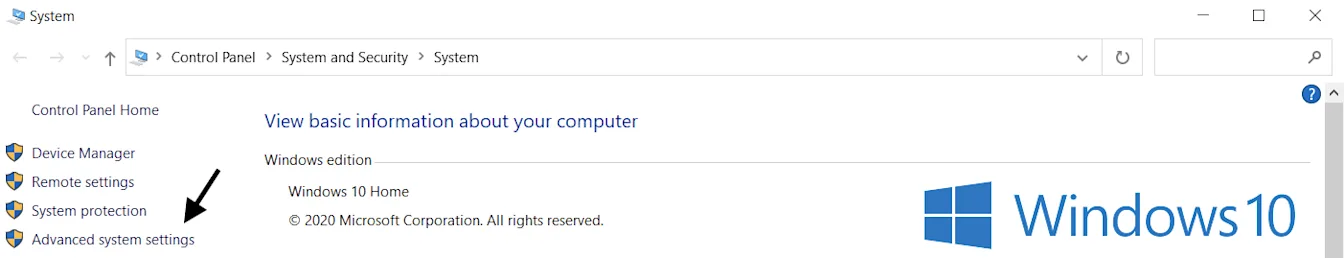
Buka sifat Sistem dan pilih Tetapan sistem lanjutan
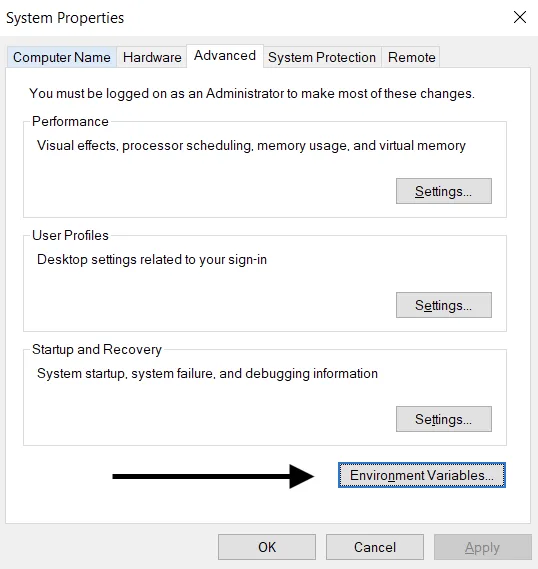
Pilih Pemboleh Ubah Persekitaran...
Pilih Baharu… dalam bahagian Pemboleh ubah pengguna (di atas). Tambahkan pasangan nama/nilai kunci anda, dengan menggantikan <yourkey> dengan kunci API anda.
Nama pemboleh ubah: OPENAI_API_KEY
Nilai pemboleh ubah: <yourkey>
Persediaan Linux dan macOS
Pilihan 1: Tetapkan pemboleh ubah persekitaran “OPENAI_API_KEY” anda menggunakan zsh
Jalankan perintah berikut dalam terminal anda, dengan menggantikan yourkey dengan kunci API anda.
echo "export OPENAI_API_KEY='yourkey'" >> ~/.zshrcKemas kini shell dengan pemboleh ubah baharu:
source ~/.zshrcSahkan bahawa anda telah menetapkan pemboleh ubah persekitaran anda menggunakan perintah berikut.
echo $OPENAI_API_KEYNilai kunci API anda akan menjadi output yang terhasil.
Pilihan 2: Tetapkan Pemboleh Ubah Persekitaran ‘OPENAI_API_KEY’ menggunakan bash
Ikuti arahan dalam Pilihan 1, menggantikan .zshrc dengan .bash_profile.
Semuanya sudah siap! Kini anda boleh merujuk kunci tersebut dalam curl atau memuatkannya dalam Python anda:
import os
import openai

openai.api_key = os.environ["OPENAI_API_KEY"]
6. Gunakan perkhidmatan pengurusan kunci
Terdapat pelbagai produk untuk mengurus kunci API rahsia dengan selamat. Alat ini membolehkan anda mengawal akses kepada kunci anda dan meningkatkan keselamatan data secara keseluruhan. Jika berlaku pelanggaran data pada aplikasi anda, keselamatan kunci anda tidak akan terjejas kerana kunci tersebut disulitkan dan diurus di lokasi yang berasingan sepenuhnya.
Bagi pasukan yang melaksanakan aplikasi dalam persekitaran pengeluaran, kami mengesyorkan agar anda mempertimbangkan salah satu perkhidmatan ini.
7. Pantau penggunaan akaun anda dan tukar kunci apabila perlu
Tetapkan had perbelanjaan bulanan untuk organisasi atau projek anda, dan aktifkan penguatkuasaan ketat untuk membantu mengehadkan kos tidak dijangka akibat kebocoran kunci. Amaran perbelanjaan sahaja tidak menghentikan trafik API. Penguatkuasaan ketat boleh menyekat permintaan yang sah, dan perbelanjaan mungkin sedikit melebihi had kerana penguatkuasaan tidak berlaku serta-merta.
Kunci API yang terjejas membolehkan seseorang mengakses kuota akaun anda tanpa persetujuan anda. Ini boleh menyebabkan kehilangan data, caj tidak dijangka, kehabisan kuota bulanan dan gangguan akses API anda.
Penggunaan pasukan anda boleh dijejaki melalui halaman Penggunaan. Jika anda bimbang tentang penyalahgunaan, ada beberapa tindakan yang boleh anda ambil untuk melindungi akaun anda:
Semak penggunaan anda untuk memastikan penggunaan tersebut selaras dengan kerja pasukan anda. Bagi pengguna yang menjadi ahli beberapa organisasi (contohnya korporat dan peribadi), pastikan mereka telah mengaktifkan penjejakan dan menetapkan organisasi lalai untuk penggunaan dan penjejakan.
Jika anda percaya kunci anda telah bocor, tukar kunci anda dengan segera melalui halaman Kunci API. Pelanggan yang mempunyai aplikasi dalam persekitaran pengeluaran perlu mengemas kini nilai kunci agar sepadan dengan kunci baharu.
Hubungi kami melalui help.openai.com untuk siasatan lanjut.
8. Lindungi akses API dengan kawalan rangkaian
Senarai IP dibenarkan membolehkan anda mengehadkan alamat IP yang boleh mengakses API OpenAI anda. Apabila diaktifkan, hanya permintaan daripada alamat atau julat IP yang dikonfigurasi akan dibenarkan, manakala semua permintaan lain ditolak—walaupun menyertakan kunci API yang sah.
Ini menambah lapisan perlindungan dengan memastikan API anda hanya boleh diakses daripada infrastruktur yang dipercayai, seperti pelayan bahagian belakang atau persekitaran awan anda.
Untuk maklumat lanjut, lihat artikel Senarai IP dibenarkan untuk API OpenAI.
Private Link ialah pilihan lain untuk organisasi yang memerlukan akses rangkaian persendirian. Ciri ini membolehkan beban kerja Azure bersambung ke titik akhir API OpenAI serantau melalui Azure Private Link. Hubungi wakil OpenAI anda atau pasukan jualan untuk meminta akses. Pengesahan API masih diperlukan, dan Private Link tidak serasi dengan senarai IP dibenarkan atau TLS bersama (mTLS). Untuk butiran persediaan, lihat panduan Private Link.