
Ħarsa ġenerali
Enterprise Key Management (EKM) jippermetti lil OpenAI jikkripta d-data billi juża ċavetta ewlenija li tikkontrolla int. Dan id-dokument juri kif tistabbilixxi l-kont AWS tiegħek biex tagħti lil OpenAI permessi limitati fuq il-KMS tiegħek.
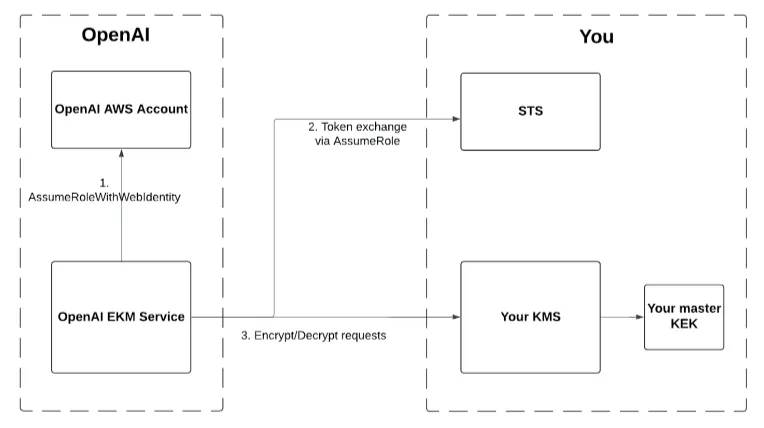
Passi
1. Oħloq ċavetta KMS ġdida
Mur f'KMS -> Customer managed keys, imbagħad ikklikkja Oħloq Ċavetta.
Agħżel algoritmu ta' kriptaġġ simetriku.
Wara li tinħoloq iċ-ċavetta tiegħek, innota l-ARN tagħha. Il-formati appoġġjati jinkludu
arn:aws:kms:<region>:<account_number>:key/<uuid>,...:key/mrk-*, jew...:alias/<alias_name>.
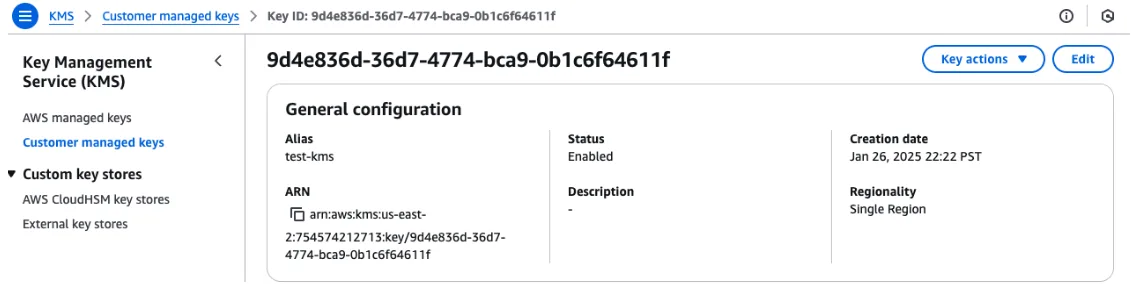
2. Oħloq politika personalizzata għal aċċess limitat għaċ-ċavetta KMS
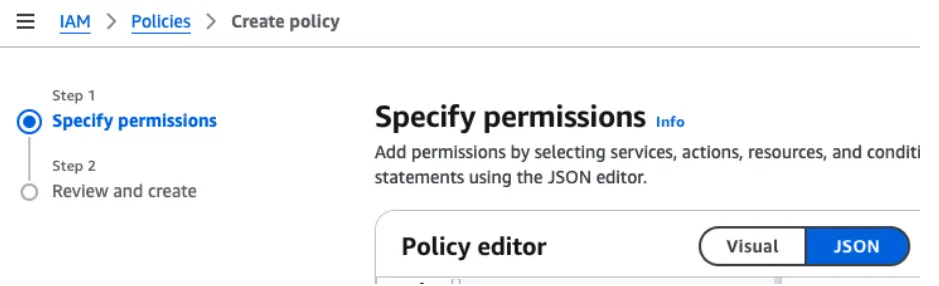
Mur f'IAM -> Policies, imbagħad ikklikkja Oħloq Politika.
Fil-pass Speċifika l-permessi, agħżel JSON u daħħal dan li ġej biex tagħti lill-politika azzjonijiet ta' aċċess għall-KMS. Kun żgur li tissostitwixxi YOUR_KMS_ARN bl-ARN taċ-Ċavetta li ħloqt.
{
    "Version": "2012-10-17",
    "Statement": [
        {
            "Sid": "AllowEncryptDecrypt",
            "Effect": "Allow",
            "Action": [

                "kms:Decrypt",
                "kms:Encrypt"

            ],
            "Resource": <YOUR_KMS_ARN>
        }
    ]
}
3. Oħloq Rwol IAM biex OpenAI jassumih, u assenjah lill-politika b'aċċess limitat għall-KMS tiegħek
OpenAI se jsejjaħ AssumeRole minn kont AWS proprjetà ta' OpenAI. Dan il-pass jippermetti lill-prinċipal AWS ta' OpenAI jassumi r-rwol limitat biex jaċċessa l-KMS tiegħek.
Mur f'IAM -> Roles, imbagħad ikklikkja Oħloq Rwol.
Fil-pass Agħżel entità fdata, agħżel Politika ta' fiduċja personalizzata.
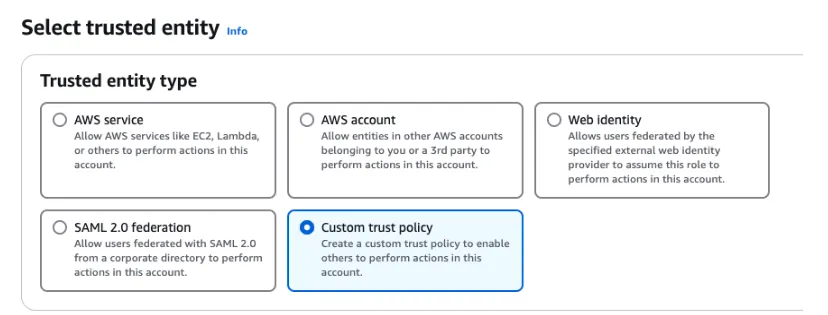
Wara, daħħal dan li ġej fil-Politika ta' fiduċja personalizzata biex tippermetti aċċess lill-prinċipal AWS ta' OpenAI.
Il-prinċipal huwa l-prinċipal AWS ta' OpenAI:
arn:aws:iam::790389265272:role/EnterpriseKeyManagement.Indika liema ExternalId għandu jgħaddi OpenAI waqt il-proċess
AssumeRole.Għal ChatGPT jew API, uża l-ID tal-organizzazzjoni (org-xxx) assoċjat mal-workspace tiegħek: https://platform.api.openai.org/settings/organization/general.
Għal API, tista' tuża ID tal-proġett API speċifiku għal aktar granularità.
{
    "Version": "2012-10-17",
    "Statement": [
        {
            "Effect": "Allow",
            "Principal": {
                "AWS": "arn:aws:iam::790389265272:role/EnterpriseKeyManagement"
            },
            "Action": "sts:AssumeRole",
            "Condition": {
                "StringEquals": {
                    "sts:ExternalId": [
                         <YOUR_OPENAI_ORGANIZATION_ID>,
                     ]
                }
            }
        }
    ]
}
Imbagħad, fil-pass Żid permessi, fittex l-isem tal-politika IAM li ħloqt fil-pass preċedenti. Ikklikkja l-checkbox ħdejn l-isem tal-politika, imbagħad ikklikkja Li jmiss.
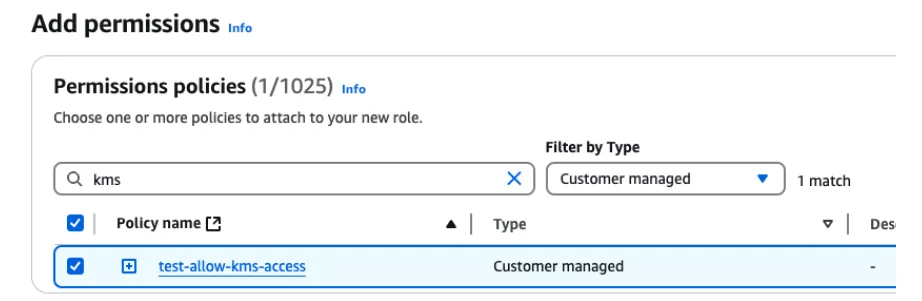
Fl-aħħar, fit-taqsima Isem, irrevedi, u oħloq, agħżel kwalunkwe isem ta' rwol.
4. Applika kwalunkwe restrizzjoni addizzjonali skont il-prattiki tas-sigurtà tiegħek
Hawn fuq hemm l-informazzjoni minima meħtieġa li OpenAI jeħtieġ biex jistabbilixxi EKM. Int liberu tapplika politiki taċ-ċwievet jew restrizzjonijiet addizzjonali skont il-prattiki tas-sigurtà interni tiegħek, sakemm OpenAI jkun jista' jsejjaħ operazzjonijiet ta' kriptaġġ u dekriptaġġ fuq il-KMS tiegħek. Meta ssejjaħ il-punt ta' tmiem tar-reġistrazzjoni taċ-ċavetta ma' OpenAI li huwa deskritt hawn taħt, aħna nivvalidaw is-setup tiegħek.
Wara li tlesti l-passi ta' hawn fuq
ChatGPT Enterprise
Jekk jogħġbok ikkuntattja lill-kuntatt tiegħek f'OpenAI u aqsam dan li ġej:
"role_arn": "arn:aws:iam::<YOUR_AWS_ACCOUNT_NUMBER>:role/<YOUR_ROLE>"L-ARN tar-Rwol li OpenAI se jassumi fil-cloud tiegħek.
"kms_arn": "arn:aws:kms:<REGION>:<YOUR_AWS_ACCOUNT_NUMBER>:key/<UUID>"L-ARN tas-Sistema ta' Ġestjoni taċ-Ċwievet għaċ-ċavetta ewlenija li timmaniġġja int.
Se nattivaw EKM għall-organizzazzjoni/workspace ChatGPT tiegħek.
API
Irreġistra ċ-ċavetta esterna tiegħek ma' OpenAI
Segwi l-istruzzjonijiet f'din ir-referenza tal-API: Ċwievet Esterni fl-API tal-Ġestjoni.
L-ewwel, irreġistra ċ-ċavetta esterna tiegħek fil-livell tal-organizzazzjoni OpenAI, li se tiġġenera ID taċ-ċavetta esterna.
F'dan il-pass, se nivvalidaw li l-input tiegħek huwa validu u li nistgħu nawtentikaw mal-KMS tiegħek.
Dan għadu mhux se jżid EKM mal-proġett OpenAI tiegħek.
curl -X POST \
-H "Content-type: application/json" \
-H "Authorization: Bearer $TOKEN" \

"https://api.openai.com/v1/organization/external_keys" \
-d '{
  "type": "aws",
  "name": "Konfigurazzjoni AWS EKM",
  "role_arn": "arn:aws:iam::<YOUR_AWS_ACCOUNT_NUMBER>:role/<YOUR_ROLE>",
  "kms_arn": "arn:aws:kms:<REGION>:<YOUR_AWS_ACCOUNT_NUMBER>:key/<UUID>",
  "external_id": <l-id tal-org jew tal-proġett tiegħek>
}'
Imbagħad, oħloq proġett OpenAI assoċjat maċ-ċavetta esterna. Wara dan, EKM jiġi attivat fuq il-proġett tiegħek. Il-korp tar-rispons ta' din is-sejħa API jagħtik l-ID tal-proġett (proj_xxx).
curl -X POST \
-H "Content-type: application/json" \
-H "Authorization: Bearer $TOKEN" \
"https://api.openai.com/v1/organization/projects" \
-d '{
   "name": "Xi Proġett",

   "external_key_id": "extkey_xxxx"
}'