
AWS
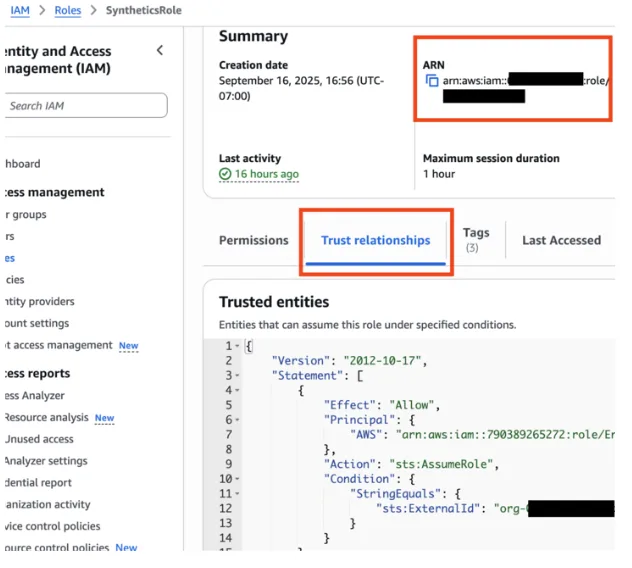
Mhux awtorizzat iwettaq: sts:AssumeRole
Utent: arn:aws:sts::xxxxx:assumed-role/EnterpriseKeyManagement/OpenAI-EKM-Service mhuwiex awtorizzat iwettaq: sts:AssumeRole fuq ir-riżorsa: arn:aws:iam::xxxxx:role/xxxxxxIvverifika l-principal u l-ExternalId fil-politika ta’ fiduċja tiegħek
Kun żgur li segwejt din it-taqsima tad-dokumentazzjoni, inkluż IT-TNEJN: li tirrikonoxxi l-principal ta’ OpenAI u li tikkonfigura sts:ExternalId
Jekk diġà daħħalt sts:ExternalId, kun żgur li huwa l-istess ID tal-organizzazzjoni ta’ OpenAI li qed tapplika EKM għaliha, mhux organizzazzjoni differenti bħal organizzazzjoni personali.
Ivverifika l-assoċjazzjoni tal-politika ta’ fiduċja mal-ARN tar-rwol
Ivverifika li l-politika ta’ fiduċja tiegħek ġiet issejvjata kif suppost mal-ARN tar-rwol li pprovdejt
Ivverifika wkoll li pprovdejt l-ARN tar-rwol korrett. Jekk l-ARN tiegħek fih żball ortografiku u ma jeżistix, nirċievu l-istess żball bħallikieku r-rwol jeżisti iżda jiċħad il-permessi.
Mhux awtorizzat iwettaq: kms:Encrypt fuq ir-riżorsa
Utent: xxxxx mhuwiex awtorizzat iwettaq: kms:Encrypt fuq ir-riżorsaKun żgur li l-politika IAM tiegħek tagħti kms:Encrypt u kms:Decrypt lir-rwol ta’ OpenAI.
Jekk żidt ukoll politika taċ-ċavetta, kun żgur li din tagħti wkoll kms:Encrypt u kms:Decrypt lir-rwol ta’ OpenAI.
GCP
Naqas milli jakkwista token GCP STS għall-udjenza
Naqas milli jakkwista token GCP STS għall-udjenza //iam.googleapis.com/projects/xxxxxxxxx/locations/global/workloadIdentityPools/xxxxxxx/providers/xxxxxxxxxx: {'error': 'invalid_request', 'error_description': 'Valur invalidu għal "audience". Dan il-valur għandu jkun l-isem sħiħ tar-riżorsa tal-Fornitur tal-Identità. Ara https://cloud.google.com/iam/docs/reference/sts/rest/v1/TopLevel/token għal-lista tal-formati possibbli.GCP qed jistenna udjenza bil-format
iam.googleapis.com/projects/xxxxxxxxx/locations/global/workloadIdentityPools/xxxxxxx/providers/xxxxxxxxxx
Kun żgur li pprovdejt il-parametri korretti meta rreġistrajt iċ-ċavetta tiegħek ma’ OpenAI billi tuża Ċwievet Esterni fil-Management API
Kun żgur li workload_identity_project_number huwa n-numru tal-proġett GCP tiegħek bi 12-il ċifra
Kun żgur li workload_identity_pool_id huwa korrett
Kun żgur li workload_identity_provider_id huwa korrett
L-udjenza fit-token tal-ID ma taqbilx mal-udjenza mistennija
Naqas milli jakkwista token GCP STS għall-udjenza //iam.googleapis.com/projects/xxxxxx/locations/global/workloadIdentityPools/xxxxxxx/providers/xxxxxxxx: {'error': 'invalid_grant', 'error_description': 'L-udjenza fit-Token tal-ID [xxxxx] ma taqbilx mal-udjenza mistennija xxxxxxx.'}Kun żgur li l-qasam audience li tipprovdi meta tirreġistra l-konfigurazzjoni tiegħek ma’ OpenAI (Ċwievet Esterni fl-API tal-Ġestjoni) ikun fost l-Udjenzi Permessi tal-fornitur tal-identità tal-workload tiegħek. Nirrakkomandaw li tuża l-ID tal-Organizzazzjoni OpenAI tiegħek.
Azure
L-applikazzjoni tal-klijent hija nieqsa mis-service principal
L-applikazzjoni tal-klijent xxxxx hija nieqsa mis-service principal fit-tenant xxxxx. Ara l-istruzzjonijiet hawn: https://go.microsoft.com/fwlink/?linkid=2225119Kun żgur li segwejt b’mod preċiż il-passi għall-ħolqien tas-service principal kif deskritt fi Istruzzjonijiet tal-Integrazzjoni OpenAI / Azure EKM.
Is-sejjieħ mhuwiex awtorizzat iwettaq azzjoni fuq ir-riżorsa
Is-sejjieħ mhuwiex awtorizzat iwettaq azzjoni fuq ir-riżorsa. Jekk l-assenjazzjonijiet tar-rwoli, l-assenjazzjonijiet ta’ ċaħda jew id-definizzjonijiet tar-rwoli nbidlu dan l-aħħar, jekk jogħġbok stenna l-ħin tal-propagazzjoni.Dan l-istess żball jista’ jidher għal diversi raġunijiet
Daħħalt isem taċ-ċavetta jew URI tal-vault żbaljat, jew wieħed li ma jeżistix
Ma ħloqtx rwol b’dawn l-azzjonijiet tad-data U assenjajt dak ir-rwol lill-prinċipal tas-servizz ta’ OpenAI
Microsoft.KeyVault/vaults/keys/encrypt/action
Microsoft.KeyVault/vaults/keys/decrypt/action
L-isem taċ-ċavetta ma jaqbilx mal-mudell
"Valur invalidu għal 'key_name': is-string ma jaqbilx mal-mudell. Mistenni string li jaqbel mal-mudell '^org-[0-9a-zA-Z-]*--[0-9a-zA-Z-]*$'."Jekk jogħġbok poġġi l-ID tal-organizzazzjoni ta’ OpenAI bħala prefiss għall-isem taċ-ċavetta tal-Key Vault tiegħek.
Din hija l-aħjar prattika rakkomandata mis-sigurtà biex tevita li ċ-ċavetta tal-Key Vault tiegħek tiġi rreġistrata minn utent differenti. Nivvalidaw li l-ID tal-organizzazzjoni taqbel meta tiġi rreġistrata ċ-ċavetta u f’kull talba lill-Key Vault tiegħek.