
1. Dejjem uża ċavetta API unika għal kull membru tat-tim fil-kont tiegħek.
Ċavetta API hija kodiċi uniku li jidentifika t-talbiet tiegħek lill-API. Iċ-ċavetta API tiegħek hija maħsuba biex tintuża minnek. Il-qsim ta’ ċwievet API huwa kontra t-Termini tal-Użu.
Hekk kif tibda tesperimenta, tista’ tkun trid tespandi l-aċċess għall-API lit-tim tiegħek. OpenAI ma tappoġġjax il-qsim ta’ ċwievet API. Jekk jogħġbok stieden membri ġodda għall-kont tiegħek mill-paġna Members u huma jirċievu malajr iċ-ċavetta unika tagħhom stess meta jidħlu. Tista’ wkoll tassenja permessi lil ċwievet API individwali.
2. Oħloq ċwievet tal-API b’data ta’ skadenza u stabbilixxi proċess għar-rotazzjoni tagħhom
Iċ-ċwievet tal-proġett jistgħu jinħolqu b’data ta’ skadenza, u warajha kwalunkwe talba li tuża dawk iċ-ċwievet tiġi miċħuda. Nirrakkomandaw bil-qawwa li toħloq ċwievet b’data ta’ skadenza u tistabbilixxi proċess regolari għar-rotazzjoni tagħhom. Qabel tiskadi ċavetta, oħloq oħra biex tissostitwiha, aġġorna l-applikazzjonijiet tiegħek biex jużawha, u rrevoka l-qadima ladarba tkun ivverifikajt li l-ġdida taħdem. Dawn il-prattiki jistgħu jnaqqsu ħafna l-impatt ta’ żvelar taċ-ċwievet tal-API.
L-amministraturi jistgħu jimponu tul ta’ validità massimu għaċ-ċwievet tal-API fil-livell tal-organizzazzjoni jew tal-proġett mis-Settings tal-Pjattaforma. Iċ-ċwievet il-ġodda jridu jiġu kkonfigurati fil-limiti permessi, biex ma jibqgħux validi għal żmien indefinit. Il-limiti tal-proġett ma jistgħux jaqbżu l-limitu tal-organizzazzjoni.
3. Qatt tuża ċ-ċavetta tiegħek f’ambjenti fuq in-naħa tal-klijent, bħal browsers jew apps mobbli.
Jekk tesponi ċ-ċavetta tal-API ta’ OpenAI tiegħek f’ambjenti fuq in-naħa tal-klijent, bħal browsers jew apps mobbli, utenti malizzjużi jistgħu jisirquha u jagħmlu talbiet f’ismek—u dan jista’ jwassal għal tariffi mhux mistennija jew jikkomprometti ċerta data tal-kont. It-talbiet għandhom dejjem jgħaddu mis-server backend tiegħek, fejn tista’ żżomm iċ-ċavetta tal-API tiegħek sigura.
4. Qatt tikkommittja ċ-ċavetta tiegħek fir-repożitorju
Il-kommittjar ta’ ċavetta tal-API fil-kodiċi sors huwa mod komuni kif il-kredenzjali jistgħu jiġu kompromessi. Jekk għandek repożitorji pubbliċi, dan huwa mod komuni kif tista’ bla ma tinduna taqsam iċ-ċavetta tiegħek mal-internet. Ir-repożitorji privati huma aktar siguri, iżda ksur tad-data jista’ wkoll iwassal biex iċ-ċwievet tiegħek jiġu żvelati. Għal dawn ir-raġunijiet, nirrakkomandaw bil-qawwa li tuża varjabbli tal-ambjent bħala miżura proattiva biex tipproteġi ċ-ċwievet.
5. Uża Varjabbli tal-Ambjent minflok iċ-ċavetta tal-API tiegħek
Varjabbli tal-ambjent huwa varjabbli li jiġi stabbilit fis-sistema operattiva tiegħek, minflok fl-applikazzjoni. Dan jikkonsisti f’isem u valur. Nirrakkomandaw li tagħżel OPENAI_API_KEY bħala l-isem tal-varjabbli. Jekk it-tim kollu juża l-istess isem għal dan il-varjabbli, tistgħu tikkommittjaw u taqsmu l-kodiċi mingħajr ir-riskju li tesponu ċ-ċavetta tal-API.
Konfigurazzjoni tal-Windows
Għażla 1: Issettja l-Varjabbli tal-Ambjent ‘OPENAI_API_KEY’ permezz tal-prompt tas-cmd
Ħaddem dan li ġej fil-prompt tas-cmd, u ibdel <yourkey> biċ-ċavetta tal-API tiegħek:
setx OPENAI_API_KEY "<yourkey>"Dan se japplika għat-twieqi tal-prompt tas-cmd li tiftaħ fil-futur, għalhekk trid tiftaħ waħda ġdida biex tuża dik il-varjabbli ma’ curl. Tista’ tivverifika li din il-varjabbli ġiet issettjata billi tiftaħ tieqa ġdida tal-prompt tas-cmd u tittajpja
echo %OPENAI_API_KEY%Għażla 2: Issettja l-Varjabbli tal-Ambjent ‘OPENAI_API_KEY’ mill-Panew tal-Kontroll
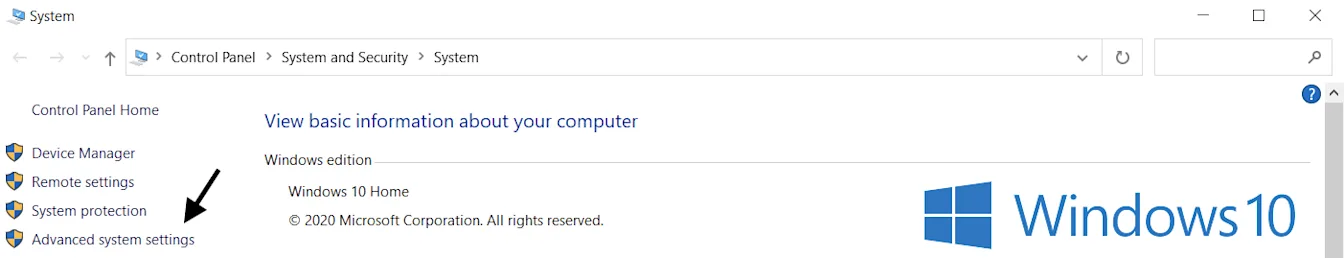
Iftaħ il-proprjetajiet tas-Sistema u agħżel Settings avvanzati tas-sistema
Agħżel Varjabbli tal-Ambjent...
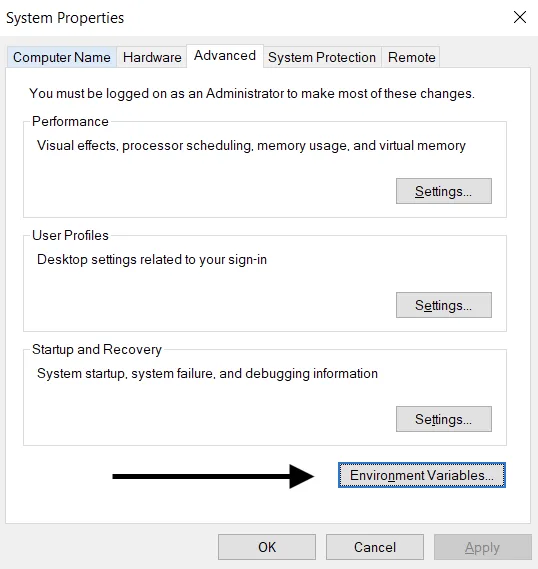
Agħżel Ġdid… mit-taqsima tal-varjabbli tal-utent (fuq). Żid il-par isem/valur taċ-ċavetta tiegħek, u ibdel <yourkey> biċ-ċavetta API tiegħek.
Isem tal-varjabbli: OPENAI_API_KEY
Valur tal-varjabbli: <yourkey>
Konfigurazzjoni għal Linux/macOS
Għażla 1: Issettja l-Varjabbli tal-Ambjent ‘OPENAI_API_KEY’ permezz ta’ zsh
Ħaddem il-kmand li ġej fit-terminal tiegħek, u ibdel yourkey biċ-ċavetta API tiegħek.
echo "export OPENAI_API_KEY='yourkey'" >> ~/.zshrcAġġorna s-shell bil-varjabbli l-ġdida:
source ~/.zshrcIkkonferma li ssettjajt il-varjabbli tal-ambjent tiegħek billi tuża l-kmand li ġej.
echo $OPENAI_API_KEYIl-valur taċ-ċavetta API tiegħek se jkun l-output li jirriżulta.
Għażla 2: Issettja l-Varjabbli tal-Ambjent ‘OPENAI_API_KEY’ tiegħek billi tuża bash
Segwi d-direzzjonijiet f’Għażla 1, billi tissostitwixxi .zshrc b’.bash_profile.
Kollox lest! Issa tista’ tirreferi għaċ-ċavetta f’curl jew tgħabbiha fil-Python tiegħek:
import os
import openai

openai.api_key = os.environ["OPENAI_API_KEY"]
6. Uża Servizz għall-Ġestjoni taċ-Ċwievet
Hemm diversi prodotti disponibbli għall-ġestjoni sigura ta’ ċwievet sigrieti tal-API. Dawn l-għodod iħalluk tikkontrolla l-aċċess għaċ-ċwievet tiegħek u ttejjeb is-sigurtà ġenerali tad-data tiegħek. F’każ ta’ ksur tad-data fl-applikazzjoni tiegħek, iċ-ċavetta jew iċ-ċwievet tiegħek ma jiġux kompromessi, għax ikunu kriptati u ġestiti f’post kompletament separat.
Għat-timijiet li qed iqiegħdu l-applikazzjonijiet tagħhom fil-produzzjoni, nirrakkomandaw li jikkunsidraw wieħed minn dawn is-servizzi.
7. Immonitorja l-użu tal-kont tiegħek u dawwar iċ-ċwievet meta jkun meħtieġ
Ċavetta tal-API kompromessa tippermetti lil persuna taċċessa l-kwota tal-kont tiegħek mingħajr il-kunsens tiegħek. Dan jista’ jwassal għal telf ta’ data, tariffi mhux mistennija, eżawriment tal-kwota ta’ kull xahar u interruzzjoni tal-aċċess tiegħek għall-API.
Tista’ ssegwi l-użu tat-timijiet tiegħek mill-paġna Użu. Jekk ikollok tħassib dwar użu ħażin, tista’ tieħu diversi azzjonijiet biex tipproteġi l-kont tiegħek:
Irrevedi l-użu tiegħek biex tara jekk jaqbilx max-xogħol tat-tim tiegħek. Għall-utenti li jagħmlu parti minn diversi organizzazzjonijiet (eż. korporattiva u personali), kun żgur li l-utent attiva t-traċċar u għażel l-organizzazzjoni predefinita tiegħu għall-użu u t-traċċar.
Jekk taħseb li ċ-ċavetta tiegħek ġiet żvelata, dawwarha minnufih mill-paġna Ċwievet tal-API. Il-klijenti b’applikazzjonijiet fil-produzzjoni jkollhom jaġġornaw il-valuri taċ-ċwievet tagħhom kif xieraq.
Ikkuntattjana permezz ta’ help.openai.com biex ninvestigaw aktar.
8. Irrestrinġi l-aċċess għall-API b’lista ta’ indirizzi IP permessi
Lista ta’ indirizzi IP permessi tħallik tirrestrinġi liema indirizzi IP jistgħu jaċċessaw l-API ta’ OpenAI tiegħek. Meta din tkun attivata, jiġu aċċettati biss talbiet minn indirizzi jew meded tal-IP ikkonfigurati, u l-oħrajn kollha jiġu miċħuda—anke jekk ikollhom ċavetta tal-API valida.
Dan iżid saff ieħor ta’ protezzjoni billi jiżgura li l-API tiegħek tkun aċċessibbli biss minn infrastruttura fdata, bħas-servers backend jew l-ambjent cloud tiegħek.
Għal aktar informazzjoni, ara l-artiklu Lista ta’ indirizzi IP permessi għall-API ta’ OpenAI.