
၁. သင်၏ account ရှိ team member တစ်ဦးချင်းစီအတွက် သီးသန့် API key တစ်ခုကို အမြဲအသုံးပြုပါ။
API key ဆိုသည်မှာ API သို့ သင်၏ request များကို ခွဲခြားသတ်မှတ်ပေးသော ထူးခြားသည့် code တစ်ခုဖြစ်သည်။ သင်၏ API key သည် သင်အသုံးပြုရန် ရည်ရွယ်ထားခြင်းဖြစ်သည်။ API key များ မျှဝေခြင်းသည် အသုံးပြုမှုဆိုင်ရာ စည်းမျဉ်းများ ကို ချိုးဖောက်ခြင်းဖြစ်သည်။
စမ်းသပ်အသုံးပြုမှု စတင်လာသည်နှင့်အမျှ သင်၏ team အတွက် API ဝင်ရောက်ခွင့်ကို တိုးချဲ့လိုနိုင်ပါသည်။ OpenAI သည် API key များ မျှဝေခြင်းကို မပံ့ပိုးပါ။ Members စာမျက်နှာမှ သင်၏ account သို့ member အသစ်များကို ဖိတ်ကြားပါ၊ ထို့နောက် ၎င်းတို့သည် sign-in ပြုလုပ်သည့်အခါ ကိုယ်ပိုင် သီးသန့် key ကို အမြန်ရရှိပါမည်။ သီးခြား API key များအတွက်လည်း ခွင့်ပြုချက်များ သတ်မှတ်ပေးနိုင်ပါသည်။
2. သက်တမ်းကုန်ဆုံးရက်ပါသော API ကီးများကို ဖန်တီးပြီး ကီးများကို ပုံမှန်လဲလှယ်သည့် လုပ်ငန်းစဉ်တစ်ခု ထားရှိပါ
ပရောဂျက်ကီးများကို သက်တမ်းကုန်ဆုံးရက် သတ်မှတ်၍ ဖန်တီးနိုင်ပါသည်။ ထိုရက်ကျော်လွန်ပါက ယင်းကီးများကို အသုံးပြုသော တောင်းဆိုမှုအားလုံးကို ငြင်းပယ်ပါမည်။ ကီးများကို သက်တမ်းကုန်ဆုံးရက် သတ်မှတ်၍ ဖန်တီးရန်နှင့် ကီးများကို ပုံမှန်လဲလှယ်သည့် လုပ်ငန်းစဉ်တစ်ခု ထားရှိရန် အလေးအနက် အကြံပြုပါသည်။ ကီးတစ်ခု သက်တမ်းမကုန်မီ အစားထိုးကီးတစ်ခု ဖန်တီးပြီး သင့်အက်ပ်လီကေးရှင်းများကို ထိုကီးအား အသုံးပြုရန် ပြင်ဆင်ပါ။ အစားထိုးကီး အလုပ်လုပ်ကြောင်း စစ်ဆေးအတည်ပြုပြီးသည်နှင့် ကီးအဟောင်းကို ရုပ်သိမ်းပါ။ ဤနည်းလမ်းများက API ကီးများ ပေါက်ကြားမှုကြောင့် ဖြစ်ပေါ်လာမည့် ထိခိုက်မှုကို များစွာလျှော့ချနိုင်ပါသည်။
စီမံခန့်ခွဲသူများသည် ပလက်ဖောင်း ဆက်တင်များတွင် အဖွဲ့အစည်း သို့မဟုတ် ပရောဂျက်အဆင့်အလိုက် API ကီး၏ အများဆုံးသက်တမ်းကို မဖြစ်မနေလိုက်နာရန် သတ်မှတ်နိုင်ပါသည်။ ကီးအသစ်များ၏ သက်တမ်းကို ခွင့်ပြုထားသော ကန့်သတ်ချက်များအတွင်းသာ သတ်မှတ်ရမည်ဖြစ်သောကြောင့် ၎င်းတို့ကို အကန့်အသတ်မရှိ ဆက်လက်အသုံးပြုနိုင်ခြင်းမှ ကာကွယ်ပေးပါသည်။ ပရောဂျက်၏ သက်တမ်းကန့်သတ်ချက်သည် အဖွဲ့အစည်း၏ သက်တမ်းကန့်သတ်ချက်ထက် မကျော်လွန်ရပါ။
ပံ့ပိုးပေးထားသော လုပ်ငန်းဆောင်တာများအတွက် သက်တမ်းရှည် OpenAI API ကီးကို သိမ်းဆည်းထားမည့်အစား လုပ်ငန်းဆောင်တာ အထောက်အထားများကို စနစ်များအကြား ချိတ်ဆက်အတည်ပြုခြင်းကို အသုံးပြုပါ။ သင့်လုပ်ငန်းဆောင်တာသည် ယုံကြည်စိတ်ချရသော ဝန်ဆောင်မှုပေးသူထံမှ အထောက်အထားတစ်ခုကို အသုံးပြု၍ သက်တမ်းတို OpenAI ဝင်ရောက်အသုံးပြုခွင့် တိုကင်တစ်ခုကို လဲလှယ်ရယူပါသည်။ လုပ်ငန်းဆောင်တာအတွက် လိုအပ်သော ခွင့်ပြုချက်များသာ ပါဝင်သည့် သီးသန့်ဝန်ဆောင်မှုအကောင့်တစ်ခုကို ပြင်ဆင်သတ်မှတ်ပါ။
3. ဘရောက်ဇာများ သို့မဟုတ် မိုဘိုင်းအက်ပ်များကဲ့သို့ အသုံးပြုသူဘက်တွင် လည်ပတ်သော ပတ်ဝန်းကျင်များ၌ သင့်ကီးကို မည်သည့်အခါမျှ ထည့်သွင်းအသုံးမပြုပါနှင့်။
ဘရောက်ဇာများ သို့မဟုတ် မိုဘိုင်းအက်ပ်များကဲ့သို့ အသုံးပြုသူဘက်တွင် လည်ပတ်သော ပတ်ဝန်းကျင်များ၌ သင့် OpenAI API ကီးကို မြင်တွေ့ရယူနိုင်အောင် ထားရှိခြင်းက မသမာသူများအား ထိုကီးကို ယူ၍ သင့်အမည်ဖြင့် တောင်းဆိုမှုများ ပြုလုပ်နိုင်စေပါသည်။ ထို့ကြောင့် မမျှော်လင့်ထားသော အခကြေးငွေများ ကျသင့်ခြင်း သို့မဟုတ် အကောင့်ဒေတာအချို့၏ လုံခြုံရေး ထိခိုက်ခြင်းတို့ ဖြစ်ပေါ်နိုင်ပါသည်။ တောင်းဆိုမှုများကို သင့် API ကီးအား လုံခြုံစွာ သိမ်းဆည်းထားနိုင်သည့် သင့်ကိုယ်ပိုင် နောက်ကွယ်ရှိဆာဗာမှတစ်ဆင့် အမြဲတမ်း ပေးပို့သင့်ပါသည်။
၄။ သင့်သော့ကို သိမ်းဆည်းရန်နေရာသို့ မည်သည့်အခါမျှ commit မလုပ်ပါနှင့်
API သော့ကို ရင်းမြစ်ကုဒ်ထဲ commit လုပ်ခြင်းသည် အထောက်အထားများ ပေါက်ကြားစေတတ်သည့် အဖြစ်များသော နည်းလမ်းတစ်ခုဖြစ်သည်။ အများသုံးကုဒ်သိုလှောင်ရာများကို အသုံးပြုသူများအနေဖြင့် ဤနည်းဖြင့် မသိလိုက်ဘဲ သင့်သော့ကို အင်တာနက်ပေါ် မျှဝေမိလေ့ရှိသည်။ သီးသန့်ကုဒ်သိုလှောင်ရာများက ပိုလုံခြုံသော်လည်း ဒေတာချိုးဖောက်ခံရပါက သင့်သော့များလည်း ပေါက်ကြားနိုင်သည်။ ထို့ကြောင့် သော့လုံခြုံရေးအတွက် ကြိုတင်ကာကွယ်မှုအဖြစ် ပတ်ဝန်းကျင် ကိန်းရှင်များကို အသုံးပြုရန် အလေးအနက် အကြံပြုပါသည်။
၅။ API သော့အစား ပတ်ဝန်းကျင် ကိန်းရှင်များကို အသုံးပြုပါ
ပတ်ဝန်းကျင် ကိန်းရှင်ဆိုသည်မှာ သင့်အက်ပ်အတွင်းမဟုတ်ဘဲ လည်ပတ်ရေးစနစ်တွင် သတ်မှတ်ထားသော ကိန်းရှင်တစ်ခုဖြစ်သည်။ ၎င်းတွင် အမည်နှင့် တန်ဖိုး ပါဝင်သည်။ ကိန်းရှင်အမည်ကို OPENAI_API_KEY ဟု သတ်မှတ်ရန် အကြံပြုပါသည်။ သင့်အဖွဲ့တစ်လျှောက် ဤကိန်းရှင်အမည်ကို တစ်သမတ်တည်း ထားခြင်းဖြင့် API သော့ ပေါက်ကြားမည့် အန္တရာယ်မရှိဘဲ ကုဒ်ကို commit လုပ်၍ မျှဝေနိုင်သည်။
Windows တွင် သတ်မှတ်ခြင်း
နည်းလမ်း ၁: cmd prompt မှတစ်ဆင့် ‘OPENAI_API_KEY’ ပတ်ဝန်းကျင် ကိန်းရှင်ကို သတ်မှတ်ပါ
cmd prompt တွင် အောက်ပါအတိုင်း လုပ်ဆောင်ပြီး <yourkey> နေရာတွင် သင့် API သော့ကို အစားထိုးပါ။
setx OPENAI_API_KEY "<yourkey>"ဤသတ်မှတ်ချက်သည် နောက်ပိုင်းဖွင့်မည့် cmd prompt ဝင်းဒိုးများတွင် သက်ရောက်မည်ဖြစ်သောကြောင့် ထိုကိန်းရှင်ကို curl နှင့် အသုံးပြုရန် ဝင်းဒိုးအသစ်တစ်ခု ဖွင့်ရမည်။ cmd prompt ဝင်းဒိုးအသစ်တစ်ခုဖွင့်ပြီး အောက်ပါတို့ကို ရိုက်ထည့်ခြင်းဖြင့် ဤကိန်းရှင်ကို သတ်မှတ်ပြီးကြောင်း အတည်ပြုနိုင်သည်
echo %OPENAI_API_KEY%ရွေးချယ်မှု ၂: Control Panel မှတစ်ဆင့် ‘OPENAI_API_KEY’ ပတ်ဝန်းကျင်ကိန်းရှင်ကို သတ်မှတ်ပါ
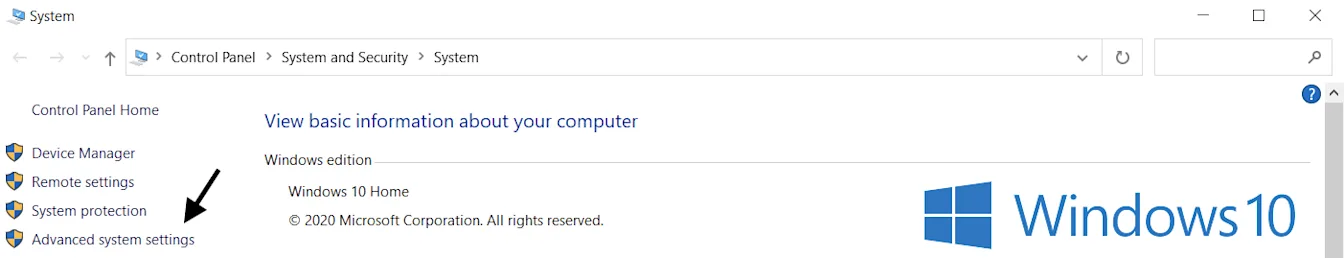
System ဂုဏ်သတ္တိများကိုဖွင့်ပြီး Advanced system settings ကို ရွေးပါ
Environment Variables... ကို ရွေးပါ
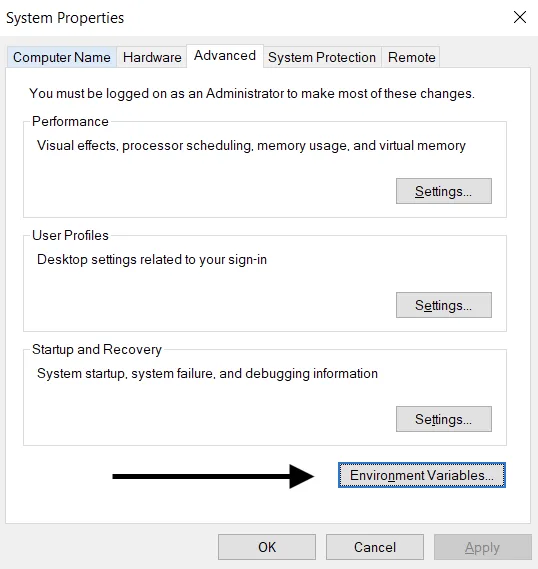
User variables အပိုင်း (အပေါ်ဘက်) မှ New… ကို ရွေးပါ။ <yourkey> နေရာတွင် သင်၏ API သော့ကို အစားထိုးပြီး အမည်/သော့တန်ဖိုးအတွဲကို ထည့်ပါ။
Variable name: OPENAI_API_KEY
Variable value: <yourkey>
Linux / macOS စနစ်ထည့်သွင်းခြင်း
ရွေးချယ်မှု ၁: zsh ကို အသုံးပြု၍ ‘OPENAI_API_KEY’ ပတ်ဝန်းကျင်ကိန်းရှင်ကို သတ်မှတ်ပါ
သင့် terminal တွင် အောက်ပါ command ကို လုပ်ဆောင်ပြီး yourkey နေရာတွင် သင်၏ API သော့ကို အစားထိုးပါ။
echo "export OPENAI_API_KEY='yourkey'" >> ~/.zshrcvariable အသစ်ဖြင့် shell ကို အပ်ဒိတ်လုပ်ပါ-
source ~/.zshrcအောက်ပါ command ကို အသုံးပြု၍ သင်၏ environment variable ကို သတ်မှတ်ပြီးကြောင်း အတည်ပြုပါ။
echo $OPENAI_API_KEYသင်၏ API key တန်ဖိုးသည် ထွက်လာသော ရလဒ်ဖြစ်ပါမည်။
ရွေးချယ်စရာ ၂: bash ကို အသုံးပြု၍ သင်၏ ‘OPENAI_API_KEY’ Environment Variable ကို သတ်မှတ်ပါ
ရွေးချယ်စရာ ၁ ရှိ ညွှန်ကြားချက်များကို လိုက်နာပြီး .zshrc ကို .bash_profile. ဖြင့် အစားထိုးပါ
အားလုံး ပြင်ဆင်ပြီးပါပြီ! ယခု သင်သည် key ကို curl တွင် ကိုးကားသုံးနိုင်ပြီး၊ သင်၏ Python တွင်လည်း load လုပ်နိုင်ပါပြီ-
import os
import openai

openai.api_key = os.environ["OPENAI_API_KEY"]
၆။ သော့စီမံခန့်ခွဲမှု ဝန်ဆောင်မှုကို အသုံးပြုပါ
လျှို့ဝှက် API သော့များကို လုံခြုံစွာ စီမံရန် ထုတ်ကုန်မျိုးစုံ ရရှိနိုင်သည်။ ဤကိရိယာများဖြင့် သင့်သော့များကို အသုံးပြုခွင့်အား ထိန်းချုပ်နိုင်ပြီး ဒေတာလုံခြုံရေးတစ်ခုလုံးကို မြှင့်တင်နိုင်သည်။ သင့်အက်ပ်တွင် ဒေတာချိုးဖောက်မှု ဖြစ်ပေါ်သော်လည်း သော့များကို ကုဒ်ဝှက်၍ လုံးဝသီးခြားနေရာတစ်ခုတွင် စီမံထားသောကြောင့် ၎င်းတို့ ပေါက်ကြားမည်မဟုတ်ပါ။
အက်ပ်များကို လက်တွေ့အသုံးပြုရန် ဖြန့်ချိနေသော အဖွဲ့များအနေဖြင့် ဤဝန်ဆောင်မှုများထဲမှ တစ်ခုကို အသုံးပြုရန် စဉ်းစားသင့်ကြောင်း အကြံပြုပါသည်။
7. သင့်အကောင့်အသုံးပြုမှုကို စောင့်ကြည့်ပြီး လိုအပ်သည့်အခါ ကီးများကို လဲလှယ်ပါ
သင့်အဖွဲ့အစည်း သို့မဟုတ် ပရောဂျက်များအတွက် လစဉ် အသုံးစရိတ်ကန့်သတ်ချက်များ သတ်မှတ်ပါ။ ကီးပေါက်ကြားမှုကြောင့် မမျှော်လင့်ထားသော ကုန်ကျစရိတ်များကို ကန့်သတ်နိုင်ရန် ကန့်သတ်ချက်ပြည့်လျှင် အသုံးပြုမှုကို ပိတ်ပင်သည့် လုပ်ဆောင်ချက်ကို ဖွင့်ထားပါ။ အသုံးစရိတ်သတိပေးချက်များ ပေးပို့ရုံဖြင့် API သို့ တောင်းဆိုမှုများကို ရပ်တန့်မပေးပါ။ ကန့်သတ်ချက်ပြည့်လျှင် အသုံးပြုမှုကို ပိတ်ပင်ခြင်းကြောင့် တရားဝင်တောင်းဆိုမှုများလည်း ပိတ်ပင်ခံရနိုင်ပါသည်။ ထို့ပြင် ပိတ်ပင်မှုက ချက်ချင်းအကျိုးသက်ရောက်ခြင်း မရှိသဖြင့် အသုံးစရိတ်သည် ကန့်သတ်ချက်ထက် အနည်းငယ် ကျော်လွန်နိုင်ပါသည်။
API ကီးတစ်ခု အခြားသူလက်ထဲ ရောက်သွားပါက ထိုသူသည် သင့်သဘောတူညီချက်မရှိဘဲ သင့်အကောင့်၏ ခွဲတမ်းကို အသုံးပြုနိုင်ပါသည်။ ထိုအခြေအနေကြောင့် ဒေတာဆုံးရှုံးခြင်း၊ မမျှော်လင့်ထားသော အခကြေးငွေများ ကျသင့်ခြင်း၊ လစဉ်ခွဲတမ်း ကုန်ခန်းခြင်းနှင့် API ဝင်ရောက်အသုံးပြုမှု ပြတ်တောက်ခြင်းတို့ ဖြစ်ပေါ်နိုင်ပါသည်။
သင့်အဖွဲ့များ၏ အသုံးပြုမှုကို အသုံးပြုမှု စာမျက်နှာမှတစ်ဆင့် စောင့်ကြည့်နိုင်ပါသည်။ အလွဲသုံးစားပြုမှုနှင့် ပတ်သက်၍ စိုးရိမ်ပူပန်မှုရှိပါက သင့်အကောင့်ကို ကာကွယ်ရန် အောက်ပါအချက်များကို လုပ်ဆောင်နိုင်ပါသည်။
သင့်အသုံးပြုမှုသည် သင့်အဖွဲ့၏ လုပ်ငန်းဆောင်ရွက်မှုနှင့် ကိုက်ညီမှုရှိမရှိ ပြန်လည်စစ်ဆေးပါ။ အဖွဲ့အစည်းများစွာတွင် ပါဝင်သော အသုံးပြုသူများ (ဥပမာ ကုမ္ပဏီနှင့် ကိုယ်ပိုင်အဖွဲ့အစည်းများ) အနေဖြင့် အသုံးပြုမှုမှတ်တမ်းတင်ခြင်းကို ဖွင့်ထားပြီး အသုံးပြုမှုနှင့် မှတ်တမ်းတင်မှုအတွက် မူလအဖွဲ့အစည်းကို သတ်မှတ်ထားကြောင်း သေချာစေပါ။
သင့်ကီး ပေါက်ကြားသွားသည်ဟု ယူဆပါက API ကီးများ စာမျက်နှာမှ ကီးကို ချက်ချင်းလဲလှယ်ပါ။ လက်တွေ့ဝန်ဆောင်မှုပေးနေသော အက်ပ်လီကေးရှင်းများရှိသည့် သုံးစွဲသူများအနေဖြင့် ၎င်းတို့တွင် သတ်မှတ်ထားသော ကီးတန်ဖိုးများကိုလည်း ကီးအသစ်နှင့်အညီ ပြင်ဆင်ရန် လိုအပ်ပါသည်။
ထပ်မံစုံစမ်းစစ်ဆေးနိုင်ရန် help.openai.com မှတစ်ဆင့် ကျွန်ုပ်တို့ကို ဆက်သွယ်ပါ။
8. ကွန်ရက်ထိန်းချုပ်မှုများဖြင့် API ဝင်ရောက်အသုံးပြုခွင့်ကို ကာကွယ်ပါ
ခွင့်ပြုထားသော IP စာရင်းကို အသုံးပြု၍ သင့် OpenAI API ကို မည်သည့် IP လိပ်စာများမှ ဝင်ရောက်အသုံးပြုနိုင်သည်ကို ကန့်သတ်နိုင်ပါသည်။ ဤလုပ်ဆောင်ချက်ကို ဖွင့်ထားလျှင် သတ်မှတ်ထားသော IP လိပ်စာများ သို့မဟုတ် IP လိပ်စာအပိုင်းအခြားများမှ တောင်းဆိုမှုများကိုသာ ခွင့်ပြုပြီး အခြားတောင်းဆိုမှုအားလုံးကို ငြင်းပယ်ပါမည်။ ၎င်းတို့တွင် တရားဝင် API ကီး ပါဝင်လျှင်ပင် ငြင်းပယ်ပါမည်။
ထိုသို့လုပ်ဆောင်ခြင်းဖြင့် သင့်နောက်ကွယ်ရှိ ဆာဗာများ သို့မဟုတ် ကလောက်ပတ်ဝန်းကျင်ကဲ့သို့ ယုံကြည်စိတ်ချရသော အခြေခံအဆောက်အအုံများမှသာ သင့် API ကို ဝင်ရောက်အသုံးပြုနိုင်သဖြင့် နောက်ထပ်အကာအကွယ်တစ်လွှာ ရရှိစေပါသည်။
နောက်ထပ်အချက်အလက်များအတွက် OpenAI API အတွက် ခွင့်ပြုထားသော IP စာရင်းအသုံးပြုခြင်းဆိုင်ရာ ဆောင်းပါးကို ကြည့်ပါ။
သီးသန့်ကွန်ရက်မှ ဝင်ရောက်အသုံးပြုရန် လိုအပ်သော အဖွဲ့အစည်းများအတွက် Private Link သည် နောက်ထပ်ရွေးချယ်စရာတစ်ခု ဖြစ်ပါသည်။ ၎င်းသည် Azure တွင် လည်ပတ်သော လုပ်ငန်းဆောင်တာများကို Azure Private Link မှတစ်ဆင့် ဒေသအလိုက် OpenAI API ချိတ်ဆက်ရာနေရာများနှင့် ချိတ်ဆက်နိုင်စေပါသည်။ အသုံးပြုခွင့်တောင်းဆိုရန် သင့် OpenAI ကိုယ်စားလှယ် သို့မဟုတ် အရောင်းအဖွဲ့ကို ဆက်သွယ်ပါ။ API အထောက်အထားစစ်ဆေးခြင်းကို ဆက်လက်လုပ်ဆောင်ရန် လိုအပ်ပြီး Private Link ကို ခွင့်ပြုထားသော IP စာရင်း သို့မဟုတ် mutual TLS (mTLS) နှင့် တွဲဖက်အသုံးပြု၍ မရပါ။ စနစ်ထည့်သွင်းပြင်ဆင်ပုံ အသေးစိတ်အတွက် Private Link လမ်းညွှန်ကို ကြည့်ပါ။