Oversikt
Med Enterprise Key Management (EKM) kan du kryptere kundeinnholdet ditt hos OpenAI med nøkler som administreres av ditt eget eksterne nøkkeladministrasjonssystem (KMS). Dette er tilgjengelig for både ChatGPT Enterprise og API-et.
OpenAI støtter kryptering med egne nøkler (Bring Your Own Key, BYOK) med eksterne kontoer i AWS KMS, Google Cloud (GCP), Azure Key Vault og Oracle Cloud Infrastructure (OCI) Vault.
Slik fungerer OpenAI EKM-kryptering
Flyt på øverste nivå
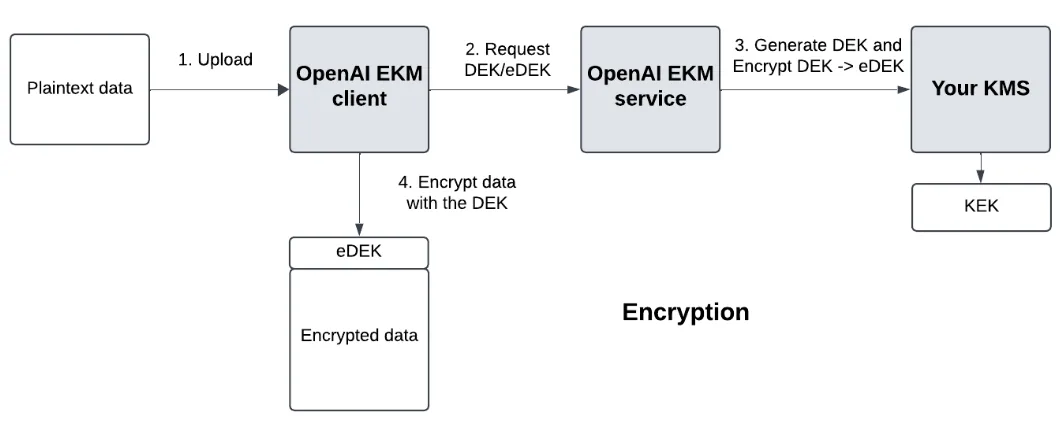
Vi genererer en Data Encryption Key (DEK) for skyleverandøren din.
Sky-KMS-en din administrerer en overordnet Key Encryption Key (KEK), enten lagret i skyen din eller eksternt. Implementeringen er opp til deg.
Vi ber om kryptering av DEK fra skyen din for å få en encrypted DEK (eDEK). Hvis KEK-en din er lagret eksternt, gjør skyen din bare et ekstra hopp til den eksterne lagringen din, i et trinn som er ugjennomsiktig for OpenAI.
Kryptering
Ved kryptering krypteres dataene dine med DEK-en, og eDEK-en lagres som metadata i filen.
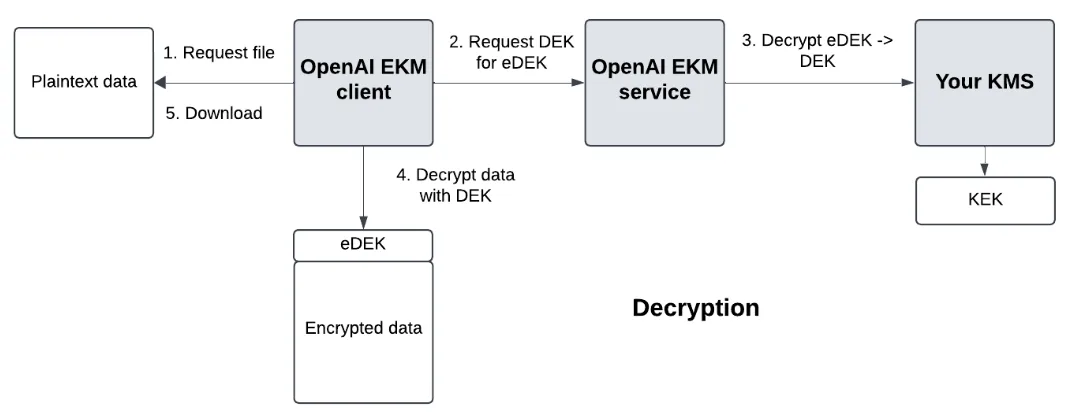
Dekryptering
Ved dekryptering ber vi om at eDEK dekrypteres av sky-KMS-en din til DEK, og vi dekrypterer dataene med DEK.
Sentrale begreper
Datakrypteringsnøkkel (DEK) – nøkkelen som krypterer dataene dine.
Kryptert datakrypteringsnøkkel (eDEK) – den krypterte DEK-en, generert av KMS-systemet ditt
Nøkkelkrypteringsnøkkel (KEK) – hovednøkkelen du administrerer, som krypterer DEK -> eDEK og dekrypterer eDEK -> DEK. Denne nøkkelen forblir alltid utenfor OpenAIs systemer.
Overordnede krav for implementering
Hos skyleverandøren din
Opprett en KMS-nøkkel med AWS, Azure, GCP eller OCI Vault (kun API-prosjekter).
Opprett en tilpasset, begrenset policy med Encrypt/Decrypt-tillatelser i KMS-systemet
Konfigurer OpenAIs tilgang med en AWS-tillitspolicy, en GCP-arbeidsbelastningsidentitet, en Azure-tjenestekontohaver eller en OCI IAM-policy for tilgang på tvers av leiere.
Tildel OpenAI en rolle med den begrensede policyen for tilgang til KMS-systemet ditt
I OpenAI-plattformer
ChatGPT Enterprise
Opprett et ChatGPT-sandkassearbeidsområde for testformål.
API
Registrer nøkkelen din og opprett et testprosjekt via administrasjons-API-et. Følg integrasjonsveiledningen for leverandøren din nedenfor.
Leverandørspesifikke funksjoner
For AWS vil OpenAI:
Kalle AssumeRole med en ExternalID
For GCP vil OpenAI:
Kalle STS-endepunktet ditt fra en OpenAI GCP-konto
Bruke GCP-tilgangstokenet til å kalle encrypt/decrypt i KMS-systemet ditt.
For Azure vil OpenAI:
Be om et tilgangstoken for hvelvet i Azure-leieren din
Bruke dette tilgangstokenet til å kalle encrypt/decrypt i ditt Key Vault.
For OCI vil OpenAI:
Bruke produksjonsidentiteten sin i OCI til å kryptere og dekryptere med AES-nøkkelen som policyen din for tilgang på tvers av leiere tillater.
Informasjon du trenger fra OpenAI
Autentisering
Du må konfigurere systemet til å godta OpenAIs fødererte identitetstokener for AWS og GCP. For Azure må du konfigurere systemet til å godta OpenAIs program-ID for appregistreringen. For OCI må du konfigurere systemet til å godta OpenAIs leier og EKM-produksjonsgruppe.
Oversikt over autentiseringsparametere
| OpenAIs AWS-prinsipal | arn:aws:iam::790389265272:role/EnterpriseKeyManagement |
| ID for OpenAIs GCP-tjenestekonto | 105900137572174660365 |
| OpenAIs Azure-program-ID | 20a14814-5ab7-4612-a671-1382b412bf93 |
| OpenAIs OCI-leier | ocid1.tenancy.oc1..aaaaaaaa4kzwe5jdr4gsxft7dfnwbnp3aozhxeskabsqo7czdkbp6fkh3uha |
| OpenAIs EKM-produksjonsgruppe i OCI | ocid1.group.oc1..aaaaaaaaerxukyeaxwqtbsxasnp54mem3sfgyokzdk7s27o7yvepluynxi5q |
Nødvendig informasjon ved implementering, avhengig av skyleverandør
For AWS setter du opp en tillitspolicy som godtar OpenAIs AWS-prinsipal oppført ovenfor.
For GCP setter du opp en arbeidsbelastningsidentitet som godtar OpenAIs GCP-tjenestekonto oppført ovenfor.
For Azure oppretter du en tjenestekontohaver i Azure-leieren din for OpenAIs appregistrering:
Bruk OpenAIs programklient-ID:
20a14814-5ab7-4612-a671-1382b412bf93.Opprett tjenestekontohaveren ved å sende en POST-forespørsel til servicePrincipals-endepunktet i Microsoft Graph.
For OCI gir du denne produksjonsgruppen tilgang fra OpenAIs leier ved hjelp av en policy avgrenset til ressursene dine. Du finner policyen her: Konfigurere OCI Vault for Enterprise Key Management.
Autorisasjon
Du må opprette en policy som gir OpenAIs identitet begrenset tilgang til KMS-systemet ditt.
| AWS | GCP | Azure | OCI |
| kms:Decryptkms:Encrypt | cloudkms.cryptoKeyVersions.useToDecryptcloudkms.cryptoKeyVersions.useToEncrypt | Microsoft.KeyVault/vaults/keys/encrypt/actionMicrosoft.KeyVault/vaults/keys/decrypt/action | VAULT_READKEY_READKEY_ENCRYPTKEY_DECRYPTAvgrens til de fullstendige OCID-ene for hvelvet og AES-nøkkelen. |
Annet
I Azure skal du velge RSA, ikke EC, for nøkkeltype (nøkkelkrypteringsalgoritme).
Informasjon OpenAI trenger fra deg
Følg instruksjonene i dette dokumentet for å registrere KMS-systemet ditt hos OpenAI. Her er en oversikt over parameterne du må oppgi.
| AWS | GCP | Azure | OCI | |
| Autentiseringsrelatert | Leier-ID | |||
| KMS-relatert | KMS-ARN – (eksempel: arn:aws:kms:REGION:ACCOUNT_NUMBER:key:KEY_UUID) | KMS-prosjekt-ID (eksempel: adjective-noun-12345) Navn på KMS-nøkkelring Navn på KMS-nøkkel Plassering for KMS-nøkkel (eksempel: us-east1) | Hvelv-URI (eksempel: https://your-vault-name.vault.azure.net/) Nøkkelnavn | Fullstendig regionnavn (eksempel: us-ashburn-1)Fullstendig OCID for hvelvetFullstendig OCID for AES-256-nøkkelen |
For OCI må nøkkelen ha en friformstagg med navnet openai_organization_id og en verdi som samsvarer med din OpenAI-organisasjons-ID. Registrer den med type: "oci" og purpose: "ekm". Ikke ta med key_version_ocid.
Når du har registrert KMS-systemet ditt hos OpenAI, følger du resten av instruksjonene i dokumentet for å aktivere EKM-konfigurasjonen på et API-prosjekt. Opprett et nytt OpenAI API-prosjekt for testing.
Leverandørspesifikke implementeringsveiledninger
Se de aktuelle lenkene nedenfor for trinnvise veiledninger. Merk at disse fokuserer på kravene til integrasjon med OpenAI og ikke er ment som en fullstendig veiledning for hele miljøet ditt
Funksjoner som ikke støttes når EKM er aktivert
Følgende funksjoner er ikke tilgjengelige når EKM er aktivert:
Funksjoner som ikke er generelt tilgjengelige, inkludert funksjoner i beta eller alfa.