
1. Bruk alltid en unik API-nøkkel for hvert teammedlem på kontoen din.
En API-nøkkel er en unik kode som identifiserer forespørslene dine til API-et. API-nøkkelen din er ment å brukes av deg. Deling av API-nøkler er i strid med Vilkår for bruk.
Når du begynner å eksperimentere, vil du kanskje utvide API-tilgangen til teamet ditt. OpenAI støtter ikke deling av API-nøkler. Inviter nye medlemmer til kontoen din fra siden Medlemmer, så får de raskt sin egen unike nøkkel når de logger på. Du kan også tildele tillatelser til individuelle API-nøkler.
2. Opprett API-nøkler med utløpsdato, og etabler en rutine for nøkkelrotasjon
Prosjektnøkler kan opprettes med en utløpsdato. Etter denne datoen avvises alle forespørsler som bruker disse nøklene. Vi anbefaler på det sterkeste å opprette nøkler med utløpsdato og etablere en rutine for regelmessig nøkkelrotasjon. Før en nøkkel utløper, må du opprette en ny nøkkel og oppdatere applikasjonene dine til å bruke den. Tilbakekall den gamle nøkkelen når du har bekreftet at den nye fungerer. Disse rutinene kan begrense konsekvensene av lekkede API-nøkler betydelig.
Administratorer kan håndheve en maksimal levetid for API-nøkler på organisasjons- eller prosjektnivå i plattforminnstillingene. Nye nøkler må konfigureres innenfor de tillatte grensene, slik at de ikke forblir gyldige på ubestemt tid. Prosjektgrensene kan ikke overstige organisasjonsgrensen.
For arbeidsbelastninger som støtter det, bør du bruke identitetsføderering for arbeidsbelastninger i stedet for å lagre en OpenAI-API-nøkkel med lang levetid. Arbeidsbelastningen din bytter en identitet fra en betrodd leverandør mot et kortvarig tilgangstoken for OpenAI. Konfigurer en dedikert tjenestekonto med bare de tillatelsene arbeidsbelastningen trenger.
3. Legg aldri nøkkelen din i klientmiljøer som nettlesere eller mobilapper.
Hvis du eksponerer OpenAI-API-nøkkelen din i klientmiljøer som nettlesere eller mobilapper, kan ondsinnede brukere få tak i nøkkelen og sende forespørsler på dine vegne. Dette kan føre til uventede kostnader eller kompromittering av enkelte kontodata. Forespørsler bør alltid rutes gjennom din egen backend-server, der du kan oppbevare API-nøkkelen din sikkert.
4. Aldri legg nøkkelen inn i lageret ditt
Å legge en API-nøkkel inn i kildekoden er en vanlig årsak til at påloggingsopplysninger kommer på avveie. Hvis du har et offentlig lager, er dette en vanlig måte å uforvarende dele nøkkelen din på internett på. Private lagre er sikrere, men et datainnbrudd kan også føre til at nøklene dine lekkes. Derfor anbefaler vi på det sterkeste å bruke miljøvariabler som et forebyggende sikkerhetstiltak for nøklene.
5. Bruk miljøvariabler i stedet for API-nøkkelen
En miljøvariabel er en variabel som angis i operativsystemet i stedet for i appen. Den består av et navn og en verdi. Vi anbefaler at du gir variabelen navnet OPENAI_API_KEY. Ved å bruke dette variabelnavnet konsekvent i hele teamet kan dere legge inn og dele kode uten fare for å eksponere API-nøkkelen.
Konfigurasjon i Windows
Alternativ 1: Angi miljøvariabelen «OPENAI_API_KEY» via cmd-ledeteksten
Kjør følgende i cmd-ledeteksten, og erstatt <yourkey> med API-nøkkelen din:
setx OPENAI_API_KEY "<yourkey>"Dette gjelder for fremtidige cmd-vinduer, så du må åpne et nytt vindu for å bruke variabelen med curl. Du kan kontrollere at variabelen er angitt, ved å åpne et nytt cmd-vindu og skrive inn
echo %OPENAI_API_KEY%Alternativ 2: Angi miljøvariabelen ‘OPENAI_API_KEY’ via Kontrollpanel
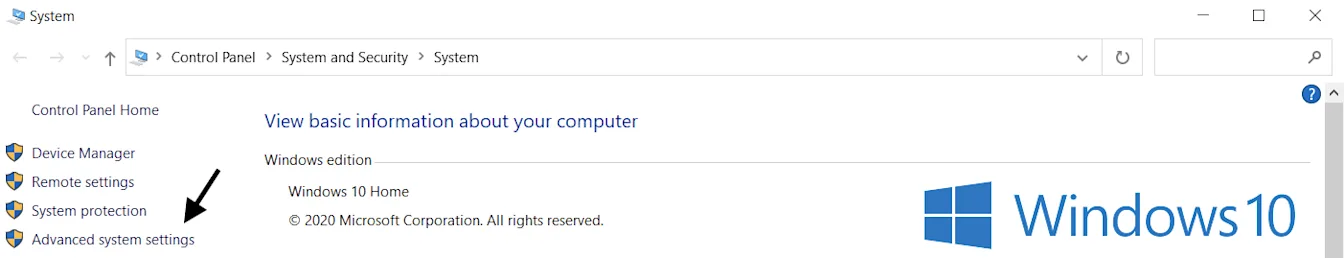
Åpne egenskapene for System, og velg Avanserte systeminnstillinger
Velg Miljøvariabler ...
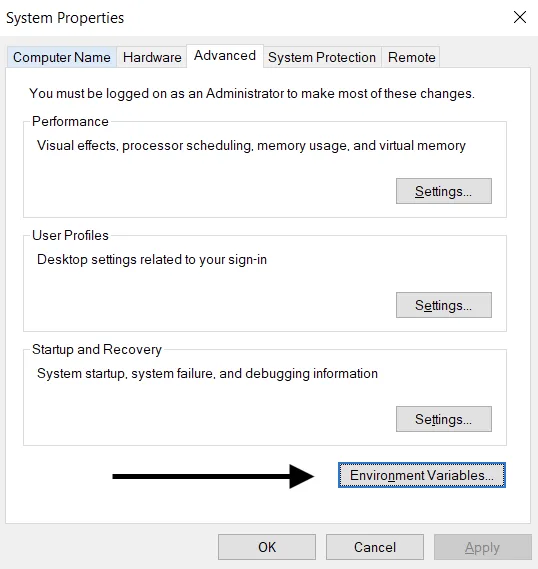
Velg Ny … under Brukervariabler (øverst). Legg til navnet og nøkkelverdien, og erstatt <yourkey> med API-nøkkelen din.
Variabelnavn: OPENAI_API_KEY
Variabelverdi: <yourkey>
Konfigurering i Linux/macOS
Alternativ 1: Angi miljøvariabelen ‘OPENAI_API_KEY’ med zsh
Kjør følgende kommando i terminalen, og erstatt yourkey med API-nøkkelen din.
echo "export OPENAI_API_KEY='yourkey'" >> ~/.zshrcOppdater skallet med den nye variabelen:
source ~/.zshrcBekreft at du har angitt miljøvariabelen med følgende kommando.
echo $OPENAI_API_KEYVerdien til API-nøkkelen din blir utdataene.
Alternativ 2: Angi miljøvariabelen «OPENAI_API_KEY» med bash
Følg instruksjonene i alternativ 1, men erstatt .zshrc med .bash_profile.
Da er alt klart! Nå kan du referere til nøkkelen i curl eller laste den inn i Python:
import os
import openai

openai.api_key = os.environ["OPENAI_API_KEY"]
6. Bruk en tjeneste for nøkkelhåndtering
Det finnes en rekke produkter for sikker håndtering av hemmelige API-nøkler. Med disse verktøyene kan du styre tilgangen til nøklene og forbedre den generelle datasikkerheten. Ved et datainnbrudd i appen din vil nøklene ikke bli kompromittert, siden de er kryptert og administreres på et helt separat sted.
Team som setter apper i produksjon, bør vurdere å bruke en av disse tjenestene.
7. Overvåk kontobruken, og roter nøklene dine ved behov
Angi månedlige forbruksgrenser for organisasjonen eller prosjektene dine, og aktiver streng håndheving for å bidra til å begrense uventede kostnader fra en lekket nøkkel. Forbruksvarsler alene stopper ikke API-trafikk. Streng håndheving kan blokkere legitime forespørsler, og forbruket kan gå litt over grensen fordi håndhevingen ikke skjer umiddelbart.
En kompromittert API-nøkkel gir uvedkommende tilgang til kontokvoten din uten ditt samtykke. Dette kan føre til tap av data, uventede kostnader, oppbrukt månedskvote og avbrudd i API-tilgangen din.
Du kan følge med på teamenes bruk på Bruk-siden. Hvis du mistenker misbruk, kan du gjøre følgende for å beskytte kontoen din:
Gå gjennom bruken for å se om den samsvarer med teamets arbeid. For brukere som tilhører flere organisasjoner (f.eks. én for jobb og én for privat bruk), må du sørge for at de har aktivert sporing og angitt en standardorganisasjon for bruk og sporing.
Hvis du tror at nøkkelen din har blitt lekket, må du rotere den umiddelbart fra API-nøkler-siden. Har du applikasjoner i produksjon, må du også oppdatere nøkkelverdiene i disse.
Kontakt oss via help.openai.com, slik at vi kan undersøke saken nærmere.
8. Beskytt API-tilgangen med nettverkskontroller
Med en IP-tillatelsesliste kan du begrense hvilke IP-adresser som har tilgang til OpenAI-API-et ditt. Når funksjonen er aktivert, tillates bare forespørsler fra konfigurerte IP-adresser eller adresseområder. Alle andre avvises – selv om de inneholder en gyldig API-nøkkel.
Dette gir et ekstra lag med beskyttelse ved å sikre at API-et ditt bare er tilgjengelig fra betrodd infrastruktur, som backend-serverne eller skymiljøet ditt.
Du finner mer informasjon i artikkelen om IP-tillatelseslister for OpenAI-API-et.
Private Link er et annet alternativ for organisasjoner som trenger tilgang via et privat nettverk. Det lar Azure-arbeidsbelastninger koble seg til regionale OpenAI-API-endepunkter via Azure Private Link. Kontakt OpenAI-representanten din eller salgsavdelingen for å be om tilgang. API-autentisering er fortsatt påkrevd, og Private Link er ikke kompatibelt med IP-tillatelseslister eller gjensidig TLS (mTLS). Se veiledningen for Private Link for detaljer om oppsettet.