
ਝਲਕ
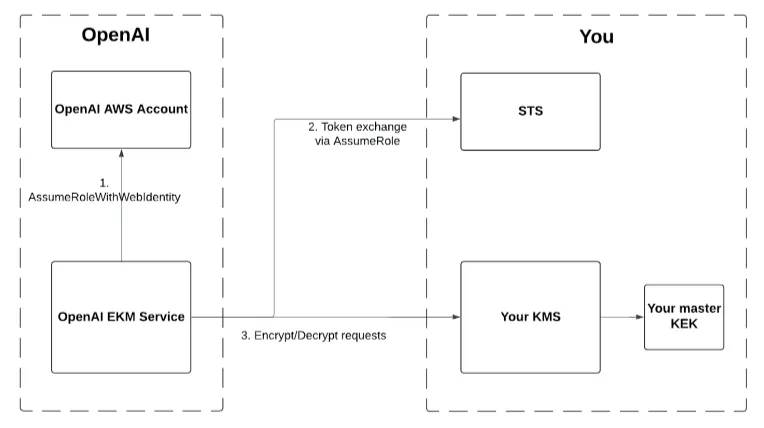
ਐਂਟਰਪ੍ਰਾਈਜ਼ ਕੀ ਮੈਨੇਜਮੈਂਟ (EKM) OpenAI ਨੂੰ ਤੁਹਾਡੇ ਨਿਯੰਤਰਣ ਵਾਲੀ ਮਾਸਟਰ ਕੁੰਜੀ ਦੀ ਵਰਤੋਂ ਕਰਕੇ ਡਾਟਾ ਇਨਕ੍ਰਿਪਟ ਕਰਨ ਦਿੰਦਾ ਹੈ. ਇਹ ਦਸਤਾਵੇਜ਼ ਦਿਖਾਉਂਦਾ ਹੈ ਕਿ OpenAI ਨੂੰ ਤੁਹਾਡੇ KMS 'ਤੇ ਸੀਮਿਤ ਅਨੁਮਤੀਆਂ ਦੇਣ ਲਈ ਆਪਣਾ AWS ਖਾਤਾ ਕਿਵੇਂ ਸੈੱਟ ਅੱਪ ਕਰਨਾ ਹੈ.
ਕਦਮ
1. ਇੱਕ ਨਵੀਂ KMS ਕੁੰਜੀ ਬਣਾਓ
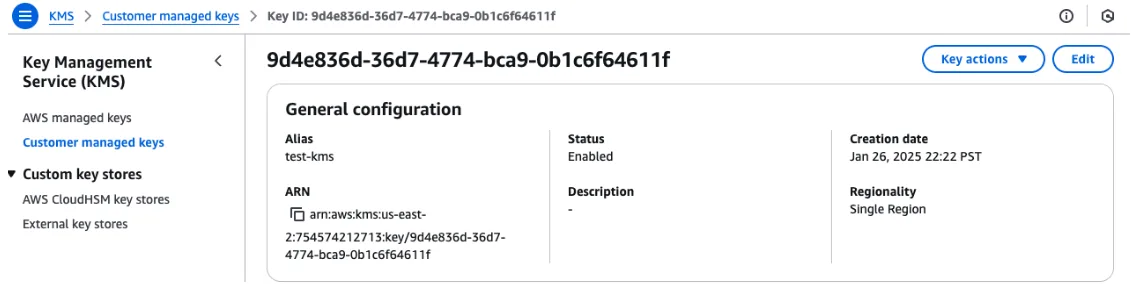
KMS > ਗਾਹਕ ਵੱਲੋਂ ਪ੍ਰਬੰਧਿਤ ਕੁੰਜੀਆਂ 'ਤੇ ਜਾਓ, ਫਿਰ ਕੁੰਜੀ ਬਣਾਓ ਚੁਣੋ.
ਇੱਕ ਸਮਮਿਤ ਇਨਕ੍ਰਿਪਸ਼ਨ ਐਲਗੋਰਿਦਮ ਚੁਣੋ.
ਕੁੰਜੀ ਬਣ ਜਾਣ ਤੋਂ ਬਾਅਦ, ਇਸ ਦਾ ARN ਨੋਟ ਕਰ ਲਓ. ਸਮਰਥਿਤ ਫਾਰਮੈਟਾਂ ਵਿੱਚ
arn:aws:kms:<region>:<account_number>:key/<uuid>,...:key/mrk-*, ਜਾਂ...:alias/<alias_name>ਸ਼ਾਮਲ ਹਨ.
2. KMS ਕੁੰਜੀ ਤੱਕ ਸੀਮਤ ਪਹੁੰਚ ਲਈ ਇੱਕ ਕਸਟਮ ਨੀਤੀ ਬਣਾਓ
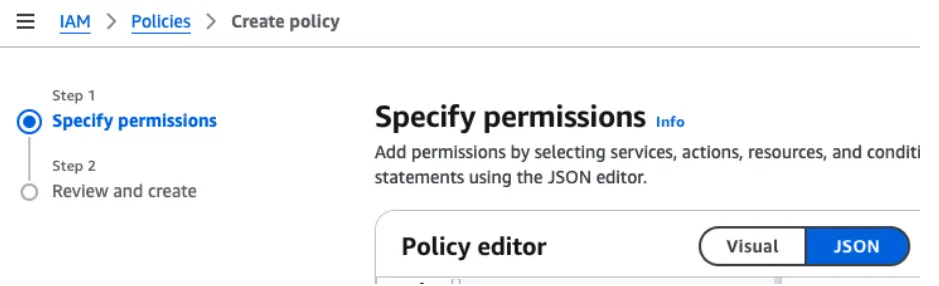
IAM > ਨੀਤੀਆਂ 'ਤੇ ਜਾਓ, ਫਿਰ ਨੀਤੀ ਬਣਾਓ ਚੁਣੋ.
ਇਜਾਜ਼ਤਾਂ ਨਿਰਧਾਰਤ ਕਰੋ ਪੜਾਅ ਵਿੱਚ, JSON ਚੁਣੋ ਅਤੇ ਨੀਤੀ ਵਿੱਚ KMS ਪਹੁੰਚ ਸੰਬੰਧੀ ਕਾਰਵਾਈਆਂ ਦੀ ਇਜਾਜ਼ਤ ਦੇਣ ਲਈ ਹੇਠ ਲਿਖਿਆ ਦਰਜ ਕਰੋ. YOUR_KMS_ARN ਦੀ ਥਾਂ ਆਪਣੀ ਬਣਾਈ ਕੁੰਜੀ ਦਾ ARN ਪਾਉਣਾ ਯਕੀਨੀ ਬਣਾਓ.
{
    "Version": "2012-10-17",
    "Statement": [
        {
            "Sid": "AllowEncryptDecrypt",
            "Effect": "Allow",
            "Action": [
                "kms:Decrypt",
                "kms:Encrypt"
            ],
            "Resource": "<YOUR_KMS_ARN>"
        }
    ]
}
3. OpenAI ਵੱਲੋਂ ਅਪਣਾਈ ਜਾਣ ਵਾਲੀ IAM ਭੂਮਿਕਾ ਬਣਾਓ ਅਤੇ ਇਸ ਨਾਲ ਆਪਣੇ KMS ਤੱਕ ਸੀਮਤ ਪਹੁੰਚ ਵਾਲੀ ਨੀਤੀ ਜੋੜੋ
OpenAI ਆਪਣੀ ਮਲਕੀਅਤ ਵਾਲੇ AWS ਖਾਤੇ ਤੋਂ AssumeRole ਨੂੰ ਕਾਲ ਕਰੇਗਾ. ਇਸ ਪੜਾਅ ਨਾਲ OpenAI ਦਾ AWS ਪ੍ਰਿੰਸੀਪਲ ਤੁਹਾਡੇ KMS ਤੱਕ ਪਹੁੰਚ ਲਈ ਸੀਮਤ ਅਧਿਕਾਰਾਂ ਵਾਲੀ ਭੂਮਿਕਾ ਅਪਣਾ ਸਕਦਾ ਹੈ.
IAM > ਭੂਮਿਕਾਵਾਂ 'ਤੇ ਜਾਓ, ਫਿਰ ਭੂਮਿਕਾ ਬਣਾਓ ਚੁਣੋ.
ਭਰੋਸੇਯੋਗ ਇਕਾਈ ਚੁਣੋ ਪੜਾਅ ਵਿੱਚ, ਕਸਟਮ ਭਰੋਸਾ ਨੀਤੀ ਚੁਣੋ.
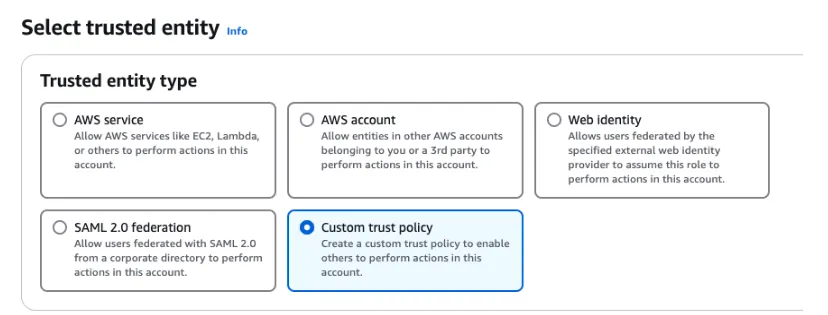
ਅੱਗੇ, OpenAI ਦੇ AWS ਪ੍ਰਿੰਸੀਪਲ ਨੂੰ ਪਹੁੰਚ ਦੀ ਇਜਾਜ਼ਤ ਦੇਣ ਲਈ ਕਸਟਮ ਭਰੋਸਾ ਨੀਤੀ ਵਿੱਚ ਹੇਠ ਲਿਖਿਆ ਦਰਜ ਕਰੋ.
ਇਹ ਪ੍ਰਿੰਸੀਪਲ OpenAI ਦਾ AWS ਪ੍ਰਿੰਸੀਪਲ ਹੈ:
arn:aws:iam::790389265272:role/EnterpriseKeyManagement.ਦੱਸੋ ਕਿ
AssumeRoleਪ੍ਰਕਿਰਿਆ ਦੌਰਾਨ OpenAI ਨੂੰ ਕਿਹੜਾ ExternalId ਭੇਜਣਾ ਚਾਹੀਦਾ ਹੈ.ChatGPT ਜਾਂ API ਲਈ, ਆਪਣੇ ਵਰਕਸਪੇਸ ਨਾਲ ਸੰਬੰਧਿਤ ਸੰਸਥਾ ID (org-xxx) ਵਰਤੋ: ਸੰਸਥਾ ਦੀਆਂ ਸੈਟਿੰਗਾਂ.
API ਲਈ, ਹੋਰ ਬਾਰੀਕੀ ਨਾਲ ਨਿਯੰਤਰਣ ਕਰਨ ਵਾਸਤੇ ਤੁਸੀਂ ਕਿਸੇ ਖ਼ਾਸ API ਪ੍ਰੋਜੈਕਟ ID ਦੀ ਵਰਤੋਂ ਕਰ ਸਕਦੇ ਹੋ.
{
    "Version": "2012-10-17",
    "Statement": [
        {
            "Effect": "Allow",
            "Principal": {
                "AWS": "arn:aws:iam::790389265272:role/EnterpriseKeyManagement"
            },
            "Action": "sts:AssumeRole",
            "Condition": {
                "StringEquals": {
                    "sts:ExternalId": [
                         "<YOUR_OPENAI_ORGANIZATION_ID>"
                     ]
                }
            }
        }
    ]
}
ਫਿਰ, ਇਜਾਜ਼ਤਾਂ ਜੋੜੋ ਪੜਾਅ ਵਿੱਚ, ਪਿਛਲੇ ਪੜਾਅ ਵਿੱਚ ਬਣਾਈ IAM ਨੀਤੀ ਦਾ ਨਾਮ ਖੋਜੋ. ਨੀਤੀ ਦੇ ਨਾਮ ਦੇ ਨਾਲ ਦਿੱਤੇ ਚੋਣ ਬਕਸੇ 'ਤੇ ਨਿਸ਼ਾਨ ਲਗਾਓ, ਫਿਰ ਅੱਗੇ ਚੁਣੋ.
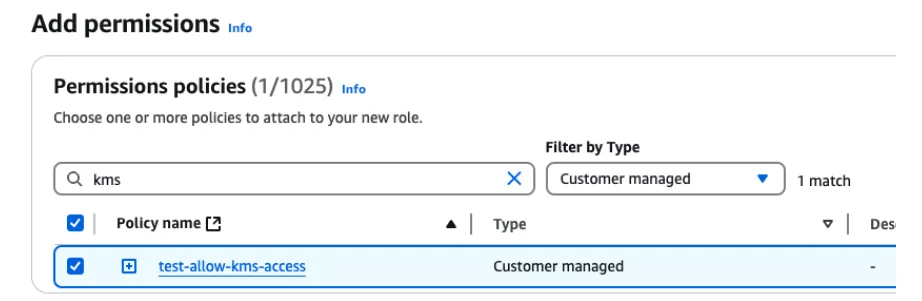
ਅੰਤ ਵਿੱਚ, ਨਾਮ ਦਿਓ, ਸਮੀਖਿਆ ਕਰੋ ਅਤੇ ਬਣਾਓ ਭਾਗ ਵਿੱਚ, ਭੂਮਿਕਾ ਲਈ ਕੋਈ ਵੀ ਨਾਮ ਚੁਣੋ.
4. ਆਪਣੀਆਂ ਸੁਰੱਖਿਆ ਪ੍ਰਥਾਵਾਂ ਦੇ ਅਨੁਸਾਰ ਕੋਈ ਵੀ ਵਾਧੂ ਪਾਬੰਦੀਆਂ ਲਾਗੂ ਕਰੋ.
ਉੱਪਰ OpenAI ਨੂੰ EKM ਸੈੱਟ ਅੱਪ ਕਰਨ ਲਈ ਲੋੜੀਂਦੀ ਘੱਟੋ-ਘੱਟ ਜਾਣਕਾਰੀ ਦਿੱਤੀ ਗਈ ਹੈ. ਤੁਸੀਂ ਆਪਣੀਆਂ ਅੰਦਰੂਨੀ ਸੁਰੱਖਿਆ ਪ੍ਰਥਾਵਾਂ ਦੇ ਅਨੁਸਾਰ ਵਾਧੂ ਕੁੰਜੀ ਨੀਤੀਆਂ ਜਾਂ ਪਾਬੰਦੀਆਂ ਲਾਗੂ ਕਰਨ ਲਈ ਆਜ਼ਾਦ ਹੋ, ਜੇਕਰ OpenAI ਤੁਹਾਡੇ KMS 'ਤੇ ਇਨਕ੍ਰਿਪਟ ਅਤੇ ਡਿਕ੍ਰਿਪਟ ਕਾਰਵਾਈਆਂ ਕਾਲ ਕਰਨ ਯੋਗ ਹੋਵੇ. ਜਦੋਂ ਤੁਸੀਂ ਹੇਠਾਂ ਵਰਣਿਤ OpenAI ਵਾਲੇ ਕੁੰਜੀ ਰਜਿਸਟ੍ਰੇਸ਼ਨ ਐਂਡਪੌਇੰਟ ਨੂੰ ਕਾਲ ਕਰਦੇ ਹੋ, ਅਸੀਂ ਤੁਹਾਡੇ ਸੈੱਟਅੱਪ ਦੀ ਪੁਸ਼ਟੀ ਕਰਾਂਗੇ.
ਉੱਪਰਲੇ ਕਦਮ ਪੂਰੇ ਕਰਨ ਤੋਂ ਬਾਅਦ
ChatGPT Enterprise
ਕਿਰਪਾ ਕਰਕੇ ਆਪਣੇ OpenAI ਸੰਪਰਕ ਨਾਲ ਸੰਪਰਕ ਕਰੋ ਅਤੇ ਹੇਠਾਂ ਦਿੱਤਾ ਸਾਂਝਾ ਕਰੋ:
"role_arn": "arn:aws:iam::<YOUR_AWS_ACCOUNT_NUMBER>:role/<YOUR_ROLE>"ਉਹ ਰੋਲ ARN ਜਿਸਨੂੰ OpenAI ਤੁਹਾਡੇ ਕਲਾਉਡ ਵਿੱਚ ਅਸਿਊਮ ਕਰੇਗਾ.
"kms_arn": "arn:aws:kms:<REGION>:<YOUR_AWS_ACCOUNT_NUMBER>:key/<UUID>"ਤੁਹਾਡੇ ਵੱਲੋਂ ਪ੍ਰਬੰਧਿਤ ਮਾਸਟਰ ਕੁੰਜੀ ਲਈ Key Management System ARN.
ਅਸੀਂ ਤੁਹਾਡੇ ChatGPT ਸੰਗਠਨ/ਵਰਕਸਪੇਸ ਲਈ EKM ਯੋਗ ਕਰਾਂਗੇ.
API
ਆਪਣੀ ਬਾਹਰੀ ਕੁੰਜੀ ਨੂੰ OpenAI ਨਾਲ ਰਜਿਸਟਰ ਕਰੋ
ਇਸ API ਹਵਾਲਾ ਦਸਤਾਵੇਜ਼ ਵਿੱਚ ਦਿੱਤੀਆਂ ਹਿਦਾਇਤਾਂ ਦੀ ਪਾਲਣਾ ਕਰੋ: ਪ੍ਰਬੰਧਨ API ਵਿੱਚ ਬਾਹਰੀ ਕੁੰਜੀਆਂ.
ਪਹਿਲਾਂ, ਆਪਣੀ ਬਾਹਰੀ ਕੁੰਜੀ ਨੂੰ OpenAI ਸੰਸਥਾ ਦੇ ਪੱਧਰ 'ਤੇ ਰਜਿਸਟਰ ਕਰੋ. ਇਸ ਨਾਲ ਇੱਕ ਬਾਹਰੀ ਕੁੰਜੀ ID ਬਣੇਗਾ.
ਇਸ ਪੜਾਅ ਵਿੱਚ, ਅਸੀਂ ਜਾਂਚ ਕਰਾਂਗੇ ਕਿ ਤੁਹਾਡੇ ਵੱਲੋਂ ਦਰਜ ਕੀਤੀ ਜਾਣਕਾਰੀ ਵੈਧ ਹੈ ਅਤੇ ਅਸੀਂ ਤੁਹਾਡੇ KMS ਅੱਗੇ ਆਪਣੀ ਪਛਾਣ ਪ੍ਰਮਾਣਿਤ ਕਰ ਸਕਦੇ ਹਾਂ.
ਇਸ ਨਾਲ ਹਾਲੇ ਤੁਹਾਡੇ OpenAI ਪ੍ਰੋਜੈਕਟ ਵਿੱਚ EKM ਨਹੀਂ ਜੁੜੇਗਾ.
curl -X POST \
-H "Content-type: application/json" \
-H "Authorization: Bearer $TOKEN" \
"https://api.openai.com/v1/organization/external_keys" \
-d '{
  "type": "aws",
  "name": "AWS EKM Config",
  "role_arn": "arn:aws:iam::<YOUR_AWS_ACCOUNT_NUMBER>:role/<YOUR_ROLE>",
  "kms_arn": "arn:aws:kms:<REGION>:<YOUR_AWS_ACCOUNT_NUMBER>:key/<UUID>",
  "external_id": "<your org id or project id>"
}'
ਫਿਰ, ਬਾਹਰੀ ਕੁੰਜੀ ਨਾਲ ਸੰਬੰਧਿਤ ਇੱਕ OpenAI ਪ੍ਰੋਜੈਕਟ ਬਣਾਓ. ਇਸ ਤੋਂ ਬਾਅਦ, ਤੁਹਾਡੇ ਪ੍ਰੋਜੈਕਟ 'ਤੇ EKM ਸਰਗਰਮ ਹੋ ਜਾਂਦਾ ਹੈ. ਇਸ API ਕਾਲ ਦੀ ਪ੍ਰਤੀਕਿਰਿਆ ਬਾਡੀ ਤੁਹਾਨੂੰ ਪ੍ਰੋਜੈਕਟ ID (proj_xxx) ਦੇਵੇਗੀ.
curl -X POST \
-H "Content-type: application/json" \
-H "Authorization: Bearer $TOKEN" \
"https://api.openai.com/v1/organization/projects" \
-d '{
   "name": "Some Project",
   "external_key_id": "extkey_xxxx"
}'