
1. ਆਪਣੇ ਖਾਤੇ 'ਤੇ ਟੀਮ ਦੇ ਹਰ ਮੈਂਬਰ ਲਈ ਹਮੇਸ਼ਾ ਇੱਕ ਵਿਲੱਖਣ API ਕੁੰਜੀ ਵਰਤੋਂ.
API ਕੁੰਜੀ ਇੱਕ ਵਿਲੱਖਣ ਕੋਡ ਹੁੰਦੀ ਹੈ ਜੋ API ਨੂੰ ਕੀਤੀਆਂ ਤੁਹਾਡੀਆਂ ਬੇਨਤੀਆਂ ਦੀ ਪਛਾਣ ਕਰਦੀ ਹੈ. ਤੁਹਾਡੀ API ਕੁੰਜੀ ਤੁਹਾਡੇ ਦੁਆਰਾ ਵਰਤਣ ਲਈ ਹੀ ਹੈ. API ਕੁੰਜੀਆਂ ਸਾਂਝੀਆਂ ਕਰਨਾ ਟਰਮਜ਼ ਆਫ ਯੂਜ਼ ਦੇ ਵਿਰੁੱਧ ਹੈ.
ਜਦੋਂ ਤੁਸੀਂ ਪ੍ਰਯੋਗ ਕਰਨਾ ਸ਼ੁਰੂ ਕਰਦੇ ਹੋ, ਤਾਂ ਤੁਸੀਂ ਆਪਣੀ ਟੀਮ ਲਈ API ਪਹੁੰਚ ਵਧਾਉਣਾ ਚਾਹ ਸਕਦੇ ਹੋ. OpenAI API ਕੁੰਜੀਆਂ ਸਾਂਝੀਆਂ ਕਰਨ ਦਾ ਸਮਰਥਨ ਨਹੀਂ ਕਰਦਾ. ਕਿਰਪਾ ਕਰਕੇ ਮੈਂਬਰ ਪੰਨੇ ਤੋਂ ਨਵੇਂ ਮੈਂਬਰਾਂ ਨੂੰ ਆਪਣੇ ਖਾਤੇ ਵਿੱਚ ਸੱਦਾ ਦਿਓ ਅਤੇ ਸਾਈਨ ਇਨ ਕਰਨ 'ਤੇ ਉਹਨਾਂ ਨੂੰ ਜਲਦੀ ਹੀ ਆਪਣੀ ਵਿਲੱਖਣ ਕੁੰਜੀ ਮਿਲ ਜਾਵੇਗੀ. ਤੁਸੀਂ ਵੱਖ-ਵੱਖ API ਕੁੰਜੀਆਂ ਨੂੰ ਇਜਾਜ਼ਤਾਂ ਅਸਾਈਨ ਵੀ ਕਰ ਸਕਦੇ ਹੋ.
2. ਮਿਆਦ ਪੁੱਗਣ ਦੀ ਤਾਰੀਖ ਵਾਲੀਆਂ API ਕੁੰਜੀਆਂ ਬਣਾਓ ਅਤੇ ਉਨ੍ਹਾਂ ਨੂੰ ਨਿਯਮਿਤ ਤੌਰ 'ਤੇ ਬਦਲਣ ਦੀ ਪ੍ਰਕਿਰਿਆ ਸਥਾਪਤ ਕਰੋ
ਪ੍ਰੋਜੈਕਟ ਕੁੰਜੀਆਂ ਬਣਾਉਂਦੇ ਸਮੇਂ ਉਨ੍ਹਾਂ ਦੀ ਮਿਆਦ ਪੁੱਗਣ ਦੀ ਤਾਰੀਖ ਰੱਖੀ ਜਾ ਸਕਦੀ ਹੈ. ਉਸ ਤਾਰੀਖ ਤੋਂ ਬਾਅਦ ਉਨ੍ਹਾਂ ਕੁੰਜੀਆਂ ਨਾਲ ਕੀਤੀਆਂ ਸਾਰੀਆਂ ਬੇਨਤੀਆਂ ਰੱਦ ਕਰ ਦਿੱਤੀਆਂ ਜਾਣਗੀਆਂ. ਅਸੀਂ ਜ਼ੋਰਦਾਰ ਸਿਫ਼ਾਰਸ਼ ਕਰਦੇ ਹਾਂ ਕਿ ਤੁਸੀਂ ਮਿਆਦ ਪੁੱਗਣ ਦੀ ਤਾਰੀਖ ਵਾਲੀਆਂ ਕੁੰਜੀਆਂ ਬਣਾਓ ਅਤੇ ਉਨ੍ਹਾਂ ਨੂੰ ਨਿਯਮਿਤ ਤੌਰ 'ਤੇ ਬਦਲਣ ਦੀ ਪ੍ਰਕਿਰਿਆ ਸਥਾਪਤ ਕਰੋ. ਕਿਸੇ ਕੁੰਜੀ ਦੀ ਮਿਆਦ ਪੁੱਗਣ ਤੋਂ ਪਹਿਲਾਂ ਉਸ ਦੀ ਥਾਂ ਨਵੀਂ ਕੁੰਜੀ ਬਣਾਓ ਅਤੇ ਆਪਣੀਆਂ ਐਪਲੀਕੇਸ਼ਨਾਂ ਨੂੰ ਨਵੀਂ ਕੁੰਜੀ ਵਰਤਣ ਲਈ ਅੱਪਡੇਟ ਕਰੋ. ਜਦੋਂ ਤੁਸੀਂ ਪੁਸ਼ਟੀ ਕਰ ਲਵੋ ਕਿ ਨਵੀਂ ਕੁੰਜੀ ਕੰਮ ਕਰਦੀ ਹੈ, ਤਾਂ ਪੁਰਾਣੀ ਕੁੰਜੀ ਰੱਦ ਕਰ ਦਿਓ. ਇਹ ਤਰੀਕੇ API ਕੁੰਜੀਆਂ ਲੀਕ ਹੋਣ ਨਾਲ ਪੈਣ ਵਾਲੇ ਅਸਰ ਨੂੰ ਕਾਫ਼ੀ ਘਟਾ ਸਕਦੇ ਹਨ.
ਪ੍ਰਬੰਧਕ ਪਲੇਟਫਾਰਮ ਸੈਟਿੰਗਾਂ ਵਿੱਚ ਸੰਸਥਾ ਜਾਂ ਪ੍ਰੋਜੈਕਟ ਪੱਧਰ 'ਤੇ API ਕੁੰਜੀਆਂ ਦੀ ਵੱਧ ਤੋਂ ਵੱਧ ਵੈਧਤਾ-ਮਿਆਦ ਲਾਗੂ ਕਰ ਸਕਦੇ ਹਨ. ਨਵੀਆਂ ਕੁੰਜੀਆਂ ਦੀ ਮਿਆਦ ਮਨਜ਼ੂਰਸ਼ੁਦਾ ਹੱਦਾਂ ਦੇ ਅੰਦਰ ਹੀ ਰੱਖਣੀ ਪਵੇਗੀ, ਤਾਂ ਜੋ ਉਹ ਅਣਮਿੱਥੇ ਸਮੇਂ ਲਈ ਵੈਧ ਨਾ ਰਹਿਣ. ਪ੍ਰੋਜੈਕਟ ਦੀਆਂ ਹੱਦਾਂ ਸੰਸਥਾ ਦੀ ਹੱਦ ਤੋਂ ਵੱਧ ਨਹੀਂ ਹੋ ਸਕਦੀਆਂ.
ਜਿਨ੍ਹਾਂ ਵਰਕਲੋਡਾਂ ਵਿੱਚ ਇਹ ਸਹੂਲਤ ਉਪਲਬਧ ਹੈ, ਉਨ੍ਹਾਂ ਲਈ ਲੰਮੀ ਮਿਆਦ ਵਾਲੀ OpenAI API ਕੁੰਜੀ ਸੰਭਾਲ ਕੇ ਰੱਖਣ ਦੀ ਬਜਾਏ ਵਰਕਲੋਡ ਪਛਾਣ ਸੰਘੀਕਰਨ ਵਰਤੋ. ਤੁਹਾਡਾ ਵਰਕਲੋਡ ਕਿਸੇ ਭਰੋਸੇਯੋਗ ਪ੍ਰਦਾਤਾ ਤੋਂ ਮਿਲੀ ਪਛਾਣ ਦੇ ਬਦਲੇ ਥੋੜ੍ਹੀ ਮਿਆਦ ਵਾਲਾ OpenAI ਪਹੁੰਚ ਟੋਕਨ ਪ੍ਰਾਪਤ ਕਰਦਾ ਹੈ. ਇੱਕ ਸਮਰਪਿਤ ਸੇਵਾ ਖਾਤਾ ਸਥਾਪਤ ਕਰੋ ਅਤੇ ਉਸ ਨੂੰ ਸਿਰਫ਼ ਉਹੀ ਇਜਾਜ਼ਤਾਂ ਦਿਓ ਜਿਨ੍ਹਾਂ ਦੀ ਵਰਕਲੋਡ ਨੂੰ ਲੋੜ ਹੈ.
3. ਆਪਣੀ ਕੁੰਜੀ ਕਦੇ ਵੀ ਬ੍ਰਾਊਜ਼ਰਾਂ ਜਾਂ ਮੋਬਾਈਲ ਐਪਾਂ ਵਰਗੇ ਕਲਾਇੰਟ-ਪੱਖੀ ਵਾਤਾਵਰਨਾਂ ਵਿੱਚ ਨਾ ਰੱਖੋ.
ਬ੍ਰਾਊਜ਼ਰਾਂ ਜਾਂ ਮੋਬਾਈਲ ਐਪਾਂ ਵਰਗੇ ਕਲਾਇੰਟ-ਪੱਖੀ ਵਾਤਾਵਰਨਾਂ ਵਿੱਚ ਤੁਹਾਡੀ OpenAI API ਕੁੰਜੀ ਸਾਹਮਣੇ ਆਉਣ ਨਾਲ ਦੁਰਵਰਤੋਂ ਕਰਨ ਵਾਲੇ ਲੋਕ ਉਸ ਨੂੰ ਹਾਸਲ ਕਰਕੇ ਤੁਹਾਡੇ ਨਾਂ 'ਤੇ ਬੇਨਤੀਆਂ ਭੇਜ ਸਕਦੇ ਹਨ. ਇਸ ਨਾਲ ਅਣਕਿਆਸੇ ਖਰਚੇ ਆ ਸਕਦੇ ਹਨ ਜਾਂ ਖਾਤੇ ਦੇ ਕੁਝ ਡਾਟੇ ਦੀ ਸੁਰੱਖਿਆ ਖ਼ਤਰੇ ਵਿੱਚ ਪੈ ਸਕਦੀ ਹੈ. ਬੇਨਤੀਆਂ ਹਮੇਸ਼ਾ ਤੁਹਾਡੇ ਆਪਣੇ ਬੈਕਐਂਡ ਸਰਵਰ ਰਾਹੀਂ ਭੇਜੀਆਂ ਜਾਣੀਆਂ ਚਾਹੀਦੀਆਂ ਹਨ, ਜਿੱਥੇ ਤੁਸੀਂ ਆਪਣੀ API ਕੁੰਜੀ ਸੁਰੱਖਿਅਤ ਰੱਖ ਸਕਦੇ ਹੋ.
4. ਆਪਣੀ ਕੁੰਜੀ ਕਦੇ ਵੀ ਆਪਣੀ ਰਿਪੋਜ਼ਟਰੀ ਵਿੱਚ ਕਮਿਟ ਨਾ ਕਰੋ
ਸਰੋਤ ਕੋਡ ਵਿੱਚ API ਕੁੰਜੀ ਕਮਿਟ ਕਰਨਾ ਪ੍ਰਮਾਣ-ਪੱਤਰਾਂ ਨਾਲ ਸਮਝੌਤਾ ਹੋਣ ਦਾ ਇੱਕ ਆਮ ਕਾਰਨ ਹੈ. ਜੇ ਤੁਹਾਡੀਆਂ ਰਿਪੋਜ਼ਟਰੀਆਂ ਜਨਤਕ ਹਨ, ਤਾਂ ਇਸ ਤਰੀਕੇ ਨਾਲ ਤੁਸੀਂ ਅਣਜਾਣੇ ਵਿੱਚ ਆਪਣੀ ਕੁੰਜੀ ਇੰਟਰਨੈੱਟ ਉੱਤੇ ਸਾਂਝੀ ਕਰ ਸਕਦੇ ਹੋ. ਨਿੱਜੀ ਰਿਪੋਜ਼ਟਰੀਆਂ ਵਧੇਰੇ ਸੁਰੱਖਿਅਤ ਹੁੰਦੀਆਂ ਹਨ, ਪਰ ਡਾਟਾ ਉਲੰਘਣਾ ਕਾਰਨ ਤੁਹਾਡੀਆਂ ਕੁੰਜੀਆਂ ਫਿਰ ਵੀ ਲੀਕ ਹੋ ਸਕਦੀਆਂ ਹਨ. ਇਨ੍ਹਾਂ ਕਾਰਨਾਂ ਕਰਕੇ ਅਸੀਂ ਕੁੰਜੀਆਂ ਦੀ ਸੁਰੱਖਿਆ ਲਈ ਪਹਿਲਾਂ ਤੋਂ ਸਾਵਧਾਨੀ ਵਜੋਂ ਵਾਤਾਵਰਨ ਵੇਰੀਏਬਲ ਵਰਤਣ ਦੀ ਜ਼ੋਰਦਾਰ ਸਿਫ਼ਾਰਸ਼ ਕਰਦੇ ਹਾਂ.
5. ਆਪਣੀ API ਕੁੰਜੀ ਦੀ ਥਾਂ ਵਾਤਾਵਰਨ ਵੇਰੀਏਬਲ ਵਰਤੋ
ਵਾਤਾਵਰਨ ਵੇਰੀਏਬਲ ਉਹ ਵੇਰੀਏਬਲ ਹੁੰਦਾ ਹੈ ਜੋ ਤੁਹਾਡੀ ਐਪਲੀਕੇਸ਼ਨ ਦੇ ਅੰਦਰ ਨਹੀਂ, ਸਗੋਂ ਤੁਹਾਡੇ ਓਪਰੇਟਿੰਗ ਸਿਸਟਮ 'ਤੇ ਨਿਰਧਾਰਤ ਕੀਤਾ ਜਾਂਦਾ ਹੈ. ਇਸ ਵਿੱਚ ਇੱਕ ਨਾਮ ਅਤੇ ਮੁੱਲ ਹੁੰਦਾ ਹੈ. ਅਸੀਂ ਵੇਰੀਏਬਲ ਦਾ ਨਾਮ OPENAI_API_KEY ਰੱਖਣ ਦੀ ਸਿਫ਼ਾਰਸ਼ ਕਰਦੇ ਹਾਂ. ਆਪਣੀ ਪੂਰੀ ਟੀਮ ਵਿੱਚ ਇਸ ਵੇਰੀਏਬਲ ਦਾ ਨਾਮ ਇਕਸਾਰ ਰੱਖ ਕੇ ਤੁਸੀਂ ਆਪਣੀ API ਕੁੰਜੀ ਜ਼ਾਹਰ ਹੋਣ ਦੇ ਜੋਖਮ ਤੋਂ ਬਿਨਾਂ ਆਪਣਾ ਕੋਡ ਕਮਿਟ ਅਤੇ ਸਾਂਝਾ ਕਰ ਸਕਦੇ ਹੋ.
ਵਿੰਡੋਜ਼ ਸੰਰਚਨਾ
ਵਿਕਲਪ 1: cmd ਕਮਾਂਡ ਪ੍ਰੌਂਪਟ ਰਾਹੀਂ ਆਪਣਾ ‘OPENAI_API_KEY’ ਵਾਤਾਵਰਨ ਵੇਰੀਏਬਲ ਨਿਰਧਾਰਤ ਕਰੋ
cmd ਕਮਾਂਡ ਪ੍ਰੌਂਪਟ ਵਿੱਚ ਹੇਠਲੀ ਕਮਾਂਡ ਚਲਾਓ ਅਤੇ <yourkey> ਦੀ ਥਾਂ ਆਪਣੀ API ਕੁੰਜੀ ਪਾਓ:
setx OPENAI_API_KEY "<yourkey>"ਇਹ ਭਵਿੱਖ ਵਿੱਚ ਖੁੱਲ੍ਹਣ ਵਾਲੀਆਂ cmd ਪ੍ਰੌੰਪਟ ਵਿੰਡੋਜ਼ ਉੱਤੇ ਲਾਗੂ ਹੋਵੇਗਾ, ਇਸ ਲਈ curl ਨਾਲ ਉਸ ਵੇਰੀਏਬਲ ਦੀ ਵਰਤੋਂ ਕਰਨ ਲਈ ਤੁਹਾਨੂੰ ਇੱਕ ਨਵੀਂ ਵਿੰਡੋ ਖੋਲ੍ਹਣੀ ਪਵੇਗੀ. ਇੱਕ ਨਵੀਂ cmd ਪ੍ਰੌੰਪਟ ਵਿੰਡੋ ਖੋਲ੍ਹ ਕੇ ਅਤੇ ਇਸ ਵਿੱਚ ਹੇਠਾਂ ਦਿੱਤਾ ਟਾਈਪ ਕਰਕੇ ਤੁਸੀਂ ਪੁਸ਼ਟੀ ਕਰ ਸਕਦੇ ਹੋ ਕਿ ਇਹ ਵੇਰੀਏਬਲ ਸੈੱਟ ਹੋ ਗਿਆ ਹੈ
echo %OPENAI_API_KEY%ਵਿਕਲਪ 2: ਕੰਟਰੋਲ ਪੈਨਲ ਰਾਹੀਂ ਆਪਣਾ ‘OPENAI_API_KEY’ ਵਾਤਾਵਰਨ ਵੇਰੀਏਬਲ ਸੈੱਟ ਕਰੋ
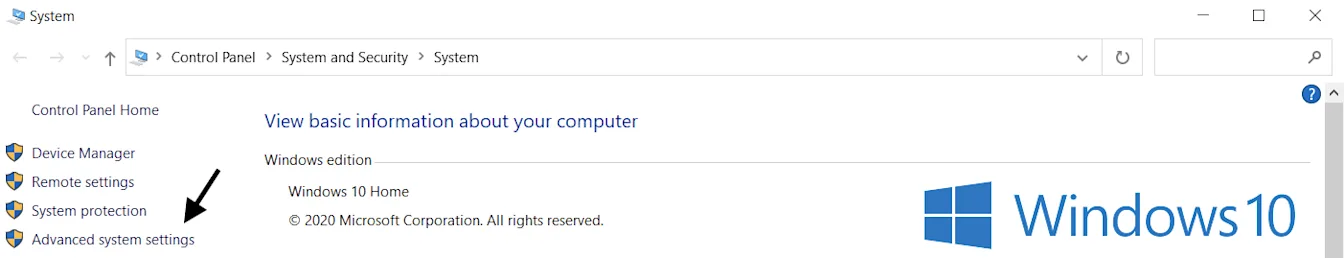
ਸਿਸਟਮ ਵਿਸ਼ੇਸ਼ਤਾਵਾਂ ਖੋਲ੍ਹੋ ਅਤੇ ਉੱਨਤ ਸਿਸਟਮ ਸੈਟਿੰਗਾਂ ਚੁਣੋ
ਵਾਤਾਵਰਨ ਵੇਰੀਏਬਲ... ਚੁਣੋ
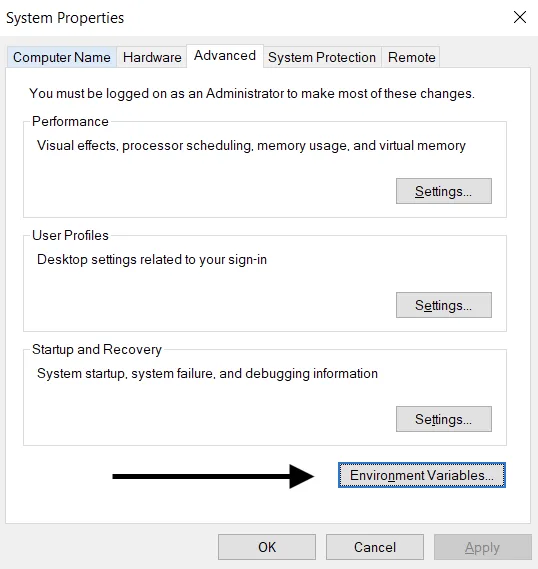
ਵਰਤੋਂਕਾਰ ਵੇਰੀਏਬਲ ਭਾਗ (ਉੱਪਰ) ਵਿੱਚੋਂ ਨਵਾਂ… ਚੁਣੋ. <yourkey> ਨੂੰ ਆਪਣੀ ਏਪੀਆਈ ਕੁੰਜੀ ਨਾਲ ਬਦਲ ਕੇ ਆਪਣੀ ਨਾਮ/ਕੁੰਜੀ ਮੁੱਲ ਜੋੜੀ ਸ਼ਾਮਲ ਕਰੋ.
ਵੈਰੀਏਬਲ ਨਾਮ: OPENAI_API_KEY
ਵੈਰੀਏਬਲ ਮੁੱਲ: <yourkey>
Linux / macOS ਸੈੱਟਅੱਪ
ਵਿਕਲਪ 1: zsh ਦੀ ਵਰਤੋਂ ਕਰਕੇ ਆਪਣਾ ‘OPENAI_API_KEY’ ਵਾਤਾਵਰਨ ਵੇਰੀਏਬਲ ਸੈੱਟ ਕਰੋ
ਆਪਣੇ ਟਰਮੀਨਲ ਵਿੱਚ ਹੇਠਲੀ ਕਮਾਂਡ ਚਲਾਓ ਅਤੇ yourkey ਨੂੰ ਆਪਣੀ ਏਪੀਆਈ ਕੁੰਜੀ ਨਾਲ ਬਦਲੋ.
echo "export OPENAI_API_KEY='yourkey'" >> ~/.zshrcਨਵੇਂ ਵੇਰੀਏਬਲ ਨਾਲ ਸ਼ੈੱਲ ਨੂੰ ਅੱਪਡੇਟ ਕਰੋ:
source ~/.zshrcਪੁਸ਼ਟੀ ਕਰੋ ਕਿ ਤੁਸੀਂ ਹੇਠਾਂ ਦਿੱਤੀ ਕਮਾਂਡ ਦੀ ਵਰਤੋਂ ਕਰਕੇ ਆਪਣਾ ਇਨਵਾਇਰਨਮੈਂਟ ਵੇਰੀਏਬਲ ਸੈੱਟ ਕਰ ਲਿਆ ਹੈ.
echo $OPENAI_API_KEYਤੁਹਾਡੀ API ਕੁੰਜੀ ਦਾ ਮੁੱਲ ਨਤੀਜੇ ਵਜੋਂ ਆਉਣ ਵਾਲਾ ਆਉਟਪੁੱਟ ਹੋਵੇਗਾ.
ਵਿਕਲਪ 2: bash ਦੀ ਵਰਤੋਂ ਕਰਕੇ ਆਪਣਾ ‘OPENAI_API_KEY’ ਇਨਵਾਇਰਨਮੈਂਟ ਵੇਰੀਏਬਲ ਸੈੱਟ ਕਰੋ
ਵਿਕਲਪ 1 ਵਿੱਚ ਦਿੱਤੀਆਂ ਹਦਾਇਤਾਂ ਦੀ ਪਾਲਣਾ ਕਰੋ, .zshrc ਨੂੰ .bash_profile. ਨਾਲ ਬਦਲੋ
ਤੁਸੀਂ ਪੂਰੀ ਤਰ੍ਹਾਂ ਤਿਆਰ ਹੋ! ਹੁਣ ਤੁਸੀਂ curl ਵਿੱਚ ਕੁੰਜੀ ਦਾ ਹਵਾਲਾ ਦੇ ਸਕਦੇ ਹੋ ਜਾਂ ਇਸਨੂੰ ਆਪਣੀ Python ਵਿੱਚ ਲੋਡ ਕਰ ਸਕਦੇ ਹੋ:
import os
import openai

openai.api_key = os.environ["OPENAI_API_KEY"]
6. ਕੁੰਜੀ ਪ੍ਰਬੰਧਨ ਸੇਵਾ ਵਰਤੋ
ਗੁਪਤ API ਕੁੰਜੀਆਂ ਨੂੰ ਸੁਰੱਖਿਅਤ ਢੰਗ ਨਾਲ ਸੰਭਾਲਣ ਲਈ ਕਈ ਤਰ੍ਹਾਂ ਦੇ ਉਤਪਾਦ ਉਪਲਬਧ ਹਨ. ਇਨ੍ਹਾਂ ਸਾਧਨਾਂ ਨਾਲ ਤੁਸੀਂ ਆਪਣੀਆਂ ਕੁੰਜੀਆਂ ਤੱਕ ਪਹੁੰਚ ਨੂੰ ਨਿਯੰਤਰਿਤ ਕਰ ਸਕਦੇ ਹੋ ਅਤੇ ਆਪਣੇ ਡਾਟੇ ਦੀ ਸਮੁੱਚੀ ਸੁਰੱਖਿਆ ਬਿਹਤਰ ਬਣਾ ਸਕਦੇ ਹੋ. ਤੁਹਾਡੀ ਐਪਲੀਕੇਸ਼ਨ ਵਿੱਚ ਡਾਟਾ ਉਲੰਘਣਾ ਹੋਣ 'ਤੇ ਵੀ ਤੁਹਾਡੀਆਂ ਕੁੰਜੀਆਂ ਨਾਲ ਸਮਝੌਤਾ ਨਹੀਂ ਹੋਵੇਗਾ, ਕਿਉਂਕਿ ਉਹ ਇਨਕ੍ਰਿਪਟ ਕੀਤੀਆਂ ਹੋਣਗੀਆਂ ਅਤੇ ਪੂਰੀ ਤਰ੍ਹਾਂ ਵੱਖਰੇ ਸਥਾਨ 'ਤੇ ਸੰਭਾਲੀਆਂ ਜਾਣਗੀਆਂ.
ਆਪਣੀਆਂ ਐਪਲੀਕੇਸ਼ਨਾਂ ਨੂੰ ਉਤਪਾਦਨ ਵਾਤਾਵਰਨ ਵਿੱਚ ਤੈਨਾਤ ਕਰਨ ਵਾਲੀਆਂ ਟੀਮਾਂ ਨੂੰ ਅਸੀਂ ਇਨ੍ਹਾਂ ਸੇਵਾਵਾਂ ਵਿੱਚੋਂ ਕਿਸੇ ਇੱਕ ਬਾਰੇ ਵਿਚਾਰ ਕਰਨ ਦੀ ਸਿਫ਼ਾਰਸ਼ ਕਰਦੇ ਹਾਂ.
7. ਆਪਣੇ ਖਾਤੇ ਦੀ ਵਰਤੋਂ 'ਤੇ ਨਜ਼ਰ ਰੱਖੋ ਅਤੇ ਲੋੜ ਪੈਣ 'ਤੇ ਕੁੰਜੀਆਂ ਬਦਲੋ
ਆਪਣੀ ਸੰਸਥਾ ਜਾਂ ਪ੍ਰੋਜੈਕਟਾਂ ਲਈ ਮਹੀਨਾਵਾਰ ਖਰਚ ਹੱਦਾਂ ਤੈਅ ਕਰੋ ਅਤੇ ਉਨ੍ਹਾਂ ਨੂੰ ਸਖ਼ਤੀ ਨਾਲ ਲਾਗੂ ਕਰਨ ਦਾ ਵਿਕਲਪ ਚਾਲੂ ਕਰੋ, ਤਾਂ ਜੋ ਲੀਕ ਹੋਈ ਕੁੰਜੀ ਕਾਰਨ ਹੋਣ ਵਾਲੇ ਅਣਕਿਆਸੇ ਖਰਚਿਆਂ ਨੂੰ ਸੀਮਤ ਕਰਨ ਵਿੱਚ ਮਦਦ ਮਿਲੇ. ਸਿਰਫ਼ ਖਰਚ ਸੰਬੰਧੀ ਚੇਤਾਵਨੀਆਂ ਨਾਲ API ਬੇਨਤੀਆਂ ਨਹੀਂ ਰੁਕਦੀਆਂ. ਹੱਦਾਂ ਸਖ਼ਤੀ ਨਾਲ ਲਾਗੂ ਕਰਨ ਨਾਲ ਜਾਇਜ਼ ਬੇਨਤੀਆਂ ਵੀ ਰੁਕ ਸਕਦੀਆਂ ਹਨ. ਖਰਚ ਹੱਦ ਤੋਂ ਥੋੜ੍ਹਾ ਵੱਧ ਵੀ ਹੋ ਸਕਦਾ ਹੈ, ਕਿਉਂਕਿ ਹੱਦ ਤੁਰੰਤ ਲਾਗੂ ਨਹੀਂ ਹੁੰਦੀ.
ਜੇ ਤੁਹਾਡੀ API ਕੁੰਜੀ ਕਿਸੇ ਹੋਰ ਦੇ ਹੱਥ ਲੱਗ ਜਾਵੇ, ਤਾਂ ਉਹ ਤੁਹਾਡੀ ਸਹਿਮਤੀ ਤੋਂ ਬਿਨਾਂ ਤੁਹਾਡੇ ਖਾਤੇ ਦਾ ਕੋਟਾ ਵਰਤ ਸਕਦਾ ਹੈ. ਇਸ ਨਾਲ ਡਾਟੇ ਦਾ ਨੁਕਸਾਨ ਹੋ ਸਕਦਾ ਹੈ, ਅਣਕਿਆਸੇ ਖਰਚੇ ਆ ਸਕਦੇ ਹਨ, ਤੁਹਾਡਾ ਮਹੀਨਾਵਾਰ ਕੋਟਾ ਮੁੱਕ ਸਕਦਾ ਹੈ ਅਤੇ API ਤੱਕ ਤੁਹਾਡੀ ਪਹੁੰਚ ਵਿੱਚ ਰੁਕਾਵਟ ਪੈ ਸਕਦੀ ਹੈ.
ਤੁਸੀਂ ਵਰਤੋਂ ਪੰਨੇ ਰਾਹੀਂ ਆਪਣੀਆਂ ਟੀਮਾਂ ਦੀ ਵਰਤੋਂ 'ਤੇ ਨਜ਼ਰ ਰੱਖ ਸਕਦੇ ਹੋ. ਜੇ ਤੁਹਾਨੂੰ ਕਦੇ ਦੁਰਵਰਤੋਂ ਦਾ ਖ਼ਦਸ਼ਾ ਹੋਵੇ, ਤਾਂ ਆਪਣੇ ਖਾਤੇ ਦੀ ਸੁਰੱਖਿਆ ਲਈ ਤੁਸੀਂ ਕੁਝ ਕਦਮ ਚੁੱਕ ਸਕਦੇ ਹੋ:
ਆਪਣੀ ਵਰਤੋਂ ਦੀ ਸਮੀਖਿਆ ਕਰੋ ਅਤੇ ਦੇਖੋ ਕਿ ਕੀ ਇਹ ਤੁਹਾਡੀ ਟੀਮ ਦੇ ਕੰਮ ਨਾਲ ਮੇਲ ਖਾਂਦੀ ਹੈ. ਇੱਕ ਤੋਂ ਵੱਧ ਸੰਸਥਾਵਾਂ ਨਾਲ ਜੁੜੇ ਵਰਤੋਂਕਾਰਾਂ ਲਈ (ਜਿਵੇਂ ਕਿ ਕੰਪਨੀ ਅਤੇ ਨਿੱਜੀ ਸੰਸਥਾ), ਯਕੀਨੀ ਬਣਾਓ ਕਿ ਵਰਤੋਂਕਾਰ ਨੇ ਵਰਤੋਂ ਦਾ ਰਿਕਾਰਡ ਰੱਖਣ ਦਾ ਵਿਕਲਪ ਚਾਲੂ ਕੀਤਾ ਹੋਵੇ ਅਤੇ ਵਰਤੋਂ ਤੇ ਰਿਕਾਰਡ ਲਈ ਆਪਣੀ ਮੂਲ ਸੰਸਥਾ ਚੁਣੀ ਹੋਵੇ.
ਜੇ ਤੁਹਾਨੂੰ ਲੱਗਦਾ ਹੈ ਕਿ ਤੁਹਾਡੀ ਕੁੰਜੀ ਲੀਕ ਹੋ ਗਈ ਹੈ, ਤਾਂ API ਕੁੰਜੀਆਂ ਪੰਨੇ ਤੋਂ ਤੁਰੰਤ ਆਪਣੀ ਕੁੰਜੀ ਬਦਲੋ. ਜੇ ਤੁਹਾਡੀਆਂ ਐਪਲੀਕੇਸ਼ਨਾਂ ਅਸਲ ਵਰਤੋਂ ਵਿੱਚ ਚੱਲ ਰਹੀਆਂ ਹਨ, ਤਾਂ ਤੁਹਾਨੂੰ ਉਨ੍ਹਾਂ ਵਿੱਚ ਵੀ ਕੁੰਜੀਆਂ ਦੇ ਮੁੱਲ ਉਸ ਮੁਤਾਬਕ ਅੱਪਡੇਟ ਕਰਨੇ ਪੈਣਗੇ.
ਹੋਰ ਜਾਂਚ ਲਈ help.openai.com ਰਾਹੀਂ ਸਾਡੇ ਨਾਲ ਸੰਪਰਕ ਕਰੋ.
8. ਨੈੱਟਵਰਕ ਨਿਯੰਤਰਣਾਂ ਨਾਲ API ਤੱਕ ਪਹੁੰਚ ਸੁਰੱਖਿਅਤ ਕਰੋ
IP ਇਜਾਜ਼ਤ-ਸੂਚੀ ਨਾਲ ਤੁਸੀਂ ਤੈਅ ਕਰ ਸਕਦੇ ਹੋ ਕਿ ਕਿਹੜੇ IP ਪਤੇ ਤੁਹਾਡੀ OpenAI API ਤੱਕ ਪਹੁੰਚ ਕਰ ਸਕਦੇ ਹਨ. ਇਸ ਦੇ ਚਾਲੂ ਹੋਣ 'ਤੇ ਸਿਰਫ਼ ਨਿਰਧਾਰਤ IP ਪਤਿਆਂ ਜਾਂ ਪਤਾ-ਰੇਂਜਾਂ ਤੋਂ ਆਉਣ ਵਾਲੀਆਂ ਬੇਨਤੀਆਂ ਨੂੰ ਇਜਾਜ਼ਤ ਮਿਲਦੀ ਹੈ. ਬਾਕੀ ਸਾਰੀਆਂ ਬੇਨਤੀਆਂ ਰੱਦ ਕਰ ਦਿੱਤੀਆਂ ਜਾਂਦੀਆਂ ਹਨ—ਭਾਵੇਂ ਉਨ੍ਹਾਂ ਵਿੱਚ ਵੈਧ API ਕੁੰਜੀ ਵੀ ਹੋਵੇ.
ਇਹ ਯਕੀਨੀ ਬਣਾਉਂਦਾ ਹੈ ਕਿ ਤੁਹਾਡੀ API ਤੱਕ ਸਿਰਫ਼ ਭਰੋਸੇਯੋਗ ਬੁਨਿਆਦੀ ਢਾਂਚੇ, ਜਿਵੇਂ ਕਿ ਤੁਹਾਡੇ ਬੈਕਐਂਡ ਸਰਵਰਾਂ ਜਾਂ ਕਲਾਊਡ ਵਾਤਾਵਰਨ ਤੋਂ ਹੀ ਪਹੁੰਚ ਕੀਤੀ ਜਾ ਸਕੇ. ਇਸ ਤਰ੍ਹਾਂ ਸੁਰੱਖਿਆ ਦੀ ਇੱਕ ਹੋਰ ਪਰਤ ਜੁੜ ਜਾਂਦੀ ਹੈ.
ਹੋਰ ਜਾਣਕਾਰੀ ਲਈ, OpenAI API ਲਈ IP ਇਜਾਜ਼ਤ-ਸੂਚੀ ਬਾਰੇ ਲੇਖ ਦੇਖੋ.
ਜਿਨ੍ਹਾਂ ਸੰਸਥਾਵਾਂ ਨੂੰ ਨਿੱਜੀ ਨੈੱਟਵਰਕ ਰਾਹੀਂ ਪਹੁੰਚ ਦੀ ਲੋੜ ਹੈ, ਉਨ੍ਹਾਂ ਲਈ Private Link ਇੱਕ ਹੋਰ ਵਿਕਲਪ ਹੈ. ਇਹ Azure ਵਰਕਲੋਡਾਂ ਨੂੰ Azure Private Link ਰਾਹੀਂ ਖੇਤਰੀ OpenAI API ਐਂਡਪੁਆਇੰਟਾਂ ਨਾਲ ਜੁੜਨ ਦਿੰਦਾ ਹੈ. ਪਹੁੰਚ ਦੀ ਬੇਨਤੀ ਕਰਨ ਲਈ ਆਪਣੇ OpenAI ਪ੍ਰਤੀਨਿਧੀ ਜਾਂ ਵਿਕਰੀ ਟੀਮ ਨਾਲ ਸੰਪਰਕ ਕਰੋ. API ਪ੍ਰਮਾਣੀਕਰਨ ਫਿਰ ਵੀ ਲਾਜ਼ਮੀ ਹੈ, ਅਤੇ Private Link ਨੂੰ IP ਇਜਾਜ਼ਤ-ਸੂਚੀ ਜਾਂ ਆਪਸੀ TLS (mTLS) ਨਾਲ ਨਹੀਂ ਵਰਤਿਆ ਜਾ ਸਕਦਾ. ਸੈੱਟਅੱਪ ਦੇ ਵੇਰਵਿਆਂ ਲਈ, Private Link ਮਾਰਗਦਰਸ਼ਿਕਾ ਦੇਖੋ.