Przegląd
Zarządzanie kluczami w przedsiębiorstwie (EKM) pozwala szyfrować treści klienta w OpenAI za pomocą kluczy zarządzanych przez własny zewnętrzny system zarządzania kluczami (KMS). Funkcja jest dostępna zarówno w ChatGPT Enterprise, jak i w API.
OpenAI obsługuje szyfrowanie z użyciem własnego klucza (Bring Your Own Key, BYOK) przy wykorzystaniu kont zewnętrznych w AWS KMS, Google Cloud (GCP), Azure Key Vault i Oracle Cloud Infrastructure (OCI) Vault.
Jak działa szyfrowanie EKM w OpenAI
Przepływ wysokiego poziomu
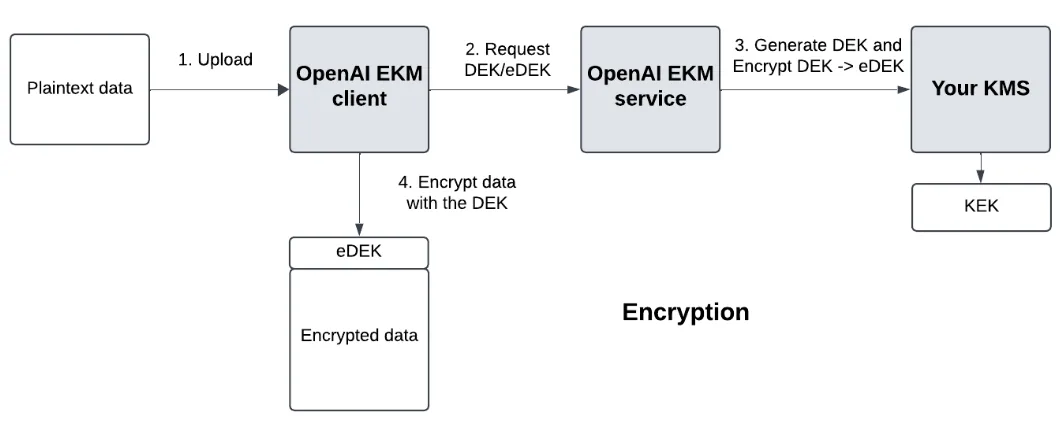
Generujemy Data Encryption Key (DEK) dla Twojego dostawcy chmury.
Twój chmurowy KMS zarządza głównym Key Encryption Key (KEK), przechowywanym w chmurze lub poza nią. Sposób wdrożenia zależy od Ciebie.
Żądamy zaszyfrowania DEK przez Twoją chmurę, aby uzyskać encrypted DEK (eDEK). Jeśli Twój KEK jest przechowywany zewnętrznie, chmura wykonuje jedynie dodatkowy przeskok do zewnętrznego magazynu w kroku, który jest nieprzejrzysty dla OpenAI.
Szyfrowanie
Podczas szyfrowania dane są szyfrowane kluczem DEK, a klucz eDEK jest przechowywany jako metadane pliku.
Odszyfrowywanie
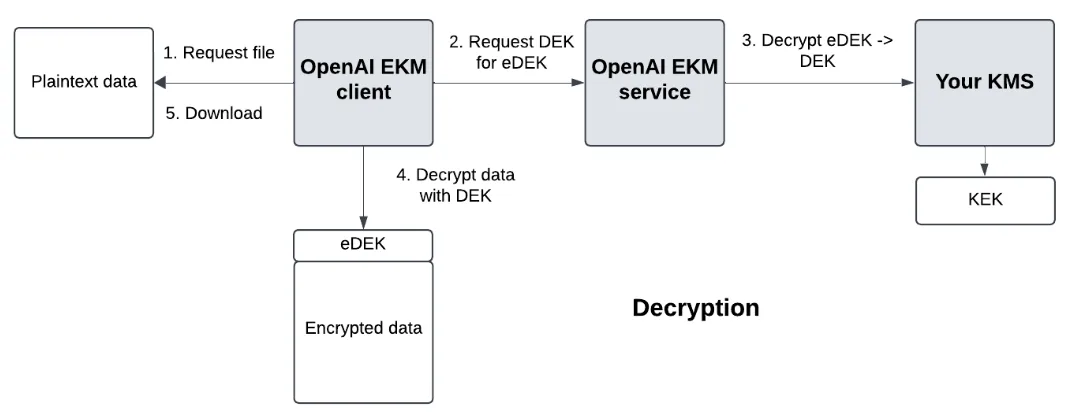
Podczas odszyfrowywania żądamy odszyfrowania eDEK przez Twój chmurowy KMS do postaci DEK, a następnie odszyfrowujemy dane za pomocą DEK.
Kluczowe pojęcia
Klucz szyfrowania danych (DEK) — klucz, który szyfruje Twoje dane.
Zaszyfrowany klucz szyfrowania danych (eDEK) — zaszyfrowany klucz DEK, wygenerowany przez Twój system KMS
Klucz szyfrowania kluczy (KEK) — zarządzany przez Ciebie klucz główny, który szyfruje DEK -> eDEK i odszyfrowuje eDEK -> DEK. Ten klucz zawsze pozostaje poza systemami OpenAI.
Ogólne wymagania wdrożeniowe
U dostawcy chmury
Utwórz klucz KMS w AWS, Azure, GCP lub OCI Vault (tylko projekty API).
Utwórz niestandardowe zasady ograniczające uprawnienia w KMS do operacji Encrypt/Decrypt
Skonfiguruj dostęp OpenAI za pomocą zasad zaufania AWS, tożsamości obciążenia GCP, jednostki usługi Azure lub zasad IAM dotyczących dostępu między dzierżawami OCI.
Przypisz OpenAI rolę z zasadami ograniczającymi dostęp do Twojego systemu KMS
Na platformach OpenAI
ChatGPT Enterprise
Utwórz testową przestrzeń roboczą ChatGPT typu sandbox.
API
Zarejestruj klucz i utwórz projekt testowy za pośrednictwem API zarządzania. Postępuj zgodnie z poniższą instrukcją integracji dla swojego dostawcy.
Działania zależne od dostawcy
W przypadku AWS OpenAI będzie:
Wywoływać AssumeRole z parametrem ExternalID
W przypadku GCP OpenAI będzie:
Wywoływać Twój punkt końcowy STS z konta OpenAI w GCP
Używać tokenu dostępu GCP do wywoływania operacji encrypt/decrypt w Twoim systemie KMS.
W przypadku Azure OpenAI będzie:
Żądać tokenu dostępu do magazynu w Twojej dzierżawie Azure
Używać tego tokenu dostępu do wywoływania operacji encrypt/decrypt w Twoim magazynie Key Vault.
W przypadku OCI OpenAI będzie:
Używać swojej tożsamości produkcyjnej w OCI do szyfrowania i odszyfrowywania za pomocą klucza AES, do którego dostęp przyznają Twoje zasady dostępu między dzierżawami.
Informacje, których potrzebujesz od OpenAI
Uwierzytelnianie
Musisz skonfigurować uznawanie tokenów tożsamości federacyjnej OpenAI w AWS i GCP. W przypadku Azure musisz skonfigurować uznawanie identyfikatora zarejestrowanej aplikacji OpenAI. W przypadku OCI musisz skonfigurować uznawanie dzierżawy OpenAI i produkcyjnej grupy EKM.
Zestawienie parametrów uwierzytelniania
| Podmiot zabezpieczeń OpenAI w AWS | arn:aws:iam::790389265272:role/EnterpriseKeyManagement |
| ID konta usługi OpenAI w GCP | 105900137572174660365 |
| ID aplikacji OpenAI w Azure | 20a14814-5ab7-4612-a671-1382b412bf93 |
| Dzierżawa OpenAI w OCI | ocid1.tenancy.oc1..aaaaaaaa4kzwe5jdr4gsxft7dfnwbnp3aozhxeskabsqo7czdkbp6fkh3uha |
| Produkcyjna grupa EKM OpenAI w OCI | ocid1.group.oc1..aaaaaaaaerxukyeaxwqtbsxasnp54mem3sfgyokzdk7s27o7yvepluynxi5q |
Informacje wymagane podczas wdrażania w zależności od dostawcy chmury
W przypadku AWS skonfiguruj zasady zaufania uznające wymieniony powyżej podmiot zabezpieczeń OpenAI w AWS.
W przypadku GCP skonfiguruj tożsamość obciążenia uznającą wymienione powyżej konto usługi OpenAI w GCP.
W przypadku Azure utwórz jednostkę usługi w swojej dzierżawie Azure dla zarejestrowanej aplikacji OpenAI:
Użyj identyfikatora klienta aplikacji OpenAI:
20a14814-5ab7-4612-a671-1382b412bf93.Utwórz jednostkę usługi, wysyłając żądanie POST do punktu końcowego servicePrincipals w Microsoft Graph.
W przypadku OCI przyznaj tej grupie produkcyjnej z dzierżawy OpenAI dostęp za pomocą zasad ograniczonych do Twoich zasobów. Informacje o tych zasadach znajdziesz w artykule: Konfigurowanie OCI Vault do zarządzania kluczami w przedsiębiorstwie.
Autoryzacja
Musisz utworzyć zasady, które przyznają tożsamości OpenAI ograniczony dostęp do Twojego systemu KMS.
| AWS | GCP | Azure | OCI |
| kms:Decryptkms:Encrypt | cloudkms.cryptoKeyVersions.useToDecryptcloudkms.cryptoKeyVersions.useToEncrypt | Microsoft.KeyVault/vaults/keys/encrypt/actionMicrosoft.KeyVault/vaults/keys/decrypt/action | VAULT_READKEY_READKEY_ENCRYPTKEY_DECRYPTOgranicz zakres za pomocą pełnych identyfikatorów OCID magazynu i klucza AES. |
Inne
W Azure dla typu klucza (algorytmu szyfrowania klucza) wybierz RSA, a nie EC.
Informacje, które musisz przekazać OpenAI
Postępuj zgodnie z instrukcjami w tym dokumencie, aby zarejestrować swój system KMS w OpenAI. Poniżej znajdziesz zestawienie parametrów, które należy podać.
| AWS | GCP | Azure | OCI | |
| Dotyczące uwierzytelniania | ID dzierżawy | |||
| Dotyczące KMS | ARN klucza KMS — (przykład: arn:aws:kms:REGION:ACCOUNT_NUMBER:key:KEY_UUID) | ID projektu KMS (przykład: adjective-noun-12345) Nazwa zbioru kluczy KMS Nazwa klucza KMS Lokalizacja klucza KMS (przykład: us-east1) | URI magazynu (przykład: https://your-vault-name.vault.azure.net/) Nazwa klucza | Pełna nazwa regionu (przykład: us-ashburn-1)Pełny OCID magazynuPełny OCID klucza AES-256 |
W przypadku OCI klucz musi mieć znacznik swobodny openai_organization_id, którego wartość odpowiada Twojemu ID organizacji w OpenAI. Zarejestruj go z parametrami type: "oci" i purpose: "ekm". Nie uwzględniaj key_version_ocid.
Po zarejestrowaniu systemu KMS w OpenAI postępuj zgodnie z dalszymi instrukcjami w dokumencie, aby aktywować konfigurację EKM w projekcie API. Utwórz nowy projekt OpenAI API do celów testowych.
Instrukcje wdrożenia dla poszczególnych dostawców
Instrukcje krok po kroku znajdziesz pod odpowiednimi linkami poniżej. Pamiętaj, że dotyczą one wymagań integracji z OpenAI i nie stanowią kompleksowego przewodnika po całym Twoim środowisku
Funkcje nieobsługiwane przy włączonym EKM
Po włączeniu EKM następujące funkcje nie są dostępne:
Funkcje, które nie są powszechnie dostępne, w tym funkcje w wersji beta lub alfa.