
Możliwości Admin API
Admin API umożliwia właścicielom organizacji Platformy API i zespołom ds. bezpieczeństwa programowe zarządzanie organizacjami Platformy API, egzekwowanie zasad zarządzania tożsamością i dostępem oraz spełnianie wymagań w zakresie bezpieczeństwa i zgodności.
Admin API pozwala im:
Wyświetlać, tworzyć, pobierać i usuwać zaproszenia w organizacji Platformy API.
Wyświetlać, tworzyć, aktualizować, pobierać i usuwać użytkowników w organizacji Platformy API.
Aktualizować role użytkowników w organizacji Platformy API.
Wyświetlać, dodawać, aktualizować, pobierać i archiwizować projekty w organizacji Platformy API.
Wyświetlać, dodawać, pobierać i usuwać użytkowników z projektu.
Wyświetlać, tworzyć, pobierać i usuwać konta usługi z projektu.
Wyświetlać, pobierać i usuwać klucze API w projekcie.
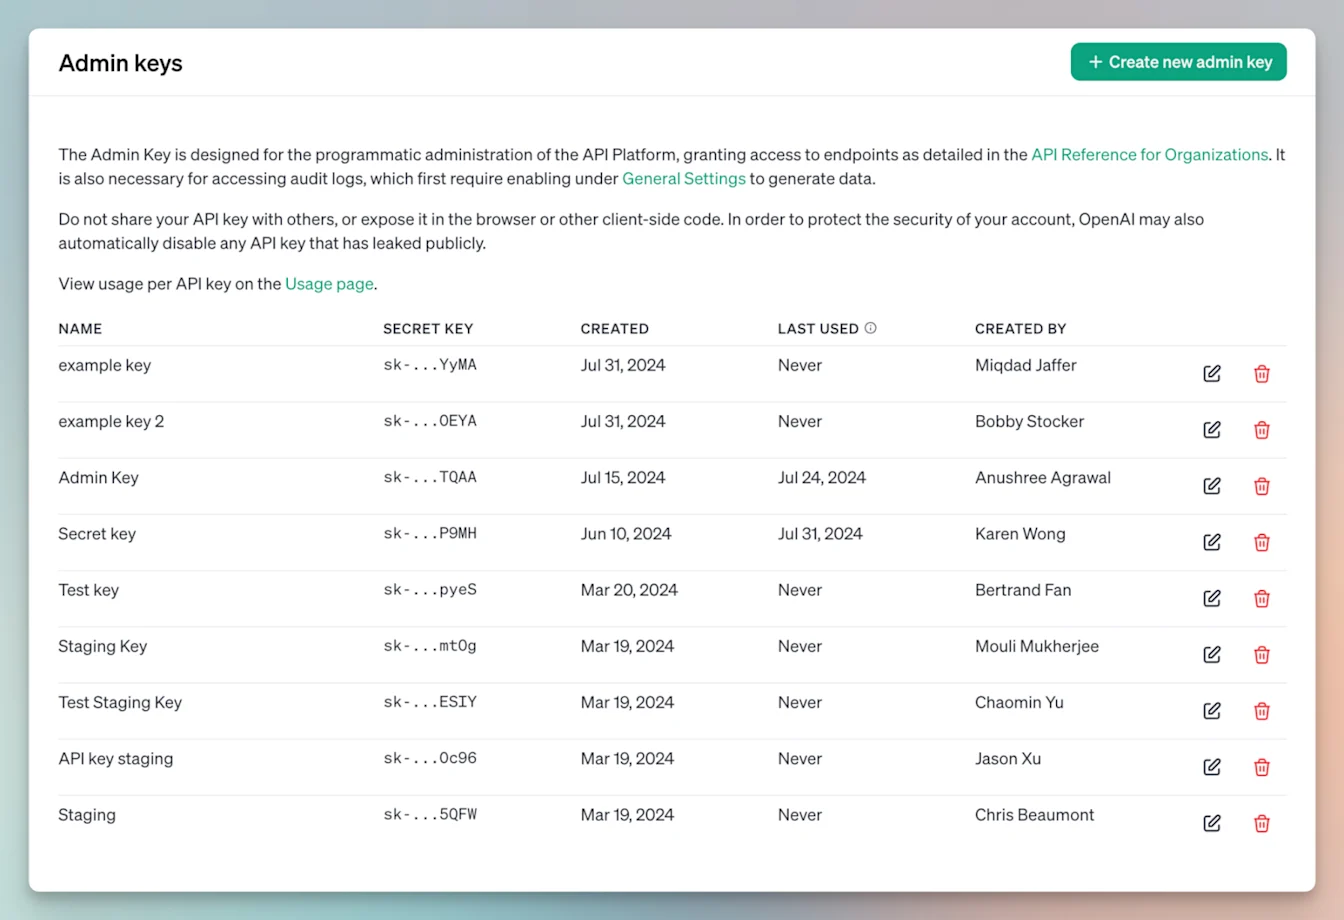
Wyświetlać, tworzyć, pobierać i usuwać klucze administratora w organizacji Platformy API.
Jak utworzyć klucz administratora dla organizacji Platformy API?
Właściciele organizacji Platformy API mogą tworzyć klucze administratora organizacji w ustawieniach organizacji Platformy API. Wybierz Utwórz nowy klucz administratora, a następnie wskaż uprawnienia wymagane przez integrację.
Klucze administratora organizacji Platformy API są niezależne od kluczy administratora przestrzeni roboczej ChatGPT utworzonych w konsoli administracyjnej. Informacje o kluczach przestrzeni roboczej znajdziesz tutaj: Zarządzanie kluczami administratora w konsoli administracyjnej.
Więcej informacji znajdziesz w dokumentacji Admin API.
Kto może używać kluczy Admin API?
Klucze administratora organizacji mogą tworzyć tylko właściciele organizacji Platformy API. Klucze Admin API mogą służyć do uwierzytelniania żądań Admin API z wymaganymi zakresami zarządzania. Niektóre punkty końcowe grup i ról wymagają zakresów, których nie obejmuje opcja Administrowanie organizacją. Jeśli żądanie zwróci błąd braku zakresu, sprawdź uprawnienia wymagane przez punkt końcowy i przed przyznaniem szerszego dostępu skontaktuj się z pomocą techniczną OpenAI.
Dowiedz się więcej o rolach użytkowników w organizacjach Platformy API.
Czy mogę odzyskać dane usunięte za pomocą Admin API?
Usuniętych danych nie można odzyskać. Ten interfejs API nie umożliwia usuwania żadnych danych rejestrowanych w OpenAI na potrzeby audytu lub bezpieczeństwa. Wszystkie uwierzytelnione żądania do tego interfejsu API są rejestrowane na potrzeby bezpieczeństwa i zgodności. Gdy element zostanie usunięty za pomocą tego interfejsu API, zostaje również usunięty ze wszystkich wewnętrznych indeksów wyszukiwania i pobierania.
Jak długo OpenAI przechowuje moje dane po usunięciu ich za pomocą Admin API?
Po żądaniu usunięcia dane są przechowywane wewnętrznie nie dłużej niż 30 dni.
Zgubiłem(-am) klucz Admin API — jak mogę go odzyskać?
Jeśli klucz API zostanie zgubiony, nie można go odzyskać. Zalecamy usunięcie poprzedniego klucza z kluczy administratora i utworzenie nowego.
Możliwości rejestrowania audytu
Audit Logs API zapewnia zespołom ds. bezpieczeństwa niezmienny rejestr działań administracyjnych w organizacjach Platformy API. Dzienniki te pomagają wykrywać problemy z bezpieczeństwem, ryzyka związane ze zgodnością i luki w procedurach operacyjnych. Możesz śledzić:
Cykl życia kluczy API — ich tworzenie, aktualizowanie i usuwanie.
Zaproszenia do konta — kiedy zostały wysłane, zaakceptowane lub usunięte.
Cykl życia użytkowników i kont usługi — ich tworzenie, aktualizowanie i usuwanie oraz przypisywanie i zmienianie ról.
Nieudane próby logowania i wylogowywania.
Zmiany ustawień organizacji Platformy API.
Cykl życia projektów — ich tworzenie, aktualizowanie i archiwizowanie.
Więcej informacji znajdziesz w dokumentacji rejestrowania audytu.
Jak włączyć rejestrowanie audytu w organizacji Platformy API?
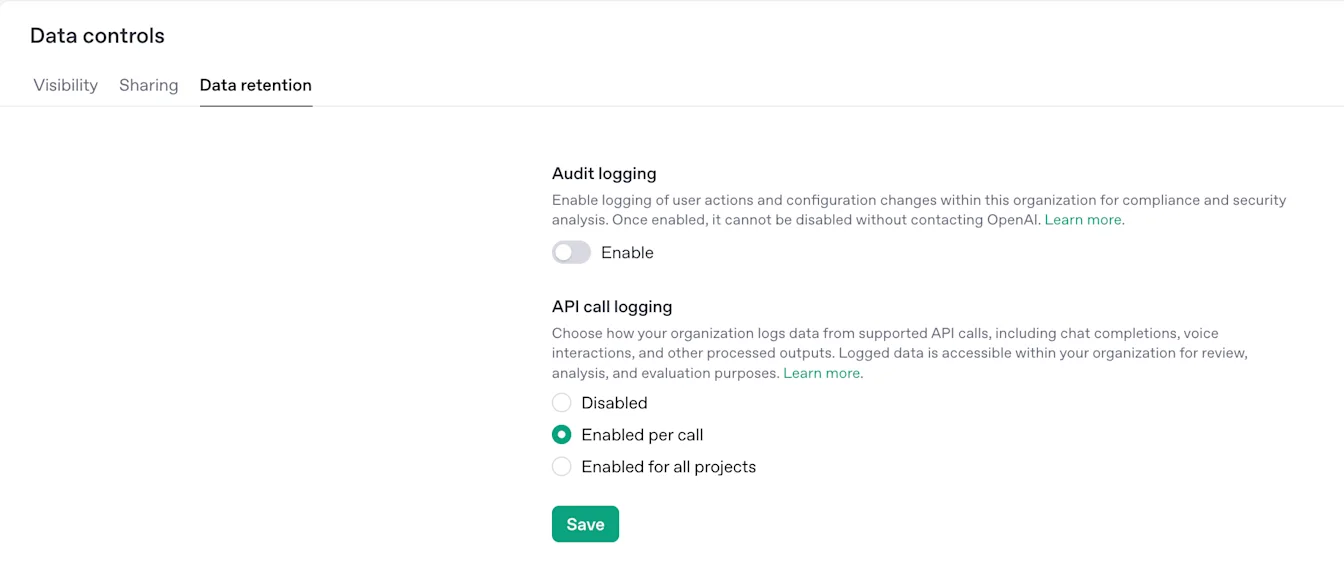
Po włączeniu rejestrowania audytu nie można go wyłączyć w ustawieniach organizacji. Aby poprosić o zmianę, właściciel organizacji Platformy API musi skontaktować się z pomocą techniczną OpenAI.
Właściciele organizacji Platformy API mogą włączyć rejestrowanie audytu w sekcji Ustawienia organizacji Platformy API > Kontrola danych > Przechowywanie danych. W sekcji Rejestrowanie audytu wybierz Włącz i zapisz zmiany.
Więcej informacji znajdziesz w dokumentacji rejestrowania audytu.
Kto może używać kluczy API dzienników audytu?
Klucz administratora organizacji mogą utworzyć tylko właściciele organizacji Platformy API. Aby uzyskać dostęp do dzienników audytu, utwórz klucz z opcją Zakres dzienników audytu ustawioną na Odczyt i użyj go z interfejsem Audit Logs API. Aby dane dziennika audytu były dostępne, należy najpierw włączyć rejestrowanie audytu.
Dowiedz się więcej o rolach użytkowników w organizacjach Platformy API.
Jak długo przechowywane są dzienniki audytu API Platform?
Dzienniki audytu API Platform nie mają obecnie stałego okresu przechowywania ani skonfigurowanego TTL. OpenAI przechowuje te dzienniki audytu w miarę możliwości tak długo, jak pozostają dostępne, ale nie gwarantuje ich trwałej dostępności.
Ponieważ dzienniki audytu mogą być przydatne do długoterminowych przeglądów bezpieczeństwa, zgodności i administracji, OpenAI nie usuwa ich automatycznie po krótkim, stałym okresie. Klienci, którzy potrzebują dzienników audytu na potrzeby własnych zasad przechowywania, zgodności lub eDiscovery, powinni eksportować i przechowywać kopie we własnych systemach.
Dzienniki audytu API Platform rejestrują zdarzenia administracyjne i związane z konfiguracją organizacji, takie jak zmiany dotyczące użytkowników, projektów, kluczy API, kont usług i ustawień organizacji. Są one oddzielone od treści klientów w żądaniach i odpowiedziach API.
Czy nieprzechowywanie danych wpływa na dzienniki audytu API Platform?
Nie. Nieprzechowywanie danych nie zmienia dostępności, sposobu przechowywania ani zawartości zdarzeń w dziennikach audytu API Platform.
Nieprzechowywanie danych dotyczy przechowywania treści klientów w ramach użycia API oraz kontroli monitorowania nadużyć. Dzienniki audytu API Platform to administracyjne/konfiguracyjne metadane organizacji i są dostępne niezależnie od tego, czy nieprzechowywanie danych jest włączone.