
Pentru a utiliza Manager de reclame, o persoană are nevoie atât de o metodă de autentificare permisă, cât și de un rol pentru contul publicitar corect. Alăturarea la un tenant OpenAI, utilizarea autentificării unice (SSO) sau includerea într-un director sincronizat nu oferă automat acces la Ads.
Înțelegeți rolurile de administrator Ads și rolurile de cont
Deschideți Consola de administrare și selectați tenantul asociat contului publicitar. Rolul dvs. determină setările pe care le puteți gestiona.
| Rol | Domeniu de aplicare | Ce permite |
|---|---|---|
| administrator global | Tenant | Gestionează domeniile, furnizorii de identitate, politicile de autentificare și conexiunile la directoare la nivelul tenantului; poate crea conturi publicitare eligibile. |
| administrator Ads | Tenant | Creează conturi publicitare eligibile. Nu gestionează identitatea la nivelul tenantului și nu accesează automat conturile existente. |
| administrator de cont publicitar | Un cont publicitar | Gestionează contul și accesul utilizatorilor sau grupurilor acceptate. Trebuie să rămână cel puțin un administrator efectiv al contului. |
| membru al contului publicitar | Un cont publicitar | Utilizează și actualizează resursele publicitare acceptate fără permisiuni complete de administrare a contului. |
| vizualizator al contului publicitar | Un cont publicitar | Vizualizează resursele publicitare fără permisiuni de modificare sau de administrare a contului. |
O persoană care gestionează identitatea tenantului, creează un cont și îl administrează poate avea nevoie de mai multe roluri. Un rol într-un spațiu de lucru ChatGPT sau într-o organizație de pe Platforma API nu acordă permisiuni Ads.
În cadrul unui cont publicitar, o persoană primește cel mai înalt rol acordat direct sau prin intermediul unui grup: Administrator, apoi Membru, apoi Vizualizator. Modificarea sau eliminarea unui rol direct nu reduce accesul dacă un grup continuă să acorde un rol superior.
Verificați politica de autentificare în Ads
În Consola de administrare, deschideți Setări globale, apoi Acces. Consultați Setări SSO pentru Ads pentru tenantul selectat. Activarea unei conexiuni comune la furnizorul de identitate sau a politicii SSO a altui produs nu activează automat SSO pentru Ads.
| Politică | Ce înseamnă |
|---|---|
| Obligatoriu | SSO este disponibilă ca metodă de autentificare. Totuși, o persoană deja autentificată poate accesa un cont publicitar cu politica Obligatoriu fără să se autentifice din nou prin SSO. |
| Opțional | Utilizatorii eligibili pot folosi furnizorul de identitate configurat sau o altă metodă de autentificare permisă. |
| Dezactivat | SSO nu este disponibilă pentru produsul sau resursa selectată. Utilizatorii trebuie să folosească o altă metodă de autentificare permisă. |
Păstrați SSO ca Opțional în timpul testării, dacă această setare este disponibilă. Înainte de a selecta Obligatoriu sau Dezactivat, confirmați că utilizatorii își pot accesa conturile și că un administrator autorizat dispune de o metodă de recuperare.
Configurați în furnizorul de identitate cerințele aplicabile pentru autentificarea multifactor (MFA) și accesul condiționat.
Pentru configurarea conexiunii și a domeniului, consultați: Configurarea autentificării unice (SSO) pentru produsele OpenAI.
Oferiți unei persoane acces la un cont publicitar
În Consola de administrare, selectați tenantul OpenAI corect.
Selectați contul publicitar.
Deschideți Utilizatori & grupuri, dacă opțiunea este disponibilă.
Găsiți utilizatorul sau grupul acceptat, specific contului.
Atribuiți rolul corespunzător: Administrator, Membru sau Vizualizator.
Solicitați persoanei să se autentifice cu adresa de e-mail profesională asociată tenantului.
Dacă persoana lipsește, confirmați că un administrator autorizat a invitat sau a sincronizat utilizatorul. O invitație la un spațiu de lucru ChatGPT nu oferă acces la contul publicitar.
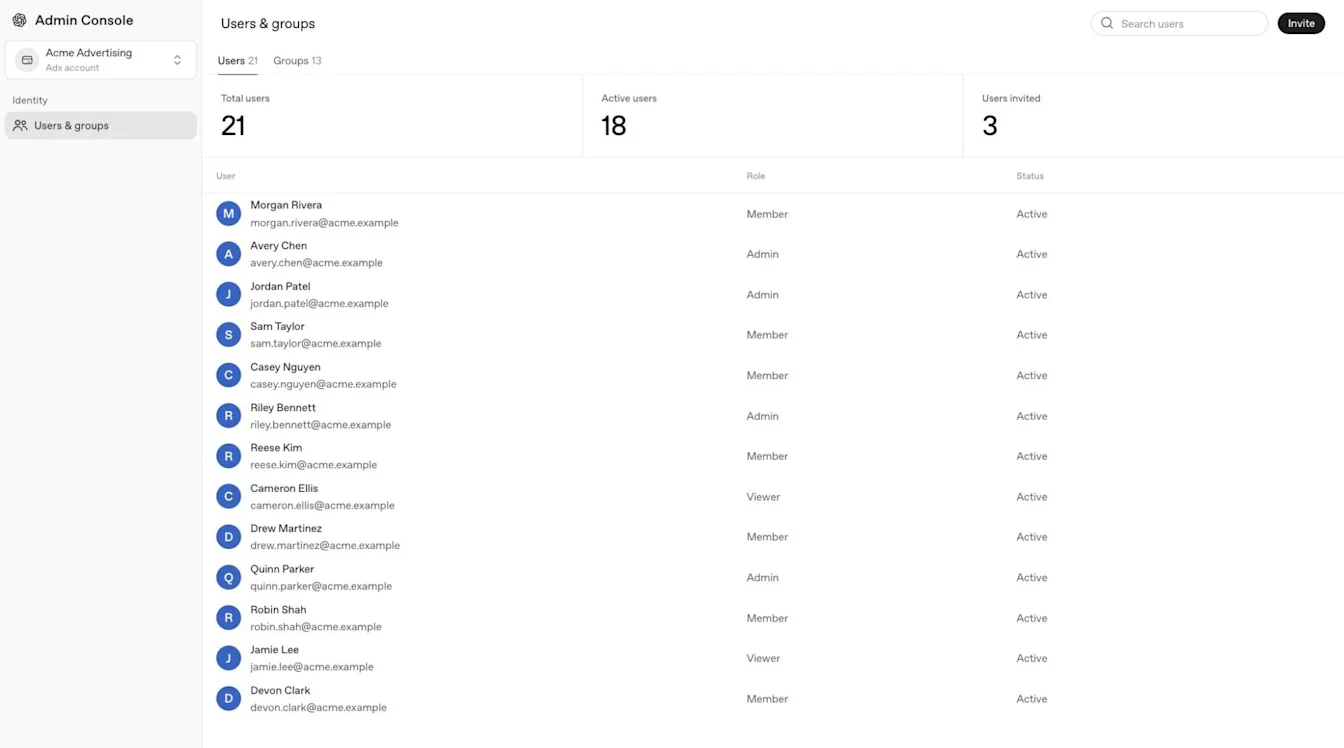
Atribuiți separat rolul corespunzător pentru fiecare cont publicitar pe care persoana trebuie să îl acceseze.
Atribuiți rolul de administrator Ads și creați primul cont
Deschideți Consola de administrare și selectați tenantul dorit.
În Setări globale, deschideți Utilizatori & grupuri, selectați Utilizatori și deschideți profilul persoanei.
Deschideți Acces & roluri sau Roluri directe, în funcție de fila disponibilă.
Alegeți opțiunea de adăugare sau editare a accesului la nivel de tenant. Dacă vi se solicită să selectați un produs, selectați Cloud Console.
Selectați Administrator Ads și salvați atribuirea.

Un profil de utilizator poate afișa Acces & roluri; alte configurații afișează Roluri directe.
Dacă nu există niciun cont publicitar, un administrator global sau un administrator Ads poate crea primul cont. Este posibil ca rolurile specifice contului să nu apară înainte de crearea acestuia.
Pentru a crea un cont publicitar suplimentar, începeți din Manager de reclame, având permisiunile necesare. Un link direct de integrare poate redeschide un cont publicitar existent dacă aveți deja o sesiune activă în Manager de reclame.
Dacă opțiunea Administrator Ads nu apare, confirmați că ați selectat tenantul corect și, când vi se solicită, Cloud Console. Solicitați unui administrator global sau echipei dvs. de cont OpenAI să vă verifice accesul și eligibilitatea pentru Ads.
Gestionați utilizatorii și grupurile sincronizate
Conturile Ads folosesc un director SCIM la nivelul tenantului, nu câte un director separat pentru fiecare cont publicitar. Tenanturile eligibile, inclusiv cele dedicate exclusiv Ads, pot sincroniza utilizatori și grupuri, dar accesul la fiecare cont publicitar trebuie atribuit separat.
SCIM la nivelul tenantului nu poate schimba adresa de e-mail a unui cont OpenAI existent, iar Asistența OpenAI nu poate efectua manual această modificare.
Gestionați utilizatorii sincronizați și apartenența la grupuri în furnizorul dvs. de identitate. Nu puteți adăuga manual un utilizator sincronizat într-un grup al unui cont publicitar și nici modifica apartenența la grupurile sincronizate din Consola de administrare.
Pentru a oferi unui grup sincronizat acces la un cont Ads, deschideți setările Acces la produse ale grupului, selectați contul și salvați modificările. Rolul inițial pentru cont este Membru. Un administrator autorizat poate schimba rolul grupului sincronizat pentru contul publicitar fără a modifica apartenența acestuia în furnizorul de identitate.
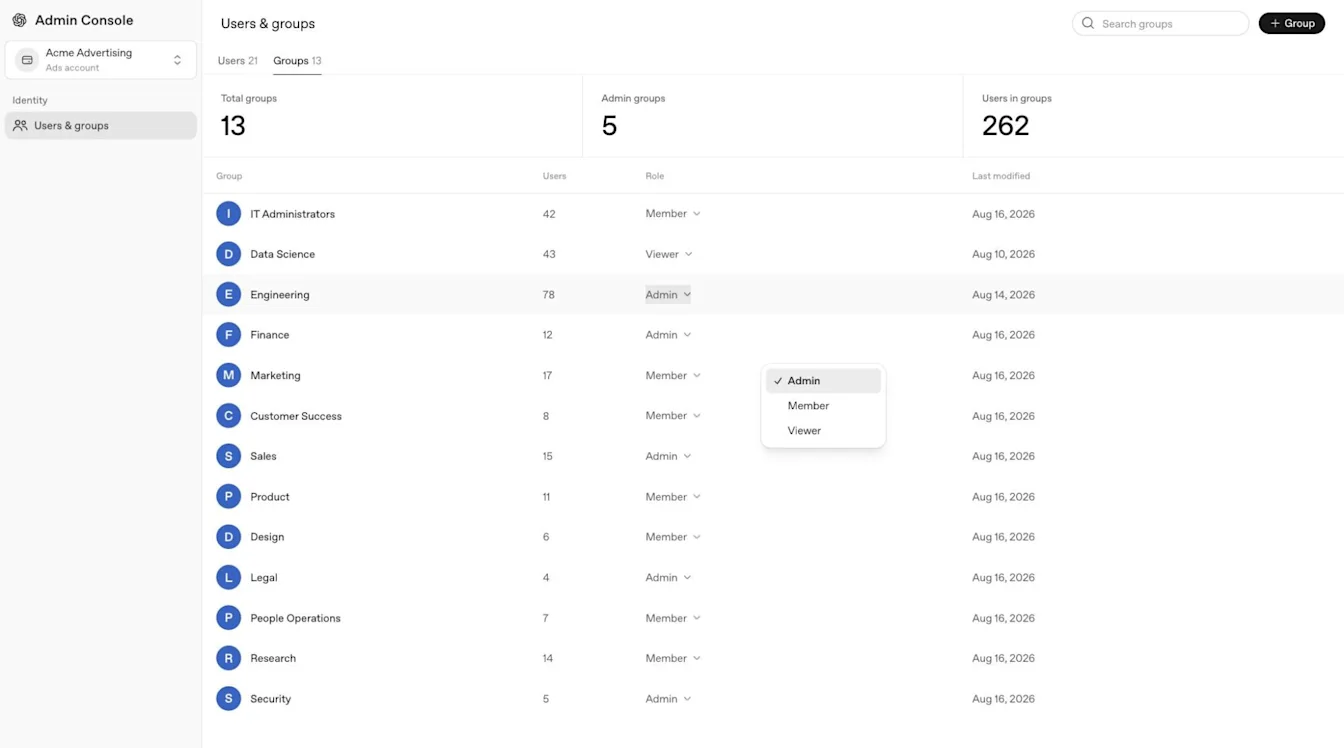
Pentru eligibilitatea directorului, configurare și depanare, consultați: Configurarea și gestionarea accesului prin SCIM.
Eliminați sau modificați accesul la contul publicitar
Înainte de a elimina singurul administrator efectiv al contului publicitar, atribuiți un alt administrator. Fiecare cont publicitar trebuie să păstreze cel puțin un administrator efectiv.
Selectați contul publicitar și deschideți Utilizatori & grupuri.
Verificați rolul direct al persoanei și atribuirile sale în grupurile specifice contului.
Eliminați sau modificați rolul direct ori actualizați apartenența la grupul relevant.
Dacă este cazul, actualizați apartenența la grupurile sincronizate în furnizorul dvs. de identitate.
Confirmați că rămâne un alt administrator al contului și că accesul rezultat al persoanei corespunde intenției dvs.
Gestionați apartenența la grupurile sincronizate în furnizorul dvs. de identitate. Pentru utilizatorii gestionați prin SCIM, verificați rolurile directe pentru contul publicitar și atribuirile în grupurile sincronizate. Pentru utilizatorii gestionați manual, verificați rolurile directe și atribuirile în grupurile gestionate manual. Eliminarea unei căi de acces poate să nu o elimine și pe alta, așadar confirmați accesul rămas al persoanei la fiecare cont publicitar.
Remediați problemele de acces specifice Ads
Dacă o persoană nu poate deschide Manager de reclame, verificați:
Tenantul OpenAI și contul publicitar selectate.
Adresa de e-mail profesională a persoanei și politica de autentificare Ads aplicabilă.
Dacă persoana a acceptat invitația corectă.
Rolul specific contului și orice acces acordat direct sau prin intermediul unui grup.
Modificările recente ale directorului sau atribuirile din furnizorul de identitate.
Dacă primul cont publicitar trebuie creat de un administrator global sau de un administrator Ads.
Pentru erorile de autentificare, consultați: Depanarea SSO, a accesului la spațiul de lucru și a verificării domeniului.
────────────────────────────────────────────────────────────