
OpenAI Mutual TLS u lejon organizatave të konfigurojnë një shtresë shtesë sigurie për trafikun e tyre të API-së së OpenAI. Pasi të konfigurohet, kërkesat API duhet të bëhen te https://mtls.api.openai.com (ose te https://mtls-eu.api.openai.com për klientët e qëndrimit të të dhënave në BE) dhe trafiku do të pranohet vetëm nëse jepen çelësi i duhur API dhe certifikata e klientit. mTLS nuk zbatohet për Panelin https://platform.openai.com. Kjo veçori është aktualisht në beta.
Si ta konfiguroj integrimin mTLS?
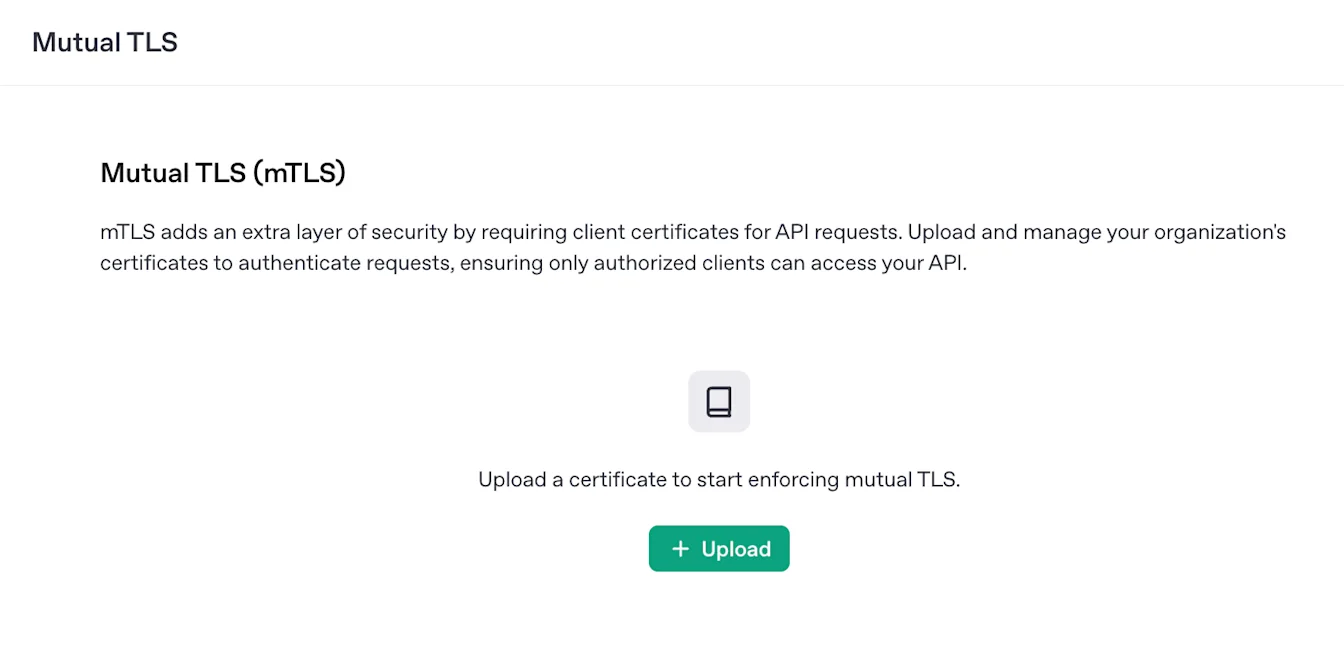
Në shiritin e navigimit të cilësimeve, do të shihni një skedë “TLS e ndërsjellë”.
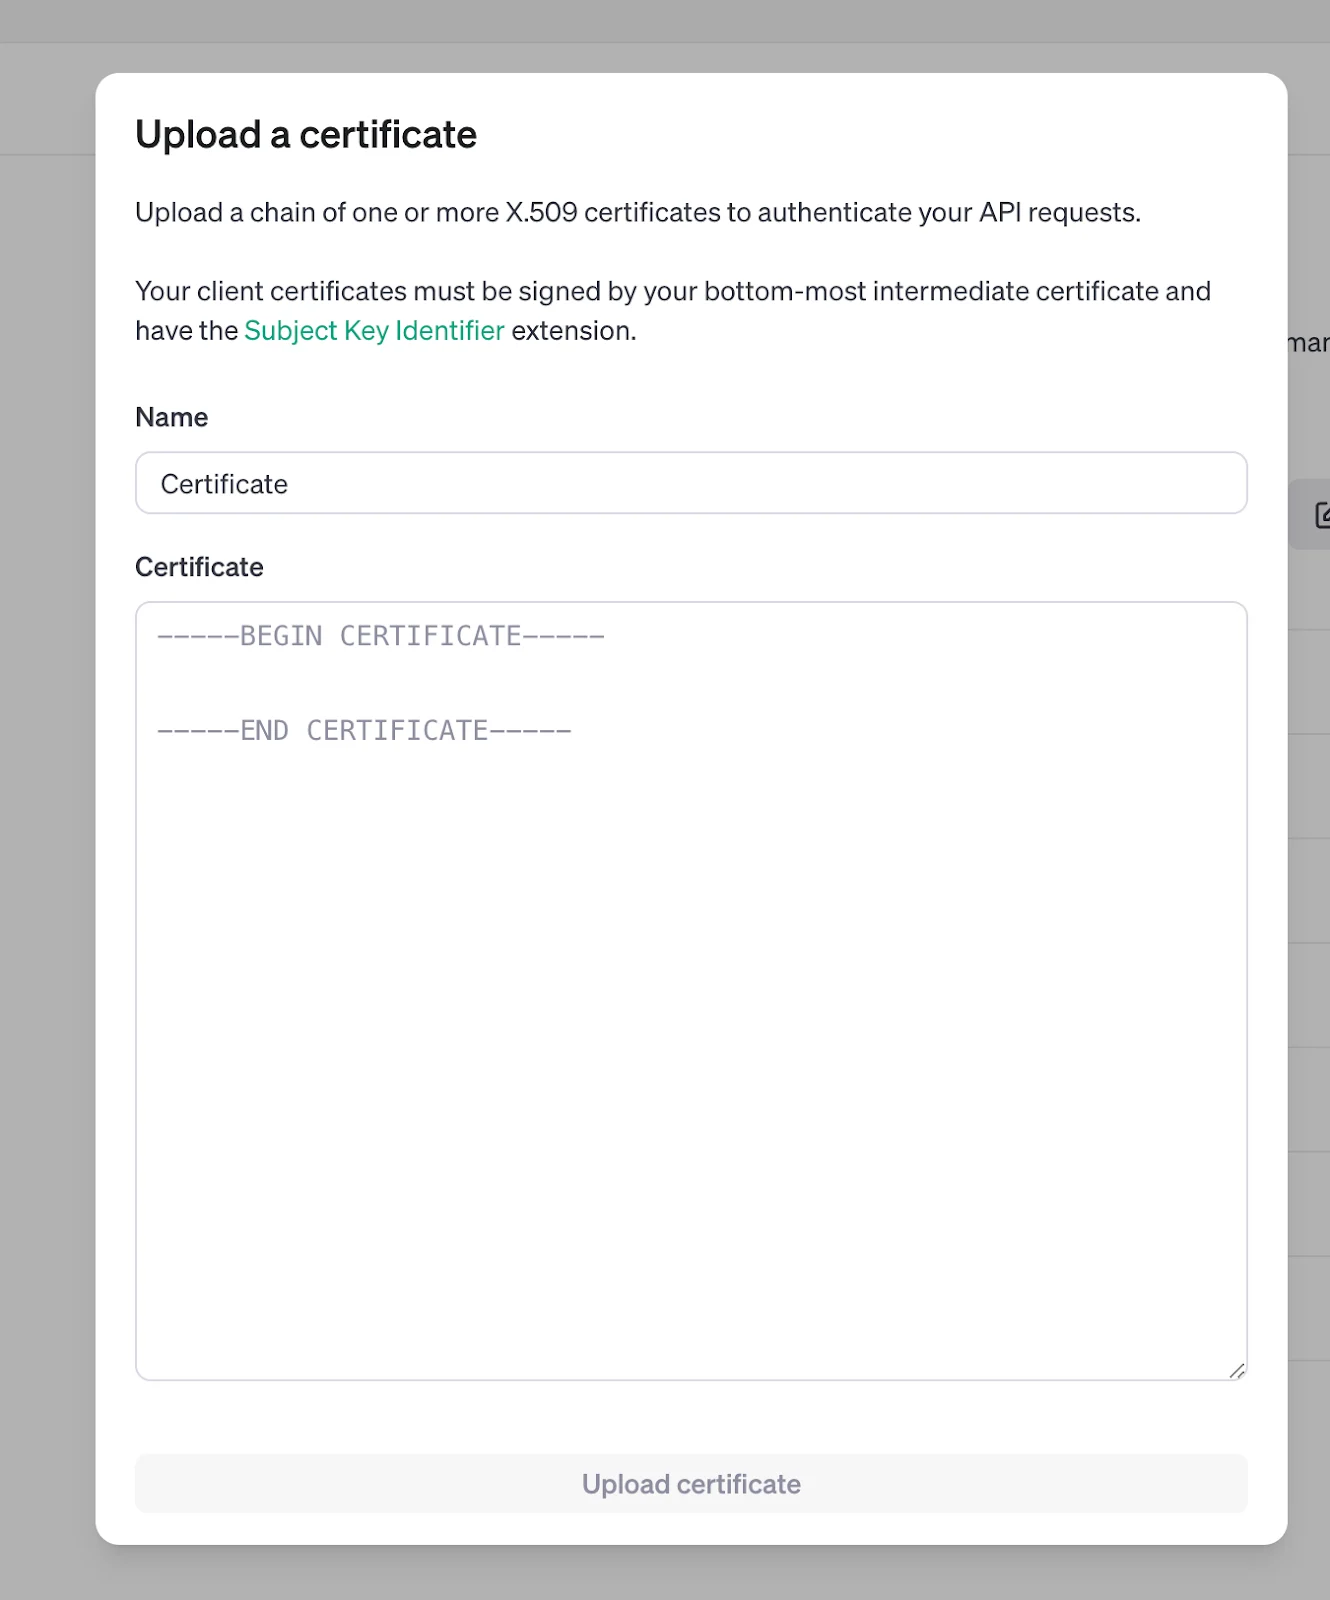
Ngarko certifikatën
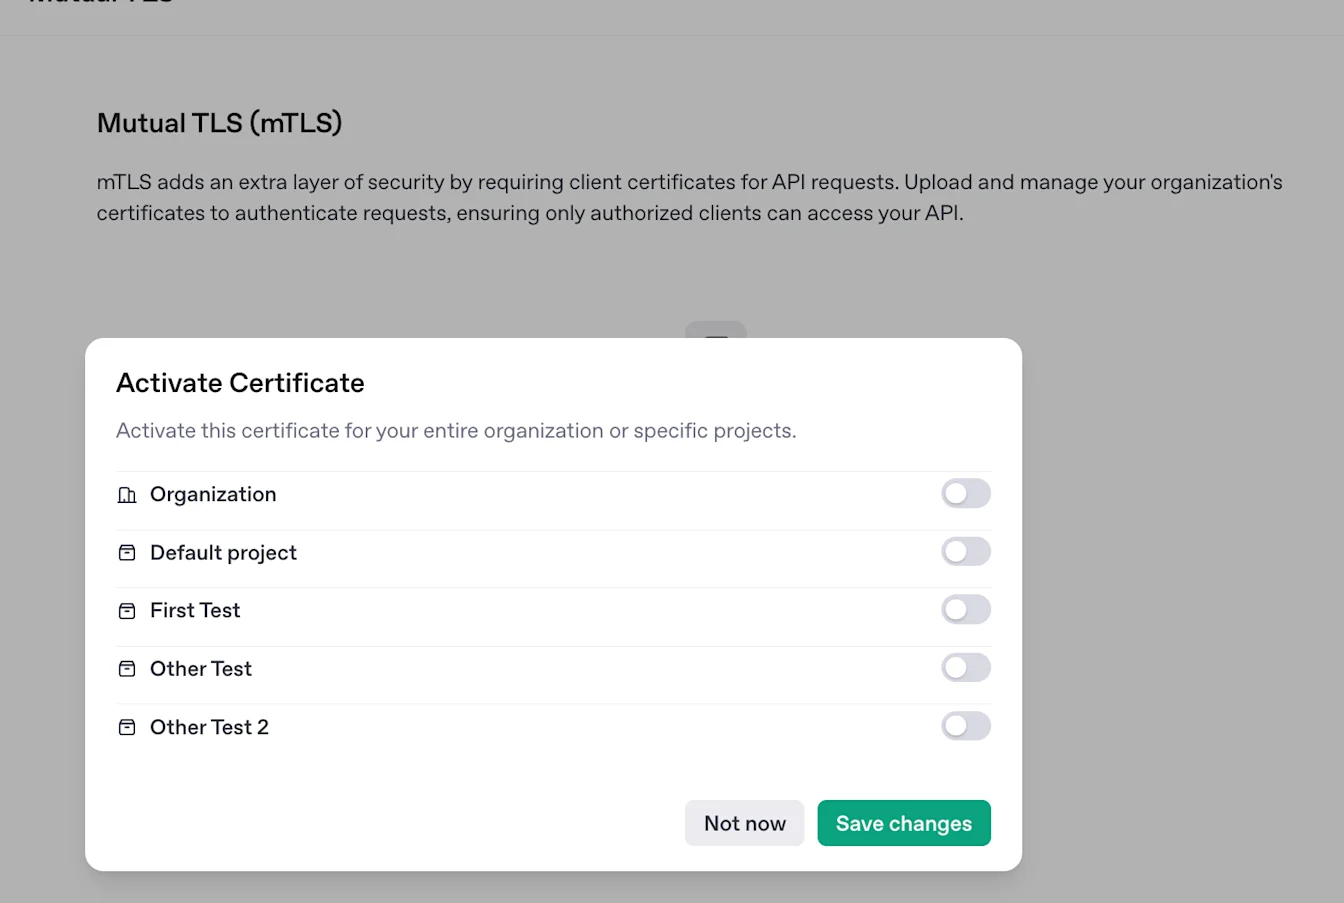
Aktivizo certifikatën
Pas ngarkimit të certifikatës suaj, hapi tjetër është ta aktivizoni certifikatën tuaj. Pasi një certifikatë të jetë aktivizuar për një projekt, të gjitha kërkesat API që shkojnë te ai projekt do të fillojnë të kërkojnë edhe një certifikatë përkatëse klienti. Nëse një projekt ka disa certifikata të aktivizuara, mund të kaloni cilëndo certifikatë përkatëse klienti. Nëse një certifikatë aktivizohet për organizatën, ajo do të zbatohet për të gjitha kërkesat API dhe do të “trashëgohet” nga të gjitha projektet.
Kërkesat për certifikatën CA
Mund të ngarkoni çdo certifikatë CA X.509 në format PEM që plotëson kërkesat e mëposhtme:
nënshkruan drejtpërdrejt certifikatat e klientit që planifikoni të përdorni, ose shërben si ankorë për një zinxhir të vlefshëm certifikatash të paraqitur nga klienti juaj.
ka zgjerimet Certificate Authority, Subject Key Identifier dhe Authority Key Identifier (në format KeyIdentifier)
ka lejet Key Usage: „Certificate Sign, CRL Sign“
nuk skadon brenda 1 dite
madhësia totale e certifikatës duhet të jetë më e vogël se 16kb.
Kërkesat për certifikatat e klientit
Nëse mbështetja e zinxhirit të certifikatave është aktivizuar për organizatën tuaj, klienti mund të paraqesë një certifikatë fundore klienti dhe certifikatat e ndërmjetme të nevojshme për të formuar një zinxhir të vlefshëm deri te një certifikatë aktive e ngarkuar. Përndryshe, certifikatat e klientit duhet të nënshkruhen drejtpërdrejt nga certifikatat që keni ngarkuar paraprakisht. Përveç kësaj, certifikatat e klientit duhet të plotësojnë kërkesat e mëposhtme:
të kenë zgjerimet Subject Key Identifier dhe Authority Key Identifier (në formatin KeyIdentifier)
të kenë lejet Key Usage: “Digital Signature, Key Encipherment”
të kenë lejen Extended Key Usage: “TLS Web Client Authentication”
të kenë zgjerimin Subject Alternate Name
Mbështetja e zinxhirit të certifikatave për mTLS të API-së
Mbështetja e zinxhirit të certifikatave i mundëson klientit të paraqesë një certifikatë fundore klienti së bashku me certifikatat e ndërmjetme të nevojshme për të formuar një zinxhir të vlefshëm deri te një certifikatë aktive e ngarkuar.
Kjo ju lejon t'i ndërroni certifikatat e ndërmjetme pa ngarkuar çdo certifikatë të re të ndërmjetme, për sa kohë që certifikata aktive e ngarkuar, e përdorur si spirancë besimi, mbetet e vlefshme.
Mbështetja e zinxhirit të certifikatave ofrohet aktualisht me kërkesë. Kontaktoni Drejtorin tuaj të Llogarisë ose hapni një kërkesë mbështetjeje për të kërkuar qasje.
Klienti duhet të paraqesë të gjitha certifikatat e ndërmjetme të nevojshme. OpenAI nuk i merr përmes AIA-së certifikatat e ndërmjetme që mungojnë. Kontrollet CRL dhe OCSP vazhdojnë të mos mbështeten.
Pyetje të shpeshta
A mund ta konfiguroj mTLS nëpërmjet API-së?
Po — për më shumë informacion, mund të shihni Referencën e API-së te https://platform.openai.com/docs/api-reference/.
Cilat pika fundore mbështesin mTLS?
Gjatë kësaj periudhe beta, mTLS mbështetet zyrtarisht në
/v1/chat/completions (with all supported extensions e.g. image, audio, streaming, etc.)/v1/completions/v1/embeddings/v1/audio/transcriptions/v1/audio/speech/v1/files/v1/batches/v1/responses/v1/images/v1/moderations/v1/realtime (via server-side web sockets)/v1/fine_tuning/v1/tunnels
Si t’i dërgoj certifikatat e klientit me kërkesën time?
Për një kërkesë cURL, mund të përdorni opsionet --cert dhe --key (shihni faqen man këtu). Në shumicën e klientëve të tjerë HTTP ka gjithashtu mënyra për të kaluar certifikata klienti. Shembuj: requests në python, fetch në js. Përmes SDK-ve tona zyrtare, mbështesim edhe zëvendësimin e klientit HTTP — shihni këtu për një shembull në Python.
Kur është aktivizuar mbështetja për zinxhirët e certifikatave, konfiguroni klientin tuaj HTTP që të paraqesë certifikatën fundore të klientit dhe të gjitha certifikatat ndërmjetëse të kërkuara. Konfigurimi i saktë varet nga klienti juaj HTTP.
Përpara se ta zbatoni mTLS për trafikun e prodhimit, sigurohuni që klienti HTTP që përdorni sillet si duhet me kërkesat për certifikata klienti (disa, si WebSockets në disa shfletues, nuk sillen kështu). Vini re se serveri ynë nuk ofron një listë certificate_authorities në kërkesën për certifikatën e klientit.
Kush mund të aksesojë dhe të modifikojë certifikatat?
Nëpërmjet ndërfaqes së Panelit https://platform.openai.com/settings/organization/mtls, pronarët e organizatës mund të aksesojnë dhe të modifikojnë certifikatat. Kushdo me një çelës Admin API (https://platform.openai.com/settings/organization/admin-keys) mund gjithashtu të aksesojë/modifikojë certifikatat, megjithëse kini kujdes — nëse aktivizoni Mutual TLS në nivel organizate, do t’i zbatoni certifikatat edhe për këto kërkesa API. Të gjitha ndryshimet e mTLS janë të dukshme në regjistrat e auditimit.
Sa certifikata mund të kem?
Çdo organizatë mund të ngarkojë deri në 50 certifikata, të cilat mund të ndahen mes projekteve, por jo me organizata të tjera. Mund të aktivizoni/çaktivizoni në mënyrë atomike një certifikatë për 10 projekte njëherësh. Përndryshe, mund të aktivizoni/çaktivizoni 10 certifikata njëherësh për organizatën tuaj ose për 1 projekt specifik.
A mund t’i përditësoj ose t’i fshij certifikatat?
Mund të përditësoni emrat e certifikatave tuaja, por jo përmbajtjen. Mund t’i fshini gjithashtu certifikatat nëse ato nuk janë aktualisht aktive në asnjë fushë zbatimi.
Si funksionon revokimi i certifikatave?
Për momentin, nuk mbështesim kontrolle CRL ose OCSP. Alternativa e rekomanduar është të fshini ose të rotulloni çelësin tuaj API. Mund të zëvendësoni gjithashtu certifikatat tuaja CA ose të përdorni certifikata klienti me periudha vlefshmërie më të shkurtra.
A mund të përdor zinxhirë certifikatash më të gjatë?
Po, nëse mbështetja për zinxhirët e certifikatave është aktivizuar për organizatën tuaj. Klienti juaj duhet të paraqesë certifikatën fundore të klientit dhe çdo certifikatë ndërmjetëse të kërkuar, në mënyrë që OpenAI të mund ta verifikojë zinxhirin deri te një certifikatë e ngarkuar aktive. Kontaktoni Drejtorin e llogarisë suaj ose hapni një kërkesë mbështetjeje për të kërkuar akses.
Cili është konfigurimi i rekomanduar?
Kur e konfiguroni fillimisht këtë veçori, rekomandojmë të filloni me një projekt staging që nuk shërben trafik zyrtar prodhimi. Shfrytëzojeni këtë mundësi për t’u siguruar që certifikatat tuaja janë konfiguruar siç duhet në makineritë tuaja dhe se mund të dërgoni me sukses trafik API. Përveç kësaj, rekomandojmë të konsultoheni me ekipin e sigurisë së organizatës suaj për të kuptuar më mirë nevojat tuaja.
Mbështetje shtesë
Mund ta menaxhoni plotësisht vetë veçorinë mTLS nëpërmjet panelit dhe API-së. Megjithatë, nëse dëshironi ta aktivizoni mTLS fillimisht në modalitet hije, kontaktoni Drejtorin tuaj të llogarisë ose hapni një biletë mbështetjeje duke nisur një bisedë të re në këndin poshtë djathtas të kësaj faqeje.
Shtojcë: Terminologjia
Certifikatë CA: Një nga certifikatat tuaja të besuara që përdoret për të verifikuar certifikatat e klientit. Ajo mund të nënshkruajë drejtpërdrejt certifikatat e klientit që dërgoni me kërkesat ose të shërbejë si pikë ankorimi për një zinxhir certifikatash të paraqitur nga klienti juaj. Mund të përdorni certifikata CA të vetënënshkruara.
Ngarkimi i një certifikate: shtimi i një certifikate CA në llogarinë tuaj. Ajo ende nuk zbatohet askund për mTLS, por mund të filloni ta konfiguroni.
Fushëveprimi: një projekt specifik ose e gjithë organizata juaj.
Aktivizimi i një certifikate CA në një fushëveprim: aktivizon mTLS posaçërisht për atë fushëveprim dhe të gjitha kërkesat e bazuara në çelësa API duhet të përfshijnë një certifikatë klienti që mund të verifikohet kundrejt certifikatës CA aktive.
Çaktivizimi i një certifikate CA në një fushëveprim: çaktivizon përdorimin e kësaj certifikate për të verifikuar kërkesat në këtë fushëveprim. Nëse nuk ju ka mbetur asnjë certifikatë për fushëveprimin, mTLS praktikisht çaktivizohet.
Trashëgimi i një certifikate: Nëse aktivizoni një certifikatë për organizatën tuaj, ajo do të aktivizohet edhe për të gjitha projektet.