
1. Përdorni gjithmonë një çelës unik API për çdo anëtar ekipi në llogarinë tuaj.
Një çelës API është një kod unik që identifikon kërkesat tuaja drejt API-së. Çelësi juaj API është menduar të përdoret nga ju. Ndarja e çelësave API është në kundërshtim me kushtet e përdorimit.
Ndërsa filloni të eksperimentoni, mund të dëshironi të zgjeroni qasjen në API për ekipin tuaj. OpenAI nuk e mbështet ndarjen e çelësave API. Ju lutemi ftoni anëtarë të rinj në llogarinë tuaj nga faqja Anëtarët dhe ata do të marrin shpejt çelësin e tyre unik çelës pas hyrjes. Mund t’u caktoni leje çelësave API individualë gjithashtu.
2. Krijoni çelësa API me datë skadimi dhe vendosni një proces për zëvendësimin periodik të tyre
Çelësat e projektit mund të krijohen me një datë skadimi, pas së cilës çdo kërkesë që përdor këta çelësa do të refuzohet. Rekomandojmë fuqimisht krijimin e çelësave me datë skadimi dhe vendosjen e një procesi për zëvendësimin e rregullt të tyre. Para se një çelës të skadojë, krijoni një të ri për ta zëvendësuar, përditësoni aplikacionet tuaja që ta përdorin dhe revokoni çelësin e vjetër pasi të keni verifikuar që i riu funksionon. Këto praktika mund të zvogëlojnë ndjeshëm pasojat e rrjedhjes së çelësave API.
Administratorët mund të caktojnë një afat maksimal të detyrueshëm vlefshmërie për çelësat API në nivel organizate ose projekti te Cilësimet e platformës. Çelësat e rinj duhet të konfigurohen brenda kufijve të lejuar, në mënyrë që të mos mbeten të vlefshëm për një kohë të pacaktuar. Kufijtë e projektit nuk mund të tejkalojnë kufirin e organizatës.
Për ngarkesat e punës që e mbështesin, përdorni federimin e identitetit të ngarkesës së punës në vend që të ruani një çelës API të OpenAI me vlefshmëri afatgjatë. Ngarkesa juaj e punës shkëmben një identitet nga një ofrues i besuar me një token qasjeje në OpenAI me vlefshmëri afatshkurtër. Konfiguroni një llogari shërbimi të dedikuar vetëm me lejet që i nevojiten ngarkesës së punës.
3. Mos e vendosni kurrë çelësin tuaj në mjedise në anën e klientit, si shfletuesit ose aplikacionet celulare.
Ekspozimi i çelësit tuaj API të OpenAI në mjedise në anën e klientit, si shfletuesit ose aplikacionet celulare, u lejon përdoruesve keqdashës ta marrin atë çelës dhe të bëjnë kërkesa në emrin tuaj. Kjo mund të sjellë tarifa të papritura ose komprometimin e disa të dhënave të llogarisë. Kërkesat duhet të kalojnë gjithmonë përmes serverit tuaj backend, ku mund ta mbani të sigurt çelësin tuaj API.
4. Mos e ruani kurrë çelësin në depon tuaj
Ruajtja e një çelësi API-je në kodin burimor është një mënyrë e zakonshme e komprometimit të kredencialeve. Nëse keni depo publike, kjo është një mënyrë e zakonshme se si mund ta ndani pa dashje çelësin tuaj në internet. Depot private janë më të sigurta, por një cenim i të dhënave mund të shkaktojë gjithashtu rrjedhjen e çelësave tuaj. Për këto arsye, rekomandojmë fuqimisht përdorimin e variablave të mjedisit si masë parandaluese për sigurinë e çelësave.
5. Përdorni variabla mjedisi në vend të çelësit tuaj API
Një variabël mjedisi është një variabël që caktohet në sistemin tuaj operativ dhe jo brenda aplikacionit. Ai përbëhet nga një emër dhe një vlerë. Rekomandojmë që emrin e variablit ta caktoni si OPENAI_API_KEY. Duke përdorur të njëjtin emër variabli në të gjithë ekipin, mund ta ruani dhe ta ndani kodin pa rrezikuar ekspozimin e çelësit tuaj API.
Konfigurimi në Windows
Opsioni 1: Caktoni variablin e mjedisit ‘OPENAI_API_KEY’ përmes terminalit cmd
Ekzekutoni komandën e mëposhtme në terminalin cmd, duke zëvendësuar <yourkey> me çelësin tuaj API:
setx OPENAI_API_KEY "<yourkey>"Kjo do të zbatohet në dritaret e ardhshme të cmd prompt, prandaj duhet të hapni një të re për ta përdorur atë variabël me curl. Mund të verifikoni që ky variabël është caktuar duke hapur një dritare të re të cmd prompt dhe duke shkruar
echo %OPENAI_API_KEY%Opsioni 2: Caktoni variablën e mjedisit ‘OPENAI_API_KEY’ përmes Panelit të kontrollit
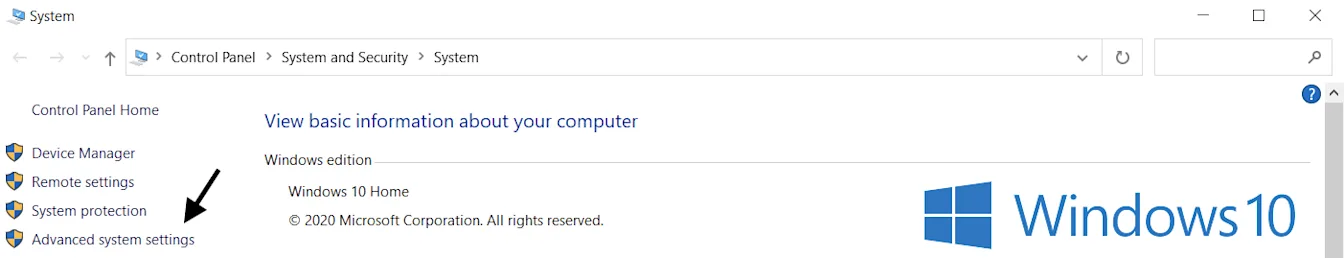
Hapni vetitë e Sistemit dhe zgjidhni Cilësimet e përparuara të sistemit
Zgjidhni Variablat e mjedisit...
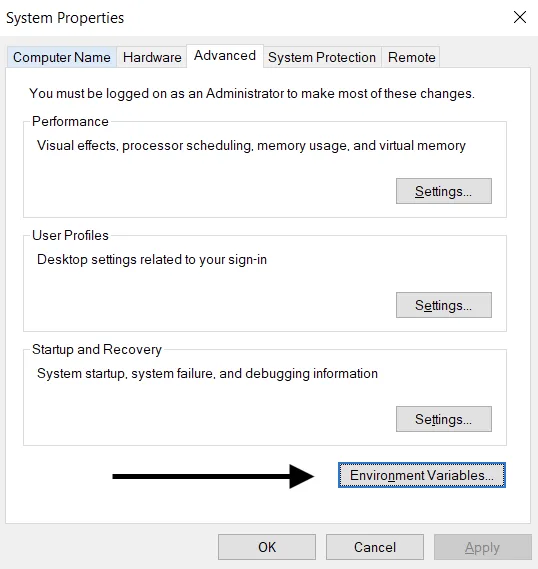
Zgjidhni E re… në seksionin e variablave të përdoruesit (lart). Shtoni çiftin emër/vlerë të çelësit, duke zëvendësuar <yourkey> me çelësin tuaj API.
Emri i variablës: OPENAI_API_KEY
Vlera e variablës: <yourkey>
Konfigurimi në Linux/macOS
Opsioni 1: Caktoni variablën e mjedisit ‘OPENAI_API_KEY’ duke përdorur zsh
Ekzekutoni komandën e mëposhtme në terminal, duke zëvendësuar yourkey me çelësin tuaj API.
echo "export OPENAI_API_KEY='yourkey'" >> ~/.zshrcPërditësoni shell-in me variablën e re:
source ~/.zshrcKonfirmoni që keni caktuar variablën tuaj të mjedisit duke përdorur komandën e mëposhtme.
echo $OPENAI_API_KEYVlera e çelësit tuaj API do të jetë rezultati dalës.
Opsioni 2: Caktoni variablën e mjedisit “OPENAI_API_KEY” duke përdorur bash
Ndiqni udhëzimet në Opsionin 1, duke zëvendësuar .zshrc me .bash_profile.
Jeni gati! Tani mund t’i referoheni çelësit në curl ose ta ngarkoni në Python:
import os
import openai

openai.api_key = os.environ["OPENAI_API_KEY"]
6. Përdorni një shërbim për menaxhimin e çelësave
Ka një sërë produktesh për menaxhimin e sigurt të çelësave sekretë të API-së. Këto mjete ju mundësojnë të kontrolloni qasjen te çelësat tuaj dhe të përmirësoni sigurinë e përgjithshme të të dhënave. Në rast të cenimit të të dhënave të aplikacionit tuaj, çelësat nuk do të komprometoheshin, pasi do të ishin të enkriptuar dhe do të menaxhoheshin në një vend krejtësisht të veçantë.
Ekipeve që vendosin aplikacionet e tyre në prodhim u rekomandojmë të shqyrtojnë përdorimin e njërit prej këtyre shërbimeve.
7. Monitoroni përdorimin e llogarisë suaj dhe zëvendësoni çelësat kur është e nevojshme
Vendosni kufij mujorë shpenzimesh për organizatën ose projektet tuaja dhe aktivizoni zbatimin e rreptë të tyre për të ndihmuar në kufizimin e kostove të papritura nga një çelës i rrjedhur. Vetëm sinjalizimet për shpenzimet nuk e ndalojnë trafikun e API-së. Zbatimi i rreptë mund të bllokojë kërkesa legjitime dhe shpenzimet mund ta tejkalojnë pak kufirin, sepse zbatimi nuk është i menjëhershëm.
Një çelës API i komprometuar i lejon dikujt të përdorë kuotën e llogarisë suaj pa pëlqimin tuaj. Kjo mund të shkaktojë humbje të dhënash, tarifa të papritura, shterim të kuotës suaj mujore dhe ndërprerje të qasjes suaj në API.
Përdorimi nga ekipet tuaja mund të gjurmohet në faqen Përdorimi. Nëse dyshoni për keqpërdorim, mund të ndërmerrni disa veprime për të mbrojtur llogarinë tuaj:
Shqyrtoni përdorimin për të parë nëse përputhet me punën e ekipit tuaj. Për përdoruesit që bëjnë pjesë në disa organizata (p.sh. të kompanisë dhe personale), sigurohuni që të kenë aktivizuar gjurmimin dhe të kenë caktuar organizatën e tyre të parazgjedhur për përdorim dhe gjurmim.
Nëse besoni se çelësi juaj ka rrjedhur, zëvendësojeni menjëherë nga faqja Çelësat API. Nëse keni aplikacione në mjedisin e prodhimit, do t'ju duhet të përditësoni vlerat e çelësave në përputhje me ndryshimet.
Na kontaktoni përmes help.openai.com për ta hetuar më tej çështjen.
8. Mbroni qasjen në API me kontrolle të rrjetit
Lista e adresave IP të lejuara ju mundëson të kufizoni se cilat adresa IP mund të kenë qasje në API-në tuaj të OpenAI. Kur kjo veçori është e aktivizuar, lejohen vetëm kërkesat nga adresat IP ose intervalet e konfiguruara dhe të gjitha të tjerat refuzohen, edhe nëse përmbajnë një çelës të vlefshëm API.
Kjo shton një shtresë tjetër mbrojtjeje, duke siguruar që qasja në API-në tuaj të jetë e mundur vetëm nga infrastruktura e besuar, si serverët tuaj backend ose mjedisi juaj në cloud.
Për më shumë informacion, shihni artikullin për listën e adresave IP të lejuara për API-në e OpenAI.
Private Link është një mundësi tjetër për organizatat që kanë nevojë për qasje përmes rrjetit privat. Ai u mundëson ngarkesave të punës në Azure të lidhen me pikat fundore rajonale të API-së së OpenAI përmes Azure Private Link. Kontaktoni përfaqësuesin tuaj të OpenAI ose ekipin e shitjeve për të kërkuar qasje. Autentikimi në API mbetet i detyrueshëm dhe Private Link nuk është i përputhshëm me listën e adresave IP të lejuara ose me TLS të ndërsjellë (mTLS). Për hollësi mbi konfigurimin, shihni udhëzuesin për Private Link.