
Översikt
Enterprise Key Management (EKM) gör att OpenAI kan kryptera data med en huvudnyckel som du kontrollerar. Det här dokumentet visar hur du konfigurerar ditt AWS-konto för att ge OpenAI begränsade behörigheter i din KMS.
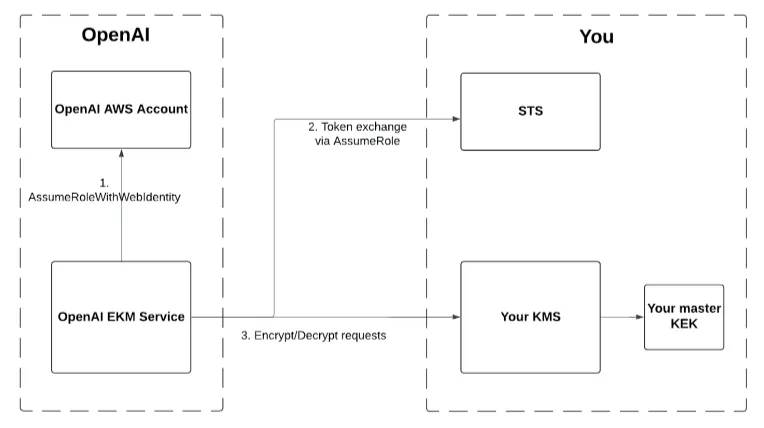
Steg
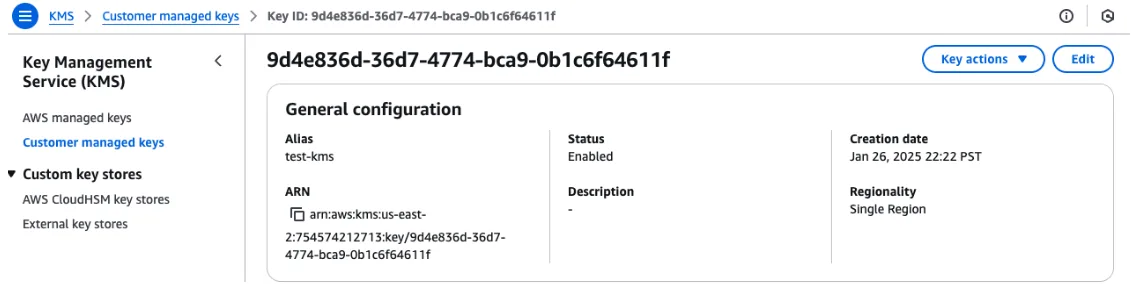
1. Skapa en ny KMS-nyckel
Gå till KMS > Kundhanterade nycklar och välj Skapa nyckel.
Välj en symmetrisk krypteringsalgoritm.
Anteckna nyckelns ARN när den har skapats. Format som stöds är bland annat
arn:aws:kms:<region>:<account_number>:key/<uuid>,...:key/mrk-*och...:alias/<alias_name>.
2. Skapa en anpassad policy för begränsad åtkomst till KMS-nyckeln
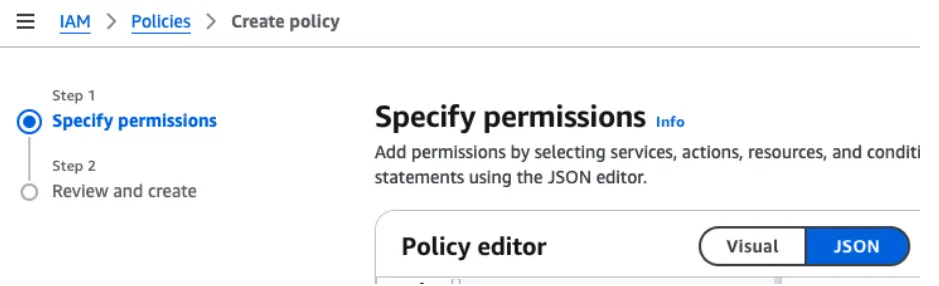
Gå till IAM > Policyer och välj Skapa policy.
I steget Ange behörigheter väljer du JSON och anger följande för att lägga till behörigheter för KMS-åtgärder i policyn. Se till att ersätta YOUR_KMS_ARN med ARN för nyckeln du skapade.
{
    "Version": "2012-10-17",
    "Statement": [
        {
            "Sid": "AllowEncryptDecrypt",
            "Effect": "Allow",
            "Action": [
                "kms:Decrypt",
                "kms:Encrypt"
            ],
            "Resource": "<YOUR_KMS_ARN>"
        }
    ]
}
3. Skapa en IAM-roll som OpenAI kan anta och koppla den till policyn med begränsad åtkomst till din KMS
OpenAI kommer att anropa AssumeRole från ett AWS-konto som ägs av OpenAI. Det här steget gör att OpenAI:s AWS-identitet kan anta den begränsade rollen för att få åtkomst till din KMS.
Gå till IAM > Roller och välj Skapa roll.
I steget Välj betrodd entitet väljer du Anpassad förtroendepolicy.
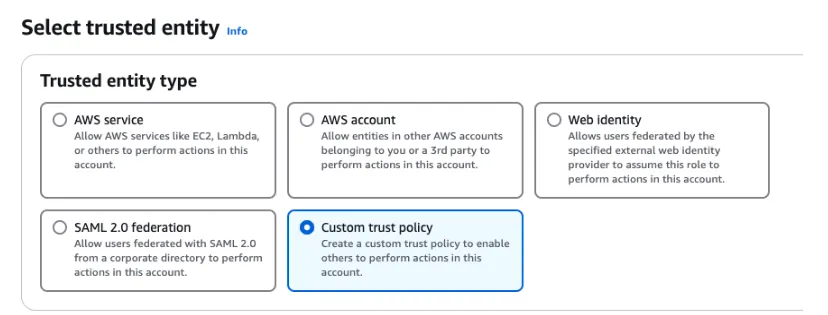
Ange sedan följande i Anpassad förtroendepolicy för att ge OpenAI:s AWS-identitet åtkomst.
Identiteten är OpenAI:s AWS-identitet:
arn:aws:iam::790389265272:role/EnterpriseKeyManagement.Ange vilket ExternalId OpenAI ska skicka vid anropet till
AssumeRole.För ChatGPT eller API:et använder du det organisations-ID (org-xxx) som är kopplat till din arbetsyta: organisationsinställningar.
För API:et kan du använda ett specifikt API-projekt-ID för mer detaljerad kontroll.
{
    "Version": "2012-10-17",
    "Statement": [
        {
            "Effect": "Allow",
            "Principal": {
                "AWS": "arn:aws:iam::790389265272:role/EnterpriseKeyManagement"
            },
            "Action": "sts:AssumeRole",
            "Condition": {
                "StringEquals": {
                    "sts:ExternalId": [
                         "<YOUR_OPENAI_ORGANIZATION_ID>"
                     ]
                }
            }
        }
    ]
}
I steget Lägg till behörigheter söker du sedan efter namnet på IAM-policyn du skapade i föregående steg. Markera kryssrutan bredvid policyns namn och välj Nästa.
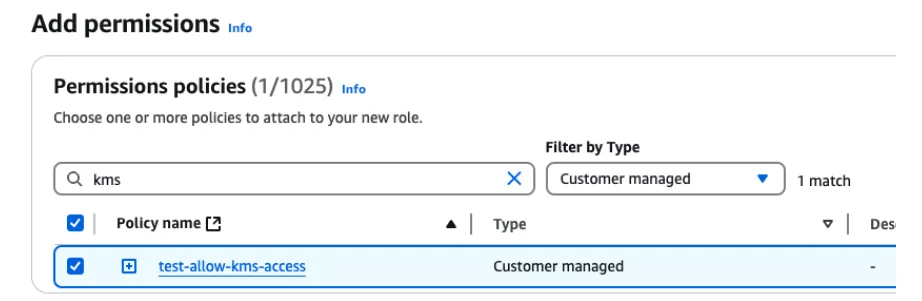
Välj slutligen ett valfritt rollnamn i avsnittet Namnge, granska och skapa.
4. Tillämpa eventuella ytterligare begränsningar i linje med dina egna säkerhetsrutiner
Ovan finns den minsta information som krävs för att OpenAI ska kunna konfigurera EKM. Du kan fritt tillämpa ytterligare nyckelpolicyer eller begränsningar i linje med dina egna interna säkerhetsrutiner, så länge OpenAI kan anropa krypterings- och dekrypteringsåtgärder på din KMS. När du anropar slutpunkten för nyckelregistrering med OpenAI som beskrivs nedan validerar vi din konfiguration.
Efter att du har slutfört stegen ovan
ChatGPT Enterprise
Kontakta din OpenAI-kontakt och dela följande:
"role_arn": "arn:aws:iam::<YOUR_AWS_ACCOUNT_NUMBER>:role/<YOUR_ROLE>"Roll-ARN som OpenAI kommer att anta i ditt moln.
"kms_arn": "arn:aws:kms:<REGION>:<YOUR_AWS_ACCOUNT_NUMBER>:key/<UUID>"Key Management System-ARN för huvudnyckeln som du hanterar.
Vi aktiverar EKM för din ChatGPT-organisation/arbetsyta.
API
Registrera din externa nyckel hos OpenAI
Följ anvisningarna i den här API-referensen: Externa nycklar i hanterings-API:et.
Registrera först din externa nyckel på organisationsnivå i OpenAI. Då genereras ett ID för den externa nyckeln.
I det här steget kontrollerar vi att dina uppgifter är giltiga och att vi kan autentisera oss mot din KMS.
Det här aktiverar ännu inte EKM för ditt OpenAI-projekt.
curl -X POST \
-H "Content-type: application/json" \
-H "Authorization: Bearer $TOKEN" \
"https://api.openai.com/v1/organization/external_keys" \
-d '{
  "type": "aws",
  "name": "AWS EKM Config",
  "role_arn": "arn:aws:iam::<YOUR_AWS_ACCOUNT_NUMBER>:role/<YOUR_ROLE>",
  "kms_arn": "arn:aws:kms:<REGION>:<YOUR_AWS_ACCOUNT_NUMBER>:key/<UUID>",
  "external_id": "<your org id or project id>"
}'
Skapa sedan ett OpenAI-projekt som är kopplat till den externa nyckeln. Därefter aktiveras EKM i ditt projekt. Svarstexten från detta API-anrop ger dig projekt-ID:t (proj_xxx).
curl -X POST \
-H "Content-type: application/json" \
-H "Authorization: Bearer $TOKEN" \
"https://api.openai.com/v1/organization/projects" \
-d '{
   "name": "Some Project",
   "external_key_id": "extkey_xxxx"
}'