
1. Kila wakati tumia ufunguo wa kipekee wa API kwa kila mwanatimu kwenye akaunti yako.
Ufunguo wa API ni msimbo wa kipekee unaotambulisha maombi yako kwa API. Ufunguo wako wa API unakusudiwa kutumiwa na wewe. Kushiriki funguo za API ni kinyume na Sheria na Masharti.
Unapoanza kujaribu, huenda ukataka kupanua ufikiaji wa API kwa timu yako. OpenAI haiungi mkono kushiriki funguo za API. Tafadhali alika wanachama wapya kwenye akaunti yako kutoka ukurasa wa Wanachama na watapokea haraka ufunguo wao wa kipekee baada ya kuingia. Unaweza pia kugawia funguo binafsi za API ruhusa.
2. Unda funguo za API zenye tarehe ya mwisho wa matumizi na uweke utaratibu wa kuzibadilisha
Funguo za mradi zinaweza kuundwa zikiwa na tarehe ya mwisho wa matumizi, ambayo ikipita, maombi yote yanayotumia funguo hizo yatakataliwa. Tunapendekeza sana uunde funguo zenye tarehe ya mwisho wa matumizi na uweke utaratibu wa kubadilisha funguo mara kwa mara. Kabla ya ufunguo kuisha muda wake, unda mwingine wa kuubadilisha, sasisha programu zako zitumie ufunguo huo mpya, kisha batilisha ule wa zamani baada ya kuthibitisha kuwa mpya unafanya kazi. Hatua hizi zinaweza kupunguza sana athari za kuvuja kwa funguo za API.
Wasimamizi wanaweza kuweka na kutekeleza kikomo cha muda ambao ufunguo wa API unabaki halali katika ngazi ya shirika au mradi kupitia mipangilio ya jukwaa. Funguo mpya lazima zisanidiwe ndani ya vikomo vinavyoruhusiwa, ili zisibaki halali bila mwisho. Vikomo vya mradi haviwezi kuzidi kikomo cha shirika.
Kwa kazi zinazotumia kipengele hiki, tumia ushirikishaji wa utambulisho wa kazi badala ya kuhifadhi ufunguo wa API ya OpenAI unaobaki halali kwa muda mrefu. Kazi yako inayotekelezwa hubadilishana utambulisho kutoka kwa mtoa huduma anayeaminika na tokeni ya ufikiaji wa OpenAI inayobaki halali kwa muda mfupi. Sanidi akaunti maalumu ya huduma yenye ruhusa zinazohitajika tu kwa kazi hiyo.
3. Usiweke kamwe ufunguo wako kwenye mazingira ya upande wa mtumiaji kama vile vivinjari au programu za simu.
Kufichua ufunguo wako wa API ya OpenAI katika mazingira ya upande wa mtumiaji kama vile vivinjari au programu za simu huwawezesha watumiaji wenye nia mbaya kuuchukua na kutuma maombi kwa niaba yako. Hii inaweza kusababisha gharama zisizotarajiwa au kuhatarisha baadhi ya data za akaunti. Maombi yanapaswa kuelekezwa kila wakati kupitia seva yako mwenyewe ya nyuma, ambapo unaweza kuhifadhi ufunguo wako wa API kwa usalama.
4. Kamwe usihifadhi ufunguo wako kwenye uhifadhi wako
Kuhifadhi ufunguo wa API katika msimbo chanzo ni njia ya kawaida ya kuhatarisha vitambulisho. Kwa wenye hifadhi za umma, hii ni njia ya kawaida ya kushiriki ufunguo wako mtandaoni bila kujua. Hifadhi za faragha ni salama zaidi, lakini uvunjaji wa usalama wa data unaweza pia kusababisha funguo zako kuvuja. Kwa sababu hizi, tunapendekeza sana utumie vigeu vya mazingira kama hatua ya mapema ya kulinda funguo.
5. Tumia Vigeu vya Mazingira badala ya ufunguo wako wa API
Kigeu cha mazingira ni kigeu kinachowekwa kwenye mfumo wako wa uendeshaji badala ya ndani ya programu yako. Kina jina na thamani. Tunapendekeza uweke jina la kigeu kuwa OPENAI_API_KEY. Kwa kutumia jina hili la kigeu kwa uthabiti katika timu yako, unaweza kuhifadhi na kushiriki msimbo wako bila hatari ya kufichua ufunguo wako wa API.
Usanidi wa Windows
Chaguo la 1: Weka Kigeu chako cha Mazingira cha “OPENAI_API_KEY” kupitia dokeza la cmd
Tekeleza amri ifuatayo katika dokeza la cmd, ukibadilisha <yourkey> na ufunguo wako wa API:
setx OPENAI_API_KEY "<yourkey>"Hii itatumika kwenye madirisha mapya ya kidokezo cha amri cha cmd, kwa hivyo utahitaji kufungua dirisha jipya ili utumie kigeu hicho na curl. Unaweza kuthibitisha kuwa kigeu hiki kimewekwa kwa kufungua dirisha jipya la kidokezo cha amri cha cmd na kuandika
echo %OPENAI_API_KEY%Chaguo la 2: Weka Kigeu cha Mazingira cha “OPENAI_API_KEY” kupitia Paneli Dhibiti
Fungua sifa za Mfumo na uchague Mipangilio mahiri ya mfumo
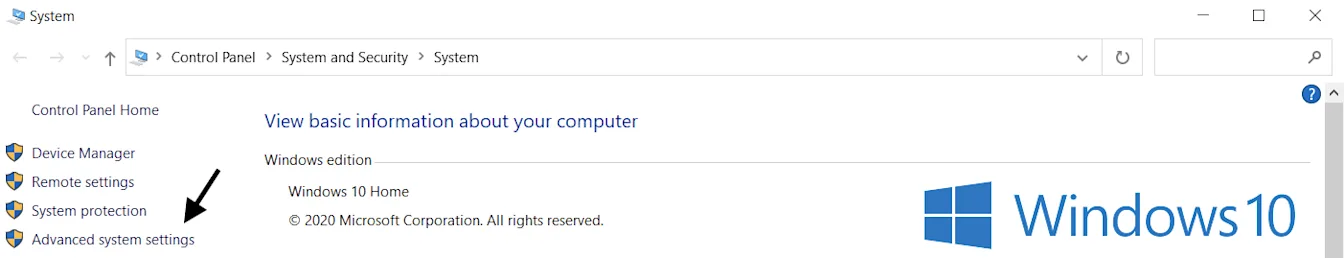
Chagua Vigeu vya Mazingira...
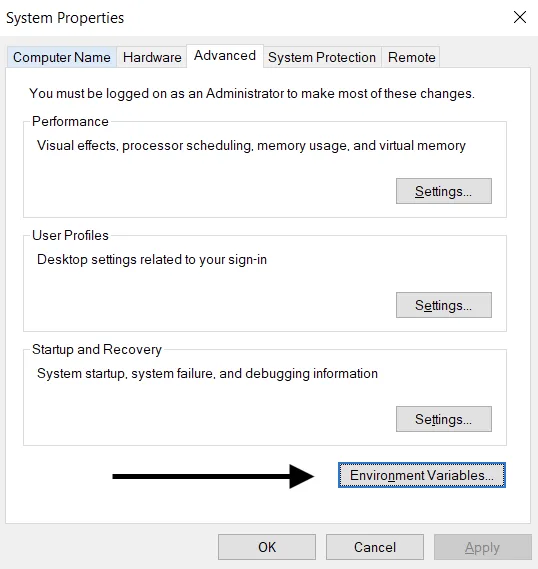
Chagua Mpya… katika sehemu ya vigeu vya Mtumiaji (juu). Ongeza jozi ya jina na thamani ya ufunguo, ukibadilisha <yourkey> na ufunguo wako wa API.
Jina la variable: OPENAI_API_KEY
Thamani ya variable: <yourkey>
Usanidi wa Linux / macOS
Chaguo la 1: Weka Kigeu cha Mazingira cha “OPENAI_API_KEY” kwa kutumia zsh
Tekeleza amri ifuatayo kwenye terminali yako, ukibadilisha yourkey na ufunguo wako wa API.
echo "export OPENAI_API_KEY='yourkey'" >> ~/.zshrcSasisha shell kwa kigezo kipya:
source ~/.zshrcThibitisha kwamba umeweka kigezo chako cha mazingira kwa kutumia amri ifuatayo.
echo $OPENAI_API_KEYThamani ya ufunguo wako wa API itakuwa matokeo ya mwisho.
Chaguo la 2: Weka Kigezo chako cha Mazingira cha ‘OPENAI_API_KEY’ ukitumia bash
Fuata maelekezo katika Chaguo la 1, ukibadilisha .zshrc na .bash_profile.
Umemaliza! Sasa unaweza kurejelea ufunguo huo katika curl au kuupakia katika Python yako:
import os
import openai

openai.api_key = os.environ["OPENAI_API_KEY"]
6. Tumia Huduma ya Kudhibiti Funguo
Kuna bidhaa mbalimbali za kudhibiti kwa usalama funguo za siri za API. Zana hizi hukuwezesha kudhibiti ufikiaji wa funguo zako na kuimarisha usalama wa data yako kwa ujumla. Programu yako ikikumbwa na uvunjaji wa usalama wa data, funguo zako hazitahatarishwa kwa sababu zitakuwa zimesimbwa kwa njia fiche na kudhibitiwa katika eneo tofauti kabisa.
Kwa timu zinazozindua programu zao katika mazingira halisi, tunapendekeza zizingatie kutumia mojawapo ya huduma hizi.
7. Fuatilia matumizi ya akaunti yako na ubadilishe funguo zako inapohitajika
Weka vikomo vya matumizi ya fedha vya kila mwezi kwa shirika au miradi yako, na uwashe utekelezaji mkali wa vikomo hivyo ili kusaidia kudhibiti gharama zisizotarajiwa zinazotokana na ufunguo uliovuja. Arifa za matumizi ya fedha pekee hazizuii maombi ya API. Utekelezaji mkali wa vikomo unaweza kuzuia maombi halali, na matumizi ya fedha yanaweza kuzidi kikomo kidogo kwa sababu utekelezaji haufanyiki papo hapo.
Ufunguo wa API uliofichuka humwezesha mtu kutumia mgao wa akaunti yako bila idhini yako. Hii inaweza kusababisha kupotea kwa data, gharama zisizotarajiwa, kuisha kwa mgao wako wa kila mwezi na kukatizwa kwa ufikiaji wako wa API.
Matumizi ya timu zako yanaweza kufuatiliwa kupitia ukurasa wa Matumizi. Ukiwa na wasiwasi wowote kuhusu matumizi mabaya, kuna hatua kadhaa unazoweza kuchukua kulinda akaunti yako:
Kagua matumizi yako ili uone kama yanaendana na kazi ya timu yako. Kwa watumiaji walio katika mashirika mengi (k.m. la kampuni na la kibinafsi), hakikisha kila mtumiaji amewasha ufuatiliaji na kuweka shirika lake chaguomsingi kwa matumizi na ufuatiliaji.
Ikiwa unaamini ufunguo wako umevuja, ubadilishe mara moja kupitia ukurasa wa Funguo za API. Ikiwa una programu zinazotumika tayari, utahitaji kusasisha funguo zilizowekwa ndani yake pia.
Wasiliana nasi kupitia help.openai.com kwa uchunguzi zaidi.
8. Linda ufikiaji wa API kwa vidhibiti vya mtandao
Orodha ya anwani za IP zinazoruhusiwa hukuwezesha kudhibiti ni anwani zipi za IP zinazoweza kufikia API yako ya OpenAI. Kipengele hiki kikiwashwa, maombi yanayotoka kwenye anwani au masafa ya IP yaliyowekwa pekee ndiyo yanayoruhusiwa. Maombi mengine yote hukataliwa—hata yakiwa na ufunguo halali wa API.
Hii huongeza ulinzi kwa kuhakikisha kuwa API yako inaweza kufikiwa tu kutoka kwenye miundombinu inayoaminika, kama vile seva zako za nyuma au mazingira yako ya wingu.
Kwa maelezo zaidi, soma makala kuhusu orodha ya anwani za IP zinazoruhusiwa kwa API ya OpenAI.
Private Link ni chaguo jingine kwa mashirika yanayohitaji ufikiaji kupitia mtandao wa faragha. Inawezesha kazi zinazoendeshwa kwenye Azure kuunganishwa na sehemu za mwisho za API ya OpenAI za kikanda kupitia Azure Private Link. Wasiliana na mwakilishi wako wa OpenAI au timu ya mauzo ili kuomba ufikiaji. Uthibitishaji wa API bado unahitajika, na Private Link haiwezi kutumika pamoja na orodha ya anwani za IP zinazoruhusiwa au TLS ya uthibitishaji wa pande zote mbili (mTLS). Kwa maelezo ya usanidi, angalia mwongozo wa Private Link.