
1. உங்கள் கணக்கில் உள்ள ஒவ்வொரு குழு உறுப்பினருக்கும் எப்போதும் தனித்துவமான API விசையைப் பயன்படுத்தவும்.
API விசை என்பது API-க்கு உங்கள் கோரிக்கைகளை அடையாளம் காணும் தனித்துவமான குறியீடு ஆகும். உங்கள் API விசை நீங்கள் பயன்படுத்துவதற்காகவே உள்ளது. API விசைகளைப் பகிர்வது டெர்ம்ஸ் ஆஃப் யூஸ்-க்கு எதிரானது.
நீங்கள் பரிசோதிக்கத் தொடங்கும்போது, உங்கள் குழுவுக்கு API அணுகலை விரிவாக்க விரும்பலாம். API விசைகளைப் பகிர்வதை OpenAI ஆதரிக்காது. Members பக்கத்திலிருந்து உங்கள் கணக்கிற்கு புதிய உறுப்பினர்களை அழைக்கவும்; உள்நுழைந்தவுடன் அவர்கள் விரைவில் தங்களுக்கான தனித்துவமான விசையைப் பெறுவார்கள். தனிப்பட்ட API விசைகளுக்கான அனுமதிகளையும் ஒதுக்கலாம்.
2. காலாவதித் தேதியுடன் API சாவிகளை உருவாக்கி, அவற்றை அவ்வப்போது மாற்றுவதற்கான நடைமுறையை ஏற்படுத்தவும்
திட்டச் சாவிகளை காலாவதித் தேதியுடன் உருவாக்கலாம். அந்தத் தேதிக்குப் பிறகு அந்தச் சாவிகளைப் பயன்படுத்தி அனுப்பப்படும் அனைத்துக் கோரிக்கைகளும் நிராகரிக்கப்படும். காலாவதித் தேதியுடன் சாவிகளை உருவாக்குவதையும், அவற்றைச் சீரான இடைவெளியில் மாற்றுவதற்கான நடைமுறையை ஏற்படுத்துவதையும் நாங்கள் வலியுறுத்திப் பரிந்துரைக்கிறோம். ஒரு சாவி காலாவதியாகும் முன், அதற்குப் பதிலாகப் புதிய சாவியை உருவாக்கி, அதைப் பயன்படுத்தும்படி உங்கள் செயலிகளைப் புதுப்பிக்கவும். புதிய சாவி செயல்படுவதை உறுதிசெய்ததும் பழைய சாவியை ரத்துசெய்யவும். இந்த நடைமுறைகள், API சாவிகள் கசிவதால் ஏற்படும் பாதிப்பைப் பெருமளவில் குறைக்க உதவும்.
நிர்வாகிகள், தள அமைப்புகளில் நிறுவனம் அல்லது திட்ட அளவில் API சாவிக்கான அதிகபட்சச் செல்லுபடிக் காலத்தை நிர்ணயித்துக் கட்டாயமாக்கலாம். புதிய சாவிகள் அனுமதிக்கப்பட்ட வரம்புகளுக்குள் அமைக்கப்பட வேண்டும். இதனால் அவை காலவரையின்றிச் செல்லுபடியாக இருப்பது தடுக்கப்படுகிறது. திட்ட வரம்புகள் நிறுவன வரம்பை மீறக்கூடாது.
ஆதரிக்கப்படும் பணிச்சுமைகளுக்கு, நீண்ட காலம் செல்லுபடியாகும் OpenAI API சாவியைச் சேமித்து வைப்பதற்குப் பதிலாக பணிச்சுமை அடையாளக் கூட்டிணைவைப் பயன்படுத்தவும். உங்கள் பணிச்சுமை, நம்பகமான வழங்குநரிடமிருந்து பெற்ற அடையாளத்தை வழங்கி, அதற்குப் பதிலாகக் குறுகிய காலம் செல்லுபடியாகும் OpenAI அணுகல் டோக்கனைப் பெறுகிறது. பணிச்சுமைக்குத் தேவையான அனுமதிகளை மட்டும் கொண்ட பிரத்யேகச் சேவைக் கணக்கை அமைக்கவும்.
3. உலாவிகள் அல்லது கைப்பேசிச் செயலிகள் போன்ற பயனர் தரப்புச் சூழல்களில் உங்கள் சாவியை ஒருபோதும் பயன்படுத்த வேண்டாம்.
உலாவிகள் அல்லது கைப்பேசிச் செயலிகள் போன்ற பயனர் தரப்புச் சூழல்களில் உங்கள் OpenAI API சாவியை வெளிப்படுத்தினால், தீங்கிழைக்கும் நோக்கமுள்ள பயனர்கள் அதை எடுத்துக்கொண்டு உங்கள் சார்பாகக் கோரிக்கைகளை அனுப்ப முடியும். இதனால் எதிர்பாராத கட்டணங்கள் ஏற்படலாம் அல்லது கணக்கில் உள்ள சில தரவுகளின் பாதுகாப்பு பாதிக்கப்படலாம். கோரிக்கைகளை எப்போதும் உங்கள் சொந்தப் பின்புலச் சேவையகம் வழியாகவே அனுப்ப வேண்டும். அங்கு உங்கள் API சாவியைப் பாதுகாப்பாக வைத்திருக்கலாம்.
4. உங்கள் விசையை ஒருபோதும் ரிபாசிட்டரியில் சேர்க்காதீர்கள்
API விசையை மூலக் குறியீட்டில் சேர்ப்பது, அணுகல் சான்றுகள் திருடப்படுவதற்கான பொதுவான வழியாகும். பொது ரிபாசிட்டரிகளைப் பயன்படுத்துவோர் தங்களுக்கே தெரியாமல் தங்கள் விசையை இணையத்தில் பகிர்ந்துவிடுவதற்கான பொதுவான வழி இது. தனிப்பட்ட ரிபாசிட்டரிகள் அதிகப் பாதுகாப்பானவை. இருப்பினும், தரவுக் கசிவு ஏற்பட்டால் உங்கள் விசைகளும் கசியக்கூடும். எனவே, விசைகளை முன்கூட்டியே பாதுகாக்கும் நடவடிக்கையாகச் சூழல் மாறிகளைப் பயன்படுத்துமாறு வலுவாகப் பரிந்துரைக்கிறோம்.
5. உங்கள் API விசைக்குப் பதிலாகச் சூழல் மாறிகளைப் பயன்படுத்துங்கள்
சூழல் மாறி என்பது உங்கள் செயலிக்குள் அமைக்கப்படாமல், இயக்க முறைமையில் அமைக்கப்படும் ஒரு மாறியாகும். அது ஒரு பெயரையும் மதிப்பையும் கொண்டிருக்கும். மாறியின் பெயரை OPENAI_API_KEY என அமைக்குமாறு பரிந்துரைக்கிறோம். உங்கள் குழு முழுவதும் இந்த மாறியின் பெயரை ஒரே மாதிரியாக வைத்திருப்பதன் மூலம், API விசை வெளிப்படும் அபாயமின்றி உங்கள் குறியீட்டைச் சேர்த்துப் பகிரலாம்.
Windows அமைப்பு
விருப்பம் 1: cmd ப்ராம்ப்ட் மூலம் ‘OPENAI_API_KEY’ சூழல் மாறியை அமைக்கவும்
cmd ப்ராம்ப்டில் பின்வரும் கட்டளையை இயக்கவும். <yourkey> என்பதற்குப் பதிலாக உங்கள் API விசையை இடவும்:
setx OPENAI_API_KEY "<yourkey>"இது இனி திறக்கப்படும் cmd ப்ராம்ப்ட் சாளரங்களுக்குப் பொருந்தும். எனவே, curl உடன் அந்த மாறியைப் பயன்படுத்தப் புதிய சாளரத்தைத் திறக்க வேண்டும். புதிய cmd ப்ராம்ப்ட் சாளரத்தைத் திறந்து, பின்வருவதை உள்ளிடுவதன் மூலம் இந்த மாறி அமைக்கப்பட்டுள்ளதா என்பதைச் சரிபார்க்கலாம்
echo %OPENAI_API_KEY%விருப்பம் 2: கட்டுப்பாட்டுப் பலகத்தின் மூலம் உங்கள் ‘OPENAI_API_KEY’ சூழல் மாறியை அமைக்கவும்
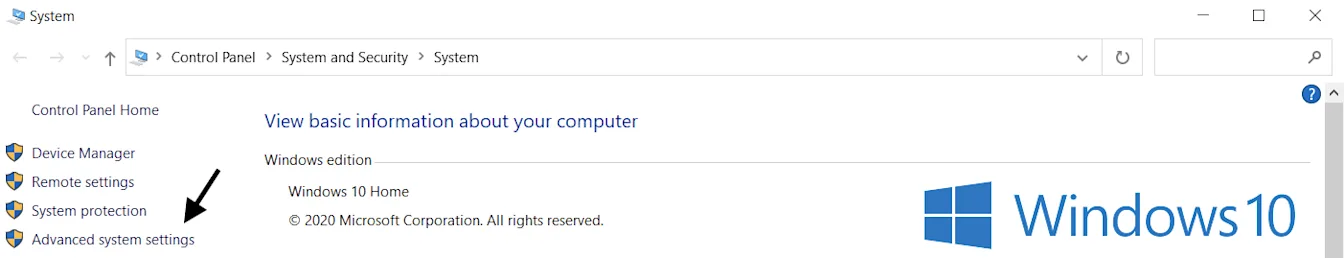
கணினி பண்புகளைத் திறந்து, மேம்பட்ட கணினி அமைப்புகள் என்பதைத் தேர்ந்தெடுக்கவும்
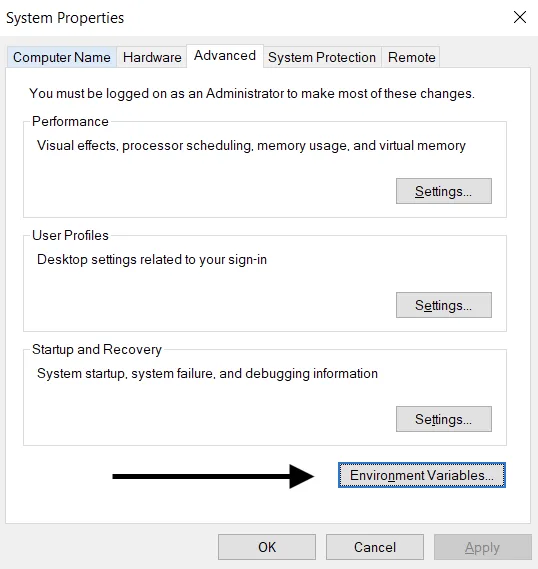
சூழல் மாறிகள்... என்பதைத் தேர்ந்தெடுக்கவும்
பயனர் மாறிகள் பிரிவில் (மேலே) உள்ள புதியது… என்பதைத் தேர்ந்தெடுக்கவும். <yourkey> என்பதற்குப் பதிலாக உங்கள் ஏபிஐ விசையை இட்டு, பெயர்/விசை மதிப்பு இணையைச் சேர்க்கவும்.
மாறி பெயர்: OPENAI_API_KEY
மாறி மதிப்பு: <yourkey>
Linux / macOS அமைப்பு
விருப்பம் 1: zsh-ஐப் பயன்படுத்தி உங்கள் ‘OPENAI_API_KEY’ சூழல் மாறியை அமைக்கவும்
முனையத்தில் பின்வரும் கட்டளையை இயக்கி, yourkey என்பதற்குப் பதிலாக உங்கள் ஏபிஐ விசையை இடவும்.
echo "export OPENAI_API_KEY='yourkey'" >> ~/.zshrcபுதிய மாறியுடன் shell-ஐ புதுப்பிக்கவும்:
source ~/.zshrcபின்வரும் கட்டளையைப் பயன்படுத்தி, உங்கள் சூழல் மாறியை அமைத்துள்ளீர்கள் என்பதை உறுதிசெய்யவும்.
echo $OPENAI_API_KEYஉங்கள் API விசையின் மதிப்பு கிடைக்கும் வெளியீடாக இருக்கும்.
விருப்பம் 2: bash பயன்படுத்தி உங்கள் ‘OPENAI_API_KEY’ சூழல் மாறியை அமைக்கவும்
விருப்பம் 1-ல் உள்ள வழிமுறைகளைப் பின்பற்றி, .zshrc-ஐ .bash_profile.-ஆல் மாற்றவும்
எல்லாம் தயார்! இப்போது நீங்கள் curl-ல் விசையை மேற்கோள் கொள்ளலாம் அல்லது உங்கள் Python-ல் அதை ஏற்றலாம்:
import os
import openai

openai.api_key = os.environ["OPENAI_API_KEY"]
6. விசை மேலாண்மைச் சேவையைப் பயன்படுத்துங்கள்
ரகசிய API விசைகளைப் பாதுகாப்பாக நிர்வகிக்கப் பல்வேறு தயாரிப்புகள் கிடைக்கின்றன. இந்தக் கருவிகள் உங்கள் விசைகளுக்கான அணுகலைக் கட்டுப்படுத்தவும் ஒட்டுமொத்தத் தரவுப் பாதுகாப்பை மேம்படுத்தவும் உதவுகின்றன. உங்கள் செயலியில் தரவுக் கசிவு ஏற்பட்டாலும், விசைகள் குறியாக்கம் செய்யப்பட்டு முற்றிலும் தனியான இடத்தில் நிர்வகிக்கப்படுவதால் அவை பாதிக்கப்படாது.
தங்கள் செயலிகளைச் செயல்பாட்டுச் சூழலில் நிறுவும் குழுக்கள், இந்தச் சேவைகளில் ஒன்றைப் பயன்படுத்துவது குறித்துப் பரிசீலிக்குமாறு பரிந்துரைக்கிறோம்.
7. உங்கள் கணக்கின் பயன்பாட்டைக் கண்காணித்து, தேவைப்படும்போது சாவிகளை மாற்றவும்
உங்கள் நிறுவனம் அல்லது திட்டங்களுக்கு மாதாந்திர செலவு வரம்புகளை அமைக்கவும். கசிந்த சாவியால் எதிர்பாராத செலவுகள் ஏற்படுவதைக் கட்டுப்படுத்த, வரம்புகளைக் கடுமையாக அமல்படுத்தும் வசதியை இயக்கவும். செலவு எச்சரிக்கைகள் மட்டுமே API கோரிக்கைகளைத் தடுக்காது. வரம்புகளைக் கடுமையாக அமல்படுத்துவது முறையான கோரிக்கைகளையும் தடுக்கக்கூடும். மேலும், அமலாக்கம் உடனடியாக நடைபெறாது என்பதால் செலவு வரம்பைச் சற்றே மீறக்கூடும்.
உங்கள் API சாவி பிறர் கையில் சிக்கினால், உங்கள் ஒப்புதல் இல்லாமலேயே உங்கள் கணக்கின் பயன்பாட்டு ஒதுக்கீட்டை அவர்களால் அணுக முடியும். இதனால் தரவு இழப்பு, எதிர்பாராத கட்டணங்கள், மாதாந்திர ஒதுக்கீடு தீர்ந்துபோதல், API அணுகலில் இடையூறு ஆகியவை ஏற்படலாம்.
உங்கள் குழுக்களின் பயன்பாட்டை பயன்பாடு பக்கத்தில் கண்காணிக்கலாம். தவறாகப் பயன்படுத்தப்படுகிறதோ என்ற கவலை உங்களுக்கு ஏற்பட்டால், உங்கள் கணக்கைப் பாதுகாக்கச் சில நடவடிக்கைகளை எடுக்கலாம்:
உங்கள் பயன்பாடு உங்கள் குழுவின் பணியுடன் ஒத்துப்போகிறதா என்பதைச் சரிபார்க்கவும். பல நிறுவனங்களில் உறுப்பினராக உள்ள பயனர்கள் (எ.கா. அலுவலக மற்றும் தனிப்பட்ட நிறுவனங்கள்), கண்காணிப்பை இயக்கியுள்ளதையும், பயன்பாடு மற்றும் கண்காணிப்புக்கான இயல்புநிலை நிறுவனத்தை அமைத்துள்ளதையும் உறுதிசெய்யவும்.
உங்கள் சாவி கசிந்துவிட்டதாகக் கருதினால், உடனடியாக API சாவிகள் பக்கத்தில் அதை மாற்றவும். வாடிக்கையாளர்களின் செயலிகள் நேரடிப் பயன்பாட்டில் இருந்தால், அவற்றில் உள்ள சாவி மதிப்புகளையும் அதற்கேற்பப் புதுப்பிக்க வேண்டும்.
மேலும் விசாரிக்க, help.openai.com மூலம் எங்களைத் தொடர்புகொள்ளவும்.
8. பிணையக் கட்டுப்பாடுகள் மூலம் API அணுகலைப் பாதுகாக்கவும்
IP அனுமதிப்பட்டியல் மூலம், எந்த IP முகவரிகள் உங்கள் OpenAI API-ஐ அணுகலாம் என்பதைக் கட்டுப்படுத்தலாம். இதை இயக்கினால், அமைக்கப்பட்ட IP முகவரிகள் அல்லது முகவரி வரம்புகளிலிருந்து வரும் கோரிக்கைகள் மட்டுமே அனுமதிக்கப்படும். மற்ற அனைத்தும் நிராகரிக்கப்படும்—அவற்றில் செல்லுபடியாகும் API சாவி இருந்தாலும் கூட.
உங்கள் பின்புலச் சேவையகங்கள் அல்லது மேகக்கணினிச் சூழல் போன்ற நம்பகமான உள்கட்டமைப்பிலிருந்து மட்டுமே உங்கள் API-ஐ அணுக முடியும் என்பதை இது உறுதிசெய்கிறது. இதனால் கூடுதல் பாதுகாப்பு கிடைக்கிறது.
மேலும் அறிய, OpenAI API-க்கான IP அனுமதிப்பட்டியல் பற்றிய கட்டுரையைப் பார்க்கவும்.
தனிப்பட்ட பிணைய அணுகல் தேவைப்படும் நிறுவனங்களுக்கு Private Link மற்றொரு தேர்வாகும். Azure பணிச்சுமைகள், Azure Private Link மூலம் பிராந்திய OpenAI API முனைப்புள்ளிகளுடன் இணைவதற்கு இது உதவுகிறது. அணுகலைக் கோர, உங்கள் OpenAI பிரதிநிதி அல்லது விற்பனைக் குழுவைத் தொடர்புகொள்ளவும். API அங்கீகாரம் இதற்கும் தேவை. மேலும், IP அனுமதிப்பட்டியல் அல்லது பரஸ்பர TLS (mTLS) உடன் Private Link இணக்கமாகச் செயல்படாது. அமைப்பதற்கான விவரங்களுக்கு, Private Link வழிகாட்டியைப் பார்க்கவும்.