
అవలోకనం
మీ సొంత బాహ్య కీ నిర్వహణ వ్యవస్థ (KMS) నిర్వహించే కీలతో OpenAIలోని మీ కస్టమర్ కంటెంట్ను గుప్తీకరించడానికి సంస్థాగత కీ నిర్వహణ (EKM) వీలు కల్పిస్తుంది. ఇది ChatGPT Enterprise, API రెండింటికీ అందుబాటులో ఉంది.
AWS KMS, Google Cloud (GCP), Azure Key Vault, Oracle Cloud Infrastructure (OCI) Vaultలోని బాహ్య ఖాతాలతో సొంత కీని ఉపయోగించి గుప్తీకరించే విధానానికి (BYOK) OpenAI మద్దతు ఇస్తుంది.
OpenAI EKM ఎన్క్రిప్షన్ ఎలా పనిచేస్తుంది
ఉన్నత-స్థాయి ప్రవాహం
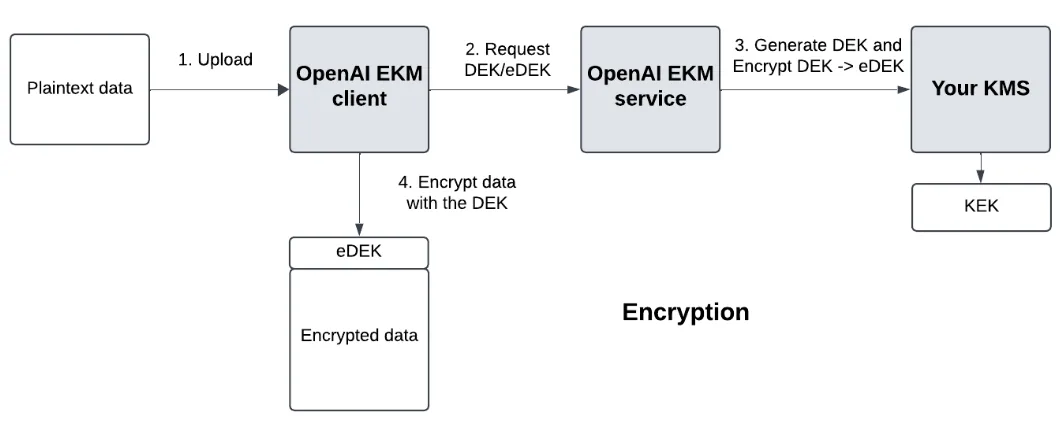
మీ క్లౌడ్ ప్రొవైడర్ కోసం మేము ఒక Data Encryption Key (DEK)ను సృష్టిస్తాము.
మీ క్లౌడ్ KMS ఒక మాస్టర్ Key Encryption Key (KEK)ను నిర్వహిస్తుంది, అది మీ క్లౌడ్లోనో లేదా బాహ్యంగానో నిల్వ ఉండవచ్చు. అమలు విధానం మీపై ఆధారపడి ఉంటుంది.
encrypted DEK (eDEK)ను పొందడానికి, మీ క్లౌడ్ నుంచి DEK యొక్క ఎన్క్రిప్షన్ను మేము అభ్యర్థిస్తాము. మీ KEK బాహ్యంగా నిల్వ ఉంటే, మీ క్లౌడ్ మీ బాహ్య నిల్వకు అదనపు దశను మాత్రమే చేస్తుంది; ఆ దశ OpenAIకి కనిపించదు.
ఎన్క్రిప్షన్
ఎన్క్రిప్షన్ సమయంలో మీ డేటా DEKతో ఎన్క్రిప్ట్ చేయబడుతుంది, eDEK ఫైల్లో మెటాడేటాగా నిల్వ చేయబడుతుంది.
డీక్రిప్షన్
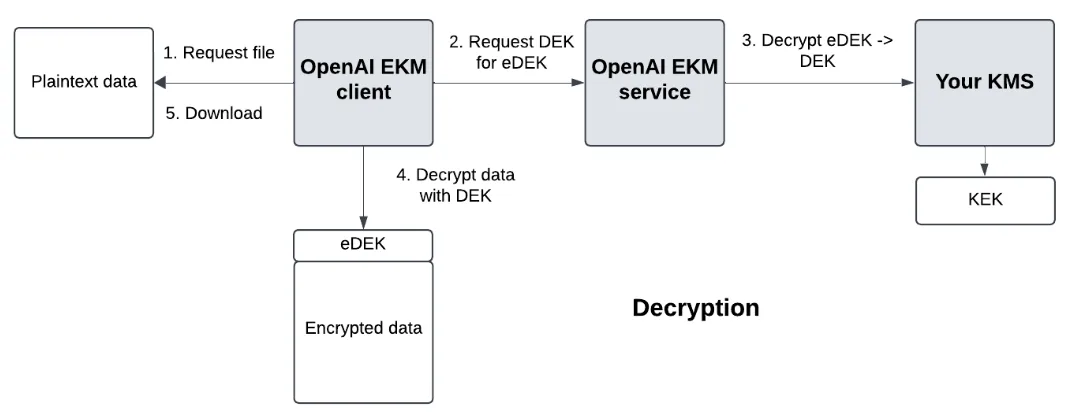
డీక్రిప్షన్ సమయంలో, మీ క్లౌడ్ KMS ద్వారా eDEKను DEKగా డీక్రిప్ట్ చేయమని మేము అభ్యర్థిస్తాము, తర్వాత DEKతో డేటాను డీక్రిప్ట్ చేస్తాము.
ముఖ్య పదాలు
డేటా గుప్తీకరణ కీ (DEK) - మీ డేటాను గుప్తీకరించే కీ.
గుప్తీకరించిన డేటా గుప్తీకరణ కీ (eDEK) - మీ KMS రూపొందించిన, గుప్తీకరించిన DEK
కీ గుప్తీకరణ కీ (KEK) - మీరు నిర్వహించే ప్రధాన కీ. ఇది గుప్తీకరణతో DEK -> eDEKగా, గుప్తీకరణను విప్పడం ద్వారా eDEK -> DEKగా మారుస్తుంది. ఈ కీ ఎల్లప్పుడూ OpenAI వ్యవస్థలకు వెలుపలే ఉంటుంది.
అమలుకు ఉన్నత-స్థాయి అవసరాలు
మీ క్లౌడ్ ప్రొవైడర్ వద్ద
AWS, Azure, GCP లేదా OCI Vaultను (API ప్రాజెక్ట్లకు మాత్రమే) ఉపయోగించి KMS కీని సృష్టించండి.
KMSలో గుప్తీకరించడానికి/గుప్తీకరణను విప్పడానికి అనుమతులున్న, మీ అవసరాలకు అనుగుణంగా రూపొందించిన పరిమిత విధానాన్ని సృష్టించండి
AWS విశ్వసనీయత విధానం, GCP వర్క్లోడ్ గుర్తింపు, Azure సేవా ప్రిన్సిపల్ లేదా OCI అంతర్-టెనెన్సీ IAM విధానాన్ని ఉపయోగించి OpenAI యాక్సెస్ను కాన్ఫిగర్ చేయండి.
మీ KMSను యాక్సెస్ చేయడానికి పరిమిత విధానంతో కూడిన పాత్రను OpenAIకి కేటాయించండి
OpenAI ప్లాట్ఫారమ్లలో
ChatGPT Enterprise
పరీక్షల కోసం ఒక sandbox ChatGPT వర్క్స్పేస్ను సృష్టించండి.
API
నిర్వహణ API ద్వారా మీ కీని నమోదు చేసి, పరీక్ష ప్రాజెక్ట్ను సృష్టించండి. కింద ఉన్న మీ ప్రొవైడర్ అనుసంధాన మార్గదర్శిని అనుసరించండి.
ప్రొవైడర్ను బట్టి జరిగే కార్యకలాపాలు
AWS కోసం, OpenAI ఈ చర్యలు తీసుకుంటుంది:
ExternalIDతో AssumeRoleకు కాల్ చేస్తుంది
GCP కోసం, OpenAI ఈ చర్యలు తీసుకుంటుంది:
OpenAI GCP ఖాతా నుంచి మీ STS ఎండ్పాయింట్కు కాల్ చేస్తుంది
మీ KMSలో గుప్తీకరణ/గుప్తీకరణ విప్పే చర్యలకు కాల్ చేయడానికి GCP యాక్సెస్ టోకెన్ను ఉపయోగిస్తుంది.
Azure కోసం, OpenAI ఈ చర్యలు తీసుకుంటుంది:
మీ Azure టెనెంట్ వాల్ట్ కోసం యాక్సెస్ టోకెన్ను అభ్యర్థిస్తుంది
మీ Key Vaultలో గుప్తీకరణ/గుప్తీకరణ విప్పే చర్యలకు కాల్ చేయడానికి ఆ యాక్సెస్ టోకెన్ను ఉపయోగిస్తుంది.
OCI కోసం, OpenAI ఈ చర్యలు తీసుకుంటుంది:
మీ అంతర్-టెనెన్సీ విధానం అనుమతించిన AES కీతో గుప్తీకరించడానికి, గుప్తీకరణను విప్పడానికి తన ఉత్పాదక వాతావరణ OCI గుర్తింపును ఉపయోగిస్తుంది.
OpenAI నుంచి మీకు అవసరమైన సమాచారం
ప్రామాణీకరణ
AWS, GCP కోసం మీరు OpenAI సమాఖ్య గుర్తింపు టోకెన్లను గుర్తించాలి. Azure కోసం, OpenAI యాప్ నమోదుకు చెందిన అప్లికేషన్ IDని మీరు గుర్తించాలి. OCI కోసం, మీరు OpenAI టెనెన్సీని, ఉత్పాదక వాతావరణ EKM సమూహాన్ని గుర్తించాలి.
ప్రామాణీకరణ పరామితుల సారాంశం
| OpenAI AWS ప్రిన్సిపల్ | arn:aws:iam::790389265272:role/EnterpriseKeyManagement |
| OpenAI GCP సేవా ఖాతా ID | 105900137572174660365 |
| OpenAI Azure అప్లికేషన్ ID | 20a14814-5ab7-4612-a671-1382b412bf93 |
| OpenAI OCI టెనెన్సీ | ocid1.tenancy.oc1..aaaaaaaa4kzwe5jdr4gsxft7dfnwbnp3aozhxeskabsqo7czdkbp6fkh3uha |
| OpenAI OCI ఉత్పాదక వాతావరణ EKM సమూహం | ocid1.group.oc1..aaaaaaaaerxukyeaxwqtbsxasnp54mem3sfgyokzdk7s27o7yvepluynxi5q |
మీ క్లౌడ్ ప్రొవైడర్ను బట్టి అమలు సమయంలో అవసరమైన సమాచారం
AWS కోసం, పైన పేర్కొన్న OpenAI AWS ప్రిన్సిపల్ను గుర్తించే విశ్వసనీయత విధానాన్ని ఏర్పాటు చేయండి.
GCP కోసం, పైన పేర్కొన్న OpenAI GCP సేవా ఖాతాను గుర్తించే వర్క్లోడ్ గుర్తింపును ఏర్పాటు చేయండి.
Azure కోసం, OpenAI యాప్ నమోదుకు మీ Azure టెనెంట్లో సేవా ప్రిన్సిపల్ను సృష్టించండి:
OpenAI అప్లికేషన్ క్లయింట్ IDని ఉపయోగించండి:
20a14814-5ab7-4612-a671-1382b412bf93.Microsoft Graph servicePrincipals ఎండ్పాయింట్కు POST అభ్యర్థనను పంపి సేవా ప్రిన్సిపల్ను సృష్టించండి.
OCI కోసం, మీ వనరులకు పరిమితమైన విధానాన్ని ఉపయోగించి OpenAI టెనెన్సీలోని ఈ ఉత్పాదక వాతావరణ సమూహానికి యాక్సెస్ ఇవ్వండి. విధానం కోసం చూడండి: సంస్థాగత కీ నిర్వహణ కోసం OCI Vaultను కాన్ఫిగర్ చేయడం.
అధికారాల మంజూరు
OpenAI గుర్తింపుకు మీ KMSపై పరిమిత యాక్సెస్ను అనుమతించే విధానాన్ని మీరు సృష్టించాలి.
| AWS | GCP | Azure | OCI |
| kms:Decryptkms:Encrypt | cloudkms.cryptoKeyVersions.useToDecryptcloudkms.cryptoKeyVersions.useToEncrypt | Microsoft.KeyVault/vaults/keys/encrypt/actionMicrosoft.KeyVault/vaults/keys/decrypt/action | VAULT_READKEY_READKEY_ENCRYPTKEY_DECRYPTవాల్ట్, AES కీ పూర్తి OCIDలకు పరిధిని పరిమితం చేయండి. |
ఇతర
Azureలో, Key type (కీ ఎన్క్రిప్షన్ అల్గారిథమ్) కోసం EC కాదు, RSAని ఎంచుకోండి.
మీ నుంచి OpenAIకి అవసరమైన సమాచారం
మీ KMSను OpenAIతో నమోదు చేయడానికి ఈ పత్రంలోని సూచనలను అనుసరించండి. మీరు అందించాల్సిన పరామితుల సారాంశం ఇక్కడ ఉంది.
| AWS | GCP | Azure | OCI | |
| ప్రామాణీకరణకు సంబంధించినవి | టెనెంట్ ID | |||
| KMSకు సంబంధించినవి | KMS ARN - (ఉదాహరణ: arn:aws:kms:REGION:ACCOUNT_NUMBER:key:KEY_UUID) | KMS ప్రాజెక్ట్ ID (ఉదాహరణ: adjective-noun-12345) KMS కీ రింగ్ పేరు KMS కీ పేరు KMS కీ స్థానం (ఉదాహరణ: us-east1) | వాల్ట్ URI (ఉదాహరణ: https://your-vault-name.vault.azure.net/) కీ పేరు | ప్రాంతం పూర్తి పేరు (ఉదాహరణ: us-ashburn-1)వాల్ట్ పూర్తి OCIDAES-256 కీ పూర్తి OCID |
OCI కోసం, కీకి స్వేచ్ఛా రూపంలోని openai_organization_id ట్యాగ్ ఉండాలి. దాని విలువ మీ OpenAI ఆర్గనైజేషన్ IDతో సరిపోలాలి. దాన్ని type: "oci" మరియు purpose: "ekm"తో నమోదు చేయండి. key_version_ocidను చేర్చవద్దు.
మీ KMSను OpenAIతో నమోదు చేసిన తర్వాత, API ప్రాజెక్ట్లో మీ EKM కాన్ఫిగరేషన్ను సక్రియం చేయడానికి పత్రంలోని తదుపరి సూచనలను అనుసరించండి. పరీక్షల కోసం కొత్త OpenAI API ప్రాజెక్ట్ను సృష్టించండి.
ప్రొవైడర్లవారీగా అమలు మార్గదర్శకాలు
దశలవారీ సూచనల కోసం, కింద ఉన్న సంబంధిత లింక్లను చూడండి. ఇవి OpenAIతో అనుసంధానానికి అవసరమైన అంశాలపైనే దృష్టి పెడతాయని గమనించండి. ఇవి మీ మొత్తం వాతావరణానికి సమగ్ర మార్గదర్శకాలుగా ఉద్దేశించినవి కావు
EKM సక్రియం చేయబడితే మద్దతు లేని సదుపాయాలు
EKM సక్రియం చేయబడితే కింది సదుపాయాలు అందుబాటులో ఉండవు:
బీటా లేదా ఆల్ఫా దశలోని సదుపాయాలతో సహా, సాధారణంగా అందుబాటులో లేని సదుపాయాలు.