
1. మీ ఖాతాలోని ప్రతి బృంద సభ్యునికి ఎల్లప్పుడూ ప్రత్యేకమైన API కీని ఉపయోగించండి.
API కీ అనేది APIకి మీ అభ్యర్థనలను గుర్తించే ప్రత్యేక కోడ్. మీ API కీ మీరే ఉపయోగించడానికి ఉద్దేశించబడింది. API కీలను పంచుకోవడం టెర్మ్స్ ఆఫ్ యూజ్కు విరుద్ధం.
మీరు ప్రయోగాలు ప్రారంభించినప్పుడు, మీ బృందానికి API యాక్సెస్ను విస్తరించాలనుకోవచ్చు. OpenAI API కీలను పంచుకోవడానికి మద్దతు ఇవ్వదు. దయచేసి Members పేజీ నుండి కొత్త సభ్యులను మీ ఖాతాకు ఆహ్వానించండి; సైన్-ఇన్ చేసిన వెంటనే వారు తమ స్వంత ప్రత్యేక కీని త్వరగా అందుకుంటారు. మీరు వ్యక్తిగత API కీలకు కూడా అనుమతులు కేటాయించవచ్చు.
2. గడువు తేదీతో ఏపీఐ కీలను సృష్టించి, వాటిని క్రమం తప్పకుండా మార్చే ప్రక్రియను ఏర్పాటు చేయండి
ప్రాజెక్ట్ కీలను గడువు తేదీతో సృష్టించవచ్చు. ఆ తేదీ తర్వాత ఆ కీలతో చేసే అభ్యర్థనలన్నీ తిరస్కరించబడతాయి. గడువు తేదీతో కీలను సృష్టించి, వాటిని క్రమం తప్పకుండా మార్చే ప్రక్రియను ఏర్పాటు చేయాలని మేము గట్టిగా సిఫార్సు చేస్తున్నాము. ఒక కీ గడువు ముగిసేలోపు దాని స్థానంలో కొత్త కీని సృష్టించండి. దాన్ని ఉపయోగించేలా మీ అప్లికేషన్లను నవీకరించండి. కొత్త కీ పనిచేస్తోందని నిర్ధారించుకున్న తర్వాత పాత కీని రద్దు చేయండి. ఈ పద్ధతులు ఏపీఐ కీలు బహిర్గతం కావడం వల్ల కలిగే ప్రభావాన్ని గణనీయంగా తగ్గించగలవు.
నిర్వాహకులు ప్లాట్ఫారమ్ సెట్టింగ్లలో సంస్థ లేదా ప్రాజెక్ట్ స్థాయిలో ఏపీఐ కీలు చెల్లుబాటయ్యే గరిష్ఠ కాలపరిమితిని అమలు చేయవచ్చు. కొత్త కీలకు అనుమతించిన పరిమితులలోనే గడువును నిర్దేశించాలి. దీనివల్ల అవి నిరవధికంగా చెల్లుబాటులో ఉండవు. ప్రాజెక్ట్ పరిమితులు సంస్థ పరిమితిని మించకూడదు.
మద్దతు ఉన్న పనిభారాల కోసం, దీర్ఘకాలం చెల్లుబాటయ్యే OpenAI ఏపీఐ కీని నిల్వ చేయడానికి బదులుగా పనిభార గుర్తింపు సమాఖ్యను ఉపయోగించండి. మీ పనిభారం విశ్వసనీయ ప్రదాత జారీ చేసిన గుర్తింపును సమర్పించి, దానికి బదులుగా స్వల్పకాలం చెల్లుబాటయ్యే OpenAI ప్రాప్యత టోకెన్ను పొందుతుంది. పనిభారానికి అవసరమైన అనుమతులు మాత్రమే ఉండేలా ఒక ప్రత్యేక సేవా ఖాతాను ఏర్పాటు చేయండి.
3. బ్రౌజర్లు లేదా మొబైల్ యాప్ల వంటి క్లయింట్ వైపు వాతావరణాల్లో మీ కీని ఎప్పుడూ ఉంచవద్దు.
బ్రౌజర్లు లేదా మొబైల్ యాప్ల వంటి క్లయింట్ వైపు వాతావరణాల్లో మీ OpenAI ఏపీఐ కీని బహిర్గతం చేస్తే, దురుద్దేశపూరిత వినియోగదారులు ఆ కీని తీసుకుని మీ తరఫున అభ్యర్థనలు చేయగలరు. దీనివల్ల అనుకోని ఛార్జీలు పడవచ్చు లేదా మీ ఖాతాలోని కొంత డేటా భద్రతకు ముప్పు కలగవచ్చు. అభ్యర్థనలను ఎల్లప్పుడూ మీ స్వంత బ్యాకెండ్ సర్వర్ ద్వారానే పంపాలి. అక్కడ మీరు మీ ఏపీఐ కీని సురక్షితంగా ఉంచవచ్చు.
4. మీ కీని మీ రిపోజిటరీలో ఎప్పుడూ కమిట్ చేయవద్దు
సోర్స్ కోడ్లో API కీని కమిట్ చేయడం వల్ల ప్రామాణీకరణ వివరాలు తరచుగా రాజీపడతాయి. పబ్లిక్ రిపోజిటరీలు ఉన్నవారు తమకు తెలియకుండానే కీని ఇంటర్నెట్లో పంచుకునే సాధారణ మార్గం ఇది. ప్రైవేట్ రిపోజిటరీలు మరింత సురక్షితమైనవి. అయినా, డేటా ఉల్లంఘన వల్ల మీ కీలు బయటపడవచ్చు. ఈ కారణాల వల్ల, కీ భద్రతకు ముందస్తు చర్యగా పర్యావరణ చరరాశులను ఉపయోగించాలని మేము గట్టిగా సిఫార్సు చేస్తున్నాము.
5. మీ API కీకి బదులుగా పర్యావరణ చరరాశులను ఉపయోగించండి
పర్యావరణ చరరాశి అనేది మీ అప్లికేషన్లో కాకుండా ఆపరేటింగ్ సిస్టమ్లో సెట్ చేసే చరరాశి. ఇది ఒక పేరు, విలువను కలిగి ఉంటుంది. చరరాశి పేరును OPENAI_API_KEYగా సెట్ చేయాలని మేము సిఫార్సు చేస్తున్నాము. మీ బృందమంతా ఈ చరరాశి పేరునే ఉపయోగిస్తే, API కీ బయటపడే ప్రమాదం లేకుండా కోడ్ను కమిట్ చేసి పంచుకోవచ్చు.
Windows సెటప్
ఎంపిక 1: cmd ప్రాంప్ట్ ద్వారా ‘OPENAI_API_KEY’ పర్యావరణ చరరాశిని సెట్ చేయండి
cmd ప్రాంప్ట్లో కింది ఆదేశాన్ని అమలు చేయండి. <yourkey> స్థానంలో మీ API కీని ఉంచండి:
setx OPENAI_API_KEY "<yourkey>"ఇది ఇకపై తెరిచే cmd ప్రాంప్ట్ విండోలకు వర్తిస్తుంది. కాబట్టి curlతో ఆ చరరాశిని ఉపయోగించడానికి మీరు కొత్త విండోను తెరవాలి. కొత్త cmd ప్రాంప్ట్ విండోను తెరిచి, అందులో కింది దాన్ని టైప్ చేయడం ద్వారా ఈ చరరాశి సెట్ అయిందని నిర్ధారించవచ్చు:
echo %OPENAI_API_KEY%ఎంపిక 2: నియంత్రణ ఫలకం ద్వారా మీ ‘OPENAI_API_KEY’ పర్యావరణ చరరాశిని సెట్ చేయండి
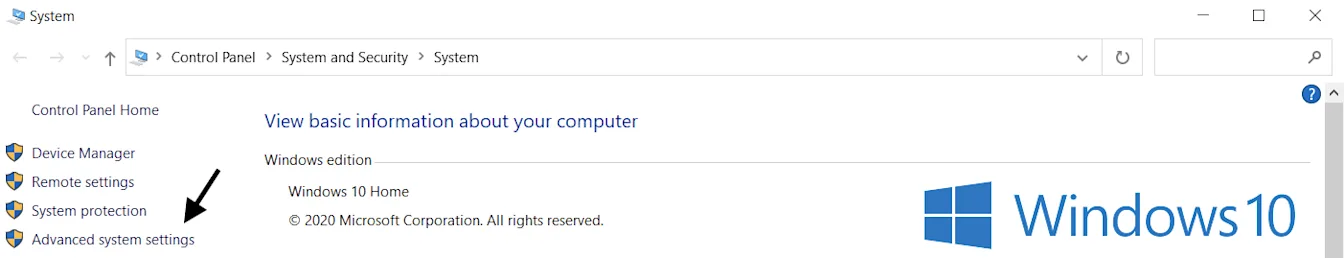
సిస్టమ్ లక్షణాలు తెరిచి, అధునాతన సిస్టమ్ అమరికలు ఎంచుకోండి
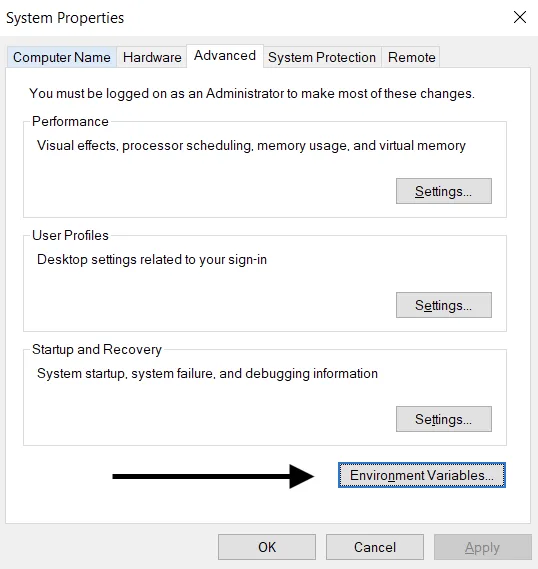
పర్యావరణ చరరాశులు... ఎంచుకోండి
వినియోగదారు చరరాశుల విభాగం (పైన) నుండి కొత్తది… ఎంచుకోండి. <yourkey> స్థానంలో మీ API కీని ఉంచి, మీ పేరు/కీ విలువ జోడీని చేర్చండి.
వేరియబుల్ పేరు: OPENAI_API_KEY
వేరియబుల్ విలువ: <yourkey>
Linux / macOS అమరిక
ఎంపిక 1: zsh ఉపయోగించి మీ ‘OPENAI_API_KEY’ పర్యావరణ చరరాశిని సెట్ చేయండి
yourkey స్థానంలో మీ API కీని ఉంచి, మీ టెర్మినల్లో కింది ఆదేశాన్ని అమలు చేయండి.
echo "export OPENAI_API_KEY='yourkey'" >> ~/.zshrcకొత్త వేరియబుల్తో షెల్ను అప్డేట్ చేయండి:
source ~/.zshrcక్రింది కమాండ్ను ఉపయోగించి మీరు మీ పర్యావరణ వేరియబుల్ను సెట్ చేశారో లేదో నిర్ధారించండి.
echo $OPENAI_API_KEYమీ API కీ విలువ ఫలిత అవుట్పుట్గా ఉంటుంది.
ఎంపిక 2: bash ఉపయోగించి మీ ‘OPENAI_API_KEY’ పర్యావరణ వేరియబుల్ను సెట్ చేయండి
ఎంపిక 1లోని సూచనలను అనుసరించండి; .zshrc స్థానంలో .bash_profile. ఉపయోగించండి.
మీరు సిద్ధంగా ఉన్నారు! ఇప్పుడు మీరు curlలో కీని సూచించవచ్చు లేదా మీ Pythonలో దాన్ని లోడ్ చేయవచ్చు:
import os
import openai

openai.api_key = os.environ["OPENAI_API_KEY"]
6. కీ నిర్వహణ సేవను ఉపయోగించండి
రహస్య API కీలను సురక్షితంగా నిర్వహించడానికి అనేక రకాల ఉత్పత్తులు అందుబాటులో ఉన్నాయి. ఈ సాధనాలతో మీ కీలకు యాక్సెస్ను నియంత్రించి, మొత్తం డేటా భద్రతను మెరుగుపరచవచ్చు. మీ అప్లికేషన్లో డేటా ఉల్లంఘన జరిగినా, కీలు గుప్తీకరించబడి పూర్తిగా వేరే ప్రదేశంలో నిర్వహించబడతాయి కాబట్టి అవి రాజీపడవు.
తమ అప్లికేషన్లను ఉత్పత్తి వాతావరణంలో అమలు చేసే బృందాలు ఈ సేవల్లో ఒకదాన్ని పరిగణించాలని మేము సిఫార్సు చేస్తున్నాము.
7. మీ ఖాతా వినియోగాన్ని పర్యవేక్షించి, అవసరమైనప్పుడు మీ కీలను మార్చండి
మీ సంస్థ లేదా ప్రాజెక్ట్ల కోసం నెలవారీ ఖర్చు పరిమితులను సెట్ చేయండి. కీ బహిర్గతం కావడం వల్ల వచ్చే అనుకోని ఖర్చులను పరిమితం చేయడానికి, ఆ పరిమితులను కఠినంగా అమలు చేసే సదుపాయాన్ని ప్రారంభించండి. ఖర్చు హెచ్చరికలు మాత్రమే ఏపీఐ అభ్యర్థనలను ఆపవు. పరిమితులను కఠినంగా అమలు చేయడం వల్ల చట్టబద్ధమైన అభ్యర్థనలు కూడా నిరోధించబడవచ్చు. అలాగే, అమలు తక్షణమే జరగదు కాబట్టి ఖర్చు పరిమితిని కొద్దిగా మించవచ్చు.
మీ ఏపీఐ కీ ఇతరుల చేతికి చిక్కితే, వారు మీ సమ్మతి లేకుండానే మీ ఖాతా కోటాను ఉపయోగించగలరు. దీనివల్ల డేటా కోల్పోవడం, అనుకోని ఛార్జీలు పడటం, మీ నెలవారీ కోటా అయిపోవడం, మీ ఏపీఐ ప్రాప్యతకు అంతరాయం కలగడం వంటివి జరగవచ్చు.
మీ బృందాల వినియోగాన్ని వినియోగం పేజీ ద్వారా పర్యవేక్షించవచ్చు. దుర్వినియోగం జరుగుతోందని మీకు ఎప్పుడైనా అనుమానం వస్తే, మీ ఖాతాను రక్షించుకోవడానికి ఈ చర్యలు తీసుకోవచ్చు:
మీ వినియోగం మీ బృందం చేస్తున్న పనికి అనుగుణంగా ఉందో లేదో సమీక్షించండి. వినియోగదారులు ఒకటి కంటే ఎక్కువ సంస్థలకు చెందినవారైతే (ఉదా. సంస్థాగత, వ్యక్తిగత), వారు వినియోగ పర్యవేక్షణను ప్రారంభించి, వినియోగం మరియు పర్యవేక్షణ కోసం తమ డిఫాల్ట్ సంస్థను ఎంచుకున్నారని నిర్ధారించుకోండి.
మీ కీ బహిర్గతమైందని భావిస్తే, వెంటనే ఏపీఐ కీలు పేజీ నుంచి మీ కీని మార్చండి. మీ అప్లికేషన్లు ఇప్పటికే వాస్తవ వినియోగంలో ఉంటే, వాటిలోని కీ విలువలను తదనుగుణంగా నవీకరించాలి.
మరింత దర్యాప్తు కోసం help.openai.com ద్వారా మమ్మల్ని సంప్రదించండి.
8. నెట్వర్క్ నియంత్రణలతో ఏపీఐ ప్రాప్యతను రక్షించండి
అనుమతించిన ఐపీ చిరునామాల జాబితాతో మీ OpenAI ఏపీఐని ఏ ఐపీ చిరునామాల నుంచి యాక్సెస్ చేయవచ్చో పరిమితం చేయవచ్చు. దీన్ని ప్రారంభించినప్పుడు, మీరు నిర్దేశించిన ఐపీ చిరునామాలు లేదా పరిధుల నుంచి వచ్చే అభ్యర్థనలను మాత్రమే అనుమతిస్తారు. మిగతా అభ్యర్థనలన్నీ చెల్లుబాటయ్యే ఏపీఐ కీని కలిగి ఉన్నా తిరస్కరించబడతాయి.
మీ బ్యాకెండ్ సర్వర్లు లేదా క్లౌడ్ వాతావరణం వంటి విశ్వసనీయ మౌలిక వసతుల నుంచి మాత్రమే మీ ఏపీఐని యాక్సెస్ చేయగలిగేలా చేయడం ద్వారా ఇది అదనపు రక్షణను అందిస్తుంది.
మరింత సమాచారం కోసం, OpenAI ఏపీఐ కోసం అనుమతించిన ఐపీ చిరునామాల జాబితా గురించిన వ్యాసాన్ని చూడండి.
ప్రైవేట్ నెట్వర్క్ ప్రాప్యత అవసరమయ్యే సంస్థలకు Private Link మరో ఎంపిక. ఇది Azureలో నడిచే పనిభారాలను Azure Private Link ద్వారా ప్రాంతీయ OpenAI ఏపీఐ ఎండ్పాయింట్లకు అనుసంధానించడానికి అనుమతిస్తుంది. ప్రాప్యతను అభ్యర్థించడానికి మీ OpenAI ప్రతినిధిని లేదా విక్రయాల బృందాన్ని సంప్రదించండి. ఏపీఐ ప్రామాణీకరణ ఇప్పటికీ అవసరమే. అలాగే, Private Linkను అనుమతించిన ఐపీ చిరునామాల జాబితాతో లేదా పరస్పర టీఎల్ఎస్ (mTLS)తో కలిపి ఉపయోగించలేరు. సెటప్ వివరాల కోసం, Private Link మార్గదర్శిని చూడండి.