
1. Hesabınızdaki her ekip üyesi için her zaman benzersiz bir API anahtarı kullanın.
API anahtarı, API’ye gönderdiğiniz istekleri tanımlayan benzersiz bir koddur. API anahtarınız yalnızca sizin kullanımınız içindir. API anahtarlarının paylaşılması Kullanım Şartları ile bağdaşmaz.
Denemeler yapmaya başladığınızda ekibinize de API erişimi sağlamak isteyebilirsiniz. OpenAI, API anahtarlarının paylaşılmasını desteklemez. Yeni üyeleri Üyeler sayfasından hesabınıza davet edin. Oturum açtıklarında kendilerine ait benzersiz bir anahtara kısa sürede sahip olurlar. Ayrıca API anahtarlarına ayrı ayrı izinler atayabilirsiniz.
2. Son kullanma tarihi olan API anahtarları oluşturun ve bir anahtar yenileme süreci belirleyin
Proje anahtarları bir son kullanma tarihiyle oluşturulabilir. Bu tarihten sonra bu anahtarlarla yapılan tüm istekler reddedilir. Son kullanma tarihi olan anahtarlar oluşturmanızı ve düzenli bir anahtar yenileme süreci belirlemenizi önemle tavsiye ederiz. Bir anahtarın süresi dolmadan önce yerine yenisini oluşturun, uygulamalarınızı yeni anahtarı kullanacak şekilde güncelleyin ve yeni anahtarın çalıştığını doğruladıktan sonra eski anahtarı iptal edin. Bu uygulamalar, API anahtarlarının sızdırılması durumunda oluşabilecek zararı büyük ölçüde azaltabilir.
Yöneticiler, Platform ayarlarından kuruluş veya proje düzeyinde API anahtarları için azami geçerlilik süresi belirleyebilir. Yeni anahtarların izin verilen sınırlar içinde yapılandırılması gerekir. Böylece süresiz olarak geçerli kalmaları önlenir. Proje sınırları, kuruluş sınırını aşamaz.
Desteklenen iş yüklerinde, uzun süre geçerli bir OpenAI API anahtarını saklamak yerine iş yükü kimlik federasyonunu kullanın. İş yükünüz, güvenilir bir sağlayıcıdan aldığı kimliği kısa süre geçerli bir OpenAI erişim belirteciyle değiştirir. İş yüküne özel bir hizmet hesabı yapılandırın ve yalnızca iş yükünün ihtiyaç duyduğu izinleri verin.
3. Anahtarınızı asla tarayıcılar veya mobil uygulamalar gibi istemci tarafı ortamlara yerleştirmeyin.
OpenAI API anahtarınızı tarayıcılar veya mobil uygulamalar gibi istemci tarafı ortamlarda açığa çıkarmak, kötü niyetli kullanıcıların bu anahtarı ele geçirip sizin adınıza istek göndermesine olanak tanır. Bu da beklenmedik ücretlere veya bazı hesap verilerinin ele geçirilmesine yol açabilir. İstekler her zaman API anahtarınızı güvende tutabileceğiniz kendi arka uç sunucunuz üzerinden yönlendirilmelidir.
4. Anahtarınızı deponuza asla işlemeyin
Bir API anahtarını kaynak koda işlemek, kimlik bilgilerinin ele geçirilmesine sıkça yol açar. Herkese açık depolar kullanıyorsanız anahtarınızı farkında olmadan internette paylaşmanızın en yaygın yollarından biri budur. Özel depolar daha güvenlidir ancak veri ihlali sonucunda anahtarlarınız yine de sızdırılabilir. Bu nedenlerle, anahtar güvenliğini proaktif olarak sağlamak için ortam değişkenlerini kullanmanızı önemle tavsiye ederiz.
5. API anahtarınızın yerine ortam değişkenlerini kullanın
Windows kurulumu
Ortam değişkeni, uygulamanızın içinde değil, işletim sisteminizde tanımlanan bir değişkendir. Bir ad ve bir değerden oluşur. Değişkenin adını OPENAI_API_KEY olarak ayarlamanızı öneririz. Ekibinizde herkesin aynı değişken adını kullanmasını sağlayarak API anahtarınızı açığa çıkarma riski olmadan kodunuzu depoya kaydedebilir ve paylaşabilirsiniz.
1. Seçenek: “OPENAI_API_KEY” ortam değişkeninizi cmd komut istemi üzerinden ayarlayın
Aşağıdaki komutu cmd komut isteminde çalıştırın; <yourkey> yerine API anahtarınızı yazın:
setx OPENAI_API_KEY "<yourkey>"Bu ayar gelecekte açılacak cmd komut istemi pencerelerinde geçerli olur; dolayısıyla değişkeni curl ile kullanmak için yeni bir pencere açmanız gerekir. Yeni bir cmd komut istemi penceresi açıp aşağıdakini yazarak bu değişkenin ayarlandığını doğrulayabilirsiniz
echo %OPENAI_API_KEY%2. Seçenek: “OPENAI_API_KEY” ortam değişkeninizi Denetim Masası üzerinden ayarlayın
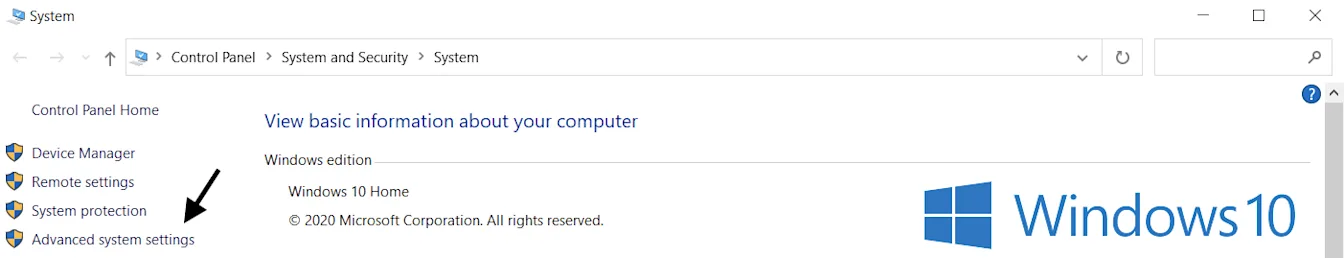
Sistem özelliklerini açın ve Gelişmiş sistem ayarları seçeneğini seçin
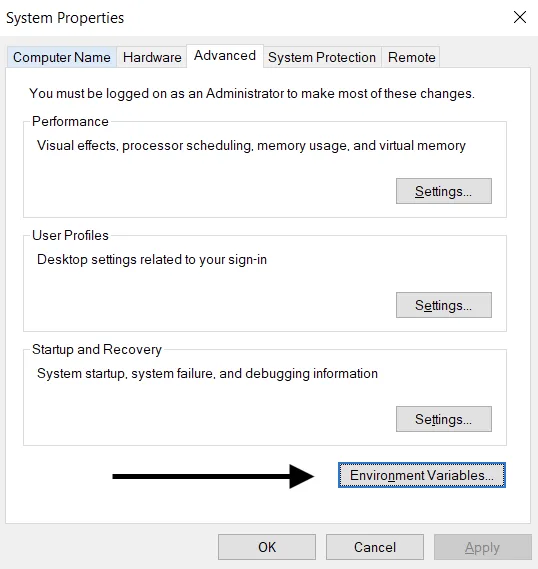
Ortam Değişkenleri... seçeneğini seçin
Üstteki Kullanıcı değişkenleri bölümünden Yeni… seçeneğini seçin. <yourkey> yerine API anahtarınızı yazarak ad/anahtar değeri çiftini ekleyin.
Değişken adı: OPENAI_API_KEY
Değişken değeri: <yourkey>
Linux ve macOS kurulumu
1. Seçenek: “OPENAI_API_KEY” ortam değişkeninizi zsh kullanarak ayarlayın
Aşağıdaki komutu terminalinizde çalıştırın; yourkey yerine API anahtarınızı yazın.
echo "export OPENAI_API_KEY='yourkey'" >> ~/.zshrcKabuğu yeni değişkenle güncelleyin:
source ~/.zshrcAşağıdaki komutu kullanarak ortam değişkeninizi ayarladığınızı doğrulayın.
echo $OPENAI_API_KEYAPI anahtarınızın değeri elde edilen çıktı olacaktır.
Seçenek 2: bash kullanarak “OPENAI_API_KEY” Ortam Değişkeninizi ayarlayın
Seçenek 1’deki yönergeleri izleyin; .zshrc yerine .bash_profile kullanın.
Her şey hazır! Artık anahtara curl içinde başvurabilir veya Python’ınıza yükleyebilirsiniz:
import os
import openai

openai.api_key = os.environ["OPENAI_API_KEY"]
6. Bir anahtar yönetim hizmeti kullanın
Gizli API anahtarlarını güvenli bir şekilde yönetmek için çeşitli ürünler mevcuttur. Bu araçlar, anahtarlarınıza erişimi kontrol etmenizi ve genel veri güvenliğinizi artırmanızı sağlar. Uygulamanızda bir veri ihlali yaşansa bile anahtarlarınız şifrelenip tamamen ayrı bir konumda yönetildiğinden ele geçirilmez.
Uygulamalarını canlı ortama alan ekiplerin bu hizmetlerden birini değerlendirmesini öneririz.
7. Hesap kullanımınızı izleyin ve gerektiğinde anahtarlarınızı yenileyin
Kuruluşunuz veya projeleriniz için aylık harcama sınırları belirleyin ve sızan bir anahtarın yol açabileceği beklenmedik maliyetleri sınırlamaya yardımcı olmak için sınırların kesin olarak uygulanmasını etkinleştirin. Harcama uyarıları tek başına API trafiğini durdurmaz. Sınırların kesin olarak uygulanması, meşru istekleri de engelleyebilir. Ayrıca sınırlar anında uygulanmadığından harcama, sınırı bir miktar aşabilir.
Ele geçirilmiş bir API anahtarı, başka bir kişinin izniniz olmadan hesap kotanıza erişmesine olanak tanır. Bu durum veri kaybına, beklenmedik ücretlere, aylık kotanızın tükenmesine ve API erişiminizin kesintiye uğramasına yol açabilir.
Ekiplerinizin kullanımını Kullanım sayfasından takip edebilirsiniz. Kötüye kullanım konusunda endişeleriniz varsa hesabınızı korumak için şu adımları atabilirsiniz:
Kullanımınızın ekibinizin çalışmalarıyla uyumlu olup olmadığını kontrol edin. Birden fazla kuruluşa (örneğin kurumsal ve kişisel) üye olan kullanıcıların takibi etkinleştirdiğinden ve kullanım ile takip için varsayılan kuruluşlarını belirlediğinden emin olun.
Anahtarınızın sızdığını düşünüyorsanız API Anahtarları sayfasından anahtarınızı hemen yenileyin. Canlı ortamda çalışan uygulamalarınız varsa bu uygulamalardaki anahtar değerlerini de buna göre güncellemeniz gerekir.
Daha ayrıntılı inceleme için help.openai.com üzerinden bizimle iletişime geçin.
8. API erişimini ağ kontrolleriyle koruyun
IP izin listesi, OpenAI API’nize hangi IP adreslerinin erişebileceğini kısıtlamanızı sağlar. Etkinleştirildiğinde yalnızca yapılandırılmış IP adreslerinden veya aralıklarından gelen isteklere izin verilir. Diğer tüm istekler, geçerli bir API anahtarı içerseler bile reddedilir.
Bu, API’nize yalnızca arka uç sunucularınız veya bulut ortamınız gibi güvenilir altyapılardan erişilebilmesini sağlayarak ek bir koruma katmanı oluşturur.
Daha fazla bilgi için OpenAI API için IP izin listesi makalesine bakın.
Private Link, özel ağ erişimine ihtiyaç duyan kuruluşlar için başka bir seçenektir. Azure iş yüklerinin Azure Private Link üzerinden bölgesel OpenAI API uç noktalarına bağlanmasını sağlar. Erişim talep etmek için OpenAI temsilcinizle veya satış ekibiyle iletişime geçin. API kimlik doğrulaması yine gereklidir. Ayrıca Private Link, IP izin listesi veya karşılıklı TLS (mTLS) ile uyumlu değildir. Kurulum ayrıntıları için Private Link kılavuzuna bakın.