
1. Hesabınızdaki her ekip üyesi için her zaman benzersiz bir API anahtarı kullanın.
API anahtarı, API’ye gönderdiğiniz istekleri tanımlayan benzersiz bir koddur. API anahtarınız sizin tarafınızdan kullanılmak üzere tasarlanmıştır. API anahtarlarının paylaşılması Kullanım Koşullarına aykırıdır.
Denemelere başladıkça, API erişimini ekibinize genişletmek isteyebilirsiniz. OpenAI, API anahtarlarının paylaşılmasını desteklemez. Lütfen Üyeler sayfasından hesabınıza yeni üyeler davet edin; oturum açtıklarında hızla kendi benzersiz anahtarlarını alacaklardır. Ayrıca ayrı API anahtarlarına izinler atayabilirsiniz.
2. Son kullanma tarihi olan API anahtarları oluşturun ve bir anahtar yenileme süreci belirleyin
Proje anahtarları, belirtilen tarihten sonra bu anahtarlarla yapılan tüm isteklerin reddedileceği bir son kullanma tarihiyle oluşturulabilir. Anahtarları bir son kullanma tarihiyle oluşturmanızı ve düzenli bir anahtar yenileme süreci belirlemenizi önemle tavsiye ederiz. Bir anahtarın süresi dolmadan önce yerine yeni bir anahtar oluşturun, uygulamalarınızı bu anahtarı kullanacak şekilde güncelleyin ve yeni anahtarın çalıştığını doğruladıktan sonra eski anahtarı iptal edin. Bu uygulamalar, API anahtarlarının sızmasının etkisini büyük ölçüde azaltabilir.
Yöneticiler, Platform ayarlarında kuruluş veya proje düzeyinde azami API anahtarı kullanım süresi belirleyebilir. Yeni anahtarların izin verilen sınırlar dâhilinde yapılandırılması gerekir; böylece süresiz olarak geçerli kalmaları önlenir. Proje sınırları kuruluş sınırını aşamaz.
3. Anahtarınızı tarayıcı veya mobil uygulama gibi istemci tarafı ortamlara asla yerleştirmeyin.
OpenAI API anahtarınızı tarayıcı veya mobil uygulama gibi istemci tarafı ortamlarda açığa çıkarmak, kötü niyetli kullanıcıların anahtarı ele geçirip sizin adınıza istek göndermesine olanak tanır. Bu da beklenmeyen ücretlere veya bazı hesap verilerinin tehlikeye girmesine yol açabilir. İstekler, API anahtarınızı güvende tutabileceğiniz kendi arka uç sunucunuz üzerinden her zaman yönlendirilmelidir.
4. Anahtarınızı deponuza asla işlemeyin
Bir API anahtarını kaynak koda işlemek, kimlik bilgilerinin ele geçirilmesine sıkça yol açar. Herkese açık depolar kullanıyorsanız anahtarınızı farkında olmadan internette paylaşmanızın en yaygın yollarından biri budur. Özel depolar daha güvenlidir ancak veri ihlali sonucunda anahtarlarınız yine de sızdırılabilir. Bu nedenlerle, anahtar güvenliğini proaktif olarak sağlamak için ortam değişkenlerini kullanmanızı önemle tavsiye ederiz.
5. API anahtarınız yerine ortam değişkenlerini kullanın
Ortam değişkeni, uygulamanızın içinde değil işletim sisteminizde ayarlanan bir değişkendir. Bir ad ve değerden oluşur. Değişkenin adını OPENAI_API_KEY olarak belirlemenizi öneririz. Bu değişken adını ekibiniz genelinde aynı tutarak API anahtarınızı açığa çıkarma riski olmadan kodunuzu depoya işleyebilir ve paylaşabilirsiniz.
Windows Kurulumu
Seçenek 1: “OPENAI_API_KEY” ortam değişkeninizi cmd komut istemi üzerinden ayarlayın
<yourkey> yerine API anahtarınızı yazarak aşağıdaki komutu cmd komut isteminde çalıştırın:
setx OPENAI_API_KEY "<yourkey>"Bu ayar gelecekte açılacak cmd komut istemi pencerelerinde geçerli olur; dolayısıyla değişkeni curl ile kullanmak için yeni bir pencere açmanız gerekir. Yeni bir cmd komut istemi penceresi açıp aşağıdakini yazarak bu değişkenin ayarlandığını doğrulayabilirsiniz
echo %OPENAI_API_KEY%Seçenek 2: Denetim Masası üzerinden ‘OPENAI_API_KEY’ ortam değişkeninizi ayarlayın
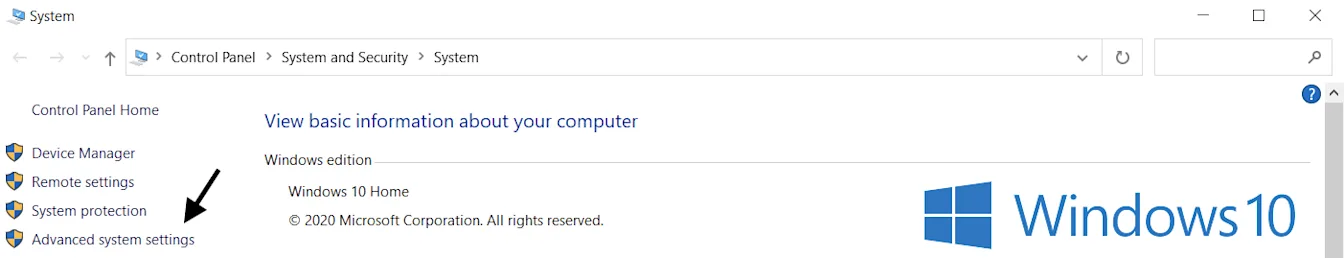
Sistem özelliklerini açın ve Gelişmiş sistem ayarlarını seçin
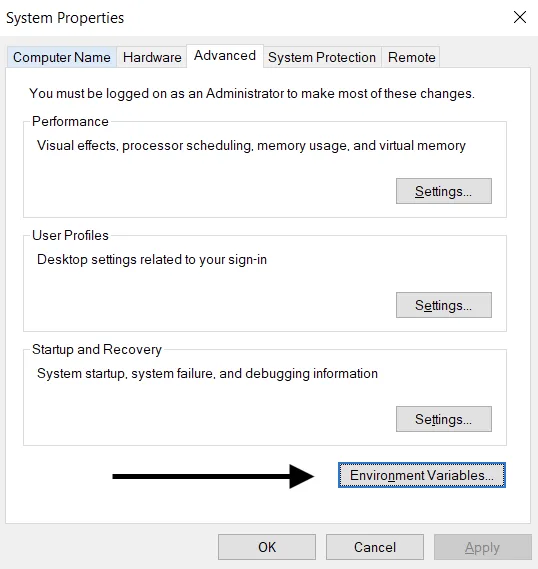
Ortam Değişkenleri... seçeneğini belirleyin
Kullanıcı değişkenleri bölümünden (üstte) Yeni… seçeneğini belirleyin. <yourkey> yerine API anahtarınızı yazarak ad/değer çiftinizi ekleyin.
Değişken adı: OPENAI_API_KEY
Değişken değeri: <yourkey>
Linux/macOS Kurulumu
Seçenek 1: zsh kullanarak ‘OPENAI_API_KEY’ ortam değişkeninizi ayarlayın
Terminalinizde aşağıdaki komutu çalıştırın ve yourkey yerine API anahtarınızı yazın.
echo "export OPENAI_API_KEY='yourkey'" >> ~/.zshrcKabuğu yeni değişkenle güncelleyin:
source ~/.zshrcAşağıdaki komutu kullanarak ortam değişkeninizi ayarladığınızı doğrulayın.
echo $OPENAI_API_KEYAPI anahtarınızın değeri elde edilen çıktı olacaktır.
Seçenek 2: bash kullanarak “OPENAI_API_KEY” Ortam Değişkeninizi ayarlayın
Seçenek 1’deki yönergeleri izleyin; .zshrc yerine .bash_profile kullanın.
Her şey hazır! Artık anahtara curl içinde başvurabilir veya Python’ınıza yükleyebilirsiniz:
import os
import openai

openai.api_key = os.environ["OPENAI_API_KEY"]
6. Anahtar Yönetim Hizmeti kullanın
Gizli API anahtarlarını güvenle yönetmek için çeşitli ürünler mevcuttur. Bu araçlar, anahtarlarınıza erişimi kontrol etmenize ve genel veri güvenliğinizi artırmanıza olanak tanır. Uygulamanızda bir veri ihlali yaşansa bile anahtarlarınız şifrelenip tamamen ayrı bir konumda yönetildiği için ele geçirilmez.
Uygulamalarını üretim ortamına dağıtan ekiplerin bu hizmetlerden birini değerlendirmesini öneririz.
7. Hesap kullanımınızı izleyin ve gerektiğinde anahtarlarınızı yenileyin
Ele geçirilmiş bir API anahtarı, bir başkasının izniniz olmadan hesap kotanıza erişmesine olanak tanır. Bu durum veri kaybına, beklenmeyen ücretlere, aylık kotanızın tükenmesine ve API erişiminizin kesintiye uğramasına neden olabilir.
Ekiplerinizin kullanımını Kullanım sayfasından takip edebilirsiniz. Kötüye kullanımdan şüphelenirseniz hesabınızı korumak için şu adımları atabilirsiniz:
Kullanımınızı inceleyerek ekibinizin çalışmalarıyla uyumlu olup olmadığını kontrol edin. Birden fazla kuruluşa (ör. kurumsal ve kişisel) bağlı kullanıcıların izlemeyi etkinleştirdiğinden ve kullanım ile izleme için varsayılan kuruluşlarını belirlediğinden emin olun.
Anahtarınızın sızdırıldığını düşünüyorsanız API Anahtarları sayfasından anahtarınızı hemen yenileyin. Üretimde çalışan uygulamaları olan müşterilerin anahtar değerlerini buna göre güncellemesi gerekir.
Daha ayrıntılı inceleme için help.openai.com üzerinden bizimle iletişime geçin.
8. IP izin listesiyle API erişimini kısıtlayın
IP izin listesi, OpenAI API’nize erişebilecek IP adreslerini kısıtlamanıza olanak tanır. Etkinleştirildiğinde yalnızca yapılandırılmış IP adreslerinden veya aralıklarından gelen isteklere izin verilir; geçerli bir API anahtarı içerseler bile diğer tüm istekler reddedilir.
Bu özellik, API’nize yalnızca arka uç sunucularınız veya bulut ortamınız gibi güvenilir altyapılardan erişilebilmesini sağlayarak ek bir koruma katmanı sunar.
Daha fazla bilgi için OpenAI API için IP izin listesi makalesine bakın.