
Щоб користуватися Ads Manager, користувачеві потрібні дозволений спосіб входу та роль у відповідному рекламному обліковому записі. Приєднання до тенанта OpenAI, використання єдиного входу або наявність у синхронізованому каталозі не надають доступу до Ads автоматично.
Ролі адміністратора Ads і ролі облікового запису
Відкрийте Консоль адміністратора й виберіть тенант, пов’язаний із рекламним обліковим записом. Ваша роль визначає, якими налаштуваннями ви можете керувати.
| Роль | Область дії | Можливості |
|---|---|---|
| глобальний адміністратор | Тенант | Керує доменами, постачальниками ідентифікації, політиками входу й підключеннями каталогів у всьому тенанті; може створювати рекламні облікові записи, що відповідають вимогам. |
| адміністратор Ads | Тенант | Створює рекламні облікові записи, що відповідають вимогам. Не керує ідентифікацією в усьому тенанті й не отримує автоматичного доступу до наявних облікових записів. |
| адміністратор рекламного облікового запису | Один рекламний обліковий запис | Керує обліковим записом і підтримуваним доступом користувачів або груп. Має залишатися принаймні один фактичний адміністратор облікового запису. |
| учасник рекламного облікового запису | Один рекламний обліковий запис | Використовує та оновлює підтримувані рекламні ресурси без повних прав на адміністрування облікового запису. |
| глядач рекламного облікового запису | Один рекламний обліковий запис | Переглядає рекламні ресурси без прав на запис або адміністрування облікового запису. |
Користувачеві, який керує ідентифікацією тенанта, створює обліковий запис і адмініструє його, може знадобитися кілька ролей. Роль у робочому просторі ChatGPT або організації Платформи API не надає дозволів Ads.
У рекламному обліковому записі користувач отримує найвищу роль, призначену безпосередньо або через групу: Адміністратор, потім Учасник, а потім Глядач. Зміна або видалення прямої ролі не зменшує рівень доступу, якщо група й надалі надає вищу роль.
Перевірка політики входу в Ads
У Консолі адміністратора відкрийте Глобальні налаштування, а потім — Доступ. Перегляньте Налаштування єдиного входу для Ads для вибраного тенанта. Активація спільного підключення постачальника ідентифікації або політики єдиного входу іншого продукту не вмикає єдиний вхід для Ads автоматично.
| Політика | Що це означає |
|---|---|
| Обов’язково | Єдиний вхід доступний як спосіб входу. Однак користувач, який уже ввійшов, може отримати доступ до рекламного облікового запису з політикою Обов’язково, не виконуючи повторний єдиний вхід. |
| Необов’язково | Користувачі, які відповідають вимогам, можуть скористатися налаштованим постачальником ідентифікації або іншим дозволеним способом входу. |
| Вимкнено | Єдиний вхід недоступний для вибраного продукту або ресурсу. Користувачі мають скористатися іншим дозволеним способом входу. |
Під час тестування залишайте для єдиного входу значення Необов’язково, якщо це налаштування доступне. Перш ніж вибрати Обов’язково або Вимкнено, переконайтеся, що користувачі мають доступ до своїх облікових записів, а вповноважений адміністратор має спосіб відновити доступ.
Налаштуйте у своєму постачальнику ідентифікації відповідні вимоги до багатофакторної автентифікації (MFA) й умовного доступу.
Про налаштування підключення та домену дивіться тут: Налаштування єдиного входу для продуктів OpenAI.
Надання доступу до рекламного облікового запису
У Консолі адміністратора виберіть потрібний тенант OpenAI.
Виберіть рекламний обліковий запис.
Відкрийте розділ Користувачі й групи, якщо він доступний.
Знайдіть користувача або підтримувану групу відповідного облікового запису.
Призначте відповідну роль: Адміністратор, Учасник або Глядач.
Попросіть користувача ввійти за допомогою робочої електронної адреси, пов’язаної з тенантом.
Якщо користувача немає, переконайтеся, що вповноважений адміністратор запросив або синхронізував його. Запрошення до робочого простору ChatGPT не надає доступу до рекламного облікового запису.
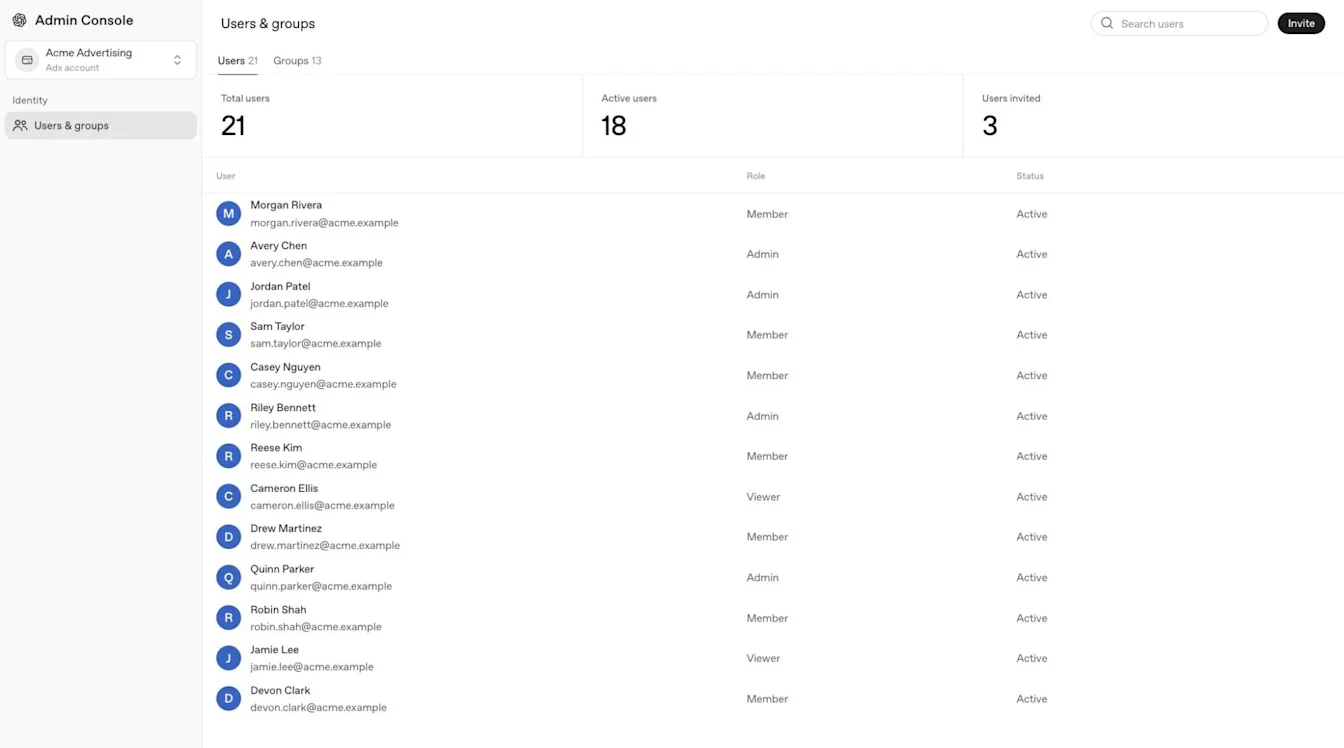
Окремо призначте відповідну роль для кожного рекламного облікового запису, до якого користувачеві потрібен доступ.
Призначення ролі адміністратора Ads і створення першого облікового запису
Відкрийте Консоль адміністратора й виберіть потрібний тенант.
У розділі Глобальні налаштування відкрийте Користувачі й групи, виберіть Користувачі та відкрийте профіль потрібного користувача.
Відкрийте Доступ і ролі або Прямі ролі — залежно від доступної вкладки.
Виберіть параметр додавання або редагування доступу на рівні тенанта. Якщо з’явиться запит вибрати продукт, виберіть Cloud Console.
Виберіть Адміністратор Ads і збережіть призначення.

У профілі користувача може відображатися розділ Доступ і ролі, а в інших конфігураціях — Прямі ролі.
Якщо рекламних облікових записів ще немає, глобальний адміністратор або адміністратор Ads може створити перший. Ролі певного облікового запису можуть не відображатися, доки його не буде створено.
Щоб створити додатковий рекламний обліковий запис, перейдіть до Ads Manager, маючи необхідні дозволи. Пряме посилання для початкового налаштування може знову відкрити наявний рекламний обліковий запис, якщо у вас уже є активний сеанс Ads Manager.
Якщо пункт Адміністратор Ads не відображається, переконайтеся, що вибрали правильний тенант і, коли з’явився запит, Cloud Console. Попросіть глобального адміністратора або команду OpenAI, яка супроводжує ваш обліковий запис, перевірити ваш доступ і відповідність вимогам Ads.
Керування синхронізованими користувачами та групами
Облікові записи Ads використовують спільний для всього тенанта каталог SCIM, а не окремий каталог для кожного рекламного облікового запису. Тенанти, які відповідають вимогам, зокрема тенанти лише для Ads, можуть синхронізувати користувачів і групи, але доступ до кожного рекламного облікового запису все одно потрібно призначати окремо.
SCIM на рівні тенанта не може змінити електронну адресу в наявному обліковому записі OpenAI, а служба підтримки OpenAI не може зробити це вручну.
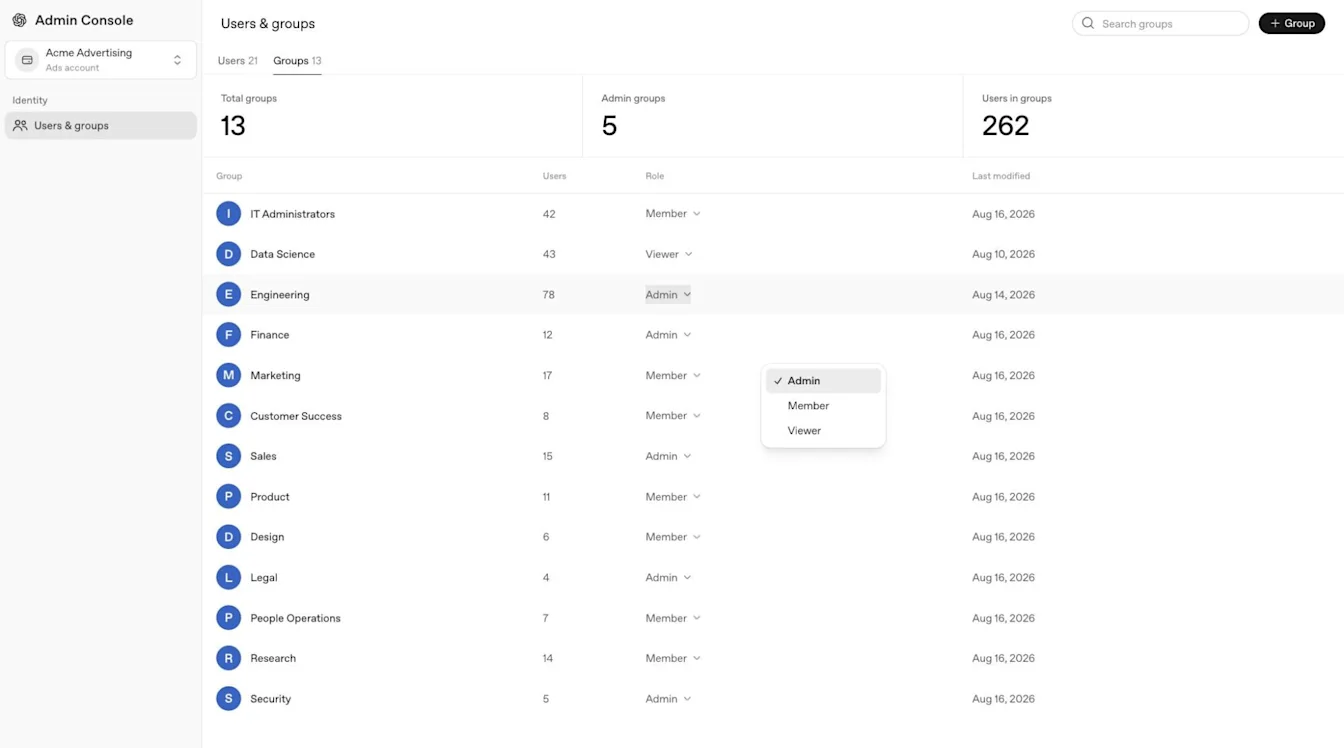
Керуйте синхронізованими користувачами та членством у групах у своєму постачальнику ідентифікації. У Консолі адміністратора не можна вручну додати синхронізованого користувача до групи рекламного облікового запису або змінити склад синхронізованої групи.
Щоб надати синхронізованій групі доступ до облікового запису Ads, відкрийте налаштування групи Доступ до продуктів, виберіть обліковий запис і збережіть зміни. Початкова роль в обліковому записі — Учасник. Уповноважений адміністратор може змінити роль синхронізованої групи в рекламному обліковому записі, не змінюючи її склад у постачальнику ідентифікації.
Докладніше про вимоги до каталогів, налаштування та усунення проблем дивіться тут: Підготовка та керування SCIM.
Видалення або зміна доступу до рекламного облікового запису
Перш ніж видалити єдиного фактичного адміністратора рекламного облікового запису, призначте іншого адміністратора. У кожному рекламному обліковому записі має залишатися принаймні один фактичний адміністратор.
Виберіть рекламний обліковий запис і відкрийте Користувачі й групи.
Перевірте пряму роль користувача та призначення в групах відповідного облікового запису.
Видаліть або змініть пряму роль чи оновіть членство у відповідній групі.
За потреби оновіть склад синхронізованої групи у своєму постачальнику ідентифікації.
Переконайтеся, що в облікового запису залишається інший адміністратор, а підсумковий доступ користувача відповідає вашим намірам.
Керуйте складом синхронізованих груп у своєму постачальнику ідентифікації. Для користувачів, керованих через SCIM, перевірте прямі ролі в рекламних облікових записах і призначення в синхронізованих групах. Для користувачів, керованих вручну, перевірте прямі ролі та призначення в групах, керованих вручну. Видалення одного шляху доступу може не видалити інший, тому перевірте, який доступ користувач зберіг до кожного рекламного облікового запису.
Усунення проблем із доступом до Ads
Якщо користувач не може відкрити Ads Manager, перевірте:
Вибрані тенант OpenAI і рекламний обліковий запис.
Робочу електронну адресу користувача та відповідну політику входу в Ads.
Чи прийняв користувач правильне запрошення.
Роль у відповідному обліковому записі та весь прямий або груповий доступ.
Останні зміни в каталозі або призначення постачальника ідентифікації.
Чи має глобальний адміністратор або адміністратор Ads створити перший рекламний обліковий запис.
Про помилки входу дивіться тут: Усунення проблем із єдиним входом, доступом до робочого простору та перевіркою домену.
────────────────────────────────────────────────────────────