
Можливості API адміністрування
API адміністрування дає власникам організацій Платформи API та командам безпеки змогу програмно керувати організаціями Платформи API, застосовувати політики керування ідентифікацією та доступом, а також виконувати вимоги безпеки й відповідності.
За допомогою API адміністрування вони можуть:
Переглядати, створювати, отримувати й видаляти запрошення в організації Платформи API.
Переглядати, створювати, оновлювати, отримувати й видаляти користувачів в організації Платформи API.
Оновлювати ролі користувачів в організації Платформи API.
Переглядати, додавати, оновлювати, отримувати й архівувати проєкти в організації Платформи API.
Переглядати, додавати, отримувати й вилучати користувачів із проєкту.
Переглядати, створювати, отримувати й видаляти облікові записи служб із проєкту.
Переглядати, отримувати й видаляти ключі API у проєкті.
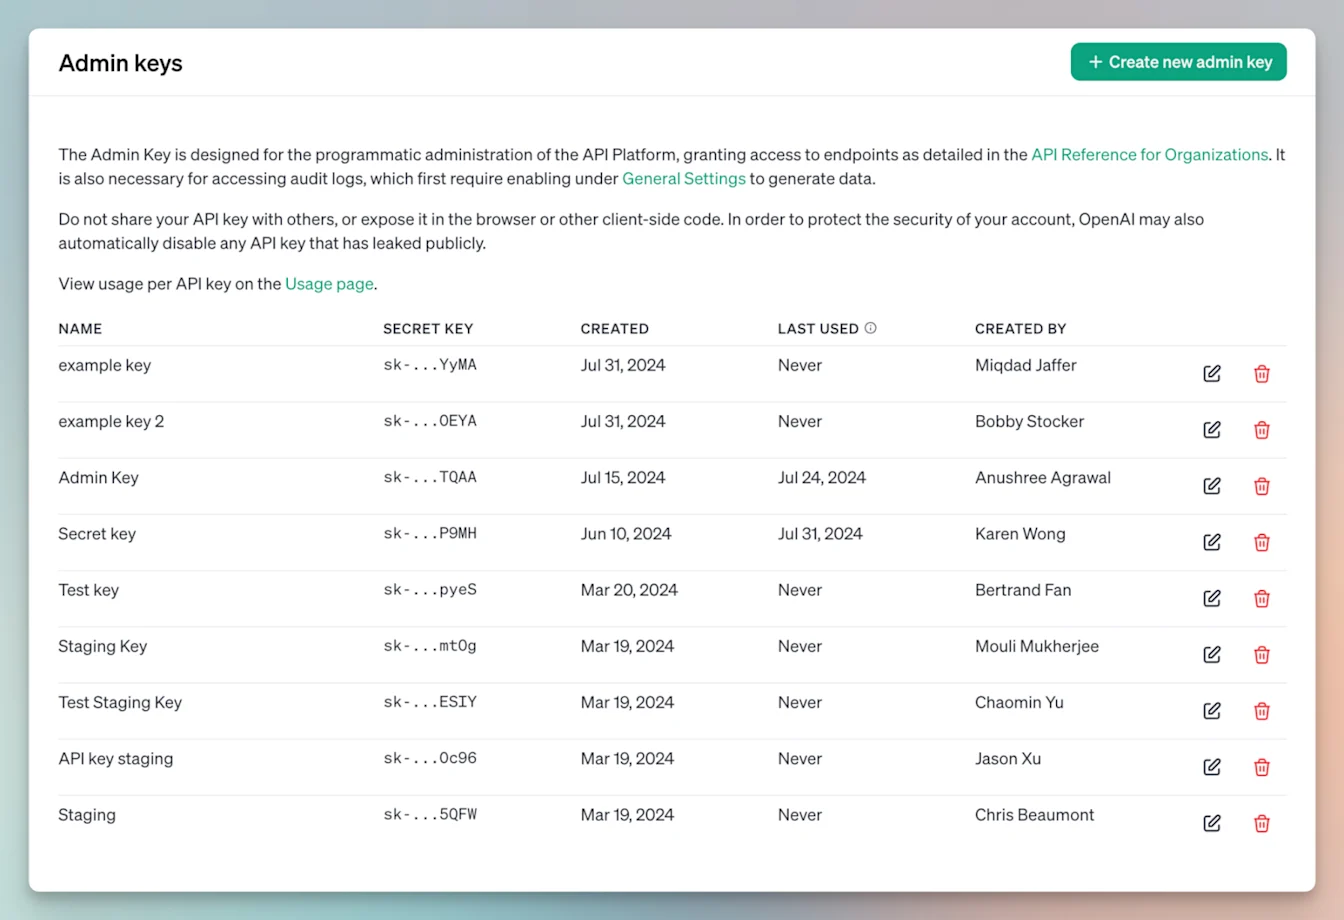
Переглядати, створювати, отримувати й видаляти ключі адміністратора в організації Платформи API.
Як створити ключ адміністратора для організації Платформи API?
Власники організацій Платформи API можуть створювати ключі адміністратора організації в налаштуваннях організації Платформи API. Виберіть Створити новий ключ адміністратора, а потім — дозволи, потрібні для вашої інтеграції.
Ключі адміністратора організації Платформи API відрізняються від ключів адміністратора робочого простору ChatGPT, створених у консолі адміністратора. Відомості про ключі робочого простору див. тут: Керування ключами адміністратора в консолі адміністратора.
Докладніше див. в документації API адміністрування.
Хто може використовувати ключі API адміністрування?
Створювати ключі адміністратора організації можуть лише власники організацій Платформи API. Ключі API адміністрування можна використовувати для автентифікації запитів до API адміністрування з необхідними областями дозволів на керування. Деякі кінцеві точки груп і ролей потребують областей дозволів, які не входять до Адміністрування організації. Якщо запит повертає помилку про відсутню область дозволів, перевірте дозволи, потрібні кінцевій точці, і зверніться до служби підтримки OpenAI, перш ніж надавати ширший доступ.
Докладніше про ролі користувачів в організаціях Платформи API.
Чи можу я відновити дані, видалені за допомогою Admin API?
Видалені дані неможливо відновити. Цей API не надає можливості видаляти будь-які дані, зареєстровані в OpenAI для аудиту або безпеки. Усі автентифіковані запити до цього API реєструються з міркувань безпеки й комплаєнсу. Коли елемент видаляється за допомогою цього API, його також видаляють з усіх внутрішніх індексів пошуку й отримання.
Як довго OpenAI зберігає мої дані після видалення за допомогою Admin API?
Дані зберігаються внутрішньо не довше ніж 30 днів після запиту на видалення.
Я втратив ключ Admin API — як його відновити?
Якщо ключ API втрачено, його неможливо відновити. Радимо видалити попередній ключ зі своїх ключів адміністратора й створити новий.
Можливості ведення журналу аудиту
API журналів аудиту надає командам безпеки незмінний запис адміністративних дій в організаціях Платформи API. Ці журнали допомагають виявляти проблеми безпеки, ризики невідповідності вимогам і прогалини в операційних процедурах. Можна відстежувати:
Життєвий цикл ключів API — створення, оновлення та видалення.
Запрошення до облікового запису — коли їх надіслано, прийнято або видалено.
Життєвий цикл користувачів і облікових записів служб — створення, оновлення, видалення, призначення та зміна ролей.
Невдалі спроби входу та виходу.
Зміни налаштувань організації Платформи API.
Життєвий цикл проєктів — створення, оновлення та архівування.
Як увімкнути ведення журналу аудиту для моєї організації Платформи API?
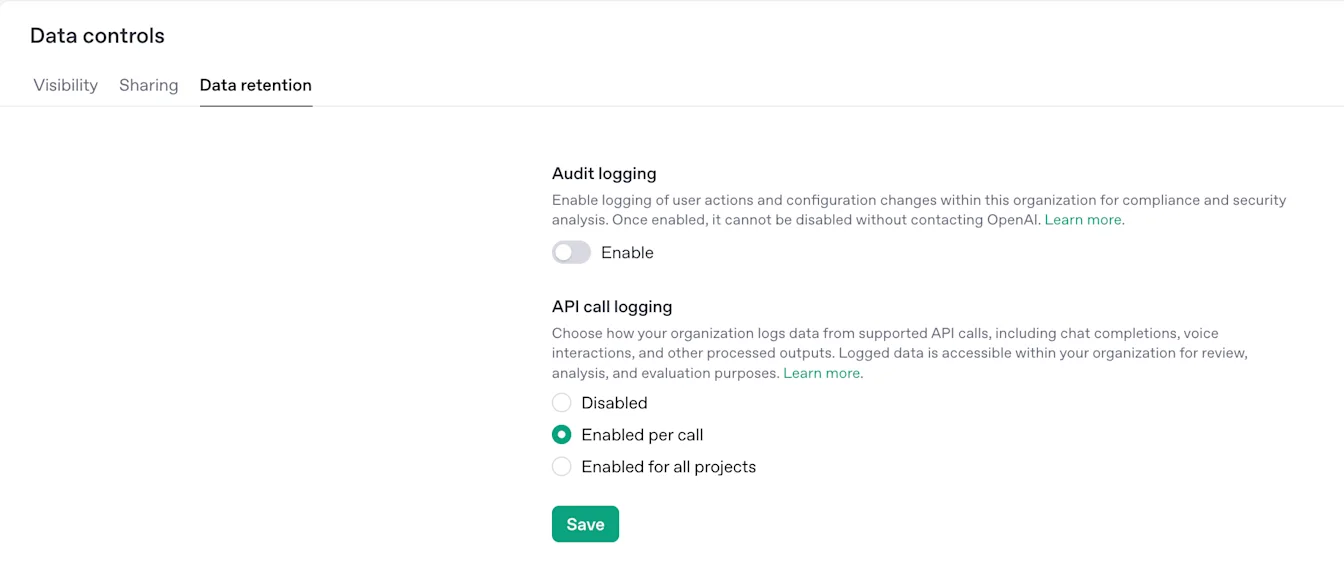
Після ввімкнення ведення журналу аудиту його не можна вимкнути в налаштуваннях організації. Щоб подати запит на зміну, власник організації Платформи API має звернутися до служби підтримки OpenAI.
Власники організацій Платформи API можуть увімкнути ведення журналу аудиту в розділі Налаштування організації Платформи API > Керування даними > Зберігання даних. У розділі Ведення журналу аудиту виберіть Увімкнути та збережіть зміни.
Докладніше див. в документації з ведення журналу аудиту.
Хто може використовувати ключі API журналів аудиту?
Створити ключ адміністратора організації можуть лише власники організації Платформи API. Щоб отримати доступ до журналів аудиту, створіть ключ, установіть для параметра Область журналів аудиту значення Читання й використовуйте його з API журналів аудиту. Щоб дані журналу аудиту стали доступними, спочатку потрібно ввімкнути ведення журналу аудиту.
Докладніше про ролі користувачів в організаціях Платформи API.
Як довго зберігаються журнали аудиту API Platform?
Наразі журнали аудиту API Platform не мають фіксованого періоду зберігання або налаштованого TTL. OpenAI зберігає ці журнали аудиту на основі найкращих зусиль, доки вони залишаються доступними, але не гарантує постійну доступність.
Оскільки журнали аудиту можуть бути корисними для довгострокової безпеки, комплаєнсу й адміністративного перегляду, OpenAI не видаляє їх автоматично після короткого фіксованого періоду. Клієнтам, яким журнали аудиту потрібні для власних політик зберігання, комплаєнсу або eDiscovery, слід експортувати й зберігати копії у власних системах.
Журнали аудиту API Platform фіксують адміністративні події та події налаштування організації, як-от зміни користувачів, проєктів, ключів API, сервісних облікових записів і налаштувань організації. Вони відокремлені від клієнтського вмісту запитів і відповідей API.
Чи впливає нульове збереження даних на журнали аудиту API Platform?
Ні. Нульове збереження даних не змінює доступність, поведінку зберігання або вміст подій журналів аудиту API Platform.
Нульове збереження даних застосовується до зберігання клієнтського вмісту для використання API та засобів контролю моніторингу зловживань. Журнали аудиту API Platform є адміністративними метаданими та метаданими конфігурації організації й доступні незалежно від того, чи ввімкнено нульове збереження даних.