
1. اپنے اکاؤنٹ پر ہر ٹیم ممبر کے لیے ہمیشہ ایک منفرد API کلید استعمال کریں.
API کلید ایک منفرد کوڈ ہے جو API کو آپ کی درخواستوں کی شناخت کراتا ہے. آپ کی API کلید آپ کے استعمال کے لیے ہے. API کلیدوں کا اشتراک ٹرمز آف یوز کے خلاف ہے.
جب آپ تجربہ کرنا شروع کریں، تو آپ اپنی ٹیم تک API رسائی بڑھانا چاہ سکتے ہیں. OpenAI API کلیدوں کے اشتراک کی حمایت نہیں کرتا. براہ کرم اراکین صفحے سے نئے ممبرز کو اپنے اکاؤنٹ میں مدعو کریں، اور sign-in کرنے پر انہیں جلد ہی اپنی منفرد کلید مل جائے گی. آپ انفرادی API کیز کو اجازتیں تفویض بھی کر سکتے ہیں.
2. ای پی آئی کلیدیں بناتے وقت ان کی میعاد ختم ہونے کی تاریخ مقرر کریں اور انہیں بدلنے کا باقاعدہ طریقۂ کار وضع کریں
پروجیکٹ کی کلیدیں بناتے وقت ان کی میعاد ختم ہونے کی تاریخ مقرر کی جا سکتی ہے، جس کے بعد ان کلیدوں کے ذریعے آنے والی تمام درخواستیں مسترد کر دی جائیں گی. ہم پُرزور سفارش کرتے ہیں کہ کلیدیں بناتے وقت ان کی میعاد ختم ہونے کی تاریخ مقرر کریں اور انہیں باقاعدگی سے بدلنے کا طریقۂ کار وضع کریں. کسی کلید کی میعاد ختم ہونے سے پہلے اس کے متبادل کے طور پر نئی کلید بنائیں اور اپنی ایپلیکیشنز کو اسے استعمال کرنے کے لیے تازہ کریں. جب آپ تصدیق کر لیں کہ نئی کلید کام کر رہی ہے تو پرانی کلید منسوخ کر دیں. ان طریقوں سے ای پی آئی کلیدوں کے افشا ہونے کے اثرات بہت حد تک کم کیے جا سکتے ہیں.
منتظمین پلیٹ فارم کی ترتیبات میں تنظیم یا پروجیکٹ کی سطح پر ای پی آئی کلیدوں کی زیادہ سے زیادہ میعاد کی پابندی نافذ کر سکتے ہیں. نئی کلیدوں کی میعاد اجازت یافتہ حدود کے اندر مقرر کرنا ضروری ہے، تاکہ وہ غیر معینہ مدت تک کارآمد نہ رہیں. پروجیکٹ کی مقررہ حدود تنظیم کی حد سے زیادہ نہیں ہو سکتیں.
جن ورک لوڈز میں یہ سہولت دستیاب ہے، ان کے لیے طویل میعاد والی OpenAI ای پی آئی کلید محفوظ رکھنے کے بجائے ورک لوڈ کی وفاقی شناخت استعمال کریں. آپ کا ورک لوڈ ایک قابل اعتماد فراہم کنندہ سے حاصل کردہ شناخت کے بدلے مختصر میعاد والا OpenAI رسائی ٹوکن حاصل کرتا ہے. ایک مخصوص سروس اکاؤنٹ ترتیب دیں جسے صرف وہی اجازتیں حاصل ہوں جو ورک لوڈ کے لیے ضروری ہیں.
3. اپنی کلید کبھی براؤزر یا موبائل ایپس جیسے صارف کی جانب چلنے والے ماحول میں شامل نہ کریں.
براؤزر یا موبائل ایپس جیسے صارف کی جانب چلنے والے ماحول میں اپنی OpenAI ای پی آئی کلید ظاہر کرنے سے بدنیت صارفین اسے حاصل کرکے آپ کی طرف سے درخواستیں بھیج سکتے ہیں. اس کے نتیجے میں غیر متوقع چارجز لگ سکتے ہیں یا اکاؤنٹ کے بعض ڈیٹا کی سلامتی خطرے میں پڑ سکتی ہے. درخواستیں ہمیشہ آپ کے اپنے بیک اینڈ سرور کے ذریعے بھیجی جانی چاہئیں، جہاں آپ اپنی ای پی آئی کلید محفوظ رکھ سکتے ہیں.
4. اپنی کلید کبھی بھی اپنی ریپوزٹری میں محفوظ نہ کریں
API کلید کو ماخذ کوڈ میں محفوظ کرنا اسناد سے سمجھوتے کا ایک عام سبب ہے. عوامی ریپوزٹریوں کی صورت میں آپ انجانے میں اپنی کلید پورے انٹرنیٹ کے ساتھ شیئر کر سکتے ہیں. نجی ریپوزٹریاں زیادہ محفوظ ہوتی ہیں، لیکن ڈیٹا کی خلاف ورزی سے ان میں موجود کلیدیں بھی افشا ہو سکتی ہیں. ان وجوہات کی بنا پر ہم کلیدوں کے پیشگی تحفظ کے لیے ماحولیاتی متغیرات استعمال کرنے کی پُرزور سفارش کرتے ہیں.
5. اپنی API کلید کی جگہ ماحولیاتی متغیرات استعمال کریں
ماحولیاتی متغیر وہ متغیر ہے جسے آپ کی اطلاق کے اندر رکھنے کے بجائے آپ کے عملی نظام میں مقرر کیا جاتا ہے. یہ ایک نام اور قدر پر مشتمل ہوتا ہے. ہم متغیر کا نام OPENAI_API_KEY رکھنے کی سفارش کرتے ہیں. اپنی پوری ٹیم میں متغیر کا یہ نام یکساں رکھ کر آپ API کلید افشا ہونے کے خطرے کے بغیر اپنا کوڈ محفوظ اور شیئر کر سکتے ہیں.
Windows کی ترتیب
اختیار 1: cmd پرومپٹ کے ذریعے اپنا ‘OPENAI_API_KEY’ ماحولیاتی متغیر مقرر کریں
cmd پرومپٹ میں درج ذیل چلائیں اور <yourkey> کو اپنی API کلید سے بدل دیں:
setx OPENAI_API_KEY "<yourkey>"یہ آئندہ کھولی جانے والی cmd کمانڈ پرامپٹ کھڑکیوں پر لاگو ہوگا، اس لیے curl کے ساتھ یہ متغیر استعمال کرنے کے لیے نئی کھڑکی کھولنی ہوگی. نئی cmd کمانڈ پرامپٹ کھڑکی کھول کر درج ذیل عبارت لکھیں اور تصدیق کریں کہ یہ متغیر مقرر ہو چکا ہے
echo %OPENAI_API_KEY%اختیار 2: کنٹرول پینل کے ذریعے اپنا ’OPENAI_API_KEY‘ ماحولیاتی متغیر مقرر کریں
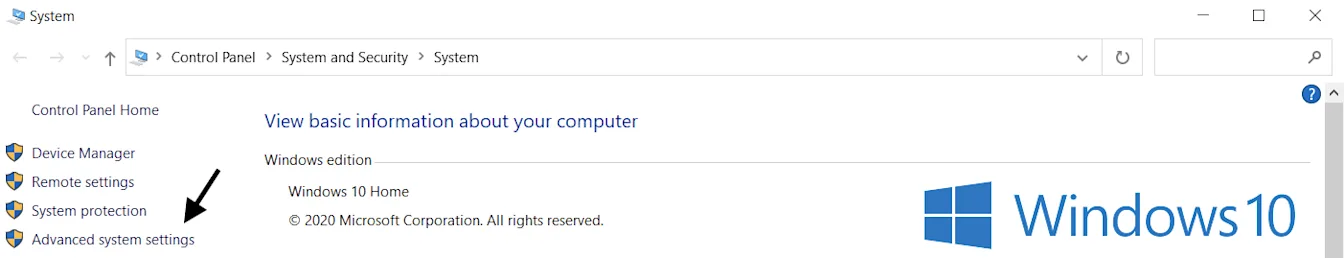
نظام کی خصوصیات کھولیں اور نظام کی اعلیٰ ترتیبات منتخب کریں
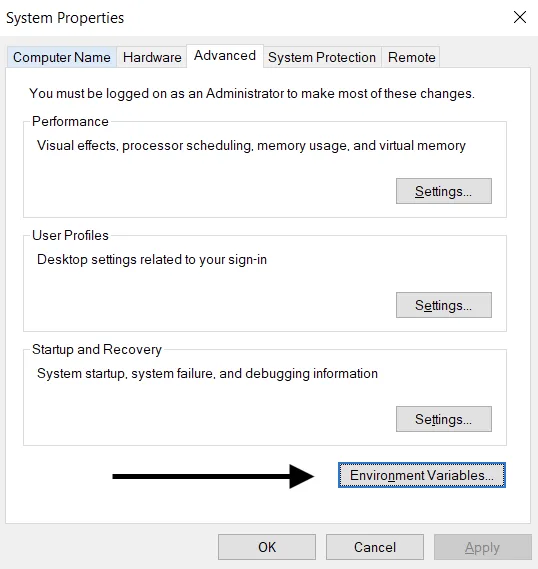
ماحولیاتی متغیرات... منتخب کریں
صارف کے متغیرات والے حصے میں اوپر موجود نیا… منتخب کریں. اپنا نام/کلیدی قدر کا جوڑا شامل کریں اور <yourkey> کی جگہ اپنی اے پی آئی کلید درج کریں.
ویری ایبل کا نام: OPENAI_API_KEY
ویری ایبل کی ویلیو: <yourkey>
Linux / macOS کی ترتیب
اختیار 1: zsh کے ذریعے اپنا ’OPENAI_API_KEY‘ ماحولیاتی متغیر مقرر کریں
اپنے ٹرمینل میں درج ذیل کمانڈ چلائیں اور yourkey کی جگہ اپنی اے پی آئی کلید درج کریں.
echo "export OPENAI_API_KEY='yourkey'" >> ~/.zshrcنئے متغیر کے ساتھ شیل کو اپ ڈیٹ کریں:
source ~/.zshrcدرج ذیل کمانڈ استعمال کرتے ہوئے تصدیق کریں کہ آپ نے اپنا ماحولیاتی متغیر سیٹ کر لیا ہے.
echo $OPENAI_API_KEYآپ کی API کلید کی قدر ہی حاصل ہونے والا آؤٹ پٹ ہوگی.
آپشن 2: bash استعمال کرتے ہوئے اپنا ‘OPENAI_API_KEY’ ماحولیاتی متغیر سیٹ کریں
آپشن 1 کی ہدایات پر عمل کریں، .zshrc کی جگہ .bash_profile استعمال کریں.
آپ کی تیاری مکمل ہے. اب آپ curl میں کلید کا حوالہ دے سکتے ہیں یا اسے اپنے Python میں لوڈ کر سکتے ہیں:
import os
import openai

openai.api_key = os.environ["OPENAI_API_KEY"]
6. کلید کے نظم کی خدمت استعمال کریں
خفیہ API کلیدوں کا محفوظ نظم کرنے کے لیے مختلف مصنوعات دستیاب ہیں. ان آلات سے آپ اپنی کلیدوں تک رسائی قابو کر سکتے ہیں اور ڈیٹا کا مجموعی تحفظ بہتر بنا سکتے ہیں. آپ کی اطلاق میں ڈیٹا کی خلاف ورزی ہونے پر بھی کلیدوں سے سمجھوتا نہیں ہوگا، کیونکہ وہ رمز بند ہوں گی اور مکمل طور پر الگ مقام پر ان کا نظم کیا جائے گا.
اپنی اطلاقات عملی ماحول میں تعینات کرنے والی ٹیموں کو ہم ان خدمات میں سے کسی ایک پر غور کرنے کی سفارش کرتے ہیں.
7. اپنے اکاؤنٹ کے استعمال کی نگرانی کریں اور ضرورت پڑنے پر اپنی کلیدیں بدلیں
اپنی تنظیم یا پروجیکٹس کے لیے ماہانہ اخراجات کی حدود مقرر کریں اور ان کا سخت نفاذ فعال کریں، تاکہ کلید افشا ہونے سے پیدا ہونے والے غیر متوقع اخراجات کو محدود رکھنے میں مدد ملے. صرف اخراجات کے انتباہات ای پی آئی کی درخواستوں کو نہیں روکتے. سخت نفاذ سے جائز درخواستیں بھی رک سکتی ہیں، اور اخراجات حد سے کچھ بڑھ سکتے ہیں کیونکہ نفاذ فوری طور پر نہیں ہوتا.
ای پی آئی کلید کسی اور کے ہاتھ لگنے سے وہ آپ کی رضامندی کے بغیر آپ کے اکاؤنٹ کے کوٹے تک رسائی حاصل کر سکتا ہے. اس کے نتیجے میں ڈیٹا ضائع ہو سکتا ہے، غیر متوقع چارجز لگ سکتے ہیں، آپ کا ماہانہ کوٹہ ختم ہو سکتا ہے اور ای پی آئی تک آپ کی رسائی میں خلل پڑ سکتا ہے.
آپ کی ٹیموں کے استعمال کی نگرانی استعمال کے صفحے پر کی جا سکتی ہے. اگر آپ کو کبھی غلط استعمال کا خدشہ ہو تو اپنے اکاؤنٹ کی حفاظت کے لیے یہ اقدامات کر سکتے ہیں:
اپنے استعمال کا جائزہ لیں اور دیکھیں کہ آیا یہ آپ کی ٹیم کے کام کے مطابق ہے. متعدد تنظیموں (مثلاً دفتری اور ذاتی) سے وابستہ صارفین کے لیے یقینی بنائیں کہ انہوں نے استعمال کی نگرانی فعال کی ہو اور استعمال اور نگرانی کے لیے اپنی طے شدہ تنظیم مقرر کی ہو.
اگر آپ کو لگتا ہے کہ آپ کی کلید افشا ہو گئی ہے تو ای پی آئی کلیدوں کے صفحے سے اپنی کلید فوراً بدل دیں. اگر آپ کی ایپلیکیشنز عملی استعمال میں ہیں تو ان میں درج کلیدوں کو بھی اسی کے مطابق بدلنا ہوگا.
مزید چھان بین کے لیے help.openai.com کے ذریعے ہم سے رابطہ کریں.
8. نیٹ ورک کنٹرولز کے ذریعے ای پی آئی تک رسائی محفوظ بنائیں
آئی پی کی اجازت یافتہ فہرست سے آپ طے کر سکتے ہیں کہ کن آئی پی پتوں کو آپ کی OpenAI ای پی آئی تک رسائی حاصل ہو. اسے فعال کرنے پر صرف مقرر کردہ آئی پی پتوں یا ان کی حدود سے آنے والی درخواستوں کو اجازت ملتی ہے. باقی تمام درخواستیں مسترد کر دی جاتی ہیں، چاہے ان میں درست ای پی آئی کلید شامل ہو.
اس سے تحفظ کی ایک اضافی تہہ ملتی ہے، کیونکہ یہ یقینی بناتا ہے کہ آپ کی ای پی آئی تک صرف قابل اعتماد بنیادی ڈھانچے، مثلاً آپ کے بیک اینڈ سرورز یا کلاؤڈ ماحول سے ہی رسائی ممکن ہو.
مزید معلومات کے لیے OpenAI ای پی آئی کے لیے آئی پی کی اجازت یافتہ فہرست سے متعلق مضمون دیکھیں.
جن تنظیموں کو نجی نیٹ ورک کے ذریعے رسائی درکار ہے، ان کے لیے پرائیویٹ لنک ایک اور متبادل ہے. یہ ایژر ورک لوڈز کو ایژر پرائیویٹ لنک کے ذریعے OpenAI ای پی آئی کے علاقائی اینڈ پوائنٹس سے منسلک ہونے کی سہولت دیتا ہے. رسائی کی درخواست کے لیے اپنے OpenAI نمائندے یا شعبۂ فروخت سے رابطہ کریں. ای پی آئی کی توثیق پھر بھی ضروری ہے، اور پرائیویٹ لنک آئی پی کی اجازت یافتہ فہرست یا باہمی ٹی ایل ایس (ایم ٹی ایل ایس) کے ساتھ استعمال نہیں کیا جا سکتا. ترتیب دینے کی تفصیلات کے لیے پرائیویٹ لنک کی رہنما ہدایات دیکھیں.