
1. 務必為帳戶中的每位團隊成員使用各自專屬的 API 金鑰。
API 金鑰是一組獨一無二的代碼,用於識別你向 API 發出的請求。你的 API 金鑰僅供你本人使用。共用 API 金鑰違反使用條款。
開始試用 API 後,你可能會想讓團隊也能存取 API。OpenAI 不支援共用 API 金鑰。請從成員頁面邀請新成員加入你的帳戶;他們登入後,很快就會獲得各自專屬的金鑰。你亦可為個別 API 金鑰指派權限。
2. 建立設有到期日的 API 金鑰,並制定金鑰輪替流程
建立專案金鑰時可設定到期日;到期後,所有使用這些金鑰發出的請求都會被拒絕。我們強烈建議你建立設有到期日的金鑰,並制定定期輪替金鑰的流程。在金鑰到期前,請建立新金鑰,更新應用程式以改用新金鑰,並在確認新金鑰正常運作後撤銷舊金鑰。這些做法可大幅減輕 API 金鑰外洩造成的影響。
管理員可在平台設定中,為機構或專案強制設定 API 金鑰的最長有效期。新金鑰的有效期必須設在允許的期限內,以免金鑰無限期有效。專案的有效期上限不得超過機構的上限。
對於支援的工作負載,請使用工作負載身分聯盟,而非儲存長期有效的 OpenAI API 金鑰。你的工作負載會以受信任供應商提供的身分,換取短期有效的 OpenAI 存取權杖。請設定專用服務帳戶,並僅授予工作負載所需的權限。
3. 切勿將金鑰部署於瀏覽器或流動應用程式等用戶端環境。
在瀏覽器或流動應用程式等用戶端環境中暴露 OpenAI API 金鑰,會讓惡意使用者取得金鑰並以你的名義發出請求,可能導致非預期費用,或危及部分帳戶資料的安全。請求應一律經由你自己的後端伺服器轉送,讓你能在該處安全地保管 API 金鑰。
4. 切勿將金鑰提交至程式碼庫
將 API 金鑰提交至原始碼,是導致憑證外洩的常見途徑。如果使用公開程式碼庫,您可能會在不知情下以這種常見方式將金鑰公開至互聯網。私人程式碼庫較為安全,但資料外洩事故亦可能導致您的金鑰外洩。因此,我們強烈建議使用環境變數,主動保障金鑰安全。
5. 使用環境變數,避免直接寫入 API 金鑰
Windows 設定
環境變數是在作業系統中設定的變數,而非在應用程式內設定。它由名稱和值組成。我們建議將變數名稱設為 OPENAI_API_KEY。只要團隊統一使用這個變數名稱,你就能提交及分享程式碼,而不會有 API 金鑰外洩的風險。
方法 1:透過 cmd 命令提示字元設定「OPENAI_API_KEY」環境變數
在 cmd 命令提示字元中執行以下指令,並將 <yourkey> 替換為你的 API 金鑰:
setx OPENAI_API_KEY "<yourkey>"這項設定會套用至日後開啟的命令提示字元視窗,因此你需要開啟新視窗,才能透過 curl 使用該變數。你可以開啟新的命令提示字元視窗並輸入以下內容,確認此變數已設定
echo %OPENAI_API_KEY%方法 2:透過控制台設定「OPENAI_API_KEY」環境變數
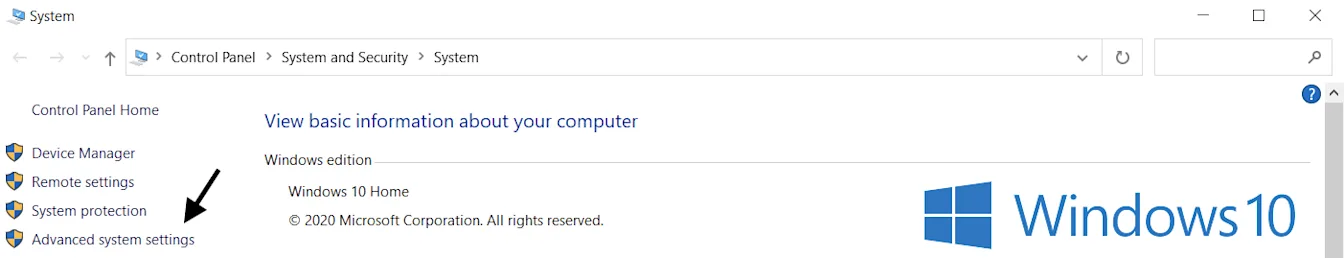
開啟系統內容,然後選取進階系統設定
選取環境變數...
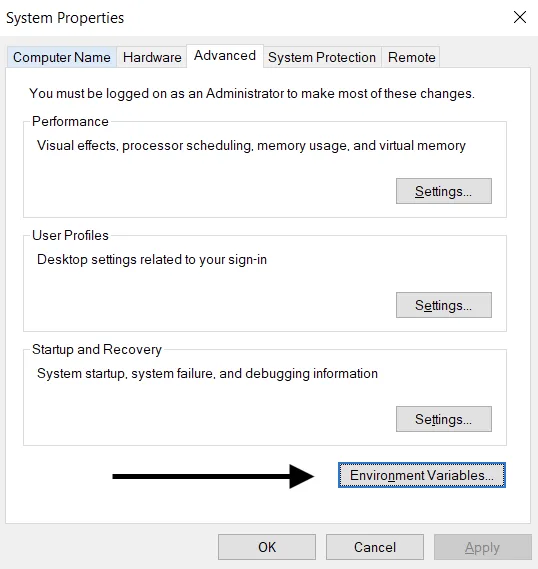
在上方的「使用者變數」區段中選取新增…。加入名稱與金鑰值的配對,並將 <yourkey> 替換為你的 API 金鑰。
變數名稱:OPENAI_API_KEY
變數值:<yourkey>echo "export OPENAI_API_KEY='yourkey'" >> ~/.zshrc使用新變數更新 shell:
source ~/.zshrc使用以下命令確認你已設定環境變數。
echo $OPENAI_API_KEYAPI 金鑰的值將會是產生的輸出。
選項 2:使用 bash 設定你的「OPENAI_API_KEY」環境變數
按照選項 1 的指示,將 .zshrc 改為 .bash_profile。
全部設定完成!你現在可以在 curl 中參照該金鑰,或在 Python 中載入它:
import os
import openai

openai.api_key = os.environ["OPENAI_API_KEY"]
6. 使用金鑰管理服務
市面上有多種產品可供你安全地管理 API 私密金鑰。這些工具讓你控制金鑰的存取權限,並提升整體資料安全性。即使應用程式發生資料外洩,你的金鑰也不會外洩,因為金鑰會經過加密,並在完全獨立的位置管理。
如果團隊正將應用程式部署至正式環境,我們建議考慮採用其中一項服務。
7. 監察帳戶用量,並在有需要時更換金鑰
為你的機構或專案設定每月支出上限,並啟用強制執行功能,以協助限制金鑰外洩所造成的非預期費用。單靠支出警示並不能阻止 API 流量。強制執行功能可能會封鎖正常請求,而且由於限制並非即時生效,支出仍可能略為超出上限。
API 金鑰一旦外洩,他人便可在未經你同意的情況下使用你的帳戶配額。這可能導致資料遺失、非預期費用、每月配額耗盡,以及 API 存取中斷。
你可以透過用量頁面追蹤團隊的用量。如果你擔心帳戶遭到濫用,可以採取以下措施加以保護:
檢查用量是否與團隊的工作情況相符。如果使用者屬於多個機構(例如公司及個人機構),請確保他們已啟用追蹤功能,並設定用於記錄用量及追蹤的預設機構。
如果你認為金鑰已外洩,請立即前往 API 金鑰頁面更換金鑰。如果你的應用程式已在正式環境中運行,就需要相應更新其中的金鑰值。
請透過 help.openai.com 聯絡我們,以便進一步調查。
8. 透過網絡控制措施保護 API 存取
IP 允許清單讓你限制哪些 IP 位址可以存取你的 OpenAI API。啟用後,只有來自已設定 IP 位址或範圍的請求才會獲准,其餘請求一律會被拒絕,即使包含有效的 API 金鑰也不例外。
這能確保只有可信賴的基礎架構(例如你的後端伺服器或雲端環境)可以存取你的 API,從而提供多一層保障。
詳情請參閱〈OpenAI API 的 IP 允許清單〉一文。
對於需要透過私人網絡存取的機構,Private Link 是另一個選擇。它讓 Azure 工作負載透過 Azure Private Link 連接至區域 OpenAI API 端點。請聯絡你的 OpenAI 代表或銷售團隊,申請存取權限。使用 Private Link 仍須進行 API 身分驗證,而且它不能與 IP 允許清單或雙向 TLS(mTLS)一併使用。設定詳情請參閱 Private Link 指南。