
GPT‑6 Pro, задвижван от GPT‑6 Astra, е наличен в ChatGPT с плановете Pro за $100, Pro за $200, Business и Enterprise. Достъпът с Enterprise зависи и от разрешенията за достъп до модели във вашето работно пространство. Плановете Plus включват GPT‑6 Astra в ChatGPT Work и Codex.
Забележка: Astra изисква Codex CLI версия 0.153.0 или по-нова. Освен това актуализирайте настолното приложение ChatGPT до най-новата налична версия. Ако Astra не е наличен в Chat, Work или Codex в настолното приложение, актуализирайте приложението, като изберете Меню > Проверка за актуализации, дори ако наскоро сте го актуализирали чрез известие за автоматична актуализация или чрез иконата за актуализиране в страничната лента.
Забележка: Тази функция в момента е налична само за Enterprise, Edu и ChatGPT for Teachers.
Общ преглед
Управлението на достъпа, основано на роли (RBAC), позволява на собствениците на работното пространство да създават персонализирани роли с конкретни разрешения и да ги възлагат пряко на потребители или групи в работното им пространство в ChatGPT. Потребителят може да получава разрешения както от пряко възложени роли, така и от членство в групи.
Настройките на работното пространство определят стойностите по подразбиране за приложимите разрешения. Персонализираната роля е набор от разрешения за многократна употреба, който собствениците могат да възлагат пряко на членове или чрез групи. Един член може да има повече от една персонализирана роля.
За приложимите разрешения персонализираната роля може да използва По подразбиране, за да наследи настройката на работното пространство, Включено, за да разреши изрично достъпа, или Изключено, за да откаже достъпа чрез тази роля. Когато член има няколко персонализирани роли, разрешенията им се комбинират с натрупване: достъпът, предоставен от една роля, остава наличен дори ако друга роля е зададена на Изключено.
Режимът на ограничен достъп се оценява отделно и може допълнително да ограничи възможностите, използващи мрежа. Продължават да важат изискванията за типа лиценз на члена, плана и допустимостта за продукта.
Кой може да конфигурира настройките и разрешенията за RBAC?
Собствениците на работното пространство могат да създават, изтриват, възлагат и премахват персонализирани роли, както и да управляват настройките по подразбиране за разрешенията в цялото работно пространство. Администраторите на работното пространство може да имат възможност да преглеждат или актуализират съществуващи роли чрез поддържаните интерфейси за администриране, но не могат да създават, изтриват, възлагат или премахват персонализирани роли. Членовете и потребителите с право да преглеждат анализи не могат да управляват настройките за RBAC в цялото работно пространство.
Има ли географски ограничения?
Функцията е достъпна във всички поддържани държави.
Конфигурирането на RBAC налично ли е в уеб, мобилното и настолното приложение?
Конфигурирането на RBAC е налично в уеб. В ChatGPT използвайте Настройки на работното пространство > Разрешения и роли или контролите за роли и разрешения в конзолата за администриране.
Какво пускаме и какви възможности са включени при старта?
Собствениците на работното пространство ще получат RBAC функционалност в chatgpt.com/admin/settings, където могат да:
Зададат роля по подразбиране за членове, на които не е присвоена една или повече персонализирани роли.
Създават персонализирани роли с подробни разрешения, които заменят ролята по подразбиране за работното пространство.
Присвояват една или няколко персонализирани роли на групи.
Преглеждат и управляват персонализирани роли в централизиран раздел.
Какви разрешения мога да конфигурирам чрез RBAC?
Чрез RBAC можете да управлявате достъпа до ключови функции на ChatGPT. За пълен списък с наличните превключватели и опции отворете Настройки на работното пространство > Разрешения и роли.
Наличните състояния на разрешенията се различават. За приложимите разрешения за обикновени роли са налични състоянията По подразбиране, Вкл. и Изкл.. Някои разрешения, включително определени контроли за Work и плъгини, могат да останат двупозиционни — Вкл. или Изкл..
Достъп до модели
Собствениците на работното пространство могат да определят кои достъпни модели да използват членовете — на ниво работно пространство или чрез персонализирани роли. Дадена роля не може да осигури достъп до модел, ако работното пространство няма право да го използва. Избирането на начален модел или модел по подразбиране не предоставя достъп.
В отговарящите на условията работни пространства на ChatGPT Enterprise и Edu GPT-6 Astra е изключен по подразбиране при пускането му. Достъпът до Astra трябва да се конфигурира отделно; предишните настройки за ранен достъп до модели не се прехвърлят. Прегледайте всички роли, зададени на даден член, тъй като роля, която разрешава достъпа, може да го запази активен дори ако друга роля го изключва.
За подробности относно достъпа до Astra вижте ChatGPT Enterprise и Edu — модели и ограничения.
Роли за Режим на ограничен достъп
Работните пространства, които поддържат роли за Режим на ограничен достъп, могат да използват RBAC, за да създадат персонализирана роля за членовете, нуждаещи се от този режим. Разглеждайте Режим на ограничен достъп като конфигурация за сигурност на ниво роля, а не като отделен превключвател за разрешение.
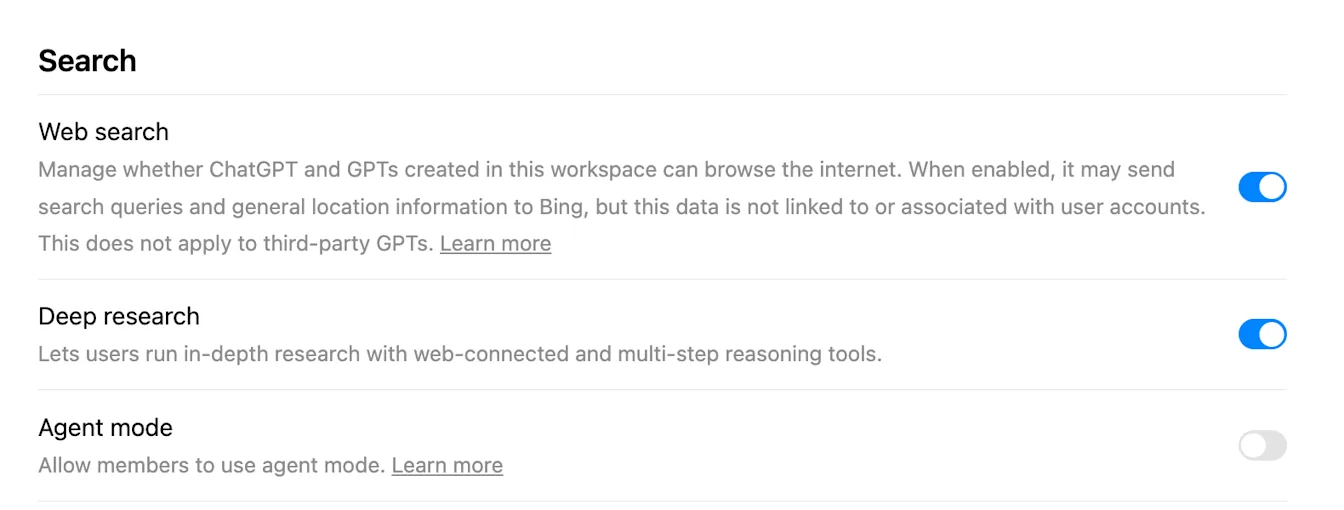
Когато на член е зададена роля за Режим на ограничен достъп, възможностите с мрежова свързаност може да бъдат ограничени според настройките на работното пространство. Това включва търсене в мрежата в реално време, дълбоко проучване, режим на Агента, мрежовите функции на Canvas и някои функции на приложения, MCP или конектори.
Преди да зададете роля за Режим на ограничен достъп, прегледайте кои приложения и действия разрешава тя и се уверете, че членовете имат необходимите разрешения във всяка свързана система източник. Достъпът до приложения в ChatGPT не отменя разрешенията в свързаната система източник.
За повече подробности относно промените в Режим на ограничен достъп вижте Режим на ограничен достъп.
С течение на времето ще продължим да добавяме функции към разрешенията за RBAC.
Забележка: Можете да управлявате достъпа поотделно за всяко приложение. Потребителският интерфейс на дадено приложение не може да бъде деактивиран независимо.
Какво представлява RBAC за членове и по какво се различава от текущите роли?
RBAC за членове позволява на собствениците на работното пространство да създават персонализирани роли, с които да управляват достъпа на крайните потребители до инструменти. Съществуващите роли като „Член“, „Администратор“ и „Собственик“ определят правата за управление на работното пространство.
Вградените роли в работното пространство определят какво може да управлява даден потребител:
Собственик: Управлява настройките, членството и персонализираните роли в цялото работно пространство.
Администратор: Управлява поддържаните членове, групи и административни настройки на работното пространство.
Наблюдател на анализи: Преглежда анализите, налични за тази роля.
Член: Използва функциите, разрешени от неговия план, тип лиценз и възложени роли.
Глобалният администратор на клиент не получава автоматично роля в работно пространство на ChatGPT.
Само собствениците и администраторите на работното пространство могат да създават администраторски ключове за него. Персонализираните роли не предоставят достъп до администраторски ключове, а за чувствителните разрешения, свързани със съответствието, е необходим собственик на работното пространство. За информация относно настройването и изискванията за ролите вижте: Управление на администраторски ключове в конзолата за администриране.
Как да присвоя роли на хора или групи?
В Настройки & разрешения → Персонализирани роли присвоявайте роли на групи, създадени в раздела Групи или синхронизирани чрез SCIM. Потребителите наследяват разрешения от ролите на своята група.
Мога ли да създавам собствени роли?
Да. Използвайте Добавяне на нова роля в раздела „Персонализирани роли“, за да дефинирате роли с персонализирани разрешения.
Какво е необходимо, за да активирам RBAC за моето работно пространство?
Нищо допълнително. Достъпно е за всички администратори на работното пространство в администраторското табло. Създайте или синхронизирайте групи, след което присвойте роли на тези групи.
Как RBAC оценява ролите, възлаганията и настройките по подразбиране?
Настройките на работното пространство определят базовите стойности за приложимите разрешения. При обикновена персонализирана роля:
По подразбиране наследява настройката на работното пространство.
Включено изрично предоставя разрешението.
Изключено отказва достъпа чрез тази роля.
Един член може да получи няколко обикновени роли чрез пряко възлагане и членство в групи. Разрешенията от тези роли се комбинират с натрупване: ако някоя роля предоставя разрешение пряко или чрез наследяване на активирана настройка на работното пространство, членът запазва достъпа. Настройката Изключено отказва достъпа само чрез тази роля. Ако всички приложими роли са зададени на Изключено, достъпът се отказва. Ако всички приложими обикновени роли използват По подразбиране, важи настройката на работното пространство.
Режимът на ограничен достъп е отделен механизъм за блокиране. Възлагането на Режим на ограничен достъп може да ограничи дадена възможност дори когато обикновена роля я разрешава. Продължават да важат и изискванията за типа лиценз на члена, плана и допустимостта за продукта.
Как да конфигурирате RBAC в работното си пространство
Отворете Настройки на работното пространство.
Изберете Разрешения и роли в левия панел. Собствениците и упълномощените администратори на работното пространство имат достъп до тази област, но само собствениците могат да създават, изтриват, възлагат или премахват персонализирани роли.
Отворете раздела Работно пространство, за да прегледате базовите разрешения за членовете.
За приложимите разрешения настройката на работното пространство се наследява от персонализираната роля, когато тя е зададена на По подразбиране. Роля, зададена на Включено, предоставя разрешението чрез тази роля. Роля, зададена на Изключено, отказва достъпа чрез тази роля, но той остава наличен, ако друга възложена роля предоставя или наследява разрешението.
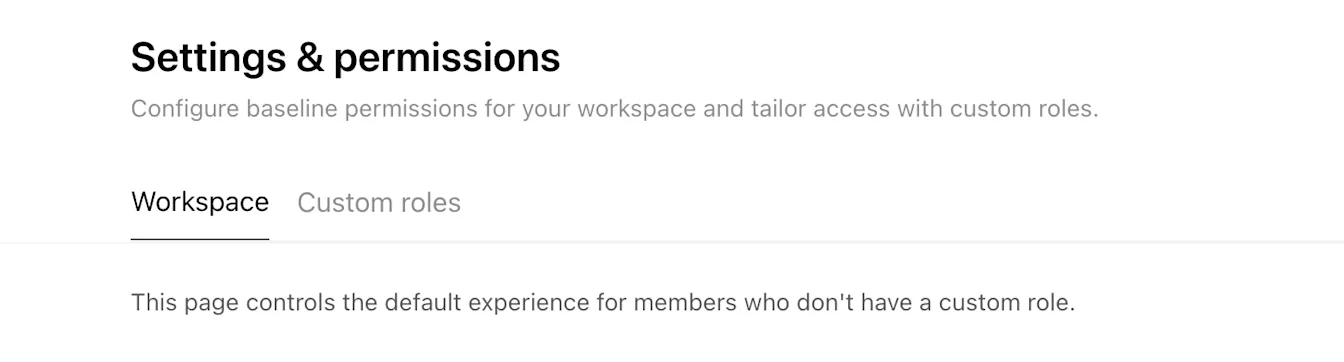
Докато превъртате страницата, конфигурирайте базовите настройки на работното пространство за приложимите разрешения.
За да създадете персонализирана роля:
Отворете раздела Персонализирани роли.
Изберете Създаване на роля.
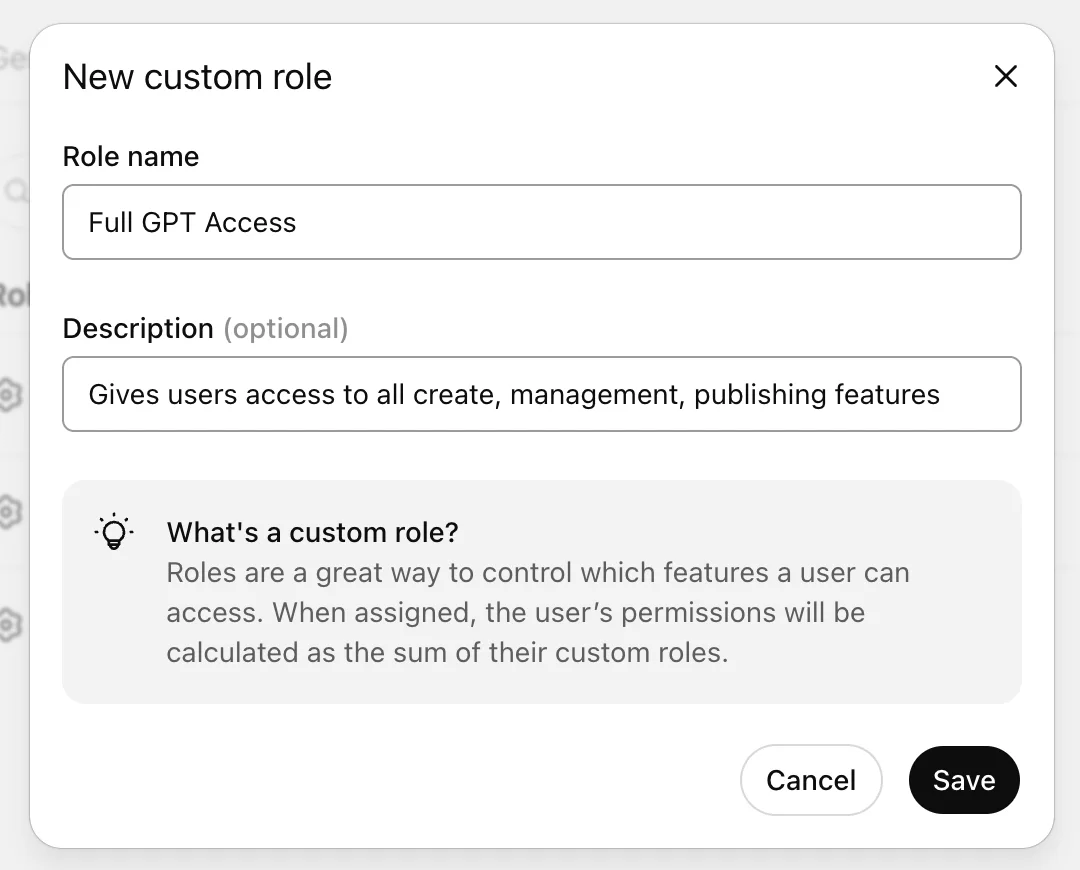
Въведете име и описание на ролята.
Изберете Запазване.
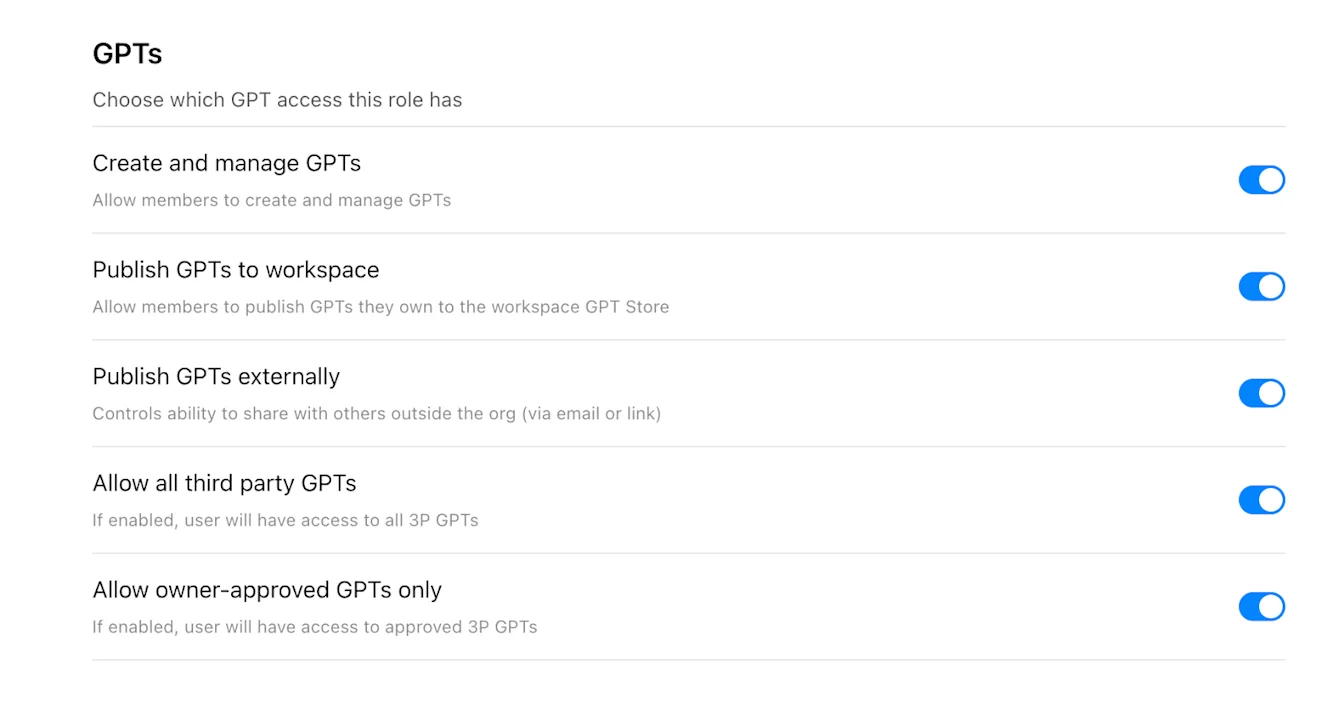
На страницата с разрешенията за персонализираната роля изберете По подразбиране, Включено или Изключено за всяко приложимо разрешение. Разрешенията с две състояния продължават да използват Включено или Изключено.
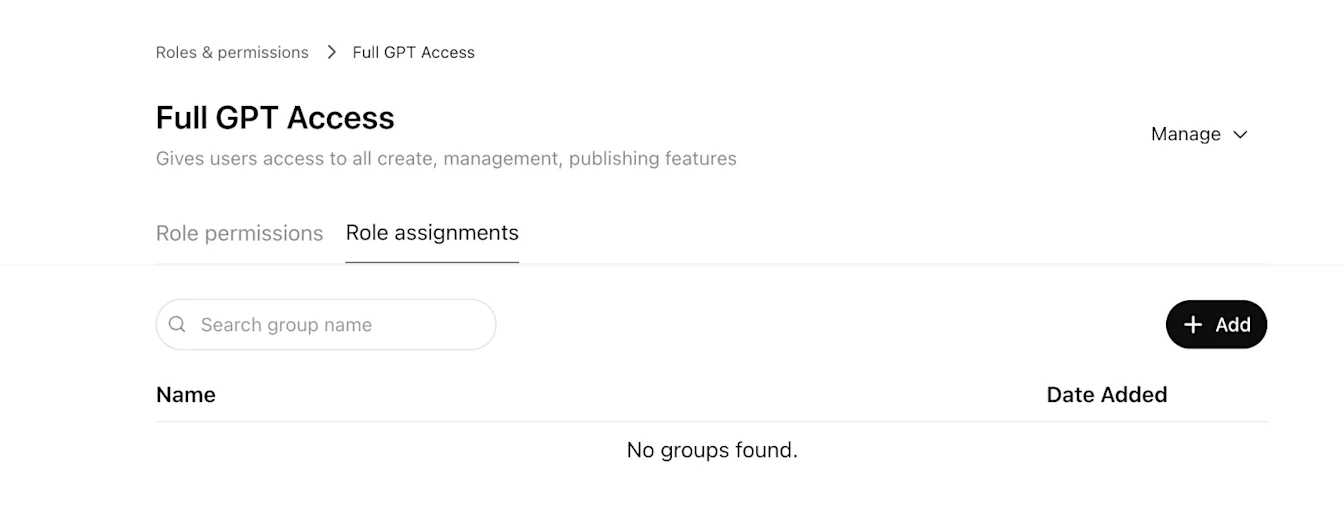
За да възложите ролята на групи:
Отворете Възлагане на роли в горната част на страницата на персонализираната роля.
Изберете + Добавяне.
Изберете една или повече групи.
Изберете Готово.
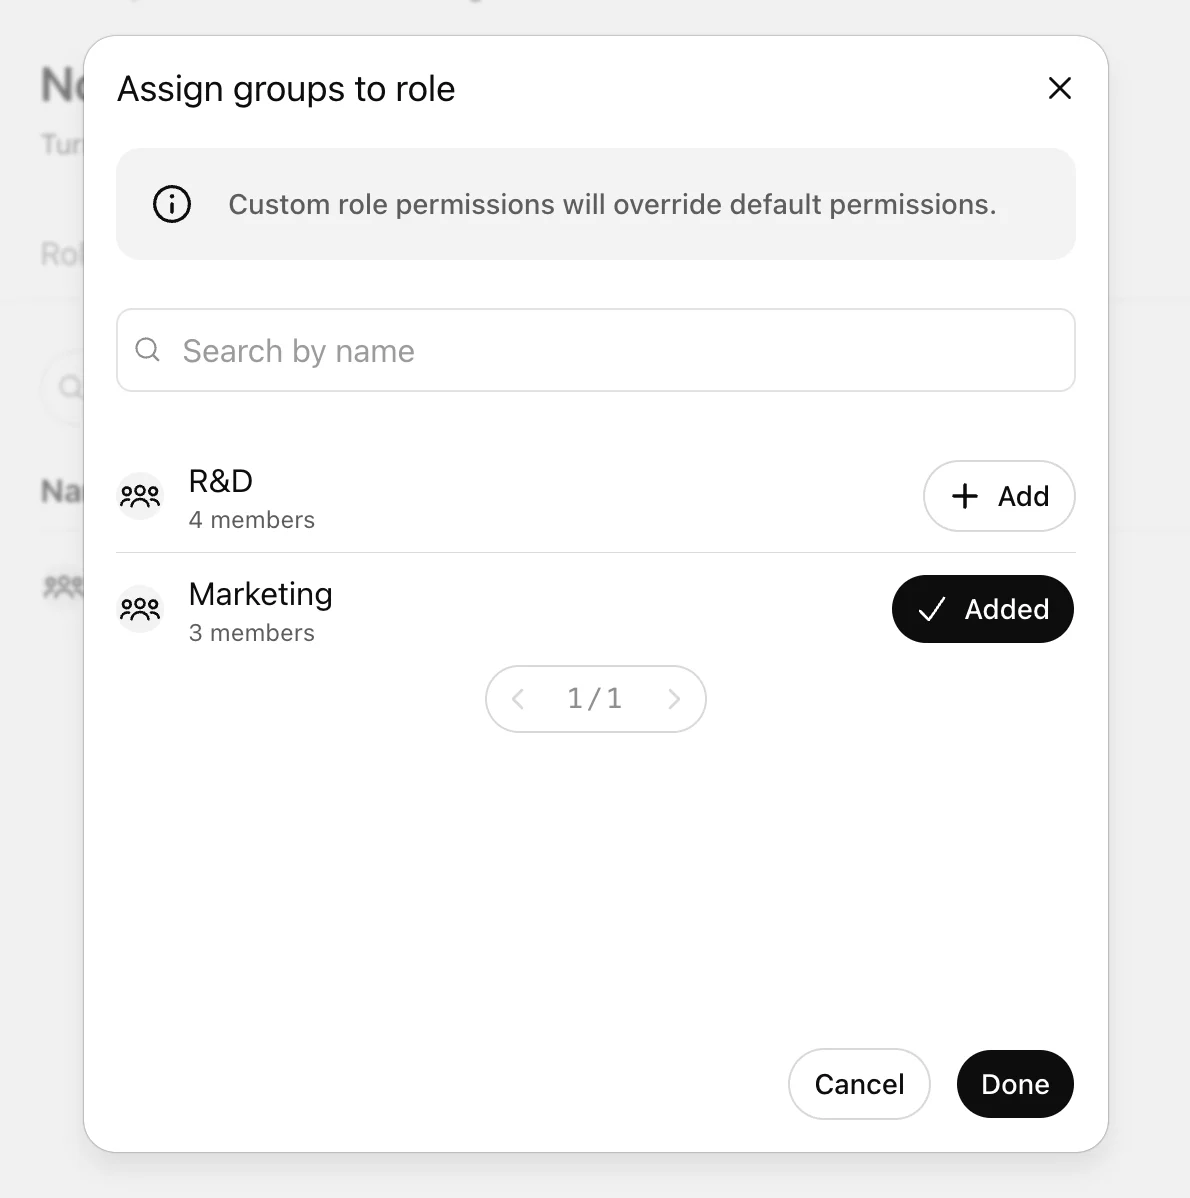
Членовете на групата получават актуализираните разрешения, след като промяната влезе в сила. Влизането на промените в сила може да отнеме до 5 минути.
Примери
Една стандартна роля наследява настройката на работното пространство
Ако настройката на работното пространство за Търсене в мрежата е Вкл., а единствената стандартна персонализирана роля на член използва По подразбиране, членът наследява Вкл..
Едната роля е с настройка „Изкл.“, а другата — с „Вкл.“
Ако една обикновена роля задава Търсене в мрежата на Изкл., а друга — на Вкл., достъпът е разрешен, тъй като разрешенията на обикновените роли се комбинират с натрупване.
Всички приложими стандартни роли са зададени на „Изкл.“
Ако всички приложими стандартни роли задават Търсене в мрежата на Изкл., членът не получава достъп чрез стандартната RBAC дори ако базовата настройка на работното пространство е Вкл..
Прилага се Режим на ограничен достъп
Ако стандартна роля предоставя възможност с достъп до мрежата, но членът има и роля за Режим на ограничен достъп, която ограничава тази възможност, се прилага ограничението на режима.
ЧЗВ
Необходими ли са групи за RBAC?
Не. Ролите могат да се присвояват чрез групи, а когато се поддържа, е достъпно и директно присвояване на роли. Групите остават препоръчителният начин за управление на достъпа в голям мащаб.
Колко време е необходимо, за да се приложат промените в RBAC?
Влизането на промените в сила може да отнеме до 5 минути.
RBAC отменя ли типа лиценз на члена?
Не. RBAC управлява разрешенията за функции в рамките на достъпа, позволен от типа лиценз на члена и плана на работното пространство.
Какво става, ако дадено разрешение има само „Вкл.“ и „Изкл.“?
Някои контроли не поддържат По подразбиране. За тези контроли задайте изрично Вкл. или Изкл. за работното пространство и съответните роли.