
Přehled
Systém pro správu identit napříč doménami (SCIM) synchronizuje uživatele a skupiny od vašeho poskytovatele identit. SCIM spravuje zřizování, zatímco jednotné přihlašování (SSO) spravuje způsob ověřování uživatelů. SCIM můžete nakonfigurovat nezávisle na SSO.
Ověření dostupnosti a výběr rozsahu zřizování
Dostupné možnosti závisejí na vašich produktech, tarifu, stávajících připojeních adresářů a roli správce.
| Rozsah SCIM | Způsobilé produkty nebo tarify | Požadovaný správce | Kde se spravuje |
|---|---|---|---|
| Celý tenant | Způsobilé tenanty, včetně tenantů pouze s reklamami, mohou přiřadit podporované pracovní prostory ChatGPT a reklamní účty. Tenanty Enterprise a Edu mohou přiřadit také organizace Platformy API. | globální správce | Konzole pro správu. |
| Pracovní prostor ChatGPT | Způsobilé pracovní prostory ChatGPT Enterprise nebo Edu. | vlastník pracovního prostoru | Vybraný pracovní prostor. |
| Organizace API | Způsobilé organizace API s podporovaným fakturačním tarifem Custom nebo Unlimited. | vlastník organizace API | Platforma API. |
| Není k dispozici | Samostatné tarify ChatGPT Business a ChatGPT for Teachers; použijte jinou podporovanou metodu registrace. | vlastník nebo správce pracovního prostoru | Příslušný pracovní prostor ChatGPT. |
Samostatný tarif ChatGPT Business ani ChatGPT for Teachers SCIM nezahrnuje. SCIM pro celý tenant vyžaduje alespoň jednu ověřenou doménu a způsobilý pracovní prostor ChatGPT Enterprise, pracovní prostor ChatGPT Edu nebo reklamní účet. Pracovní prostor Business lze zahrnout pouze v případě, že má stejný tenant také způsobilý pracovní prostor ChatGPT Enterprise a pracovní prostor Business je dostupný v části Přístup k produktům. Automatické vytváření účtů je oddělené od SCIM, nevyžaduje SSO a nesynchronizuje uživatele ani skupiny adresáře.
Informace o nastavení pracovního prostoru ChatGPT Business a omezeních tarifu najdete v článku Nastavení jednotného přihlašování pro ChatGPT Business.
Informace pro zaměstnance, kteří již používají osobní účet ChatGPT, najdete v článku Registrace zaměstnanců se stávajícími účty ChatGPT.
Zvolte SCIM pro celý tenant nebo pro jednotlivý produkt
SCIM pro celý tenant umožňuje zřizovat uživatele v podporovaných pracovních prostorech ChatGPT a reklamních účtech. Tenanty Enterprise a Edu mohou také zřizovat uživatele v organizacích API prostřednictvím přiřazení synchronizovaných skupin. Stávající připojení na úrovni produktu nadále spravují jeden způsobilý pracovní prostor ChatGPT nebo jednu způsobilou organizaci API.
Pokud váš pracovní prostor ChatGPT nabízí možnost volby:
Volba Používat SCIM pouze pro tento pracovní prostor vytvoří připojení vyhrazené pro daný pracovní prostor.
Volba Ponechat možnost rozšíření na další produkty otevře v konzoli pro správu nastavení pro celý tenant.
Kvůli používání konzole pro správu nemusíte nahrazovat stávající připojení SCIM na úrovni produktu. Připojení SCIM pro celý tenant i pro jednotlivý produkt mohou být zapnutá současně. Pokud má však pracovní prostor ChatGPT nebo organizace API zapnuté SCIM na úrovni produktu, nemůžete pro tento prostředek měnit přiřazení v části Přístup k produktům na úrovni celého tenantu. Než změníte funkční připojení, koordinujte případnou migraci s týmem OpenAI, který má na starosti váš účet.
Před změnou rozsahu zkontrolujte stávající uživatele, skupiny, přiřazení produktů a role. Případnou migraci koordinujte s týmem OpenAI, který má na starosti váš účet. Neodstraňujte funkční připojení ve snaze vyřešit chybu nastavení.
SCIM pro celý tenant může synchronizovat primární e-mail spravovaného uživatele s jeho stávajícím účtem OpenAI, pokud jsou domény původního i nového e-mailu ověřené pro tenant, ke kterému adresář patří.
Připojení adresáře tenantu
Globální správce může v konzoli pro správu připojit sdílený adresář pro celý tenant, který lze používat pro způsobilé pracovní prostory Enterprise nebo Edu a reklamní účty. Tenanty Enterprise a Edu mohou tento adresář používat také k přiřazování synchronizovaných skupin k organizacím API. Než začnete, ověřte pro stejný tenant alespoň jednu doménu. Jednotlivé reklamní účty nemají samostatné adresáře SCIM.
Přihlaste se do konzole pro správu jako globální správce.
Vyberte správný tenant OpenAI a otevřete Globální nastavení.
Vyberte Přístup a poté otevřete Adresář.
Vyberte Zapnout synchronizaci adresáře (SCIM).
Nakonfigurujte aplikaci u poskytovatele identity pomocí hodnot zobrazených pro tento tenant.
U poskytovatele identity přiřaďte jednu či dvě jasně pojmenované testovací skupiny nebo uživatele.
Vraťte se do části Adresář a ověřte, že připojení přejde do stavu Aktivní.
Počáteční nastavení může trvat až 5 minut. Pokud nastavení není dokončené, vyberte Pokračovat v nastavení. Možnost Zrušit nastavení vyberte pouze tehdy, pokud chcete nedokončené připojení zahodit.
Pokud chcete ověřit připojení nebo zjistit, proč chybí uživatel či skupina, zkontrolujte stav připojení a nedávné události v adresáři. Chcete-li zkontrolovat přiřazení skupin, otevřete Spravovat adresář a vyberte Spravovat přístup k produktům.
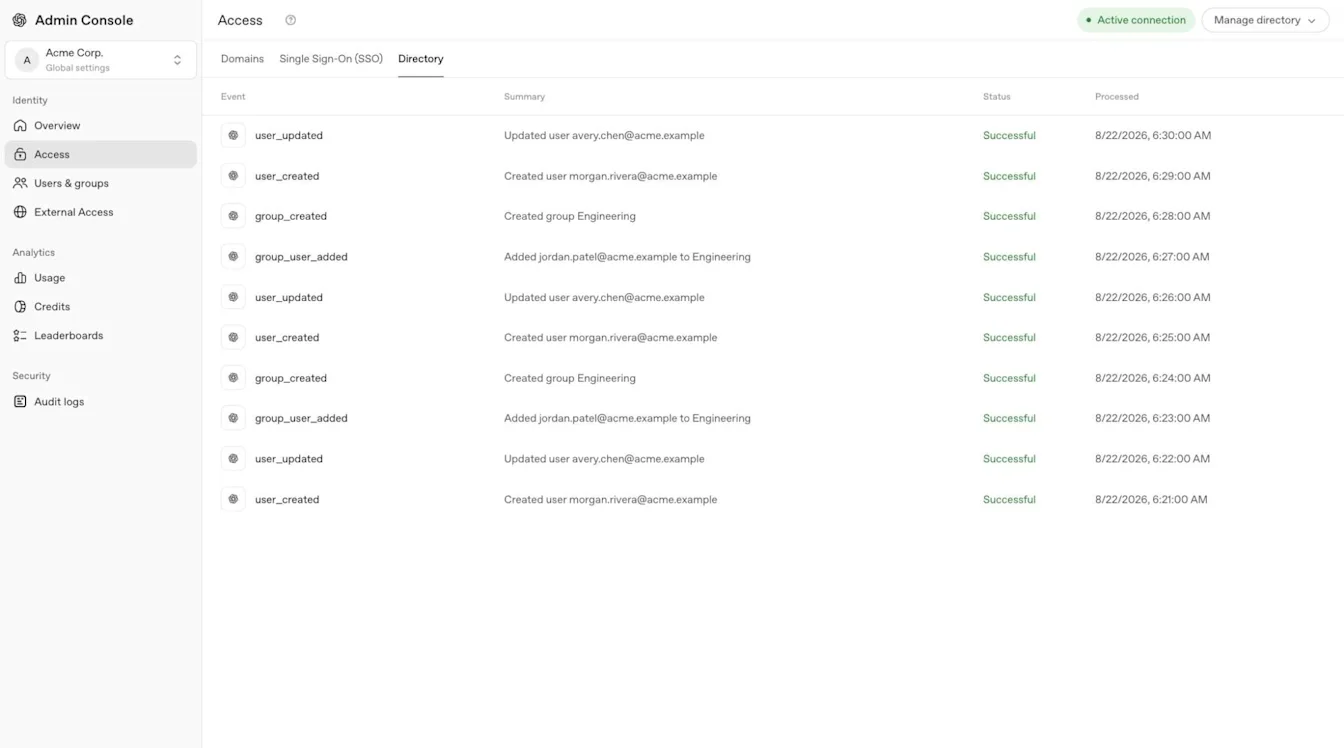
V závislosti na poskytovateli identity mohou SSO a SCIM sdílet jednu aplikaci, nebo vyžadovat samostatné aplikace. Postupujte podle pokynů pro daného poskytovatele a nepoužívejte údaje připojení z jiného pracovního prostoru nebo organizace API.
Mezi podporované integrace mohou patřit Okta, Microsoft Entra ID, Google Workspace, PingFederate, OneLogin a Rippling. Další možnosti vlastních integrací SCIM nebo integrací založených na SFTP závisí na tom, jaké integrace jsou pro váš tenant dostupné.
Připojení adresáře pracovního prostoru ChatGPT
Přihlaste se jako vlastník podporovaného pracovního prostoru Enterprise nebo Edu.
Otevřete Nastavení pracovního prostoru a poté vyberte Identita a přístup.
Vyhledejte Synchronizace adresáře (SCIM) a vyberte Povolit synchronizaci adresáře.
Pokud se zobrazí nabídka, vyberte Použít SCIM pouze pro tento pracovní prostor.
Dokončete nastavení pro daného poskytovatele a přiřaďte požadované uživatele nebo skupiny.
Ověřte, že se synchronizovaní uživatelé nebo skupiny zobrazují ve vybraném pracovním prostoru.
Pokud jsou ovládací prvky adresáře pracovního prostoru jen pro čtení, vyberte zobrazenou možnost Cloud Console ↗ a požádejte globálního správce, aby připojení pro celého tenanta spravoval v Admin Console.
Připojení adresáře organizace API pro konkrétní produkt
Přihlaste se k Platformě API jako vlastník způsobilé organizace API.
Vyberte správnou organizaci API a otevřete nastavení Identita.
Spusťte dostupné nastavení synchronizace adresáře.
Nakonfigurujte aplikaci poskytovatele identit pomocí hodnot pro danou organizaci API.
U poskytovatele identit přiřaďte požadované uživatele nebo skupiny.
Ověřte, že se pozvaní uživatelé připojili ke správné organizaci API.
Těmito kroky na Platformě API nakonfigurujete připojení API SCIM pro konkrétní produkt. Pro SCIM pro celý tenant přiřaďte synchronizované skupiny k organizacím API pomocí části Přístup k produktům v Konzoli pro správu. Pokud nastavení identity API není dostupné, požádejte vlastníka organizace API nebo svůj tým pro zákaznický účet OpenAI o ověření způsobilosti a nastavení.
Členové organizace API, projekty, fakturace a role specifické pro API se nadále spravují na Platformě API.
SCIM organizace API může také synchronizovat skupiny od vašeho poskytovatele identit. Tyto skupiny spravujte a podporované role API přiřazujte na Platformě API.
Přiřazení synchronizovaných skupin a přístupu k produktům
V Konzoli pro správu otevřete Globální nastavení tenantu a poté vyberte Uživatelé a skupiny > SCIM Skupiny.
Vyberte synchronizovanou skupinu.
V části Přístup k produktům vyberte Nakonfigurovat přístup nebo otevřete stávající přiřazení.
Vyberte podporovaný pracovní prostor ChatGPT, organizaci API nebo reklamní účet.
Zkontrolujte prostředek, stávající přiřazení a dostupné informace o rolích.
Vyberte Uložit.
Otevřete vybraný pracovní prostor či reklamní účet nebo zkontrolujte skupinu API na Platformě API. Ověřte, že se skupina zobrazuje. Pokud nový člen pracovního prostoru ChatGPT chybí, zkontrolujte čekající pozvánky.
Přiřazením synchronizované skupiny k pracovnímu prostoru ChatGPT se vytvoří odpovídající skupina pracovního prostoru. Pokud daná osoba ještě není členem pracovního prostoru, OpenAI vytvoří pozvánku s rolí Člen.
Po přijetí pozvánky se osoba připojí ke skupině pracovního prostoru. V závislosti na nastavení pracovního prostoru nemusí pozvánka vygenerovat e-mail. Stávajícím členům pracovního prostoru zůstane jejich aktuální role a typ licence.
Stejnou synchronizovanou skupinu můžete přiřadit k více podporovaným pracovním prostorům ChatGPT, organizacím API a reklamním účtům. Každý prostředek přiřaďte samostatně. Přístup k jednomu neuděluje přístup k jinému.
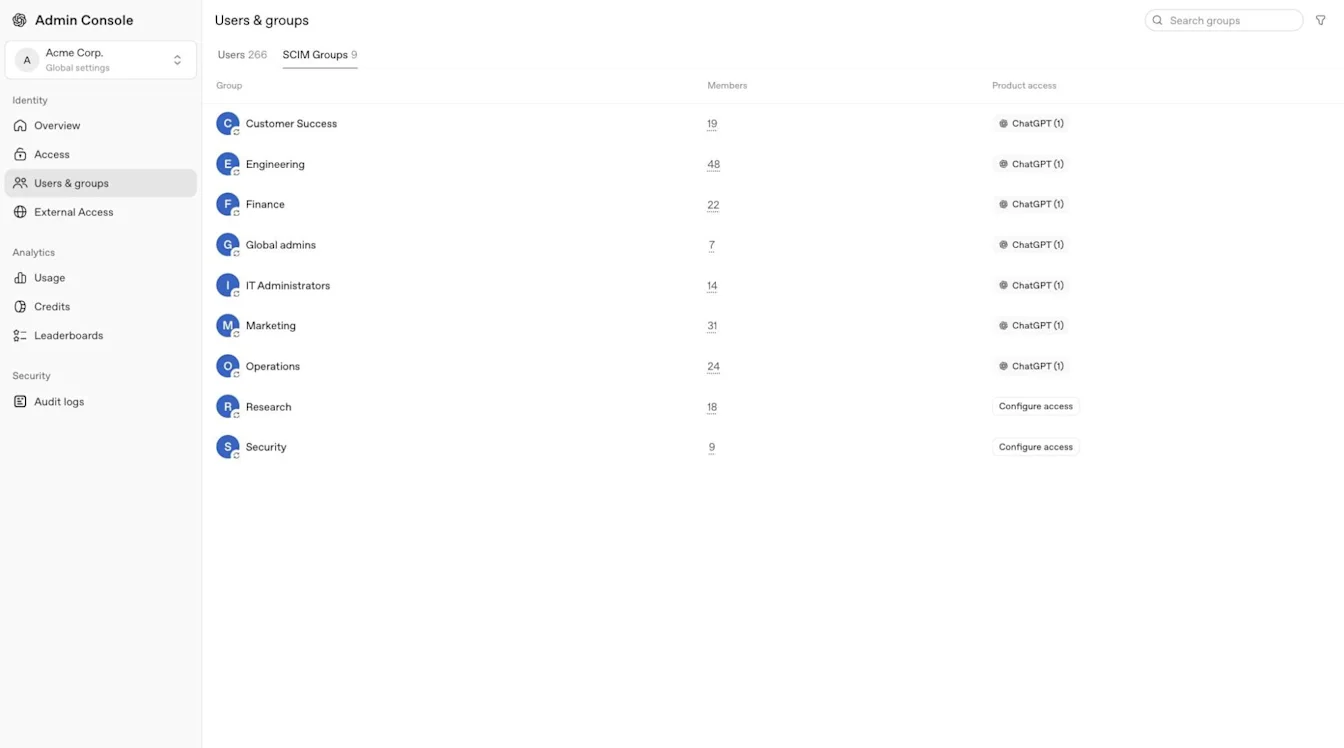
Editor Přístupu k produktům podporuje pracovní prostory ChatGPT a reklamní účty a u tenantů Enterprise a Edu také organizace API. Nepřiřazuje roli vlastníka pracovního prostoru ChatGPT ani vlastní role pracovního prostoru ChatGPT. Role reklamního účtu zkontrolujte ve vybraném reklamním účtu a vlastní role nakonfigurujte ve vybraném pracovním prostoru ChatGPT.
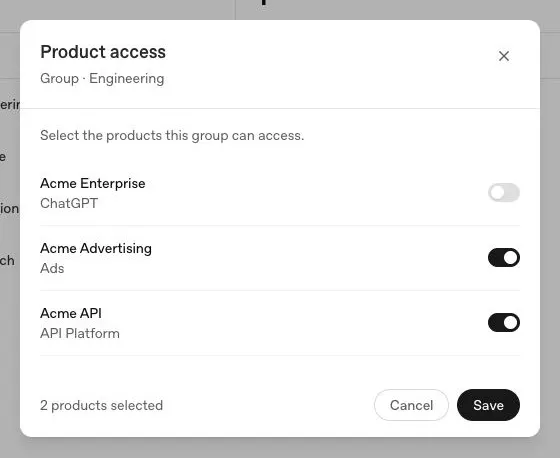
Před rozšířením přístupu zkontrolujte stávající oprávnění. Synchronizovaná skupina již může mít přístup k pracovnímu prostoru ChatGPT, organizaci API nebo reklamnímu účtu. Použijte požadovanou roli s nejnižšími oprávněními a o prošetření neočekávaného přístupu požádejte globálního správce.
Když synchronizované skupině udělíte přístup k reklamnímu účtu prostřednictvím části Přístup k produktům, její počáteční role v účtu bude Člen. Zkontrolujte roli specifickou pro daný účet a použijte požadovaný přístup s nejnižšími oprávněními.
Informace o oprávněních pro reklamy najdete v článku Správa identit a přístupu ve Správci reklam.
Správa přístupu k organizaci API
Přiřazením synchronizované skupiny k organizaci API přidáte její uživatele přímo, aniž by museli přijmout pozvánku. SCIM vytvoří chybějící členství v organizaci a převezme správu způsobilých stávajících členství. Stávajícím členům zůstane jejich role v organizaci.
OpenAI vytvoří v organizaci API samostatnou skupinu spravovanou přes SCIM. Stávající ruční skupina API se stejným názvem zůstane oddělená. Členství v synchronizované skupině spravujte u poskytovatele identit a odpovídající skupinu kontrolujte na Platformě API.
SCIM spravuje členství, která vytvoří nebo jejichž správu převezme. Odebrání posledního vyhovujícího přiřazení skupiny může odebrat členství v organizaci, včetně členství původně přidaného ručně. Přístup může zachovat jiné vyhovující přiřazení. Ručně přidaná členství, jejichž správu SCIM nepřevzal, se nadále spravují samostatně.
Přiřazení k organizaci API neuděluje přístup ke všem projektům API. Členství v projektech a oprávnění kontrolujte samostatně na Platformě API. Před přiřazením přístupu proveďte test s malou skupinou a zkontrolujte stávající členství.
Správa záznamů uživatelů, pozvánek a skupin
Synchronizovaný záznam adresáře automaticky neuděluje přístup ke všem pracovním prostorům ChatGPT, organizacím API ani reklamním účtům. Nadále platí členství v produktu, přiřazení skupiny, zásady přihlašování a role specifické pro produkt.
Spárování stávajících uživatelů
Při zřizování se stávající účet OpenAI spáruje podle nastaveného pracovního e-mailu. Ověřte, že e-mail u poskytovatele identity, adresa v pozvánce a zamýšlený účet OpenAI patří stejné osobě. Nastavte poskytovatele identity tak, aby pro každého uživatele odesílal právě jednu primární e-mailovou adresu.
Pokud stávající uživatel nebo skupina tenantu odpovídá synchronizovanému záznamu v adresáři, může přejít pod správu vašeho poskytovatele identity. Stávající ručně vytvořené pozvánky a členství v pracovním prostoru ChatGPT nepřecházejí automaticky pod správu SCIM.
Stávající člen pracovního prostoru se může připojit k synchronizované skupině pracovního prostoru beze změny svého stávajícího členství, role nebo typu licence. Při odchodu uživatele odeberte ručně udělený přístup k pracovnímu prostoru samostatně.
Aktualizace spravované e-mailové adresy
SCIM pro celý tenant může aktualizovat primární e-mail stávajícího účtu OpenAI uživatele. Uživatel už musí být synchronizován prostřednictvím adresáře daného tenantu. Domény původního i nového e-mailu musí být ověřené pro tenant, který adresář spravuje. Adresu můžete změnit v rámci jedné ověřené domény nebo mezi dvěma doménami ověřenými pro daný tenant. Sekundární e-mail ani alias nenahrazuje primární e-mail používaný k synchronizaci.
Před provedením změny ověřte, že nová adresa nepatří jinému účtu OpenAI. Pokud ano, nepokračujte a kontaktujte podporu OpenAI.
Ověřte, že stávající synchronizovaný uživatel odpovídá zamýšlenému účtu OpenAI.
Požádejte globálního správce, aby potvrdil, že jsou obě e-mailové domény ověřené pro tenant, ke kterému adresář patří.
U svého poskytovatele identity aktualizujte primární e-mail stávajícího uživatele. Zachovejte stávající záznam v adresáři a odesílejte právě jednu primární e-mailovou adresu.
Pokud se uživatel přihlašuje přes SSO, aktualizujte mapování přihlášení tak, aby používalo stejnou adresu.
Počkejte na úspěšnou synchronizaci a ověřte, že se u stávajícího účtu OpenAI zobrazuje nová e-mailová adresa.
Požádejte uživatele, aby se znovu přihlásil s aktualizovanou adresou a způsobem přihlášení vyžadovaným produktem. Poté ověřte jeho přístup k produktu.
Změna e-mailu aktualizuje stávající účet a odhlásí uživatele. Neslučuje samostatné účty OpenAI. Na změny e-mailu přes SCIM pro celý tenant se nadále vztahují podmínky způsobilosti účtu a limity pro změny e-mailu.
Podpora OpenAI nemůže ručně změnit e-mailovou adresu účtu spravovaného přes SCIM pro celý tenant.
Způsobilé připojení SCIM na úrovni pracovního prostoru ChatGPT může aktualizovat e-mail člena, který přijal pozvánku a je spravován přes SCIM, pokud jsou pro daný pracovní prostor povolené změny e-mailu. Domény původního i nového e-mailu musí být ověřené pro stejný pracovní prostor a jeho tenant, nová adresa nesmí být propojená s jiným účtem OpenAI a mapování SSO musí používat aktualizovanou adresu. Aktualizujte stávajícího uživatele SCIM a nejprve změnu otestujte na jednom účtu.
SCIM na úrovni produktu pro organizace API v současnosti nepodporuje změnu e-mailové adresy stávajícího účtu OpenAI.
Pokud synchronizovaná pozvánka používá zastaralou e-mailovou adresu nebo se aktualizace e-mailu neprojeví u zamýšleného účtu, neodstraňujte účet, neodstraňujte a znovu nevytvářejte záznam v adresáři, neposílejte náhradní pozvánku na novou adresu ani neodpojujte adresář. Tyto kroky mohou vytvořit samostatný účet OpenAI, zatímco stávající projekty, agenti a historie konverzací zůstanou propojené s původním účtem. Požádejte správce, aby ověřil stávající záznam v adresáři, primární e-mail, ověření domén a výsledek poslední synchronizace. Pokud se záznamy neshodují, objeví se konflikt účtů nebo je aktualizace nadále zablokovaná, kontaktujte podporu OpenAI.
Jak fungují pozvánky a automatické vytváření účtů
Nově zřízený uživatel ChatGPT nebo uživatel zřízený prostřednictvím připojení SCIM na úrovni produktu API může před získáním přístupu k produktu potřebovat přijmout pozvánku. SCIM pro celý tenant přidává uživatele přímo do přiřazených organizací API bez nutnosti přijmout pozvánku. Některé procesy SCIM vytvářejí čekající pozvánku bez odeslání e-mailu. Stávající člen pracovního prostoru ChatGPT nedostane další pozvánku do pracovního prostoru, když se odpovídající uživatel tenantu začne spravovat přes SCIM.
Požádejte vlastníka pracovního prostoru, aby zkontroloval čekající pozvánky. U ručně vytvořené pozvánky může vlastník zvolit Znovu odeslat pozvánku, pokud je tato možnost dostupná. Pozvánky spravované přes SCIM nelze přímo znovu odeslat; API může vrátit chybu 409 scim_managed_resource. Pokud je k dispozici možnost Pozvat člena, může vlastník znovu zadat stejný e-mail, aniž by změnil stávající roli nebo typ licence. Pokud je pozvánka nadále zablokovaná, kontaktujte podporu OpenAI.
Automatické vytváření účtů může přidávat způsobilé uživatele ChatGPT, když se přihlásí pomocí e-mailu z ověřené domény. Funguje nezávisle na SCIM a nevyžaduje SSO. Pokud pracovní prostor vyžaduje SSO, zaměstnanci ho musí k přihlášení používat i nadále.
Před nastavením SCIM zkontrolujte automatické vytváření účtů v každém pracovním prostoru. Toto nastavení může být zapnuté už při vytvoření pracovního prostoru. Pokud plánujete spravovat přístup přes SCIM, vypněte ho. Uživatelé přidaní automatickým vytvářením účtů nemusí být spravováni přes SCIM. Jejich odebrání u poskytovatele identity proto nemusí zrušit jejich přístup k produktu. Zkontrolujte využití licencí, nespravované uživatele odeberte samostatně a při odchodu uživatele prověřte všechny způsoby, kterými získal přístup.
Informace o výchozích nastaveních a možnostech správy pracovního prostoru najdete v článku Správa tenantu v konzoli pro správu.
Správa vlastnictví, rolí a viditelnosti skupin
Členství v synchronizovaných skupinách spravujte u svého poskytovatele identit. Správci pracovního prostoru mohou udržovat samostatné ručně spravované skupiny.
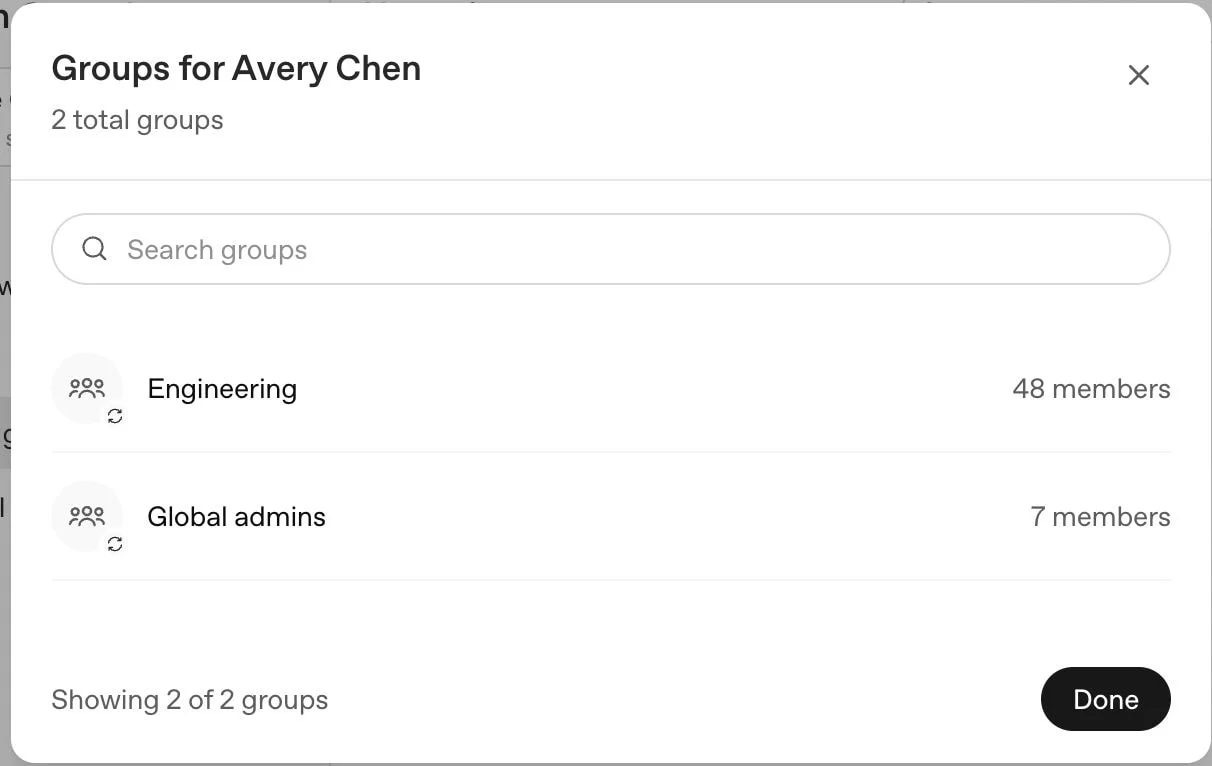
Při migraci pracovního prostoru ChatGPT na SCIM pro celý tenant lze převzít stávající skupinu pracovního prostoru, pokud se její název přesně shoduje se synchronizovanou skupinou. Před přiřazením přístupu zkontrolujte se svým týmem pro zákaznický účet OpenAI duplicitní názvy skupin a stávající členy. Toto chování ChatGPT se nevztahuje na ruční skupiny API.
Pokud u poskytovatele identit přejmenujete synchronizovanou skupinu, přejmenuje se i odpovídající synchronizovaná skupina pracovního prostoru.
SCIM na úrovni pracovního prostoru používá samostatné připojení. V závislosti na konfiguraci může synchronizovaná skupina se stejným názvem jako ruční skupina pracovního prostoru převést členství této skupiny pod správu poskytovatele identit.
Vlastník pracovního prostoru může tam, kde je tato možnost podporována, pomocí nabídky Oprávnění a role ve vybraném pracovním prostoru ChatGPT přiřadit způsobilé vlastní role pracovního prostoru. Synchronizované skupiny mohou také podporovat analytiku pracovního prostoru, pokud je dostupná.
Je-li tato možnost dostupná, nastavení Viditelné pro uživatele pracovního prostoru v části Identita a přístup pracovního prostoru určuje, zda se skupiny spravované přes SCIM zobrazí při sdílení GPT nebo projektů. Vypnutí tohoto nastavení může skupiny skrýt a při příští aktualizaci GPT nebo projektu odebrat stávající sdílení se skupinami. Změna viditelnosti nezastaví synchronizaci ani neodebere skupinu. Pokud pracovní prostor používá SCIM pro celý tenant a jeho nastavení identity jsou jen pro čtení, tento ovládací prvek nemusí být dostupný. Na podporované možnosti se zeptejte svého týmu pro zákaznický účet OpenAI.
Testování registrace a ukončení přístupu
Přidejte jednoho testovacího uživatele do určené aplikace poskytovatele identit nebo přiřazené skupiny.
Počkejte na úspěšnou synchronizaci.
Ověřte, že se uživatel zobrazuje v požadovaném tenantu nebo produktu a obdržel pouze očekávanou roli.
Odeberte uživatele z přiřazení u poskytovatele nebo ze skupiny pro zřizování.
Počkejte na další úspěšnou synchronizaci a ověřte odebrání přístupu odvozeného od skupiny.
Zkontrolujte přímé pozvánky, další skupiny a role specifické pro produkt, které by mohly zachovat samostatný přístup.
Odebrání osoby pouze v ChatGPT může být dočasné, pokud ji poskytovatel identit stále přiřazuje. Zakázáním uživatele u poskytovatele se nemusí vždy odebrat jeho přiřazení k aplikaci. Zrušením zřízení člena pracovního prostoru ChatGPT se neodstraní jeho účet OpenAI ani osobní pracovní prostor. Po úspěšné synchronizaci ověřte, že osoba již není aktivním členem pracovního prostoru, a zkontrolujte přidělení licencí pracovního prostoru. Pokud osoba zůstává aktivní, nelze ji odebrat nebo po opětovném přidání nemůže znovu získat přístup, kontaktujte podporu OpenAI. Uchovávání dat pracovního prostoru ChatGPT se řídí zásadami vybraného pracovního prostoru.
Řešení problémů se synchronizací adresáře
| Problém | Co zkontrolovat |
|---|---|
| Nastavení adresáře chybí nebo je zablokované | Ověřte tarif, roli správce, vybraný tenant a to, zda už je aktivní SCIM pro celý tenant nebo pro jednotlivý produkt. Než změníte funkční připojení, koordinujte migraci. |
| Uživatel nebo skupina se nezobrazuje | Zkontrolujte přiřazení k aplikaci u poskytovatele identity, nastavení odesílání skupin, vybraný tenant, nedávné události v adresáři a běžný interval synchronizace poskytovatele. |
| Synchronizovaný uživatel nemá přístup k produktu | Zkontrolujte přiřazení skupiny v části Přístup k produktům, pozvánku nebo členství v produktu, požadovaný způsob přihlášení a roli v daném produktu. V editoru lze přiřadit podporované pracovní prostory ChatGPT a reklamní účty a u tenantů Enterprise a Edu také organizace API. U přiřazení API zkontrolujte členství ve skupině a organizaci na platformě Platforma API. |
| Odebraný uživatel má stále přístup | Zkontrolujte přiřazení u poskytovatele identity, přímé pozvánky, další synchronizované nebo ručně spravované skupiny a role v jednotlivých produktech. Odebrání jednoho způsobu přístupu neruší ostatní. Pokud je uživatel po úspěšné synchronizaci stále aktivní a nemá žádný jiný způsob přístupu, kontaktujte podporu OpenAI. Neodpojujte adresář kvůli řešení problému s jedním účtem. |
| Spravovaná e-mailová adresa se neaktualizovala | Zkontrolujte stávajícího synchronizovaného uživatele, primární e-mail odesílaný poskytovatelem identity, ověření obou e-mailových domén pro tenant, ke kterému adresář patří, a výsledek poslední synchronizace. Připojení na úrovni pracovního prostoru ChatGPT navíc vyžaduje, aby byly obě domény ověřené pro daný pracovní prostor. Pokud je aktualizace nadále zablokovaná, kontaktujte podporu OpenAI. |
| Aktualizace e-mailu způsobuje konflikt účtů | Pokud cílový e-mail už patří jinému účtu OpenAI, nepokračujte a kontaktujte podporu OpenAI. Neodstraňujte žádný z účtů ani nevytvářejte náhradního uživatele. |
Mnoho poskytovatelů identity synchronizuje změny každých 30 až 40 minut, jiní odesílají aktualizace dříve. OpenAI nenabízí obecný ovládací prvek, kterým by bylo možné vynutit okamžitou synchronizaci adresáře.
Při chybách ověřování nebo přihlášení se podívejte na článek Řešení problémů se SSO, přístupem k pracovnímu prostoru a ověřením domény.
Bezpečné odebrání připojení adresáře
Odebrání aktivního připojení adresáře pro celý tenant nelze vrátit zpět. Před odpojením zkontrolujte přiřazení produktů se svým týmem pro zákaznický účet OpenAI a ověřte, jak budou zpracována stávající členství. Adresář neodpojujte kvůli odebrání nebo obnovení přístupu jedné osoby.
V Konzoli pro správu otevřete Globální nastavení tenantu.
Vyberte Přístup a poté otevřete Adresář.
Zkontrolujte připojeného poskytovatele a dotčené uživatele, skupiny a přiřazení produktů.
Vyberte Odstranit připojení.
Změnu potvrďte pouze v případě, že chcete zastavit synchronizaci.
Zkontrolujte zbývající uživatele, skupiny, přístup k produktům a role správců.
Odebrání může trvat až 5 minut. Před nahrazením funkčního připojení nebo přechodem mezi SCIM pro konkrétní produkt a pro celý tenant kontaktujte svůj tým pro zákaznický účet OpenAI.