
Oversigt
System for Cross-domain Identity Management (SCIM) synkroniserer brugere og grupper fra din identitetsudbyder. SCIM administrerer klargøring, mens single sign-on (SSO) styrer, hvordan personer godkendes. Du kan konfigurere SCIM uafhængigt af SSO.
Kontrollér tilgængeligheden, og vælg et klargøringsomfang
Dine muligheder afhænger af dine produkter, dit abonnement, eksisterende katalogforbindelser og din administratorrolle.
| SCIM-omfang | Kvalificerede produkter eller abonnementer | Påkrævet administrator | Hvor det administreres |
|---|---|---|---|
| På lejerniveau | Kvalificerede lejere, herunder lejere med kun Ads, kan tildele understøttede ChatGPT-arbejdsområder og Ads-konti. Enterprise- og Edu-lejere kan også tildele API-platformsorganisationer. | global administrator | Admin Console. |
| ChatGPT-arbejdsområde | Kvalificerede ChatGPT Enterprise- eller Edu-arbejdsområder. | ejer af arbejdsområdet | Det valgte arbejdsområde. |
| API-organisation | Kvalificerede API-organisationer med et understøttet Custom- eller Unlimited-faktureringsabonnement. | ejer af API-organisationen | API-platform. |
| Ikke tilgængelig | Selvstændige ChatGPT Business- og ChatGPT for Teachers-abonnementer. Brug en anden understøttet onboardingmetode. | ejer eller administrator af arbejdsområdet | Det relevante ChatGPT-arbejdsområde. |
Et selvstændigt ChatGPT Business-abonnement og ChatGPT for Teachers omfatter ikke SCIM. SCIM på lejerniveau kræver mindst ét bekræftet domæne og et kvalificeret ChatGPT Enterprise-arbejdsområde, ChatGPT Edu-arbejdsområde eller en Ads-konto. Et Business-arbejdsområde kan kun medtages, når den samme lejer også har et kvalificeret ChatGPT Enterprise-arbejdsområde, og Business-arbejdsområdet er tilgængeligt under Produktadgang. Automatisk kontooprettelse er adskilt fra SCIM og kræver ikke SSO eller synkronisering af katalogets brugere og grupper.
Du kan få oplysninger om konfiguration af ChatGPT Business-arbejdsområder og abonnementsgrænser i: Konfiguration af single sign-on til ChatGPT Business.
For medarbejdere, der allerede bruger en personlig ChatGPT-konto, se: Onboarding af medarbejdere med eksisterende ChatGPT-konti.
Vælg SCIM på tenant- eller produktniveau
SCIM på tenantniveau kan klargøre understøttede ChatGPT-arbejdsområder og Ads-konti. Enterprise- og Edu-tenants kan også klargøre API-organisationer via synkroniserede gruppetildelinger. Eksisterende forbindelser på produktniveau administrerer fortsat ét ChatGPT-arbejdsområde eller én API-organisation, der opfylder kravene.
Hvis dit ChatGPT-arbejdsområde giver dig valget:
Brug kun SCIM til dette arbejdsområde opretter en forbindelse, der er specifik for arbejdsområdet.
Bevar muligheden for at udvide på tværs af produkter åbner opsætningen på tenantniveau i administrationskonsollen.
Du behøver ikke erstatte en eksisterende SCIM-forbindelse på produktniveau for at bruge administrationskonsollen. SCIM-forbindelser på tenant- og produktniveau kan begge være aktiveret. Du kan dog ikke ændre en tildeling af Produktadgang på tenantniveau for et ChatGPT-arbejdsområde eller en API-organisation, så længe ressourcen har SCIM aktiveret på produktniveau. Koordiner en eventuel migrering med dit kontaktteam hos OpenAI, før du ændrer en fungerende forbindelse.
Gennemgå eksisterende brugere, grupper, produkttildelinger og roller, før du ændrer omfanget. Koordiner en eventuel migrering med dit kontaktteam hos OpenAI. Slet ikke en fungerende forbindelse for at rette en opsætningsfejl.
SCIM på tenantniveau kan synkronisere en administreret brugers primære mailadresse med vedkommendes eksisterende OpenAI-konto, når både det nuværende og det nye maildomæne er bekræftet for katalogets tenant.
Tilslut et tenantkatalog
En global administrator kan bruge administrationskonsollen til at tilslutte et fælles katalog på tenantniveau for Enterprise- eller Edu-arbejdsområder og Ads-konti, der opfylder kravene. Enterprise- og Edu-tenants kan også bruge dette katalog til at tildele synkroniserede grupper til API-organisationer. Bekræft mindst ét domæne for den samme tenant, før du begynder. De enkelte Ads-konti har ikke separate SCIM-kataloger.
Log ind på administrationskonsollen som global administrator.
Vælg den korrekte OpenAI-tenant, og åbn Globale indstillinger.
Vælg Adgang, og åbn derefter Katalog.
Vælg Aktivér katalogsynkronisering (SCIM).
Konfigurer applikationen hos identitetsudbyderen med de værdier, der vises for denne tenant.
Tildel en eller to pilotgrupper eller testbrugere med tydelige navne hos din identitetsudbyder.
Gå tilbage til Katalog, og kontrollér, at forbindelsen får status Aktiv.
Den indledende opsætning kan tage op til 5 minutter. Hvis opsætningen ikke er fuldført, skal du vælge Fortsæt opsætning. Vælg kun Annuller opsætning, hvis du vil kassere den ufærdige forbindelse.
Gennemgå forbindelsesstatus og de seneste kataloghændelser for at kontrollere forbindelsen eller undersøge, hvorfor en bruger eller gruppe mangler. Åbn Administrer katalog, og vælg Administrer produktadgang for at gennemgå gruppetildelinger.
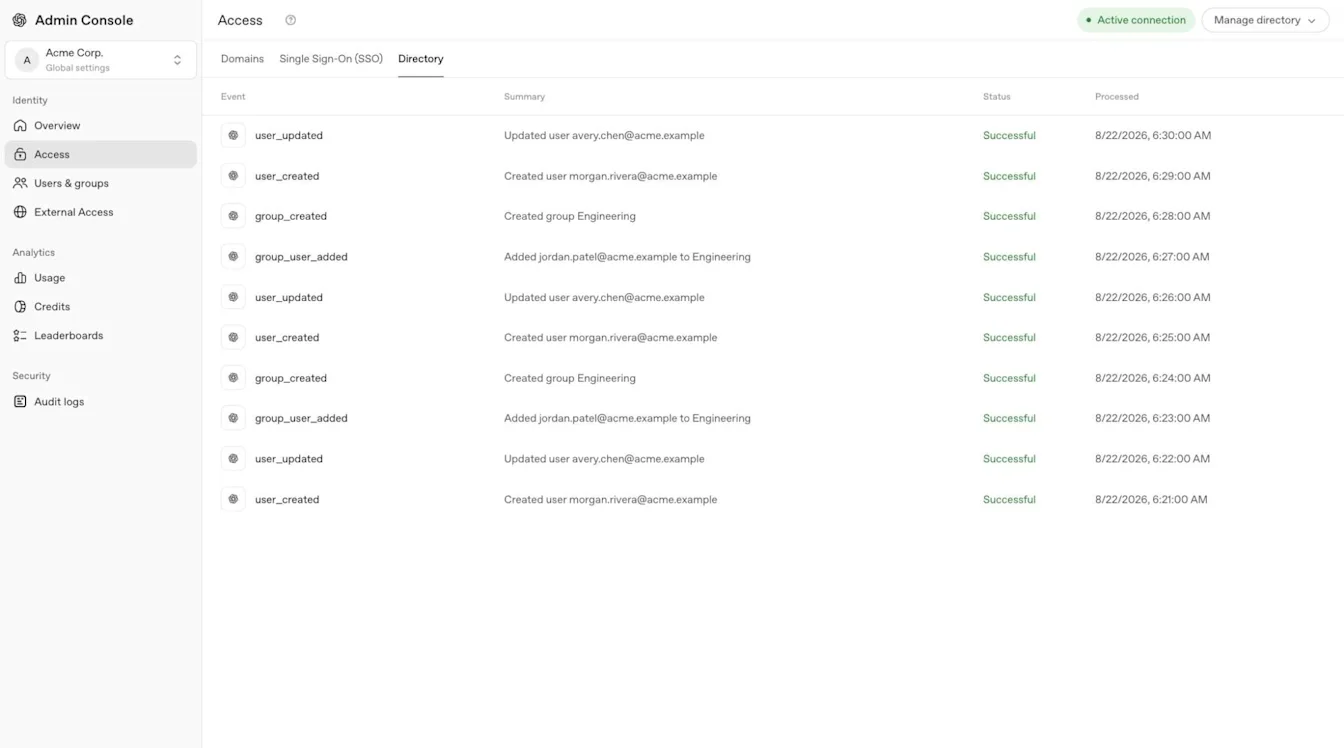
Afhængigt af din identitetsudbyder kan SSO og SCIM dele én applikation eller kræve separate applikationer. Følg udbyderens vejledning, og genbrug ikke forbindelsesværdier fra et andet arbejdsområde eller en anden API-organisation.
Understøttede integrationer kan omfatte Okta, Microsoft Entra ID, Google Workspace, PingFederate, OneLogin og Rippling. Yderligere brugerdefinerede SCIM- eller SFTP-baserede muligheder afhænger af de integrationer, der er tilgængelige for din tenant.
Forbind et katalog til et ChatGPT-arbejdsområde
Log på som ejer af et kvalificeret Enterprise- eller Edu-arbejdsområde.
Åbn Indstillinger for arbejdsområdet, og vælg derefter Identitet og adgang.
Find Katalogsynkronisering (SCIM), og vælg Aktivér katalogsynkronisering.
Hvis der vises et valg, skal du vælge Brug kun SCIM til dette arbejdsområde.
Fuldfør den udbyderspecifikke konfiguration, og tildel de ønskede brugere eller grupper.
Bekræft, at synkroniserede brugere eller grupper vises i det valgte arbejdsområde.
Hvis arbejdsområdets katalogindstillinger er skrivebeskyttede, skal du vælge Cloud Console ↗, når det vises, og bede en global administrator om at administrere forbindelsen for hele tenantmiljøet i Admin Console.
Tilslut et API-organisationskatalog på produktniveau
Log ind på API-platformen som ejer af en kvalificeret API-organisation.
Vælg den korrekte API-organisation, og åbn indstillingerne for Identitet.
Start den tilgængelige konfiguration af katalogsynkronisering.
Konfigurer identitetsudbyderens applikation med værdierne for den pågældende API-organisation.
Tildel de relevante brugere eller grupper hos din identitetsudbyder.
Bekræft, at inviterede brugere tilmelder sig den korrekte API-organisation.
Disse trin konfigurerer en API SCIM-forbindelse på produktniveau på API-platformen. Ved SCIM på lejerniveau skal du tildele synkroniserede grupper til API-organisationer via Produktadgang i Admin Console. Hvis API-identitetsindstillingerne ikke er tilgængelige, skal du bede ejeren af din API-organisation eller dit OpenAI-kontoteam om at bekræfte din kvalifikation og konfiguration.
Medlemmer af API-organisationen, projekter, fakturering og API-specifikke roller administreres fortsat på API-platformen.
SCIM til API-organisationer kan også synkronisere grupper fra din identitetsudbyder. Administrer disse grupper, og tildel understøttede API-roller på API-platformen.
Tildel synkroniserede grupper og produktadgang
Åbn lejerens Globale indstillinger i Admin Console, og vælg derefter Brugere & grupper > SCIM Grupper.
Vælg den synkroniserede gruppe.
Under Produktadgang skal du vælge Konfigurer adgang eller åbne den eksisterende tildeling.
Vælg et understøttet ChatGPT-arbejdsområde, en API-organisation eller en Ads-konto.
Gennemgå ressourcen, eksisterende tildelinger og tilgængelige rolleoplysninger.
Vælg Gem.
Åbn det valgte arbejdsområde eller den valgte Ads-konto, eller kontrollér API-gruppen på API-platformen. Bekræft, at gruppen vises. Hvis et nyt medlem af ChatGPT-arbejdsområdet mangler, skal du kontrollere afventende invitationer.
Når en synkroniseret gruppe tildeles et ChatGPT-arbejdsområde, oprettes en tilsvarende arbejdsområdegruppe. Hvis en person ikke allerede er medlem af arbejdsområdet, opretter OpenAI en invitation med rollen Medlem.
Personen tilmelder sig arbejdsområdegruppen efter at have accepteret invitationen. Afhængigt af arbejdsområdets indstillinger genererer invitationen muligvis ikke en mail. Eksisterende medlemmer af arbejdsområdet beholder deres nuværende rolle og licenstype.
Du kan tildele den samme synkroniserede gruppe til flere understøttede ChatGPT-arbejdsområder, API-organisationer og Ads-konti. Tildel hver ressource separat. Adgang til én giver ikke adgang til en anden.
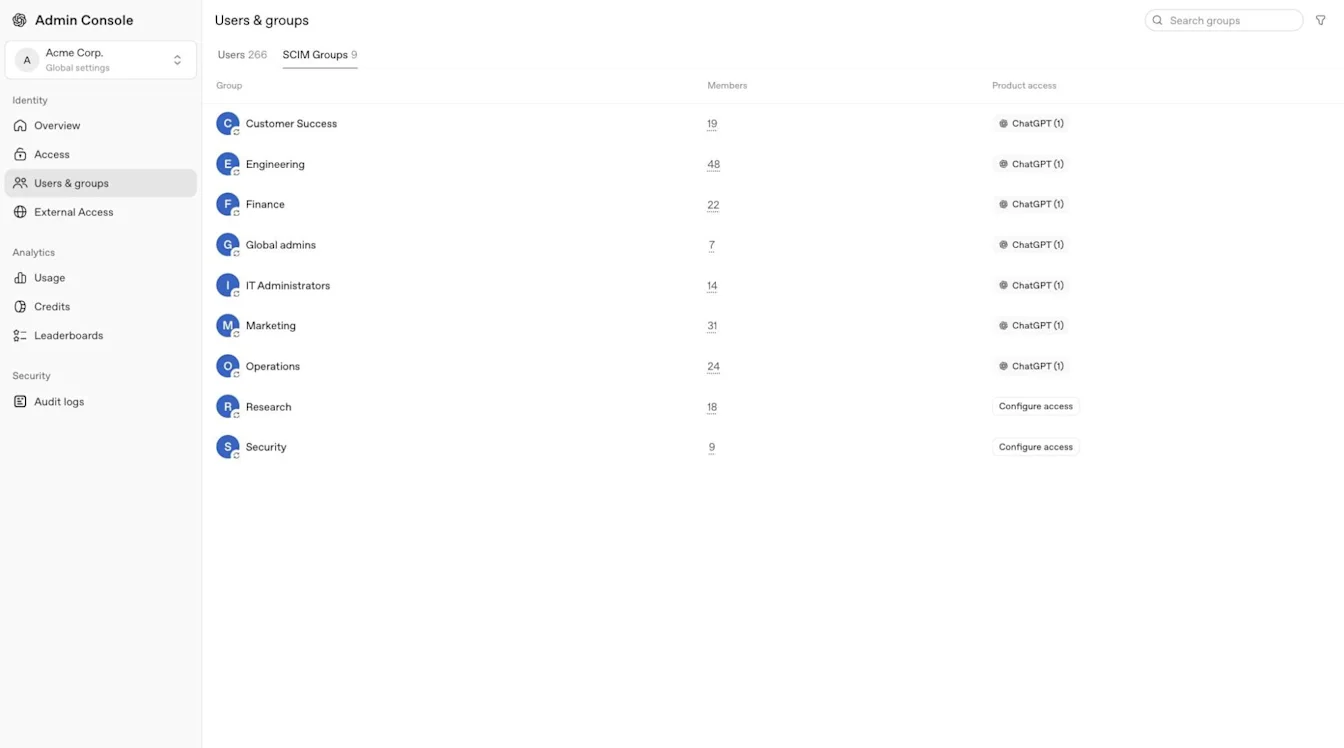
Redigeringsværktøjet til Produktadgang understøtter ChatGPT-arbejdsområder og Ads-konti samt API-organisationer for Enterprise- og Edu-lejere. Det tildeler ikke rollen som ejer af ChatGPT-arbejdsområdet eller brugerdefinerede roller i ChatGPT-arbejdsområdet. Gennemgå Ads-kontoroller på den valgte annoncekonto, og konfigurer brugerdefinerede roller i det valgte ChatGPT-arbejdsområde.
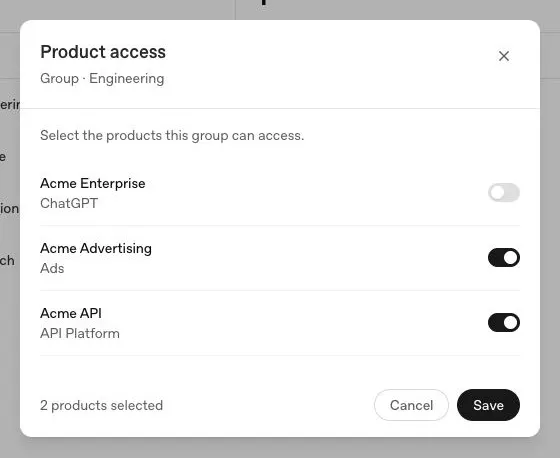
Gennemgå eksisterende tilladelser, før du udvider adgangen. En synkroniseret gruppe har muligvis allerede adgang til et ChatGPT-arbejdsområde, en API-organisation eller en Ads-konto. Brug den mindst privilegerede rolle, der er nødvendig, og bed en global administrator om at undersøge uventet adgang.
Når du giver en synkroniseret gruppe adgang til en Ads-konto via Produktadgang, er dens oprindelige kontorolle Medlem. Gennemgå den kontospecifikke rolle, og brug den mindst privilegerede adgang, der er nødvendig.
Du kan få oplysninger om Ads-specifikke tilladelser i: Administration af identitet og adgang i Ads Manager.
Administrer adgang til API-organisationer
Når en synkroniseret gruppe tildeles en API-organisation, tilføjes dens brugere direkte, uden at de skal acceptere en invitation. SCIM opretter manglende organisationsmedlemskaber og overtager kvalificerede eksisterende medlemskaber. Eksisterende medlemmer beholder deres organisationsrolle.
OpenAI opretter en separat SCIM-administreret gruppe i API-organisationen. En eksisterende manuel API-gruppe med samme navn forbliver separat. Administrer medlemskabet af synkroniserede grupper hos din identitetsudbyder, og kontrollér den tilsvarende gruppe på API-platformen.
SCIM administrerer de medlemskaber, som systemet opretter eller overtager. Hvis den sidste kvalificerende gruppetildeling fjernes, kan et organisationsmedlemskab blive fjernet, herunder et, der oprindeligt blev tilføjet manuelt. En anden kvalificerende tildeling kan bevare adgangen. Manuelle medlemskaber, som SCIM ikke har overtaget, administreres fortsat separat.
En tildeling til en API-organisation giver ikke adgang til alle API-projekter. Gennemgå projektmedlemskab og tilladelser separat på API-platformen. Test med en lille gruppe, og gennemgå eksisterende medlemskaber, før du tildeler adgang.
Administrer brugerposter, invitationer og grupper
En synkroniseret katalogpost giver ikke automatisk adgang til alle ChatGPT-arbejdsområder, API-organisationer eller Ads-konti. Produktmedlemskab, gruppetildeling, loginpolitik og produktspecifikke roller gælder fortsat.
Match eksisterende brugere
Klargøring matcher en eksisterende OpenAI-konto ud fra dens konfigurerede arbejdsmailadresse. Kontrollér, at mailadressen hos identitetsudbyderen, invitationsadressen og den tilsigtede OpenAI-konto tilhører samme person. Konfigurer din identitetsudbyder til at sende præcis én primær mailadresse for hver bruger.
Hvis en eksisterende tenantbruger eller tenantgruppe matcher en synkroniseret katalogpost, kan den blive administreret af din identitetsudbyder. Eksisterende, manuelt oprettede invitationer og medlemskaber til ChatGPT-arbejdsområder bliver ikke automatisk SCIM-administrerede.
Et eksisterende medlem af et arbejdsområde kan tilslutte sig en synkroniseret arbejdsområdegruppe uden at ændre sit eksisterende medlemskab, sin rolle eller sin pladstype. Fjern manuelt tildelt adgang til arbejdsområder separat ved fratrædelse.
Opdater en administreret mailadresse
SCIM på tenantniveau kan opdatere den primære mailadresse på en brugers eksisterende OpenAI-konto. Brugeren skal allerede være synkroniseret via den pågældende tenants katalog. Både det nuværende og det nye maildomæne skal være bekræftet for den tenant, der administrerer kataloget. Du kan ændre en adresse inden for ét bekræftet domæne eller mellem to domæner, der er bekræftet for den pågældende tenant. En sekundær mailadresse eller et alias erstatter ikke den primære mailadresse, der bruges til synkronisering.
Kontrollér, at den nye adresse ikke tilhører en anden OpenAI-konto, før du foretager ændringen. Hvis den gør, skal du stoppe og kontakte OpenAI-support.
Kontrollér, at den eksisterende synkroniserede bruger svarer til den tilsigtede OpenAI-konto.
Bed en global administrator om at bekræfte, at begge maildomæner er bekræftet for katalogets tenant.
Opdater den primære mailadresse for den eksisterende bruger hos din identitetsudbyder. Bevar den eksisterende katalogpost, og send præcis én primær mailadresse.
Hvis brugeren logger ind via SSO, skal du opdatere loginmappingen, så den bruger samme adresse.
Vent, til synkroniseringen er gennemført, og kontrollér, at den eksisterende OpenAI-konto viser den nye mailadresse.
Bed brugeren om at logge ind igen med den opdaterede adresse og den loginmetode, produktet kræver. Kontrollér derefter brugerens produktadgang.
Ændringen af mailadressen opdaterer den eksisterende konto og logger brugeren ud. Den fletter ikke separate OpenAI-konti. Ændringer af mailadresser via SCIM på tenantniveau er fortsat underlagt krav til kontoen og begrænsninger for mailadresseændringer.
OpenAI-support kan ikke manuelt ændre mailadressen på en konto, der administreres via SCIM på tenantniveau.
En SCIM-forbindelse på ChatGPT-arbejdsområdeniveau, der opfylder kravene, kan opdatere mailadressen for et SCIM-administreret medlem, som har accepteret invitationen, når mailadresseændringer er aktiveret for arbejdsområdet. Både det nuværende og det nye maildomæne skal være bekræftet for samme arbejdsområde og dets tenant. Den nye adresse må ikke være knyttet til en anden OpenAI-konto, og SSO-mappingen skal bruge den opdaterede adresse. Opdater den eksisterende SCIM-bruger, og test først med én konto.
SCIM på produktniveau for API-organisationer understøtter i øjeblikket ikke ændring af mailadressen på en eksisterende OpenAI-konto.
Hvis en synkroniseret invitation bruger en forældet mailadresse, eller en mailadresseændring ikke når frem til den tilsigtede konto, må du ikke slette kontoen, fjerne og genoprette katalogposten, invitere den nye adresse som erstatning eller afbryde forbindelsen til kataloget. Disse handlinger kan oprette en separat OpenAI-konto, mens eksisterende projekter, agenter og samtalehistorik forbliver knyttet til den oprindelige konto. Bed din administrator om at kontrollere den eksisterende katalogpost, den primære mailadresse, domænebekræftelsen og det seneste synkroniseringsresultat. Kontakt OpenAI-support, hvis posterne ikke stemmer overens, der opstår en kontokonflikt, eller opdateringen fortsat er blokeret.
Forstå invitationer og automatisk kontooprettelse
En nyklargjort ChatGPT-bruger eller en bruger, der er klargjort via en API-SCIM-forbindelse på produktniveau, skal muligvis acceptere en invitation for at få adgang til produktet. SCIM på tenantniveau føjer brugere direkte til de tildelte API-organisationer, uden at de skal acceptere en invitation. Nogle SCIM-forløb opretter en afventende invitation uden at sende en mail. Et eksisterende medlem af et ChatGPT-arbejdsområde modtager ikke endnu en invitation til arbejdsområdet, når den tilsvarende tenantbruger bliver SCIM-administreret.
Bed en ejer af arbejdsområdet om at gennemgå afventende invitationer. Ved en manuel invitation kan ejeren vælge Send invitation igen, hvis muligheden er tilgængelig. SCIM-administrerede invitationer kan ikke gensendes direkte. En API kan returnere 409 scim_managed_resource. Hvis Inviter medlem er tilgængelig, kan ejeren indtaste den samme mailadresse igen uden at ændre den eksisterende rolle eller pladstype. Kontakt OpenAI-support, hvis invitationen fortsat er blokeret.
Automatisk kontooprettelse kan tilføje ChatGPT-brugere, der opfylder kravene, når de logger ind med en mailadresse på et bekræftet domæne. Funktionen er adskilt fra SCIM og kræver ikke SSO. Hvis arbejdsområdet kræver SSO, skal medarbejderne stadig bruge det til at logge ind.
Gennemgå indstillingen for automatisk kontooprettelse i hvert arbejdsområde, før du opsætter SCIM. Indstillingen kan allerede være slået til, når du opretter et arbejdsområde. Slå den fra, hvis du vil administrere adgangen via SCIM. Brugere, der tilføjes via automatisk kontooprettelse, er ikke nødvendigvis SCIM-administrerede. Derfor mister de muligvis ikke deres produktadgang, når de fjernes hos identitetsudbyderen. Gennemgå brugen af pladser, fjern ikke-administrerede brugere separat, og kontrollér alle adgangsveje ved fratrædelse.
Læs om standardindstillinger og kontrolmuligheder for arbejdsområder her: Administration af din tenant i administrationskonsollen.
Administrer gruppeejerskab, roller og synlighed
Administrer medlemskab af synkroniserede grupper hos din identitetsudbyder. Arbejdsområdeadministratorer kan vedligeholde separate, manuelt administrerede grupper.
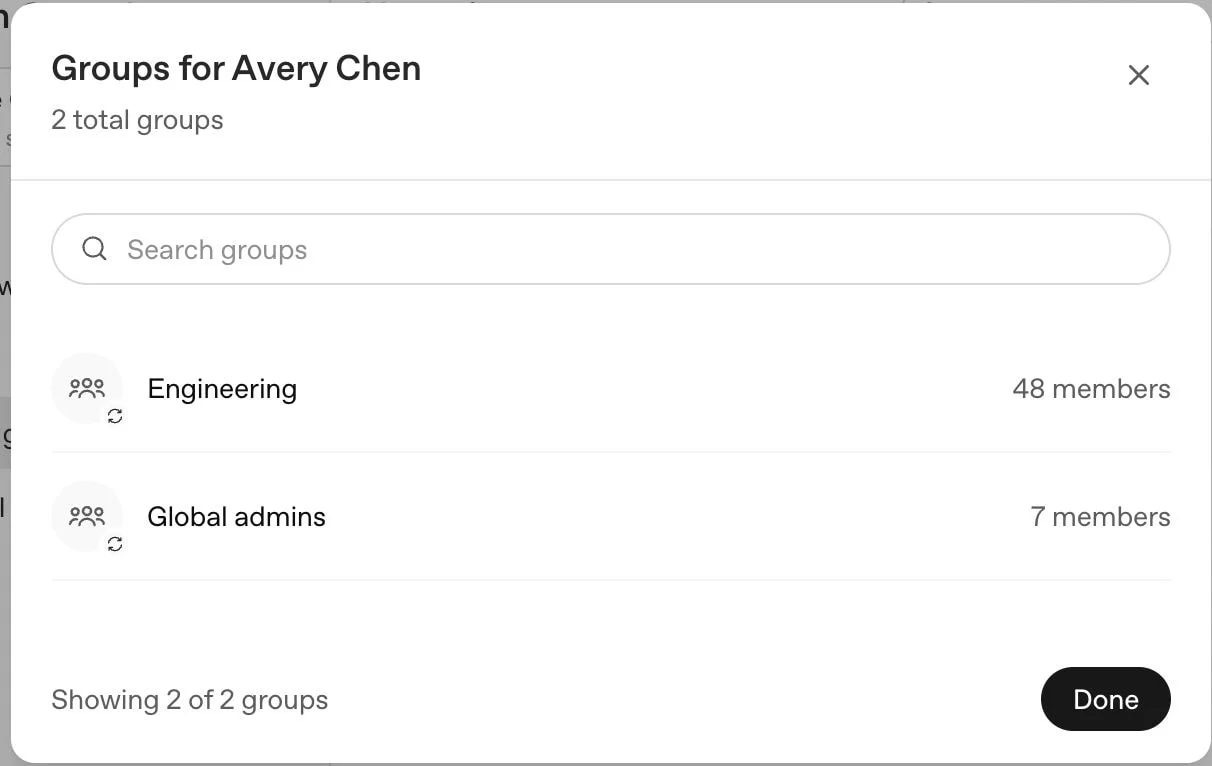
Når et ChatGPT-arbejdsområde migreres til SCIM på lejerniveau, kan en eksisterende arbejdsområdegruppe overtages, hvis dens navn matcher den synkroniserede gruppe præcist. Gennemgå identiske gruppenavne og eksisterende medlemmer med dit OpenAI-kontoteam, før du tildeler adgang. Denne ChatGPT-adfærd gælder ikke for manuelle API-grupper.
Hvis du omdøber en synkroniseret gruppe hos din identitetsudbyder, omdøbes den tilsvarende synkroniserede arbejdsområdegruppe.
SCIM på arbejdsområdeniveau bruger en separat forbindelse. Afhængigt af konfigurationen kan en synkroniseret gruppe med samme navn som en manuel arbejdsområdegruppe lægge gruppens medlemskab under identitetsudbyderens kontrol.
Hvor det understøttes, kan en ejer af arbejdsområdet bruge Tilladelser & roller i det valgte ChatGPT-arbejdsområde til at tildele kvalificerede brugerdefinerede arbejdsområderoller. Synkroniserede grupper kan også understøtte analyse af arbejdsområdet, når funktionen er tilgængelig.
Hvor indstillingen er tilgængelig, styrer Kan findes af brugere af arbejdsområdet under Identitet & adgang i arbejdsområdets indstillinger, om SCIM-administrerede grupper vises, når personer deler GPT'er eller projekter. Hvis indstillingen deaktiveres, kan grupperne blive skjult, og eksisterende gruppedelinger kan blive fjernet, næste gang en GPT eller et projekt opdateres. Ændring af synligheden stopper ikke synkroniseringen og fjerner ikke gruppen. Hvis arbejdsområdet bruger SCIM på lejerniveau, og dets identitetsindstillinger er skrivebeskyttede, er denne kontrol muligvis ikke tilgængelig. Spørg dit OpenAI-kontoteam om de understøttede muligheder.
Test onboarding og offboarding
Føj én testbruger til den relevante applikation eller tildelte gruppe hos identitetsudbyderen.
Vent på en gennemført synkronisering.
Bekræft, at brugeren vises i den tilsigtede lejer eller det tilsigtede produkt og kun modtager den forventede rolle.
Fjern brugeren fra udbydertildelingen eller klargøringsgruppen.
Vent på den næste gennemførte synkronisering, og bekræft, at gruppebaseret adgang fjernes.
Kontrollér direkte invitationer, andre grupper og produktspecifikke roller, som kan bevare separat adgang.
Hvis en person kun fjernes i ChatGPT, kan det være midlertidigt, hvis identitetsudbyderen stadig tildeler personen. Deaktivering af en bruger hos udbyderen fjerner ikke altid applikationstildelingen. Når et medlem af et ChatGPT-arbejdsområde fjernes fra klargøringen, slettes personens OpenAI-konto eller personlige arbejdsområde ikke. Efter en gennemført synkronisering skal du bekræfte, at personen ikke længere er et aktivt medlem af arbejdsområdet, og gennemgå arbejdsområdets licenstildeling. Hvis personen fortsat er aktiv, ikke kan fjernes eller ikke kan få adgang igen efter at være blevet tilføjet på ny, skal du kontakte OpenAI Support. Dataopbevaring i ChatGPT-arbejdsområdet følger politikken for det valgte arbejdsområde.
Fejlfinding af problemer med katalogsynkronisering
| Problem | Det skal du kontrollere |
|---|---|
| Katalogopsætningen mangler eller er blokeret | Kontrollér abonnementet, administratorrollen, den valgte tenant, og om SCIM allerede er aktiv på tenant- eller produktniveau. Koordiner migreringen, før du ændrer en fungerende forbindelse. |
| En bruger eller gruppe vises ikke | Kontrollér applikationstildelinger hos identitetsudbyderen, indstillinger for gruppepush, den valgte tenant, de seneste kataloghændelser og udbyderens normale synkroniseringsinterval. |
| En synkroniseret bruger kan ikke få adgang til et produkt | Kontrollér gruppens tildeling af Produktadgang, invitationen eller medlemskabet til produktet, den påkrævede loginmetode og den produktspecifikke rolle. I redigeringsværktøjet kan du tildele understøttede ChatGPT-arbejdsområder og Ads-konti samt API-organisationer for Enterprise- og Edu-tenants. Ved en API-tildeling skal du kontrollere gruppe- og organisationsmedlemskabet på API-platformen. |
| En fjernet bruger har stadig adgang | Gennemgå tildelingen hos identitetsudbyderen, direkte invitationer, andre synkroniserede eller manuelle grupper og roller i hvert produkt. Når én adgangsvej fjernes, fjernes de øvrige ikke. Kontakt OpenAI-support, hvis brugeren stadig er aktiv efter en vellykket synkronisering, og der ikke er andre adgangsveje tilbage. Afbryd ikke forbindelsen til kataloget for at løse et problem med én konto. |
| En administreret mailadresse er ikke blevet opdateret | Kontrollér den eksisterende synkroniserede bruger, den primære mailadresse, som identitetsudbyderen sender, bekræftelsen af begge maildomæner for katalogets tenant og det seneste synkroniseringsresultat. En forbindelse på ChatGPT-arbejdsområdeniveau kræver også, at begge domæner er bekræftet for det pågældende arbejdsområde. Kontakt OpenAI-support, hvis opdateringen fortsat er blokeret. |
| En mailadresseændring skaber en kontokonflikt | Hvis den nye mailadresse allerede tilhører en anden OpenAI-konto, skal du stoppe og kontakte OpenAI-support. Slet ikke nogen af kontiene, og opret ikke en erstatningsbruger. |
Mange identitetsudbydere synkroniserer ændringer hvert 30. til 40. minut, mens andre sender opdateringer hurtigere. OpenAI har ingen generel funktion til at gennemtvinge en øjeblikkelig katalogsynkronisering.
Ved godkendelses- eller loginfejl, se: Fejlfinding af SSO, adgang til arbejdsområder og domænebekræftelse.
Fjern en katalogforbindelse sikkert
Fjernelse af en aktiv katalogforbindelse på lejerniveau kan ikke fortrydes. Før du afbryder forbindelsen, skal du gennemgå produkttildelingerne med dit OpenAI-kontoteam og bekræfte, hvordan eksisterende medlemskaber håndteres. Afbryd ikke forbindelsen til kataloget for at fjerne eller genoprette én persons adgang.
Åbn lejerens Globale indstillinger i Admin Console.
Vælg Adgang, og åbn derefter Katalog.
Gennemgå den tilsluttede udbyder og de berørte brugere, grupper og produkttildelinger.
Vælg Slet forbindelse.
Bekræft kun ændringen, hvis du vil stoppe synkroniseringen.
Gennemgå de resterende brugere, grupper, produktadgange og administratorroller.
Fjernelsen kan tage op til 5 minutter. Kontakt dit OpenAI-kontoteam, før du erstatter en fungerende forbindelse eller skifter mellem SCIM på produkt- og lejerniveau.