
Überblick
System for Cross-domain Identity Management (SCIM) synchronisiert Benutzer:innen und Gruppen von deinem Identitätsanbieter. SCIM verwaltet die Bereitstellung; Single Sign-On (SSO) regelt, wie sich Personen authentifizieren. Du kannst SCIM unabhängig von SSO konfigurieren.
Verfügbarkeit prüfen und Bereitstellungsumfang auswählen
Deine Optionen hängen von deinen Produkten, deinem Tarif, bestehenden Verzeichnisverbindungen und deiner Administratorrolle ab.
| SCIM-Umfang | Berechtigte Produkte oder Pläne | Administrator:in erforderlich | Wo du es verwalten kannst |
|---|---|---|---|
| Mandantenweit | Berechtigte Tenants, einschließlich Tenants, die ausschließlich Anzeigen nutzen, können unterstützte ChatGPT-Workspaces und Anzeigenkonten zuweisen. Enterprise- und Edu-Tenants können außerdem Organisationen der API-Plattform zuweisen. | Global Admin | Admin Console. |
| ChatGPT-Workspace | Berechtigte ChatGPT Enterprise- oder Edu-Workspaces. | Workspace-Eigentümer:in | Der ausgewählte Workspace. |
| API-Organisation | Berechtigte API-Organisationen mit einem unterstützten Custom- oder Unlimited-Abrechnungsplan. | Eigentümer:in der API-Organisation | API-Plattform. |
| Nicht verfügbar | Eigenständige Pläne für ChatGPT Business und ChatGPT for Teachers; verwende eine andere unterstützte Onboarding-Methode. | Workspace-Eigentümer:in oder Admin | Der relevante ChatGPT-Workspace. |
Ein eigenständiger ChatGPT Business-Plan und ChatGPT for Teachers enthalten SCIM nicht. Mandantenweites SCIM erfordert mindestens eine verifizierte Domain und einen berechtigten ChatGPT Enterprise-Workspace, ChatGPT Edu-Workspace oder ein Ads-Konto. Ein Business-Workspace kann nur einbezogen werden, wenn derselbe Mandant auch über einen berechtigten ChatGPT Enterprise-Workspace verfügt und der Business-Workspace unter „Produktzugriff“ verfügbar ist. Die automatische Kontoerstellung ist von SCIM getrennt und erfordert weder SSO noch die Synchronisierung von Verzeichnisbenutzern und -gruppen.
Informationen zur Einrichtung des ChatGPT Business-Workspace und zu Tariflimits findest du unter: Einrichten von Single Sign-On für ChatGPT Business.
Für Mitarbeitende, die bereits ein persönliches ChatGPT-Konto verwenden, siehe: Onboarding von Mitarbeitenden mit bestehenden ChatGPT-Konten.
SCIM auf Mandanten- oder Produktebene auswählen
Tenant-weites SCIM kann unterstützte ChatGPT-Workspaces und Anzeigenkonten bereitstellen. Enterprise- und Edu-Tenants können außerdem API-Organisationen über synchronisierte Gruppenzuweisungen bereitstellen. Bestehende Verbindungen auf Produktebene verwalten weiterhin einen berechtigten ChatGPT-Workspace oder eine berechtigte API-Organisation.
Wenn dein ChatGPT-Workspace eine Auswahl bietet:
Mit SCIM nur für diesen Workspace verwenden wird eine Workspace-spezifische Verbindung erstellt.
Option zur produktübergreifenden Erweiterung beibehalten öffnet die mandantenweite Einrichtung in der Admin Console.
Für die Verwendung der Admin Console musst du eine vorhandene SCIM-Verbindung auf Produktebene nicht ersetzen. Tenant-weite und produktbezogene SCIM-Verbindungen können beide aktiviert werden. Du kannst jedoch die Tenant-weite Zuweisung für Produktzugriff für einen ChatGPT-Workspace oder eine API-Organisation nicht ändern, solange für diese Ressource SCIM auf Produktebene aktiviert ist. Stimme jede Migration mit deinem OpenAI-Account-Team ab, bevor du eine funktionierende Verbindung änderst.
Prüfe vor dem Ändern von Bereichen die vorhandenen Nutzer:innen, Gruppen, Produktzuweisungen und Rollen. Stimme jede Migration mit deinem OpenAI-Account-Team ab. Lösche keine funktionierende Verbindung, um einen Einrichtungsfehler zu beheben.
Tenant-weites SCIM kann die E-Mail-Adresse eines bestehenden OpenAI-Kontos nicht ändern, und der OpenAI-Support kann diese Änderung nicht manuell vornehmen. Wenn du verwaltete E-Mail-Adressen aktualisieren musst, verwende stattdessen eine geeignete SCIM-Verbindung auf ChatGPT-Workspace-Ebene.
Mandantenverzeichnis verbinden
Ein Global Admin kann die Admin Console verwenden, um ein gemeinsames, Tenant-weites Verzeichnis für berechtigte Enterprise- oder Edu-Workspaces und Anzeigenkonten zu verbinden. Enterprise- und Edu-Tenants können dieses Verzeichnis auch verwenden, um synchronisierte Gruppen API-Organisationen zuzuweisen. Bevor du beginnst, verifiziere mindestens eine Domain für denselben Tenant. Einzelne Anzeigenkonten verfügen nicht über separate SCIM-Verzeichnisse. Tenant-weites SCIM kann die E-Mail-Adresse eines bestehenden OpenAI-Kontos nicht ändern, und der OpenAI-Support kann diese Änderung nicht manuell vornehmen.
Melde dich als Global Admin bei der Admin Console an.
Wähle den richtigen OpenAI-Mandanten aus und öffne Globale Einstellungen.
Wähle Zugriff aus und öffne dann Verzeichnis.
Wähle Verzeichnissynchronisierung (SCIM) aktivieren aus.
Konfiguriere die Identitätsanbieter-Anwendung mit den für diesen Mandanten angezeigten Werten.
Weise in deinem Identitätsanbieter ein oder zwei eindeutig benannte Pilotgruppen oder Benutzer:innen zu.
Kehre zum Verzeichnis zurück und bestätige, dass die Verbindung Aktiv wird.
Die Ersteinrichtung kann bis zu 5 Minuten dauern. Wenn die Einrichtung nicht abgeschlossen ist, wähle Einrichtung fortsetzen aus. Wähle Einrichtung abbrechen nur aus, wenn du die unvollständige Verbindung verwerfen möchtest.
Überprüfe den Verbindungsstatus und die letzten Verzeichnisereignisse, um die Verbindung zu prüfen oder einen fehlenden Benutzer oder eine fehlende Gruppe zu untersuchen. Um Gruppenzuweisungen zu überprüfen, öffne Verzeichnis verwalten und wähle Produktzugriff verwalten aus.
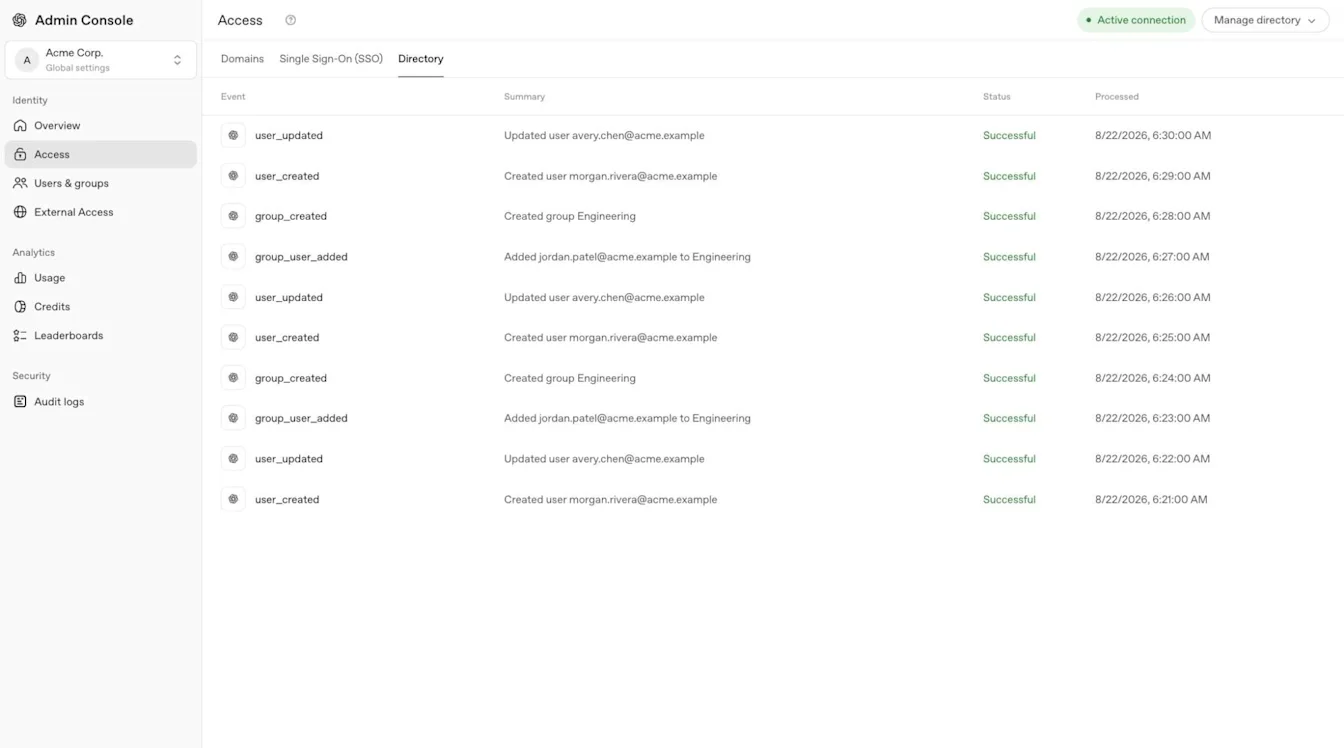
Je nach Identitätsanbieter können SSO und SCIM eine gemeinsame Anwendung verwenden oder separate Anwendungen erfordern. Befolge die anbieterspezifischen Anweisungen und verwende die Verbindungswerte eines anderen Workspace oder einer anderen API-Organisation nicht erneut.
Unterstützte Integrationen können Okta, Microsoft Entra ID, Google Workspace, PingFederate, OneLogin und Rippling umfassen. Zusätzliche benutzerdefinierte SCIM- oder SFTP-basierte Optionen hängen von den Integrationen ab, die für deinen Mandanten verfügbar sind.
Ein ChatGPT-Workspace-Verzeichnis verbinden
Melde dich als Workspace-Eigentümer:in eines berechtigten Enterprise- oder Edu-Workspace an.
Öffne Workspace-Einstellungen und wähle dann Identität und Zugriff aus.
Suche Verzeichnissynchronisierung (SCIM) und wähle Verzeichnissynchronisierung aktivieren aus.
Wenn eine Option angezeigt wird, wähle SCIM nur für diesen Workspace verwenden aus.
Schließe die anbieterspezifische Einrichtung ab und weise die vorgesehenen Benutzer:innen oder Gruppen zu.
Vergewissere dich, dass synchronisierte Benutzer:innen oder Gruppen im ausgewählten Workspace angezeigt werden.
Wenn die Verzeichnissteuerungen des Workspace schreibgeschützt sind, wähle Cloud Console ↗, falls angezeigt, und bitte einen Global Admin, die mandantenweite Verbindung in der Admin Console zu verwalten.
API-Organisationsverzeichnis auf Produktebene verbinden
Melde dich als Eigentümer:in einer berechtigten API-Organisation bei der API-Plattform an.
Wähle die richtige API-Organisation aus und öffne die Identität-Einstellungen.
Starte die verfügbare Einrichtung für die Verzeichnissynchronisierung.
Konfiguriere die Identitätsanbieter-Anwendung mit den Werten für diese API-Organisation.
Weise in deinem Identitätsanbieter die vorgesehenen Benutzer:innen oder Gruppen zu.
Bestätige, dass eingeladene Benutzer:innen der richtigen API-Organisation beitreten.
Diese Schritte konfigurieren eine SCIM-Verbindung auf Produktebene für die API-Plattform. Für Tenant-synchronisierte SCIM-Gruppen können mit Produktzugriff unterstützte ChatGPT-Workspaces und Anzeigenkonten zugewiesen werden. API-Organisationen sind in diesem Editor nicht verfügbar. Überprüfe die Anzeigenkontorollen im ausgewählten Anzeigenkonto. Wenn die Einstellungen für die API-Identität nicht verfügbar sind, wende dich an den:die Eigentümer:in deiner API-Organisation oder an das OpenAI-Account-Team, um deine Berechtigung und Einrichtung zu bestätigen.
Mitglieder von API-Organisationen, Projekte, Abrechnung und API-spezifische Rollen werden weiterhin in der API-Plattform verwaltet.
SCIM für API-Organisationen kann auch Gruppen von deinem Identitätsanbieter synchronisieren. Verwalte diese Gruppen und weise unterstützte API-Rollen in der API-Plattform zu.
Synchronisierte Gruppen und Produktzugriff zuweisen
Öffne in der Admin Console die Globalen Einstellungen des Mandanten und wähle dann Benutzer und Gruppen > SCIM-Gruppen aus.
Wähle die synchronisierte Gruppe aus.
Wähle unter Produktzugriff die Option Zugriff konfigurieren aus oder öffne die vorhandene Zuweisung.
Wähle einen unterstützten ChatGPT-Workspace, eine unterstützte API-Organisation oder ein unterstütztes Anzeigenkonto aus.
Überprüfe die Ressource, die vorhandenen Zuweisungen und die verfügbaren Rolleninformationen.
Wähle Speichern.
Öffne den ausgewählten Workspace oder das ausgewählte Anzeigenkonto oder überprüfe die API-Gruppe auf der API-Plattform. Bestätige, dass die Gruppe angezeigt wird. Wenn ein neues ChatGPT-Workspace-Mitglied fehlt, prüfe die ausstehenden Einladungen.
Durch das Zuweisen einer synchronisierten Gruppe zu einem ChatGPT-Workspace wird eine entsprechende Workspace-Gruppe erstellt. Wenn eine Person noch kein Mitglied des Workspace ist, erstellt OpenAI eine Einladung mit der Rolle Mitglied.
Die Person tritt der Workspace-Gruppe bei, nachdem sie die Einladung angenommen hat. Je nach Workspace-Einstellungen wird für die Einladung möglicherweise keine E-Mail generiert. Bestehende Workspace-Mitglieder behalten ihre aktuelle Rolle und ihren aktuellen Benutzerlizenztyp.
Du kannst dieselbe synchronisierte Gruppe mehreren unterstützten ChatGPT-Workspaces, API-Organisationen und Anzeigenkonten zuweisen. Weise jede Ressource separat zu; der Zugriff auf eine Ressource gewährt keinen Zugriff auf eine andere.
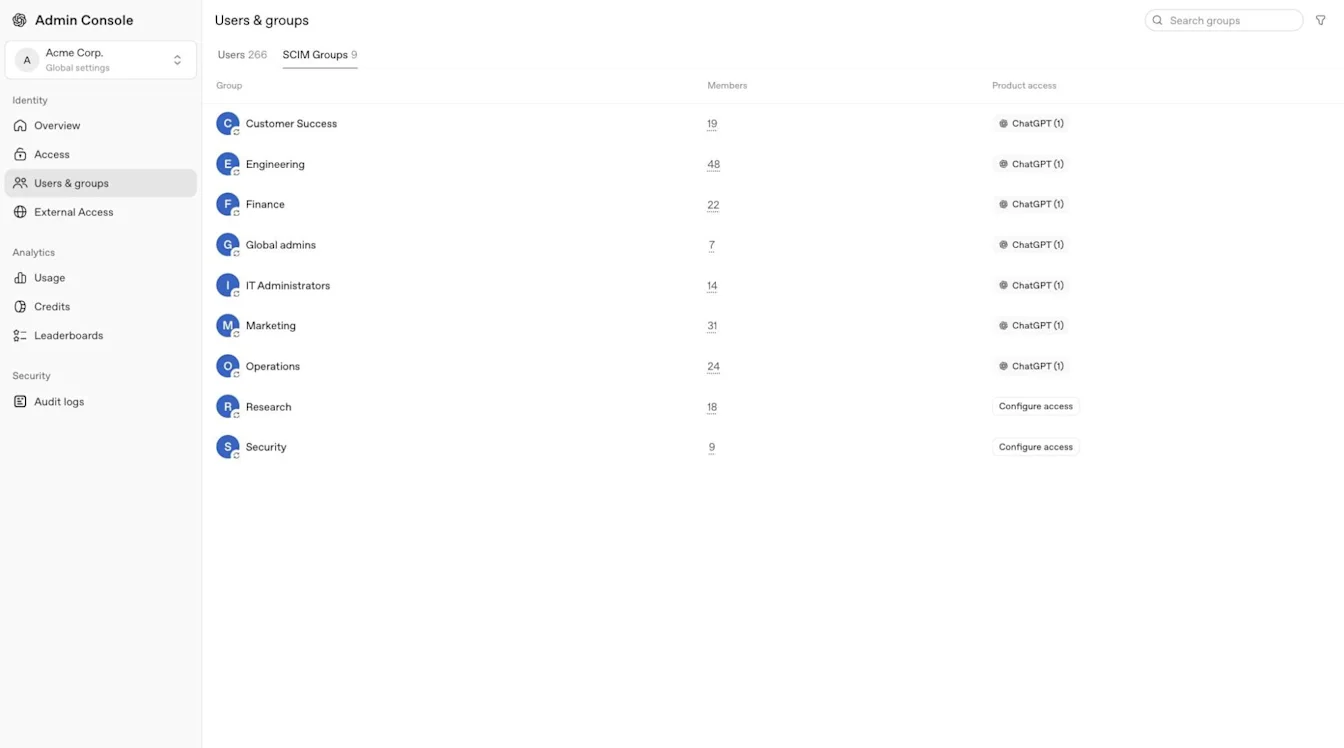
Der Editor für Produktzugriff unterstützt ChatGPT-Workspaces, Anzeigenkonten und API-Organisationen für Enterprise- und Edu-Tenants. Damit werden weder die ChatGPT-Workspace-Eigentümerrolle noch benutzerdefinierte ChatGPT-Workspace-Rollen zugewiesen. Überprüfe die Anzeigenkontorollen im ausgewählten Anzeigenkonto und konfiguriere benutzerdefinierte Rollen im ausgewählten ChatGPT-Workspace.
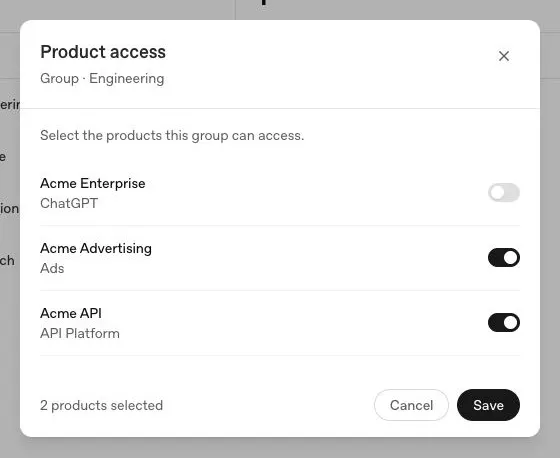
Überprüfe bestehende Berechtigungen, bevor du den Zugriff erweiterst. Eine synchronisierte Gruppe hat möglicherweise bereits Zugriff auf einen ChatGPT-Workspace, eine API-Organisation oder ein Anzeigenkonto. Verwende die Rolle mit den geringsten erforderlichen Berechtigungen und bitte einen globalen Admin, unerwarteten Zugriff zu untersuchen.
Wenn du einer synchronisierten Gruppe über Produktzugriff Zugriff auf ein Anzeigenkonto gewährst, ist ihre anfängliche Kontorolle Mitglied. Überprüfe die kontospezifische Rolle und verwende den Zugriff mit den geringsten erforderlichen Berechtigungen.
Informationen zu anzeigenspezifischen Berechtigungen findest du unter: Identität und Zugriff für Ads Manager verwalten.
Zugriff auf die API-Organisation verwalten
Durch das Zuweisen einer synchronisierten Gruppe zu einer API-Organisation werden deren Nutzer:innen direkt hinzugefügt, ohne dass sie eine Einladung annehmen müssen. SCIM erstellt fehlende Organisationsmitgliedschaften und übernimmt berechtigte bestehende Mitgliedschaften. Bestehende Mitglieder behalten ihre Organisationsrolle.
OpenAI erstellt in der API-Organisation eine separate, von SCIM verwaltete Gruppe. Eine vorhandene manuelle API-Gruppe mit demselben Namen bleibt getrennt. Verwalte synchronisierte Gruppenmitgliedschaften in deinem Identitätsanbieter und prüfe die entsprechende Gruppe in der API-Plattform.
SCIM verwaltet die Mitgliedschaften, die es erstellt oder übernimmt. Das Entfernen der letzten qualifizierenden Gruppenzuweisung kann eine Organisationsmitgliedschaft entfernen, auch wenn sie ursprünglich manuell hinzugefügt wurde. Eine weitere qualifizierende Zuweisung kann den Zugriff aufrechterhalten. Manuelle Mitgliedschaften, die SCIM nicht übernommen hat, werden weiterhin separat verwaltet.
Eine Zuweisung zu einer API-Organisation gewährt nicht für jedes API-Projekt Zugriff. Überprüfe die Projektmitgliedschaft und Berechtigungen separat in der API-Plattform. Teste mit einer kleinen Gruppe und überprüfe bestehende Mitgliedschaften, bevor du Zugriff zuweist.
Benutzereinträge, Einladungen und Gruppen verwalten
Ein synchronisierter Verzeichniseintrag gewährt nicht automatisch Zugriff auf alle ChatGPT-Workspaces, API-Organisationen oder Ads-Konten. Produktmitgliedschaft, Gruppenzuweisung, Anmelderichtlinie und produktspezifische Rollen gelten weiterhin.
Bestehende Benutzer:innen abgleichen und Einschränkungen bei E-Mail-Änderungen verstehen
Bei der Bereitstellung wird ein bestehendes OpenAI-Konto anhand seiner konfigurierten geschäftlichen E-Mail-Adresse abgeglichen. Bestätige, dass die E-Mail-Adresse des Identitätsanbieters, die Einladungsadresse und das vorgesehene OpenAI-Konto derselben Person zugeordnet sind. Konfiguriere deinen Identitätsanbieter so, dass er für jede:n Nutzer:in genau eine primäre E-Mail-Adresse übermittelt.
Tenant-weites SCIM kann die E-Mail-Adresse eines bestehenden OpenAI-Kontos nicht ändern, und der OpenAI-Support kann diese Änderung nicht manuell vornehmen. Eine berechtigte ChatGPT-SCIM-Verbindung auf Workspace-Ebene kann die E-Mail-Adresse eines akzeptierten, SCIM-verwalteten Mitglieds aktualisieren, wenn E-Mail-Änderungen für diesen Workspace aktiviert sind. Sowohl die alte als auch die neue E-Mail-Domain müssen für denselben Workspace und dessen Tenant verifiziert sein, die neue Adresse darf nicht mit einem anderen OpenAI-Konto verknüpft sein, und die SSO-Zuordnung muss die aktualisierte Adresse verwenden. Aktualisiere den:die bestehende:n SCIM-Nutzer:in und teste zuerst ein Konto.
Wenn eine synchronisierte Einladung eine veraltete E-Mail-Adresse verwendet, lösche das Konto nicht, entferne den Verzeichnisdatensatz nicht und erstelle ihn nicht neu, lade die neue Adresse nicht als Ersatz ein und trenne das Verzeichnis nicht. Diese Aktionen können ein separates OpenAI-Konto erstellen und dazu führen, dass bestehende Projekte, Agenten und der Konversationsverlauf mit dem ursprünglichen Konto verknüpft bleiben. Überprüfe die Verzeichniskonfiguration und wende dich an den OpenAI-Support, bevor du Änderungen vornimmst. Der OpenAI-Support kann die E-Mail-Adresse eines Kontos, das über Tenant-weites SCIM verwaltet wird, nicht manuell ändern.
Wenn ein:e vorhandene:r Tenant-Nutzer:in oder eine vorhandene Tenant-Gruppe mit einem synchronisierten Verzeichnisdatensatz übereinstimmt, kann dieses Objekt von deinem Identitätsanbieter verwaltet werden. Bestehende manuell erstellte ChatGPT-Workspace-Einladungen und Mitgliedschaften werden nicht automatisch über SCIM verwaltet.
Ein bestehendes Workspace-Mitglied kann einer synchronisierten Workspace-Gruppe beitreten, ohne dass die bestehende Mitgliedschaft, die bestehende Rolle oder der bestehende Benutzerlizenztyp geändert wird. Entferne manuell gewährten Workspace-Zugriff beim Offboarding separat.
Einladungen und automatische Kontoerstellung verstehen
Ein:e neu bereitgestellte:r ChatGPT-Nutzer:in oder ein:e Nutzer:in, der:die über eine API-SCIM-Verbindung auf Produktebene bereitgestellt wurde, muss möglicherweise eine Einladung annehmen, bevor er:sie dem Produkt beitreten kann. Tenant-weites SCIM fügt Nutzer:innen direkt den zugewiesenen API-Organisationen hinzu, ohne dass sie eine Einladung annehmen müssen. Einige SCIM-Abläufe erstellen eine ausstehende Einladung, ohne eine E-Mail zu senden. Ein bestehendes ChatGPT-Workspace-Mitglied erhält keine weitere Workspace-Einladung, wenn der:die zugehörige Tenant-Nutzer:in über SCIM verwaltet wird.
Bitte eine:n Workspace-Eigentümer:in, ausstehende Einladungen zu überprüfen. Bei einer manuellen Einladung kann der:die Eigentümer:in, sofern verfügbar, Einladung erneut senden auswählen. SCIM-verwaltete Einladungen können nicht direkt erneut gesendet werden; eine API kann „409 scim_managed_resource“ zurückgeben. Wenn Mitglied einladen verfügbar ist, kann der:die Eigentümer:in dieselbe E-Mail-Adresse erneut eingeben, ohne die bestehende Rolle oder den bestehenden Lizenztyp zu ändern. Wende dich an den OpenAI-Support, wenn die Einladung weiterhin blockiert ist.
Mit der automatischen Kontoerstellung können berechtigte ChatGPT-Nutzer:innen hinzugefügt werden, wenn sie sich mit einer E-Mail-Adresse aus einer verifizierten Domain anmelden. Dies ist unabhängig von SCIM und erfordert kein SSO. Vermeide es, die automatische Kontenerstellung und SCIM gleichzeitig zu aktivieren. Nutzer:innen, die auf diese Weise erstellt wurden, werden möglicherweise nicht über SCIM verwaltet, sodass ihnen durch das Entfernen aus dem Identitätsanbieter möglicherweise nicht der Produktzugriff entzogen wird. Überprüfe die Nutzung von Benutzerlizenzen, entferne nicht verwaltete Nutzer:innen separat und prüfe beim Offboarding jeden Zugriffspfad.
Gruppeninhaberschaft, Rollen und Sichtbarkeit verwalten
Verwalte synchronisierte Gruppenmitgliedschaften in deinem Identitätsanbieter. Workspace-Administratoren können separate, manuell verwaltete Gruppen pflegen.
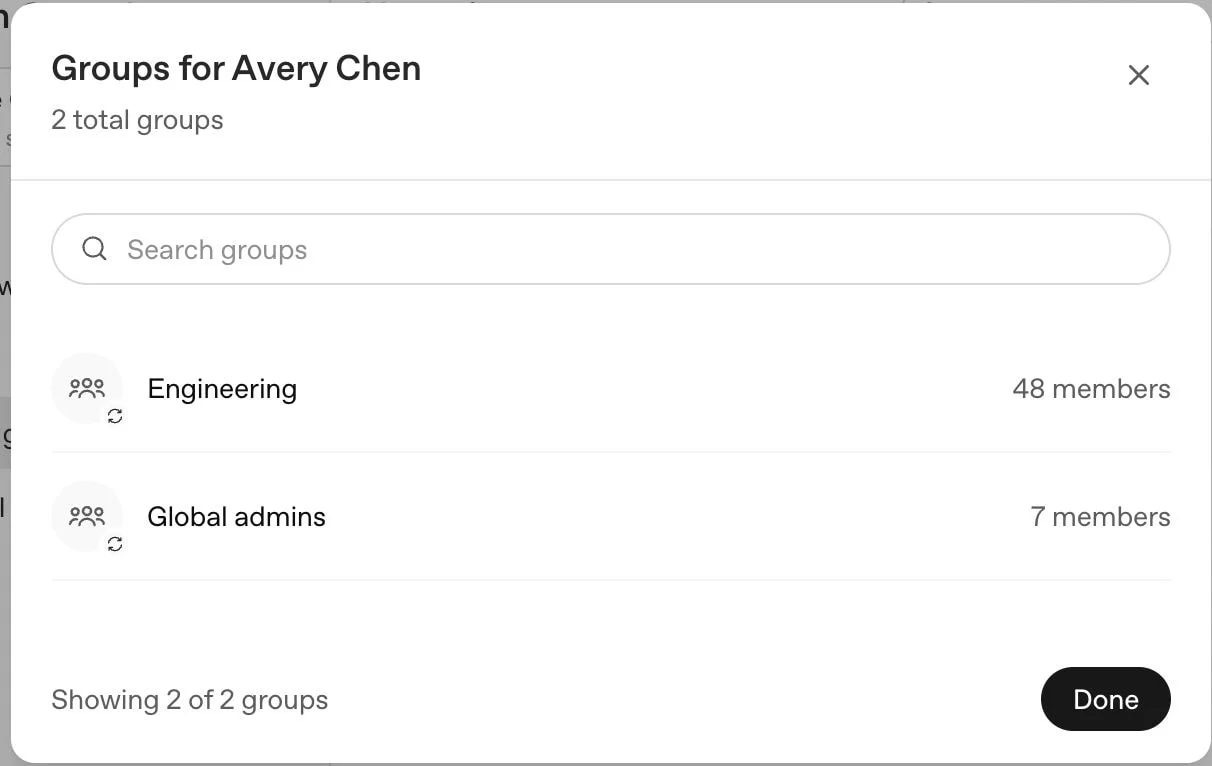
Bei der Migration eines ChatGPT-Workspace zu Tenant-weitem SCIM kann eine bestehende Workspace-Gruppe übernommen werden, wenn ihr Name genau mit dem der synchronisierten Gruppe übereinstimmt. Überprüfe doppelte Gruppennamen und bestehende Mitglieder gemeinsam mit deinem OpenAI-Account-Team, bevor du Zugriff zuweist. Dieses ChatGPT-Verhalten gilt nicht für manuelle API-Gruppen.
Wenn du eine synchronisierte Gruppe in deinem Identitätsanbieter umbenennst, wird die zugehörige synchronisierte Workspace-Gruppe umbenannt.
SCIM auf Workspace-Ebene verwendet eine separate Verbindung. Je nach Konfiguration kann eine synchronisierte Gruppe mit demselben Namen wie eine manuelle Workspace-Gruppe die Mitgliedschaft dieser Gruppe unter die Kontrolle des Identitätsanbieters stellen.
Sofern unterstützt, kann ein:e Workspace-Eigentümer:in im ausgewählten ChatGPT-Workspace Berechtigungen und Rollen verwenden, um berechtigte benutzerdefinierte Workspace-Rollen zuzuweisen. Synchronisierte Gruppen können, sofern verfügbar, auch Workspace-Analysen unterstützen.
Sofern verfügbar, legt Für Workspace-Nutzer:innen sichtbar in den Identität und Zugriff-Einstellungen des Workspace fest, ob SCIM-verwaltete Gruppen angezeigt werden, wenn Nutzer:innen GPTs oder Projekte teilen. Wenn die Einstellung deaktiviert wird, können diese Gruppen ausgeblendet und vorhandene Gruppenfreigaben entfernt werden, wenn ein GPT oder Projekt das nächste Mal aktualisiert wird. Das Ändern der Sichtbarkeit beendet die Synchronisierung nicht und entfernt die Gruppe nicht. Wenn der Workspace Tenant-weites SCIM verwendet und dessen Identitätseinstellungen schreibgeschützt sind, ist diese Einstellung möglicherweise nicht verfügbar. Wende dich bezüglich unterstützter Optionen an dein OpenAI-Account-Team.
Onboarding und Offboarding testen
Füge der vorgesehenen Anwendung des Identitätsanbieters oder der zugewiesenen Gruppe einen Testbenutzer hinzu.
Warte, bis die Synchronisierung erfolgreich abgeschlossen wurde.
Bestätige, dass der oder die Benutzer:in im vorgesehenen Mandanten oder Produkt erscheint und nur die erwartete Rolle erhält.
Entferne den oder die Benutzer:in aus der Zuweisung des Identitätsanbieters oder der Bereitstellungsgruppe.
Warte auf die nächste erfolgreiche Synchronisierung und bestätige, dass der aus der Gruppe abgeleitete Zugriff entfernt wurde.
Überprüfe direkte Einladungen, andere Gruppen und produktspezifische Rollen, die weiterhin gesonderten Zugriff gewähren könnten.
Wenn du eine Person nur in ChatGPT entfernst, ist dies möglicherweise nur vorübergehend wirksam, wenn der Identitätsanbieter diese Person weiterhin zuweist. Das Deaktivieren eines:einer Nutzer:in beim Anbieter entfernt nicht immer die Anwendungszuweisung. Durch die Aufhebung der Bereitstellung eines ChatGPT-Workspace-Mitglieds wird weder das OpenAI-Konto noch der persönliche Workspace der Person gelöscht. Vergewissere dich nach einer erfolgreichen Synchronisierung, dass die Person kein aktives Workspace-Mitglied mehr ist, und überprüfe die Lizenzplatzzuweisung des Workspace. Wenn die Person weiterhin aktiv bleibt, nicht entfernt werden kann oder nach dem erneuten Hinzufügen den Zugriff nicht wiedererlangen kann, wende dich an den OpenAI-Support. Die Datenaufbewahrung im ChatGPT-Workspace erfolgt gemäß der Richtlinie des ausgewählten Workspace.
Probleme bei der Verzeichnissynchronisierung beheben
| Problem | Was du prüfen solltest |
|---|---|
| Die Einrichtung des Verzeichnisses fehlt oder ist blockiert | Bestätige den Tarif, die Administratorrolle, den ausgewählten Mandanten und ob SCIM bereits mandantenweit oder auf Produktebene aktiv ist. Koordiniere die Migration, bevor du eine funktionierende Verbindung änderst. |
| Ein Benutzer oder eine Gruppe wird nicht angezeigt | Überprüfe die Anwendungszuweisungen des Identitätsanbieters, die Group-Push-Einstellungen, den ausgewählten Mandanten, die letzten Verzeichnisereignisse und das übliche Synchronisierungsintervall des Anbieters. |
| Ein synchronisierter Benutzer kann nicht auf ein Produkt zugreifen | Überprüfe die Produktzugriff-Zuweisung der Gruppe, die Produkteinladung oder -mitgliedschaft, die erforderliche Anmeldemethode und die produktspezifische Rolle. Der Editor kann unterstützte ChatGPT-Workspaces und Anzeigenkonten sowie API-Organisationen für Enterprise- und Edu-Tenants zuweisen. Überprüfe bei einer API-Zuweisung die Mitgliedschaft der Gruppe und der Organisation in der API-Plattform. |
| Ein entfernter Benutzer hat weiterhin Zugriff | Überprüfe die Zuweisung des Identitätsanbieters, direkte Einladungen, andere synchronisierte oder manuelle Gruppen sowie die Rollen in den einzelnen Produkten. Das Entfernen eines Zugriffspfads entfernt keinen anderen. Wenn der oder die Benutzer:in nach einer erfolgreichen Synchronisierung weiterhin aktiv ist und kein anderer Zugriffspfad mehr besteht, wende dich an den OpenAI-Support. Trenne nicht die Verbindung zum Verzeichnis, um ein einzelnes Konto zu reparieren. |
| Eine Aktualisierung der E-Mail-Adresse führt zu einem Kontokonflikt | Wenn die Ziel-E-Mail-Adresse bereits zu einem anderen OpenAI-Konto gehört, brich den Vorgang ab und wende dich an den OpenAI-Support. Lösche keines der beiden Konten und erstelle keinen Ersatzbenutzer. |
Viele Identitätsanbieter synchronisieren Änderungen alle 30 bis 40 Minuten, während andere Aktualisierungen früher senden. Es gibt keine allgemeine Möglichkeit von OpenAI, eine sofortige Verzeichnissynchronisierung zu erzwingen.
Informationen zu Authentifizierungs- oder Anmeldefehlern findest du unter: Fehlerbehebung bei SSO, Workspace-Zugriff und Domain-Verifizierung.
Eine Verzeichnisverbindung sicher entfernen
Das Entfernen einer aktiven Tenant-weiten Verzeichnisverbindung kann nicht rückgängig gemacht werden. Überprüfe vor dem Trennen der Verbindung gemeinsam mit deinem OpenAI-Account-Team die Produktzuweisungen und bestätige, wie vorhandene Mitgliedschaften behandelt werden. Trenne nicht die Verbindung zum Verzeichnis, um den Zugriff einer einzelnen Person zu entfernen oder wiederherzustellen.
Öffne in der Admin Console die Globalen Einstellungen des Mandanten.
Wähle Zugriff aus und öffne dann Verzeichnis.
Überprüfe den verbundenen Anbieter und die betroffenen Benutzer:innen, Gruppen und Produktzuweisungen.
Wähle Verbindung löschen aus.
Bestätige die Änderung nur, wenn du beabsichtigst, die Synchronisierung zu beenden.
Überprüfe die verbleibenden Benutzer:innen, Gruppen, Produktzugriffe und Administratorrollen.
Das Entfernen kann bis zu 5 Minuten dauern. Wende dich an dein OpenAI-Account-Team, bevor du eine funktionierende Verbindung ersetzt oder zwischen SCIM auf Produktebene und Tenant-weitem SCIM wechselst.