
Administrator-API-Funktionen
Die Admin-API ermöglicht es Eigentümer:innen von API-Plattform-Organisationen und Sicherheitsteams, ihre API-Plattform-Organisationen programmgesteuert zu verwalten, Richtlinien für das Identitäts- und Zugriffsmanagement durchzusetzen und Sicherheits- sowie Compliance-Anforderungen zu unterstützen.
Mit der Admin-API kannst du:
Einladungen in einer API-Plattform-Organisation auflisten, erstellen, abrufen und löschen.
Nutzer in einer API-Plattform-Organisation auflisten, erstellen, aktualisieren, abrufen und löschen.
Benutzerrollen in einer API-Plattform-Organisation aktualisieren.
Projekte in einer API-Plattform-Organisation auflisten, hinzufügen, aktualisieren, abrufen und archivieren.
Benutzer:innen in einem Projekt auflisten, hinzufügen, abrufen und entfernen.
Dienstkonten in einem Projekt auflisten, erstellen, abrufen und löschen.
API-Schlüssel in einem Projekt auflisten, abrufen und löschen.
Admin-Schlüssel in einer API-Plattform-Organisation auflisten, erstellen, abrufen und löschen.
Besuche unsere Admin-API-Dokumentation, um mehr zu erfahren.
Wie erstelle ich einen Admin-Schlüssel für eine API-Plattform-Organisation?
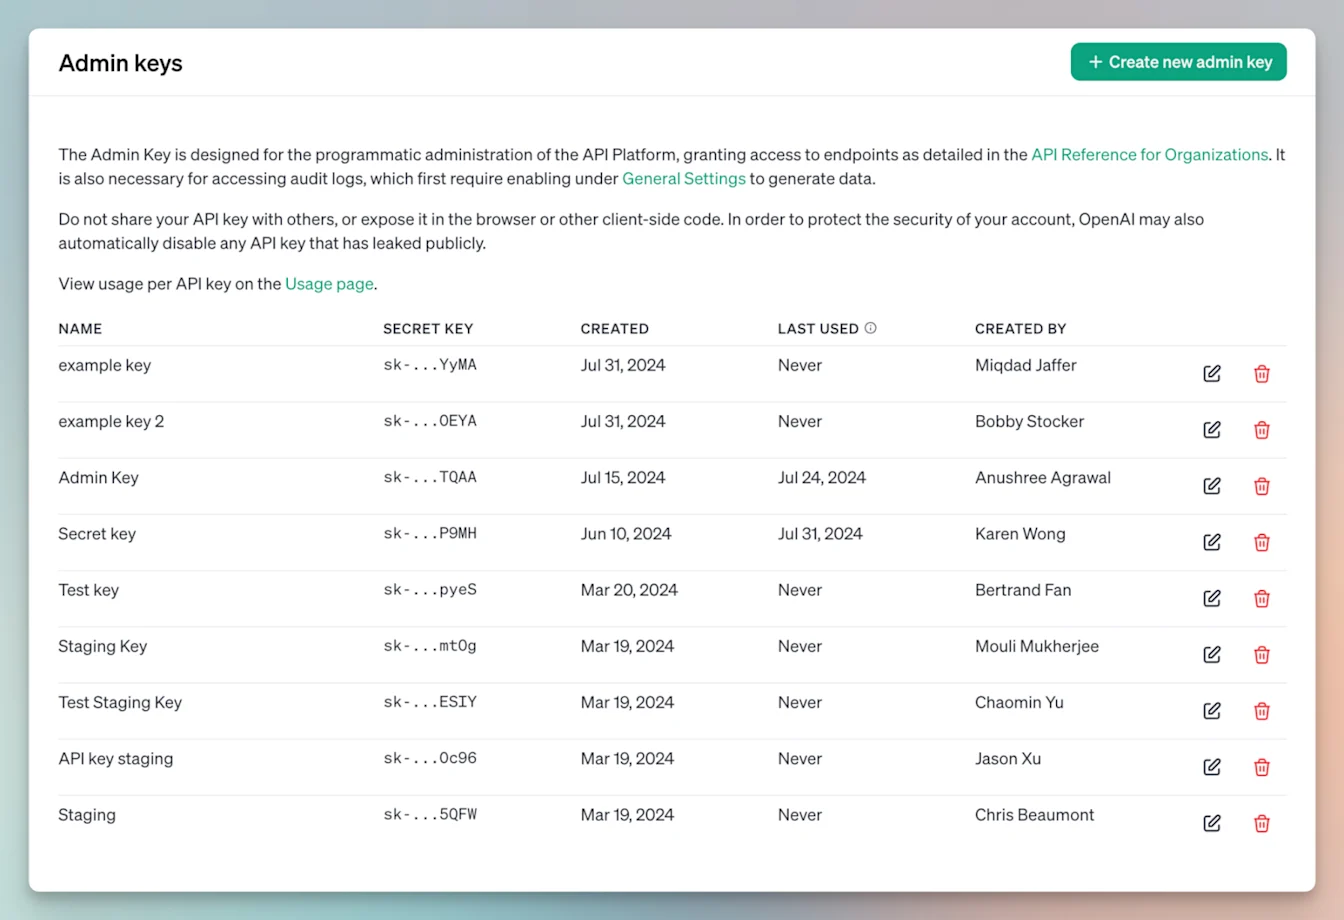
Organisationseigentümer:innen der API-Plattform können Organisations-Admin-Schlüssel in den Organisationseinstellungen der API-Plattform erstellen. Wähle Neuen Admin-Schlüssel erstellen aus, und wähle dann die Berechtigungen aus, die für deine Integration erforderlich sind.
Admin-Schlüssel für API-Plattform-Organisationen sind von ChatGPT-Workspace-Admin-Schlüsseln getrennt, die in der Admin Console erstellt werden. Informationen zu Workspace-Schlüsseln findest du unter: Admin-Schlüssel in der Admin Console verwalten.
Besuche unsere Admin-API-Dokumentation, um mehr zu erfahren.
Wer kann Admin-API-Schlüssel verwenden?
Nur Organisationseigentümer:innen der API-Plattform können Admin-Schlüssel für die Organisation erstellen. Admin-API-Schlüssel können verwendet werden, um Admin-API-Anfragen mit den erforderlichen Management-Scopes zu authentifizieren. Einige Endpunkte für Gruppen und Rollen erfordern Scopes, die in Organization Administration nicht enthalten sind. Wenn eine Anfrage einen Missing-Scope-Fehler zurückgibt, prüfe die erforderlichen Berechtigungen des Endpunkts und kontaktiere den OpenAI-Support, bevor du umfassendere Zugriffsrechte gewährst.
Erfahre mehr über Benutzerrollen in API Platform-Organisationen.
Kann ich Daten wiederherstellen, die ich mit der Admin-API gelöscht habe?
Gelöschte Daten können nicht wiederhergestellt werden. Diese API bietet nicht die Möglichkeit, Daten zu löschen, die bei OpenAI für Audit- oder Sicherheitszwecke protokolliert wurden. Alle authentifizierten Anfragen an diese API werden zu Sicherheits- und Compliance-Zwecken protokolliert. Wenn ein Element mit dieser API gelöscht wird, wird es auch aus allen internen Such- und Abrufindizes entfernt.
Wie lange bewahrt OpenAI meine Daten auf, nachdem ich sie über die Admin-API gelöscht habe?
Daten werden intern nicht länger als 30 Tage nach einer Löschanforderung gespeichert.
Ich habe meinen Admin-API-Schlüssel verloren – wie kann ich ihn wiederherstellen?
Wenn ein API-Schlüssel verloren geht, kann er nicht wiederhergestellt werden. Wir empfehlen, den vorherigen Schlüssel aus deinen Admin-Schlüsseln zu löschen und einen neuen zu erstellen.
Funktionen zur Audit-Protokollierung
Die Audit-Logs-API bietet Sicherheitsteams einen unveränderlichen Datensatz administrativer Aktivitäten in API-Plattform-Organisationen. Diese Protokolle können dabei helfen, Sicherheitsprobleme, Compliance-Risiken und Lücken in betrieblichen Verfahren zu erkennen. Du kannst Folgendes verfolgen:
Der Lebenszyklus von API-Schlüsseln — Erstellung, Aktualisierung und Löschung.
Kontoeinladungen – wann die Einladung gesendet, angenommen oder gelöscht wurde.
Der Lebenszyklus von Nutzern und Dienstkonten – Erstellung, Aktualisierungen, Löschungen, Rollenzuweisungen und -änderungen.
Fehler beim Anmelden und Abmelden.
Aktualisierungen der Organisationseinstellungen der API-Plattform.
Der Lebenszyklus von Projekten – Erstellung, Aktualisierungen und Archivierung.
Besuche unsere Audit-Logging-Dokumentation, um mehr zu erfahren.
Wie aktiviere ich das Audit-Logging für meine API-Plattform-Organisation?
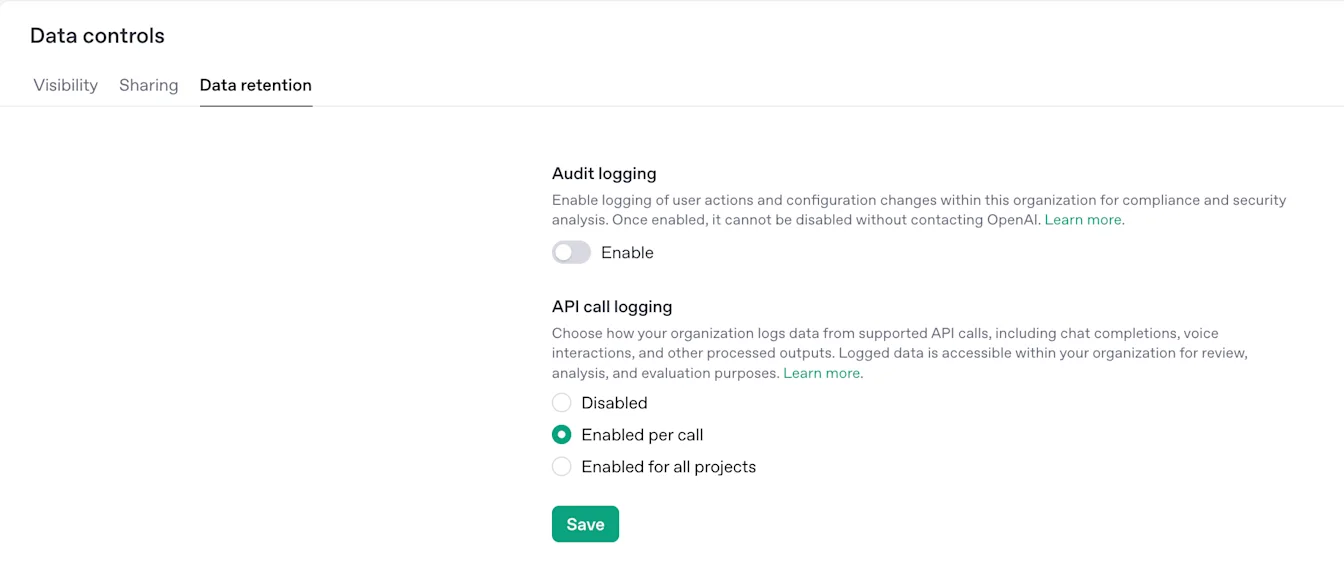
Sobald das Audit-Logging aktiviert ist, kann es in den Organisationseinstellungen nicht mehr deaktiviert werden. Ein:e Eigentümer:in der API-Plattform-Organisation muss sich an den OpenAI-Support wenden, um eine Änderung zu beantragen.
Eigentümer:innen von API-Plattform-Organisationen können die Audit-Protokollierung unter Organisationseinstellungen der API-Plattform > Datenkontrollen > Datenaufbewahrung aktivieren. Wähle unter Audit-Protokollierung die Option Aktivieren aus und speichere deine Änderungen.
Besuche unsere Audit-Logging-Dokumentation, um mehr zu erfahren.
Wer kann die API-Schlüssel für Prüfprotokolle verwenden?
Nur Eigentümer:innen von API-Plattform-Organisationen können einen Admin-Schlüssel für die Organisation erstellen. Um auf Audit-Logs zuzugreifen, erstellst du einen Schlüssel, bei dem Audit-Logs-Scope auf Lesen festgelegt ist, und verwendest ihn mit der Audit-Logs-API. Das Audit-Logging muss aktiviert sein, bevor Audit-Protokolldaten verfügbar sind.
Erfahre mehr über Benutzerrollen in API-Plattform-Organisationen.
Wie lange werden API-Platform-Audit-Logs aufbewahrt?
Audit-Logs der API Platform haben derzeit keine feste Aufbewahrungsdauer oder konfigurierte TTL. OpenAI bewahrt diese Audit-Logs nach bestem Bemühen so lange auf, wie sie verfügbar bleiben, garantiert jedoch keine dauerhafte Verfügbarkeit.
Da Audit-Logs für langfristige Sicherheits-, Compliance- und administrative Überprüfungen nützlich sein können, löscht OpenAI sie nicht automatisch nach einem kurzen, festgelegten Zeitraum. Kunden, die Audit-Logs für ihre eigenen Aufbewahrungs-, Compliance- oder eDiscovery-Richtlinien benötigen, sollten Kopien exportieren und in ihren eigenen Systemen speichern.
Audit-Logs der API Platform erfassen administrative Ereignisse und Ereignisse zur Organisationskonfiguration, z. B. Änderungen an Benutzern, Projekten, API-Schlüsseln, Dienstkonten und Organisationseinstellungen. Sie sind von Kundeninhalten in API-Anfragen und API-Antworten getrennt.
Wirkt sich Zero Data Retention auf Audit-Logs der API Platform aus?
Nein. Zero Data Retention ändert weder die Verfügbarkeit, das Aufbewahrungsverhalten noch die Ereignisinhalte der Audit-Logs der API Platform.
Zero Data Retention gilt für die Aufbewahrung von Kundeninhalten bei der API-Nutzung sowie für Kontrollen zur Missbrauchsüberwachung. Audit-Logs der API Platform sind administrative/konfigurationsbezogene Metadaten zur Organisation und unabhängig davon verfügbar, ob Zero Data Retention aktiviert ist.