
વિહંગાવલોકન
ક્રોસ-ડોમેન ઓળખ વ્યવસ્થાપન સિસ્ટમ (SCIM) તમારા ઓળખ પ્રદાતામાંથી વપરાશકર્તાઓ અને જૂથોને સમન્વયિત કરે છે. SCIM જોગવાઈનું સંચાલન કરે છે; એકલ સાઇન-ઑન (SSO) લોકોની પ્રમાણીકરણ પદ્ધતિનું સંચાલન કરે છે. તમે SSOથી સ્વતંત્ર રીતે SCIM ગોઠવી શકો છો.
ઉપલબ્ધતા તપાસો અને જોગવાઈનું કાર્યક્ષેત્ર પસંદ કરો
તમારા વિકલ્પો તમારા ઉત્પાદનો, યોજના, હાલના ડિરેક્ટરી કનેક્શન અને સંચાલક ભૂમિકા પર આધારિત છે.
| SCIM કાર્યક્ષેત્ર | પાત્ર ઉત્પાદનો અથવા યોજનાઓ | જરૂરી સંચાલક | તેનું સંચાલન ક્યાં કરવું |
|---|---|---|---|
| ટેનન્ટ-વ્યાપી | માત્ર જાહેરાત ધરાવતા ટેનન્ટ સહિત પાત્ર ટેનન્ટ સમર્થિત ChatGPT વર્કસ્પેસ અને જાહેરાત ખાતાં સોંપી શકે છે. Enterprise અને Edu ટેનન્ટ API પ્લેટફોર્મ સંગઠનો પણ સોંપી શકે છે. | વૈશ્વિક સંચાલક | એડમિન કન્સોલ. |
| ChatGPT વર્કસ્પેસ | પાત્ર ChatGPT Enterprise અથવા Edu વર્કસ્પેસ. | વર્કસ્પેસ માલિક | પસંદ કરેલું વર્કસ્પેસ. |
| API સંગઠન | સમર્થિત કસ્ટમ અથવા અમર્યાદિત બિલિંગ યોજના ધરાવતાં પાત્ર API સંગઠનો. | API સંગઠન માલિક | API પ્લેટફોર્મ. |
| ઉપલબ્ધ નથી | સ્વતંત્ર ChatGPT Business અને શિક્ષકો માટેની ChatGPT યોજનાઓ; અન્ય સમર્થિત ઓનબોર્ડિંગ પદ્ધતિ વાપરો. | વર્કસ્પેસ માલિક અથવા સંચાલક | સંબંધિત ChatGPT વર્કસ્પેસ. |
સ્વતંત્ર ChatGPT Business યોજના અને શિક્ષકો માટેની ChatGPTમાં SCIM સામેલ નથી. ટેનન્ટ-વ્યાપી SCIM માટે ઓછામાં ઓછું એક ચકાસાયેલ ડોમેન અને પાત્ર ChatGPT Enterprise વર્કસ્પેસ, ChatGPT Edu વર્કસ્પેસ અથવા જાહેરાત ખાતું જરૂરી છે. Business વર્કસ્પેસ ફક્ત ત્યારે સામેલ થઈ શકે છે જ્યારે એ જ ટેનન્ટ પાસે પાત્ર ChatGPT Enterprise વર્કસ્પેસ પણ હોય અને Business વર્કસ્પેસ ઉત્પાદન ઍક્સેસ હેઠળ ઉપલબ્ધ હોય. આપમેળે ખાતું બનાવવાની સુવિધા SCIMથી અલગ છે, તેને SSOની જરૂર નથી અને તે ડિરેક્ટરીના વપરાશકર્તાઓ તથા જૂથોને સમન્વયિત કરતી નથી.
ChatGPT Business વર્કસ્પેસના સેટઅપ અને યોજનાની મર્યાદાઓ માટે જુઓ: ChatGPT Business માટે એકલ સાઇન-ઑન સેટ કરવું.
પહેલેથી વ્યક્તિગત ChatGPT ખાતું વાપરતા કર્મચારીઓ માટે જુઓ: હાલનાં ChatGPT ખાતાં ધરાવતા કર્મચારીઓનું ઓનબોર્ડિંગ.
ટેનન્ટ-વ્યાપી અથવા ઉત્પાદન-સ્તરનું SCIM પસંદ કરો
ટેનન્ટ-વ્યાપી SCIM સમર્થિત ChatGPT વર્કસ્પેસ અને જાહેરાત ખાતાંની જોગવાઈ કરી શકે છે. Enterprise અને Edu ટેનન્ટ સમન્વયિત જૂથ સોંપણીઓ દ્વારા API સંગઠનોની જોગવાઈ પણ કરી શકે છે. હાલનાં ઉત્પાદન-સ્તરનાં કનેક્શન એક પાત્ર ChatGPT વર્કસ્પેસ અથવા એક પાત્ર API સંગઠનનું સંચાલન કરવાનું ચાલુ રાખે છે.
જો તમારું ChatGPT વર્કસ્પેસ વિકલ્પ આપે છે:
માત્ર આ વર્કસ્પેસ માટે SCIM વાપરો વર્કસ્પેસ-વિશિષ્ટ કનેક્શન બનાવે છે.
ઉત્પાદનોમાં વિસ્તરણ કરવાનો વિકલ્પ રાખો એડમિન કન્સોલમાં ટેનન્ટ-વ્યાપી સેટઅપ ખોલે છે.
એડમિન કન્સોલ વાપરવા માટે હાલનું ઉત્પાદન-સ્તરનું SCIM કનેક્શન બદલવું જરૂરી નથી. ટેનન્ટ-વ્યાપી અને ઉત્પાદન-સ્તરનાં બંને SCIM કનેક્શન સક્ષમ કરી શકાય છે. જોકે, કોઈ ChatGPT વર્કસ્પેસ અથવા API સંગઠન માટે ઉત્પાદન-સ્તરનું SCIM સક્ષમ હોય ત્યારે તમે તે સંસાધનની ટેનન્ટ-વ્યાપી ઉત્પાદન ઍક્સેસ સોંપણી બદલી શકતા નથી. કાર્યરત કનેક્શન બદલતાં પહેલાં કોઈપણ સ્થાનાંતરણ માટે તમારી OpenAI ખાતા ટીમ સાથે સંકલન કરો.
કાર્યક્ષેત્ર બદલતાં પહેલાં હાલના વપરાશકર્તાઓ, જૂથો, ઉત્પાદન સોંપણીઓ અને ભૂમિકાઓની સમીક્ષા કરો. કોઈપણ સ્થાનાંતરણ માટે તમારી OpenAI ખાતા ટીમ સાથે સંકલન કરો. સેટઅપની ભૂલ દૂર કરવા માટે કાર્યરત કનેક્શન કાઢી નાખશો નહીં.
ટેનન્ટ-વ્યાપી SCIM હાલના OpenAI ખાતાનું ઇમેઇલ સરનામું બદલી શકતું નથી અને OpenAI સહાય પણ તે ફેરફાર જાતે કરી શકતી નથી. જો તમારે સંચાલિત ઇમેઇલ સરનામાં અપડેટ કરવાં હોય, તો તેના બદલે પાત્ર ChatGPT વર્કસ્પેસ-સ્તરનું SCIM કનેક્શન વાપરો.
ટેનન્ટ ડિરેક્ટરી જોડો
વૈશ્વિક સંચાલક પાત્ર Enterprise અથવા Edu વર્કસ્પેસ અને જાહેરાત ખાતાં માટે સહિયારી, ટેનન્ટ-વ્યાપી ડિરેક્ટરી જોડવા એડમિન કન્સોલ વાપરી શકે છે. Enterprise અને Edu ટેનન્ટ આ ડિરેક્ટરીનો ઉપયોગ સમન્વયિત જૂથોને API સંગઠનો સોંપવા માટે પણ કરી શકે છે. શરૂ કરતાં પહેલાં એ જ ટેનન્ટ માટે ઓછામાં ઓછું એક ડોમેન ચકાસો. વ્યક્તિગત જાહેરાત ખાતાં માટે અલગ SCIM ડિરેક્ટરી હોતી નથી. ટેનન્ટ-વ્યાપી SCIM હાલના OpenAI ખાતાનું ઇમેઇલ સરનામું બદલી શકતું નથી અને OpenAI સહાય પણ તે ફેરફાર જાતે કરી શકતી નથી.
વૈશ્વિક સંચાલક તરીકે એડમિન કન્સોલમાં સાઇન ઇન કરો.
યોગ્ય OpenAI ટેનન્ટ પસંદ કરો અને વૈશ્વિક સેટિંગ્સ ખોલો.
ઍક્સેસ પસંદ કરો, પછી ડિરેક્ટરી ખોલો.
ડિરેક્ટરી સમન્વય (SCIM) સક્ષમ કરો પસંદ કરો.
આ ટેનન્ટ માટે દર્શાવેલ મૂલ્યો વડે ઓળખ પ્રદાતાની ઍપ્લિકેશન ગોઠવો.
તમારા ઓળખ પ્રદાતામાં સ્પષ્ટ નામ ધરાવતાં એક કે બે પ્રાયોગિક જૂથો અથવા વપરાશકર્તાઓ સોંપો.
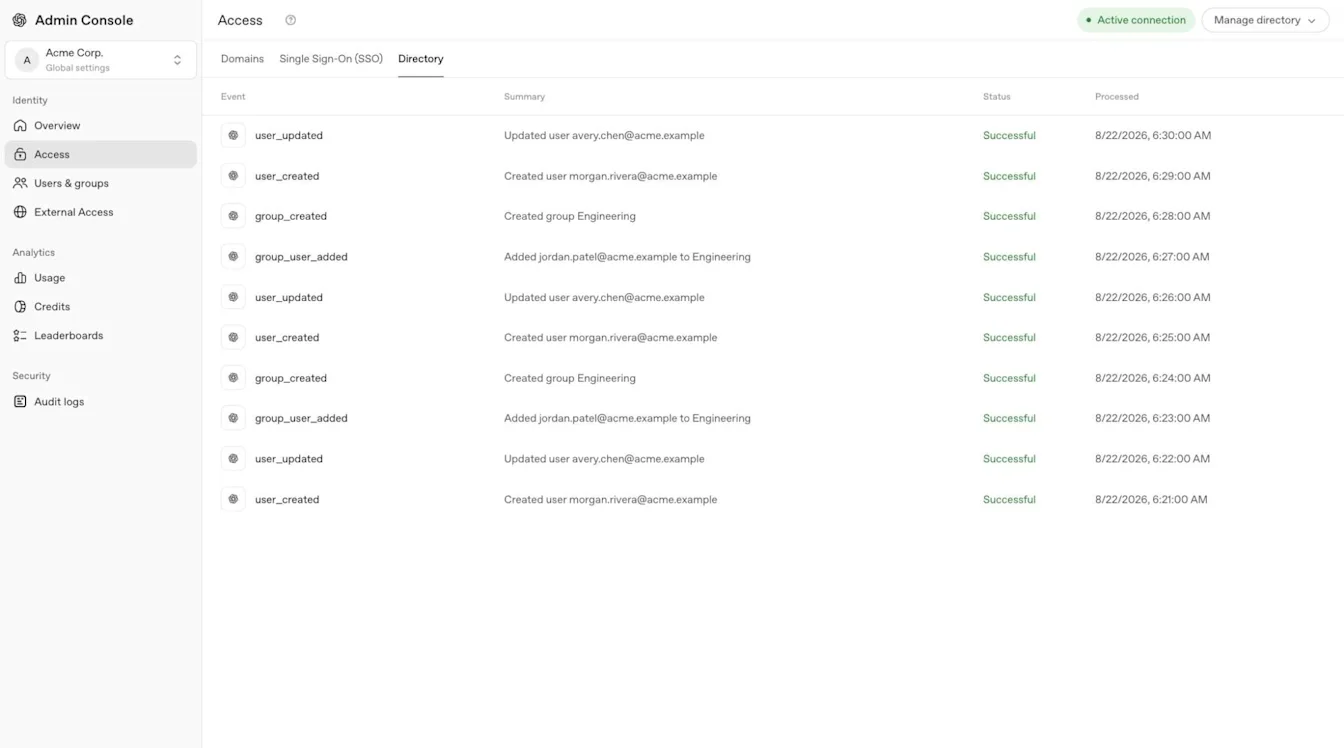
ડિરેક્ટરી પર પાછા ફરો અને ખાતરી કરો કે કનેક્શન સક્રિય બને છે.
પ્રારંભિક સેટઅપમાં 5 મિનિટ સુધી લાગી શકે છે. જો સેટઅપ અધૂરું હોય, તો સેટઅપ ચાલુ રાખો પસંદ કરો. અધૂરું કનેક્શન રદ કરવાનો ઇરાદો હોય તો જ સેટઅપ રદ કરો પસંદ કરો.
કનેક્શન તપાસવા અથવા ખૂટતા વપરાશકર્તા કે જૂથની તપાસ કરવા કનેક્શનની સ્થિતિ અને તાજેતરની ડિરેક્ટરી ઘટનાઓની સમીક્ષા કરો. જૂથ સોંપણીઓની સમીક્ષા કરવા ડિરેક્ટરી સંચાલિત કરો ખોલો અને ઉત્પાદન ઍક્સેસ સંચાલિત કરો પસંદ કરો.
તમારા ઓળખ પ્રદાતાના આધારે SSO અને SCIM એક જ ઍપ્લિકેશન વાપરી શકે છે અથવા અલગ ઍપ્લિકેશનો જરૂરી હોઈ શકે છે. પ્રદાતા-વિશિષ્ટ સૂચનાઓ અનુસરો અને અન્ય વર્કસ્પેસ અથવા API સંગઠનનાં કનેક્શન મૂલ્યો ફરી વાપરશો નહીં.
સમર્થિત એકીકરણોમાં Okta, Microsoft Entra ID, Google Workspace, PingFederate, OneLogin અને Rippling સામેલ હોઈ શકે છે. વધારાના કસ્ટમ SCIM અથવા SFTP-આધારિત વિકલ્પો તમારા ટેનન્ટ માટે ઉપલબ્ધ એકીકરણો પર આધારિત છે.
ChatGPT વર્કસ્પેસ ડિરેક્ટરી જોડો
પાત્ર Enterprise અથવા Edu વર્કસ્પેસના માલિક તરીકે સાઇન ઇન કરો.
વર્કસ્પેસ સેટિંગ્સ ખોલો, પછી ઓળખ અને ઍક્સેસ પસંદ કરો.
ડિરેક્ટરી સમન્વય (SCIM) શોધો અને ડિરેક્ટરી સમન્વય સક્ષમ કરો પસંદ કરો.
જો પસંદગી દેખાય, તો માત્ર આ વર્કસ્પેસ માટે SCIM વાપરો પસંદ કરો.
પ્રદાતા-વિશિષ્ટ સેટઅપ પૂર્ણ કરો અને ઇચ્છિત વપરાશકર્તાઓ અથવા જૂથો ફાળવો.
ખાતરી કરો કે સમન્વયિત વપરાશકર્તાઓ અથવા જૂથો પસંદ કરેલા વર્કસ્પેસમાં દેખાય છે.
જો વર્કસ્પેસનાં ડિરેક્ટરી નિયંત્રણો ફક્ત વાંચવા માટે હોય, તો દેખાય ત્યારે ક્લાઉડ કન્સોલ ↗ પસંદ કરો અને વૈશ્વિક વ્યવસ્થાપકને વ્યવસ્થાપક કન્સોલમાં સમગ્ર ટેનન્ટના કનેક્શનનું સંચાલન કરવા કહો.
ઉત્પાદન-સ્તરની API સંગઠન ડિરેક્ટરી જોડો
પાત્ર API સંગઠનના માલિક તરીકે API પ્લેટફોર્મમાં સાઇન ઇન કરો.
યોગ્ય API સંગઠન પસંદ કરો અને ઓળખ સેટિંગ્સ ખોલો.
ઉપલબ્ધ ડિરેક્ટરી-સમન્વય સેટઅપ શરૂ કરો.
તે API સંગઠનનાં મૂલ્યોનો ઉપયોગ કરીને ઓળખ પ્રદાતાની ઍપ્લિકેશન ગોઠવો.
તમારા ઓળખ પ્રદાતામાં ઇચ્છિત વપરાશકર્તાઓ અથવા જૂથો સોંપો.
ખાતરી કરો કે આમંત્રિત વપરાશકર્તાઓ યોગ્ય API સંગઠનમાં જોડાય છે.
આ પગલાં API પ્લેટફોર્મમાં ઉત્પાદન-સ્તરનું API SCIM કનેક્શન ગોઠવે છે. ટેનન્ટ-વ્યાપી SCIM માટે એડમિન કન્સોલમાં ઉત્પાદન ઍક્સેસ દ્વારા API સંગઠનોને સમન્વયિત જૂથો સોંપો. જો API ઓળખ સેટિંગ્સ ઉપલબ્ધ ન હોય, તો તમારા API સંગઠન માલિક અથવા OpenAI ખાતા ટીમને તમારી પાત્રતા અને સેટઅપની ખાતરી કરવા કહો.
API સંગઠનના સભ્યો, પ્રોજેક્ટ, બિલિંગ અને API-વિશિષ્ટ ભૂમિકાઓનું સંચાલન API પ્લેટફોર્મમાં જ થાય છે.
API સંગઠનનું SCIM તમારા ઓળખ પ્રદાતામાંથી જૂથોને પણ સમન્વયિત કરી શકે છે. તે જૂથોનું સંચાલન કરો અને API પ્લેટફોર્મમાં સમર્થિત API ભૂમિકાઓ સોંપો.
સમન્વયિત જૂથો અને ઉત્પાદન ઍક્સેસ સોંપો
એડમિન કન્સોલમાં ટેનન્ટની વૈશ્વિક સેટિંગ્સ ખોલો, પછી વપરાશકર્તાઓ અને જૂથો > SCIM જૂથો પસંદ કરો.
સમન્વયિત જૂથ પસંદ કરો.
ઉત્પાદન ઍક્સેસ હેઠળ ઍક્સેસ ગોઠવો પસંદ કરો અથવા હાલની સોંપણી ખોલો.
સમર્થિત ChatGPT વર્કસ્પેસ, API સંગઠન અથવા જાહેરાત ખાતું પસંદ કરો.
સંસાધન, હાલની સોંપણીઓ અને ઉપલબ્ધ ભૂમિકા માહિતીની સમીક્ષા કરો.
સાચવો પસંદ કરો.
પસંદ કરેલું વર્કસ્પેસ અથવા જાહેરાત ખાતું ખોલો અથવા API પ્લેટફોર્મમાં API જૂથ તપાસો. જૂથ દેખાય છે તેની ખાતરી કરો. જો નવો ChatGPT વર્કસ્પેસ સભ્ય ખૂટતો હોય, તો બાકી આમંત્રણો તપાસો.
ChatGPT વર્કસ્પેસને સમન્વયિત જૂથ સોંપવાથી સંબંધિત વર્કસ્પેસ જૂથ બને છે. જો કોઈ વ્યક્તિ પહેલેથી વર્કસ્પેસ સભ્ય ન હોય, તો OpenAI સભ્ય ભૂમિકા સાથે આમંત્રણ બનાવે છે.
આમંત્રણ સ્વીકાર્યા પછી વ્યક્તિ વર્કસ્પેસ જૂથમાં જોડાય છે. વર્કસ્પેસ સેટિંગ્સના આધારે આમંત્રણ માટે ઇમેઇલ ન પણ મોકલાય. હાલના વર્કસ્પેસ સભ્યો પોતાની વર્તમાન ભૂમિકા અને સીટ પ્રકાર જાળવે છે.
તમે એક જ સમન્વયિત જૂથને અનેક સમર્થિત ChatGPT વર્કસ્પેસ, API સંગઠનો અને જાહેરાત ખાતાં સોંપી શકો છો. દરેક સંસાધન અલગથી સોંપો; એકની ઍક્સેસથી બીજાની ઍક્સેસ મળતી નથી.
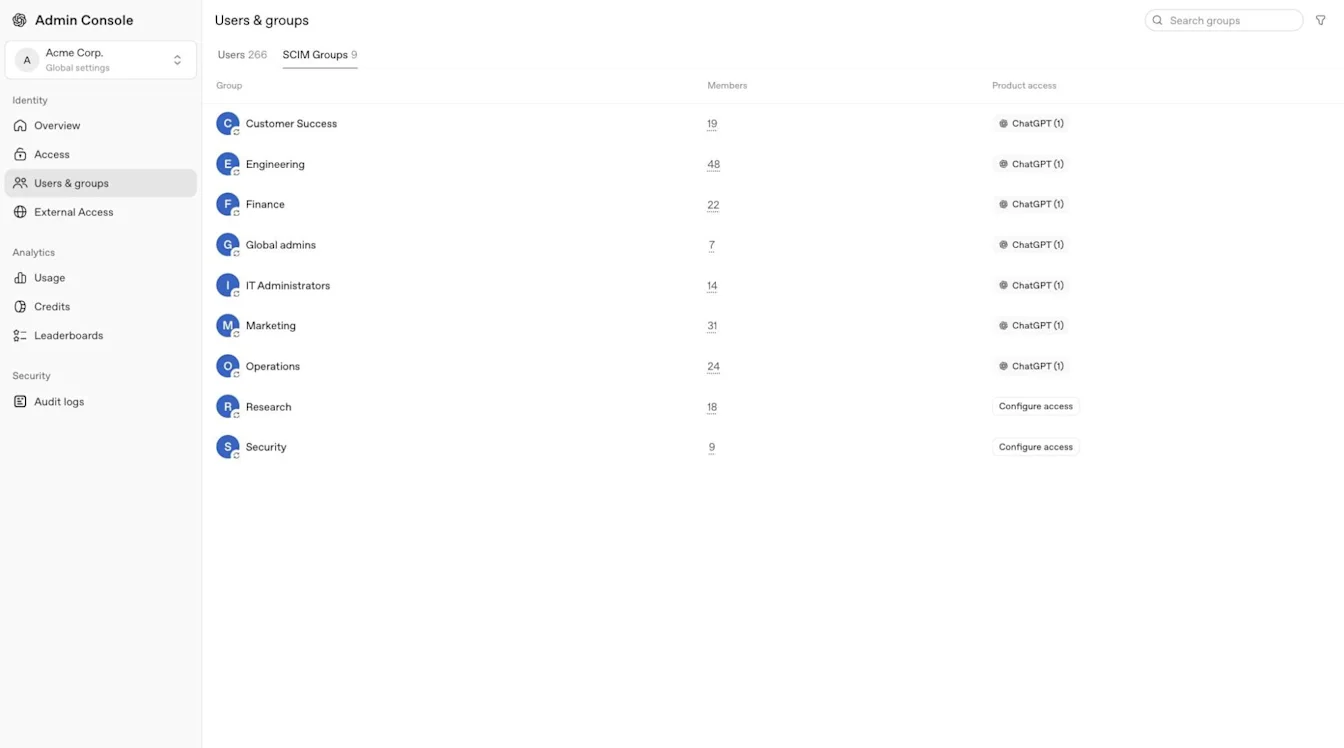
ઉત્પાદન ઍક્સેસ સંપાદક ChatGPT વર્કસ્પેસ અને જાહેરાત ખાતાંને તથા Enterprise અને Edu ટેનન્ટ માટે API સંગઠનોને સમર્થન આપે છે. તે ChatGPT વર્કસ્પેસ માલિકની ભૂમિકા અથવા કસ્ટમ ChatGPT વર્કસ્પેસ ભૂમિકાઓ સોંપતું નથી. પસંદ કરેલા જાહેરાત ખાતામાં તેની ભૂમિકાઓની સમીક્ષા કરો અને પસંદ કરેલા ChatGPT વર્કસ્પેસમાં કસ્ટમ ભૂમિકાઓ ગોઠવો.
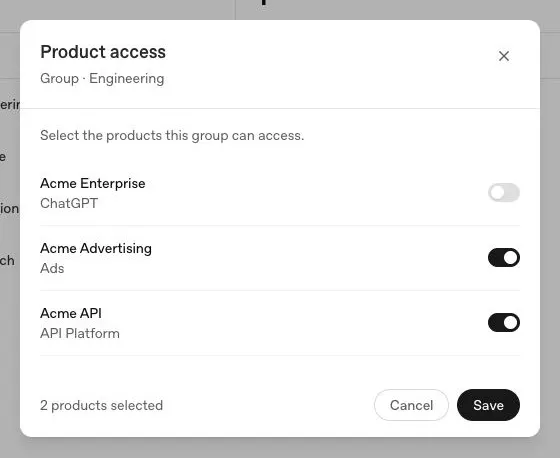
ઍક્સેસ વિસ્તારતાં પહેલાં હાલની પરવાનગીઓની સમીક્ષા કરો. સમન્વયિત જૂથ પાસે પહેલેથી ChatGPT વર્કસ્પેસ, API સંગઠન અથવા જાહેરાત ખાતાની ઍક્સેસ હોઈ શકે છે. જરૂરી ન્યૂનતમ વિશેષાધિકારવાળી ભૂમિકા વાપરો અને અણધારી ઍક્સેસની તપાસ કરવા વૈશ્વિક સંચાલકને કહો.
જ્યારે તમે ઉત્પાદન ઍક્સેસ દ્વારા સમન્વયિત જૂથને જાહેરાત ખાતાની ઍક્સેસ આપો છો, ત્યારે તેની પ્રારંભિક ખાતા ભૂમિકા સભ્ય હોય છે. ખાતા-વિશિષ્ટ ભૂમિકાની સમીક્ષા કરો અને જરૂરી ન્યૂનતમ વિશેષાધિકારવાળી ઍક્સેસ વાપરો.
જાહેરાત-વિશિષ્ટ પરવાનગીઓ માટે જુઓ: જાહેરાત મેનેજર માટે ઓળખ અને ઍક્સેસનું સંચાલન.
API સંગઠનની ઍક્સેસ સંચાલિત કરો
સમન્વયિત જૂથને API સંગઠન સોંપવાથી તેના વપરાશકર્તાઓને આમંત્રણ સ્વીકારવાની જરૂર વિના સીધા ઉમેરવામાં આવે છે. SCIM ખૂટતાં સંગઠન સભ્યપદ બનાવે છે અને પાત્ર હાલનાં સભ્યપદનું સંચાલન સંભાળે છે. હાલના સભ્યો પોતાની સંગઠન ભૂમિકા જાળવી રાખે છે.
OpenAI API સંગઠનમાં SCIM દ્વારા સંચાલિત અલગ જૂથ બનાવે છે. સમાન નામ ધરાવતું હાલનું મેન્યુઅલ API જૂથ અલગ રહે છે. તમારા ઓળખ પ્રદાતામાં સમન્વયિત જૂથનું સભ્યપદ સંચાલિત કરો અને API પ્લેટફોર્મમાં સંબંધિત જૂથ તપાસો.
SCIM પોતે બનાવેલાં અથવા સંભાળેલાં સભ્યપદનું સંચાલન કરે છે. છેલ્લી પાત્ર જૂથ સોંપણી દૂર કરવાથી સંગઠનનું સભ્યપદ દૂર થઈ શકે છે, ભલે તે મૂળે જાતે ઉમેરાયું હોય. બીજી પાત્ર સોંપણી ઍક્સેસ જાળવી શકે છે. SCIMએ ન સંભાળેલાં મેન્યુઅલ સભ્યપદ અલગથી સંચાલિત રહે છે.
API સંગઠનની સોંપણી દરેક API પ્રોજેક્ટની ઍક્સેસ આપતી નથી. API પ્લેટફોર્મમાં પ્રોજેક્ટ સભ્યપદ અને પરવાનગીઓની અલગથી સમીક્ષા કરો. ઍક્સેસ સોંપતાં પહેલાં નાના જૂથ સાથે પરીક્ષણ કરો અને હાલનાં સભ્યપદની સમીક્ષા કરો.
વપરાશકર્તા રેકોર્ડ, આમંત્રણો અને જૂથો સંચાલિત કરો
સમન્વયિત ડિરેક્ટરી રેકોર્ડ દરેક ChatGPT વર્કસ્પેસ, API સંગઠન અથવા જાહેરાત ખાતાની ઍક્સેસ આપમેળે આપતો નથી. ઉત્પાદન સભ્યપદ, જૂથ સોંપણી, સાઇન-ઇન નીતિ અને ઉત્પાદન-વિશિષ્ટ ભૂમિકાઓ હજી પણ લાગુ પડે છે.
હાલના વપરાશકર્તાઓને મેળવો અને ઇમેઇલ બદલવાની મર્યાદાઓ સમજો
જોગવાઈ ગોઠવેલા કાર્ય ઇમેઇલ દ્વારા હાલના OpenAI ખાતા સાથે મેળ કરે છે. ખાતરી કરો કે ઓળખ પ્રદાતાનું ઇમેઇલ, આમંત્રણનું સરનામું અને ઇચ્છિત OpenAI ખાતું એક જ વ્યક્તિને ઓળખાવે છે. દરેક વપરાશકર્તા માટે બરાબર એક મુખ્ય ઇમેઇલ સરનામું મોકલવા તમારા ઓળખ પ્રદાતાને ગોઠવો.
ટેનન્ટ-વ્યાપી SCIM હાલના OpenAI ખાતાનું ઇમેઇલ સરનામું બદલી શકતું નથી અને OpenAI સહાય પણ તે ફેરફાર જાતે કરી શકતી નથી. જો તે વર્કસ્પેસ માટે ઇમેઇલ ફેરફાર સક્ષમ હોય, તો પાત્ર ChatGPT વર્કસ્પેસ-સ્તરનું SCIM કનેક્શન સ્વીકૃત અને SCIM દ્વારા સંચાલિત સભ્યનું ઇમેઇલ અપડેટ કરી શકે છે. જૂના અને નવા બંને ઇમેઇલ ડોમેન એક જ વર્કસ્પેસ અને તેના ટેનન્ટ માટે ચકાસાયેલા હોવા જોઈએ, નવું સરનામું અન્ય OpenAI ખાતા સાથે જોડાયેલું ન હોવું જોઈએ અને SSO મેપિંગમાં અપડેટ કરેલું સરનામું વપરાવું જોઈએ. હાલના SCIM વપરાશકર્તાને અપડેટ કરો અને પહેલાં એક ખાતાનું પરીક્ષણ કરો.
જો સમન્વયિત આમંત્રણમાં જૂનું ઇમેઇલ સરનામું હોય, તો ખાતું કાઢી નાખશો નહીં, ડિરેક્ટરી રેકોર્ડ દૂર કરીને ફરી બનાવશો નહીં, નવા સરનામાને બદલી તરીકે આમંત્રિત કરશો નહીં કે ડિરેક્ટરીનું કનેક્શન તોડશો નહીં. આ ક્રિયાઓ અલગ OpenAI ખાતું બનાવી શકે છે અને હાલના પ્રોજેક્ટ, એજન્ટ તથા વાતચીતનો ઇતિહાસ મૂળ ખાતા સાથે જોડી રાખી શકે છે. ફેરફારો કરતાં પહેલાં ડિરેક્ટરી ગોઠવણીની ખાતરી કરો અને OpenAI સહાયનો સંપર્ક કરો. OpenAI સહાય ટેનન્ટ-વ્યાપી SCIM દ્વારા સંચાલિત ખાતાનું ઇમેઇલ સરનામું જાતે બદલી શકતી નથી.
જો હાલનો ટેનન્ટ વપરાશકર્તા અથવા ટેનન્ટ જૂથ સમન્વયિત ડિરેક્ટરી રેકોર્ડ સાથે મેળ ખાય, તો તે તમારા ઓળખ પ્રદાતા દ્વારા સંચાલિત બની શકે છે. હાલનાં જાતે બનાવેલાં ChatGPT વર્કસ્પેસ આમંત્રણો અને સભ્યપદ આપમેળે SCIM દ્વારા સંચાલિત બનતાં નથી.
હાલનો વર્કસ્પેસ સભ્ય પોતાનું હાલનું સભ્યપદ, ભૂમિકા અથવા સીટ પ્રકાર બદલ્યા વિના સમન્વયિત વર્કસ્પેસ જૂથમાં જોડાઈ શકે છે. ઓફબોર્ડિંગ વખતે જાતે આપેલી વર્કસ્પેસ ઍક્સેસ અલગથી દૂર કરો.
આમંત્રણો અને આપમેળે ખાતું બનાવવાની પ્રક્રિયા સમજો
નવા જોગવાઈ કરાયેલા ChatGPT વપરાશકર્તા અથવા ઉત્પાદન-સ્તરના API SCIM કનેક્શનથી જોગવાઈ કરાયેલા વપરાશકર્તાએ ઉત્પાદનમાં જોડાતાં પહેલાં આમંત્રણ સ્વીકારવું પડી શકે છે. ટેનન્ટ-વ્યાપી SCIM આમંત્રણ સ્વીકારવાની જરૂર વિના વપરાશકર્તાઓને સોંપેલ API સંગઠનોમાં સીધા ઉમેરે છે. કેટલીક SCIM પ્રક્રિયાઓ ઇમેઇલ મોકલ્યા વિના બાકી આમંત્રણ બનાવે છે. મેળ ખાતો ટેનન્ટ વપરાશકર્તા SCIM દ્વારા સંચાલિત બને ત્યારે હાલના ChatGPT વર્કસ્પેસ સભ્યને બીજું વર્કસ્પેસ આમંત્રણ મળતું નથી.
વર્કસ્પેસ માલિકને બાકી આમંત્રણોની સમીક્ષા કરવા કહો. જાતે મોકલેલા આમંત્રણ માટે, જ્યાં ઉપલબ્ધ હોય ત્યાં માલિક આમંત્રણ ફરી મોકલો પસંદ કરી શકે છે. SCIM દ્વારા સંચાલિત આમંત્રણો સીધાં ફરી મોકલી શકાતાં નથી; API 409 scim_managed_resource પરત કરી શકે છે. જો સભ્યને આમંત્રિત કરો ઉપલબ્ધ હોય, તો માલિક હાલની ભૂમિકા અથવા સીટ પ્રકાર બદલ્યા વિના એ જ ઇમેઇલ ફરી દાખલ કરી શકે છે. આમંત્રણ અવરોધિત રહે તો OpenAI સહાયનો સંપર્ક કરો.
પાત્ર ChatGPT વપરાશકર્તાઓ ચકાસાયેલ ડોમેનના ઇમેઇલથી સાઇન ઇન કરે ત્યારે આપમેળે ખાતું બનાવવાની સુવિધા તેમને ઉમેરી શકે છે. તે SCIMથી અલગ છે અને તેને SSOની જરૂર નથી. આપમેળે ખાતું બનાવવાની સુવિધા અને SCIMને એકસાથે સક્ષમ કરવાનું ટાળો. આ રીતે બનાવેલા વપરાશકર્તાઓ SCIM દ્વારા સંચાલિત ન પણ હોય, તેથી તેમને ઓળખ પ્રદાતામાંથી દૂર કરવાથી તેમની ઉત્પાદન ઍક્સેસ દૂર ન પણ થાય. ઓફબોર્ડિંગ દરમિયાન સીટના ઉપયોગની સમીક્ષા કરો, અસંચાલિત વપરાશકર્તાઓને અલગથી દૂર કરો અને ઍક્સેસના દરેક માર્ગને તપાસો.
જૂથની માલિકી, ભૂમિકાઓ અને દૃશ્યતા સંચાલિત કરો
તમારા ઓળખ પ્રદાતામાં સમન્વયિત જૂથનું સભ્યપદ સંચાલિત કરો. વર્કસ્પેસ સંચાલકો જાતે સંચાલિત અલગ જૂથો જાળવી શકે છે.
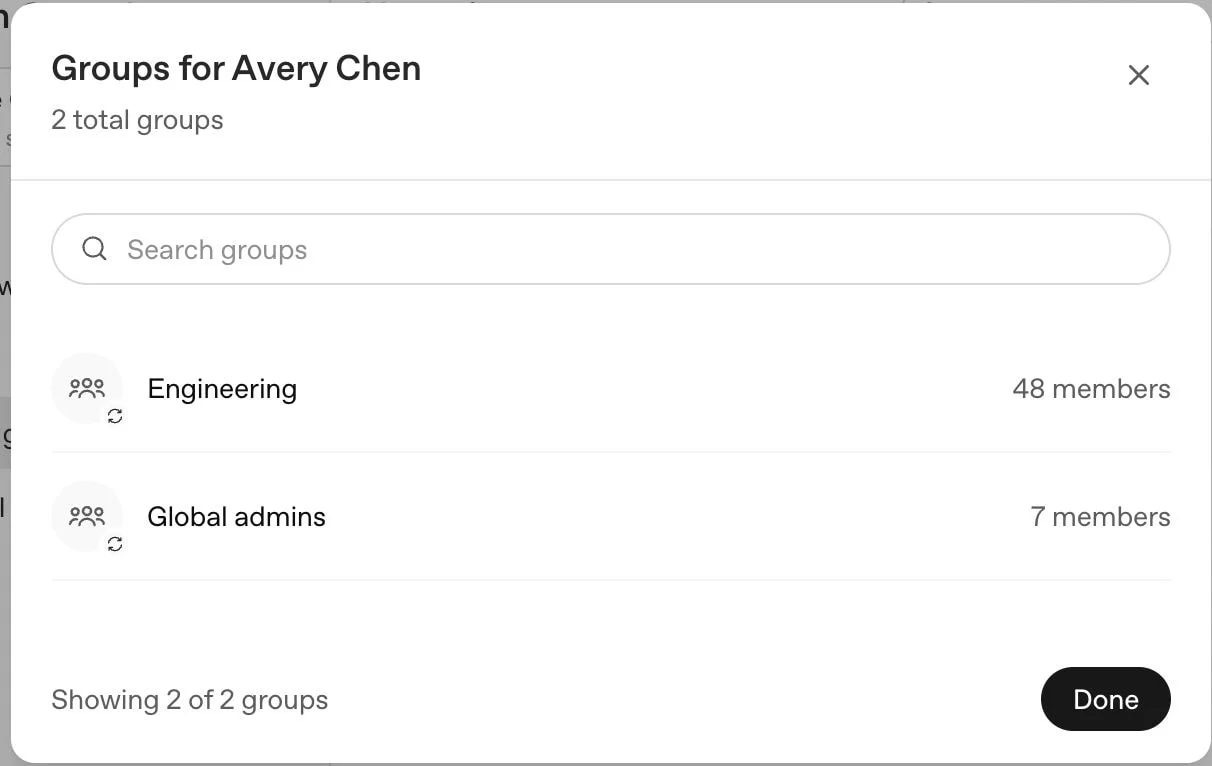
ChatGPT વર્કસ્પેસને ટેનન્ટ-વ્યાપી SCIM પર સ્થાનાંતરિત કરતી વખતે હાલના વર્કસ્પેસ જૂથનું નામ સમન્વયિત જૂથ સાથે બરાબર મળતું હોય તો તેને અપનાવી શકાય છે. ઍક્સેસ સોંપતાં પહેલાં તમારી OpenAI ખાતા ટીમ સાથે એકસરખાં જૂથ નામો અને હાલના સભ્યોની સમીક્ષા કરો. ChatGPTનું આ વર્તન મેન્યુઅલ API જૂથોને લાગુ પડતું નથી.
જો તમે ઓળખ પ્રદાતામાં સમન્વયિત જૂથનું નામ બદલો, તો તેના સંબંધિત સમન્વયિત વર્કસ્પેસ જૂથનું નામ પણ બદલાય છે.
વર્કસ્પેસ-સ્તરનું SCIM અલગ કનેક્શન વાપરે છે. ગોઠવણીના આધારે, મેન્યુઅલ વર્કસ્પેસ જૂથ જેવું જ નામ ધરાવતું સમન્વયિત જૂથ તે જૂથના સભ્યપદને ઓળખ પ્રદાતાના નિયંત્રણ હેઠળ મૂકી શકે છે.
જ્યાં સમર્થિત હોય ત્યાં વર્કસ્પેસ માલિક પસંદ કરેલા ChatGPT વર્કસ્પેસમાં પરવાનગીઓ અને ભૂમિકાઓનો ઉપયોગ કરીને પાત્ર કસ્ટમ વર્કસ્પેસ ભૂમિકાઓ સોંપી શકે છે. ઉપલબ્ધ હોય ત્યારે સમન્વયિત જૂથો વર્કસ્પેસ વિશ્લેષણને પણ સમર્થન આપી શકે છે.
જ્યાં ઉપલબ્ધ હોય ત્યાં વર્કસ્પેસની ઓળખ અને ઍક્સેસ સેટિંગ્સમાં વર્કસ્પેસ વપરાશકર્તાઓને શોધી શકાય તેવું વિકલ્પ નક્કી કરે છે કે લોકો GPT અથવા પ્રોજેક્ટ શેર કરે ત્યારે SCIM દ્વારા સંચાલિત જૂથો દેખાય કે નહીં. આ સેટિંગ બંધ કરવાથી તે જૂથો છુપાઈ શકે છે અને આગલી વાર GPT અથવા પ્રોજેક્ટ અપડેટ થાય ત્યારે હાલની જૂથ શેરિંગ દૂર થઈ શકે છે. શોધક્ષમતા બદલવાથી સમન્વય અટકતો નથી કે જૂથ દૂર થતું નથી. જો વર્કસ્પેસ ટેનન્ટ-વ્યાપી SCIM વાપરે અને તેની ઓળખ સેટિંગ્સ માત્ર-વાંચવા યોગ્ય હોય, તો આ નિયંત્રણ ઉપલબ્ધ ન હોઈ શકે. સમર્થિત વિકલ્પો વિશે તમારી OpenAI ખાતા ટીમને પૂછો.
ઓનબોર્ડિંગ અને ઓફબોર્ડિંગનું પરીક્ષણ કરો
ઇચ્છિત ઓળખ-પ્રદાતા ઍપ્લિકેશન અથવા સોંપેલ જૂથમાં એક પરીક્ષણ વપરાશકર્તા ઉમેરો.
સફળ સમન્વયની રાહ જુઓ.
ખાતરી કરો કે વપરાશકર્તા ઇચ્છિત ટેનન્ટ અથવા ઉત્પાદનમાં દેખાય અને તેને ફક્ત અપેક્ષિત ભૂમિકા મળે.
વપરાશકર્તાને પ્રદાતાની સોંપણી અથવા જોગવાઈ જૂથમાંથી દૂર કરો.
આગલા સફળ સમન્વયની રાહ જુઓ અને ખાતરી કરો કે જૂથથી મળેલી ઍક્સેસ દૂર થઈ છે.
અલગ ઍક્સેસ જાળવી શકે તેવાં સીધાં આમંત્રણો, અન્ય જૂથો અને ઉત્પાદન-વિશિષ્ટ ભૂમિકાઓ તપાસો.
જો ઓળખ પ્રદાતા હજી પણ વ્યક્તિને સોંપે છે, તો તેને માત્ર ChatGPTમાંથી દૂર કરવું કામચલાઉ હોઈ શકે છે. પ્રદાતામાં વપરાશકર્તાને અક્ષમ કરવાથી ઍપ્લિકેશન સોંપણી હંમેશાં દૂર થતી નથી. ChatGPT વર્કસ્પેસ સભ્યની જોગવાઈ દૂર કરવાથી તે વ્યક્તિનું OpenAI ખાતું અથવા વ્યક્તિગત વર્કસ્પેસ કાઢી નખાતું નથી. સફળ સમન્વય પછી ખાતરી કરો કે વ્યક્તિ હવે સક્રિય વર્કસ્પેસ સભ્ય નથી અને વર્કસ્પેસની સીટ ફાળવણીની સમીક્ષા કરો. વ્યક્તિ સક્રિય રહે, તેને દૂર ન કરી શકાય અથવા ફરી ઉમેર્યા પછી તે ઍક્સેસ પાછી ન મેળવી શકે, તો OpenAI સહાયનો સંપર્ક કરો. ChatGPT વર્કસ્પેસના ડેટાની જાળવણી પસંદ કરેલા વર્કસ્પેસની નીતિ અનુસાર થાય છે.
ડિરેક્ટરી-સમન્વયની સમસ્યાઓ ઉકેલો
| સમસ્યા | શું તપાસવું |
|---|---|
| ડિરેક્ટરી સેટઅપ ખૂટે છે અથવા અવરોધિત છે | યોજના, સંચાલક ભૂમિકા, પસંદ કરેલું ટેનન્ટ અને ટેનન્ટ-વ્યાપી અથવા ઉત્પાદન-સ્તરનું SCIM પહેલેથી સક્રિય છે કે નહીં તેની ખાતરી કરો. કાર્યરત કનેક્શન બદલતાં પહેલાં સ્થાનાંતરણનું સંકલન કરો. |
| વપરાશકર્તા અથવા જૂથ દેખાતું નથી | ઓળખ-પ્રદાતા ઍપ્લિકેશનની સોંપણીઓ, જૂથ મોકલવાની સેટિંગ્સ, પસંદ કરેલું ટેનન્ટ, તાજેતરની ડિરેક્ટરી ઘટનાઓ અને પ્રદાતાનો સામાન્ય સમન્વય અંતરાલ તપાસો. |
| સમન્વયિત વપરાશકર્તા ઉત્પાદનને ઍક્સેસ કરી શકતો નથી | જૂથની ઉત્પાદન ઍક્સેસ સોંપણી, ઉત્પાદન આમંત્રણ અથવા સભ્યપદ, જરૂરી સાઇન-ઇન પદ્ધતિ અને ઉત્પાદન-વિશિષ્ટ ભૂમિકા તપાસો. સંપાદક સમર્થિત ChatGPT વર્કસ્પેસ અને જાહેરાત ખાતાંને તથા Enterprise અને Edu ટેનન્ટ માટે API સંગઠનોને સોંપી શકે છે. API સોંપણી માટે API પ્લેટફોર્મમાં જૂથ અને સંગઠન સભ્યપદ તપાસો. |
| દૂર કરેલા વપરાશકર્તા પાસે હજી ઍક્સેસ છે | ઓળખ-પ્રદાતાની સોંપણી, સીધાં આમંત્રણો, અન્ય સમન્વયિત અથવા મેન્યુઅલ જૂથો અને દરેક ઉત્પાદનની ભૂમિકાઓની સમીક્ષા કરો. ઍક્સેસનો એક માર્ગ દૂર કરવાથી બીજો દૂર થતો નથી. સફળ સમન્વય પછી પણ વપરાશકર્તા સક્રિય હોય અને ઍક્સેસનો અન્ય કોઈ માર્ગ ન હોય, તો OpenAI સહાયનો સંપર્ક કરો. એક ખાતું ઠીક કરવા ડિરેક્ટરીનું કનેક્શન તોડશો નહીં. |
| ઇમેઇલ અપડેટથી ખાતાનો વિરોધાભાસ સર્જાય છે | જો ગંતવ્ય ઇમેઇલ પહેલેથી અન્ય OpenAI ખાતાનું હોય, તો અટકો અને OpenAI સહાયનો સંપર્ક કરો. બેમાંથી કોઈ ખાતું કાઢી નાખશો નહીં કે બદલી વપરાશકર્તા બનાવશો નહીં. |
ઘણા ઓળખ પ્રદાતાઓ દર 30થી 40 મિનિટે ફેરફારો સમન્વયિત કરે છે, જ્યારે કેટલાક અપડેટ વહેલા મોકલે છે. તાત્કાલિક ડિરેક્ટરી સમન્વય ફરજિયાત કરવા માટે કોઈ સામાન્ય OpenAI નિયંત્રણ નથી.
પ્રમાણીકરણ અથવા સાઇન-ઇન ભૂલો માટે જુઓ: SSO, વર્કસ્પેસ ઍક્સેસ અને ડોમેન ચકાસણીની સમસ્યાઓ ઉકેલવી.
ડિરેક્ટરી કનેક્શન સુરક્ષિત રીતે દૂર કરો
સક્રિય ટેનન્ટ-વ્યાપી ડિરેક્ટરી કનેક્શન દૂર કર્યા પછી તેને પૂર્વવત્ કરી શકાતું નથી. કનેક્શન તોડતાં પહેલાં તમારી OpenAI ખાતા ટીમ સાથે ઉત્પાદન સોંપણીઓની સમીક્ષા કરો અને હાલનાં સભ્યપદ કેવી રીતે સંભાળવામાં આવશે તેની ખાતરી કરો. એક વ્યક્તિની ઍક્સેસ દૂર કરવા અથવા પુનઃસ્થાપિત કરવા ડિરેક્ટરીનું કનેક્શન તોડશો નહીં.
એડમિન કન્સોલમાં ટેનન્ટની વૈશ્વિક સેટિંગ્સ ખોલો.
ઍક્સેસ પસંદ કરો, પછી ડિરેક્ટરી ખોલો.
જોડાયેલા પ્રદાતા અને અસરગ્રસ્ત વપરાશકર્તાઓ, જૂથો તથા ઉત્પાદન સોંપણીઓની સમીક્ષા કરો.
કનેક્શન કાઢી નાખો પસંદ કરો.
સમન્વય અટકાવવાનો ઇરાદો હોય તો જ ફેરફારની પુષ્ટિ કરો.
બાકી રહેલા વપરાશકર્તાઓ, જૂથો, ઉત્પાદન ઍક્સેસ અને સંચાલક ભૂમિકાઓની સમીક્ષા કરો.
દૂર કરવામાં 5 મિનિટ સુધી લાગી શકે છે. કાર્યરત કનેક્શન બદલતાં અથવા ઉત્પાદન-સ્તર અને ટેનન્ટ-વ્યાપી SCIM વચ્ચે સ્થાનાંતર કરતાં પહેલાં તમારી OpenAI ખાતા ટીમનો સંપર્ક કરો.