
1. השתמשו תמיד במפתח API ייחודי לכל חבר צוות בחשבון שלכם.
מפתח API הוא קוד ייחודי שמזהה את הבקשות שלכם ל-API. מפתח ה-API שלכם מיועד לשימושכם האישי. שיתוף מפתחות API מנוגד לתנאי השימוש.
כשתתחילו להתנסות, ייתכן שתרצו להרחיב את הגישה ל-API גם לצוות שלכם. OpenAI אינה תומכת בשיתוף מפתחות API. הזמינו חברים חדשים לחשבון שלכם דרך דף החברים, והם יקבלו במהירות מפתח ייחודי משלהם לאחר הכניסה לחשבון. תוכלו גם להקצות הרשאות לכל מפתח API בנפרד.
2. צרו מפתחות API עם תאריך תפוגה וקבעו תהליך להחלפת מפתחות
ניתן ליצור מפתחות לפרויקט עם תאריך תפוגה, שלאחריו כל בקשה שתישלח באמצעותם תידחה. אנו ממליצים בחום ליצור מפתחות עם תאריך תפוגה ולקבוע תהליך להחלפתם באופן סדיר. לפני שתוקף מפתח פג, צרו מפתח חלופי, עדכנו את האפליקציות שלכם כך שישתמשו בו, ובטלו את המפתח הישן לאחר שווידאתם שהמפתח החלופי פועל. צעדים אלה יכולים לצמצם משמעותית את ההשלכות של דליפת מפתחות API.
מנהלי מערכת יכולים לאכוף תקופת תוקף מרבית למפתחות API ברמת הארגון או הפרויקט בהגדרות הפלטפורמה. יש להגדיר מפתחות חדשים במסגרת המגבלות המותרות, כך שלא יישארו בתוקף ללא הגבלת זמן. המגבלות ברמת הפרויקט אינן יכולות לחרוג מהמגבלה ברמת הארגון.
בעומסי עבודה נתמכים, השתמשו באיחוד זהויות לעומסי עבודה במקום לאחסן מפתח API של OpenAI בעל תוקף ממושך. עומס העבודה שלכם מחליף זהות מספק מהימן באסימון גישה קצר מועד של OpenAI. הגדירו חשבון שירות ייעודי עם ההרשאות הדרושות לעומס העבודה בלבד.
3. לעולם אל תכללו את המפתח שלכם בסביבות צד לקוח, כגון דפדפנים או אפליקציות לנייד.
חשיפת מפתח ה-API של OpenAI שלכם בסביבות צד לקוח, כגון דפדפנים או אפליקציות לנייד, מאפשרת למשתמשים זדוניים לקחת את המפתח ולשלוח בקשות בשמכם — דבר שעלול להוביל לחיובים בלתי צפויים או לחשיפת נתונים מסוימים בחשבון. יש לנתב בקשות תמיד דרך שרת משלכם, שבו תוכלו לשמור על אבטחת מפתח ה-API.
4. לעולם אל תשמרו את המפתח שלכם במאגר
שמירת מפתח API בקוד המקור היא דרך נפוצה שבה פרטי גישה נחשפים. אם המאגרים שלכם ציבוריים, זו דרך נפוצה שבה המפתח שלכם עלול להיחשף באינטרנט ללא ידיעתכם. מאגרים פרטיים מאובטחים יותר, אך גם בהם פריצת נתונים עלולה להוביל לדליפת המפתחות שלכם. מסיבות אלה, אנו ממליצים בחום להשתמש במשתני סביבה כאמצעי מניעה להגנה על המפתחות.
5. השתמשו במשתני סביבה במקום להזין את מפתח ה-API ישירות
משתנה סביבה הוא משתנה שמוגדר במערכת ההפעלה שלכם, ולא בתוך האפליקציה. הוא מורכב משם ומערך. אנו ממליצים להגדיר את שם המשתנה כ-OPENAI_API_KEY. שימוש בשם משתנה אחיד בכל הצוות יאפשר לכם לשמור את הקוד במאגר ולשתף אותו בלי להסתכן בחשיפת מפתח ה-API שלכם.
הגדרה ב-Windows
אפשרות 1: הגדרת משתנה הסביבה „OPENAI_API_KEY” דרך שורת הפקודה cmd
הריצו את הפקודה הבאה בשורת הפקודה cmd, והחליפו את <yourkey> במפתח ה-API שלכם:
setx OPENAI_API_KEY "<yourkey>"ההגדרה תחול על חלונות cmd שייפתחו בהמשך, ולכן תצטרכו לפתוח חלון חדש כדי להשתמש במשתנה עם curl. כדי לוודא שהמשתנה הוגדר, פתחו חלון cmd חדש והקלידו
echo %OPENAI_API_KEY%אפשרות 2: הגדרת משתנה הסביבה „OPENAI_API_KEY” דרך לוח הבקרה
פתחו את מאפייני מערכת ובחרו הגדרות מערכת מתקדמות
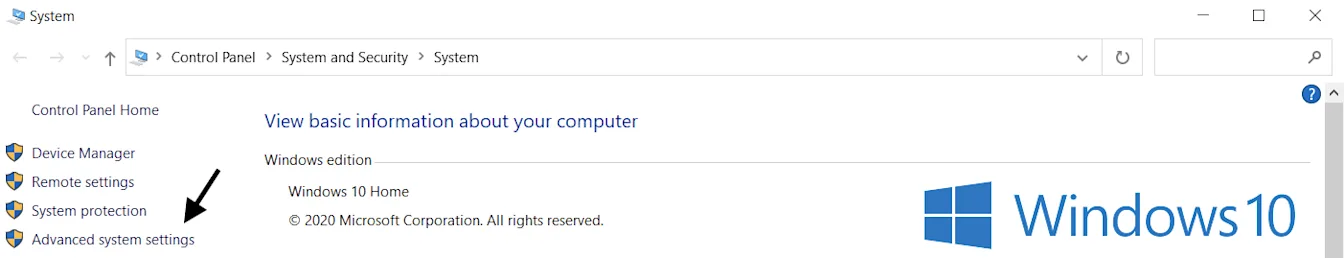
בחרו משתני סביבה...
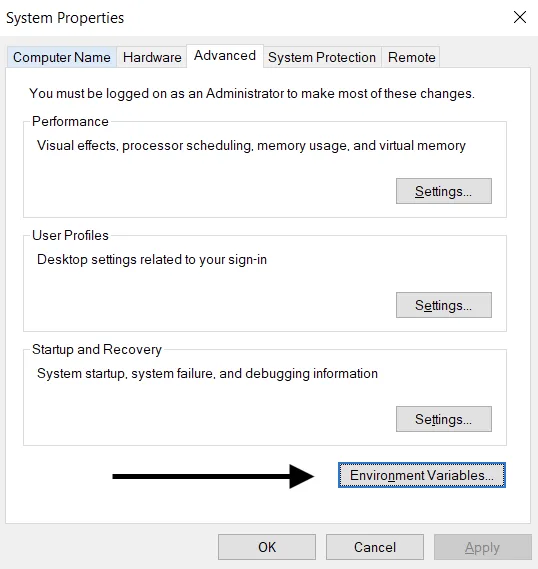
בחרו חדש… במקטע משתני המשתמש (בחלק העליון). הוסיפו את שם המשתנה ואת ערך המפתח, והחליפו את <yourkey> במפתח ה-API שלכם.
שם המשתנה: OPENAI_API_KEY
ערך המשתנה: <yourkey>
הגדרה ב-Linux / macOS
אפשרות 1: הגדרת משתנה הסביבה „OPENAI_API_KEY” באמצעות zsh
הריצו את הפקודה הבאה במסוף, והחליפו את yourkey במפתח ה-API שלכם.
echo "export OPENAI_API_KEY='yourkey'" >> ~/.zshrcעדכנו את המעטפת במשתנה החדש:
source ~/.zshrcודאו שמשתנה הסביבה הוגדר באמצעות הפקודה הבאה.
echo $OPENAI_API_KEYהפלט שיתקבל יהיה הערך של מפתח ה-API שלכם.
אפשרות 2: הגדרת משתנה הסביבה „OPENAI_API_KEY” באמצעות bash
פעלו לפי ההוראות באפשרות 1, והחליפו את .zshrc ב-.bash_profile.
הכול מוכן! כעת תוכלו להפנות למפתח ב-curl או לטעון אותו בקוד Python:
import os
import openai

openai.api_key = os.environ["OPENAI_API_KEY"]
6. השתמשו בשירות לניהול מפתחות
קיימים מגוון מוצרים לניהול מאובטח של מפתחות API סודיים. כלים אלה מאפשרים לכם לשלוט בגישה למפתחות ולשפר את אבטחת הנתונים הכוללת שלכם. במקרה של פריצת נתונים באפליקציה שלכם, המפתחות שלכם לא ייחשפו, משום שהם יהיו מוצפנים ומנוהלים במיקום נפרד לחלוטין.
לצוותים שמעלים את האפליקציות שלהם לסביבת ייצור, אנו ממליצים לשקול שימוש באחד מהשירותים האלה.
7. עקבו אחר השימוש בחשבון שלכם והחליפו מפתחות לפי הצורך
הגדירו מגבלות הוצאה חודשיות לארגון או לפרויקטים שלכם, והפעילו אכיפה קשיחה כדי לסייע בצמצום עלויות בלתי צפויות עקב דליפת מפתח. התראות הוצאה לבדן אינן עוצרות את תעבורת ה-API. אכיפה קשיחה עלולה לחסום בקשות לגיטימיות, וההוצאה עשויה לחרוג מעט מהמגבלה משום שהאכיפה אינה מיידית.
מפתח API שנחשף מאפשר לאדם אחר לנצל את מכסת החשבון שלכם ללא הסכמתכם. הדבר עלול להוביל לאובדן נתונים, לחיובים בלתי צפויים, למיצוי המכסה החודשית ולהפסקת הגישה שלכם ל-API.
אפשר לעקוב אחר השימוש של הצוותים שלכם דרך דף השימוש. אם מתעורר אצלכם חשש לשימוש לרעה, תוכלו לנקוט כמה צעדים כדי להגן על החשבון:
בדקו את נתוני השימוש כדי לראות אם הם תואמים לפעילות הצוות שלכם. לגבי משתמשים המשתייכים לכמה ארגונים (למשל ארגון של מקום העבודה וארגון אישי), ודאו שכל משתמש הפעיל מעקב והגדיר את ארגון ברירת המחדל שלו לשימוש ולמעקב.
אם אתם סבורים שהמפתח שלכם דלף, החליפו אותו מיד דרך דף מפתחות ה-API. אם יש לכם אפליקציות בסביבת ייצור, תצטרכו לעדכן בהן את ערכי המפתחות בהתאם.
צרו איתנו קשר דרך help.openai.com להמשך בירור.
8. הגנו על הגישה ל-API באמצעות בקרות רשת
רשימת כתובות IP מורשות מאפשרת לכם להגביל את כתובות ה-IP שיכולות לגשת ל-API של OpenAI שלכם. כאשר האפשרות מופעלת, רק בקשות מכתובות IP או מטווחי כתובות שהוגדרו מורשות לעבור, וכל היתר נדחות — גם אם הן כוללות מפתח API תקף.
כך נוספת שכבת הגנה שמבטיחה כי הגישה ל-API שלכם תתאפשר רק מתשתיות מהימנות, כגון שרתי צד השרת שלכם או סביבת הענן שלכם.
למידע נוסף, עיינו במאמר על רשימת כתובות IP מורשות ל-API של OpenAI.
Private Link הוא אפשרות נוספת לארגונים הזקוקים לגישה דרך רשת פרטית. הוא מאפשר לעומסי עבודה ב-Azure להתחבר לנקודות קצה אזוריות של ה-API של OpenAI דרך Azure Private Link. כדי לבקש גישה, פנו לנציג OpenAI שלכם או לצוות המכירות. עדיין נדרש אימות ל-API, ולא ניתן להשתמש ב-Private Link יחד עם רשימת כתובות IP מורשות או TLS הדדי (mTLS). לפרטי ההגדרה, עיינו במדריך ל-Private Link.