
क्रॉस-डोमेन आइडेंटिटी प्रबंधन के लिए सिस्टम (SCIM) आपके आइडेंटिटी प्रदाता से यूज़र्स और समूहों को सिंक्रनाइज़ करता है. SCIM प्रोविज़निंग मैनेज करता है; सिंगल साइन-ऑन (SSO) यह मैनेज करता है कि लोग कैसे ऑथेंटिकेट करते हैं. आप SCIM को SSO से स्वतंत्र रूप से कॉन्फ़िगर कर सकते हैं.
उपलब्धता जाँचें और प्रोविज़निंग का दायरा चुनें
आपके विकल्प आपके उत्पादों, प्लान, मौजूदा डायरेक्टरी कनेक्शन और एडमिनिस्ट्रेटर भूमिका पर निर्भर करते हैं.
| SCIM स्कोप | योग्य उत्पाद या प्लान | एडमिनिस्ट्रेटर आवश्यक है | इसे कहाँ प्रबंधित करें |
|---|---|---|---|
| टेनेंट-व्यापी | पात्र टेनेंट्स, जिनमें सिर्फ़ एड्स वाले टेनेंट्स भी शामिल हैं; समर्थित प्रॉडक्ट असाइनमेंट में ChatGPT वर्कस्पेस और एड्स अकाउंट्स शामिल हैं, API प्लेटफ़ॉर्म ऑर्गनाइज़ेशन्स नहीं. | ग्लोबल एडमिन | एडमिन कंसोल. |
| ChatGPT वर्कस्पेस | योग्य ChatGPT Enterprise या Edu वर्कस्पेस. | वर्कस्पेस ओनर | चयनित वर्कस्पेस. |
| API ऑर्गनाइज़ेशन | समर्थित कस्टम या अनलिमिटेड बिलिंग प्लान वाले योग्य API ऑर्गनाइज़ेशन्स. | API ऑर्गनाइज़ेशन ओनर | API प्लेटफ़ॉर्म. |
| उपलब्ध नहीं है | स्टैंडअलोन ChatGPT Business और ChatGPT फ़ॉर टीचर्स प्लान; किसी अन्य समर्थित ऑनबोर्डिंग तरीके का उपयोग करें. | वर्कस्पेस ओनर या एडमिन | संबंधित ChatGPT वर्कस्पेस. |
अलग ChatGPT Business प्लान और ChatGPT फ़ॉर टीचर्स में SCIM शामिल नहीं है. टेनेंट-व्यापी SCIM के लिए कम से कम एक सत्यापित डोमेन और एक योग्य ChatGPT Enterprise वर्कस्पेस, ChatGPT Edu वर्कस्पेस या एड्स अकाउंट आवश्यक है. Business वर्कस्पेस को केवल तभी शामिल किया जा सकता है, जब उसी टेनेंट में एक योग्य ChatGPT Enterprise वर्कस्पेस भी हो और Business वर्कस्पेस प्रोडक्ट एक्सेस के अंतर्गत उपलब्ध हो. ऑटोमैटिक अकाउंट क्रिएशन, SCIM से अलग है और इसके लिए SSO की आवश्यकता नहीं होती और यह डायरेक्टरी यूज़र्स और ग्रुप्स को सिंक्रनाइज़ नहीं करता.
ChatGPT Business वर्कस्पेस सेटअप और प्लान सीमाओं के लिए, देखें: ChatGPT Business के लिए सिंगल साइन-ऑन सेट अप करना.
जो कर्मचारी पहले से व्यक्तिगत ChatGPT अकाउंट का इस्तेमाल करते हैं, उनके लिए देखें: मौजूदा ChatGPT अकाउंट वाले कर्मचारियों को ऑनबोर्ड करना.
टेनेंट-व्यापी या उत्पाद-स्तरीय SCIM चुनें
टेनेंट-व्यापी SCIM समर्थित ChatGPT वर्कस्पेस और एड्स अकाउंट्स को प्रोविज़न कर सकता है. यह API ऑर्गनाइज़ेशन्स को प्रोविज़न नहीं करता है. मौजूदा उत्पाद-स्तरीय कनेक्शन एक योग्य ChatGPT वर्कस्पेस या एक योग्य API ऑर्गनाइज़ेशन को प्रबंधित करना जारी रखते हैं.
अगर आपका ChatGPT वर्कस्पेस कोई विकल्प देता है:
इस वर्कस्पेस के लिए केवल SCIM का उपयोग करें एक वर्कस्पेस-विशिष्ट कनेक्शन बनाता है.
प्रोडक्ट्स में विस्तार करने का विकल्प बनाए रखें एडमिन कंसोल में टेनेंट-व्यापी सेटअप खोलता है.
एडमिन कंसोल का उपयोग करने के लिए आपको किसी मौजूदा उत्पाद-स्तर के SCIM कनेक्शन को बदलने की आवश्यकता नहीं होती. किसी लिंक किए गए ChatGPT वर्कस्पेस या API ऑर्गनाइज़ेशन में सक्रिय प्रोडक्ट-लेवल SCIM होने पर टेनेंट-व्यापी SCIM को इनेबल नहीं किया जा सकता. एक बार टेनेंट-व्यापी SCIM सक्रिय हो जाने पर, आप कोई परस्पर विरोधी उत्पाद-स्तरीय कनेक्शन शुरू नहीं कर सकते. काम कर रहे कनेक्शन में बदलाव करने से पहले, किसी भी माइग्रेशन के लिए अपनी OpenAI अकाउंट टीम के साथ समन्वय करें. जब टेनेंट-व्यापी SCIM सक्रिय नहीं होता है, तो अलग-अलग ChatGPT और API प्रोडक्ट-लेवल कनेक्शन साथ-साथ मौजूद हो सकते हैं.
स्कोप बदलने से पहले, मौजूदा उपयोगकर्ताओं, समूहों, उत्पाद असाइनमेंट और भूमिकाओं की समीक्षा करें. किसी भी माइग्रेशन का समन्वय अपनी OpenAI अकाउंट टीम के साथ करें. सेटअप त्रुटि को दूर करने के लिए किसी कार्यशील कनेक्शन को न हटाएँ.
टेनेंट-व्यापी SCIM किसी मौजूदा OpenAI अकाउंट का ईमेल पता नहीं बदल सकता, और OpenAI सपोर्ट इस बदलाव को मैन्युअल रूप से नहीं कर सकता. अगर आपको प्रबंधित ईमेल पते अपडेट करने हैं, तो इसके बजाय किसी पात्र ChatGPT वर्कस्पेस-लेवल SCIM कनेक्शन का उपयोग करें. टेनेंट-व्यापी और वर्कस्पेस-लेवल SCIM एक ही समय पर सक्रिय नहीं हो सकते हैं, इसलिए डायरेक्टरी सिंक चालू करने से पहले उपयुक्त सेटअप चुनें.
किसी टेनेंट निर्देशिका से कनेक्ट करें
एक ग्लोबल एडमिन, पात्र Enterprise या Edu वर्कस्पेस और Ads खातों के लिए एक साझा, टेनेंट-व्यापी डायरेक्टरी कनेक्ट करने के लिए एडमिन कंसोल का उपयोग कर सकता है. शुरू करने से पहले, उसी टेनेंट के लिए कम-से-कम एक डोमेन सत्यापित करें. व्यक्तिगत एड्स अकाउंट्स में अलग SCIM निर्देशिकाएँ नहीं होती हैं. टेनेंट-व्यापी SCIM किसी मौजूदा OpenAI अकाउंट का ईमेल पता नहीं बदल सकता, और OpenAI सपोर्ट उस बदलाव को मैन्युअल रूप से नहीं कर सकता.
वैश्विक व्यवस्थापक के रूप में एडमिन कंसोल में साइन इन करें.
सही OpenAI टेनेंट चुनें और ग्लोबल सेटिंग्स खोलें.
पहुँच चुनें, फिर निर्देशिका खोलें.
डायरेक्टरी सिंक (SCIM) इनेबल करें चुनें.
इस टेनेंट के लिए दिखाए गए मानों के साथ आइडेंटिटी-प्रदाता एप्लिकेशन को कॉन्फ़िगर करें.
अपने पहचान प्रदाता में स्पष्ट रूप से नामित एक या दो पायलट समूहों या यूज़र्स को असाइन करें.
डायरेक्टरी पर वापस जाएं और पुष्टि करें कि कनेक्शन सक्रिय हो जाता है.
शुरुआती सेटअप में पाँच मिनट तक लग सकते हैं. यदि सेटअप अधूरा है, तो सेटअप जारी रखें चुनें. केवल तभी सेटअप रद्द करें चुनें, जब आप अधूरे कनेक्शन को छोड़ना चाहते हों.
कनेक्शन की जाँच करने या किसी अनुपलब्ध यूज़र या समूह की जाँच-पड़ताल करने के लिए कनेक्शन की स्थिति और हाल की डायरेक्टरी घटनाओं की समीक्षा करें. समूह असाइनमेंट की समीक्षा करने के लिए, निर्देशिका प्रबंधित करें खोलें और उत्पाद ऐक्सेस प्रबंधित करें चुनें.
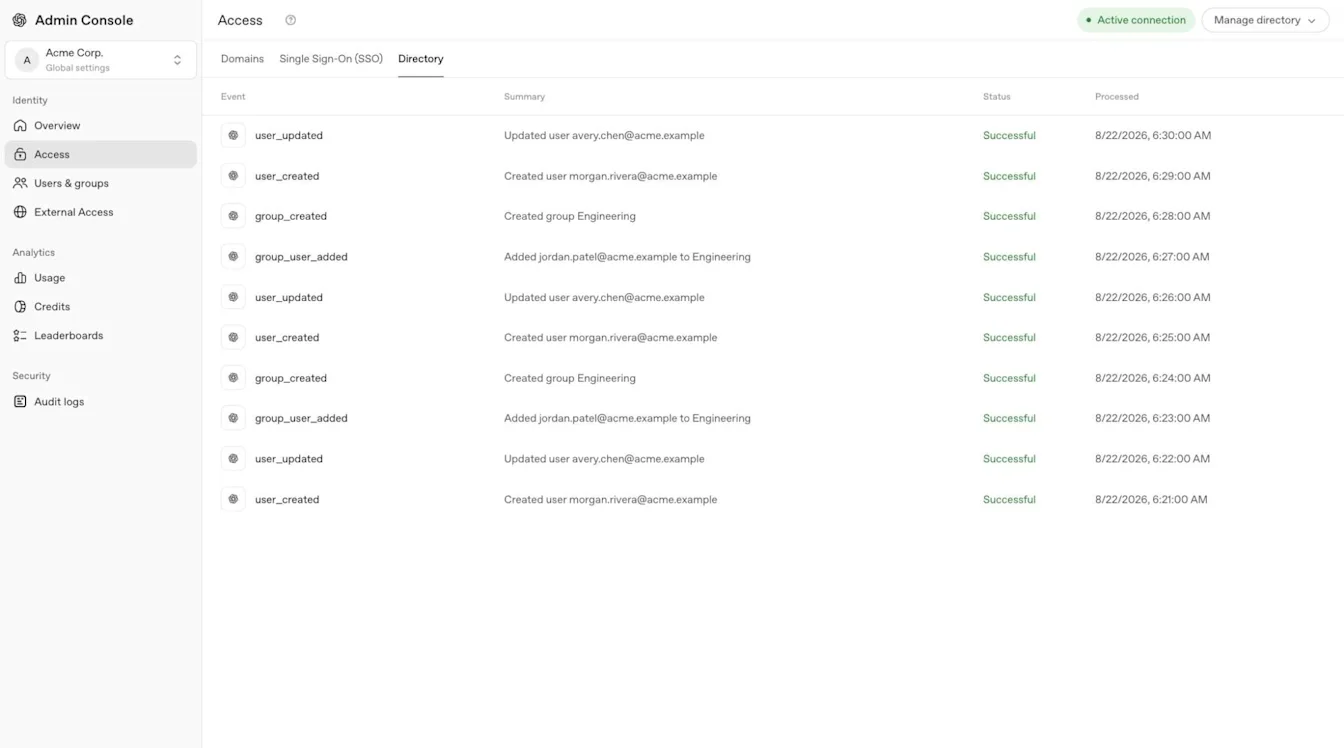
आपके पहचान प्रदाता के आधार पर, SSO और SCIM एक ही एप्लिकेशन साझा कर सकते हैं या अलग-अलग एप्लिकेशन की आवश्यकता हो सकती है. प्रदाता-विशिष्ट निर्देशों का पालन करें और किसी दूसरे वर्कस्पेस या API ऑर्गनाइज़ेशन के कनेक्शन मानों का दोबारा उपयोग न करें.
समर्थित इंटीग्रेशन में Okta, Microsoft Entra ID, Google वर्कस्पेस, PingFederate, OneLogin और Rippling शामिल हो सकते हैं. अतिरिक्त कस्टम SCIM या SFTP-आधारित विकल्प आपके टेनेंट के लिए उपलब्ध इंटीग्रेशन पर निर्भर करते हैं.
ChatGPT वर्कस्पेस डायरेक्टरी कनेक्ट करें
किसी योग्य Enterprise या Edu वर्कस्पेस के वर्कस्पेस ओनर के रूप में साइन इन करें.
वर्कस्पेस सेटिंग्स खोलें, फिर पहचान और एक्सेस चुनें.
डायरेक्टरी सिंक (SCIM) ढूँढें और डायरेक्टरी सिंक इनेबल करें चुनें.
अगर कोई विकल्प दिखाई दे, तो इस वर्कस्पेस के लिए केवल SCIM का इस्तेमाल करें चुनें.
प्रदाता-विशिष्ट सेटअप पूरा करें और इच्छित यूज़र्स या समूहों को असाइन करें.
पुष्टि करें कि सिंक्रनाइज़ किए गए यूज़र्स या ग्रुप चुने गए वर्कस्पेस में दिखाई देते हैं.
अगर वर्कस्पेस के डायरेक्टरी कंट्रोल सिर्फ़ पढ़ने के लिए हैं, तो दिखने पर क्लाउड कंसोल ↗ चुनें और किसी ग्लोबल एडमिन से एडमिन कंसोल में टेनेंट-वाइड कनेक्शन को मैनेज करने के लिए कहें.
API ऑर्गनाइज़ेशन निर्देशिका कनेक्ट करें
किसी पात्र API ऑर्गनाइज़ेशन के मालिक के रूप में API प्लेटफ़ॉर्म में साइन इन करें.
सही API ऑर्गनाइज़ेशन चुनें और आइडेंटिटी सेटिंग्स खोलें.
उपलब्ध डायरेक्टरी-सिंक सेटअप शुरू करें.
उस API ऑर्गनाइज़ेशन के मानों का उपयोग करके आइडेंटिटी-प्रदाता एप्लिकेशन कॉन्फ़िगर करें.
अपने पहचान प्रदाता में इच्छित यूज़र्स या समूहों को असाइन करें.
पक्का कर लें कि इनवाइट किए गए यूज़र्स सही API ऑर्गनाइज़ेशन में शामिल हों.
API प्लेटफ़ॉर्म में API संगठन प्रोविज़निंग प्रबंधित करें. एडमिन कंसोल में टेनेंट-व्यापी SCIM, API संगठनों को प्रोविज़न नहीं करता है. अगर API पहचान सेटिंग्स उपलब्ध नहीं हैं, तो अपनी पात्रता और सेटअप की पुष्टि करने के लिए अपने API संगठन के मालिक या OpenAI अकाउंट टीम से पूछें.
API ऑर्गनाइज़ेशन के सदस्य, प्रोजेक्ट, बिलिंग और API-विशिष्ट रोल API प्लेटफ़ॉर्म में ही प्रबंधित किए जाते हैं.
API ऑर्गनाइज़ेशन SCIM आपके पहचान प्रदाता से समूहों को भी सिंक्रनाइज़ कर सकता है. उन ग्रुपों को प्रबंधित करें और API प्लेटफ़ॉर्म में समर्थित API रोल असाइन करें.
सिंक्रनाइज़ किए गए समूह और उत्पाद एक्सेस असाइन करें
एडमिन कंसोल में, टेनेंट की वैश्विक सेटिंग्स खोलें, फिर यूज़र और समूह > SCIM समूह चुनें.
सिंक्रनाइज़ किए गए समूह को चुनें.
उत्पाद एक्सेस के अंतर्गत, एक्सेस कॉन्फ़िगर करें चुनें या मौजूदा असाइनमेंट खोलें.
कोई समर्थित ChatGPT वर्कस्पेस या एड्स अकाउंट चुनें.
संसाधन, मौजूदा असाइनमेंट और उपलब्ध भूमिका संबंधी जानकारी की समीक्षा करें.
सेव चुनें.
चुना गया वर्कस्पेस या एड्स अकाउंट खोलें और पुष्टि करें कि ग्रुप दिखाई दे रहा है. अगर कोई नया वर्कस्पेस सदस्य नहीं दिख रहा है, तो लंबित आमंत्रणों की जाँच करें.
किसी सिंक्रनाइज़्ड ग्रुप को ChatGPT वर्कस्पेस में असाइन करने से उससे संबंधित वर्कस्पेस ग्रुप बनता है. अगर कोई व्यक्ति पहले से वर्कस्पेस का सदस्य नहीं है, तो OpenAI मेंबर भूमिका के साथ एक आमंत्रण बनाता है.
आमंत्रण स्वीकार करने के बाद व्यक्ति वर्कस्पेस समूह में शामिल हो जाता है. वर्कस्पेस सेटिंग्स के आधार पर, हो सकता है कि आमंत्रण से ईमेल जनरेट न हो. मौजूदा वर्कस्पेस सदस्य अपनी वर्तमान भूमिका और सीट प्रकार बनाए रखते हैं.
आप एक ही सिंक्रनाइज़्ड ग्रुप को कई समर्थित ChatGPT वर्कस्पेस और एड्स अकाउंट्स में असाइन कर सकते हैं. प्रत्येक संसाधन को अलग-अलग असाइन करें; किसी एक तक एक्सेस मिलने से दूसरे तक एक्सेस नहीं मिलता.
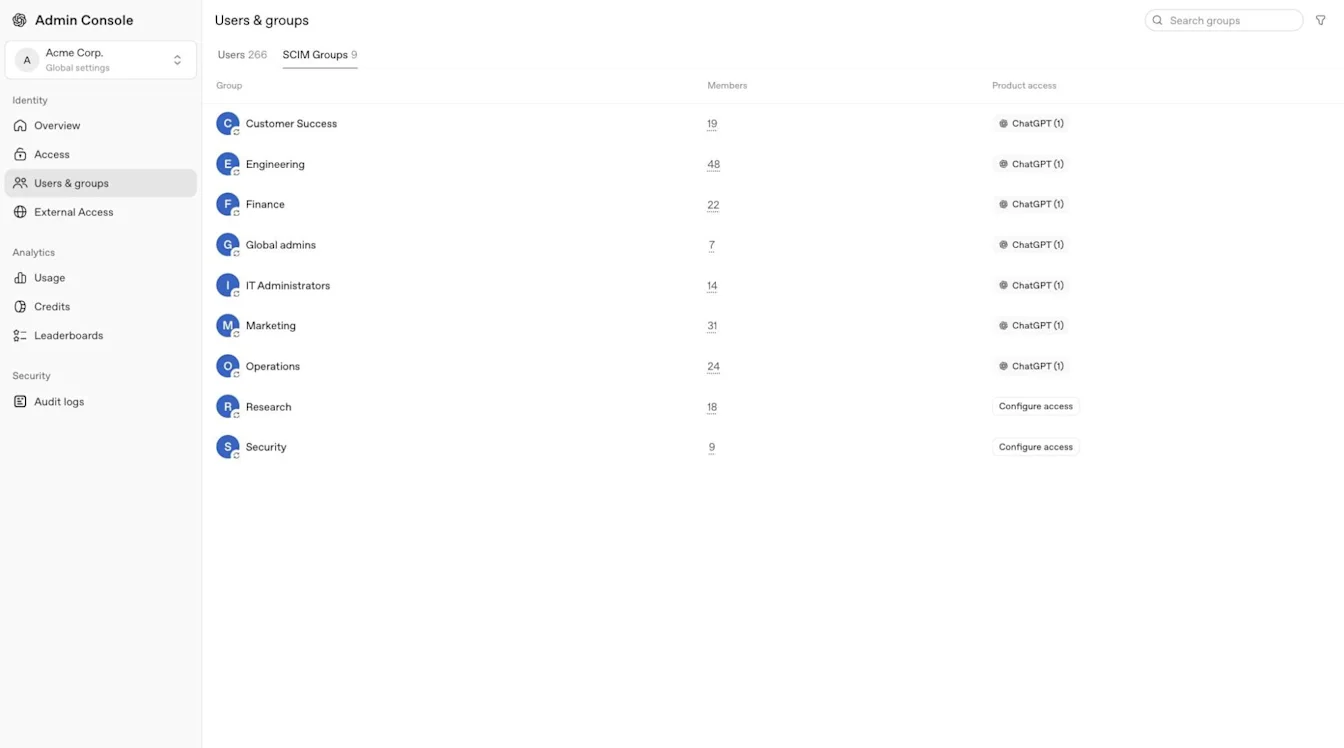
प्रोडक्ट एक्सेस एडिटर ChatGPT वर्कस्पेस और एड्स अकाउंट्स का समर्थन करता है. यह API ऑर्गनाइज़ेशन्स, ChatGPT वर्कस्पेस ओनर रोल या कस्टम ChatGPT वर्कस्पेस रोल्स असाइन नहीं करता है. चुने गए विज्ञापन अकाउंट में एड्स अकाउंट रोल्स की समीक्षा करें और चुने गए ChatGPT वर्कस्पेस के अंदर कस्टम रोल्स कॉन्फ़िगर करें.
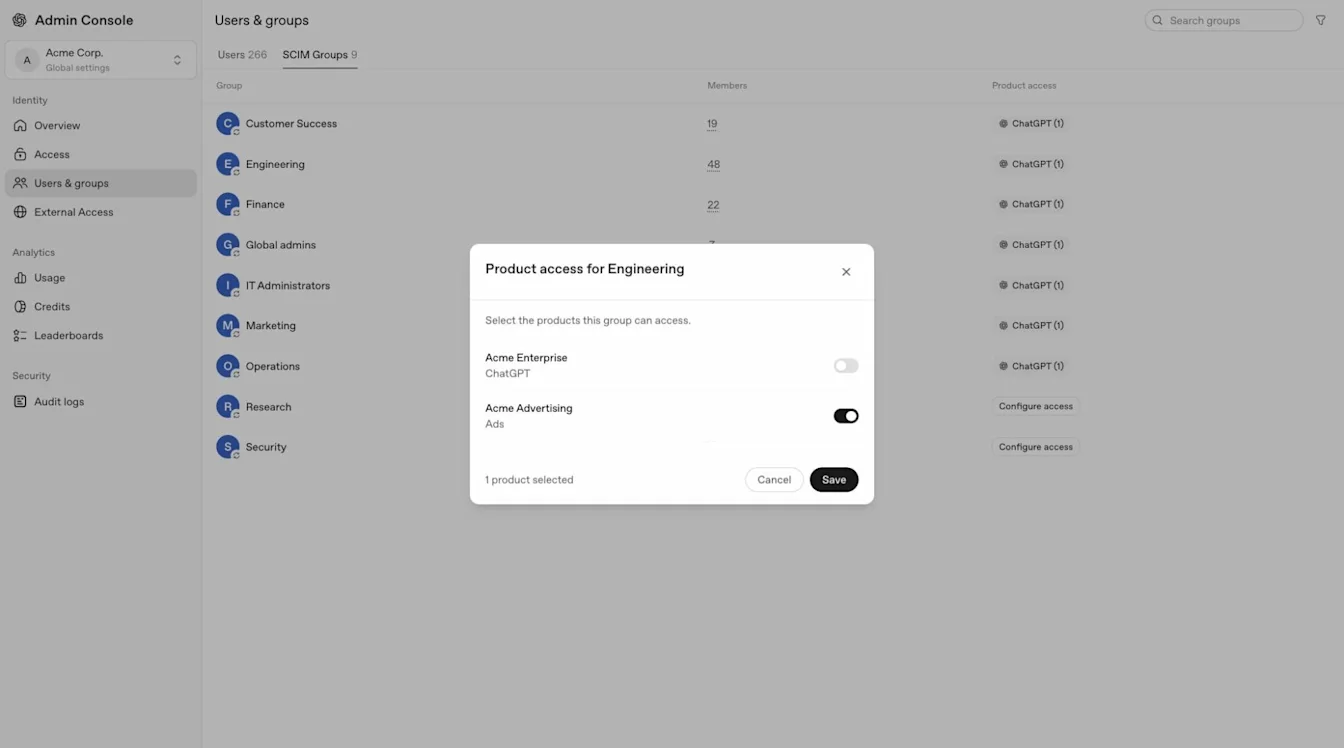
एक्सेस बढ़ाने से पहले मौजूदा अनुमतियों की समीक्षा करें. किसी सिंक्रनाइज़्ड समूह के पास पहले से ही ChatGPT वर्कस्पेस या ऐड्स अकाउंट का एक्सेस हो सकता है. आवश्यक न्यूनतम-विशेषाधिकार वाली भूमिका का उपयोग करें, और अनपेक्षित एक्सेस की जाँच करने के लिए किसी वैश्विक व्यवस्थापक से कहें.
जब आप प्रॉडक्ट एक्सेस के ज़रिए किसी सिंक्रनाइज़ किए गए समूह को एड्स अकाउंट का एक्सेस देते हैं, तो उसकी शुरुआती अकाउंट भूमिका सदस्य होती है. अकाउंट-विशिष्ट भूमिका की समीक्षा करें और आवश्यक न्यूनतम-विशेषाधिकार वाली पहुँच का उपयोग करें.
एड्स से जुड़ी अनुमतियों के लिए, देखें: ऐड्स मैनेजर के लिए पहचान और ऐक्सेस मैनेज करना.
यूज़र रिकॉर्ड, आमंत्रण और समूह प्रबंधित करें
एक सिंक्रनाइज़्ड डायरेक्टरी रिकॉर्ड हर ChatGPT वर्कस्पेस, API ऑर्गनाइज़ेशन या एड्स अकाउंट का एक्सेस अपने आप नहीं देता है. उत्पाद सदस्यता, समूह असाइनमेंट, साइन-इन नीति और उत्पाद-विशिष्ट भूमिकाएँ अभी भी लागू होती हैं.
मौजूदा यूज़र्स का मिलान करें और ईमेल बदलने की सीमाएँ समझें
प्रोविज़निंग कॉन्फ़िगर किए गए कार्य ईमेल का उपयोग करके किसी मौजूदा OpenAI अकाउंट से मेल खाती है. पुष्टि करें कि आइडेंटिटी प्रोवाइडर का ईमेल, आमंत्रण पता और इच्छित OpenAI अकाउंट एक ही व्यक्ति की पहचान करते हैं. अपने पहचान प्रदाता को इस तरह कॉन्फ़िगर करें कि वह प्रत्येक यूज़र के लिए ठीक एक प्राथमिक ईमेल पता भेजे.
टेनेंट-व्यापी SCIM किसी मौजूदा OpenAI खाते पर ईमेल पता नहीं बदल सकता और OpenAI सपोर्ट यह बदलाव मैन्युअल रूप से नहीं कर सकता. एक योग्य ChatGPT वर्कस्पेस-स्तरीय SCIM कनेक्शन, उस वर्कस्पेस के लिए ईमेल परिवर्तन सक्षम होने पर, स्वीकार किए गए SCIM-प्रबंधित सदस्य का ईमेल अपडेट कर सकता है. पुराने और नए, दोनों ईमेल डोमेन उसी वर्कस्पेस और उसके टेनेंट के लिए सत्यापित होने चाहिए, नया पता किसी अन्य OpenAI अकाउंट से लिंक नहीं होना चाहिए, और SSO मैपिंग में अपडेट किया गया पता इस्तेमाल होना चाहिए. मौजूदा SCIM यूज़र को अपडेट करें और पहले एक अकाउंट का परीक्षण करें.
अगर कोई सिंक्रनाइज़ किया गया आमंत्रण पुराने ईमेल पते का उपयोग करता है, तो अकाउंट को न हटाएं, डायरेक्टरी रिकॉर्ड को हटाकर फिर से न बनाएं, प्रतिस्थापन के रूप में नए पते को आमंत्रित न करें, या डायरेक्टरी को डिस्कनेक्ट न करें. इन कार्रवाइयों से एक अलग OpenAI अकाउंट बन सकता है और मौजूदा प्रोजेक्ट, एजेंट और बातचीत का इतिहास मूल अकाउंट से जुड़े रह सकते हैं. बदलाव करने से पहले डायरेक्टरी कॉन्फ़िगरेशन की पुष्टि करें और OpenAI सपोर्ट से संपर्क करें. OpenAI सपोर्ट टेनेंट-व्यापी SCIM के माध्यम से प्रबंधित अकाउंट का ईमेल पता मैन्युअल रूप से नहीं बदल सकता.
यदि कोई मौजूदा टेनेंट यूज़र या टेनेंट समूह किसी सिंक्रनाइज़ किए गए डायरेक्टरी रिकॉर्ड से मेल खाता है, तो वह आपके पहचान प्रदाता द्वारा प्रबंधित हो सकता है. मौजूदा मैन्युअली बनाए गए ChatGPT वर्कस्पेस इनविटेशन, मेंबरशिप और ग्रुप अपने-आप SCIM-प्रबंधित नहीं बनते हैं.
कोई मौजूदा वर्कस्पेस सदस्य अपनी मौजूदा मेंबरशिप, भूमिका या सीट प्रकार को बदले बिना सिंक्रनाइज़ किए गए वर्कस्पेस ग्रुप में शामिल हो सकता है. ऑफ़बोर्डिंग करते समय, मैन्युअल रूप से दी गई वर्कस्पेस एक्सेस को अलग से हटाएं.
आमंत्रणों और स्वचालित अकाउंट निर्माण को समझें
नए प्रोविज़न किए गए ChatGPT या API यूज़र को प्रोडक्ट में शामिल होने से पहले आमंत्रण स्वीकार करना पड़ सकता है. कुछ SCIM फ़्लो ईमेल भेजे बिना एक लंबित आमंत्रण बनाते हैं. जब मेल खाने वाला टेनेंट यूज़र SCIM-प्रबंधित हो जाता है, तो ChatGPT वर्कस्पेस के किसी मौजूदा सदस्य को वर्कस्पेस का दूसरा आमंत्रण नहीं मिलता.
लंबित आमंत्रणों की समीक्षा करने के लिए किसी वर्कस्पेस ओनर से कहें. मैन्युअल आमंत्रण के लिए, स्वामी जहाँ उपलब्ध हो, आमंत्रण फिर से भेजें चुन सकता है. SCIM-प्रबंधित आमंत्रण सीधे दोबारा नहीं भेजे जा सकते; कोई API 409 scim_managed_resource लौटा सकता है. यदि सदस्य को आमंत्रित करें उपलब्ध है, तो स्वामी मौजूदा भूमिका या सीट प्रकार को बदले बिना वही ईमेल फिर से दर्ज कर सकता है. अगर आमंत्रण ब्लॉक रहता है, तो OpenAI सपोर्ट से संपर्क करें.
ऑटोमैटिक अकाउंट क्रिएशन, सत्यापित डोमेन वाले ईमेल से साइन इन करने पर पात्र ChatGPT यूज़र्स को जोड़ सकता है. यह SCIM से अलग है और इसके लिए SSO की आवश्यकता नहीं है. स्वचालित अकाउंट निर्माण और SCIM को साथ-साथ सक्षम करने से बचें. इस तरीके से बनाए गए यूज़र्स शायद SCIM-प्रबंधित न हों, इसलिए उन्हें पहचान प्रदाता से हटाने पर उनका उत्पाद एक्सेस शायद न हटे. ऑफबोर्डिंग के दौरान सीट उपयोग की समीक्षा करें, अप्रबंधित यूज़र्स को अलग से हटाएँ, और हर एक्सेस पथ की जाँच करें.
समूह के स्वामित्व, भूमिकाओं और दृश्यता को प्रबंधित करें
अपने आइडेंटिटी प्रोवाइडर में सिंक किए गए ग्रुप की सदस्यता प्रबंधित करें. वर्कस्पेस एडमिन अलग-अलग मैन्युअल रूप से मैनेज किए गए समूह बनाए रख सकते हैं.
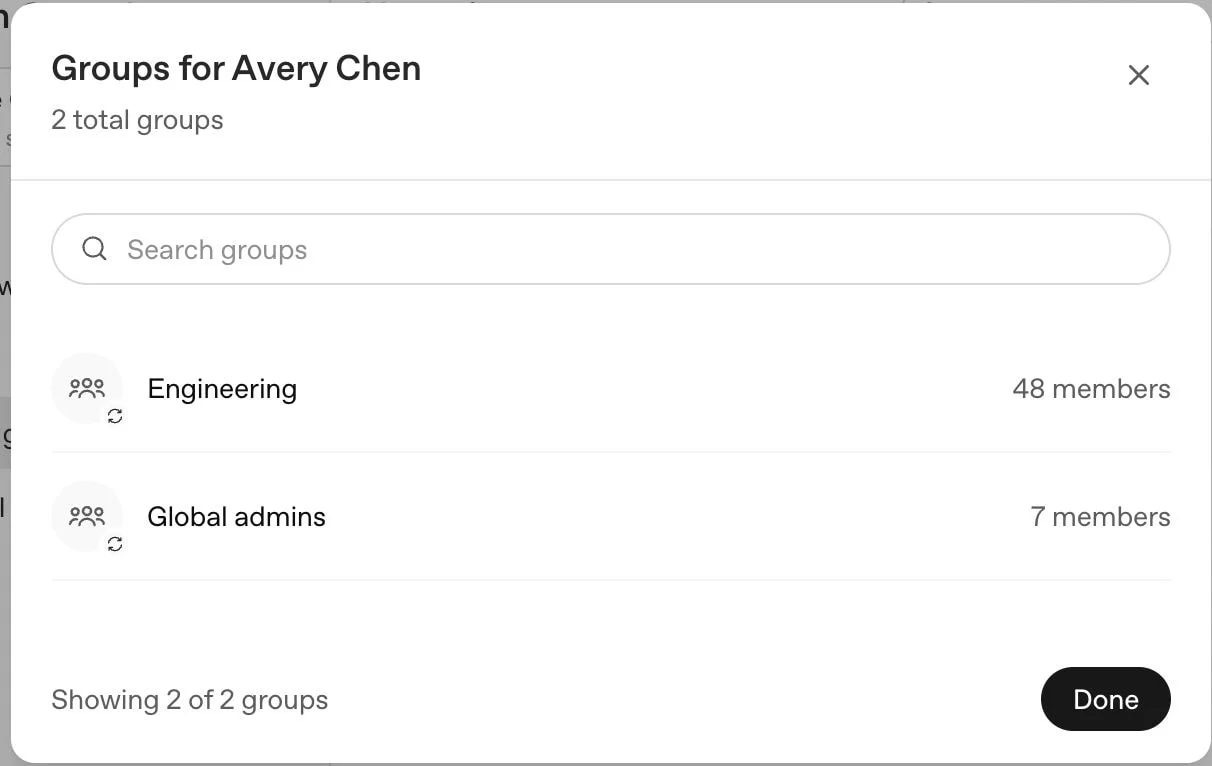
टेनेंट-वाइड SCIM के साथ, अगर मौजूदा मैन्युअल रूप से प्रबंधित ChatGPT वर्कस्पेस ग्रुप का नाम किसी सिंक्रनाइज़ किए गए ग्रुप के समान है, तो उसे अपनाया नहीं जाता. OpenAI एक अलग सिंक्रनाइज़ किया गया वर्कस्पेस ग्रुप बनाता है, इसलिए एक्सेस असाइन करने से पहले मौजूदा ग्रुप के नामों की समीक्षा करें.
अगर आप अपने आइडेंटिटी प्रोवाइडर में किसी सिंक्रनाइज़ किए गए ग्रुप का नाम बदलते हैं, तो उसके संबंधित सिंक्रनाइज़ किए गए वर्कस्पेस ग्रुप का नाम भी बदल जाता है.
वर्कस्पेस-स्तर का SCIM एक अलग कनेक्शन का उपयोग करता है. इसके कॉन्फ़िगरेशन के आधार पर, किसी मैन्युअल वर्कस्पेस ग्रुप के समान नाम वाला सिंक्रनाइज़ किया गया ग्रुप उस ग्रुप की सदस्यता को आइडेंटिटी प्रोवाइडर के नियंत्रण में रख सकता है.
जहाँ समर्थित हो, वर्कस्पेस ओनर चुने गए ChatGPT वर्कस्पेस में योग्य कस्टम वर्कस्पेस भूमिकाएँ असाइन करने के लिए अनुमतियाँ और भूमिकाएँ का उपयोग कर सकता है. जहाँ उपलब्ध हो, सिंक्रनाइज़ किए गए ग्रुप्स वर्कस्पेस एनालिटिक्स को भी सपोर्ट कर सकते हैं.
जहाँ उपलब्ध हो, वर्कस्पेस की पहचान और एक्सेस सेटिंग्स में वर्कस्पेस यूज़र्स को दिखाई देने योग्य यह नियंत्रित करता है कि लोग GPTs या प्रोजेक्ट्स शेयर करते समय SCIM-प्रबंधित ग्रुप्स दिखाई दें या नहीं. इस सेटिंग को बंद करने से वे ग्रुप्स छिप सकते हैं और अगली बार किसी GPT या प्रोजेक्ट के अपडेट होने पर मौजूदा ग्रुप शेयर हट सकते हैं. खोजे जाने की क्षमता बदलने से सिंक्रोनाइज़ेशन बंद नहीं होता और न ही समूह हटता है. अगर वर्कस्पेस टेनेंट-व्यापी SCIM का उपयोग करता है और उसकी पहचान सेटिंग्स सिर्फ़ पढ़ने के लिए हैं, तो यह नियंत्रण उपलब्ध नहीं हो सकता है. समर्थित विकल्पों के बारे में अपनी OpenAI अकाउंट टीम से पूछें.
ऑनबोर्डिंग और ऑफबोर्डिंग का परीक्षण करें
लक्षित पहचान-प्रदाता एप्लिकेशन या असाइन किए गए समूह में एक परीक्षण यूज़र जोड़ें.
सफल सिंक्रनाइज़ेशन की प्रतीक्षा करें.
पुष्टि करें कि यूज़र इच्छित टेनेंट या उत्पाद में दिखाई देता है और उसे केवल अपेक्षित भूमिका ही प्राप्त होती है.
यूज़र को प्रदाता असाइनमेंट या प्रोविजनिंग समूह से हटाएँ.
अगले सफल सिंक की प्रतीक्षा करें और पुष्टि करें कि समूह से प्राप्त ऐक्सेस हटा दिया गया है.
सीधे आमंत्रण, अन्य समूह और उत्पाद-विशिष्ट भूमिकाएँ जाँचें, जो अलग एक्सेस बनाए रख सकते हैं.
अगर पहचान प्रदाता उस व्यक्ति को अभी भी असाइन करता है, तो उसे केवल ChatGPT के अंदर से हटाना अस्थायी हो सकता है. प्रदाता में किसी यूज़र को अक्षम करने से हमेशा एप्लिकेशन असाइनमेंट नहीं हटता. डीप्रोविज़न करने से उस व्यक्ति का OpenAI अकाउंट या पर्सनल वर्कस्पेस डिलीट नहीं होता है. सिंक सफल होने के बाद, पुष्टि करें कि वह व्यक्ति अब सक्रिय वर्कस्पेस सदस्य नहीं है और वर्कस्पेस के सीट आवंटन की समीक्षा करें. अगर व्यक्ति एक्टिव रहता है, उसे हटाया नहीं जा सकता, या दोबारा जोड़े जाने के बाद वह फिर से एक्सेस नहीं पा सकता, तो OpenAI सपोर्ट से संपर्क करें. वर्कस्पेस डेटा रिटेंशन चुने गए वर्कस्पेस की पॉलिसी का पालन करता है.
डायरेक्टरी-सिंक समस्याओं का निवारण करें
| समस्या | क्या जाँचें |
|---|---|
| डायरेक्टरी सेटअप अनुपलब्ध है या अवरुद्ध है | योजना, व्यवस्थापक भूमिका और चयनित टेनेंट की पुष्टि करें, और यह भी पुष्टि करें कि टेनेंट-व्यापी या उत्पाद-स्तर का SCIM पहले से सक्रिय है या नहीं. कार्यरत कनेक्शन को बदलने से पहले माइग्रेशन का समन्वय करें. |
| कोई यूज़र या समूह दिखाई नहीं दे रहा है | आइडेंटिटी-प्रोवाइडर एप्लिकेशन असाइनमेंट, ग्रुप-पुश सेटिंग्स, चयनित टेनेंट, हाल की डायरेक्टरी इवेंट्स, और प्रदाता के सामान्य सिंक्रनाइज़ेशन अंतराल की जाँच करें. |
| सिंक किया गया यूज़र किसी उत्पाद को एक्सेस नहीं कर सकता | समूह के प्रोडक्ट एक्सेस असाइनमेंट, प्रोडक्ट आमंत्रण या सदस्यता, आवश्यक साइन-इन विधि और प्रोडक्ट-विशिष्ट भूमिका की जाँच करें. एडिटर समर्थित ChatGPT वर्कस्पेस और एड्स अकाउंट्स असाइन कर सकता है; यह API ऑर्गनाइज़ेशन्स को असाइन नहीं करता है. |
| हटाए गए यूज़र के पास अभी भी एक्सेस है | पहचान-प्रदाता असाइनमेंट, प्रत्यक्ष आमंत्रण, अन्य सिंक्रनाइज़ किए गए या मैन्युअल समूह, और प्रत्येक उत्पाद में भूमिकाओं की समीक्षा करें. एक हटाया गया एक्सेस पाथ दूसरे को नहीं हटाता. अगर सफल सिंक के बाद भी उपयोगकर्ता सक्रिय है और कोई दूसरा एक्सेस पाथ नहीं बचा है, तो OpenAI सपोर्ट से संपर्क करें. एक खाते को ठीक करने के लिए डायरेक्टरी को डिस्कनेक्ट न करें. |
| ईमेल अपडेट करने से खाते में टकराव पैदा होता है | अगर गंतव्य ईमेल पहले से किसी अन्य OpenAI अकाउंट से जुड़ा है, तो रुकें और OpenAI सपोर्ट से संपर्क करें. किसी भी अकाउंट को न हटाओ और न ही प्रतिस्थापन यूज़र बनाएं. |
कई पहचान प्रदाता हर 30 से 40 मिनट में बदलावों को सिंक्रनाइज़ करते हैं, जबकि अन्य इससे पहले अपडेट भेजते हैं. तत्काल डायरेक्टरी सिंक को बाध्य करने के लिए कोई सामान्य OpenAI नियंत्रण उपलब्ध नहीं है.
प्रमाणीकरण या साइन-इन त्रुटियों के लिए, देखें: SSO, वर्कस्पेस एक्सेस और डोमेन वेरिफिकेशन से जुड़ी समस्याओं का निवारण.
डायरेक्टरी कनेक्शन को सुरक्षित रूप से हटाएँ
सक्रिय टेनेंट-व्यापी डायरेक्टरी कनेक्शन को निकालना पूर्ववत नहीं किया जा सकता. मौजूदा सिंक्रनाइज़ किए गए यूज़र्स और समूह टेनेंट में बने रहते हैं और मैन्युअल रूप से प्रबंधित हो जाते हैं. डिस्कनेक्ट करने से मौजूदा उत्पाद ऐक्सेस अपने-आप निरस्त नहीं होता.
एडमिन कंसोल में, टेनेंट की वैश्विक सेटिंग्स खोलें.
एक्सेस चुनें, फिर निर्देशिका खोलें.
कनेक्टेड प्रदाता और प्रभावित यूज़र्स, समूहों और उत्पाद असाइनमेंट की समीक्षा करें.
कनेक्शन हटाएँ चुनें.
परिवर्तन की पुष्टि केवल तभी करें जब आप सिंक्रोनाइज़ेशन रोकना चाहते हैं.
शेष यूज़र्स, समूहों, उत्पाद एक्सेस और व्यवस्थापक भूमिकाओं की समीक्षा करें.
हटाने में पाँच मिनट तक लग सकते हैं. किसी कार्यरत कनेक्शन को बदलने या प्रोडक्ट-लेवल और टेनेंट-व्यापी SCIM के बीच जाने से पहले अपनी OpenAI अकाउंट टीम से संपर्क करें.
────────────────────────────────────────────────────────────