
GPT‑6 Astra द्वारा संचालित GPT‑6 Pro, Pro $100, Pro $200, Business और Enterprise प्लान्स के लिए ChatGPT में उपलब्ध है. Enterprise एक्सेस आपके वर्कस्पेस की मॉडल-एक्सेस अनुमतियों पर भी निर्भर करता है. Plus प्लान्स में ChatGPT वर्क और Codex में GPT‑6 Astra शामिल है.
ध्यान दें: Astra के लिए Codex CLI संस्करण 0.153.0 या नया होना ज़रूरी है. इसके अलावा, कृपया उपलब्ध नवीनतम ChatGPT Desktop ऐप को अपडेट करें. अगर डेस्कटॉप ऐप में आपको चैट, वर्क या Codex में Astra उपलब्ध नहीं दिखता है, तो Menu > Check for Updates, पर क्लिक करके अपना ऐप अपडेट करना सुनिश्चित करें, भले ही आपने हाल ही में ऑटोमैटिक अपडेट नोटिफ़िकेशन के कारण या साइडबार में अपडेट आइकन पर क्लिक करके ऐप अपडेट किया हो.
नोट: यह फीचर फिलहाल सिर्फ Enterprise, Edu, और Teachers के लिए ChatGPT में उपलब्ध है।
खास जानकारी
रोल-बेस्ड एक्सेस कंट्रोल (RBAC) की मदद से वर्कस्पेस के स्वामी खास अनुमतियों वाली कस्टम भूमिकाएं बना सकते हैं और उन्हें अपने ChatGPT वर्कस्पेस में सीधे उपयोगकर्ताओं या समूहों को असाइन कर सकते हैं. उपयोगकर्ता को सीधे भूमिका असाइनमेंट और समूह सदस्यता, दोनों से अनुमतियां मिल सकती हैं.
वर्कस्पेस सेटिंग योग्य अनुमतियों के लिए डिफ़ॉल्ट तय करती हैं. कस्टम भूमिका अनुमतियों का दोबारा इस्तेमाल किया जा सकने वाला समूह है, जिसे स्वामी सीधे सदस्यों को या समूहों के माध्यम से असाइन कर सकते हैं. किसी सदस्य के पास एक से अधिक कस्टम भूमिकाएं हो सकती हैं.
योग्य अनुमतियों के लिए कस्टम भूमिका वर्कस्पेस सेटिंग को विरासत में लेने हेतु डिफ़ॉल्ट, स्पष्ट रूप से एक्सेस देने हेतु चालू या उस भूमिका के माध्यम से एक्सेस रोकने हेतु बंद का उपयोग कर सकती है. जब किसी सदस्य के पास कई कस्टम भूमिकाएं होती हैं, तो उनकी अनुमतियां जुड़ती जाती हैं: एक भूमिका से मिला एक्सेस तब भी उपलब्ध रहता है, जब दूसरी भूमिका बंद पर सेट हो.
लॉकडाउन मोड का अलग से मूल्यांकन किया जाता है और यह नेटवर्क-सक्षम क्षमताओं को और सीमित कर सकता है. सदस्य का सीट प्रकार, प्लान और उत्पाद पात्रता फिर भी लागू होते हैं.
RBAC सेटिंग और अनुमतियां कौन कॉन्फ़िगर कर सकता है?
वर्कस्पेस के स्वामी कस्टम भूमिकाएं बना, मिटा, असाइन और अनअसाइन कर सकते हैं और पूरे वर्कस्पेस की डिफ़ॉल्ट अनुमतियां प्रबंधित कर सकते हैं. वर्कस्पेस एडमिन समर्थित एडमिन इंटरफ़ेस से मौजूदा भूमिकाएं देख या अपडेट कर सकते हैं, लेकिन वे कस्टम भूमिकाएं बना, मिटा, असाइन या अनअसाइन नहीं कर सकते. सदस्य और विश्लेषण दर्शक पूरे वर्कस्पेस की RBAC सेटिंग प्रबंधित नहीं कर सकते.
क्या कोई भौगोलिक प्रतिबंध हैं?
यह सुविधा सभी समर्थित देशों में उपलब्ध है.
क्या RBAC कॉन्फ़िगरेशन वेब, मोबाइल और डेस्कटॉप पर उपलब्ध है?
RBAC कॉन्फ़िगरेशन वेब पर उपलब्ध है. ChatGPT में वर्कस्पेस सेटिंग > अनुमतियां और भूमिकाएं या एडमिन कंसोल में भूमिका और अनुमति नियंत्रणों का उपयोग करें.
हम क्या लॉन्च कर रहे हैं और लॉन्च के समय कौन-सी क्षमताएँ शामिल हैं?
वर्कस्पेस के मालिकों को chatgpt.com/admin/settings में RBAC कार्यक्षमता मिलेगी, जहाँ वे:
उन सदस्यों के लिए डिफ़ॉल्ट भूमिका सेट करें जिन्हें एक या अधिक कस्टम भूमिकाएँ असाइन नहीं की गई हैं.
सूक्ष्म अनुमतियों वाली कस्टम भूमिकाएँ बनाएँ, जो वर्कस्पेस की डिफ़ॉल्ट भूमिका को ओवरराइड करती हैं.
समूहों को एक या कई कस्टम भूमिकाएँ असाइन करें.
कस्टम भूमिकाएँ एक केंद्रीकृत टैब में देखें और प्रबंधित करें.
RBAC से मैं कौन-सी अनुमतियाँ कॉन्फ़िगर कर सकता हूँ?
आप RBAC से ChatGPT की प्रमुख सुविधाओं का एक्सेस नियंत्रित कर सकते हैं. उपलब्ध टॉगल और विकल्पों की पूरी सूची के लिए, वर्कस्पेस सेटिंग्स > अनुमतियाँ और भूमिकाएँ देखें.
उपलब्ध अनुमति स्थितियाँ अलग-अलग होती हैं. पात्र सामान्य-भूमिका अनुमतियों में डिफ़ॉल्ट, चालू और बंद विकल्प होते हैं. कुछ अनुमतियाँ, जिनमें वर्क और प्लगइन के कुछ नियंत्रण शामिल हैं, केवल दो स्थितियों वाले चालू या बंद नियंत्रण रह सकती हैं.
मॉडल एक्सेस
वर्कस्पेस के मालिक, वर्कस्पेस स्तर पर या कस्टम भूमिकाओं के ज़रिए यह नियंत्रित कर सकते हैं कि सदस्य किन पात्र मॉडल का उपयोग कर सकें. अगर वर्कस्पेस किसी मॉडल के लिए पात्र नहीं है, तो कोई भूमिका उस मॉडल को उपलब्ध नहीं करा सकती. आरंभिक या डिफ़ॉल्ट मॉडल चुनने से उसका एक्सेस नहीं मिलता.
पात्र ChatGPT Enterprise और Edu वर्कस्पेस में GPT-6 एस्ट्रा लॉन्च के समय डिफ़ॉल्ट रूप से बंद रहता है. एस्ट्रा का एक्सेस अलग से कॉन्फ़िगर करना होगा; पहले की शुरुआती मॉडल एक्सेस सेटिंग्स लागू नहीं होंगी. किसी सदस्य को सौंपी गई सभी भूमिकाओं की समीक्षा करें, क्योंकि एक्सेस देने वाली कोई भूमिका उसे चालू रख सकती है, भले ही दूसरी भूमिका उसे बंद कर दे.
एस्ट्रा एक्सेस की जानकारी के लिए ChatGPT Enterprise और Edu - मॉडल और सीमाएँ देखें.
लॉकडाउन मोड की भूमिकाएँ
लॉकडाउन मोड भूमिका की सुविधा वाले वर्कस्पेस, लॉकडाउन मोड की आवश्यकता वाले सदस्यों के लिए कस्टम भूमिका बनाने हेतु RBAC का उपयोग कर सकते हैं. लॉकडाउन मोड को किसी एक अनुमति टॉगल के बजाय भूमिका-स्तरीय सुरक्षा कॉन्फ़िगरेशन मानें.
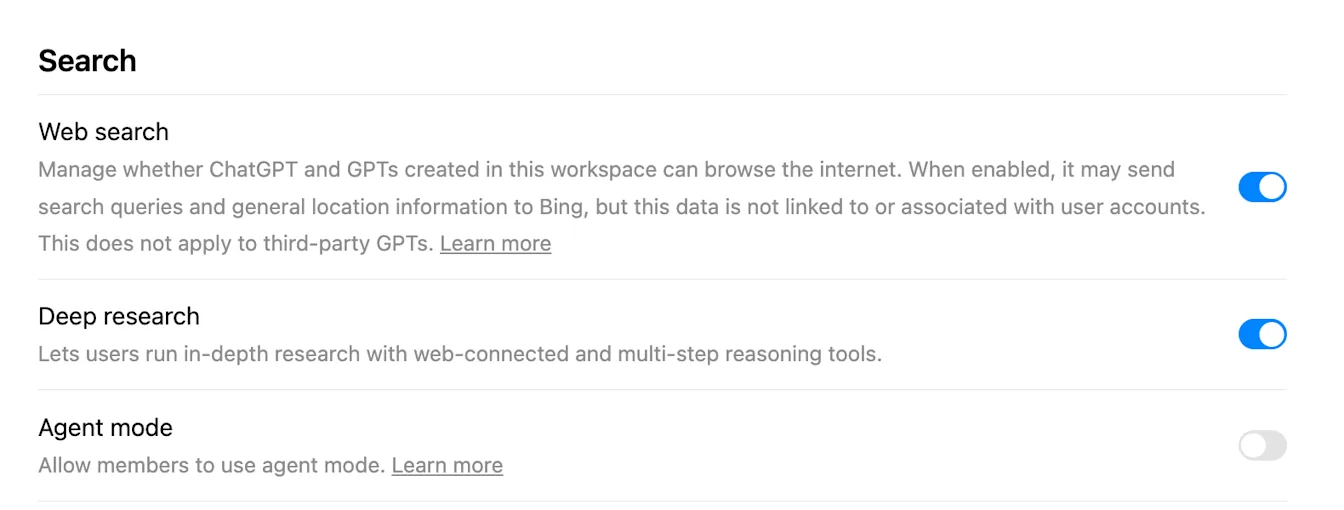
जब किसी सदस्य को लॉकडाउन मोड की भूमिका सौंपी जाती है, तो वर्कस्पेस सेटिंग्स के आधार पर लाइव वेब खोज, डीप रिसर्च, एजेंट मोड, canvas की नेटवर्क सुविधा और कुछ ऐप, MCP या कनेक्टर व्यवहार सहित नेटवर्क-सक्षम क्षमताएँ सीमित हो सकती हैं.
लॉकडाउन मोड की भूमिका सौंपने से पहले समीक्षा करें कि वह भूमिका किन ऐप और कार्रवाइयों की अनुमति देती है, और पुष्टि करें कि प्रत्येक कनेक्टेड स्रोत सिस्टम में सदस्यों के पास आवश्यक अनुमतियाँ हैं. ChatGPT में ऐप का एक्सेस, कनेक्टेड स्रोत सिस्टम की अनुमतियों को दरकिनार नहीं करता.
लॉकडाउन मोड में होने वाले बदलावों की अधिक जानकारी के लिए लॉकडाउन मोड देखें.
हम समय के साथ RBAC अनुमतियों में और सुविधाएँ जोड़ते रहेंगे.
ध्यान दें: आप हर ऐप के लिए उसका एक्सेस अलग से नियंत्रित कर सकते हैं. किसी ऐप के यूज़र इंटरफ़ेस को अलग से बंद नहीं किया जा सकता.
सदस्य RBAC क्या है और यह मौजूदा भूमिकाओं से कैसे अलग है?
सदस्य RBAC की मदद से वर्कस्पेस के स्वामी टूल तक अंतिम उपयोगकर्ताओं का एक्सेस नियंत्रित करने के लिए कस्टम भूमिकाएं बना सकते हैं. सदस्य, एडमिन और स्वामी जैसी मौजूदा भूमिकाएं वर्कस्पेस प्रबंधन के अधिकार तय करती हैं.
पहले से मौजूद वर्कस्पेस भूमिकाएं तय करती हैं कि कोई व्यक्ति क्या प्रबंधित कर सकता है:
स्वामी: पूरे वर्कस्पेस की सेटिंग, सदस्यता और कस्टम भूमिकाएं प्रबंधित करता है.
एडमिन: समर्थित वर्कस्पेस सदस्यों, समूहों और एडमिन सेटिंग को प्रबंधित करता है.
विश्लेषण दर्शक: उस भूमिका के लिए उपलब्ध विश्लेषण देखता है.
सदस्य: अपने प्लान, सीट प्रकार और असाइन की गई भूमिकाओं से अनुमत सुविधाओं का उपयोग करता है.
टेनेंट के वैश्विक एडमिन को ChatGPT वर्कस्पेस में अपने-आप कोई भूमिका नहीं मिलती.
केवल वर्कस्पेस के स्वामी और एडमिन ही वर्कस्पेस एडमिन कुंजियां बना सकते हैं. कस्टम भूमिकाएं एडमिन कुंजी का एक्सेस नहीं देतीं और संवेदनशील अनुपालन अनुमतियों के लिए वर्कस्पेस का स्वामी होना ज़रूरी है. सेटअप और भूमिका की आवश्यकताओं के लिए देखें: एडमिन कंसोल में एडमिन कुंजियां प्रबंधित करना.
मैं लोगों या समूहों को भूमिकाएँ कैसे असाइन करूँ?
सेटिंग्स & अनुमतियाँ → कस्टम भूमिकाएँ में, समूह टैब में बनाए गए या SCIM के माध्यम से सिंक किए गए समूहों को भूमिकाएँ असाइन करें. यूज़र अपनी समूह भूमिकाओं से अनुमतियाँ प्राप्त करते हैं.
क्या मैं अपनी भूमिकाएँ बना सकता/सकती हूँ?
हाँ. अनुकूलित अनुमतियों वाली भूमिकाएँ परिभाषित करने के लिए कस्टम भूमिकाएँ टैब में नई भूमिका जोड़ें का उपयोग करें.
मेरे वर्कस्पेस के लिए RBAC सक्षम करने हेतु क्या आवश्यक है?
कुछ भी अतिरिक्त नहीं. यह एडमिन डैशबोर्ड में सभी वर्कस्पेस एडमिन के लिए उपलब्ध है. समूह बनाएँ या सिंक करें, फिर उन समूहों को भूमिकाएँ असाइन करें.
RBAC भूमिकाओं, असाइनमेंट और डिफ़ॉल्ट सेटिंग का मूल्यांकन कैसे करता है?
वर्कस्पेस सेटिंग योग्य अनुमतियों के लिए आधारभूत सेटिंग तय करती हैं. किसी सामान्य कस्टम भूमिका में:
डिफ़ॉल्ट को वर्कस्पेस सेटिंग विरासत में मिलती है.
चालू स्पष्ट रूप से अनुमति देता है.
बंद उस भूमिका के माध्यम से एक्सेस रोकता है.
किसी सदस्य को सीधे और समूह असाइनमेंट के माध्यम से कई सामान्य भूमिकाएं मिल सकती हैं. इन भूमिकाओं की अनुमतियां जुड़ती जाती हैं: यदि कोई भूमिका स्पष्ट रूप से या चालू वर्कस्पेस सेटिंग को विरासत में लेकर अनुमति देती है, तो सदस्य का एक्सेस बना रहता है. बंद सेटिंग केवल उस भूमिका के माध्यम से एक्सेस रोकती है. यदि लागू होने वाली हर भूमिका बंद पर सेट है, तो एक्सेस रोक दिया जाता है. यदि लागू होने वाली सभी सामान्य भूमिकाएं डिफ़ॉल्ट का उपयोग करती हैं, तो वर्कस्पेस सेटिंग लागू होती है.
लॉकडाउन मोड रोक लगाने का एक अलग तरीका है. लॉकडाउन असाइनमेंट किसी क्षमता को तब भी सीमित कर सकता है, जब कोई सामान्य भूमिका उसकी अनुमति देती हो. सदस्य के सीट प्रकार और प्लान या उत्पाद से जुड़ी अन्य पात्रता आवश्यकताएं भी लागू रहती हैं.
अपने वर्कस्पेस में RBAC को कॉन्फ़िगर करने का तरीका
वर्कस्पेस सेटिंग खोलें.
बाएं पैनल में अनुमतियां और भूमिकाएं चुनें. वर्कस्पेस के स्वामी और अधिकृत एडमिन इस क्षेत्र को एक्सेस कर सकते हैं, लेकिन केवल स्वामी ही कस्टम भूमिकाएं बना, मिटा, असाइन या अनअसाइन कर सकते हैं.
सदस्यों की आधारभूत अनुमतियों की समीक्षा करने के लिए वर्कस्पेस टैब खोलें.
योग्य अनुमतियों के लिए, किसी कस्टम भूमिका को डिफ़ॉल्ट पर सेट करने पर उसे वर्कस्पेस सेटिंग विरासत में मिलती है. चालू पर सेट भूमिका उस भूमिका के माध्यम से अनुमति देती है. बंद पर सेट भूमिका उस भूमिका के माध्यम से एक्सेस रोकती है, लेकिन यदि कोई अन्य असाइन की गई भूमिका अनुमति देती है या उसे विरासत में लेती है, तो एक्सेस उपलब्ध रहता है.
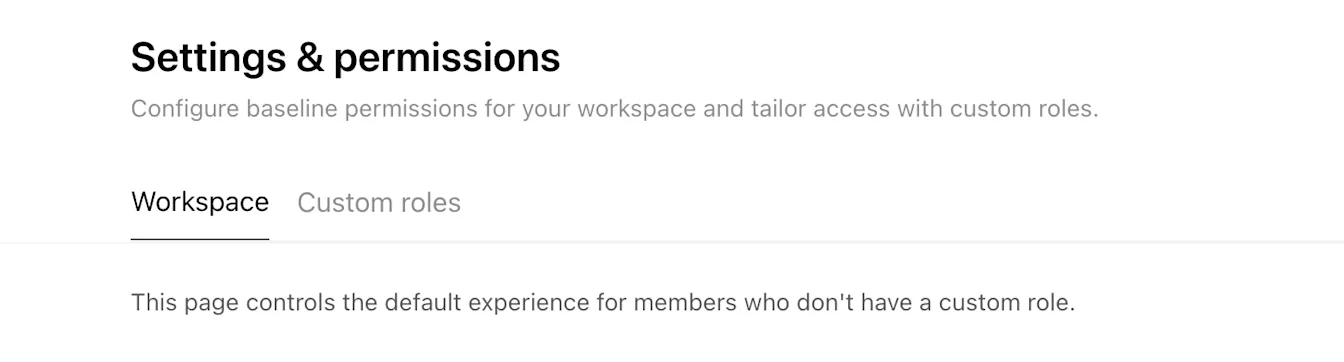
पेज पर नीचे जाते हुए योग्य अनुमतियों के लिए वर्कस्पेस की आधारभूत सेटिंग कॉन्फ़िगर करें.
कस्टम भूमिका बनाने के लिए:
कस्टम भूमिकाएं टैब खोलें.
भूमिका बनाएं चुनें.
भूमिका का नाम और विवरण दर्ज करें.
सहेजें चुनें.
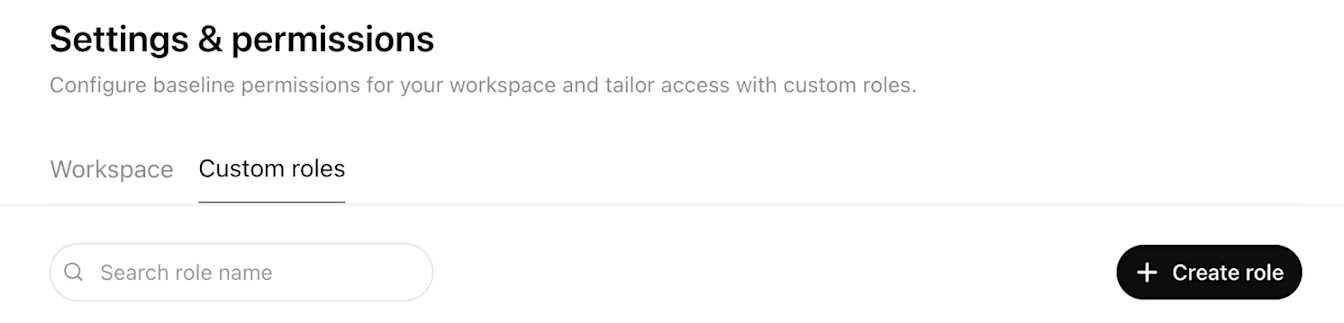
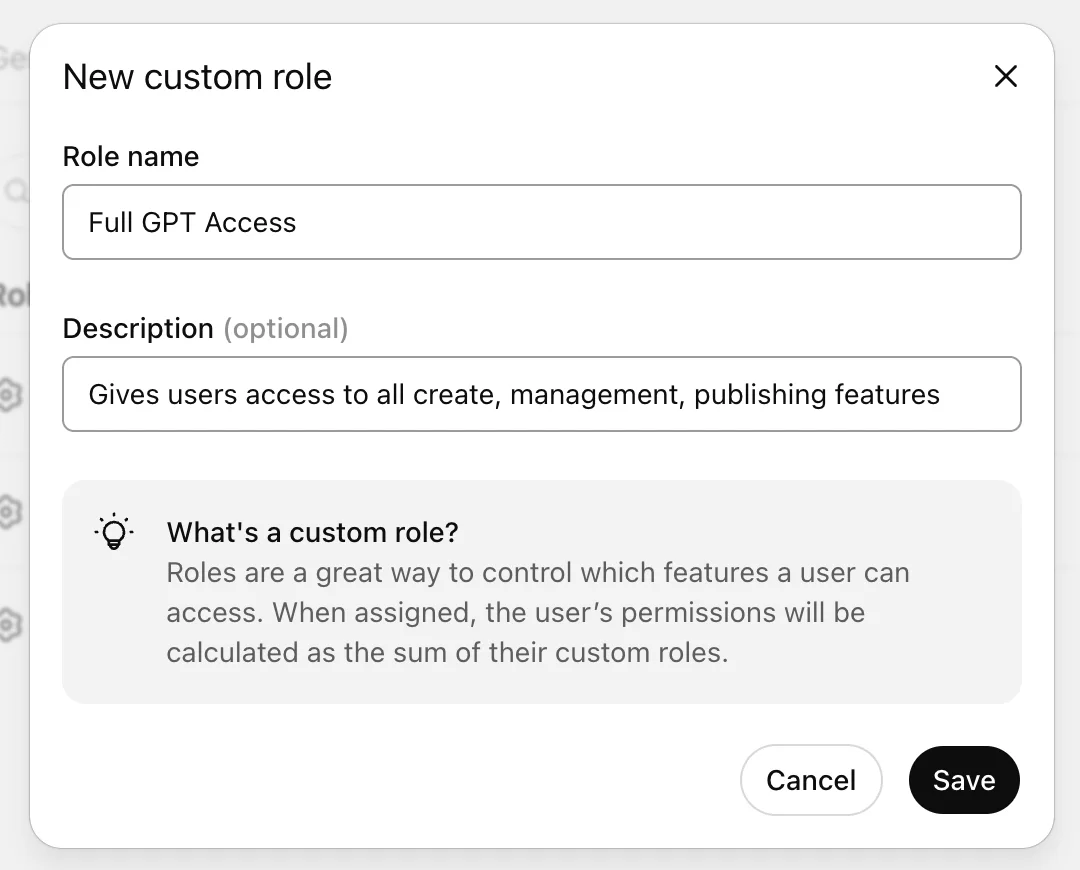
कस्टम भूमिका के अनुमति पेज पर हर योग्य अनुमति के लिए डिफ़ॉल्ट, चालू या बंद चुनें. दो अवस्थाओं वाली अनुमतियों के लिए चालू या बंद का उपयोग जारी रहता है.
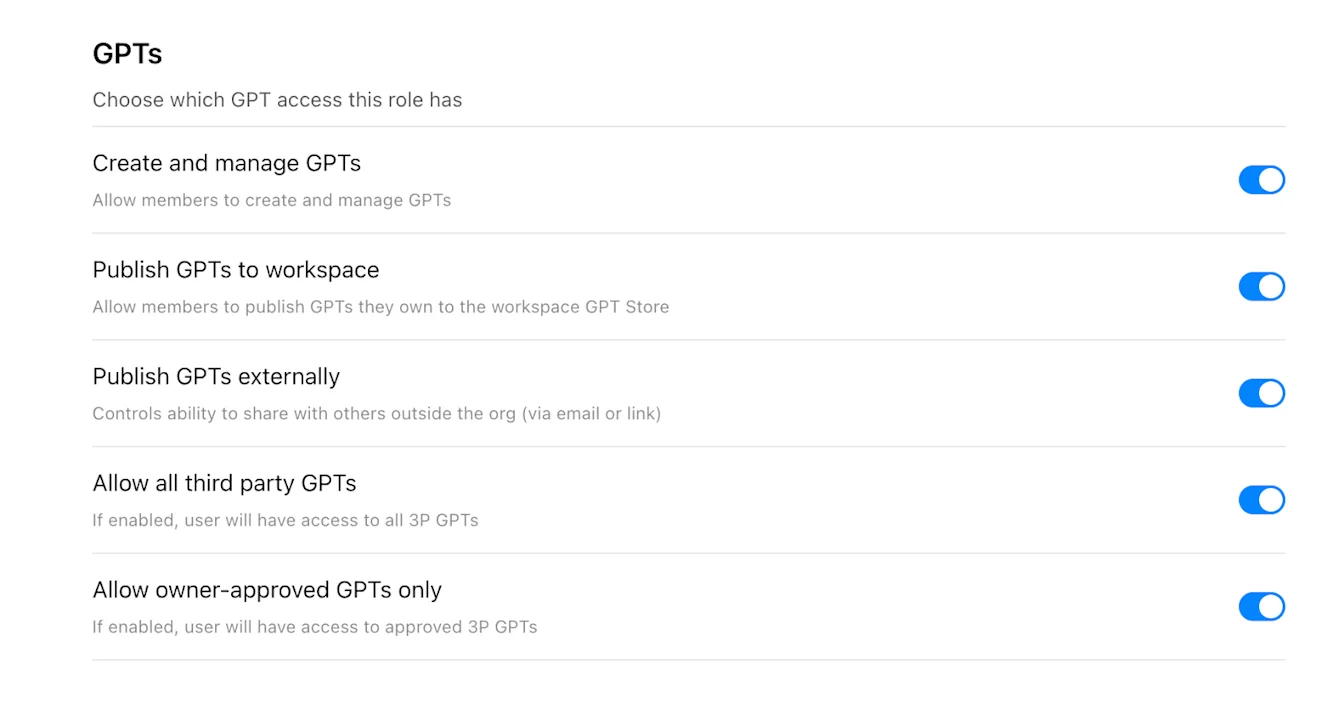
समूहों को भूमिका असाइन करने के लिए:
कस्टम भूमिका के पेज पर सबसे ऊपर भूमिका असाइनमेंट खोलें.
+ जोड़ें चुनें.
एक या अधिक समूह चुनें.
हो गया चुनें.
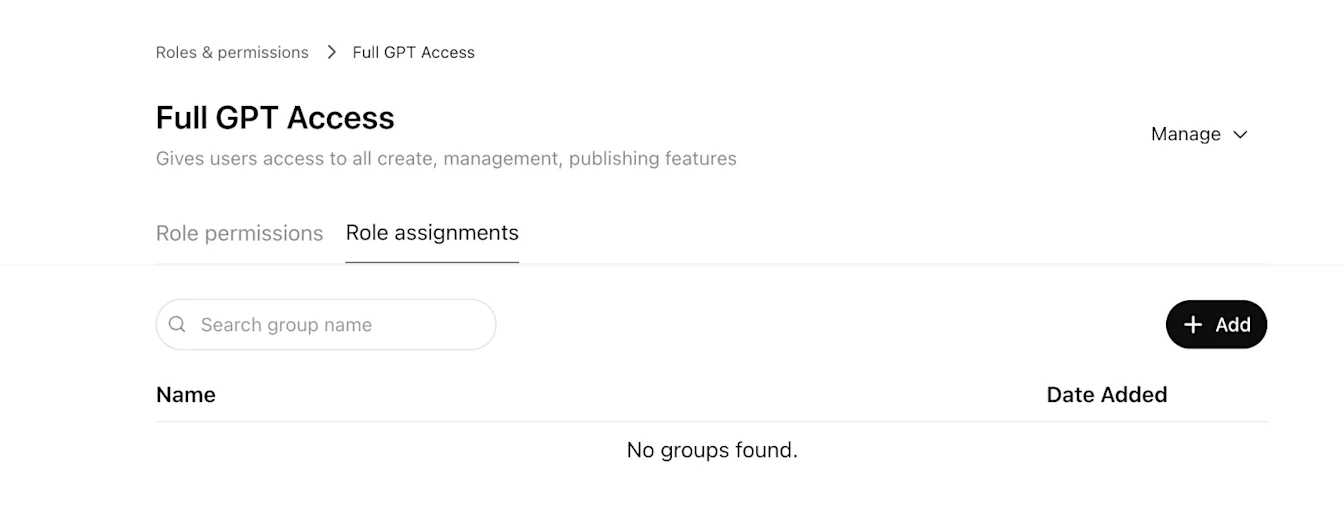
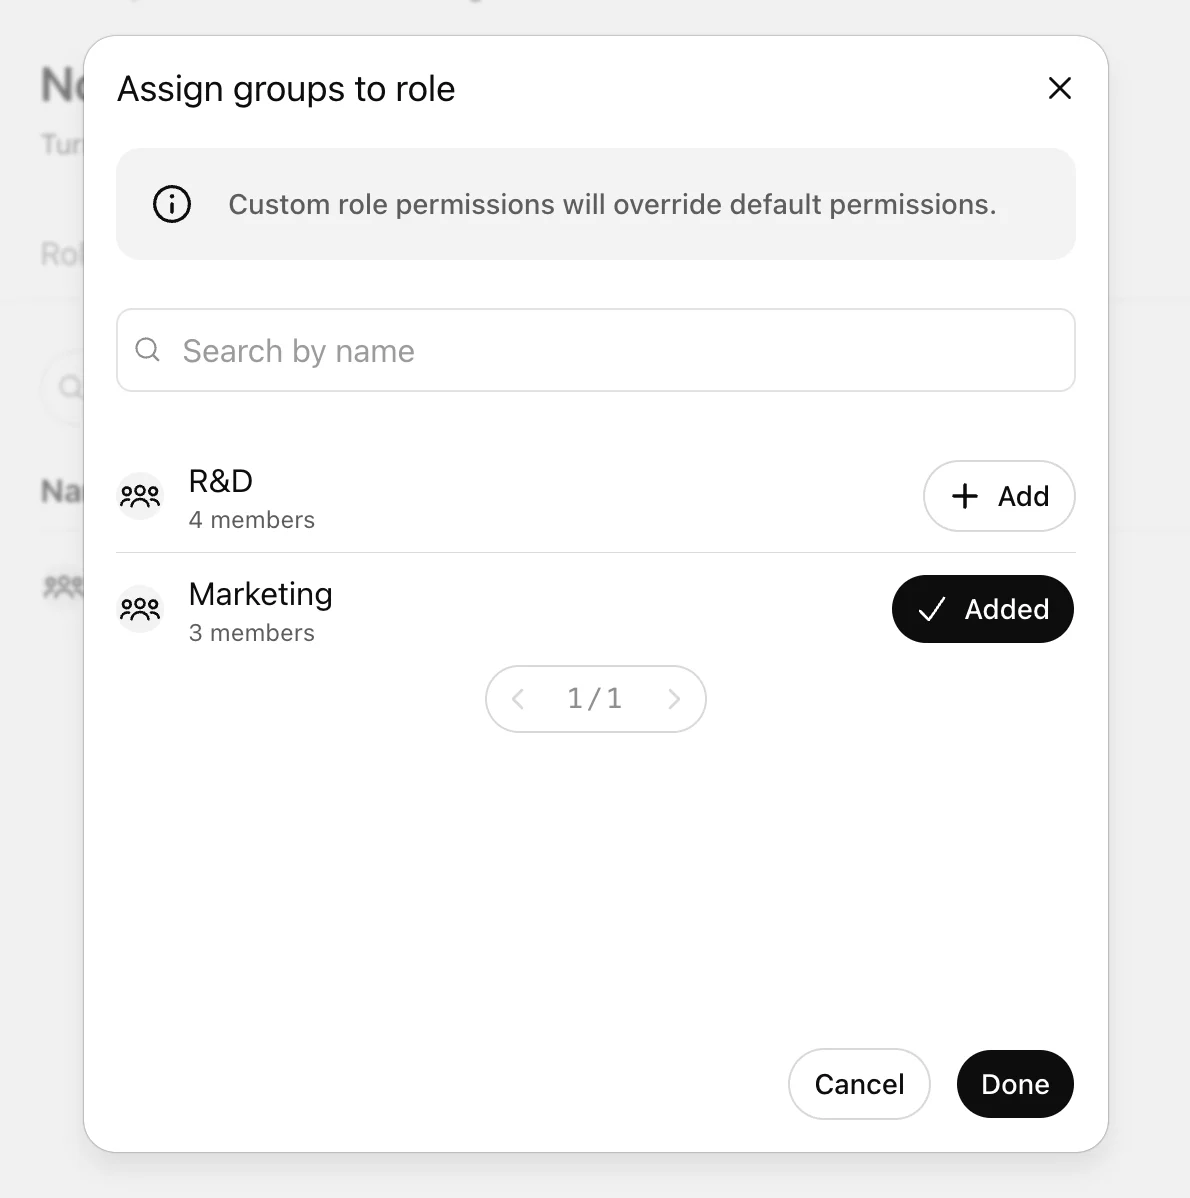
बदलाव प्रभावी होने के बाद समूह के सदस्यों को अपडेट की गई अनुमतियां मिलती हैं. बदलाव प्रभावी होने में 5 मिनट तक लग सकते हैं.
उदाहरण
एक सामान्य भूमिका को वर्कस्पेस की सेटिंग विरासत में मिलती है
अगर वेब खोज के लिए वर्कस्पेस सेटिंग चालू है और सदस्य की एकमात्र सामान्य कस्टम भूमिका डिफ़ॉल्ट का उपयोग करती है, तो सदस्य को चालू सेटिंग विरासत में मिलती है.
एक भूमिका बंद और दूसरी भूमिका चालू है
अगर एक सामान्य भूमिका वेब खोज को बंद और दूसरी सामान्य भूमिका उसे चालू पर सेट करती है, तो एक्सेस की अनुमति होती है, क्योंकि सामान्य भूमिकाओं की अनुमतियां जुड़ती जाती हैं.
हर लागू सामान्य भूमिका बंद है
अगर सभी लागू सामान्य भूमिकाएँ वेब खोज को बंद पर सेट करती हैं, तो सदस्य को सामान्य RBAC के माध्यम से ऐक्सेस नहीं मिलता, भले ही वर्कस्पेस की आधारभूत सेटिंग चालू हो.
लॉकडाउन मोड लागू होता है
अगर कोई सामान्य भूमिका नेटवर्क-सक्षम क्षमता देती है, लेकिन सदस्य के पास उसे सीमित करने वाली लॉकडाउन मोड की भूमिका भी है, तो लॉकडाउन का प्रतिबंध लागू होता है.
अक्सर पूछे जाने वाले सवाल
क्या RBAC के लिए समूह आवश्यक हैं?
नहीं. भूमिकाएँ समूहों के माध्यम से असाइन की जा सकती हैं और जहाँ समर्थन उपलब्ध है, वहाँ सीधे भूमिका असाइन करने की सुविधा भी उपलब्ध है. बड़े पैमाने पर ऐक्सेस प्रबंधित करने के लिए समूहों का उपयोग अब भी सुझाया जाता है.
RBAC के बदलाव लागू होने में कितना समय लगता है?
बदलाव प्रभावी होने में 5 मिनट तक लग सकते हैं.
क्या RBAC किसी सदस्य के सीट प्रकार को ओवरराइड करता है?
नहीं. RBAC, सदस्य के सीट प्रकार और वर्कस्पेस प्लान से मिले ऐक्सेस के दायरे में सुविधा संबंधी अनुमतियाँ नियंत्रित करता है.
अगर किसी अनुमति में केवल चालू और बंद विकल्प हों तो क्या होगा?
कुछ नियंत्रण डिफ़ॉल्ट का समर्थन नहीं करते. उन नियंत्रणों के लिए वर्कस्पेस और संबंधित भूमिकाओं हेतु स्पष्ट रूप से चालू या बंद कॉन्फ़िगर करें.