
A GPT‑6 Astra által működtetett GPT‑6 Pro a ChatGPT Pro $100, Pro $200, Business és Enterprise csomagjaiban érhető el. Az Enterprise-hozzáférés a munkaterület modell-hozzáférési engedélyeitől is függ. A Plus csomagok a ChatGPT Workben és a Codexben is tartalmazzák a GPT‑6 Astrát.
Megjegyzés: az Astrához a Codex CLI 0.153.0-s vagy újabb verziója szükséges. Emellett frissítse a ChatGPT asztali alkalmazást a legújabb elérhető verzióra. Ha az Astra nem jelenik meg a Chatben, a Workben vagy a Codexben az asztali alkalmazásban, frissítse az alkalmazást a Menü > Frissítések keresése lehetőségre kattintva. Ezt akkor is tegye meg, ha nemrég már frissítette egy automatikus frissítési értesítés vagy az oldalsáv frissítési ikonja segítségével.
Megjegyzés: Ez a funkció jelenleg csak az Enterprise, Edu és a ChatGPT for Teachers csomagban érhető el.
Áttekintés
A szerepköralapú hozzáférés-vezérlés (RBAC) lehetővé teszi, hogy a munkaterület tulajdonosai meghatározott engedélyeket tartalmazó egyéni szerepköröket hozzanak létre, és azokat közvetlenül felhasználókhoz vagy csoportokhoz rendeljék a ChatGPT-munkaterületükön. A felhasználók közvetlen szerepkör-hozzárendelésekből és csoporttagságokból egyaránt kaphatnak engedélyeket.
A munkaterület beállításai adják az alkalmas engedélyek alapértelmezett értékét. Az egyéni szerepkör engedélyek újra felhasználható készlete, amelyet a tulajdonosok közvetlenül vagy csoportokon keresztül rendelhetnek a tagokhoz. Egy tagnak több egyéni szerepköre is lehet.
Az alkalmas engedélyeknél az egyéni szerepkör az Alapértelmezett értékkel örökölheti a munkaterület beállítását, a Be értékkel kifejezetten engedélyezheti, a Ki értékkel pedig az adott szerepkörön keresztül megtagadhatja a hozzáférést. Ha egy tagnak több egyéni szerepköre van, az engedélyei összeadódnak: az egyik szerepkör által megadott hozzáférés akkor is megmarad, ha egy másik szerepkör értéke Ki.
A Zárolt mód kiértékelése külön történik, és tovább korlátozhatja a hálózatot használó képességeket. A tag licenctípusára, csomagjára és termékjogosultságára vonatkozó követelmények továbbra is érvényesek.
Ki konfigurálhatja az RBAC beállításait és engedélyeit?
A munkaterület tulajdonosai egyéni szerepköröket hozhatnak létre, törölhetnek, rendelhetnek hozzá és vonhatnak vissza, valamint kezelhetik a munkaterület egészére vonatkozó alapértelmezett engedélyeket. A munkaterület rendszergazdái a támogatott felügyeleti felületeken megtekinthetik vagy frissíthetik a meglévő szerepköröket, de egyéni szerepköröket nem hozhatnak létre, nem törölhetnek, nem rendelhetnek hozzá és nem vonhatnak vissza. A tagok és az elemzési adatok megtekintői nem kezelhetik a munkaterület egészére vonatkozó RBAC-beállításokat.
Vannak földrajzi korlátozások?
A funkció minden támogatott országban elérhető.
Az RBAC konfigurálása weben, mobilon és asztali gépen is elérhető?
Az RBAC konfigurálása a weben érhető el. A ChatGPT-ben használja a Munkaterület beállításai > Engedélyek & szerepkörök oldalt, vagy a felügyeleti konzol szerepkör- és engedélyvezérlőit.
Mit vezetünk be, és milyen képességek lesznek elérhetők az induláskor?
A munkaterület-tulajdonosok RBAC-funkciót kapnak a chatgpt.com/admin/settings oldalon, ahol a következőket tehetik:
Alapértelmezett szerepkört állíthatnak be azoknak a tagoknak, akikhez nincs egy vagy több egyéni szerepkör hozzárendelve.
Részletes engedélyekkel egyéni szerepköröket hozhatnak létre, amelyek felülírják a munkaterület alapértelmezett szerepkörét.
Egy vagy több egyéni szerepkört rendelhetnek csoportokhoz.
Egy központi lapon megtekinthetik és kezelhetik az egyéni szerepköröket.
Milyen engedélyeket konfigurálhatok az RBAC segítségével?
Az RBAC segítségével szabályozhatja a ChatGPT fő funkcióihoz való hozzáférést. Az elérhető kapcsolók és beállítások teljes listáját a Munkaterület beállításai > Engedélyek & szerepkörök oldalon találja.
Az elérhető engedélyállapotok eltérőek lehetnek. A támogatott normál szerepkör-engedélyek állapota Alapértelmezett, Be vagy Ki lehet. Egyes engedélyek – köztük a Work és a beépülő modulok bizonyos vezérlői – továbbra is kétállapotú, Be vagy Ki értékű kapcsolók lehetnek.
Modellhozzáférés
A munkaterület tulajdonosai munkaterületi szinten vagy egyéni szerepkörökkel szabályozhatják, hogy a tagok mely támogatott modelleket használhatják. Egy szerepkör nem tehet elérhetővé olyan modellt, amelyre a munkaterület nem jogosult. Kezdő vagy alapértelmezett modell kiválasztása nem biztosít hozzáférést.
A jogosult ChatGPT Enterprise- és Edu-munkaterületeken a GPT-6 Astra az induláskor alapértelmezés szerint ki van kapcsolva. Az Astra-hozzáférést külön kell konfigurálni; a korábbi Korai modellhozzáférés beállításai nem kerülnek át. Tekintse át a taghoz rendelt összes szerepkört, mert egy hozzáférést engedélyező szerepkör akkor is fenntarthatja a hozzáférést, ha egy másik szerepkör letiltja.
Az Astra-hozzáférés részleteiért lásd: ChatGPT Enterprise és Edu – modellek & korlátok.
Zárolt módhoz tartozó szerepkörök
A Zárolt mód szerepköreit támogató munkaterületeken az RBAC segítségével egyéni szerepkör hozható létre azoknak a tagoknak, akiknek szükségük van a Zárolt módra. A Zárolt módot szerepkörszintű biztonsági konfigurációként, ne pedig egyetlen engedélykapcsolóként kezelje.
Ha egy taghoz Zárolt módú szerepkört rendelnek, a munkaterület beállításaitól függően korlátozottak lehetnek a hálózatot használó funkciók, köztük az élő webes keresés, a mély kutatás, az ügynökmód, a canvas hálózati hozzáférése, valamint egyes alkalmazások, MCP-k vagy összekötők működése.
Zárolt módú szerepkör hozzárendelése előtt tekintse át, hogy a szerepkör mely alkalmazásokat és műveleteket engedélyezi, és győződjön meg arról, hogy a tagok minden csatlakoztatott forrásrendszerben rendelkeznek a szükséges engedélyekkel. A ChatGPT-ben biztosított alkalmazás-hozzáférés nem írja felül a csatlakoztatott forrásrendszer engedélyeit.
A Zárolt módban bekövetkező változásokról további részleteket a Zárolt mód című cikkben talál.
Idővel további funkciókkal bővítjük az RBAC-engedélyeket.
Megjegyzés: Az alkalmazásokhoz való hozzáférés alkalmazásonként szabályozható. Egy alkalmazás felhasználói felülete nem tiltható le külön.
Mi a tagokra vonatkozó RBAC, és miben különbözik a jelenlegi szerepköröktől?
A tagokra vonatkozó RBAC lehetővé teszi, hogy a munkaterület tulajdonosai egyéni szerepkörökkel szabályozzák a végfelhasználók eszközökhöz való hozzáférését. A meglévő szerepkörök, például a Tag, a Rendszergazda és a Tulajdonos, a munkaterület kezelésével kapcsolatos jogokat szabályozzák.
A beépített munkaterületi szerepkörök határozzák meg, hogy ki mit kezelhet:
Tulajdonos: Kezeli a munkaterület egészére vonatkozó beállításokat, a tagságot és az egyéni szerepköröket.
Rendszergazda: Kezeli a támogatott munkaterületi tagokat, csoportokat és felügyeleti beállításokat.
Elemzési adatok megtekintője: Megtekintheti a szerepkör számára elérhető elemzési adatokat.
Tag: A csomagja, a licenctípusa és a hozzárendelt szerepkörei által engedélyezett funkciókat használhatja.
A bérlő globális rendszergazdája nem kap automatikusan szerepkört egy ChatGPT-munkaterületen.
Munkaterületi rendszergazdai kulcsokat csak a munkaterület tulajdonosai és rendszergazdái hozhatnak létre. Az egyéni szerepkörök nem biztosítanak hozzáférést a rendszergazdai kulcsokhoz, az érzékeny megfelelőségi engedélyekhez pedig munkaterület-tulajdonos szükséges. A beállításról és a szerepkörökre vonatkozó követelményekről itt olvashat: Rendszergazdai kulcsok kezelése a Felügyeleti konzolon.
Hogyan rendelhetek szerepköröket személyekhez vagy csoportokhoz?
A Beállítások és engedélyek → Egyéni szerepkörök részen rendeljen szerepköröket a Csoportok lapon létrehozott vagy SCIM-en keresztül szinkronizált csoportokhoz. A felhasználók a csoportszerepköreikből öröklik az engedélyeket.
Létrehozhatok saját szerepköröket?
Igen. Az Egyéni szerepkörök lapon az Új szerepkör hozzáadása lehetőséggel testreszabott engedélyekkel rendelkező szerepköröket határozhat meg.
Mi szükséges az RBAC engedélyezéséhez a munkaterületemen?
Semmi extra. Minden munkaterületi adminisztrátor számára elérhető az adminisztrátori irányítópulton. Hozzon létre vagy szinkronizáljon csoportokat, majd rendeljen szerepköröket ezekhez a csoportokhoz.
Hogyan értékeli ki az RBAC a szerepköröket, a hozzárendeléseket és az alapértelmezéseket?
A munkaterület beállításai adják az alkalmas engedélyek alapértékeit. Egy normál egyéni szerepkörben:
Az Alapértelmezett örökli a munkaterület beállítását.
A Be kifejezetten megadja az engedélyt.
A Ki megtagadja a hozzáférést ezen a szerepkörön keresztül.
Egy tag közvetlen és csoportos hozzárendeléseken keresztül több normál szerepkört is kaphat. E szerepkörök engedélyei összeadódnak: ha bármelyik szerepkör kifejezetten megad egy engedélyt, vagy egy engedélyezett munkaterületi beállítás öröklésével biztosítja azt, a tag megtartja a hozzáférést. A Ki beállítás csak az adott szerepkörön keresztüli hozzáférést tagadja meg. Ha minden alkalmazandó szerepkör értéke Ki, a hozzáférés meg lesz tagadva. Ha minden alkalmazandó normál szerepkör az Alapértelmezett értéket használja, a munkaterület beállítása érvényesül.
A Zárolt mód külön tiltási útvonal. Egy Zárolt mód-hozzárendelés akkor is korlátozhat egy képességet, ha azt egy normál szerepkör engedélyezi. Továbbra is érvényesek a tag licenctípusára, valamint a csomagra és a termékre való jogosultságára vonatkozó követelmények.
Az RBAC konfigurálása a munkaterületen
Nyissa meg a Munkaterület beállításai oldalt.
A bal oldali panelen válassza az Engedélyek & szerepkörök lehetőséget. Ehhez a területhez a munkaterület tulajdonosai és az arra jogosult rendszergazdái férhetnek hozzá, de egyéni szerepköröket csak a tulajdonosok hozhatnak létre, törölhetnek, rendelhetnek hozzá vagy vonhatnak vissza.
Nyissa meg a Munkaterület lapot a tagokra vonatkozó alapengedélyek áttekintéséhez.
Az erre alkalmas engedélyeknél az egyéni szerepkör örökli a munkaterület beállítását, ha a szerepkör értéke Alapértelmezett. A Be értékre állított szerepkör megadja az engedélyt. A Ki értékre állított szerepkörön keresztül nincs hozzáférés, de az továbbra is elérhető marad, ha egy másik hozzárendelt szerepkör megadja vagy örökli az engedélyt.
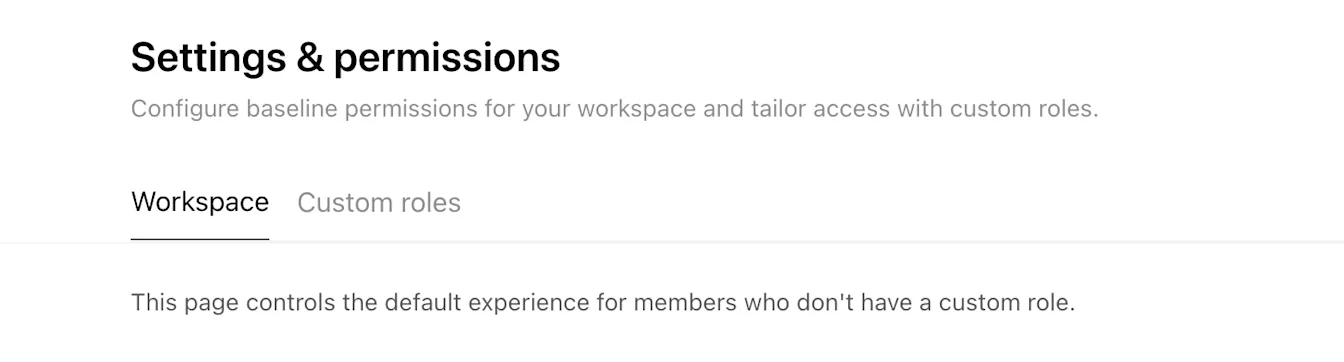
Az oldalon lefelé haladva konfigurálja a munkaterület alapbeállítását az erre alkalmas engedélyekhez.
Egyéni szerepkör létrehozása:
Nyissa meg az Egyéni szerepkörök lapot.
Válassza a Szerepkör létrehozása lehetőséget.
Adja meg a szerepkör nevét és leírását.
Válassza a Mentés lehetőséget.
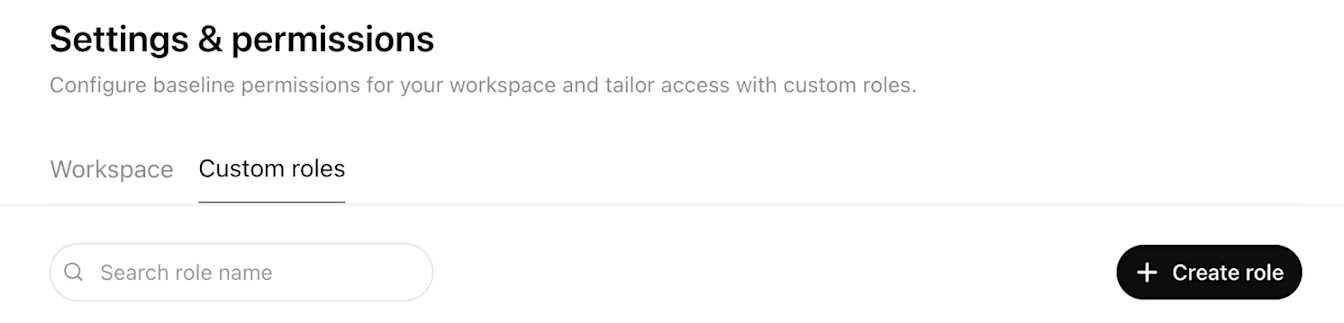
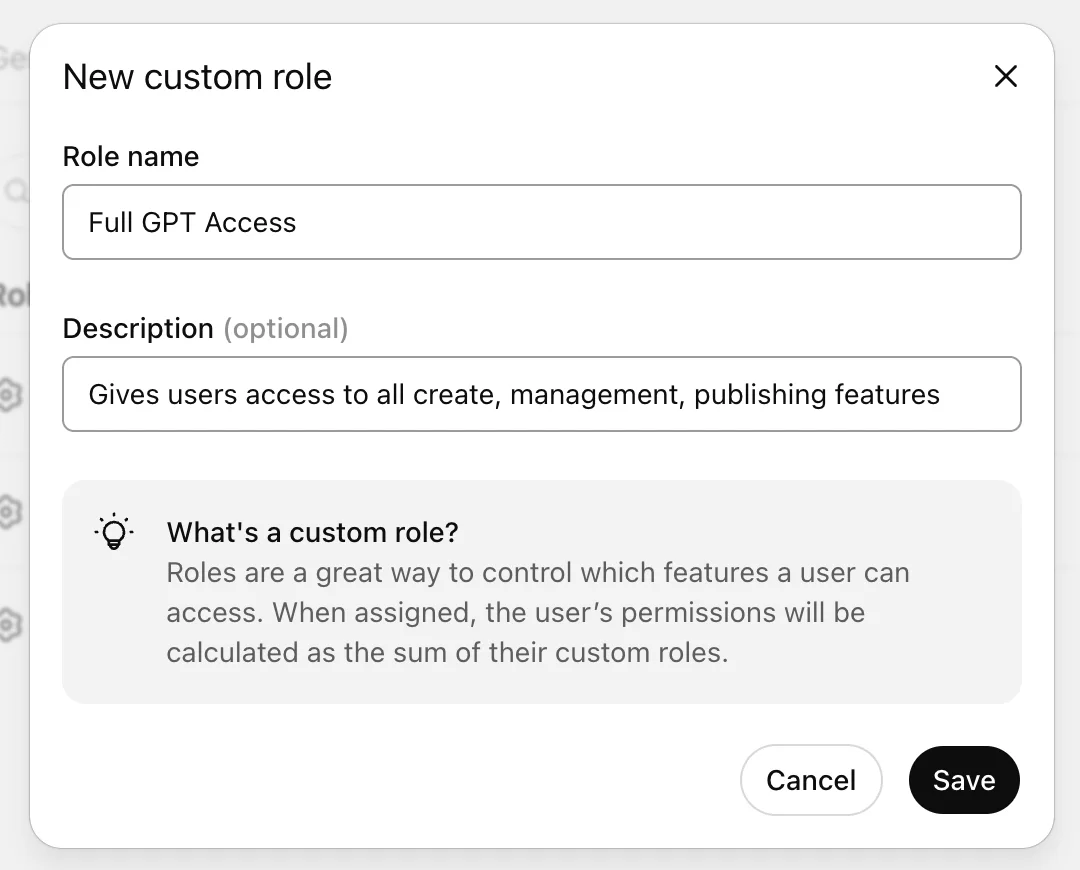
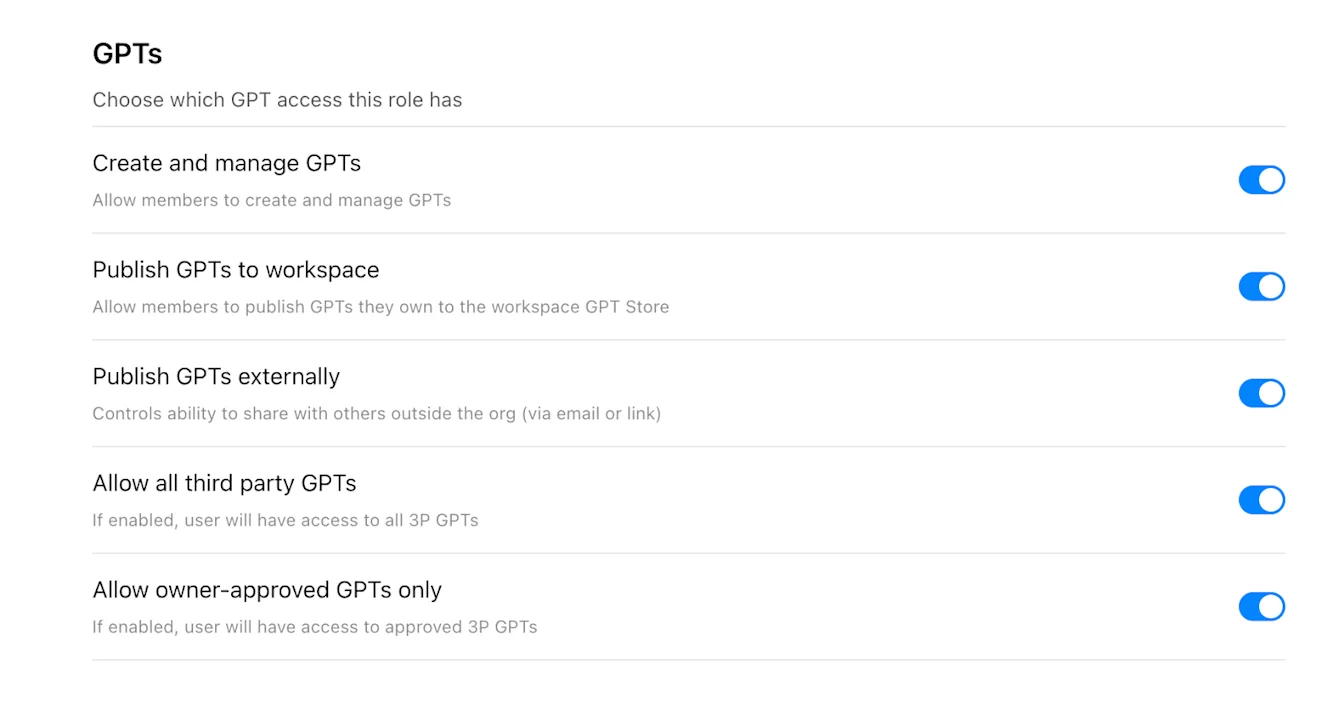
Az egyéni szerepkör engedélyeinek oldalán minden alkalmas engedélyhez válassza az Alapértelmezett, a Be vagy a Ki értéket. A kétállapotú engedélyeknél továbbra is a Be és a Ki érték használható.
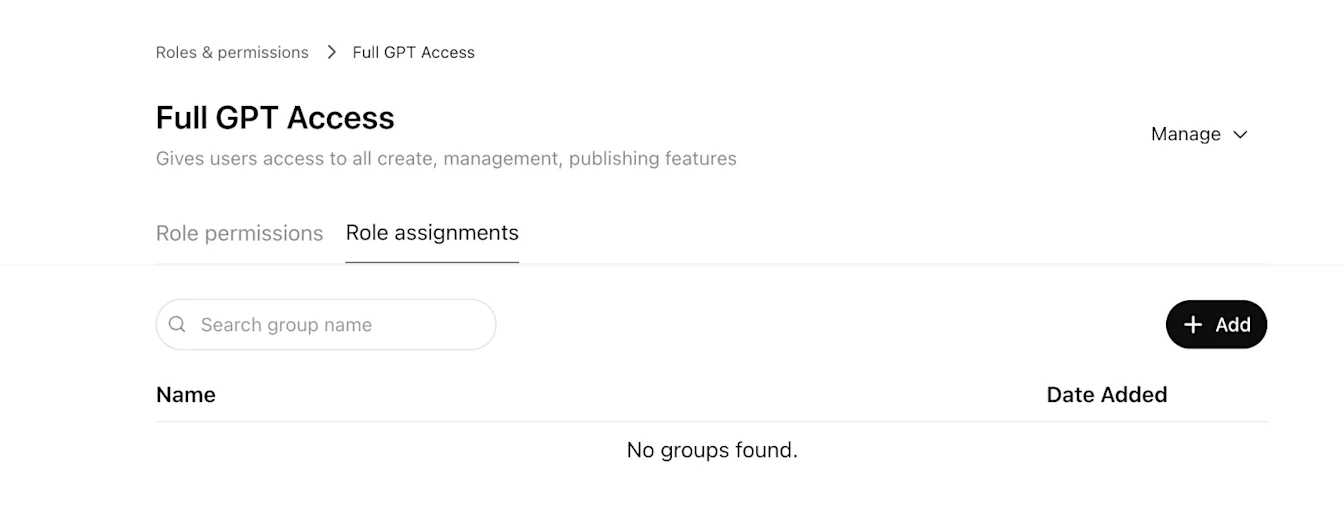
A szerepkör hozzárendelése csoportokhoz:
Nyissa meg a Szerepkör-hozzárendelések lehetőséget az egyéni szerepkör oldalának tetején.
Válassza a + Hozzáadás lehetőséget.
Válasszon ki egy vagy több csoportot.
Válassza a Kész lehetőséget.
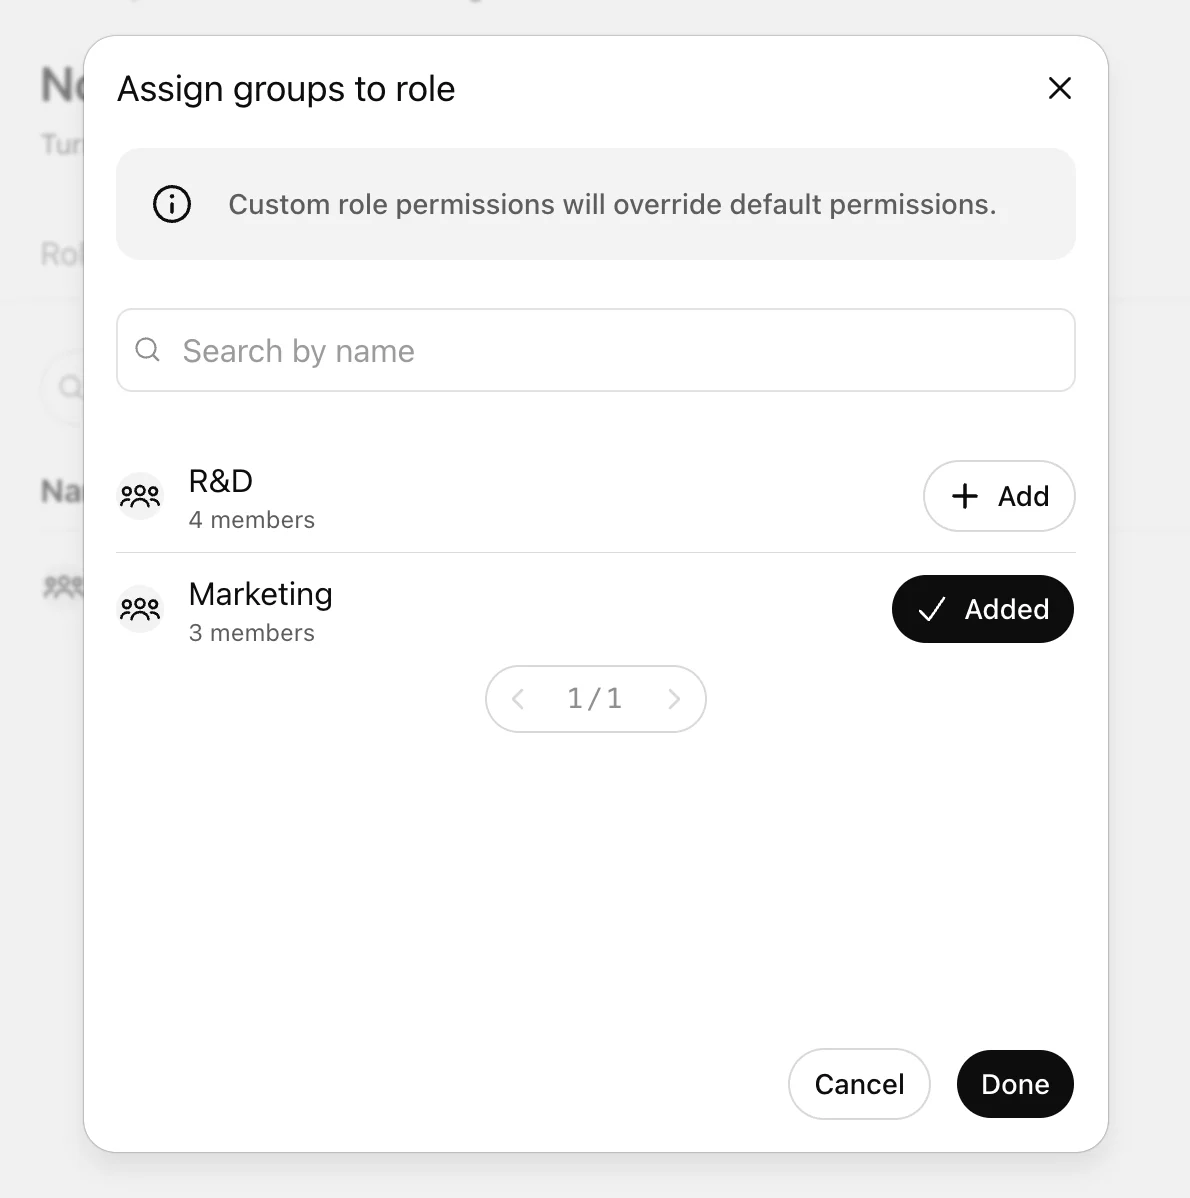
A módosítás életbe lépése után a csoporttagok megkapják a frissített engedélyeket. A módosítások életbe lépése akár 5 percet is igénybe vehet.
Példák
Egy normál szerepkör örökli a munkaterület beállítását
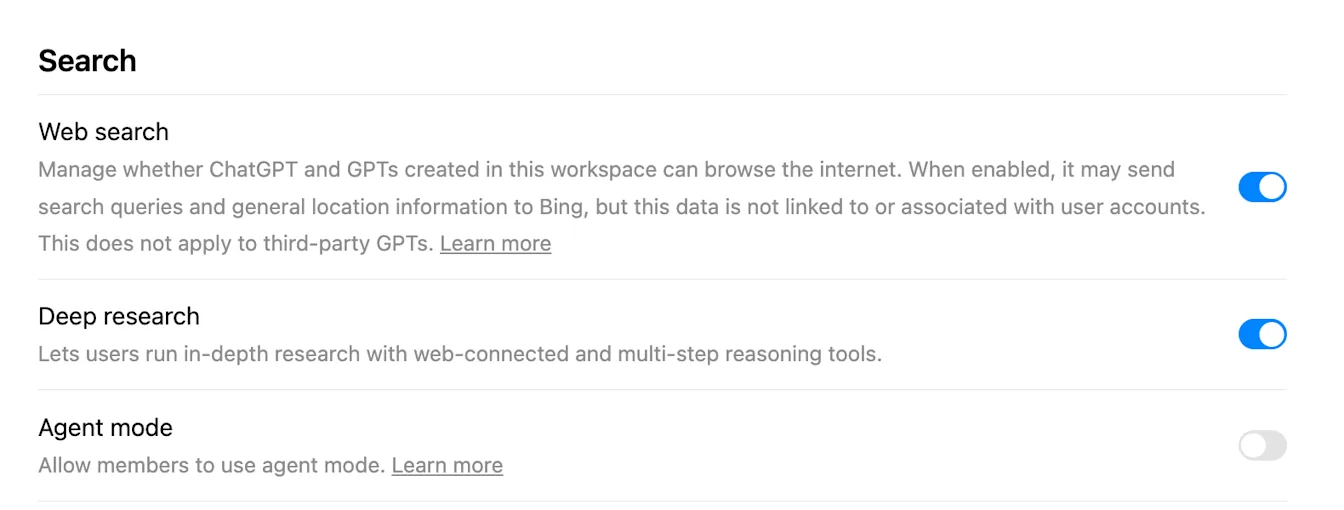
Ha a Webes keresés munkaterületi beállítása Bekapcsolva, és a tag egyetlen normál egyéni szerepkörének értéke Alapértelmezett, a tag a Bekapcsolva értéket örökli.
Az egyik szerepkör Ki, a másik Be értékű
Ha az egyik normál szerepkörben a Webes keresés értéke Ki, egy másikban pedig Be, a hozzáférés engedélyezett, mert a normál szerepkörök engedélyei összeadódnak.
Minden alkalmazandó normál szerepkör Kikapcsolva értékű
Ha minden alkalmazandó normál szerepkör Kikapcsolva értékre állítja a Webes keresést, a tag a normál RBAC révén akkor sem kap hozzáférést, ha a munkaterület alapbeállítása Bekapcsolva.
A Zárolt mód érvényesül
Ha egy normál szerepkör engedélyez egy hálózati hozzáférést igénylő funkciót, de a tag olyan Zárolt módú szerepkörrel is rendelkezik, amely korlátozza azt, a Zárolt mód korlátozása érvényesül.
Gyakori kérdések
Szükségesek csoportok az RBAC használatához?
Nem. A szerepkörök csoportokon keresztül rendelhetők hozzá, és ahol támogatott, közvetlen szerepkör-hozzárendelés is használható. A hozzáférés nagy léptékű kezeléséhez továbbra is a csoportok használata ajánlott.
Mennyi idő alatt lépnek életbe az RBAC módosításai?
A módosítások életbe lépése akár 5 percet is igénybe vehet.
Felülírja az RBAC a tag licenctípusát?
Nem. Az RBAC a tag licenctípusa és a munkaterület csomagja által engedélyezett hozzáférésen belül szabályozza a funkciók jogosultságait.
Mi történik, ha egy jogosultságnál csak a Bekapcsolva és a Kikapcsolva érték érhető el?
Egyes vezérlők nem támogatják az Alapértelmezett értéket. Ezeknél a vezérlőknél kifejezetten állítsa be a Bekapcsolva vagy a Kikapcsolva értéket a munkaterülethez és az érintett szerepkörökhöz.