
Il sistema per la gestione delle identità tra domini (SCIM) sincronizza utenti e gruppi dal provider di identità. SCIM gestisce il provisioning; il single sign-on (SSO) gestisce le modalità di autenticazione degli utenti. Puoi configurare SCIM indipendentemente da SSO.
Verifica la disponibilità e scegli un ambito di provisioning
Le tue opzioni dipendono dai tuoi prodotti, dal tuo piano, dalle connessioni alla directory esistenti e dal tuo ruolo di amministratore.
| Ambito SCIM | Prodotti o piani idonei | Amministratore/amministratrice richiesto/a | Dove gestirlo |
|---|---|---|---|
| A livello di tenant | Tenant idonei, inclusi i tenant solo Ads; le assegnazioni di prodotto supportate includono le aree di lavoro ChatGPT e gli account Ads, non le organizzazioni della Piattaforma API. | amministratore globale | Console di amministrazione. |
| Area di lavoro di ChatGPT | Aree di lavoro ChatGPT Enterprise o Edu idonee. | proprietario dell'area di lavoro | L'area di lavoro selezionata. |
| organizzazione API | Organizzazioni API idonee con un piano di fatturazione Custom o Unlimited supportato. | Proprietario dell'organizzazione API | Piattaforma API. |
| Non disponibile | Piani autonomi di ChatGPT Business e ChatGPT per gli insegnanti; utilizza un altro metodo di onboarding supportato. | titolare o amministratore dell'area di lavoro | La relativa area di lavoro di ChatGPT. |
Un piano ChatGPT Business autonomo e ChatGPT per gli Insegnanti non includono SCIM. SCIM a livello di tenant richiede almeno un dominio verificato e un'area di lavoro ChatGPT Enterprise idonea, un'area di lavoro ChatGPT Edu idonea o un account Ads idoneo. Un'area di lavoro Business può essere inclusa solo quando lo stesso tenant dispone anche di un'area di lavoro ChatGPT Enterprise idonea e l'area di lavoro Business è disponibile in Accesso al prodotto. La creazione automatica degli account è separata da SCIM e non richiede SSO né sincronizza utenti e gruppi della directory.
Per la configurazione dell'area di lavoro ChatGPT Business e i limiti del piano, consulta: Configurazione del Single sign-on per ChatGPT Business.
Per i dipendenti che usano già un account ChatGPT personale, consulta: Onboarding dei dipendenti con account ChatGPT esistenti.
Scegli SCIM a livello di tenant o di prodotto
SCIM a livello di tenant può eseguire il provisioning di aree di lavoro ChatGPT e account Ads supportati. Non esegue il provisioning delle organizzazioni API. Le connessioni esistenti a livello di prodotto continuano a gestire una sola area di lavoro ChatGPT idonea o una sola organizzazione API idonea.
Se nella tua area di lavoro ChatGPT puoi scegliere:
Usa SCIM solo per questa area di lavoro crea una connessione specifica per l’area di lavoro.
Mantieni l’opzione di espansione tra prodotti apre la configurazione a livello di tenant in Admin Console.
L'uso di Admin Console non richiede la sostituzione di una connessione SCIM esistente a livello di prodotto. Non è possibile abilitare SCIM a livello di tenant mentre un'area di lavoro ChatGPT collegata o un'organizzazione API collegata ha SCIM a livello di prodotto attivo. Una volta attivato SCIM a livello di tenant, non puoi avviare una connessione a livello di prodotto in conflitto. Coordina qualsiasi migrazione con il team OpenAI responsabile del tuo account prima di modificare una connessione funzionante. Le connessioni separate a livello di prodotto per ChatGPT e API possono coesistere quando SCIM a livello di tenant non è attivo.
Prima di modificare gli ambiti, verifica gli utenti, i gruppi, le assegnazioni di prodotto e i ruoli esistenti. Coordina qualsiasi migrazione con il team OpenAI responsabile del tuo account. Non eliminare una connessione funzionante per risolvere un errore di configurazione.
SCIM a livello di tenant non può modificare l'indirizzo email di un account OpenAI esistente e il Supporto OpenAI non può apportare questa modifica manualmente. Se devi aggiornare gli indirizzi email gestiti, utilizza invece una connessione SCIM idonea a livello di area di lavoro ChatGPT. SCIM a livello di tenant e a livello di area di lavoro non possono essere attivi contemporaneamente, quindi scegli la configurazione appropriata prima di abilitare la sincronizzazione della directory.
Connetti una directory tenant
Un amministratore globale può usare Admin Console per collegare una directory condivisa a livello di tenant per le aree di lavoro Enterprise o Edu e gli account Ads idonei. Prima di iniziare, verifica almeno un dominio per lo stesso tenant. Gli account pubblicitari individuali non dispongono di directory SCIM separate. SCIM a livello di tenant non può modificare l'indirizzo email di un account OpenAI esistente e l'Assistenza OpenAI non può apportare manualmente tale modifica.
Accedi ad Admin Console come amministratore globale.
Seleziona il tenant OpenAI corretto e apri Impostazioni globali.
Seleziona Accesso, quindi apri Directory.
Seleziona Abilita la sincronizzazione della directory (SCIM).
Configura l'applicazione del provider di identità con i valori indicati per questo tenant.
Assegna uno o due gruppi pilota o utenti con nomi chiari nel tuo provider di identità.
Torna a Directory e conferma che la connessione diventi Attiva.
La configurazione iniziale può richiedere fino a cinque minuti. Se la configurazione è incompleta, seleziona Continua la configurazione. Seleziona Annulla la configurazione solo se intendi eliminare la connessione non completata.
Controlla lo stato della connessione e gli eventi recenti della directory per verificare la connessione o indagare su un utente o un gruppo mancante. Per esaminare le assegnazioni dei gruppi, apri Gestisci la directory e seleziona Gestisci l'accesso al prodotto.
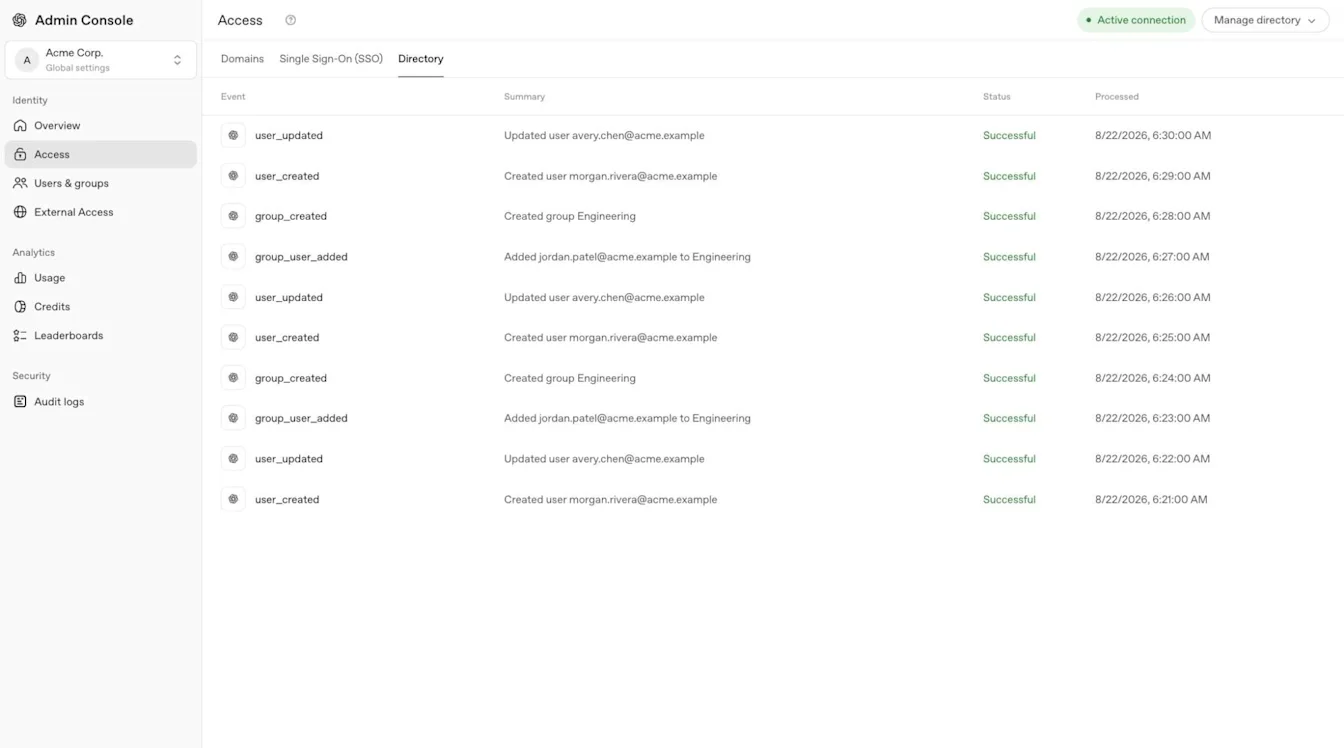
A seconda del provider di identità, SSO e SCIM possono condividere una singola applicazione o richiedere applicazioni separate. Segui le istruzioni specifiche del provider e non riutilizzare i valori di connessione di un'altra area di lavoro o di un'altra organizzazione API.
Le integrazioni supportate possono includere Okta, Microsoft Entra ID, Google Workspace, PingFederate, OneLogin e Rippling. Ulteriori opzioni personalizzate basate su SCIM o SFTP dipendono dalle integrazioni disponibili per il tuo tenant.
Collega una directory dell’area di lavoro ChatGPT
Accedi come proprietario di un'area di lavoro Enterprise o Edu idonea.
Apri Impostazioni dell'area di lavoro, quindi seleziona Identità e accesso.
Individua Directory Sync (SCIM) e seleziona Abilita Directory Sync.
Se viene visualizzata un'opzione, seleziona Usa SCIM solo per quest'area di lavoro.
Completa la configurazione specifica del provider e assegna gli utenti o i gruppi previsti.
Conferma che gli utenti o i gruppi sincronizzati vengano visualizzati nell'area di lavoro selezionata.
Se i controlli della directory dell'area di lavoro sono di sola lettura, seleziona Cloud Console ↗ quando viene visualizzata e chiedi a un amministratore globale di gestire la connessione a livello di tenant nella Console di amministrazione.
Collega una directory dell’organizzazione API
Accedi alla piattaforma API in qualità di proprietario di un'organizzazione API idonea.
Seleziona l'organizzazione API corretta e apri le impostazioni di Identità.
Avvia la configurazione disponibile per la sincronizzazione delle directory.
Configura l'applicazione del provider di identità utilizzando i valori per quell'organizzazione API.
Assegna gli utenti o i gruppi previsti nel tuo provider di identità.
Verifica che gli utenti invitati si uniscano all'organizzazione API corretta.
Gestisci il provisioning dell'organizzazione API nella Piattaforma API. SCIM a livello di tenant nell'Admin Console non effettua il provisioning delle organizzazioni API. Se le impostazioni dell’identità API non sono disponibili, chiedi al proprietario della tua organizzazione API o al team OpenAI responsabile del tuo account di confermare la tua idoneità e la configurazione.
I membri dell'organizzazione API, i progetti, la fatturazione e i ruoli specifici per API continuano a essere gestiti nella Piattaforma API.
SCIM dell’organizzazione API può anche sincronizzare i gruppi dal tuo provider di identità. Gestisci questi gruppi e assegna ruoli API supportati nella Piattaforma API.
Assegna gruppi sincronizzati e l’accesso ai prodotti
In Admin Console, apri le Impostazioni globali del tenant, quindi seleziona Utenti e gruppi > SCIM Gruppi.
Seleziona il gruppo sincronizzato.
In Accesso al prodotto, seleziona Configura accesso o apri l’assegnazione esistente.
Seleziona un'area di lavoro ChatGPT supportata o un account Ads supportato.
Esamina la risorsa, le assegnazioni esistenti e le informazioni disponibili sui ruoli.
Seleziona Salva.
Apri l'area di lavoro selezionata o l'account Ads e verifica che il gruppo sia visualizzato. Se manca un nuovo membro dell'area di lavoro, controlla gli inviti in sospeso.
Assegnando un gruppo sincronizzato a un'area di lavoro ChatGPT viene creato un gruppo dell'area di lavoro corrispondente. Se una persona non è già membro di un'area di lavoro, OpenAI crea un invito con il ruolo di Membro.
La persona entra a far parte del gruppo dell'area di lavoro dopo aver accettato l'invito. A seconda delle impostazioni dell'area di lavoro, l'invito potrebbe non generare un'email. I membri esistenti dell'area di lavoro mantengono il ruolo e il tipo di licenza attuali.
Puoi assegnare lo stesso gruppo sincronizzato a più aree di lavoro ChatGPT e account Ads supportati. Assegna ciascuna risorsa separatamente; l’accesso a una non conferisce l’accesso a un’altra.
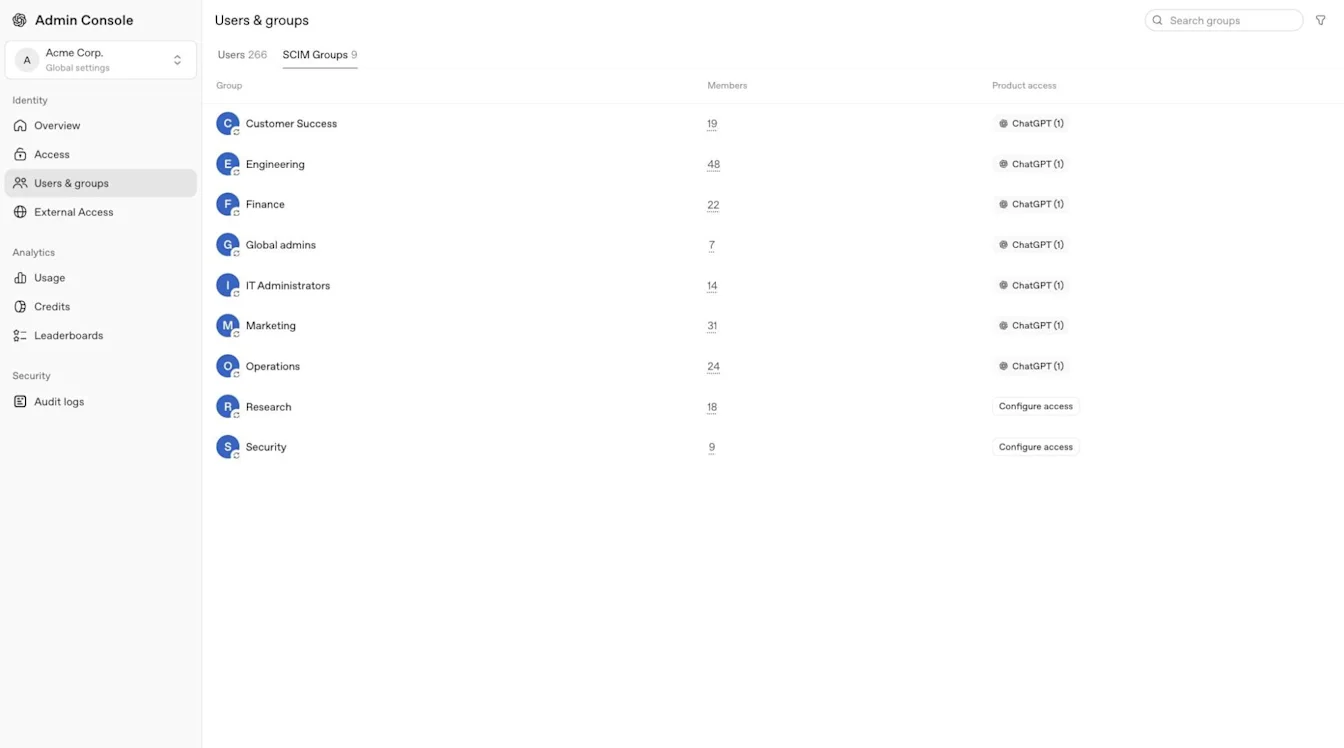
L'editor Accesso ai prodotti supporta le aree di lavoro ChatGPT e gli account Ads. Non assegna organizzazioni API, il ruolo di proprietario dell'area di lavoro ChatGPT né ruoli personalizzati dell'area di lavoro ChatGPT. Verifica i ruoli dell'account Ads nell'account pubblicitario selezionato e configura ruoli personalizzati all'interno dell'area di lavoro ChatGPT selezionata.
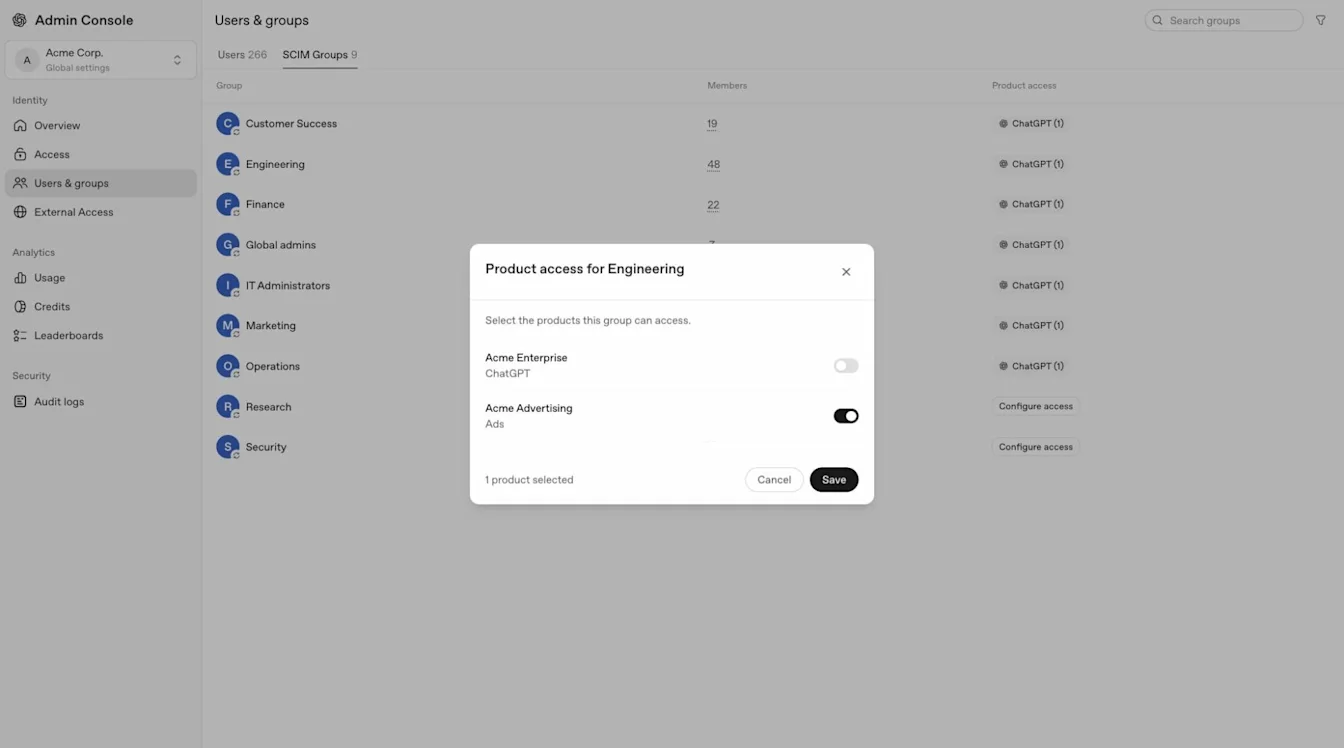
Esamina le autorizzazioni esistenti prima di ampliare l’accesso. Un gruppo sincronizzato potrebbe già avere accesso a un'area di lavoro ChatGPT o a un account Ads. Usa il ruolo con privilegi minimi richiesto e chiedi a un amministratore globale di esaminare gli accessi imprevisti.
Quando concedi a un gruppo sincronizzato l'accesso a un account Ads tramite Accesso al prodotto, il suo ruolo iniziale nell'account è quello di Membro. Esamina il ruolo specifico dell'account e usa l'accesso con privilegi minimi richiesto.
Per le autorizzazioni specifiche per Ads, consulta: Gestione di identità e accesso per Ads Manager.
Gestisci i record degli utenti, gli inviti e i gruppi
Un record di directory sincronizzato non concede automaticamente l'accesso a ogni area di lavoro ChatGPT, organizzazione API o account Ads. Continuano ad applicarsi l'appartenenza al prodotto, l'assegnazione ai gruppi, i criteri di accesso e i ruoli specifici del prodotto.
Associare gli utenti esistenti e comprendere le limitazioni relative alla modifica dell'indirizzo e-mail
Il provisioning trova una corrispondenza con un account OpenAI esistente tramite l'indirizzo e-mail aziendale configurato. Conferma che l'e-mail del provider di identità, l'indirizzo dell'invito e l'account OpenAI designato identifichino la stessa persona. Configura il provider di identità in modo che invii esattamente un indirizzo e-mail principale per ogni utente.
SCIM a livello di tenant non può modificare l'indirizzo e-mail di un account OpenAI esistente e il Supporto OpenAI non può apportare questa modifica manualmente. Una connessione SCIM idonea a livello di area di lavoro ChatGPT può aggiornare l’e-mail di un membro accettato e gestito tramite SCIM quando le modifiche dell’e-mail sono abilitate per tale area di lavoro. Sia il vecchio che il nuovo dominio e-mail devono essere verificati per la stessa area di lavoro e il relativo tenant, il nuovo indirizzo non deve essere collegato a un altro account OpenAI e la mappatura SSO deve utilizzare l'indirizzo aggiornato. Aggiorna l'utente SCIM esistente ed esegui prima un test su un account.
Se un invito sincronizzato utilizza un indirizzo e-mail obsoleto, non eliminare l'account, non rimuovere e ricreare il record della directory, non invitare il nuovo indirizzo in sostituzione e non disconnettere la directory. Queste azioni possono creare un account OpenAI separato e lasciare i progetti, gli agenti e la cronologia delle conversazioni esistenti associati all’account originale. Conferma la configurazione della directory e contatta l'Assistenza OpenAI prima di apportare modifiche. L'assistenza OpenAI non può modificare manualmente l'indirizzo e-mail di un account gestito tramite SCIM a livello di tenant.
Se un utente del tenant esistente o un gruppo del tenant esistente corrisponde a un record di directory sincronizzato, può essere gestito dal provider di identità. Gli inviti, le appartenenze e i gruppi dell'area di lavoro ChatGPT creati manualmente e già esistenti non vengono automaticamente gestiti tramite SCIM.
Un membro esistente dell’area di lavoro può unirsi a un gruppo sincronizzato dell’area di lavoro senza modificare la propria appartenenza, il proprio ruolo o il proprio tipo di licenza. Rimuovi separatamente l’accesso all’area di lavoro concesso manualmente durante l’offboarding.
Comprendere gli inviti e la creazione automatica di account
Un utente ChatGPT o API di cui è appena stato eseguito il provisioning potrebbe dover accettare un invito prima di accedere al prodotto. Alcuni flussi SCIM creano un invito in sospeso senza inviare un'e-mail. Un membro esistente dell'area di lavoro ChatGPT non riceve un ulteriore invito all'area di lavoro quando l'utente del tenant corrispondente diventa gestito tramite SCIM.
Chiedi a un proprietario dell'area di lavoro di esaminare gli inviti in sospeso. Per un invito manuale, il proprietario può selezionare Reinvia invito, se disponibile. Gli inviti gestiti da SCIM non possono essere reinviati direttamente; un'API può restituire 409 scim_managed_resource. Se è disponibile l'opzione Invita membro, il proprietario può inserire di nuovo lo stesso indirizzo email senza modificare il ruolo o il tipo di licenza esistenti. Contatta l’Assistenza OpenAI se l’invito continua a essere bloccato.
La creazione automatica degli account può aggiungere gli utenti ChatGPT idonei quando accedono con un indirizzo email con dominio verificato. È separato da SCIM e non richiede SSO. Evita di abilitare contemporaneamente la creazione automatica degli account e SCIM. Gli utenti creati in questo modo potrebbero non essere gestiti tramite SCIM; pertanto, rimuoverli dal provider di identità potrebbe non revocare il loro accesso al prodotto. Esamina l’utilizzo delle licenze, rimuovi separatamente gli utenti non gestiti e controlla ogni percorso di accesso durante l’offboarding.
Gestisci la proprietà, i ruoli e la visibilità dei gruppi
Gestisci l'appartenenza ai gruppi sincronizzati nel tuo provider di identità. Gli amministratori dell’area di lavoro possono mantenere gruppi separati gestiti manualmente.
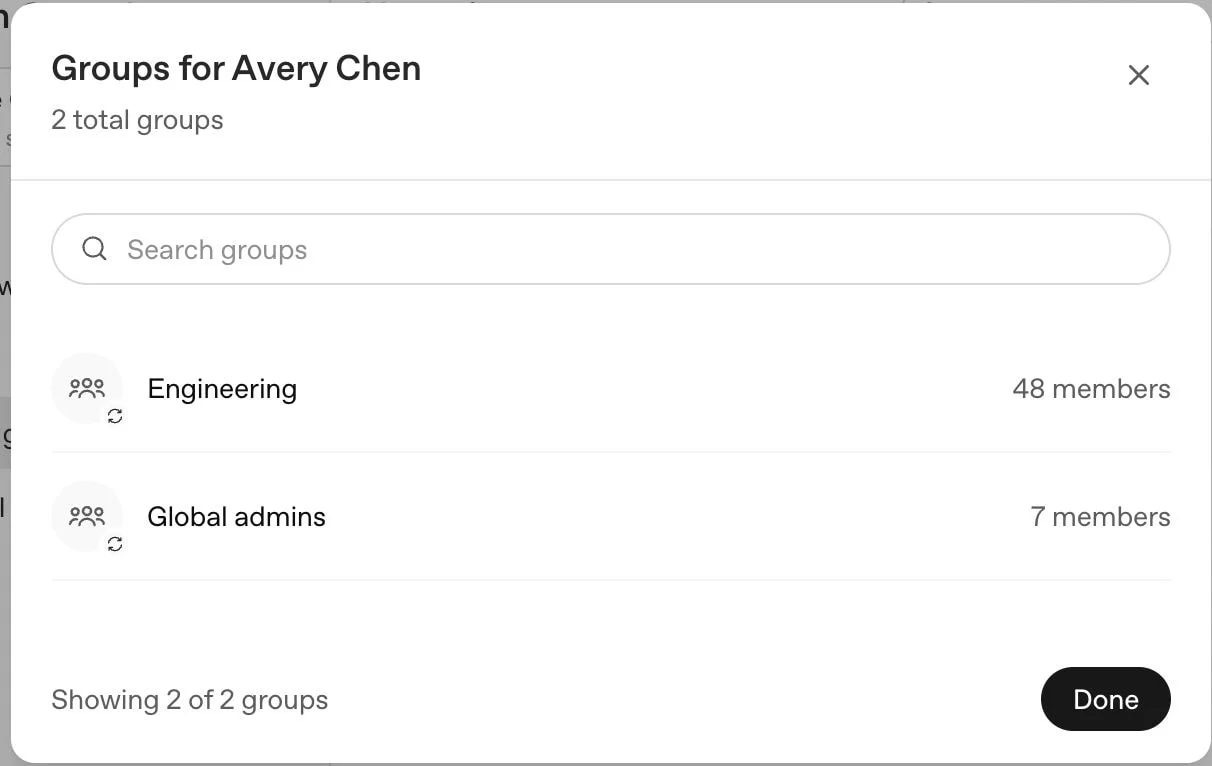
Con SCIM a livello di tenant, un gruppo dell'area di lavoro ChatGPT esistente e gestito manualmente non viene adottato quando ha lo stesso nome di un gruppo sincronizzato. OpenAI crea un gruppo sincronizzato separato dell'area di lavoro, quindi verifica i nomi dei gruppi esistenti prima di assegnare l'accesso.
Se rinomini un gruppo sincronizzato nel tuo provider di identità, verrà rinominato anche il gruppo sincronizzato corrispondente nell'area di lavoro.
SCIM a livello di area di lavoro utilizza una connessione separata. A seconda della configurazione, un gruppo sincronizzato con lo stesso nome di un gruppo manuale dell’area di lavoro può porre l’appartenenza a tale gruppo sotto il controllo del provider di identità.
Ove supportato, il proprietario di un'area di lavoro può usare Autorizzazioni e ruoli nell'area di lavoro ChatGPT selezionata per assegnare ruoli personalizzati idonei per l'area di lavoro. I gruppi sincronizzati possono supportare anche le analisi dell'area di lavoro, se disponibili.
Ove disponibile, l'opzione Visibile agli utenti dell'area di lavoro nelle impostazioni Identità e accesso dell'area di lavoro stabilisce se i gruppi gestiti tramite SCIM vengono visualizzati quando le persone condividono GPT o progetti. Disattivare l’impostazione può nascondere quei gruppi e rimuovere le condivisioni di gruppo esistenti la prossima volta che un GPT o un progetto viene aggiornato. La modifica della rilevabilità non interrompe la sincronizzazione né rimuove il gruppo. Se l'area di lavoro usa SCIM a livello di tenant e le relative impostazioni di identità sono di sola lettura, questo controllo potrebbe non essere disponibile. Chiedi al team del tuo account OpenAI informazioni sulle opzioni supportate.
Test di onboarding e offboarding
Aggiungi un utente di test all'applicazione prevista del provider di identità o al gruppo assegnato.
Attendi il completamento della sincronizzazione.
Conferma che l’utente sia presente nel tenant o prodotto previsti e riceva solo il ruolo previsto.
Rimuovi l'utente dall'assegnazione del provider o dal gruppo di provisioning.
Attendi il completamento della prossima sincronizzazione e conferma che l'accesso derivato dal gruppo sia stato rimosso.
Verifica gli inviti diretti, altri gruppi e i ruoli specifici del prodotto che potrebbero mantenere un accesso separato.
La rimozione di una persona solo all'interno di ChatGPT potrebbe essere temporanea se il provider di identità continua ad assegnarla. La disabilitazione di un utente nel provider non rimuove sempre l'assegnazione dell'applicazione. Il deprovisioning non elimina l'account OpenAI della persona né la sua area di lavoro personale. Dopo una sincronizzazione riuscita, verifica che la persona non sia più un membro attivo dell'area di lavoro e controlla l'assegnazione delle licenze dell'area di lavoro. Se la persona continua a risultare attiva, non può essere rimossa o non riesce a riottenere l’accesso dopo essere stata aggiunta nuovamente, contatta l’assistenza OpenAI. La conservazione dei dati dell'area di lavoro segue la politica dell'area di lavoro selezionata.
Risolvi i problemi di sincronizzazione delle directory
| Problema | Cosa controllare |
|---|---|
| La configurazione della directory è assente o bloccata | Conferma il piano, il ruolo di amministratore, il tenant selezionato e se SCIM è già attivo a livello dell’intero tenant o a livello di prodotto. Coordina la migrazione prima di modificare una connessione funzionante. |
| Un utente o un gruppo non viene visualizzato | Verifica le assegnazioni delle applicazioni del provider di identità, le impostazioni di push dei gruppi, il tenant selezionato, gli eventi recenti della directory e il normale intervallo di sincronizzazione del provider. |
| Un utente sincronizzato non può accedere a un prodotto | Verifica l’assegnazione Accesso al prodotto del gruppo, l’invito o l’appartenenza al prodotto, il metodo di accesso richiesto e il ruolo specifico del prodotto. L'editor può assegnare aree di lavoro ChatGPT supportate e account Ads supportati; non assegna organizzazioni API. |
| Un utente rimosso ha ancora accesso | Esamina l'assegnazione del provider di identità, gli inviti diretti, gli altri gruppi sincronizzati o manuali e i ruoli in ciascun prodotto. La rimozione di un percorso di accesso non comporta la rimozione di un altro. Se l'utente è ancora attivo dopo una sincronizzazione riuscita e non rimane alcun altro percorso di accesso, contatta l'Assistenza OpenAI. Non scollegare la directory per risolvere il problema di un singolo account. |
| Un aggiornamento dell’indirizzo e-mail crea un conflitto di account | Se l’indirizzo email di destinazione appartiene già a un altro account OpenAI, interrompi l’operazione e contatta l'Assistenza OpenAI. Non eliminare nessuno dei due account né creare un utente sostitutivo. |
Molti provider di identità sincronizzano le modifiche ogni 30-40 minuti, mentre altri inviano gli aggiornamenti prima. Non esiste un controllo generale di OpenAI per forzare una sincronizzazione immediata della directory.
Per errori di autenticazione o di accesso, consulta: Risoluzione dei problemi relativi a SSO, all'accesso all'area di lavoro e alla verifica del dominio.
Rimuovere in modo sicuro una connessione alla directory
La rimozione di una connessione attiva alla directory a livello di tenant non può essere annullata. Gli utenti e i gruppi sincronizzati esistenti rimangono nel tenant e passano alla gestione manuale. La disconnessione non revoca automaticamente l’accesso esistente al prodotto.
Nella Console di amministrazione, apri le Impostazioni globali del tenant.
Seleziona Accesso, quindi apri Directory.
Esamina il provider collegato e gli utenti, i gruppi e le assegnazioni di prodotto interessati.
Seleziona Elimina connessione.
Conferma la modifica solo se intendi interrompere la sincronizzazione.
Esamina gli utenti, i gruppi, l'accesso ai prodotti e i ruoli di amministratore rimanenti.
La rimozione potrebbe richiedere fino a cinque minuti. Contatta il team responsabile del tuo account OpenAI prima di sostituire una connessione funzionante o di passare da una configurazione SCIM a livello di prodotto a una a livello di tenant, o viceversa.
────────────────────────────────────────────────────────────