
GPT‑6 Pro, basato su GPT‑6 Astra, è disponibile in ChatGPT per i piani Pro da 100 USD, Pro da 200 USD, Business ed Enterprise. L'accesso con Enterprise dipende anche dalle autorizzazioni di accesso ai modelli della tua area di lavoro. I piani Plus includono GPT‑6 Astra in ChatGPT Work e Codex.
Nota: Astra richiede la versione 0.153.0 o successiva della CLI Codex. Inoltre, aggiorna all’ultima versione disponibile dell'app desktop di ChatGPT. Se Astra non risulta disponibile in Chat, Work o Codex nell'app desktop, assicurati di aggiornare l'app facendo clic su Menu > Verifica aggiornamenti, anche se hai aggiornato l'app di recente a seguito di una notifica di aggiornamento automatico o facendo clic sull'icona di aggiornamento nella barra laterale.
Nota: Questa funzionalità è attualmente disponibile solo per Enterprise, Edu e ChatGPT for Teachers.
Panoramica
Il controllo degli accessi basato sui ruoli (RBAC) consente ai proprietari dell'area di lavoro di creare ruoli personalizzati con autorizzazioni specifiche e di assegnarli direttamente a utenti o gruppi nella propria area di lavoro ChatGPT. Un utente può ricevere autorizzazioni sia dalle assegnazioni dirette dei ruoli sia dall'appartenenza ai gruppi.
Le impostazioni dell'area di lavoro definiscono i valori predefiniti per le autorizzazioni idonee. Un ruolo personalizzato è un insieme riutilizzabile di autorizzazioni che i proprietari possono assegnare direttamente ai membri o tramite gruppi. Un membro può avere più di un ruolo personalizzato.
Per le autorizzazioni idonee, un ruolo personalizzato può usare Predefinito per ereditare l'impostazione dell'area di lavoro, Attivo per consentire esplicitamente l'accesso o Disattivato per negare l'accesso tramite quel ruolo. Quando un membro ha più ruoli personalizzati, le relative autorizzazioni si sommano: l'accesso concesso da un ruolo rimane disponibile anche se un altro ruolo è impostato su Disattivato.
La Modalità di blocco viene valutata separatamente e può limitare ulteriormente le funzionalità che richiedono l'accesso alla rete. Restano validi il tipo di postazione, il piano e l'idoneità al prodotto del membro.
Chi può configurare le impostazioni e le autorizzazioni del controllo degli accessi basato sui ruoli (RBAC)?
I proprietari dell'area di lavoro possono creare, eliminare, assegnare e revocare l'assegnazione dei ruoli personalizzati, nonché gestire le autorizzazioni predefinite per l'intera area di lavoro. Gli amministratori dell'area di lavoro possono visualizzare o aggiornare i ruoli esistenti tramite le interfacce di amministrazione supportate, ma non possono creare, eliminare, assegnare o revocare l'assegnazione dei ruoli personalizzati. I membri e i visualizzatori dei dati analitici non possono gestire le impostazioni RBAC per l'intera area di lavoro.
Esistono restrizioni geografiche?
Questa funzionalità è accessibile in tutti i Paesi supportati.
La configurazione del controllo degli accessi basato sui ruoli (RBAC) è disponibile sul web, sui dispositivi mobili e sui computer desktop?
La configurazione del controllo degli accessi basato sui ruoli (RBAC) è disponibile sul web. In ChatGPT, usa Impostazioni dell'area di lavoro > Autorizzazioni & ruoli oppure i controlli relativi a ruoli e autorizzazioni nella Console di amministrazione.
Che cosa stiamo lanciando e quali funzionalità sono incluse al lancio?
I proprietari dell’area di lavoro avranno la funzionalità RBAC in chatgpt.com/admin/settings, dove potranno:
Impostare un ruolo predefinito per i membri a cui non sono assegnati uno o più Ruoli personalizzati.
Creare ruoli personalizzati con autorizzazioni granulari che sostituiscono il ruolo predefinito dell’area di lavoro.
Assegnare uno o più Ruoli personalizzati ai Gruppi.
Visualizzare e gestire i Ruoli personalizzati in una scheda centralizzata.
Quali autorizzazioni posso configurare con RBAC?
Con RBAC puoi controllare l'accesso alle principali funzionalità di ChatGPT. Per l'elenco completo delle opzioni e delle impostazioni disponibili, vai a Impostazioni dell'area di lavoro > Autorizzazioni e ruoli.
Gli stati disponibili variano a seconda dell'autorizzazione. Per le autorizzazioni applicabili ai ruoli ordinari sono disponibili gli stati Predefinito, Attivo e Disattivato. Alcune autorizzazioni, inclusi determinati controlli di Work e dei plugin, possono mantenere solo i due stati Attivo o Disattivato.
Accesso ai modelli
I proprietari dell'area di lavoro possono controllare quali modelli idonei possono essere utilizzati dai membri, a livello di area di lavoro o tramite ruoli personalizzati. Un ruolo non può rendere disponibile un modello se l'area di lavoro non è idonea ad accedervi. La scelta di un modello iniziale o predefinito non concede l'accesso.
Nelle aree di lavoro ChatGPT Enterprise ed Edu idonee, GPT-6 Astra è disattivato per impostazione predefinita al momento del lancio. L'accesso ad Astra deve essere configurato separatamente; le precedenti impostazioni di Accesso anticipato ai modelli non vengono mantenute. Controlla tutti i ruoli assegnati a un membro, perché un ruolo che consente l'accesso può mantenerlo attivo anche se un altro ruolo lo disattiva.
Per i dettagli sull'accesso ad Astra, consulta ChatGPT Enterprise ed Edu: modelli e limiti.
Ruoli per la Modalità di blocco
Le aree di lavoro che supportano i ruoli per la Modalità di blocco possono utilizzare RBAC per creare un ruolo personalizzato per i membri che ne hanno bisogno. Considera la Modalità di blocco una configurazione di sicurezza a livello di ruolo, non una singola opzione di autorizzazione.
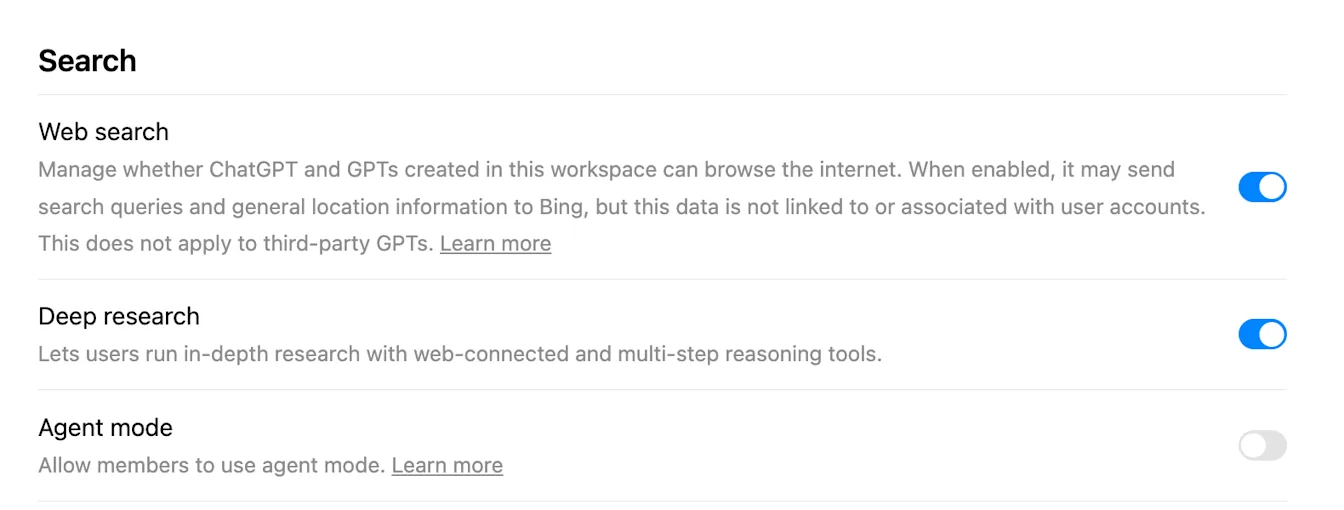
Quando a un membro viene assegnato un ruolo con Modalità di blocco, le funzionalità che richiedono l'accesso alla rete possono essere limitate, tra cui la ricerca web in tempo reale, deep research, la modalità agente, l'accesso alla rete di Canvas e alcuni comportamenti di app, MCP o connettori, a seconda delle impostazioni dell'area di lavoro.
Prima di assegnare un ruolo con Modalità di blocco, verifica quali app e azioni sono consentite dal ruolo e assicurati che i membri dispongano delle autorizzazioni necessarie in ogni sistema di origine connesso. L'accesso alle app in ChatGPT non sostituisce le autorizzazioni del sistema di origine connesso.
Per maggiori dettagli sulle modifiche introdotte dalla Modalità di blocco, consulta Modalità di blocco.
Nel tempo continueremo ad aggiungere funzionalità alle autorizzazioni RBAC.
Nota: puoi controllare separatamente l'accesso a ciascuna app. L'interfaccia utente di un'app non può essere disattivata separatamente.
Che cos'è il controllo degli accessi basato sui ruoli (RBAC) per i membri e in che modo differisce dai ruoli attuali?
Il controllo degli accessi basato sui ruoli (RBAC) per i membri consente ai proprietari dell'area di lavoro di creare ruoli personalizzati per controllare l'accesso degli utenti finali agli strumenti. I ruoli esistenti, come Membro, Amministratore e Proprietario, regolano i diritti di gestione dell'area di lavoro.
I ruoli predefiniti dell'area di lavoro determinano ciò che una persona può gestire:
Proprietario: gestisce le impostazioni dell'intera area di lavoro, le adesioni e i ruoli personalizzati.
Amministratore: gestisce i membri e i gruppi supportati dell'area di lavoro, nonché le impostazioni amministrative.
Visualizzatore dati analitici: visualizza i dati analitici disponibili per quel ruolo.
Membro: usa le funzionalità consentite dal proprio piano, dal tipo di postazione e dai ruoli assegnati.
Un amministratore globale del tenant non riceve automaticamente un ruolo in un'area di lavoro ChatGPT.
Solo i proprietari e gli amministratori dell'area di lavoro possono creare chiavi Admin per l'area di lavoro. I ruoli personalizzati non concedono l'accesso alle chiavi Admin e le autorizzazioni sensibili relative alla conformità richiedono un proprietario dell'area di lavoro. Per i requisiti di configurazione e dei ruoli, consulta: Gestire le chiavi Admin nella Console di amministrazione.
Come assegno ruoli a persone o gruppi?
In Impostazioni & autorizzazioni → Ruoli personalizzati, assegna i ruoli ai Gruppi creati nella scheda Gruppi o sincronizzati tramite SCIM. Gli utenti ereditano le autorizzazioni dai ruoli del proprio Gruppo.
Posso creare i miei ruoli?
Sì. Usa Aggiungi nuovo ruolo nella scheda Ruoli personalizzati per definire ruoli con autorizzazioni su misura.
Cosa serve per abilitare RBAC per la mia area di lavoro?
Nulla di aggiuntivo. È disponibile per tutti gli amministratori dell’area di lavoro nella dashboard di amministrazione. Crea o sincronizza Gruppi, quindi assegna i ruoli a tali Gruppi.
In che modo il controllo degli accessi basato sui ruoli (RBAC) valuta ruoli, assegnazioni e impostazioni predefinite?
Le impostazioni dell'area di lavoro definiscono i valori di base per le autorizzazioni idonee. In un normale ruolo personalizzato:
Predefinito eredita l'impostazione dell'area di lavoro.
Attivo concede esplicitamente l'autorizzazione.
Disattivato nega l'accesso tramite quel ruolo.
Un membro può ricevere più ruoli ordinari tramite assegnazioni dirette e di gruppo. Le autorizzazioni di questi ruoli si sommano: se un ruolo concede un'autorizzazione, esplicitamente o ereditando un'impostazione abilitata dell'area di lavoro, il membro mantiene l'accesso. L'impostazione Disattivato nega l'accesso solo tramite quel ruolo. Se tutti i ruoli applicabili sono impostati su Disattivato, l'accesso viene negato. Se tutti i ruoli ordinari applicabili usano Predefinito, si applica l'impostazione dell'area di lavoro.
La Modalità di blocco costituisce un meccanismo di veto separato. L'assegnazione della Modalità di blocco può limitare una funzionalità anche quando un ruolo ordinario la concede. Continuano inoltre ad applicarsi il tipo di postazione del membro e gli altri requisiti di idoneità relativi al piano o al prodotto.
Come configurare il controllo degli accessi basato sui ruoli (RBAC) nell'area di lavoro
Apri Impostazioni dell'area di lavoro.
Seleziona Autorizzazioni & ruoli nel pannello a sinistra. I proprietari dell'area di lavoro e gli amministratori autorizzati possono accedere a questa sezione, ma solo i proprietari possono creare, eliminare, assegnare o revocare l'assegnazione dei ruoli personalizzati.
Apri la scheda Area di lavoro per esaminare le autorizzazioni di base dei membri.
Per le autorizzazioni idonee, l'impostazione dell'area di lavoro viene ereditata da un ruolo personalizzato quando quest'ultimo è impostato su Predefinito. Un ruolo impostato su Attivo concede l'autorizzazione tramite quel ruolo. Un ruolo impostato su Disattivato nega l'accesso tramite quel ruolo, ma l'accesso resta disponibile se un altro ruolo assegnato concede o eredita l'autorizzazione.
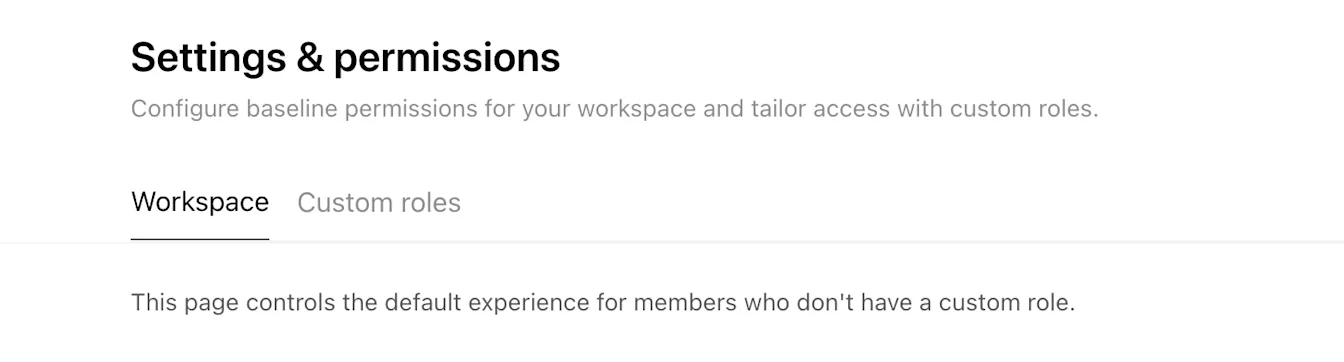
Scorrendo la pagina, configura le impostazioni di base dell'area di lavoro per le autorizzazioni idonee.
Per creare un ruolo personalizzato:
Apri la scheda Ruoli personalizzati.
Seleziona Crea ruolo.
Inserisci un nome e una descrizione per il ruolo.
Seleziona Salva.
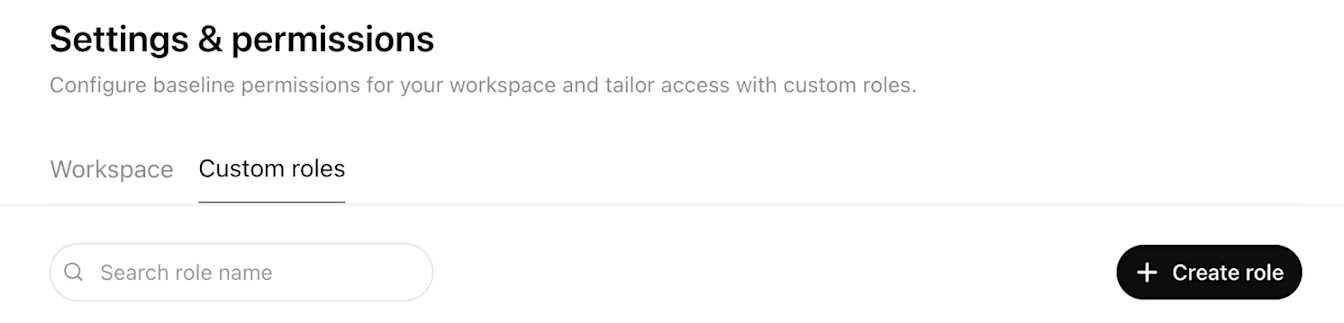
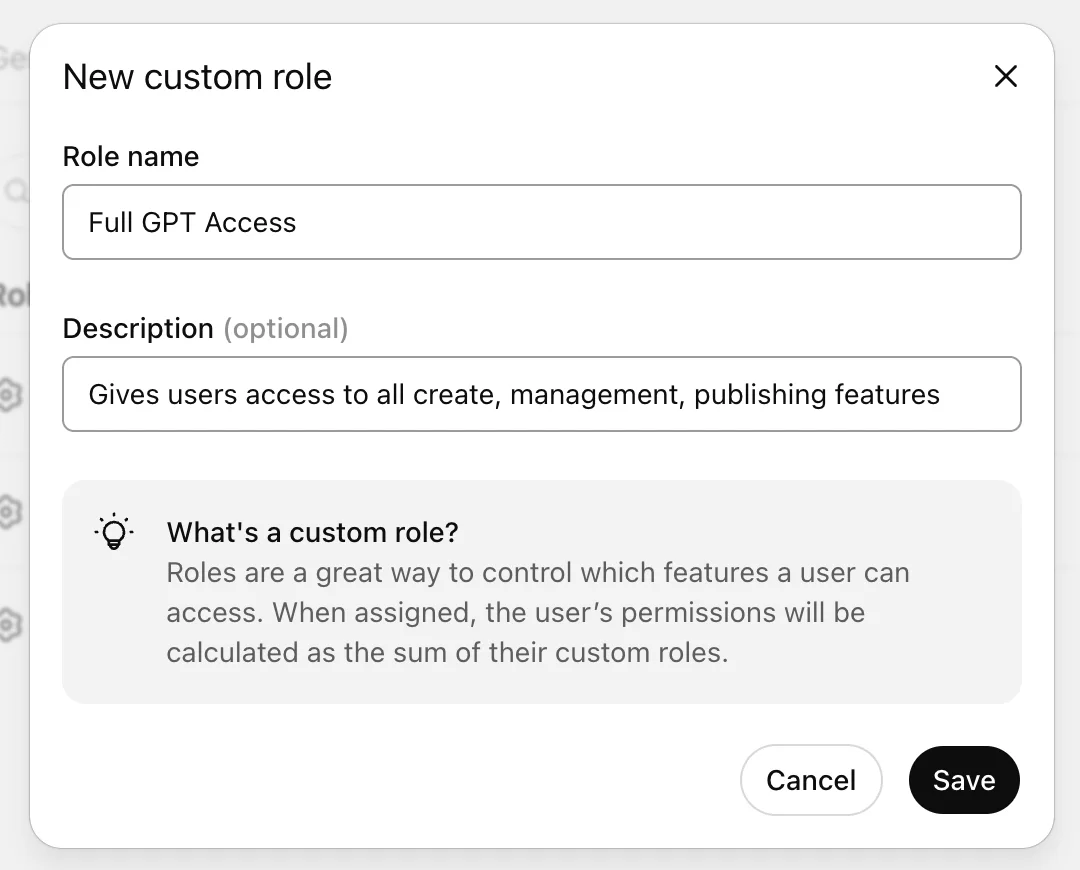
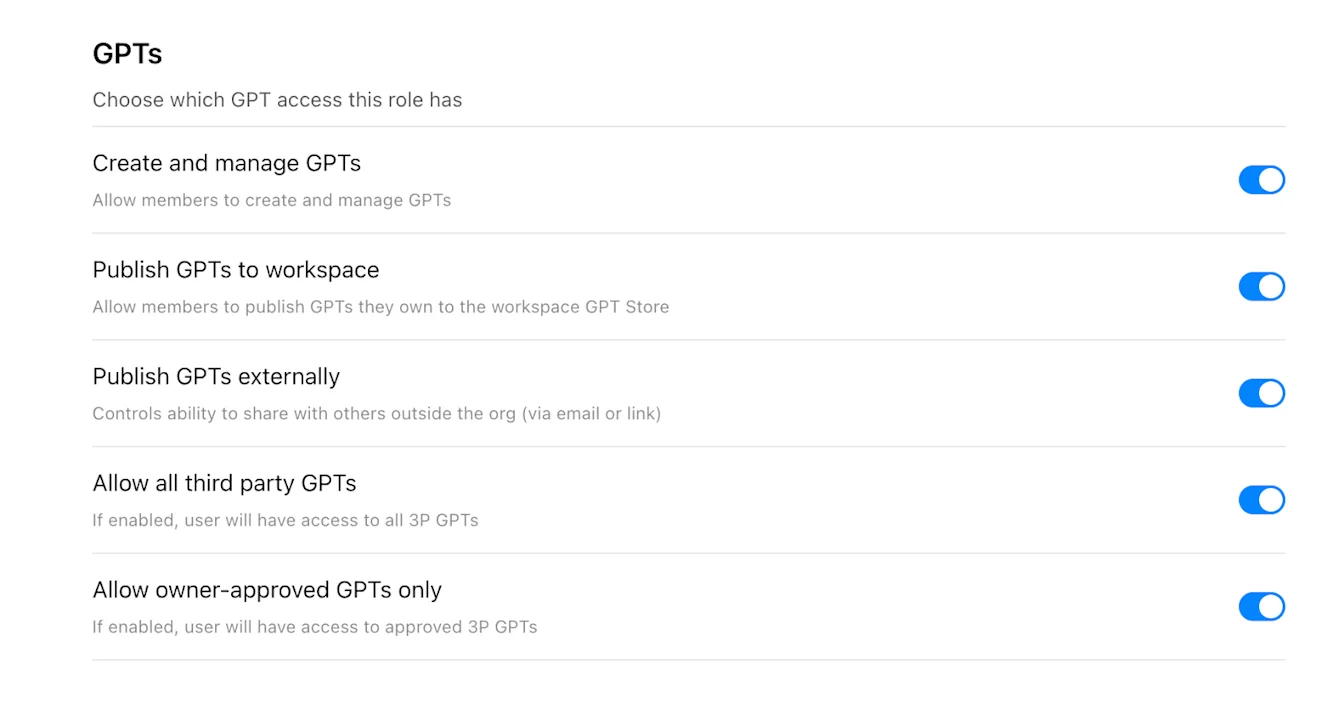
Nella pagina delle autorizzazioni del ruolo personalizzato, scegli Predefinito, Attivo o Disattivato per ogni autorizzazione idonea. Le autorizzazioni a due stati continuano a usare Attivo o Disattivato.
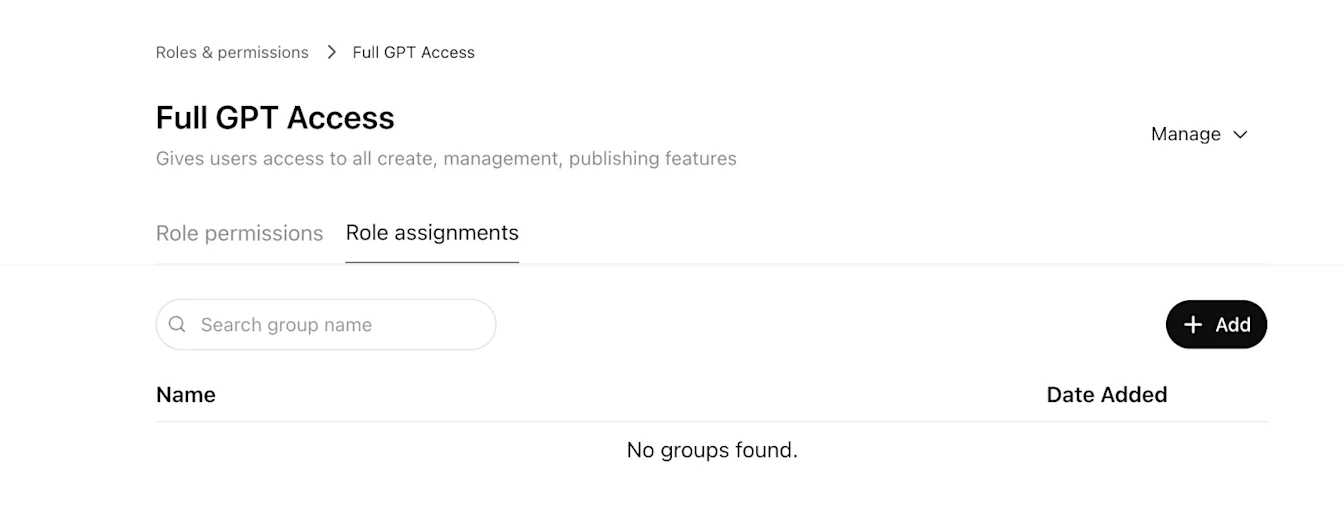
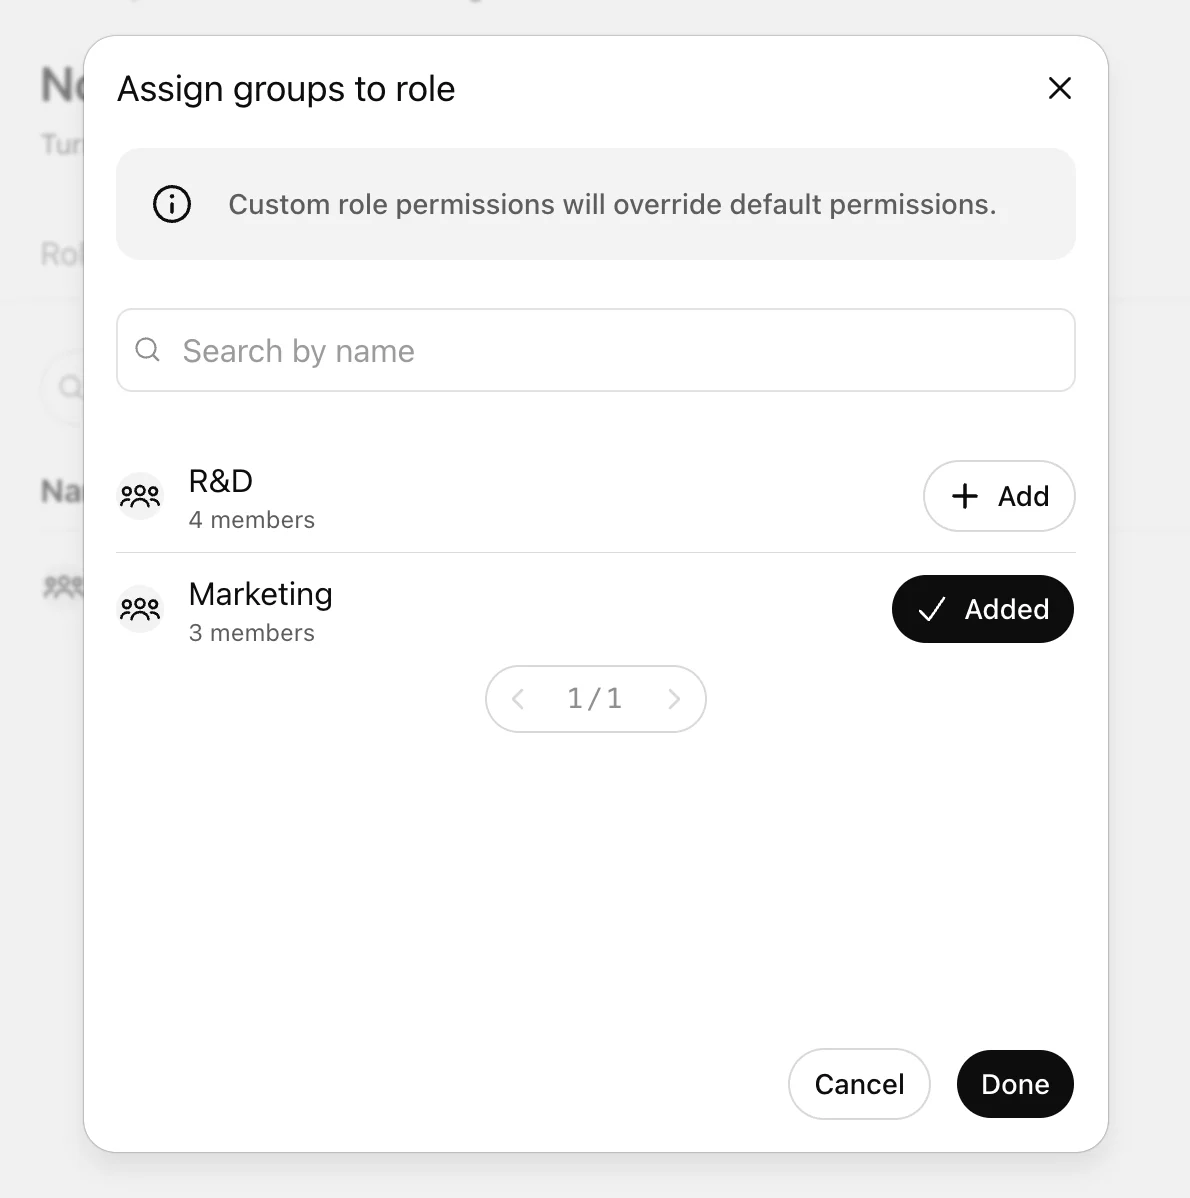
Per assegnare il ruolo ai gruppi:
Apri Assegnazioni dei ruoli nella parte superiore della pagina del ruolo personalizzato.
Seleziona + Aggiungi.
Scegli uno o più gruppi.
Seleziona Fine.
I membri del gruppo ricevono le autorizzazioni aggiornate quando la modifica diventa effettiva. L'applicazione delle modifiche può richiedere fino a 5 minuti.
Esempi
Un ruolo ordinario eredita l'impostazione dell'area di lavoro
Se l'impostazione dell'area di lavoro per Ricerca web è Attivo e l'unico ruolo personalizzato ordinario del membro usa Predefinito, il membro eredita Attivo.
Un ruolo è impostato su Disattivato e un altro su Attivo
Se un ruolo ordinario imposta Ricerca sul Web su Disattivato e un altro ruolo ordinario la imposta su Attivo, l'accesso è consentito perché le autorizzazioni dei ruoli ordinari si combinano in modo cumulativo.
Tutti i ruoli ordinari applicabili sono impostati su Disattivo
Se tutti i ruoli ordinari applicabili impostano Ricerca web su Disattivo, il membro non ottiene l'accesso tramite il normale controllo degli accessi in base al ruolo (RBAC), anche se l'impostazione di base dell'area di lavoro è Attivo.
Si applica la Modalità di blocco
Se un ruolo ordinario concede una funzionalità che richiede l'accesso alla rete, ma il membro dispone anche di un ruolo della Modalità di blocco che la limita, si applica la restrizione della Modalità di blocco.
Domande frequenti
I gruppi sono obbligatori per il controllo degli accessi in base al ruolo (RBAC)?
No. I ruoli possono essere assegnati tramite i gruppi; dove supportato, sono disponibili anche le assegnazioni dirette. I gruppi restano il metodo consigliato per gestire l'accesso su larga scala.
Quanto tempo occorre per applicare le modifiche al controllo degli accessi basato sui ruoli (RBAC)?
L'applicazione delle modifiche può richiedere fino a 5 minuti.
Il controllo degli accessi in base al ruolo (RBAC) prevale sul tipo di postazione di un membro?
No. Il controllo degli accessi in base al ruolo (RBAC) gestisce le autorizzazioni delle funzionalità entro i limiti di accesso consentiti dal tipo di postazione del membro e dal piano dell'area di lavoro.
Cosa succede se un'autorizzazione prevede solo Attivo e Disattivo?
Alcuni controlli non supportano Predefinito. Per questi controlli, imposta esplicitamente Attivo o Disattivo per l'area di lavoro e i ruoli pertinenti.