Panoramica
Enterprise Key Management (EKM) consente di crittografare i contenuti dei clienti presso OpenAI utilizzando chiavi gestite dal proprio Key Management System (KMS) esterno, ed è disponibile sia per ChatGPT Enterprise sia per le API.
OpenAI supporta la crittografia Bring Your Own Key (BYOK), con account esterni su AWS KMS, Google Cloud (GCP), Azure Key Vault e Oracle Cloud Infrastructure (OCI) Vault.
Come funziona la crittografia EKM di OpenAI
Flusso principale
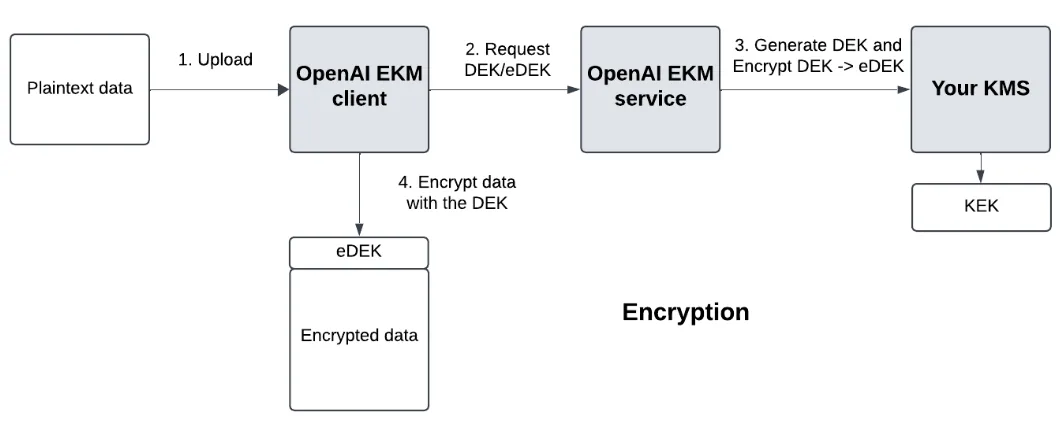
Generiamo una chiave di crittografia dei dati (DEK) per il tuo provider cloud.
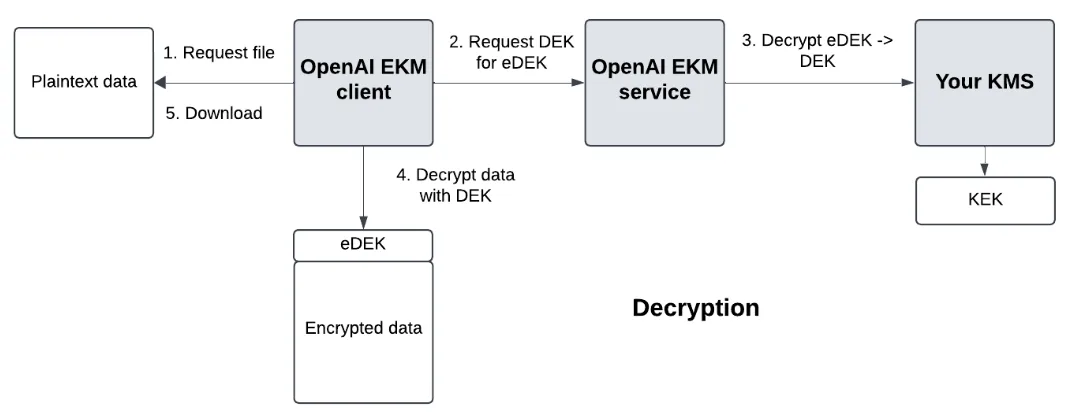
Il tuo KMS nel cloud gestisce una chiave di crittografia della chiave (KEK) principale, che può essere conservata nel tuo cloud oppure all’esterno. L'implementazione spetta a te.
Richiediamo la crittografia della DEK dal tuo cloud per ottenere una DEK crittografata (eDEK). Se la tua KEK è archiviata esternamente, il tuo cloud effettua semplicemente un passaggio aggiuntivo verso il tuo archivio esterno, in una fase che risulta opaca per OpenAI.
Crittografia
Durante la crittografia, i tuoi dati vengono crittografati con la DEK, e la eDEK viene archiviata come metadati del file.
Decrittografia
Durante la decrittografia, richiediamo che il tuo KMS cloud decrittografi l'eDEK nella DEK, e utilizziamo la DEK per decrittare i dati.
Termini chiave
Chiave di crittografia dei dati (DEK): la chiave utilizzata per crittografare i tuoi dati.
Chiave di crittografia dei dati crittografata (eDEK) - la DEK crittografata, generata dal tuo KMS
Chiave di crittografia della chiave (KEK) - la chiave principale che gestisci e che crittografa la DEK -> eDEK e decrittografa eDEK -> DEK. Questa chiave rimane sempre al di fuori dei sistemi di OpenAI.
Requisiti di alto livello per l'implementazione
Nel tuo provider cloud
Crea una chiave KMS utilizzando AWS, Azure, GCP o OCI Vault (solo per i progetti API).
Crea una policy personalizzata e limitata con autorizzazioni di crittografia/decrittografia nel KMS
Configura l'accesso di OpenAI tramite una policy di attendibilità AWS, un'identità del carico di lavoro (Workload Identity) GCP, un'entità servizio (service principal) Azure o una policy IAM di accesso tra tenancy OCI.
Assegna a OpenAI un ruolo con la policy limitata per accedere al tuo KMS
Sulle piattaforme OpenAI
ChatGPT Enterprise
Crea un'area di lavoro sandbox di ChatGPT a scopo di test.
API
Registra la tua chiave e crea un progetto di test tramite l'API di gestione (Management API). Segui la guida all'integrazione del tuo provider riportata di seguito.
Funzioni specifiche del provider
Per AWS, OpenAI:
Chiama AssumeRole con un ExternalID
Per GCP, OpenAI:
Chiama il tuo endpoint STS da un account OpenAI GCP
Usa il token di accesso GCP per eseguire la crittografia o decrittografia sul tuo KMS.
Per Azure, OpenAI:
Richiede un token di accesso per il vault del tuo tenant di Azure
Usa quel token di accesso per eseguire la crittografia o decrittografia nel tuo Key Vault.
Per OCI, OpenAI eseguirà le seguenti operazioni:
Utilizzerà la propria identità OCI di produzione per crittografare e decrittografare con la chiave AES autorizzata dalla tua policy di accesso tra tenancy.
Informazioni di cui hai bisogno da OpenAI
Autenticazione
Dovrai configurare il riconoscimento dei token di identità federata di OpenAI per AWS e GCP. Per Azure, dovrai riconoscere l'ID applicazione di OpenAI relativo alla registrazione della sua applicazione. Per OCI, dovrai riconoscere la tenancy di OpenAI e il relativo gruppo EKM di produzione.
Riepilogo dei parametri di autenticazione
| Principal AWS di OpenAI | arn:aws:iam::790389265272:role/EnterpriseKeyManagement |
| ID dell'account di servizio GCP di OpenAI | 105900137572174660365 |
| ID applicazione OpenAI Azure | 20a14814-5ab7-4612-a671-1382b412bf93 |
| Tenancy OCI di OpenAI | ocid1.tenancy.oc1..aaaaaaaa4kzwe5jdr4gsxft7dfnwbnp3aozhxeskabsqo7czdkbp6fkh3uha |
| Gruppo EKM di produzione OCI di OpenAI | ocid1.group.oc1..aaaaaaaaerxukyeaxwqtbsxasnp54mem3sfgyokzdk7s27o7yvepluynxi5q |
Informazioni richieste durante l'implementazione in base al provider cloud
Per AWS, configura una policy di attendibilità che riconosca il principal AWS di OpenAI indicato sopra.
Per GCP, configura un'identità del carico di lavoro (Workload Identity) che riconosca l'account di servizio GCP di OpenAI indicato sopra.
Per Azure, crea un'entità servizio (service principal) nel tuo tenant Azure per la registrazione dell'applicazione di OpenAI:
Utilizza l'ID client dell'applicazione OpenAI:
20a14814-5ab7-4612-a671-1382b412bf93.Crea l'entità servizio (service principal) inviando una richiesta POST all'endpoint servicePrincipals di Microsoft Graph.
Per OCI, concedi a questo gruppo di produzione della tenancy OpenAI l'accesso tramite una policy limitata alle tue risorse. Per la policy, consulta: Configurazione di OCI Vault per la gestione delle chiavi aziendali.
Autorizzazione
Dovrai creare una policy che consenta all'identità di OpenAI di ottenere un accesso limitato al tuo KMS.
| AWS | GCP | Azure | OCI |
| kms:Decryptkms:Encrypt | cloudkms.cryptoKeyVersions.useToDecryptcloudkms.cryptoKeyVersions.useToEncrypt | Microsoft.KeyVault/vaults/keys/encrypt/actionMicrosoft.KeyVault/vaults/keys/decrypt/action | VAULT_READKEY_READKEY_ENCRYPTKEY_DECRYPTLimita l'ambito agli OCID completi del vault e della chiave AES. |
Altro
In Azure, per Tipo di chiave (algoritmo di crittografia della chiave) seleziona RSA, non EC.
Informazioni che OpenAI richiede da te
Segui le istruzioni in questo documento per registrare il tuo KMS con OpenAI. Ecco un riepilogo dei parametri che dovrai fornire.
| AWS | GCP | Azure | OCI | |
| Relativo all'autenticazione | ID tenant | |||
| Relativo a KMS | ARN KMS: (ad esempio: arn:aws:kms:REGION:ACCOUNT_NUMBER:key:KEY_UUID) | ID del progetto KMS (esempio: adjective-noun-12345) Nome del portachiavi KMS Nome della chiave KMS Posizione della chiave KMS (esempio: us-east1) | URI del vault (ad esempio: https://your-vault-name.vault.azure.net/) Nome della chiave | Nome completo della regione (esempio: us-ashburn-1)OCID del vault completoOCID completo della chiave AES-256 |
Per OCI, la chiave deve avere un tag in formato libero chiamato openai_organization_id il cui valore deve corrispondere all'ID della tua organizzazione OpenAI. Registrala con tipo: "oci" e finalità: "ekm". Non includere key_version_ocid.
Dopo aver registrato il tuo KMS con OpenAI, continua a seguire le istruzioni nella documentazione per attivare la configurazione EKM su un progetto API. Crea un progetto API OpenAI nuovo a scopo di test.
Guide all'implementazione specifiche del provider
Per una guida passo dopo passo, consulta i link corrispondenti qui sotto. Tieni presente che questi si concentrano sui requisiti di integrazione con OpenAI e non sono intesi come una guida completa per il tuo intero ambiente
Funzionalità non supportate se EKM è abilitato
Le seguenti funzionalità non sono disponibili se EKM è abilitato:
Funzionalità non ancora disponibili al pubblico, comprese quelle in versione beta o alpha.