
クロスドメイン ID 管理システム(SCIM)は、ID プロバイダーからユーザーとグループを同期します。SCIM はプロビジョニングを管理し、シングルサインオン(SSO)はユーザーの認証方法を管理します。SCIM は SSO とは別に設定できます。
利用可否を確認し、プロビジョニングスコープを選択する
利用できるオプションは、ご利用の製品、プラン、既存のディレクトリ接続、管理者ロールによって異なります。
| SCIM スコープ | 対象となる製品またはプラン | 必要な管理者 | 管理する場所 |
|---|---|---|---|
| テナント全体 | 対象となるテナント(Ads のみのテナントを含む)。サポートされる製品割り当てには、ChatGPT ワークスペースと広告アカウントが含まれ、API プラットフォームの組織は含まれません。 | グローバル管理者 | 管理コンソール。 |
| ChatGPT ワークスペース | 対象となる ChatGPT Enterprise または Edu ワークスペース。 | ワークスペースのオーナー | 選択したワークスペース。 |
| API 組織 | サポート対象のカスタムまたは無制限の料金プランを利用している対象 API 組織。 | API 組織のオーナー | API プラットフォーム |
| 対応なし | スタンドアロンの ChatGPT Business および ChatGPT for Teachers プランでは、サポートされている別のオンボーディング方法を使用してください。 | ワークスペースのオーナーまたは管理者 | 該当する ChatGPT ワークスペース。 |
スタンドアロンの ChatGPT Business プランおよび ChatGPT for Teachers には、SCIM は含まれません。テナント全体の SCIM を利用するには、少なくとも1つの検証済みドメインと、対象となる ChatGPT Enterprise ワークスペース、ChatGPT Edu ワークスペース、または広告アカウントが必要です。Business ワークスペースを含めることができるのは、同じテナントに対象となる ChatGPT Enterprise ワークスペースもあり、かつ Business ワークスペースが製品アクセスで利用可能になっている場合のみです。アカウントの自動作成は SCIM とは別のものであり、SSO を必要とせず、ディレクトリのユーザーとグループを同期することもありません。ChatGPT Business ワークスペースのセットアップとプランの上限については、ChatGPT Business のシングルサインオンを設定するをご覧ください。
個人用 ChatGPT アカウントをすでに使用している従業員については、既存の ChatGPT アカウントを持つ従業員のオンボーディングを参照してください。
テナント全体または製品レベルの SCIM を選択
テナント全体の SCIM では、対応している ChatGPT ワークスペースおよび広告アカウントをプロビジョニングできます。API 組織のプロビジョニングは行いません。既存の製品レベルの接続は、対象となる ChatGPT ワークスペース1つ、または対象となる API 組織1つを引き続き管理します。ChatGPT ワークスペースで選択肢が表示される場合:
このワークスペースでのみ SCIM を使用すると、ワークスペース固有の接続が作成されます。
製品間で拡張するオプションを保持を選択すると、管理コンソールでテナント全体のセットアップが開きます。
管理コンソールを使用しても、既存の製品レベルの SCIM 接続を置き換える必要はありません。リンクされた ChatGPT ワークスペースまたは API 組織で製品レベルの SCIM が有効になっている間は、テナント全体の SCIM を有効にできません。テナント全体の SCIM が有効になると、競合する製品レベルの接続を開始することはできません。移行を行う場合は、稼働中の接続を変更する前に、OpenAI アカウントチームと調整してください。テナント全体の SCIM が有効になっていない場合、ChatGPT と API の個別の製品レベルの接続は共存できます。スコープを変更する前に、既存のユーザー、グループ、製品の割り当て、ロールを確認してください。移行については、OpenAI アカウントチームと調整してください。セットアップエラーを解消するために、正常に機能している接続を削除しないでください。テナント全体の SCIM では、既存の OpenAI アカウントのメールアドレスを変更できません。また、OpenAI サポートが手動でその変更を行うこともできません。管理対象メールアドレスを更新する必要がある場合は、代わりに対象となる ChatGPT ワークスペースレベルの SCIM 接続を使用してください。テナント全体の SCIM とワークスペースレベルの SCIM を同時に有効にすることはできないため、ディレクトリ同期を有効にする前に適切な設定を選択してください。
テナントディレクトリを接続する
グローバル管理者は、管理コンソールを使用して、対象となる Enterprise または Edu ワークスペースおよび広告アカウント向けに、テナント全体で共有するディレクトリを接続できます。開始する前に、同じテナントのドメインを少なくとも1つ検証してください。個々の広告アカウントは、個別の SCIM ディレクトリを持ちません。テナント全体の SCIM では、既存の OpenAI アカウントのメールアドレスを変更できません。また、OpenAI サポートが手動でその変更を行うこともできません。
グローバル管理者として管理コンソールにサインインします。
正しい OpenAI テナントを選択し、グローバル設定を開きます。
アクセスを選択し、次にディレクトリを開きます。
ディレクトリ同期(SCIM)を有効にするを選択します。
このテナントに表示されている値を使用して、ID プロバイダーアプリケーションを構成します。
使用している ID プロバイダーで、明確な名前が付けられたパイロットグループまたはユーザーを 1 つまたは 2 つ割り当てます。
ディレクトリに戻り、接続がアクティブになることを確認してください。
初期セットアップには最大5分かかる場合があります。セットアップが完了していない場合は、セットアップを続行を選択します。未完了の接続を破棄する場合にのみ、セットアップをキャンセルを選択してください。接続を確認したり、見つからないユーザーまたはグループを調査したりするには、接続状態と最近のディレクトリ イベントを確認してください。グループの割り当てを確認するには、ディレクトリを管理を開き、製品アクセスを管理を選択します。
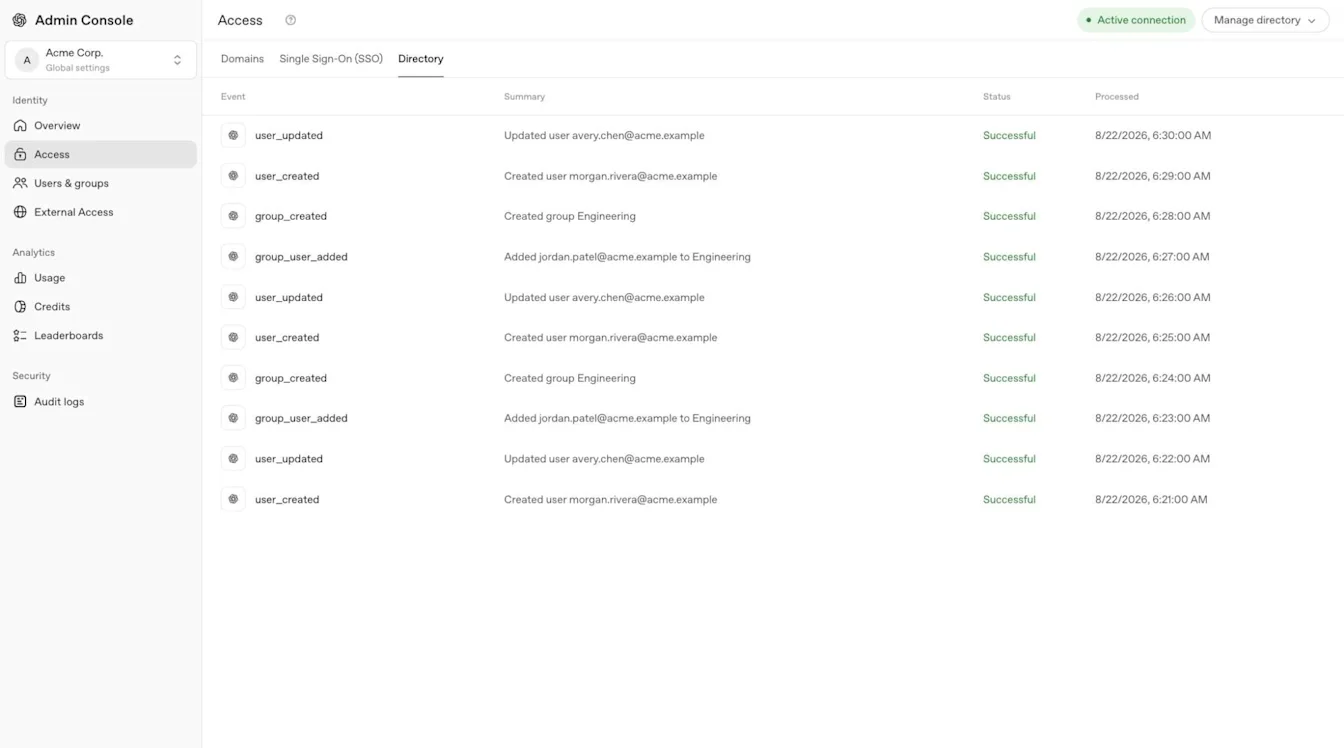
ご利用の ID プロバイダーによっては、SSO と SCIM が1つのアプリケーションを共有できる場合もあれば、別々のアプリケーションが必要になる場合もあります。プロバイダー固有の手順に従い、別のワークスペースまたは API 組織の接続値を再利用しないでください。
サポート対象の連携には、Okta、Microsoft Entra ID、Google Workspace、PingFederate、OneLogin、Rippling が含まれる場合があります。追加のカスタム SCIM オプションまたは SFTP ベースのオプションは、テナントで利用可能な連携によって異なります。
ChatGPT ワークスペースのディレクトリを接続する
対象となる Enterprise または Edu ワークスペースのワークスペースのオーナーとしてサインインしてください。
「ワークスペース設定」を開き、「ID とアクセス」を選択します。
ディレクトリ同期(SCIM)を見つけて、ディレクトリ同期を有効にするを選択します。
選択肢が表示された場合は、このワークスペースにのみ SCIM を使用するを選択します。
プロバイダー固有のセットアップを完了し、対象のユーザーまたはグループを割り当てます。
同期されたユーザーまたはグループが、選択したワークスペースに表示されることを確認してください。
ワークスペースのディレクトリ管理が読み取り専用の場合は、表示されたら Cloud Console ↗ を選択し、グローバル管理者に管理コンソールでテナント全体の接続を管理するよう依頼してください。
API 組織ディレクトリを接続する
対象となる API 組織のオーナーとして API プラットフォームにサインインします。
正しい API 組織を選択し、 Identity 設定を開きます。
利用可能なディレクトリ同期のセットアップを開始します。
その API 組織の値を使用して、ID プロバイダーアプリケーションを構成します。
ID プロバイダーで対象のユーザーまたはグループを割り当てます。
招待されたユーザーが正しい API 組織に参加することを確認してください。
API プラットフォームで API 組織のプロビジョニングを管理します。管理コンソールのテナント全体の SCIM では、API 組織はプロビジョニングされません。API アイデンティティ設定を利用できない場合は、API 組織の所有者または OpenAI アカウントチームに、利用資格とセットアップ状況を確認してもらってください。API 組織のメンバー、プロジェクト、請求、API 固有のロールは、引き続き API プラットフォームで管理されます。API 組織の SCIM では、ID プロバイダーからグループを同期することもできます。API プラットフォームでそれらのグループを管理し、サポートされている API ロールを割り当てます。
同期済みグループと製品アクセスを割り当てる
管理コンソールで、テナントのグローバル設定を開き、ユーザーとグループ > SCIM グループを選択します。
同期されたグループを選択してください。
製品アクセスで、アクセスの構成を選択するか、既存の割り当てを開きます。
対応している ChatGPT ワークスペースまたは広告アカウントを選択してください。
リソース、既存の割り当て、利用可能なロール情報を確認してください。
「保存」を選択します。
選択したワークスペースまたは広告アカウントを開き、グループが表示されることを確認します。新しいワークスペースメンバーが見つからない場合は、保留中の招待を確認してください。
同期グループを ChatGPT ワークスペースに割り当てると、対応するワークスペースグループが作成されます。まだワークスペースのメンバーではないユーザーには、OpenAI がメンバーロールの招待を作成します。
招待を承諾すると、そのユーザーはワークスペースグループに参加します。ワークスペースの設定によっては、招待メールが生成されない場合があります。既存のワークスペースメンバーは、現在のロールとシートタイプを維持します。
同じ同期グループを、サポート対象の複数の ChatGPT ワークスペースおよび広告アカウントに割り当てることができます。各リソースは個別に割り当ててください。1 つのリソースへのアクセス権があっても、別のリソースへのアクセス権が付与されるわけではありません。
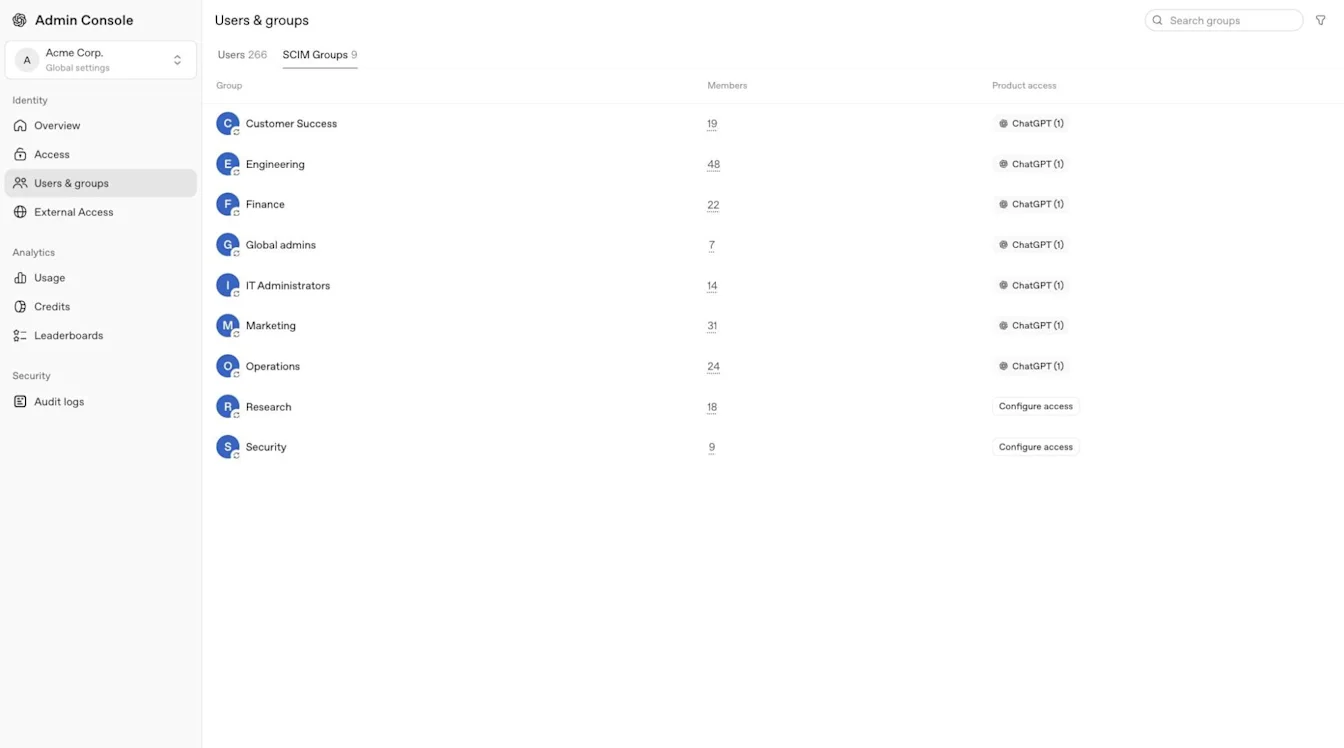
製品アクセス エディターは、ChatGPT ワークスペースと広告アカウントに対応しています。API 組織、ChatGPT ワークスペースのオーナーロール、または ChatGPT ワークスペースのカスタムロールは割り当てません。選択した広告アカウントのロールを確認し、選択した ChatGPT ワークスペース内でカスタムロールを設定します。
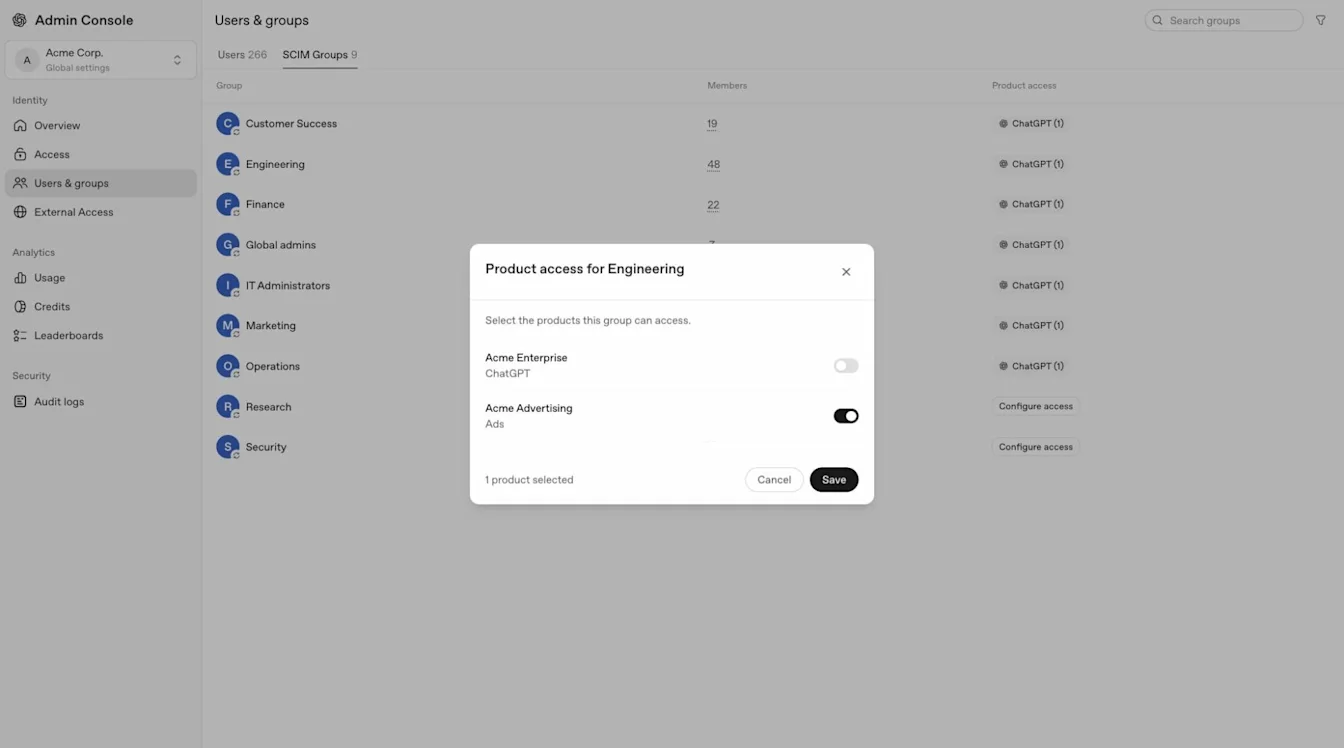
アクセス範囲を拡大する前に、既存の権限を確認してください。同期済みグループは、ChatGPT ワークスペースまたは広告アカウントへのアクセス権をすでに持っている場合があります。必要な最小権限のロールを使用し、予期しないアクセスについてはグローバル管理者に調査を依頼してください。製品アクセスを通じて同期されたグループに広告アカウントへのアクセス権を付与すると、そのグループの初期アカウントロールはメンバーになります。アカウント固有のロールを確認し、必要最小限のアクセス権限を使用してください。広告固有の権限については、広告マネージャーの ID とアクセスの管理をご覧ください。
ユーザーレコード、招待、グループを管理
同期されたディレクトリレコードによって、すべての ChatGPT ワークスペース、API 組織、または広告アカウントへのアクセス権が自動的に付与されるわけではありません。製品メンバーシップ、グループ割り当て、サインインポリシー、製品固有のロールは引き続き適用されます。
既存ユーザーを照合し、メールアドレス変更に関する制限事項を理解する
プロビジョニングでは、設定された勤務先メールアドレスを使用して、既存の OpenAI アカウントと照合します。ID プロバイダーのメールアドレス、招待先アドレス、および対象の OpenAI アカウントが同一人物を示していることを確認してください。各ユーザーについてプライマリメールアドレスを必ず 1 つだけ送信するように、ID プロバイダーを構成してください。
テナント全体の SCIM では、既存の OpenAI アカウントのメールアドレスを変更できません。また、OpenAI サポートが手動でその変更を行うこともできません。対象となる ChatGPT ワークスペースレベルの SCIM 接続は、そのワークスペースでメールアドレスの変更が有効になっている場合、承諾済みの SCIM 管理対象メンバーのメールアドレスを更新できます。古いメールドメインと新しいメールドメインの両方が、同じワークスペースとそのテナントで確認済みである必要があります。また、新しいアドレスが別の OpenAI アカウントにリンクされておらず、SSO マッピングで更新後のアドレスが使用されている必要があります。既存の SCIM ユーザーを更新し、まず1つのアカウントでテストします。
同期された招待で古いメールアドレスが使用されている場合でも、アカウントを削除したり、ディレクトリレコードを削除して再作成したり、新しいアドレスを代替として招待したり、ディレクトリの接続を解除したりしないでください。これらの操作により、別個の OpenAI アカウントが作成され、既存のプロジェクト、エージェント、会話履歴は元のアカウントに紐付けられたままになる可能性があります。変更を加える前に、ディレクトリ設定を確認し、OpenAI サポートにお問い合わせください。テナント全体の SCIM で管理されているアカウントのメールアドレスを、OpenAI サポートが手動で変更することはできません。
既存のテナントユーザーまたはテナントグループが同期されたディレクトリレコードと一致する場合、ID プロバイダーによって管理されるようになることがあります。既存の手動で作成された ChatGPT ワークスペースの招待、メンバーシップ、グループは、自動的に SCIM 管理対象になることはありません。
既存のワークスペースメンバーは、既存のメンバーシップ、ロール、シートタイプを変更せずに、同期されたワークスペースグループに参加できます。オフボーディング時には、手動で付与されたワークスペースへのアクセス権を別途削除してください。
招待とアカウントの自動作成について理解する
新しくプロビジョニングされた ChatGPT または API ユーザーは、プロダクトに参加する前に招待を承諾する必要がある場合があります。一部の SCIM フローでは、メールを送信せずに保留中の招待を作成します。ChatGPT ワークスペースの既存メンバーは、対応するテナントユーザーが SCIM 管理対象になっても、ワークスペースへの招待を再度受け取ることはありません。ワークスペースのオーナーに、保留中の招待を確認するよう依頼してください。手動の招待の場合、オーナーは 招待を再送信 を選択できます(利用可能な場合)。SCIM 管理対象の招待は直接再送信できません。API から 409 scim_managed_resource が返される場合があります。メンバーを招待が利用可能な場合、オーナーは既存のロールやシートタイプを変更せずに、同じメールアドレスを再度入力できます。招待が引き続きブロックされる場合は、OpenAI サポートにお問い合わせください。自動アカウント作成では、対象となる ChatGPT ユーザーが検証済みドメインのメールアドレスでサインインした際に、そのユーザーを追加できます。これは SCIM とは別のものであり、SSO は必要ありません。自動アカウント作成と SCIM を同時に有効にしないでください。この方法で作成されたユーザーは SCIM で管理されていない可能性があるため、アイデンティティプロバイダーから削除しても、そのユーザーの製品へのアクセス権は削除されない場合があります。オフボーディング時には、シートの使用状況を確認し、管理対象外ユーザーを個別に削除し、すべてのアクセス経路を確認してください。
グループの所有権、ロール、表示範囲を管理
ID プロバイダーで同期済みグループのメンバーシップを管理するワークスペース管理者は、手動で管理されるグループを個別に管理できます。
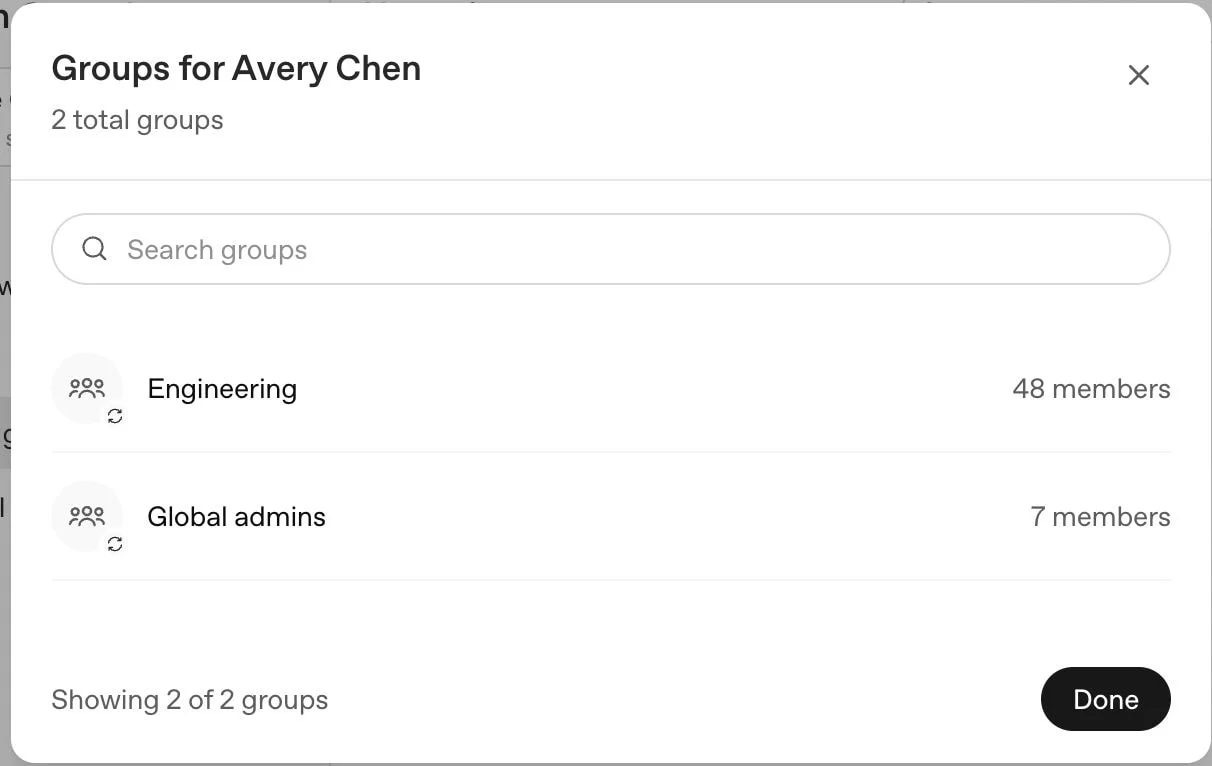
テナント全体の SCIM では、既存の手動管理されている ChatGPT ワークスペースグループが同期済みグループと同じ名前であっても、取り込まれません。OpenAI は別個の同期済みワークスペースグループを作成するため、アクセス権を割り当てる前に既存のグループ名を確認してください。
ID プロバイダーで同期済みグループの名前を変更すると、対応する同期済みワークスペースグループの名前も変更されます。
ワークスペースレベルの SCIM では、別個の接続を使用します。構成によっては、手動ワークスペースグループと同じ名前の同期グループによって、そのグループのメンバーシップが ID プロバイダーの管理下に置かれる場合があります。
サポートされている場合、ワークスペースのオーナーは、選択した ChatGPT ワークスペースの 権限とロールを使用して、対象となるカスタムワークスペースロールを割り当てることができます。利用可能な場合、同期済みグループはワークスペース分析にも対応できます。
利用可能な場合、ワークスペースのID とアクセス設定にあるワークスペースのユーザーが検索できるでは、ユーザーが GPT やプロジェクトを共有する際に、SCIM で管理されているグループを表示するかどうかを制御できます。設定をオフにすると、次回 GPT またはプロジェクトが更新されたときに、それらのグループが非表示になり、既存のグループ共有が削除されます。検索可能性を変更しても、同期が停止したり、グループが削除されたりすることはありません。ワークスペースがテナント全体の SCIM を使用しており、その ID 設定が読み取り専用の場合、このコントロールは利用できない場合があります。サポートされているオプションについては、担当の OpenAI アカウントチームにお問い合わせください。
オンボーディングとオフボーディングをテスト
対象の ID プロバイダーアプリケーションまたは割り当て済みグループに、テストユーザーを 1 人追加します。
同期が正常に完了するまで待機します。
ユーザーが意図したテナントまたは製品に表示され、想定されるロールのみが付与されていることを確認します。
プロバイダー割り当てまたはプロビジョニンググループからユーザーを削除します。
次回の同期が正常に完了するまで待ってから、グループ経由で付与されたアクセス権が削除されていることを確認します。
直接の招待、他のグループ、および別個のアクセス権を維持する可能性のある製品固有のロールを確認してください。
ID プロバイダーがそのユーザーを引き続き割り当てている場合、ChatGPT 内でのみそのユーザーを削除しても、一時的な措置にとどまる可能性があります。プロバイダーでユーザーを無効化しても、アプリケーションの割り当てが必ずしも削除されるわけではありません。プロビジョニング解除を行っても、そのユーザーの OpenAI アカウントまたは個人用ワークスペースは削除されません。同期が正常に完了したら、そのユーザーがアクティブなワークスペースメンバーではなくなっていることを確認し、ワークスペースのシート割り当てを確認してください。そのユーザーがアクティブなままになっている場合、削除できない場合、または再追加後にアクセスを回復できない場合は、OpenAI サポートにお問い合わせください。ワークスペースのデータ保持は、選択されているワークスペースのポリシーに従います。
ディレクトリ同期の問題をトラブルシューティングする
| 問題 | 確認すべき点 |
|---|---|
| ディレクトリのセットアップが見つからないか、ブロックされています | プラン、管理者ロール、選択したテナント、およびテナント全体または製品レベルの SCIM がすでに有効になっているかどうかを確認してください。稼働中の接続を変更する前に、移行を調整してください。 |
| ユーザーまたはグループが表示されません | ID プロバイダーのアプリケーション割り当て、グループプッシュ設定、選択されているテナント、最近のディレクトリイベント、およびプロバイダーの通常の同期間隔を確認してください。 |
| 同期済みユーザーが製品にアクセスできない | グループの製品へのアクセスの割り当て、製品への招待またはメンバーシップ、必要なサインイン方法、製品固有のロールを確認してください。エディターは、対応している ChatGPT ワークスペースと広告アカウントを割り当てることができますが、API 組織は割り当てられません。 |
| 削除されたユーザーがまだアクセス権を持っています | 各製品で、ID プロバイダーの割り当て、直接招待、その他の同期済みまたは手動のグループ、およびロールを確認してください。1つのアクセスパスを削除しても、他のアクセスパスは削除されません。同期が正常に完了した後もユーザーがまだアクティブで、他のアクセス経路が残っていない場合は、OpenAI サポートにお問い合わせください。1 つのアカウントを修正するために、ディレクトリの接続を解除しないでください。 |
| メールアドレスの更新により、アカウントの競合が発生します | 移行先のメールアドレスがすでに別の OpenAI アカウントに属している場合は、作業を中止して OpenAI サポートにお問い合わせください。どちらのアカウントも削除せず、代替ユーザーも作成しないでください。 |
多くのID プロバイダーは、30~40 分ごとに変更を同期します。一方で、それより早く更新を送信するものもあります。即時のディレクトリ同期を強制するための、OpenAI の一般的な制御機能はありません。
認証またはサインインのエラーについては、SSO、ワークスペースへのアクセス、ドメイン検証のトラブルシューティングを参照してください。
ディレクトリ接続を安全に削除する
アクティブなテナント全体のディレクトリ接続を削除すると、元に戻せません。既存の同期済みユーザーとグループはテナントに残り、手動で管理されるようになります。接続を解除しても、既存の製品アクセス権が自動的に取り消されることはありません。
管理コンソールで、テナントのグローバル設定を開きます。
アクセスを選択し、次にディレクトリを開きます。
接続済みプロバイダーと、影響を受けるユーザー、グループ、製品の割り当てを確認してください。
[接続を削除]を選択します。
同期を停止する場合にのみ、この変更を確定してください。
残りのユーザー、グループ、製品アクセス、管理者ロールを確認してください。
削除には最大5分かかる場合があります。稼働中の接続を置き換える場合、または製品レベルの SCIM とテナント全体の SCIM の間で移行する場合は、事前に OpenAI アカウントチームにお問い合わせください。────────────────────────────────────────────────────────────