
概要
管理コンソールは、権限を持つ管理者が、自身の OpenAI テナントと、自身のロールでアクセスできるプロダクトリソースを管理する場所です。テナント全体の ID 管理にはグローバル設定を使用し、製品固有の設定には ChatGPT ワークスペースまたは広告アカウントを選択します。
表示される内容は、ご利用の製品、プラン、管理者ロールによって異なります。ChatGPT のワークスペース設定に加えて、権限を持つオーナーと管理者は、 管理コンソールで利用できるワークスペース管理機能を管理できます。管理するワークスペースを選択します。一部のワークスペースでは、ワークスペース設定を選択すると、管理コンソールが自動的に開きます。利用可能なページとアクションは、ワークスペースのプラン、環境、権限によって異なります。
管理コンソールを開き、リソースを選択します

テナントに関連付けられた OpenAI アカウントで管理コンソールにサインインします。
複数のテナントにアクセスできる場合は、管理するテナントを選択してください。
テナント全体の管理を行うにはグローバル設定を選択するか、管理する ChatGPT ワークスペースまたは広告アカウントを選択してください。
タスクに応じて、アクセス、ユーザーとグループ、アナリティクス、請求などの利用可能なセクションを開きます。

リソースが表示されるのは、選択したテナントに属し、かつユーザーのロールでアクセスが許可されている場合のみです。セクションを利用できない場合は、選択したアカウント、テナント、管理者ロールを確認してください。
OpenAI アカウントを作成する前にグローバル管理者として招待された場合は、管理コンソールを開き、招待を受けたメールアドレスでアカウントを作成してください。保留中の招待で、承諾を選択します。テナントに参加しても、ChatGPT ワークスペース、API 組織、広告アカウントへのアクセス権が付与されるわけではありません。テナントの ユーザー リストは、ChatGPT ワークスペースの メンバー リストとは異なります。件数、ワークスペース、または分析が表示されない場合は、選択されているテナントを確認し、ワークスペース自体を開いてください。予期しないテナントの関連付けについては、OpenAI サポートまたはアカウント担当チームに確認を依頼してください。代替のテナントやワークスペースは作成しないでください。
管理者の役割と境界について理解する
| ロールまたはアクセス権 | 管理できる内容 | 付与されないもの |
|---|---|---|
| グローバル管理者 | テナント全体の ID 設定、検証済みドメイン、ID プロバイダー接続、テナント管理、および対象となる広告アカウントの作成をサポートしました。 | すべての ChatGPT ワークスペース、API 組織、または広告アカウントへのオーナー権限または管理者権限の自動付与。 |
| ユーザーマネージャー(利用可能な場合) | このロールを使用できる、割り当て済みのテナント ユーザーおよびグループ。 | グローバル管理者を割り当てたり削除したり、テナント全体の設定を変更したり、別の製品を管理したりする機能。 |
| メンバー | サポートされているテナントのユーザー、グループ、ロール、リソースへの読み取り専用アクセス。 | テナント設定を変更したり、ユーザーまたはグループを管理したり、管理者ロールを付与したりする権限。 |
| 広告管理者 | 対象となる広告アカウントを作成する権限。 | 既存のすべての広告アカウントへの自動アクセス。 |
1 人のユーザーが複数のロールを保持できます。ただし、各ロールはそれぞれのスコープで割り当てる必要があります。ChatGPT ワークスペースのロールについて詳しくは、メンバー、ワークスペースのロール、シートを管理するをご覧ください。テナントのメンバーロールは、ChatGPT ワークスペースのメンバーシップとは別のものです。
テナントの名前を変更する
テナントの名前を変更するには、テナント管理者(グローバル管理者)としてテナントスコープの管理コンソールにログインし、更新するテナントを選択します。設定を開き、テナントを編集を選択して、新しいテナント名を入力し、変更を保存します。この操作には、選択したテナントのグローバル管理者ロールが必要です。ChatGPT ワークスペースのオーナーまたは管理者ロールだけでは、この権限は付与されません。
テナント全体の ID を管理
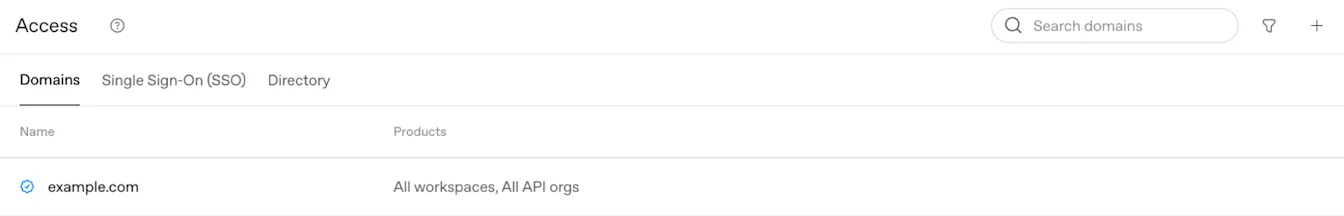
ドメインとサインイン設定を確認
グローバル設定で、アクセス > ドメインを開き、ドメイン検証のステータスと製品の利用資格を確認します。新たな検証済みドメインは、初期状態では、対象となるすべての ChatGPT ワークスペースと API 組織に適用できます。サインイン要件を変更する前に、設定後のマッピングを確認し、管理者用の復旧手段を確保してください。ドメイン検証とプロダクトの利用資格については、OpenAI identity のドメインを検証するをご覧ください。
スタンドアロンの ChatGPT Business ワークスペースのオーナーは、ワークスペースの既存の ID 設定から SSO とドメインを管理します。それらの設定が読み取り専用になっている、または Cloud Console ↗ と表示されている場合は、グローバル管理者に依頼して、共有テナント接続を管理してもらってください。Business の設定とプランの制限事項については、ChatGPT Business のシングルサインオンを設定するをご覧ください。
ユーザーの参加方法を選択
アカウントの自動作成と外部ドメインのユーザーへの招待は、各 ChatGPT ワークスペースに対して設定されます。
アカウントの自動作成では、対象のワークスペースにマッピングされた検証済みドメインのメールアドレスでサインインした対象者を、そのワークスペースに追加できます。SSO は必要なく、SCIM とは別のものです。ワークスペースで SSO が必須の場合も、従業員はサインイン時に SSO を使用する必要があります。
Enterprise プランでは、新しいテナントで最初に作成された対象の ChatGPT ワークスペースに対して、アカウントの自動作成がデフォルトで有効になります。既存のテナントで追加作成されたワークスペースでは、デフォルトで無効になっています。ユーザーのオンボーディングを行う前に、各ワークスペースの実際の設定を確認してください。
Enterprise プランでは、自動アカウント作成により、組織の通常の請求条件に基づいてワークスペースのフルシートがプロビジョニングされます。この方法で追加された従業員には、ワークスペースでデフォルト設定されているツールへのアクセス権が付与されます。
ドメインを検証した後、適用するワークスペースを選択します。次に、自動アカウント作成を確認し、この方法でユーザーを参加させたくないワークスペースではオフにします。
続行する前に、利用可能なシート数、既存の個人アカウント、および Enterprise または Edu への移行プロンプトを確認してください。SCIM を通じてアクセスを管理する予定がある場合は、ID プロバイダーによってアクセスが管理されていないユーザーが作成されるのを避けるため、自動アカウント作成を無効にしてください。
自動アカウント作成をオフにしても、既存のワークスペースメンバーは削除されません。
個人用、Plus、または Pro のアカウントを持つ従業員については、既存の ChatGPT アカウントを持つ従業員のオンボーディングをご覧ください。
ディレクトリ同期については、SCIM プロビジョニングと管理を参照してください。
ディレクトリ同期と既存の接続を確認
グローバル設定でアクセスを開き、ディレクトリを選択して、利用可能なテナント全体の SCIM および同期のステータスを確認します。テナント全体と製品レベルの SCIM 接続は、どちらも有効にできます。ただし、ワークスペースまたは API 組織で製品レベルの SCIM が有効になっている間は、そのリソースに対するテナント全体の製品アクセスの割り当てを変更できません。 既存の接続を変更する前に、移行について OpenAI アカウントチームと調整してください。
ディレクトリ設定、製品割り当て、同期については、SCIM プロビジョニングと管理を参照してください。
外部アクセスを管理
「ChatGPT でサインイン」を使用すると、アプリケーションはメンバーを識別できます。委任アクセスを使用すると、メンバーはアプリケーションに特定のデータの使用と、許可された操作をメンバーに代わって行うことを許可できます。組織による承認により、そのアクセスが利用可能になります。ただし、各メンバーは引き続き自身の権限を使用して、アプリケーションの認可フローを完了します。
グローバル管理者は、OpenAI 管理コンソールの「外部アクセス」で組織レベルのアプリケーション権限を管理します。構成する組織を選択します。これらの設定は、その組織内のすべてのワークスペースのユーザーに適用されます。
ChatGPT ワークスペースのオーナーまたは管理者、広告アカウント管理者、または HubSpot 管理者が、自動的にグローバル管理者権限を持つわけではありません。
組織のデフォルト設定を確認する
「組織のデフォルト設定」では、外部アプリケーションの初期権限を設定します。個々のアプリケーションを確認し、これらのデフォルト設定に対する例外を設定できます。
組織で明示的な ID ポリシーが設定されていない場合、ChatGPT でのサインインはデフォルトで許可されています。既存の許可または拒否ポリシーとアプリケーションの承認は引き続き適用されます。誰かが接続する前にアプリケーションを許可できるため、許可済みのアプリケーションでも接続ユーザー数が0と表示されることがあります。
「外部アクセス」を開き、対象の組織を選択します。
「組織のデフォルト」を開き、権限を確認してください。
該当するデフォルト設定を変更し、「次へ」を選択して、各変更が既存のアプリケーションにどのように適用されるかを確認し、利用可能な例外を選択します。変更ごとに、この手順を繰り返します。
変更による影響を確認した後、「変更を保存」を選択してください。
ID によるサインインを許可しても、連携アプリや Ads データへのアクセス権は付与されません。これらの権限は個別に確認してください。
アプリケーションの権限を確認する
「外部アクセス」でアプリケーションを見つけて開きます。
「アクセス」を開き、権限と、それらが組織のデフォルト設定に従っているのか、アプリケーション固有の設定に従っているのかを確認します。
許可または制限する権限を変更し、続行する前に確認メッセージが表示された場合は、その内容を確認してください。
アクセスを承認したら、メンバーにアプリケーションに戻って接続を再試行するか、認可フローを完了するよう依頼してください。
組織による承認によって、メンバーに代わってアカウントが接続されることはありません。メンバーは引き続き、リクエストされた権限を確認し、自身の製品側の権限を使ってアクセスを承認します。
接続済みユーザーを確認する
アプリケーションの「ユーザー」タブを開くと、現在接続しているメンバーを確認できます。アプリケーションを許可しても、この一覧にユーザーは追加されません。
接続数は現在の接続状況を示すものであり、過去の利用状況や支出を示すものではありません。最近の接続変更が反映されるまでに時間がかかることがあります。
Sites の連携アプリへのアクセスを確認する
ChatGPT Sites は、各訪問者の連携済みアプリを使用するための権限をリクエストできます。たとえば、共有ダッシュボードでは、サインインしている訪問者のアカウントと既存の権限を使用して、最新情報を取得できます。
ChatGPT Sites には、独自の組織レベルのアクセスの仕組みがあります。ID によるサインインは必須で、ここでは無効にできません。Sites に明示的な連携アプリポリシーが設定されていない場合、組織レベルで連携アプリへのアクセスが許可されます。ワークスペース管理者は、必要な各プラグインで「Sites での使用を許可」が有効になっていることを引き続き確認する必要があります。
「外部アクセス」で ChatGPT Sites を開き、「アクセス」で接続済みアプリの権限を確認します。
Sites の連携アプリ機能と個々のアプリがワークスペースで利用可能であること、また、必要な各プラグインで「Sites での使用を許可」がオンになっていることを、ワークスペース管理者に確認してください。
メンバーに Site を開き、ChatGPT でサインインして、リクエストされたアクセスを確認し、接続を承認するよう依頼してください。
該当する組織、ワークスペース、個々のアプリのすべての設定で、アクセスが許可されている必要があります。メンバーの同意と、接続元アプリの権限も適用されます。
組織レベルの設定は、現在および今後の ChatGPT Sites に適用されます。各訪問者は自身のアカウントを通じてアクセスを承認します。アクセスを許可しても、すべての Site がすべてのメンバーの接続済みデータにアクセスできるようになるわけではありません。
ワークスペース設定については、「ワークスペースの ChatGPT Sites を管理する」をご覧ください。
アプリケーションの Ads へのアクセス権限を確認する
「外部アクセス」を開き、該当する Ads アカウントを所有する組織を選択します。
HubSpot などのアプリケーションを開き、「アクセス」で Ads の権限を確認します。
組織が承認したアクセスを許可してください。
広告主にアプリケーションに戻り、ChatGPT 広告への接続を再試行するか完了するよう依頼してください。
広告主はリクエストされた権限を確認し、既存の Ads アカウントの権限を使用してアクセスを承認します。 組織の承認と広告主の承認は別々の手順です。
HubSpot のセットアップについては、HubSpot で ChatGPT 広告を設定するをご覧ください。
アクセスを制限または無効化する
ID によるサインインの設定を変更せずに、任意のデータ共有権限をオフにできます。必須の権限をオフにすると、アプリ全体を無効にするよう求められます。利用可能な場合、「すべてのアクセスを無効にする」では、保存済みの権限設定を維持したまま、ID によるサインインを含むアプリのすべての権限がオフになります。ID によるサインインが必須のため、ChatGPT Sites はこの方法では無効にできません。
ID によるサインインを制限すると、対象のアプリケーションへの新規サインインがブロックされます。既存の ID のみのトークンは、最大1時間有効なままになる場合があります。アプリケーションが独自のサインイン済みセッションを維持する場合もあります。
更新に失敗した場合は、ページを更新し、保存済みの設定を確認してから再度お試しください。
外部アクセスに関するトラブルシューティング
コントロールが表示されない場合は、正しい組織を選択していることと、グローバル管理者権限があることを確認してください。
メンバーがアプリケーションにサインインできない場合は、組織の ID によるサインインのデフォルト設定とアプリケーションの設定を確認してください。アクセスが承認された後、メンバーに再試行するよう依頼してください。
Site でアプリを使用できない場合は、組織の設定、ワークスペースでの利用可否、「Sites での使用を許可」、メンバーの接続状況と同意、および接続元アプリの権限を確認してください。
HubSpot を接続する際に Ads アカウントが「制限付き」と表示される場合は、そのアカウントを所有する組織のグローバル管理者に、HubSpot の Ads 権限を確認してもらってください。組織が必要なアクセスを承認済みで、アカウントが依然として制限されている場合は、アカウント管理者にお問い合わせください。
Ads へのアクセスが許可されているにもかかわらず接続に失敗する場合は、組織、広告主の Ads アカウントとアプリケーションの権限、および認可フローの完了状況を確認してください。
サポートを依頼する際は、影響を受けている組織、ワークスペースまたは広告アカウント、該当するアプリケーションまたは Site、およびエラーメッセージをお知らせください。
ユーザー、グループ、製品へのアクセス権を確認
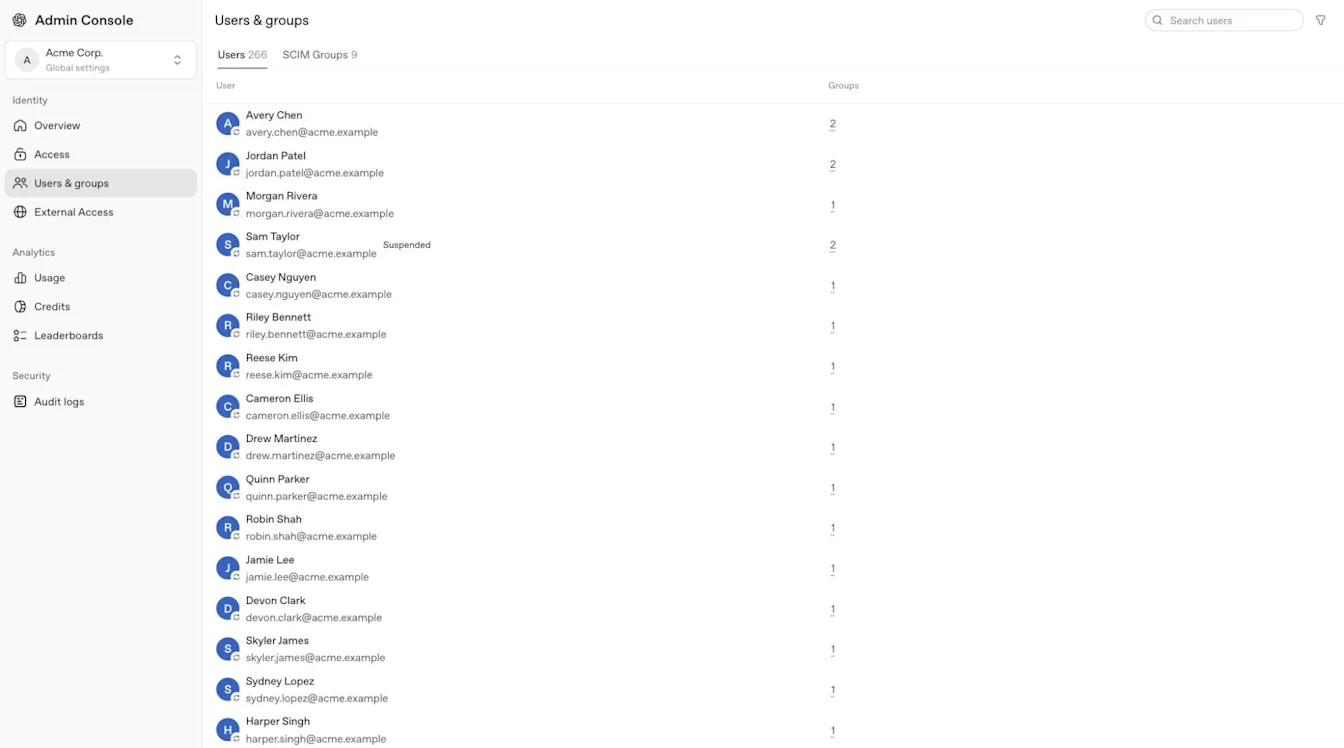
選択したテナント内のユーザーを検索するには、ユーザーとグループに移動し、「ユーザー」を選択します。対象者のプロフィールを開き、アクセス権とロールを選択して、製品へのアクセス権を確認します。利用可能なビューによっては、直接割り当てが直接ロールの下に表示される場合があります。グループを選択してそのユーザーのグループメンバーシップを確認し、SCIM グループを選択して同期されたグループを確認します。
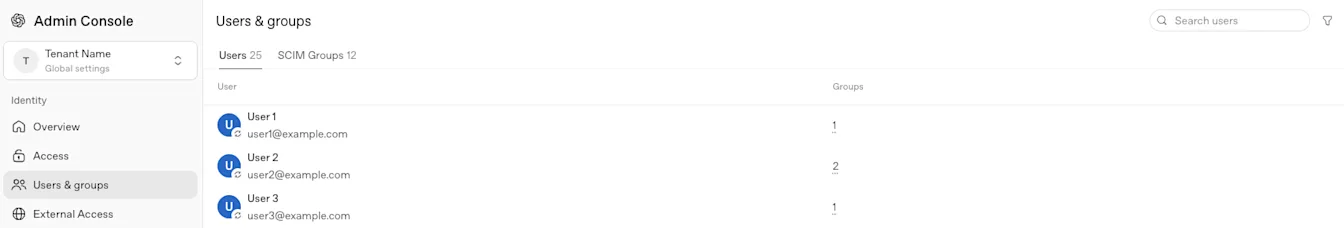
テナント同期された SCIM グループの場合、製品アクセスで、対応している ChatGPT ワークスペースと広告アカウントを割り当てることができます。Enterprise および Edu テナントでは、同期済みグループを API 組織に割り当てることもできます。API プラットフォームで、対応する API グループと組織のメンバーシップを確認してください。選択した広告アカウントのロールを確認してください。
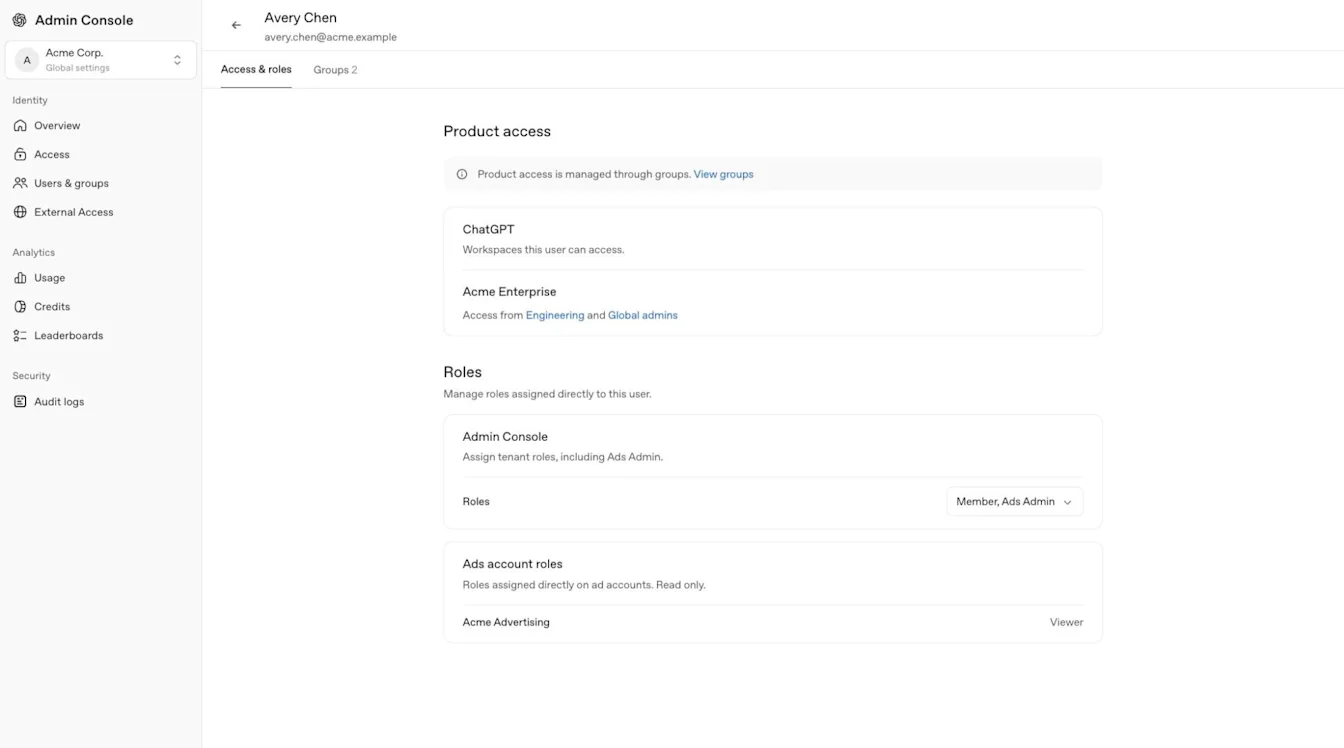
アクセスを許可する前に、グループの既存の製品およびロールの割り当てを確認し、必要最小限の権限を持つロールを使用してください。テナント全体の製品アクセスでは、ChatGPT ワークスペースのカスタムロールは割り当てられません。
同期済みグループは、ID プロバイダーによって管理されています。製品内でそのメンバーを直接追加または削除しないでください。Enterprise および Edu ワークスペースのメンバーとグループは、管理コンソールで管理します。Business ワークスペースのメンバーは、ChatGPT の「ワークスペース設定」、または管理コンソールで選択したワークスペースの「メンバー」から管理できます。API 組織のメンバーは API プラットフォームで、広告ユーザーは該当する広告アカウントで引き続き管理してください。Business では、カスタムワークスペースグループはサポートされていません。
ワークスペースのグループ管理と委任されたグループマネージャー権限については、該当する ChatGPT ワークスペースを選択し、グループとグループマネージャーの管理を参照してください。
Users にユーザーが存在していても、すべてのリソースでメンバーシップが付与されるわけではありません。 テナント全体の SCIM では、招待を承諾しなくても、ユーザーが割り当てられた API 組織に直接追加されます。ChatGPT ワークスペースへの招待は、これとは別に扱われます。手動招待は、サポート対象の ChatGPT ワークスペース、API 組織、または広告アカウントに引き続き限定されます。
テナント全体の SCIM は、作成または引き継いだ API メンバーシップを管理します。最後の対象となる割り当てを削除すると、元々手動で追加されたメンバーシップであっても、これらのメンバーシップのいずれかが削除される可能性があります。セットアップとオフボーディングの確認については、SCIM プロビジョニングと管理を参照してください。
ユーザーソースのラベルを理解する
テナントのユーザー一覧またはプロフィールにソースラベルが表示される場合、そのラベルはそのユーザーレコードがどのように作成または管理されているかを示します。
| ラベル | 意味 |
|---|---|
| SCIM | テナントユーザーレコードは、ID プロバイダーを通じてプロビジョニングおよび管理されます。 |
| 手動 | テナントユーザーレコードは、Admin Console を通じて手動で作成または招待されました。一部のプロフィールビューでは、カスタムと表示される場合があります。 |
| 移行済み | テナントユーザーレコードは、OpenAI の以前のアカウント管理システムから Admin Console に取り込まれました。たとえば、既存の ChatGPT ワークスペースまたは API 組織のメンバーシップから作成された可能性があります。 |
メンバーのモデルへのアクセスを確認する
モデル Test は、メンバーがモデルを使用できる理由と、使用できない理由を管理者が把握するのに役立ちます。ChatGPT Business、Enterprise、Healthcare、Edu の管理者が利用できます。モデル Test へのアクセス権があっても、テナント全体の他の設定へのアクセス権は付与されません。
管理コンソールを開き、確認する ChatGPT ワークスペースを選択します。
モデルを開き、テストを選択します。
名前やメールアドレスでメンバーを検索します。
有効なモデルアクセス、ワークスペースのデフォルト設定、モデルの権限、ロール、設定を確認してください。
結果には保存されている設定が反映されます。テストを行っても、モデルへのアクセスが付与されたり、設定や利用上限が変更されたり、メンバーのシートタイプ、プラン、またはワークスペースの利用資格が上書きされたりすることはありません。
Enterprise と Edu のモデルの利用可能状況と制限については、「ChatGPT Enterprise と Edu のモデルおよび制限」をご覧ください。
選択した広告アカウントを管理する
ユーザーとグループやアカウント固有のロールを確認する前に、対象の広告アカウントを選択してください。グローバル管理者または広告管理者は広告アカウントを作成できます。広告アカウントの管理者、メンバー、または閲覧者には、特定のアカウントに対する権限が付与されます。Ads へのサインイン、アカウントのロール、ディレクトリアクセスルールについては、広告マネージャーの ID とアクセスの管理を参照してください。
アナリティクス、監査ログ、認証情報、請求を確認
アナリティクス
ご利用のロールとプランに応じて、 Analytics には、ChatGPT または Codex の使用状況、アクティブユーザー、リーダーボード、クレジット、エクスポート可能なアクティビティが含まれる場合があります。データの利用可能期間と更新時刻は、レポートによって異なります。見積費用が表示される場合、それらは確定した料金や請求書ではなく、計画用の概算です。利用可能な場合、ワークスペースのメンバーは、別のワークスペースロールによってより広範なアクセス権が付与されていない限り、自分自身のアクティビティのみを確認できます。
| アナリティクスエリア | 履歴ウィンドウ | 通常の更新頻度 |
|---|---|---|
| ChatGPT と Codex のクレジット分析 | 最長120日間 | 約1〜6時間ごと。 |
| Codex の利用状況分析 | 最長120日間 | 約1〜6時間ごと。 |
| ChatGPT の利用状況分析 | 過去12か月分まで。 | 最大48時間。 |
Codex 製品へのアクセスには、分析機能が自動的に含まれるわけではありません。利用可能な場合、ワークスペースのオーナーはカスタムロールを通じて、メンバーによる Codex の管理を許可する権限を付与できます。これにより、ユーザーはワークスペース管理者またはグローバル管理者にならなくても、そのワークスペースでサポートされている Codex の使用状況分析にアクセスできます。利用可能な場合、ワークスペース分析は、部署やパイロットチームなどの同期されたグループでフィルタリングできます。グループの表示範囲と分析へのアクセスは、選択したワークスペースとロールによって異なります。所属する会社または学校のプライバシーポリシーに従ってください。利用可能な場合、推定コストには選択したワークスペースの料金が使用されます。これは計画用の見積もりであり、確定した請求金額ではありません。発行された請求書が正式な請求記録です。対象となる GPT、プロジェクト、スキルのアクティビティなど、ChatGPT に関するより詳細なレポートについては、選択したワークスペースの分析設定をご利用ください。
監査ログ
利用可能な場合、グローバル管理者はグローバル設定を開き、セキュリティの下にある監査ログを選択して、テナント全体の管理アクティビティを確認できます。ワークスペースの監査ログは別個のものであり、対象となるワークスペースのオーナーまたは管理者のみが利用できます。監査ログが見つからない場合は、選択したテナントまたはワークスペース、ロール、機能の利用可否を確認してください。Codex Policies & Configurations インターフェースを通じて行われた変更も、ワークスペースの監査ログに記録されます。権限を持つ管理者は、UI でこれらのログを確認するか、Compliance API を通じて取得して、構成の変更を調査できます。
アクセス要件とログの取得については、Enterprise および Edu のお客様向け OpenAI コンプライアンスプラットフォームを参照してください。
認証情報
ワークスペースのオーナーと管理者は、対象となる ChatGPT ワークスペースで認証情報 > 管理者キーを使用して、サポート対象の管理 API 用のワークスペーススコープの管理者キーを管理できます。グローバル管理者ロールだけでは、アクセス権は付与されません。管理者キーを使用しても、モデルやモデル推論にアクセスできません。設定、権限、キー管理については、管理コンソールでの管理者キーの管理を参照してください。利用可能な場合は、Codex の個別のサービスアカウント認証情報が自動化をサポートします。セットアップのガイダンスについては、Codex サービスアカウントの作成と管理を参照してください。
請求とエージェント
利用可能な「請求」セクションとエージェント管理セクションは、選択したリソース、プラン、権限によって異なります。1 つのワークスペースまたはプロダクトの請求アクセス権によって、別のワークスペースまたはプロダクトへのアクセス権が付与されることはありません。対象の Enterprise または Edu ワークスペースでは、「請求」に プラン、付与アクティビティ、請求書が含まれる場合があります。請求は選択したワークスペースに限定され、請求書へのアクセスにはワークスペースのオーナーロールが必要になる場合があります。
ワークスペースの使用制限を確認する
独立した使用制限ページには、ワークスペース、グループ、ユーザー、および利用可能な場合は保留中のリクエストが表示されます。対象となるグループまたはユーザーの上書き設定で別の上限が指定されている場合を除き、ワークスペースのデフォルトが適用されます。利用可能な場合、ユーザーに使用量をクレジットおよびドルで表示することを許可する設定は、使用量上限や超過設定を変更せずに、メンバーが表示できる内容を変更します。
月単位(デフォルト):UTC で毎月1日にリセットされます。
請求サイクルに合わせる:ワークスペースの請求サイクルを起点とする月次期間でリセットされます。
条件を満たすユーザーまたはグループの上書き設定では、そのオプションが利用可能な場合に無制限の使用を選択できます。
上書き設定を削除すると、ユーザーまたはグループには、次に適用される継承制限が適用されます。
個人が適用上限に達すると、追加の対象となる利用は、上限が引き上げられるか次の利用期間が始まるまで一時停止される場合があります。
ワークスペースエージェントを確認
利用可能な場合、エージェントエリアでは、権限のある管理者がワークスペースのエージェント、関連するアクティビティ、接続済みアプリ、メモリファイル、スケジュール、およびサポート対象のエージェント分析を確認できます。エージェントのアクセス権は、選択したリソースと管理者ロールによって異なります。
アクセスやリソースが見つからない問題を解決する
正しい OpenAI アカウントでサインインし、目的のテナントを選択していることを確認してください。
テナント全体のタスクにグローバル管理者またはユーザーマネージャーのロールが必要かどうかを確認してください。
選択したリソースに対して、オーナー、管理者、広告管理者、またはアカウント固有のロールが必要かどうかを確認してください。
保護されたリソースを開く前に、必要な SSO サインインを完了してください。
API 組織のメンバー、プロジェクト、設定の管理は、引き続き API プラットフォームで行ってください。
想定していたリソースまたは機能を利用できない状態が続く場合は、グローバル管理者またはアカウント チームにお問い合わせください。
ChatGPT Business の招待がまだ保留中の場合は、ワークスペースへの招待に関するトラブルシューティングをご覧ください。