
GPT‑6 Astra-ზე დაფუძნებული GPT‑6 Pro ხელმისაწვდომია ChatGPT-ში Pro $100, Pro $200, Business და Enterprise გეგმებისთვის. Enterprise წვდომა ასევე დამოკიდებულია თქვენი სამუშაო სივრცის მოდელებზე წვდომის ნებართვებზე. Plus გეგმები ChatGPT მუშაობასა და Codex-ში GPT‑6 Astra-ს მოიცავს.
შენიშვნა: Astra-სთვის საჭიროა Codex CLI-ის 0.153.0 ან უფრო ახალი ვერსია. გარდა ამისა, განაახლეთ ChatGPT Desktop აპი უახლეს ხელმისაწვდომ ვერსიამდე. თუ დესკტოპის აპში Astra არ ჩანს ჩატში, მუშაობაში ან Codex-ში, განაახლეთ აპი მენიუში Menu > Check for Updates, პუნქტზე დაწკაპუნებით, მაშინაც კი, თუ აპი ცოტა ხნის წინ ავტომატური განახლების შეტყობინების შედეგად ან გვერდით ზოლში განახლების ხატულაზე დაწკაპუნებით განაახლეთ.
შენიშვნა: ეს ფუნქცია ამჟამად ხელმისაწვდომია მხოლოდ Enterprise, Edu და ChatGPT for Teachers-ისთვის.
მიმოხილვა
როლებზე დაფუძნებული წვდომის კონტროლი (RBAC) სამუშაო სივრცის მფლობელებს საშუალებას აძლევს, შექმნან კონკრეტული ნებართვების მქონე მორგებული როლები და ისინი პირდაპირ მომხმარებლებს ან ჯგუფებს მიანიჭონ თავიანთ ChatGPT სამუშაო სივრცეში. მომხმარებელს ნებართვების მიღება შეუძლია როგორც პირდაპირ მინიჭებული როლებიდან, ისე ჯგუფის წევრობიდან.
სამუშაო სივრცის პარამეტრები შესაბამისი ნებართვებისთვის ნაგულისხმევ მნიშვნელობებს განსაზღვრავს. მორგებული როლი ნებართვების მრავალჯერ გამოყენებადი ნაკრებია, რომელიც მფლობელებს შეუძლიათ წევრებს პირდაპირ ან ჯგუფების მეშვეობით მიანიჭონ. წევრს შეიძლება ერთზე მეტი მორგებული როლი ჰქონდეს.
შესაბამისი ნებართვებისთვის მორგებულ როლში შეიძლება აირჩიოთ ნაგულისხმევი სამუშაო სივრცის პარამეტრის მემკვიდრეობით მისაღებად, ჩართულია წვდომის პირდაპირ დასაშვებად ან გამორთულია ამ როლის მეშვეობით წვდომის ასაკრძალად. როცა წევრს რამდენიმე მორგებული როლი აქვს, მათი ნებართვები ერთმანეთს ემატება: ერთი როლით მინიჭებული წვდომა შენარჩუნდება მაშინაც, თუ სხვა როლისთვის არჩეულია გამორთულია.
იზოლაციის რეჟიმი ცალკე ფასდება და ქსელთან დაკავშირებული შესაძლებლობების დამატებით შეზღუდვა შეუძლია. კვლავ მოქმედებს წევრის ლიცენზიის ტიპთან, გეგმასა და პროდუქტთან დაკავშირებული მოთხოვნები.
ვის შეუძლია RBAC-ის პარამეტრებისა და ნებართვების კონფიგურაცია?
სამუშაო სივრცის მფლობელებს შეუძლიათ მორგებული როლების შექმნა, წაშლა, მინიჭება და მინიჭების გაუქმება, ასევე მთელი სამუშაო სივრცისთვის ნებართვების ნაგულისხმევი პარამეტრების მართვა. სამუშაო სივრცის ადმინისტრატორებს მხარდაჭერილი ადმინისტრაციული ინტერფეისებიდან არსებული როლების ნახვა ან განახლება შეიძლება შეეძლოთ, თუმცა მორგებული როლების შექმნა, წაშლა, მინიჭება ან გაუქმება არ შეუძლიათ. წევრებსა და ანალიტიკის მნახველებს სამუშაო სივრცის მასშტაბით მოქმედი RBAC-ის პარამეტრების მართვა არ შეუძლიათ.
არსებობს თუ არა გეოგრაფიული შეზღუდვები?
ეს ფუნქცია ხელმისაწვდომია ყველა მხარდაჭერილ ქვეყანაში.
ხელმისაწვდომია თუ არა RBAC-ის კონფიგურაცია ვებში, მობილურსა და დესკტოპზე?
RBAC-ის კონფიგურაცია ვებშია ხელმისაწვდომი. ChatGPT-ში გამოიყენეთ სამუშაო სივრცის პარამეტრები > ნებართვები და როლები, ან ადმინისტრატორის კონსოლში როლებისა და ნებართვების მართვის საშუალებები.
რას ვუშვებთ და რა შესაძლებლობები შედის გაშვებისას?
სამუშაო სივრცის მფლობელები მიიღებენ RBAC ფუნქციონალს chatgpt.com/admin/settings-ში, სადაც შეძლებენ:
დააყენონ ნაგულისხმევი როლი წევრებისთვის, რომლებსაც ერთი ან მეტი მორგებული როლი არ აქვთ მინიჭებული.
შექმნან მორგებული როლები დეტალური ნებართვებით, რომლებიც გადაფარავს სამუშაო სივრცის ნაგულისხმევ როლს.
მიანიჭონ ერთი ან რამდენიმე მორგებული როლი ჯგუფებს.
ნახონ და მართონ მორგებული როლები ცენტრალიზებულ ჩანართში.
რა ნებართვების კონფიგურაცია შემიძლია RBAC-ის მეშვეობით?
RBAC-ის მეშვეობით შეგიძლიათ აკონტროლოთ ChatGPT-ის ძირითად ფუნქციებზე წვდომა. ხელმისაწვდომი გადამრთველებისა და პარამეტრების სრული სიის სანახავად გადადით სამუშაო სივრცის პარამეტრებში > ნებართვები და როლები.
ნებართვების ხელმისაწვდომი მდგომარეობები განსხვავდება. შესაბამისი ჩვეულებრივი როლების ნებართვებისთვის ხელმისაწვდომია ნაგულისხმევი, ჩართული და გამორთული. ზოგიერთი ნებართვა, მათ შორის მუშაობისა და პლაგინების გარკვეული კონტროლის პარამეტრები, შეიძლება დარჩეს ორმდგომარეობიან გადამრთველად: ჩართული ან გამორთული.
მოდელებზე წვდომა
სამუშაო სივრცის მფლობელებს შეუძლიათ სამუშაო სივრცის დონეზე ან მორგებული როლების მეშვეობით განსაზღვრონ, რომელი ხელმისაწვდომი მოდელების გამოყენება შეუძლიათ წევრებს. როლი მოდელს ხელმისაწვდომს ვერ გახდის, თუ სამუშაო სივრცეს მასზე წვდომის უფლება არ აქვს. საწყისი ან ნაგულისხმევი მოდელის არჩევა წვდომას არ ანიჭებს.
შესაბამის ChatGPT Enterprise-ისა და Edu-ს სამუშაო სივრცეებში GPT-6 Astra გაშვებისას ნაგულისხმევად გამორთულია. Astra-ზე წვდომა ცალკე უნდა დაკონფიგურირდეს; ადრეული წვდომის მოდელის წინა პარამეტრები მასზე არ ვრცელდება. გადაამოწმეთ წევრისთვის მინიჭებული ყველა როლი, რადგან წვდომის დამშვებმა როლმა შეიძლება ის ჩართული დატოვოს მაშინაც კი, თუ სხვა როლი მას გამორთავს.
Astra-ზე წვდომის შესახებ დეტალებისთვის იხილეთ ChatGPT Enterprise და Edu — მოდელები და ლიმიტები.
იზოლაციის რეჟიმის როლები
სამუშაო სივრცეებში, რომლებიც იზოლაციის რეჟიმის როლებს უჭერს მხარს, RBAC-ის მეშვეობით შეიძლება შეიქმნას მორგებული როლი წევრებისთვის, რომლებსაც იზოლაციის რეჟიმი სჭირდებათ. იზოლაციის რეჟიმი განიხილეთ როლის დონეზე მოქმედ უსაფრთხოების კონფიგურაციად და არა ერთი ნებართვის გადამრთველად.
როდესაც წევრს იზოლაციის რეჟიმის როლი ენიჭება, სამუშაო სივრცის პარამეტრების მიხედვით შეიძლება შეიზღუდოს ქსელთან დაკავშირებული შესაძლებლობები, მათ შორის ინტერნეტში პირდაპირი ძიება, სიღრმისეული კვლევა, აგენტის რეჟიმი, canvas-ის ქსელური ფუნქციები და აპების, MCP-ის ან კონექტორების ზოგიერთი ქცევა.
იზოლაციის რეჟიმის როლის მინიჭებამდე გადაამოწმეთ, რომელ აპებსა და მოქმედებებს უშვებს ეს როლი, და დარწმუნდით, რომ წევრებს თითოეულ დაკავშირებულ წყაროს სისტემაში საჭირო ნებართვები აქვთ. ChatGPT-ში აპზე წვდომა დაკავშირებულ წყაროს სისტემაში არსებულ ნებართვებს არ უგულებელყოფს.
იზოლაციის რეჟიმში ცვლილებების შესახებ დამატებითი ინფორმაციისთვის იხილეთ იზოლაციის რეჟიმი.
დროთა განმავლობაში RBAC-ის ნებართვებს ახალ ფუნქციებს დავამატებთ.
შენიშვნა: თითოეულ აპზე წვდომის ცალ-ცალკე კონტროლი შეგიძლიათ. აპის მომხმარებლის ინტერფეისის ცალკე გამორთვა შეუძლებელია.
რა არის წევრების RBAC და რით განსხვავდება ის არსებული როლებისგან?
წევრების RBAC სამუშაო სივრცის მფლობელებს საშუალებას აძლევს, შექმნან მორგებული როლები ხელსაწყოებზე საბოლოო მომხმარებლების წვდომის სამართავად. არსებული როლები, როგორიცაა წევრი, ადმინისტრატორი და მფლობელი, სამუშაო სივრცის მართვის უფლებებს განსაზღვრავს.
სამუშაო სივრცის ჩაშენებული როლები განსაზღვრავს, რისი მართვა შეუძლია მომხმარებელს:
მფლობელი: მართავს სამუშაო სივრცის საერთო პარამეტრებს, წევრობასა და მორგებულ როლებს.
ადმინისტრატორი: მართავს სამუშაო სივრცის მხარდაჭერილ წევრებს, ჯგუფებსა და ადმინისტრაციულ პარამეტრებს.
ანალიტიკის მნახველი: ათვალიერებს ამ როლისთვის ხელმისაწვდომ ანალიტიკას.
წევრი: იყენებს გეგმით, ლიცენზიის ტიპითა და მინიჭებული როლებით დაშვებულ ფუნქციებს.
ტენანტის გლობალური ადმინისტრატორი ChatGPT-ის სამუშაო სივრცეში როლს ავტომატურად არ იღებს.
სამუშაო სივრცის Admin გასაღებების შექმნა მხოლოდ მფლობელებსა და ადმინისტრატორებს შეუძლიათ. მორგებული როლები Admin გასაღებებზე წვდომას არ ანიჭებს, ხოლო შესაბამისობასთან დაკავშირებული სენსიტიური ნებართვებისთვის სამუშაო სივრცის მფლობელია საჭირო. დაყენებისა და როლების მოთხოვნებისთვის იხილეთ: Admin Console-ში Admin გასაღებების მართვა.
როგორ მივანიჭო როლები ადამიანებს ან ჯგუფებს?
განყოფილებაში პარამეტრები და ნებართვები → მორგებული როლები მიანიჭეთ როლები ჯგუფებს, რომლებიც შექმნილია ჯგუფები ჩანართში ან სინქრონიზებულია SCIM-ის მეშვეობით. მომხმარებლები ნებართვებს მემკვიდრეობით იღებენ თავიანთი ჯგუფის როლებიდან.
შემიძლია საკუთარი როლების შექმნა?
დიახ. მორგებული როლების ჩანართში გამოიყენეთ ახალი როლის დამატება, რათა განსაზღვროთ როლები მორგებული ნებართვებით.
რა არის საჭირო ჩემს სამუშაო სივრცეში RBAC-ის ჩასართავად?
დამატებით არაფერი. ის ხელმისაწვდომია ყველა სამუშაო სივრცის ადმინისტრატორისთვის ადმინისტრატორის დაფაში. შექმენით ან დაასინქრონეთ ჯგუფები, შემდეგ კი მიანიჭეთ ამ ჯგუფებს როლები.
როგორ აფასებს RBAC როლებს, მინიჭებებსა და ნაგულისხმევ პარამეტრებს?
სამუშაო სივრცის პარამეტრები შესაბამისი ნებართვებისთვის საბაზისო მნიშვნელობებს განსაზღვრავს. ჩვეულებრივ მორგებულ როლში:
ნაგულისხმევი სამუშაო სივრცის პარამეტრს მემკვიდრეობით იღებს.
ჩართულია ნებართვას პირდაპირ ანიჭებს.
გამორთულია ამ როლის მეშვეობით წვდომას კრძალავს.
წევრს პირდაპირი და ჯგუფური მინიჭებებით რამდენიმე ჩვეულებრივი როლის მიღება შეუძლია. ამ როლების ნებართვები ერთმანეთს ემატება: თუ რომელიმე როლი ნებართვას პირდაპირ ან ჩართული სამუშაო სივრცის პარამეტრის მემკვიდრეობით ანიჭებს, წევრი წვდომას ინარჩუნებს. პარამეტრი გამორთულია წვდომას მხოლოდ ამ როლის მეშვეობით კრძალავს. თუ ყველა შესაბამისი როლისთვის არჩეულია გამორთულია, წვდომა იკრძალება. თუ ყველა შესაბამის ჩვეულებრივ როლში არჩეულია ნაგულისხმევი, მოქმედებს სამუშაო სივრცის პარამეტრი.
იზოლაციის რეჟიმი ცალკე მოქმედი ვეტოს მექანიზმია. იზოლაციის რეჟიმის მინიჭებამ შესაძლებლობა შეიძლება შეზღუდოს მაშინაც კი, როცა მას ჩვეულებრივი როლი ანიჭებს. კვლავ მოქმედებს წევრის ლიცენზიის ტიპი და გეგმით ან პროდუქტით სარგებლობის სხვა მოთხოვნებიც.
როგორ დააკონფიგურიროთ RBAC თქვენს სამუშაო სივრცეში
გახსენით სამუშაო სივრცის პარამეტრები.
მარცხენა პანელში აირჩიეთ ნებართვები და როლები. ამ განყოფილებაზე წვდომა აქვთ სამუშაო სივრცის მფლობელებსა და უფლებამოსილ ადმინისტრატორებს, თუმცა მორგებული როლების შექმნა, წაშლა, მინიჭება ან გაუქმება მხოლოდ მფლობელებს შეუძლიათ.
წევრებისთვის საბაზისო ნებართვების გადასახედად გახსენით ჩანართი სამუშაო სივრცე.
შესაბამისი ნებართვებისთვის მორგებული როლი სამუშაო სივრცის პარამეტრს მემკვიდრეობით იღებს, როცა როლისთვის არჩეულია ნაგულისხმევი. როლი, რომლისთვისაც არჩეულია ჩართულია, ამ როლის მეშვეობით ნებართვას ანიჭებს. როლი, რომლისთვისაც არჩეულია გამორთულია, ამ როლის მეშვეობით წვდომას კრძალავს, თუმცა წვდომა შენარჩუნდება, თუ სხვა მინიჭებული როლი ნებართვას ანიჭებს ან მემკვიდრეობით იღებს.
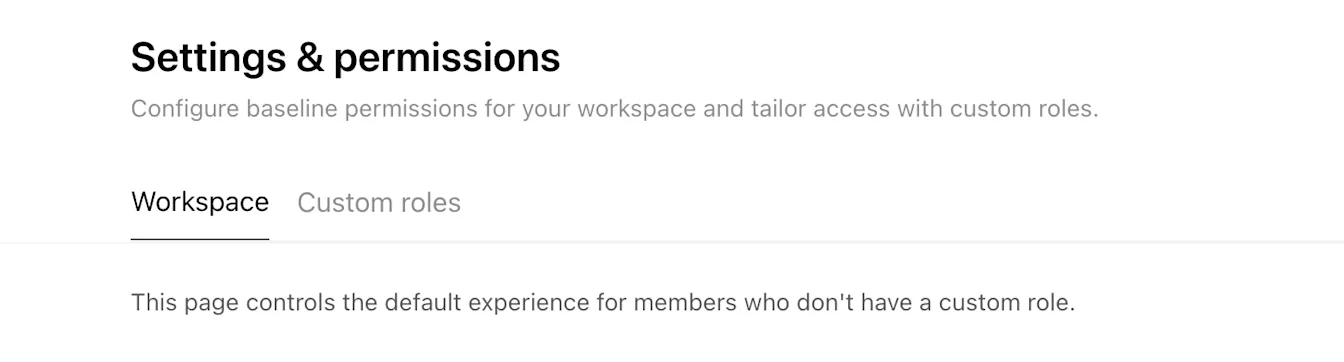
გვერდის ჩამოსქროლვისას შესაბამისი ნებართვებისთვის სამუშაო სივრცის საბაზისო პარამეტრები დააკონფიგურირეთ.
მორგებული როლის შესაქმნელად:
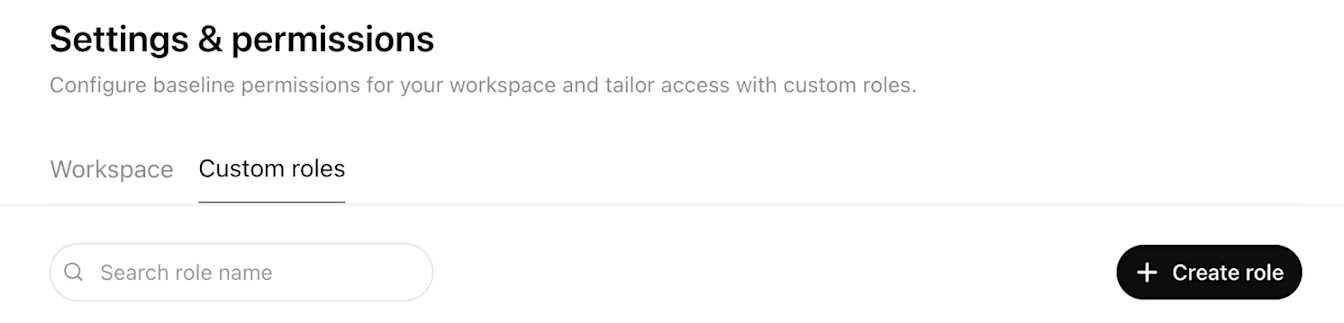
გახსენით ჩანართი მორგებული როლები.
აირჩიეთ როლის შექმნა.
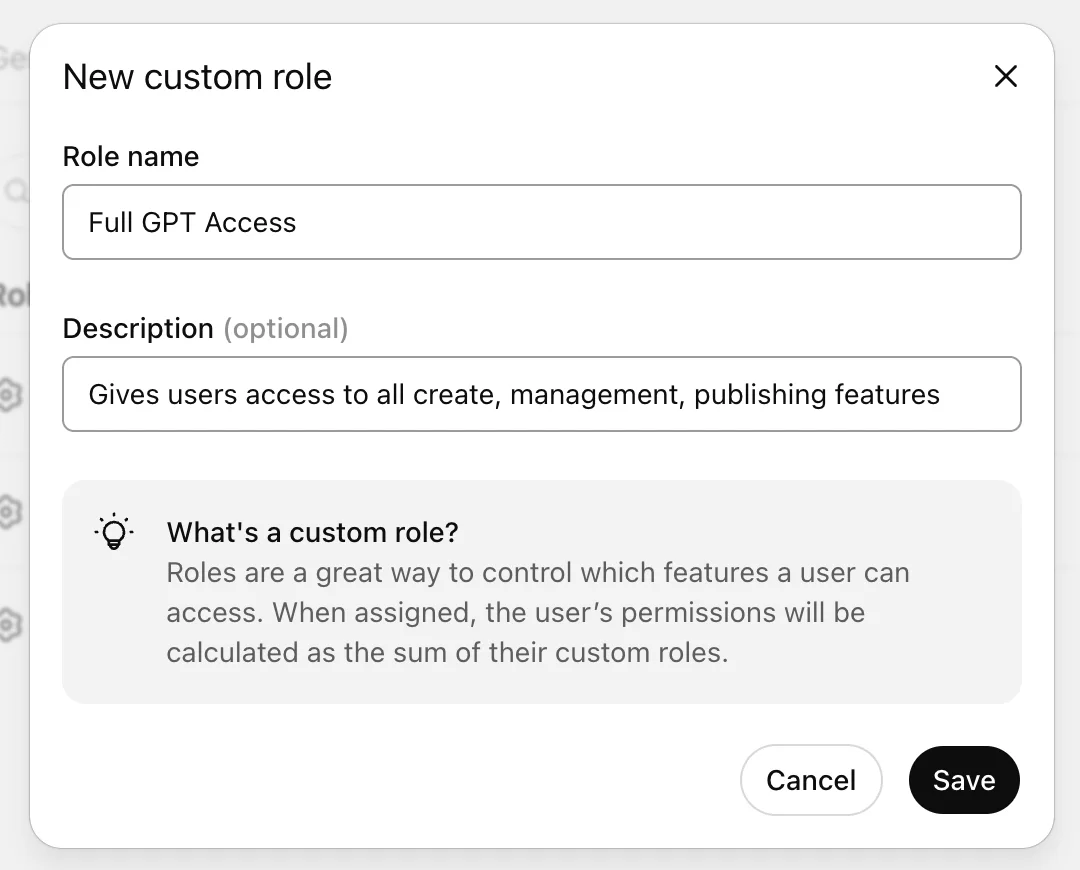
შეიყვანეთ როლის სახელი და აღწერა.
აირჩიეთ შენახვა.
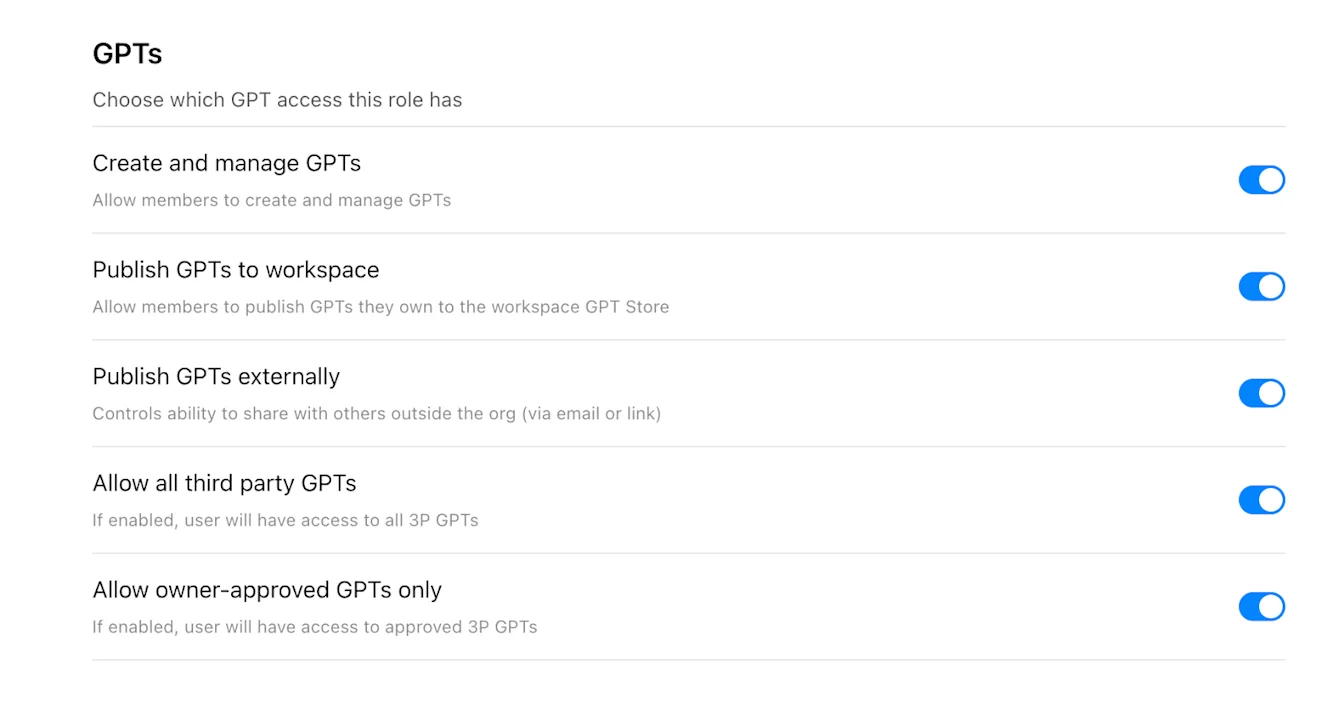
მორგებული როლის ნებართვების გვერდზე თითოეული შესაბამისი ნებართვისთვის აირჩიეთ ნაგულისხმევი, ჩართულია ან გამორთულია. ორ მდგომარეობიანი ნებართვებისთვის კვლავ გამოიყენება ჩართულია ან გამორთულია.
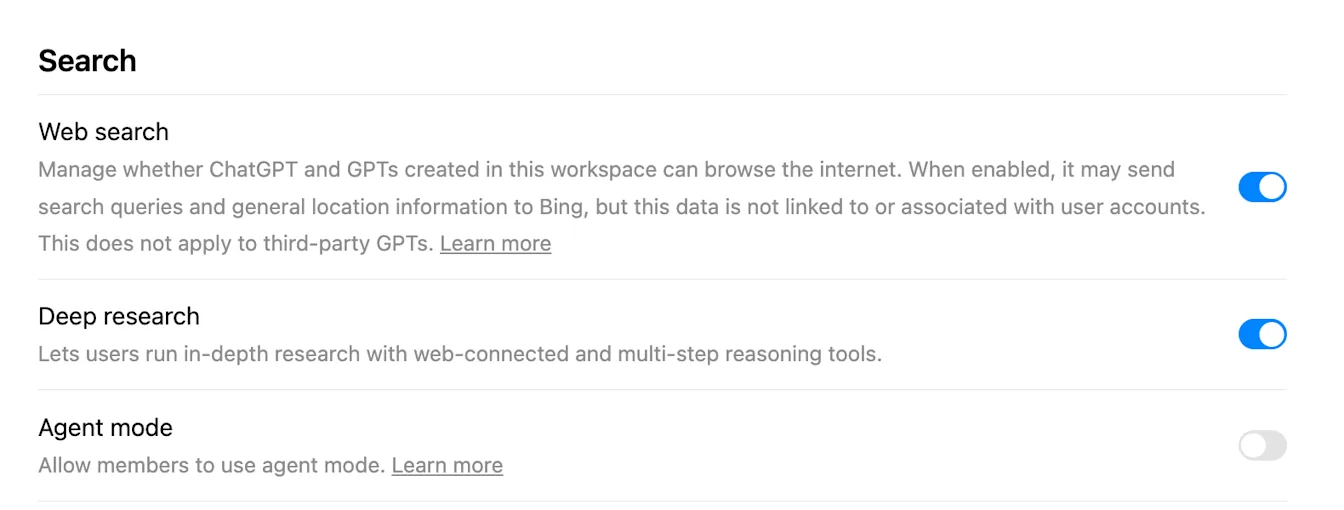
ჯგუფებისთვის როლის მისანიჭებლად:
მორგებული როლის გვერდის ზედა ნაწილში გახსენით როლების მინიჭებები.
აირჩიეთ + დამატება.
აირჩიეთ ერთი ან რამდენიმე ჯგუფი.
აირჩიეთ დასრულება.
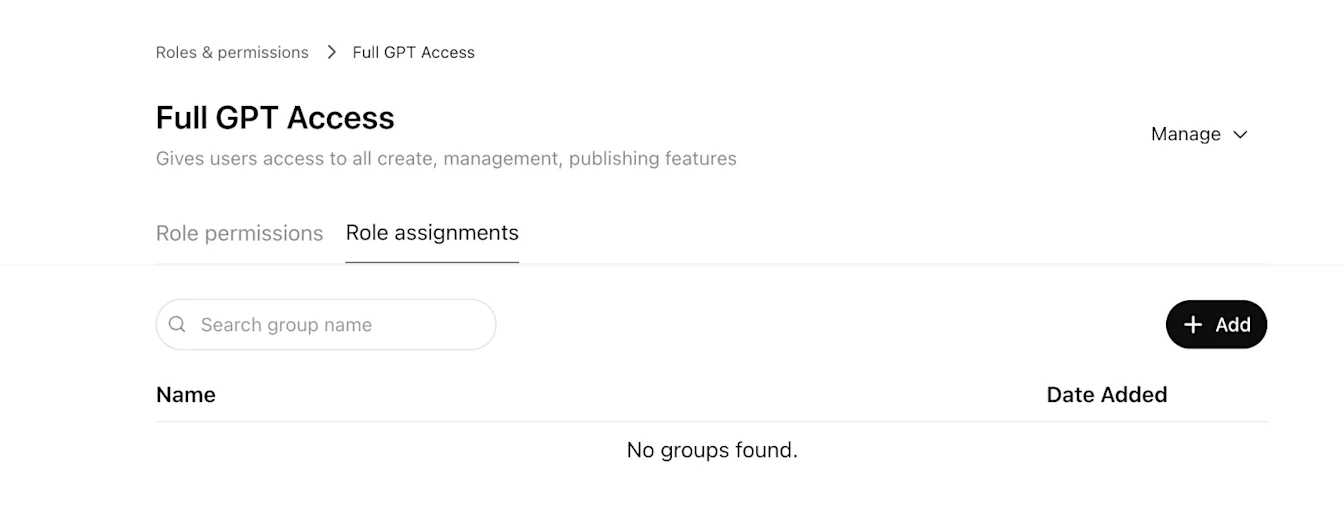
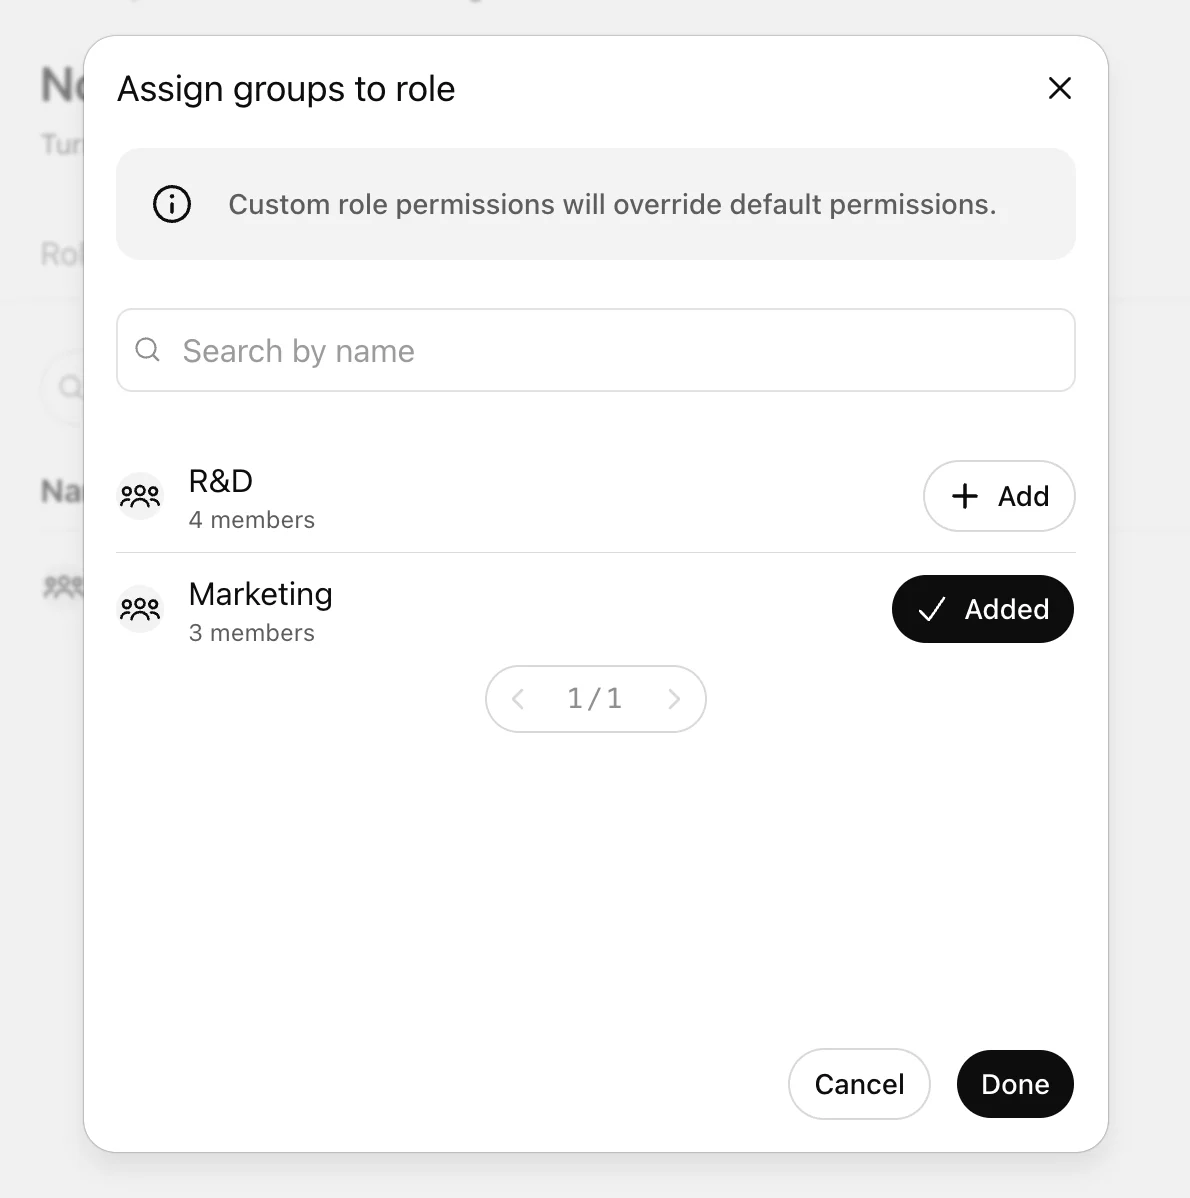
ცვლილების ძალაში შესვლის შემდეგ ჯგუფის წევრები განახლებულ ნებართვებს მიიღებენ. ცვლილებების ძალაში შესვლას შეიძლება 5 წუთამდე დასჭირდეს.
მაგალითები
ერთი ჩვეულებრივი როლი სამუშაო სივრცის პარამეტრს იღებს
თუ სამუშაო სივრცეში ინტერნეტში ძიება არის ჩართულია და წევრის ერთადერთ ჩვეულებრივ მორგებულ როლზე არჩეულია ნაგულისხმევი, წევრი მიიღებს პარამეტრს ჩართულია.
ერთი როლი გამორთულია, მეორე კი ჩართულია
თუ ერთ ჩვეულებრივ როლში ვებძიებისთვის არჩეულია გამორთულია, ხოლო მეორეში — ჩართულია, წვდომა დაიშვება, რადგან ჩვეულებრივი როლების ნებართვები ერთობლივად მოქმედებს.
ყველა შესაბამის ჩვეულებრივ როლზე გამორთულია
თუ ყველა შესაბამის ჩვეულებრივ როლზე ინტერნეტში ძიება არის გამორთულია, წევრი ჩვეულებრივი RBAC-ის მეშვეობით წვდომას ვერ მიიღებს, მაშინაც კი, თუ სამუშაო სივრცის საბაზისო პარამეტრია ჩართულია.
მოქმედებს იზოლაციის რეჟიმი
თუ ჩვეულებრივი როლი ქსელთან დაკავშირებულ შესაძლებლობას უშვებს, მაგრამ წევრს ასევე აქვს იზოლაციის რეჟიმის როლი, რომელიც მას ზღუდავს, იზოლაციის შეზღუდვა იმოქმედებს.
ხშირად დასმული კითხვები
აუცილებელია თუ არა ჯგუფები RBAC-ისთვის?
არა. როლების მინიჭება შესაძლებელია ჯგუფების მეშვეობით, ხოლო იქ, სადაც მხარდაჭერილია, როლების პირდაპირ მინიჭებაც ხელმისაწვდომია. ფართო მასშტაბით წვდომის სამართავად კვლავ რეკომენდებულია ჯგუფების გამოყენება.
რამდენ ხანში ამოქმედდება RBAC-ის ცვლილებები?
ცვლილებების ძალაში შესვლას შეიძლება 5 წუთამდე დასჭირდეს.
ცვლის თუ არა RBAC წევრის ადგილის ტიპით განსაზღვრულ წვდომას?
არა. RBAC ფუნქციების ნებართვებს წევრის ადგილის ტიპითა და სამუშაო სივრცის გეგმით დაშვებული წვდომის ფარგლებში მართავს.
რა ხდება, თუ ნებართვას მხოლოდ „ჩართულია“ და „გამორთულია“ აქვს?
ზოგი მართვის პარამეტრი ნაგულისხმევი ვარიანტს არ უჭერს მხარს. ამ მართვის პარამეტრებისთვის სამუშაო სივრცესა და შესაბამის როლებზე ცალსახად აირჩიეთ ჩართულია ან გამორთულია.