
GPT‑6 Pro, veikiantis su GPT‑6 Astra, pasiekiamas ChatGPT naudotojams, turintiems „Pro $100“, „Pro $200“, „Business“ arba „Enterprise“ planą. „Enterprise“ prieiga taip pat priklauso nuo jūsų darbo erdvėje nustatytų prieigos prie modelių leidimų. Į „Plus“ planus įtrauktas GPT‑6 Astra naudojimas ChatGPT Work ir Codex.
Pastaba: „Astra“ reikia 0.153.0 arba naujesnės Codex CLI versijos. Be to, atnaujinkite ChatGPT darbalaukio programą į naujausią galimą versiją. Jei darbalaukio programoje nematote „Astra“ režimuose Chat, Work arba Codex, atnaujinkite programą spustelėdami Meniu > Ieškoti naujinių, net jei neseniai ją atnaujinote gavę automatinio naujinimo pranešimą arba spustelėję naujinimo piktogramą šoninėje juostoje.
Pastaba: Ši funkcija šiuo metu pasiekiama tik Enterprise, Edu ir ChatGPT for Teachers.
Apžvalga
Vaidmenimis grįsta prieigos kontrolė (RBAC) leidžia darbo erdvės savininkams kurti pasirinktinius vaidmenis su konkrečiais leidimais ir savo ChatGPT darbo erdvėje juos tiesiogiai priskirti naudotojams arba grupėms. Naudotojas gali gauti leidimus ir iš tiesiogiai priskirtų vaidmenų, ir dėl narystės grupėse.
Darbo erdvės nustatymuose nurodomos numatytosios tinkamų leidimų parinktys. Pasirinktinis vaidmuo yra pakartotinai naudojamas leidimų rinkinys, kurį savininkai gali tiesiogiai arba per grupes priskirti nariams. Narys gali turėti daugiau nei vieną pasirinktinį vaidmenį.
Tinkamam pasirinktinio vaidmens leidimui galima nustatyti parinktį Numatyta, kad jis paveldėtų darbo erdvės nustatymą, Įjungta, kad prieiga būtų aiškiai suteikta, arba Išjungta, kad prieiga per tą vaidmenį nebūtų suteikta. Kai narys turi kelis pasirinktinius vaidmenis, jų leidimai sumuojami: vieno vaidmens suteikta prieiga išlieka, net jei kitam vaidmeniui nustatyta parinktis Išjungta.
Apsaugos režimas vertinamas atskirai ir gali dar labiau apriboti tinklo ryšį naudojančias funkcijas. Nario vietos tipo, plano ir produkto tinkamumo reikalavimai tebegalioja.
Kas gali konfigūruoti RBAC nustatymus ir leidimus?
Darbo erdvės savininkai gali kurti, ištrinti, priskirti pasirinktinius vaidmenis ar atšaukti jų priskyrimą ir valdyti visos darbo erdvės numatytąsias leidimų parinktis. Darbo erdvės administratoriai palaikomose administravimo sąsajose gali turėti galimybę peržiūrėti arba atnaujinti esamus vaidmenis, tačiau negali kurti, ištrinti, priskirti pasirinktinių vaidmenų ar atšaukti jų priskyrimo. Nariai ir analizės duomenų peržiūros teisę turintys asmenys negali valdyti visos darbo erdvės RBAC nustatymų.
Ar taikomi geografiniai apribojimai?
Ši funkcija pasiekiama visose palaikomose šalyse.
Ar RBAC galima konfigūruoti žiniatinklyje, mobiliuosiuose įrenginiuose ir staliniuose kompiuteriuose?
RBAC galima konfigūruoti žiniatinklyje. ChatGPT pasirinkite Darbo erdvės nustatymai > Leidimai ir vaidmenys arba naudokite vaidmenų ir leidimų valdiklius administravimo pulte.
Ką paleidžiame ir kokios galimybės įtrauktos paleidimo metu?
Darbo erdvės savininkai gaus RBAC funkcionalumą adresu chatgpt.com/admin/settings, kur galės:
Nustatyti numatytąjį vaidmenį nariams, kuriems nepriskirtas vienas ar daugiau pasirinktinių vaidmenų.
Kurti pasirinktinius vaidmenis su detaliais leidimais, kurie pakeičia numatytąjį darbo erdvės vaidmenį.
Priskirti grupėms vieną ar kelis pasirinktinius vaidmenis.
Peržiūrėti ir tvarkyti pasirinktinius vaidmenis centralizuotame skirtuke.
Kokius leidimus galiu nustatyti naudodamas RBAC?
Naudodami RBAC galite valdyti prieigą prie pagrindinių ChatGPT funkcijų. Visą galimų jungiklių ir parinkčių sąrašą rasite skiltyje Darbo erdvės nustatymai > Leidimai ir vaidmenys.
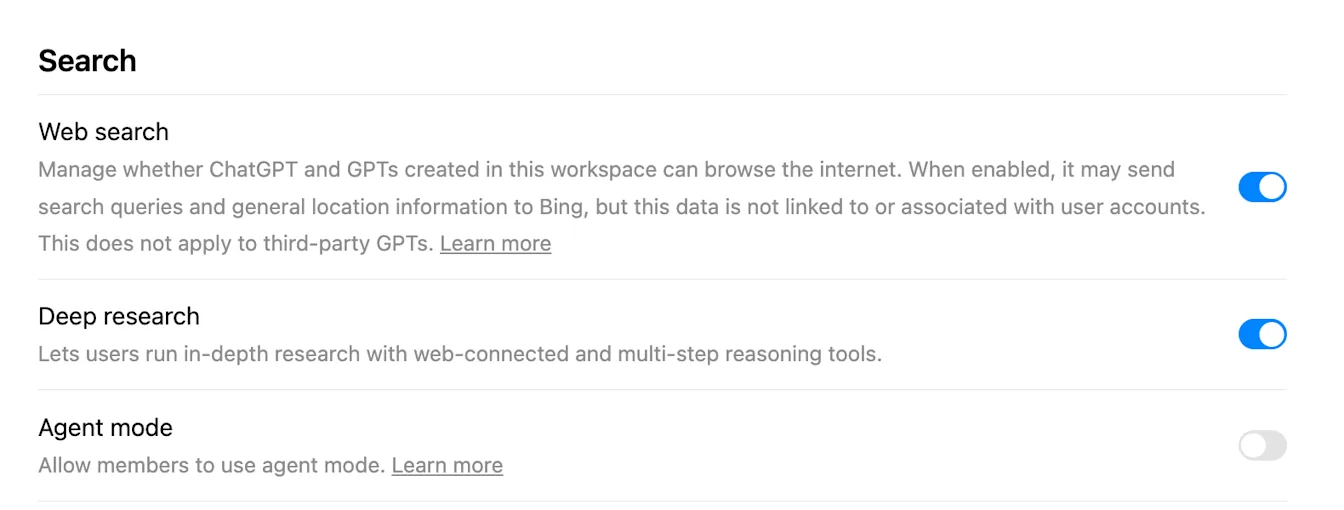
Galimos leidimų būsenos skiriasi. Tinkamiems įprastų vaidmenų leidimams taikomos būsenos Numatyta, Įjungta ir Išjungta. Kai kurie leidimai, įskaitant tam tikrus Work ir įskiepių valdiklius, gali turėti tik dvi būsenas: Įjungta arba Išjungta.
Prieiga prie modelių
Darbo erdvės savininkai darbo erdvės arba pasirinktinių vaidmenų lygmeniu gali nustatyti, kuriuos reikalavimus atitinkančius modelius gali naudoti nariai. Vaidmuo negali suteikti prieigos prie modelio, jei darbo erdvė neturi teisės juo naudotis. Pasirinkus pradinį arba numatytąjį modelį, prieiga nesuteikiama.
Reikalavimus atitinkančiose ChatGPT Enterprise ir Edu darbo erdvėse GPT-6 Astra išleidimo metu pagal numatytuosius nustatymus yra išjungtas. Prieigą prie Astra reikia sukonfigūruoti atskirai; ankstesni ankstyvosios prieigos prie modelių nustatymai neperkeliami. Peržiūrėkite visus nariui priskirtus vaidmenis, nes prieigą leidžiantis vaidmuo gali ją išlaikyti įjungtą, net jei kitas vaidmuo ją išjungia.
Išsamesnės informacijos apie prieigą prie Astra žr. ChatGPT Enterprise ir Edu – modeliai ir apribojimai.
Apsaugos režimo vaidmenys
Darbo erdvėse, kuriose palaikomi Apsaugos režimo vaidmenys, naudojant RBAC galima sukurti pasirinktinį vaidmenį nariams, kuriems reikia Apsaugos režimo. Apsaugos režimą laikykite vaidmens lygmens saugos konfigūracija, o ne atskiru leidimo jungikliu.
Nariui priskyrus Apsaugos režimo vaidmenį, gali būti apribotos tinklą naudojančios funkcijos, įskaitant tiesioginę paiešką žiniatinklyje, gilųjį tyrimą, agento režimą, Canvas tinklo funkcijas ir kai kuriuos programų, MCP ar jungčių veiksmus, atsižvelgiant į darbo erdvės nustatymus.
Prieš priskirdami Apsaugos režimo vaidmenį peržiūrėkite, kurias programas ir veiksmus jis leidžia, ir įsitikinkite, kad kiekvienoje prijungtoje šaltinio sistemoje nariai turi reikiamus leidimus. Prieiga prie programų per ChatGPT nepakeičia prijungtos šaltinio sistemos leidimų.
Daugiau informacijos apie Apsaugos režimo pakeitimus rasite straipsnyje Apsaugos režimas.
Laikui bėgant RBAC leidimus papildysime naujomis funkcijomis.
Pastaba. Prieigą prie kiekvienos programos galite valdyti atskirai. Programos naudotojo sąsajos negalima išjungti atskirai.
Kas yra narių RBAC ir kuo ji skiriasi nuo dabartinių vaidmenų?
Narių RBAC leidžia darbo erdvės savininkams kurti pasirinktinius vaidmenis ir valdyti galutinių naudotojų prieigą prie įrankių. Esami vaidmenys, pvz., nario, administratoriaus ir savininko, apibrėžia darbo erdvės valdymo teises.
Integruotieji darbo erdvės vaidmenys apibrėžia, ką asmuo gali valdyti:
Savininkas. Valdo visos darbo erdvės nustatymus, narystę ir pasirinktinius vaidmenis.
Administratorius. Valdo palaikomus darbo erdvės narius, grupes ir administravimo nustatymus.
Analizės duomenų peržiūros teisę turintis asmuo. Peržiūri tam vaidmeniui pasiekiamus analizės duomenis.
Narys. Naudojasi funkcijomis, kurias leidžia jo planas, vietos tipas ir priskirti vaidmenys.
Visuotinis nuomotojo administratorius automatiškai negauna vaidmens ChatGPT darbo erdvėje.
Darbo erdvės administratoriaus raktus gali kurti tik jos savininkai ir administratoriai. Pasirinktiniai vaidmenys nesuteikia prieigos prie administratoriaus raktų, o neskelbtiniems atitikties leidimams būtinas darbo erdvės savininkas. Informacijos apie sąranką ir vaidmenų reikalavimus žr. Administratoriaus raktų valdymas administravimo pulte.
Kaip priskirti vaidmenis žmonėms ar grupėms?
Dalyje Nustatymai & leidimai → Pasirinktiniai vaidmenys priskirkite vaidmenis grupėms, sukurtoms skirtuke Grupės arba sinchronizuotoms per SCIM. Naudotojai paveldi leidimus iš savo grupių vaidmenų.
Ar galiu kurti savo vaidmenis?
Taip. Skirtuke „Pasirinktiniai vaidmenys“ naudokite Pridėti naują vaidmenį, kad apibrėžtumėte vaidmenis su pritaikytais leidimais.
Ko reikia norint įjungti RBAC mano darbo erdvėje?
Nieko papildomo. Tai pasiekiama visiems darbo erdvės administratoriams administratoriaus prietaisų skydelyje. Sukurkite arba sinchronizuokite grupes, tada priskirkite toms grupėms vaidmenis.
Kaip RBAC vertina vaidmenis, priskyrimus ir numatytąsias parinktis?
Darbo erdvės nustatymai yra tinkamų leidimų pagrindas. Įprastame pasirinktiniame vaidmenyje:
Parinktis Numatyta paveldi darbo erdvės nustatymą.
Parinktis Įjungta aiškiai suteikia leidimą.
Parinktis Išjungta nesuteikia prieigos per tą vaidmenį.
Nariui gali būti priskirti keli įprasti vaidmenys – tiesiogiai arba per grupes. Šių vaidmenų leidimai sumuojami: jei bent vienas vaidmuo suteikia leidimą tiesiogiai arba paveldėdamas įjungtą darbo erdvės nustatymą, narys išlaiko prieigą. Parinktis Išjungta nesuteikia prieigos tik per tą vaidmenį. Jei visuose taikomuose vaidmenyse nustatyta parinktis Išjungta, prieiga nesuteikiama. Jei visuose taikomuose įprastuose vaidmenyse nustatyta parinktis Numatyta, taikomas darbo erdvės nustatymas.
Apsaugos režimas yra atskiras prieigą blokuojantis mechanizmas. Priskyrus Apsaugos režimą, funkcija gali būti apribota net tada, kai ją leidžia įprastas vaidmuo. Taip pat ir toliau taikomi nario vietos tipo bei kiti plano ar produkto tinkamumo reikalavimai.
Kaip darbo erdvėje konfigūruoti RBAC
Atidarykite Darbo erdvės nustatymus.
Kairiajame skydelyje pasirinkite Leidimai ir vaidmenys. Šią sritį gali pasiekti darbo erdvės savininkai ir įgaliotieji administratoriai, tačiau tik savininkai gali kurti, ištrinti, priskirti pasirinktinius vaidmenis arba atšaukti jų priskyrimą.
Atidarykite skirtuką Darbo erdvė ir peržiūrėkite nariams taikomus bazinius leidimus.
Jei tinkamo leidimo pasirinktiniam vaidmeniui nustatyta parinktis Numatyta, jis paveldi darbo erdvės nustatymą. Vaidmuo, kuriam nustatyta parinktis Įjungta, suteikia atitinkamą leidimą. Vaidmuo, kuriam nustatyta parinktis Išjungta, nesuteikia prieigos per tą vaidmenį, tačiau prieiga išlieka, jei kitas priskirtas vaidmuo suteikia arba paveldi leidimą.
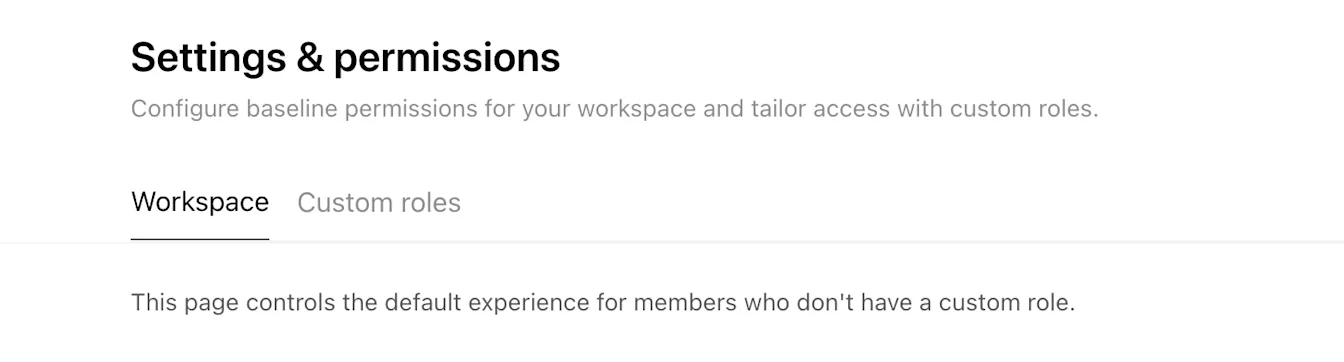
Slinkdami puslapį sukonfigūruokite darbo erdvės bazinius tinkamų leidimų nustatymus.
Norėdami sukurti pasirinktinį vaidmenį:
Atidarykite skirtuką Pasirinktiniai vaidmenys.
Pasirinkite Kurti vaidmenį.
Įveskite vaidmens pavadinimą ir aprašą.
Pasirinkite Išsaugoti.
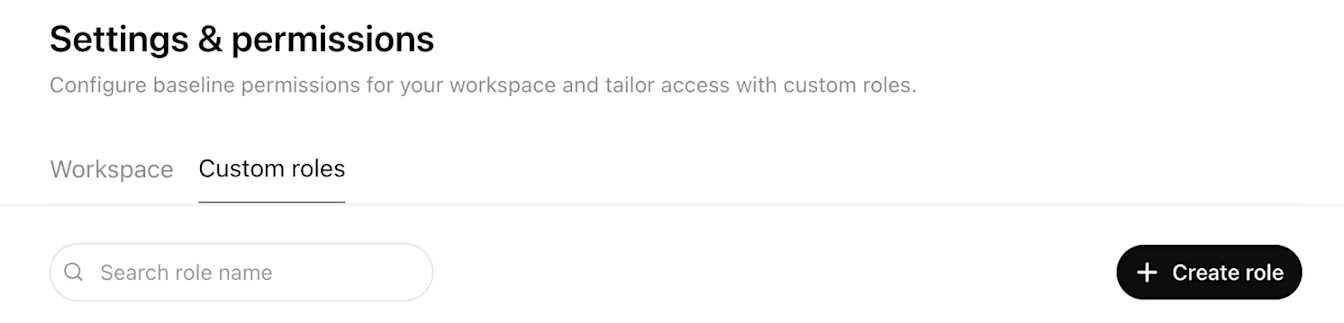
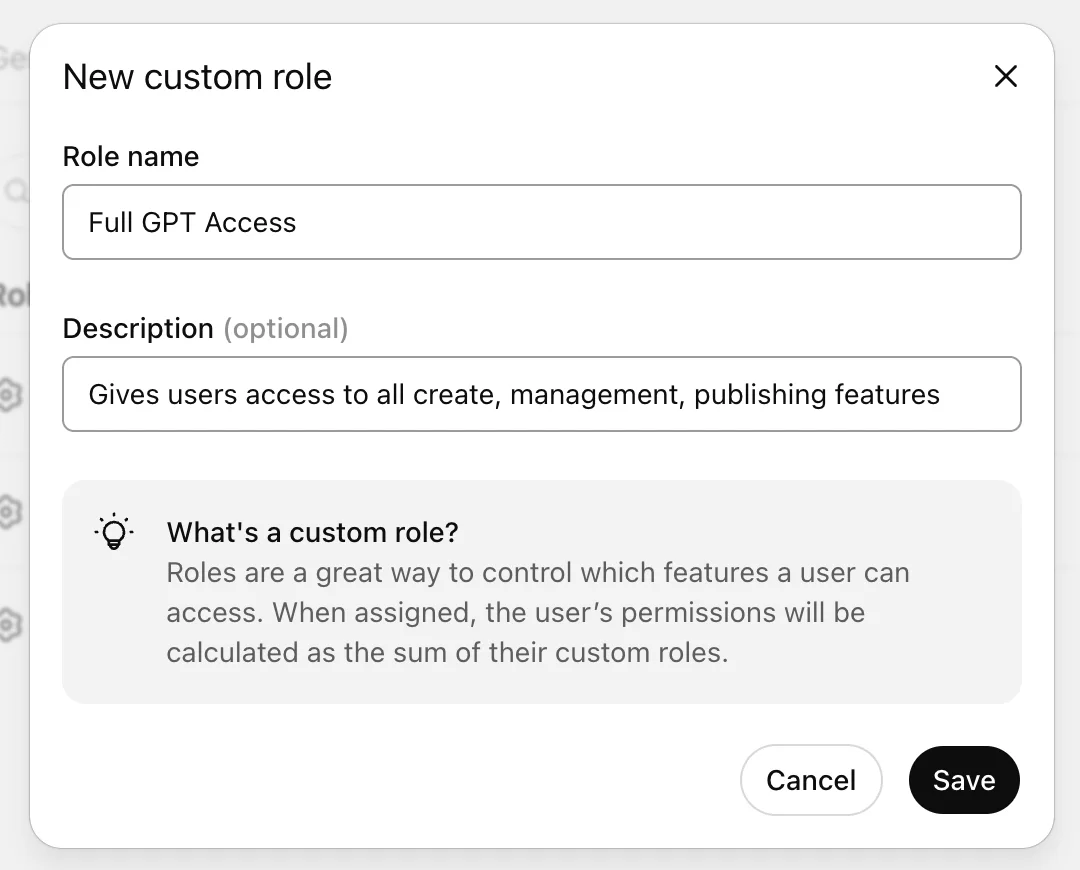
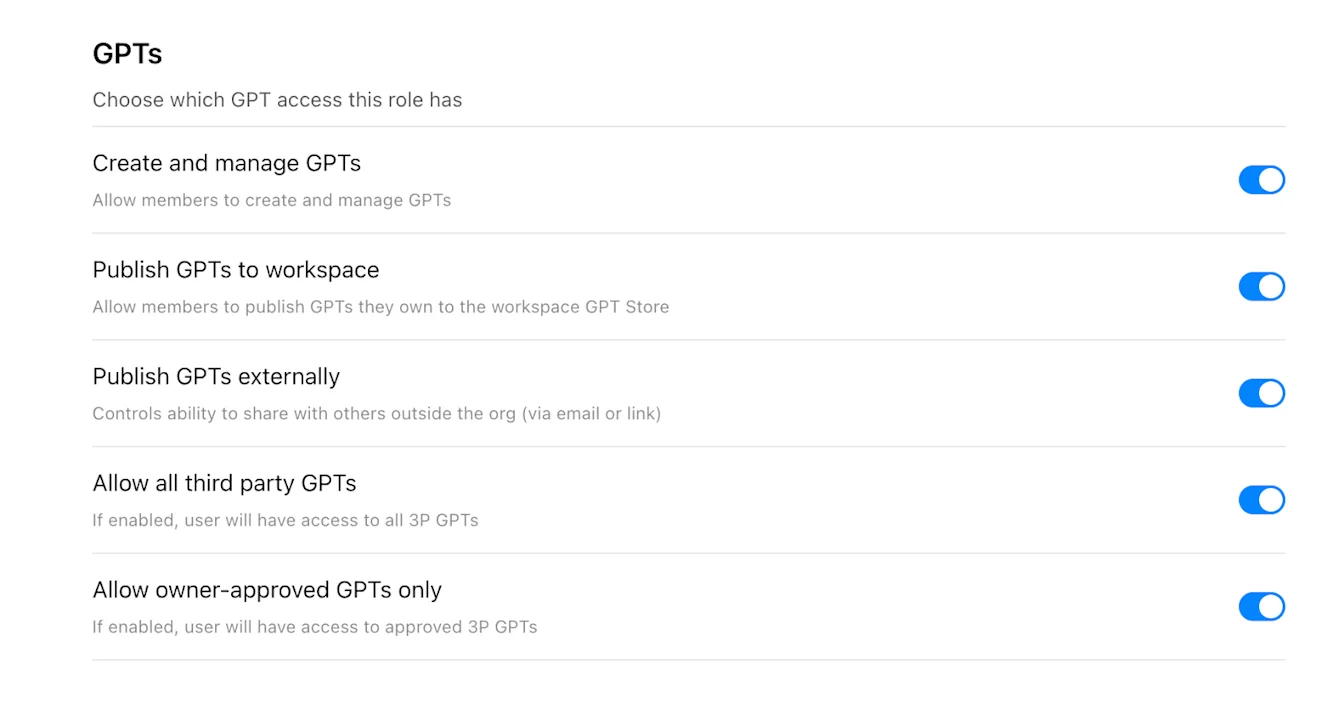
Pasirinktinio vaidmens leidimų puslapyje kiekvienam tinkamam leidimui pasirinkite Numatyta, Įjungta arba Išjungta. Dviejų būsenų leidimams ir toliau naudojamos parinktys Įjungta arba Išjungta.
Norėdami priskirti vaidmenį grupėms:
Pasirinktinio vaidmens puslapio viršuje atidarykite skiltį Vaidmens priskyrimai.
Pasirinkite + Pridėti.
Pasirinkite vieną ar daugiau grupių.
Pasirinkite Atlikta.
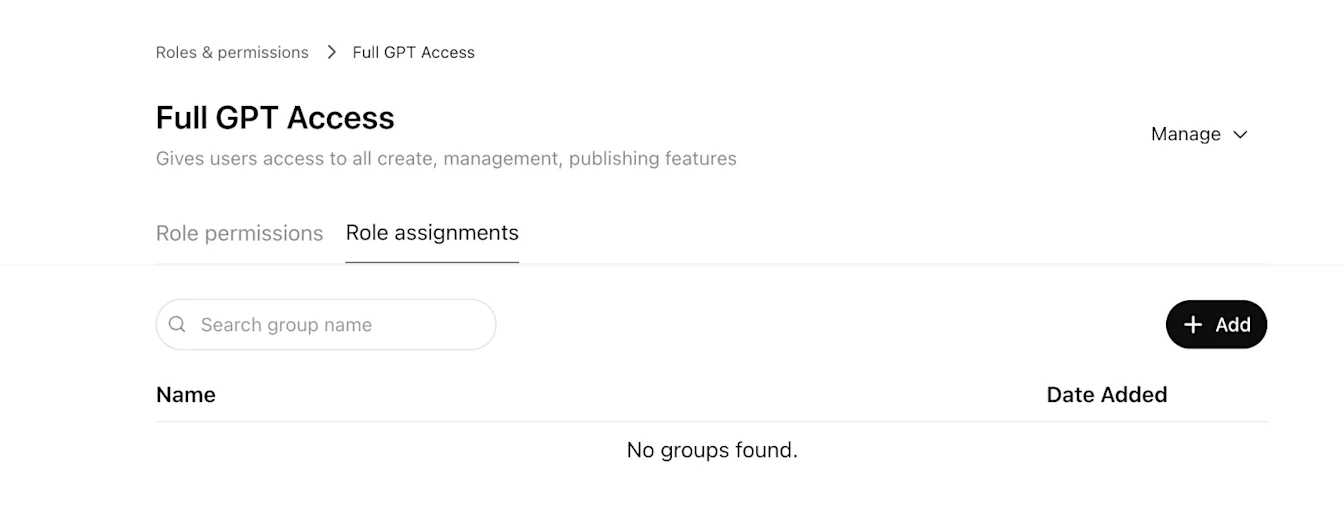
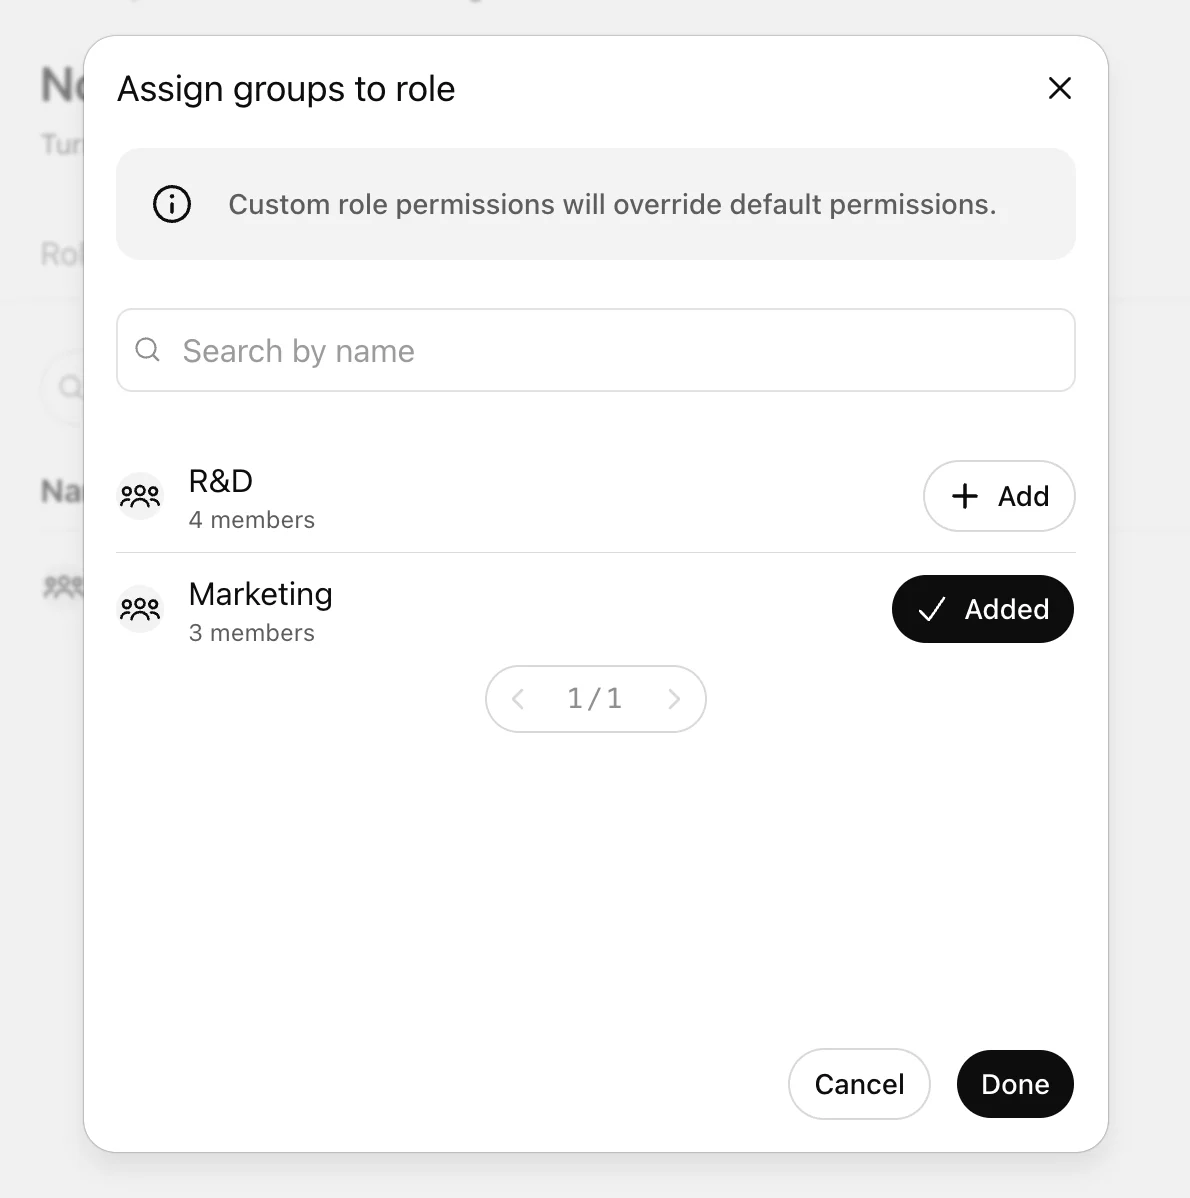
Įsigaliojus pakeitimui, grupės nariams pritaikomi atnaujinti leidimai. Pakeitimai gali įsigalioti per 5 minutes.
Pavyzdžiai
Vienas įprastas vaidmuo paveldi darbo erdvės nustatymą
Jei darbo erdvės nustatymo Paieška žiniatinklyje būsena yra Įjungta, o vieninteliam nario įprastam pasirinktiniam vaidmeniui nustatyta Numatyta, narys paveldi būseną Įjungta.
Viename vaidmenyje išjungta, kitame – įjungta
Jei viename įprastame vaidmenyje Paieškai žiniatinklyje nustatyta parinktis Išjungta, o kitame – Įjungta, prieiga suteikiama, nes įprastų vaidmenų teisės sumuojamos.
Visiems taikomiems įprastiems vaidmenims nustatyta „Išjungta“
Jei visuose taikomuose įprastuose vaidmenyse funkcijai Paieška žiniatinklyje nustatyta Išjungta, nariui prieiga per įprastą RBAC nesuteikiama, net jei bazinė darbo erdvės būsena yra Įjungta.
Taikomas Apsaugos režimas
Jei įprastas vaidmuo suteikia tinklą naudojančią funkciją, bet nariui taip pat priskirtas ją ribojantis Apsaugos režimo vaidmuo, taikomas Apsaugos režimo apribojimas.
DUK
Ar norint naudoti RBAC būtinos grupės?
Ne. Vaidmenis galima priskirti per grupes, o tiesioginis vaidmenų priskyrimas galimas ten, kur ši funkcija palaikoma. Grupės tebėra rekomenduojamas būdas valdyti didelio masto prieigą.
Per kiek laiko pritaikomi RBAC pakeitimai?
Pakeitimai gali įsigalioti per 5 minutes.
Ar RBAC yra viršesnė už nario vietos tipą?
Ne. RBAC valdo funkcijų leidimus neperžengdama prieigos, kurią suteikia nario vietos tipas ir darbo erdvės planas.
Ką daryti, jei leidimas turi tik būsenas „Įjungta“ ir „Išjungta“?
Kai kurie valdikliai nepalaiko parinkties Numatyta. Tokiems valdikliams darbo erdvėje ir atitinkamuose vaidmenyse aiškiai nustatykite Įjungta arba Išjungta.