
GPT‑6 Astra പ്രവർത്തനശക്തി നൽകുന്ന GPT‑6 Pro, ChatGPT-യിലെ Pro $100, Pro $200, ബിസിനസ്, എന്റർപ്രൈസ് പ്ലാനുകളിൽ ലഭ്യമാണ്. എന്റർപ്രൈസ് പ്രവേശനം നിങ്ങളുടെ വർക്ക്സ്പേസിലെ മോഡൽ പ്രവേശനാനുമതികളെയും ആശ്രയിച്ചിരിക്കുന്നു. പ്ലസ് പ്ലാനുകളിൽ ChatGPT ജോലി, Codex എന്നിവയിൽ GPT‑6 Astra ഉൾപ്പെടുന്നു.
കുറിപ്പ്: Astra-യ്ക്ക് Codex CLI പതിപ്പ് 0.153.0 അല്ലെങ്കിൽ അതിലും പുതിയത് ആവശ്യമാണ്. കൂടാതെ, ലഭ്യമായ ഏറ്റവും പുതിയ ChatGPT ഡെസ്ക്ടോപ്പ് ആപ്പിലേക്ക് അപ്ഡേറ്റ് ചെയ്യുക. ഡെസ്ക്ടോപ്പ് ആപ്പിലെ ചാറ്റ്, ജോലി, Codex എന്നിവയിൽ Astra ലഭ്യമല്ലെങ്കിൽ, മെനു > അപ്ഡേറ്റുകൾ പരിശോധിക്കുക, എന്നതിൽ ക്ലിക്ക് ചെയ്ത് ആപ്പ് അപ്ഡേറ്റ് ചെയ്തെന്ന് ഉറപ്പാക്കുക. സ്വയമേവയുള്ള അപ്ഡേറ്റ് അറിയിപ്പ് ലഭിച്ചതിനെത്തുടർന്നോ പാർശ്വപട്ടിയിലെ അപ്ഡേറ്റ് ഐക്കണിൽ ക്ലിക്ക് ചെയ്തോ അടുത്തിടെ ആപ്പ് അപ്ഡേറ്റ് ചെയ്തിട്ടുണ്ടെങ്കിലും ഇത് ചെയ്യുക.
കുറിപ്പ്: ഈ ഫീച്ചർ നിലവിൽ Enterprise, Edu, ChatGPT for Teachers എന്നിവയ്ക്കു മാത്രം ലഭ്യമാണ്.
അവലോകനം
റോൾ-ബേസ്ഡ് ആക്സസ് കൺട്രോൾ (RBAC) ഉപയോഗിച്ച് വർക്ക്സ്പേസ് ഉടമകൾക്ക് പ്രത്യേക അനുമതികളുള്ള ഇഷ്ടാനുസൃത റോളുകൾ സൃഷ്ടിച്ച്, അവരുടെ ChatGPT വർക്ക്സ്പേസിലെ ഉപയോക്താക്കൾക്കോ ഗ്രൂപ്പുകൾക്കോ നേരിട്ട് നൽകാം. നേരിട്ടുള്ള റോൾ അസൈൻമെന്റുകളിൽനിന്നും ഗ്രൂപ്പ് അംഗത്വങ്ങളിൽനിന്നും ഒരു ഉപയോക്താവിന് അനുമതികൾ ലഭിക്കാം.
ബാധകമായ അനുമതികളുടെ ഡിഫോൾട്ട് വർക്ക്സ്പേസ് ക്രമീകരണങ്ങളാണ്. ഉടമകൾക്ക് അംഗങ്ങൾക്ക് നേരിട്ടോ ഗ്രൂപ്പുകളിലൂടെയോ നൽകാവുന്ന, വീണ്ടും ഉപയോഗിക്കാനാകുന്ന അനുമതികളുടെ കൂട്ടമാണ് ഇഷ്ടാനുസൃത റോൾ. ഒരു അംഗത്തിന് ഒന്നിലധികം ഇഷ്ടാനുസൃത റോളുകൾ ഉണ്ടായേക്കാം.
ബാധകമായ അനുമതികൾക്ക്, വർക്ക്സ്പേസ് ക്രമീകരണം പാരമ്പര്യമായി സ്വീകരിക്കാൻ ഇഷ്ടാനുസൃത റോളിന് ഡിഫോൾട്ട്, ആക്സസ് വ്യക്തമായി അനുവദിക്കാൻ ഓൺ, അല്ലെങ്കിൽ ആ റോളിലൂടെയുള്ള ആക്സസ് നിരസിക്കാൻ ഓഫ് ഉപയോഗിക്കാം. ഒരു അംഗത്തിന് ഒന്നിലധികം ഇഷ്ടാനുസൃത റോളുകൾ ഉണ്ടെങ്കിൽ, അവയുടെ അനുമതികൾ കൂട്ടിച്ചേർക്കപ്പെടും. മറ്റൊരു റോൾ ഓഫ് ആയി സജ്ജീകരിച്ചാലും ഒരു റോൾ നൽകിയ ആക്സസ് തുടർന്നും ലഭിക്കും.
ലോക്ക്ഡൗൺ മോഡ് പ്രത്യേകം വിലയിരുത്തപ്പെടുകയും നെറ്റ്വർക്ക് ഉപയോഗിക്കുന്ന കഴിവുകൾക്ക് കൂടുതൽ നിയന്ത്രണങ്ങൾ ഏർപ്പെടുത്തുകയും ചെയ്യാം. അംഗത്തിന്റെ സീറ്റ് തരം, പ്ലാൻ, ഉൽപ്പന്ന യോഗ്യത എന്നിവ തുടർന്നും ബാധകമാണ്.
RBAC ക്രമീകരണങ്ങളും അനുമതികളും ആർക്കാണ് ക്രമീകരിക്കാനാകുക?
വർക്ക്സ്പേസ് ഉടമകൾക്ക് ഇഷ്ടാനുസൃത റോളുകൾ സൃഷ്ടിക്കാനും ഇല്ലാതാക്കാനും നൽകാനും പിൻവലിക്കാനും, വർക്ക്സ്പേസിലുടനീളമുള്ള ഡിഫോൾട്ട് അനുമതികൾ നിയന്ത്രിക്കാനും കഴിയും. പിന്തുണയ്ക്കുന്ന അഡ്മിനിസ്ട്രേഷൻ ഇന്റർഫേസുകളിലൂടെ നിലവിലുള്ള റോളുകൾ കാണാനോ പുതുക്കാനോ വർക്ക്സ്പേസ് അഡ്മിനുകൾക്ക് കഴിഞ്ഞേക്കാം. എന്നാൽ അവർക്ക് ഇഷ്ടാനുസൃത റോളുകൾ സൃഷ്ടിക്കാനോ ഇല്ലാതാക്കാനോ നൽകാനോ പിൻവലിക്കാനോ കഴിയില്ല. അംഗങ്ങൾക്കും അനലിറ്റിക്സ് വ്യൂവേഴ്സിനും വർക്ക്സ്പേസിലുടനീളമുള്ള RBAC ക്രമീകരണങ്ങൾ നിയന്ത്രിക്കാനാകില്ല.
ഭൂമിശാസ്ത്രപരമായ നിയന്ത്രണങ്ങളുണ്ടോ?
പിന്തുണയ്ക്കുന്ന എല്ലാ രാജ്യങ്ങളിലും ഈ ഫീച്ചർ ലഭ്യമാണ്.
വെബ്, മൊബൈൽ, ഡെസ്ക്ടോപ്പ് എന്നിവയിൽ RBAC ക്രമീകരണം ലഭ്യമാണോ?
RBAC ക്രമീകരണം വെബിൽ ലഭ്യമാണ്. ChatGPT-യിൽ വർക്ക്സ്പേസ് ക്രമീകരണങ്ങൾ > അനുമതികളും റോളുകളും ഉപയോഗിക്കുക, അല്ലെങ്കിൽ അഡ്മിൻ കൺസോളിലെ റോളുകളുടെയും അനുമതികളുടെയും നിയന്ത്രണങ്ങൾ ഉപയോഗിക്കുക.
ഞങ്ങൾ എന്താണ് ലോഞ്ച് ചെയ്യുന്നത്, ലോഞ്ച് സമയത്ത് ഏതെല്ലാം കഴിവുകളാണ് ഉൾപ്പെടുത്തിയിരിക്കുന്നത്?
വർക്ക്സ്പേസ് ഉടമകൾക്ക് chatgpt.com/admin/settings-ൽ RBAC പ്രവർത്തനക്ഷമത ലഭിക്കും, അവിടെ അവർക്ക് ഇവ ചെയ്യാം:
ഒന്നോ അതിലധികമോ ഇഷ്ടാനുസൃത റോളുകൾ അസൈൻ ചെയ്തിട്ടില്ലാത്ത അംഗങ്ങൾക്കായി ഒരു ഡിഫോൾട്ട് റോൾ സജ്ജമാക്കുക.
വർക്ക്സ്പേസ് ഡിഫോൾട്ട് റോളിനെ മറികടക്കുന്ന സൂക്ഷ്മമായ അനുമതികളുള്ള ഇഷ്ടാനുസൃത റോളുകൾ സൃഷ്ടിക്കുക.
ഗ്രൂപ്പുകൾക്ക് ഒന്നോ അതിലധികമോ ഇഷ്ടാനുസൃത റോളുകൾ അസൈൻ ചെയ്യുക.
ഒരു കേന്ദ്രീകൃത ടാബിൽ ഇഷ്ടാനുസൃത റോളുകൾ കാണുകയും നിയന്ത്രിക്കുകയും ചെയ്യുക.
RBAC ഉപയോഗിച്ച് എനിക്ക് ഏതെല്ലാം അനുമതികൾ ക്രമീകരിക്കാം?
ChatGPT-യിലെ പ്രധാന ഫീച്ചറുകളിലേക്കുള്ള ആക്സസ് RBAC ഉപയോഗിച്ച് നിയന്ത്രിക്കാം. ലഭ്യമായ എല്ലാ ടോഗിളുകളുടെയും ഓപ്ഷനുകളുടെയും പട്ടികയ്ക്ക്, വർക്ക്സ്പേസ് ക്രമീകരണങ്ങൾ > അനുമതികളും റോളുകളും കാണുക.
ലഭ്യമായ അനുമതി നിലകൾ വ്യത്യാസപ്പെടും. യോഗ്യതയുള്ള സാധാരണ റോളുകളുടെ അനുമതികളിൽ ഡിഫോൾട്ട്, ഓൺ, ഓഫ് എന്നീ നിലകൾ ഉപയോഗിക്കുന്നു. ജോലി, പ്ലഗിൻ എന്നിവയുടെ ചില നിയന്ത്രണങ്ങൾ ഉൾപ്പെടെയുള്ള ചില അനുമതികൾക്ക് ഓൺ, ഓഫ് എന്നീ രണ്ട് നിലകൾ മാത്രമേ ഉണ്ടാകൂ.
മോഡൽ ആക്സസ്
അംഗങ്ങൾക്ക് യോഗ്യതയുള്ള ഏതെല്ലാം മോഡലുകൾ ഉപയോഗിക്കാമെന്ന് വർക്ക്സ്പേസ് തലത്തിലോ ഇഷ്ടാനുസൃത റോളുകളിലൂടെയോ വർക്ക്സ്പേസ് ഉടമകൾക്ക് നിയന്ത്രിക്കാം. ഒരു മോഡലിന് വർക്ക്സ്പേസിന് യോഗ്യതയില്ലെങ്കിൽ, ഒരു റോളിനും ആ മോഡൽ ലഭ്യമാക്കാനാകില്ല. ആരംഭ അല്ലെങ്കിൽ ഡിഫോൾട്ട് മോഡൽ തിരഞ്ഞെടുക്കുന്നത് ആക്സസ് നൽകുന്നില്ല.
യോഗ്യതയുള്ള ChatGPT Enterprise, വിദ്യാഭ്യാസ വർക്ക്സ്പേസുകളിൽ GPT-6 Astra പുറത്തിറങ്ങുമ്പോൾ ഡിഫോൾട്ടായി ഓഫായിരിക്കും. Astra ആക്സസ് പ്രത്യേകം ക്രമീകരിക്കണം. മുമ്പത്തെ ആദ്യകാല മോഡൽ ആക്സസ് ക്രമീകരണങ്ങൾ ഇതിലേക്ക് ബാധകമാകില്ല. ഒരു അംഗത്തിന് നൽകിയിട്ടുള്ള എല്ലാ റോളുകളും പരിശോധിക്കുക. മറ്റൊരു റോൾ ആക്സസ് ഓഫാക്കിയാലും, ആക്സസ് അനുവദിക്കുന്ന ഒരു റോളിന് അത് പ്രവർത്തനക്ഷമമായി നിലനിർത്താനാകും.
Astra ആക്സസിനെക്കുറിച്ചുള്ള വിശദാംശങ്ങൾക്ക് ChatGPT Enterprise, വിദ്യാഭ്യാസ പതിപ്പ് - മോഡലുകൾ & പരിധികൾ കാണുക.
ലോക്ക്ഡൗൺ മോഡ് റോളുകൾ
ലോക്ക്ഡൗൺ മോഡ് റോളുകൾ പിന്തുണയ്ക്കുന്ന വർക്ക്സ്പേസുകളിൽ, ലോക്ക്ഡൗൺ മോഡ് ആവശ്യമുള്ള അംഗങ്ങൾക്കായി RBAC ഉപയോഗിച്ച് ഇഷ്ടാനുസൃത റോൾ സൃഷ്ടിക്കാം. ലോക്ക്ഡൗൺ മോഡിനെ ഒരൊറ്റ അനുമതി ടോഗിളായല്ല, റോൾ തലത്തിലുള്ള സുരക്ഷാ ക്രമീകരണമായാണ് പരിഗണിക്കേണ്ടത്.
ഒരു അംഗത്തിന് ലോക്ക്ഡൗൺ മോഡ് റോൾ നൽകുമ്പോൾ, വർക്ക്സ്പേസ് ക്രമീകരണങ്ങൾ അനുസരിച്ച് തത്സമയ വെബ് തിരയൽ, ഡീപ് റിസർച്ച്, ഏജന്റ് മോഡ്, canvas നെറ്റ്വർക്കിങ്, ചില ആപ്പുകൾ, MCP അല്ലെങ്കിൽ കണക്ടർ പ്രവർത്തനങ്ങൾ എന്നിവ ഉൾപ്പെടെയുള്ള നെറ്റ്വർക്ക് അധിഷ്ഠിത ശേഷികൾ പരിമിതപ്പെട്ടേക്കാം.
ലോക്ക്ഡൗൺ മോഡ് റോൾ നൽകുന്നതിന് മുമ്പ്, ആ റോൾ അനുവദിക്കുന്ന ആപ്പുകളും പ്രവർത്തനങ്ങളും പരിശോധിച്ച്, ബന്ധിപ്പിച്ച ഓരോ ഉറവിട സിസ്റ്റത്തിലും അംഗങ്ങൾക്ക് ആവശ്യമായ അനുമതികളുണ്ടെന്ന് ഉറപ്പാക്കുക. ChatGPT-യിലെ ആപ്പ് ആക്സസ്, ബന്ധിപ്പിച്ച ഉറവിട സിസ്റ്റത്തിലെ അനുമതികളെ മറികടക്കില്ല.
ലോക്ക്ഡൗൺ മോഡിൽ എന്തൊക്കെയാണ് മാറുന്നതെന്ന കൂടുതൽ വിവരങ്ങൾക്ക് ലോക്ക്ഡൗൺ മോഡ് കാണുക.
കാലക്രമേണ RBAC അനുമതികളിൽ കൂടുതൽ ഫീച്ചറുകൾ ചേർക്കുന്നത് ഞങ്ങൾ തുടരും.
കുറിപ്പ്: ഓരോ ആപ്പിനുമുള്ള ആക്സസ് പ്രത്യേകം നിയന്ത്രിക്കാം. ഒരു ആപ്പിന്റെ ഉപയോക്തൃ ഇന്റർഫേസ് പ്രത്യേകം പ്രവർത്തനരഹിതമാക്കാനാകില്ല.
അംഗ RBAC എന്താണ്, നിലവിലെ റോളുകളിൽനിന്ന് അത് എങ്ങനെ വ്യത്യാസപ്പെട്ടിരിക്കുന്നു?
ടൂളുകളിലേക്കുള്ള അന്തിമ ഉപയോക്താക്കളുടെ ആക്സസ് നിയന്ത്രിക്കാൻ ഇഷ്ടാനുസൃത റോളുകൾ സൃഷ്ടിക്കാൻ അംഗ RBAC വർക്ക്സ്പേസ് ഉടമകളെ അനുവദിക്കുന്നു. അംഗം, അഡ്മിൻ, ഉടമ തുടങ്ങിയ നിലവിലുള്ള റോളുകൾ വർക്ക്സ്പേസ് മാനേജ്മെന്റ് അവകാശങ്ങൾ നിയന്ത്രിക്കുന്നു.
ആർക്കൊക്കെ എന്തെല്ലാം നിയന്ത്രിക്കാമെന്ന് വർക്ക്സ്പേസിൽ അന്തർനിർമ്മിതമായ റോളുകൾ നിർണയിക്കുന്നു:
ഉടമ: വർക്ക്സ്പേസിലുടനീളമുള്ള ക്രമീകരണങ്ങളും അംഗത്വവും ഇഷ്ടാനുസൃത റോളുകളും നിയന്ത്രിക്കുന്നു.
അഡ്മിൻ: പിന്തുണയ്ക്കുന്ന വർക്ക്സ്പേസ് അംഗങ്ങളും ഗ്രൂപ്പുകളും അഡ്മിനിസ്ട്രേറ്റീവ് ക്രമീകരണങ്ങളും നിയന്ത്രിക്കുന്നു.
അനലിറ്റിക്സ് വ്യൂവർ: ആ റോളിന് ലഭ്യമായ അനലിറ്റിക്സ് കാണുന്നു.
അംഗം: അവരുടെ പ്ലാനും സീറ്റ് തരവും നൽകിയിരിക്കുന്ന റോളുകളും അനുവദിക്കുന്ന ഫീച്ചറുകൾ ഉപയോഗിക്കുന്നു.
ടെനന്റിന്റെ ആഗോള അഡ്മിന് ChatGPT വർക്ക്സ്പേസിൽ സ്വയമേവ ഒരു റോൾ ലഭിക്കില്ല.
വർക്ക്സ്പേസ് ഉടമകൾക്കും അഡ്മിനുകൾക്കും മാത്രമേ വർക്ക്സ്പേസ് അഡ്മിൻ കീകൾ സൃഷ്ടിക്കാനാകൂ. ഇഷ്ടാനുസൃത റോളുകൾ അഡ്മിൻ കീ ആക്സസ് നൽകുന്നില്ല. നിർണായകമായ കംപ്ലയൻസ് അനുമതികൾക്ക് വർക്ക്സ്പേസ് ഉടമ ആവശ്യമാണ്. സജ്ജീകരണവും റോൾ ആവശ്യകതകളും അറിയാൻ കാണുക: അഡ്മിൻ കൺസോളിൽ അഡ്മിൻ കീകൾ നിയന്ത്രിക്കൽ.
ആളുകൾക്കോ ഗ്രൂപ്പുകൾക്കോ റോളുകൾ എങ്ങനെ അസൈൻ ചെയ്യാം?
ക്രമീകരണങ്ങളും അനുമതികളും → ഇഷ്ടാനുസൃത റോളുകൾ എന്നതിൽ, ഗ്രൂപ്പുകൾ ടാബിൽ സൃഷ്ടിച്ച അല്ലെങ്കിൽ SCIM വഴി സിങ്ക് ചെയ്ത ഗ്രൂപ്പുകൾക്ക് റോളുകൾ അസൈൻ ചെയ്യുക. ഉപയോക്താക്കൾക്ക് അവരുടെ ഗ്രൂപ്പ് റോളുകളിൽ നിന്ന് അനുമതികൾ ലഭിക്കും.
എനിക്ക് സ്വന്തം റോളുകൾ സൃഷ്ടിക്കാമോ?
അതെ. അനുസൃതമാക്കിയ അനുമതികളുള്ള റോളുകൾ നിർവചിക്കാൻ ഇഷ്ടാനുസൃത റോളുകൾ ടാബിലെ പുതിയ റോൾ ചേർക്കുക ഉപയോഗിക്കുക.
എന്റെ വർക്ക്സ്പേസിനായി RBAC പ്രവർത്തനക്ഷമമാക്കാൻ എന്താണ് ആവശ്യമായത്?
അധികമായി ഒന്നുമില്ല. അഡ്മിൻ ഡാഷ്ബോർഡിലെ എല്ലാ വർക്ക്സ്പേസ് അഡ്മിൻമാർക്കും ഇത് ലഭ്യമാണ്. ഗ്രൂപ്പുകൾ സൃഷ്ടിക്കുകയോ സിങ്ക് ചെയ്യുകയോ ചെയ്ത ശേഷം, ആ ഗ്രൂപ്പുകൾക്ക് റോളുകൾ അസൈൻ ചെയ്യുക.
റോളുകളും അസൈൻമെന്റുകളും ഡിഫോൾട്ടുകളും RBAC എങ്ങനെ വിലയിരുത്തുന്നു?
ബാധകമായ അനുമതികളുടെ അടിസ്ഥാനം വർക്ക്സ്പേസ് ക്രമീകരണങ്ങളാണ്. ഒരു സാധാരണ ഇഷ്ടാനുസൃത റോളിൽ:
ഡിഫോൾട്ട് വർക്ക്സ്പേസ് ക്രമീകരണം പാരമ്പര്യമായി സ്വീകരിക്കുന്നു.
ഓൺ വ്യക്തമായി അനുമതി നൽകുന്നു.
ഓഫ് ആ റോളിലൂടെയുള്ള ആക്സസ് നിരസിക്കുന്നു.
നേരിട്ടുള്ള അസൈൻമെന്റുകളിലൂടെയും ഗ്രൂപ്പ് അസൈൻമെന്റുകളിലൂടെയും ഒരു അംഗത്തിന് ഒന്നിലധികം സാധാരണ റോളുകൾ ലഭിക്കാം. ഈ റോളുകളിൽ നിന്നുള്ള അനുമതികൾ കൂട്ടിച്ചേർക്കപ്പെടുന്നു. ഏതെങ്കിലും റോൾ വ്യക്തമായോ പ്രവർത്തനക്ഷമമാക്കിയ വർക്ക്സ്പേസ് ക്രമീകരണം പാരമ്പര്യമായി സ്വീകരിച്ചോ അനുമതി നൽകിയാൽ, അംഗത്തിന് ആക്സസ് തുടർന്നും ലഭിക്കും. ഓഫ് ക്രമീകരണം ആ റോളിലൂടെയുള്ള ആക്സസ് മാത്രം നിരസിക്കുന്നു. ബാധകമായ എല്ലാ റോളുകളും ഓഫ് ആയി സജ്ജീകരിച്ചിട്ടുണ്ടെങ്കിൽ ആക്സസ് നിരസിക്കപ്പെടും. ബാധകമായ എല്ലാ സാധാരണ റോളുകളും ഡിഫോൾട്ട് ഉപയോഗിക്കുന്നെങ്കിൽ, വർക്ക്സ്പേസ് ക്രമീകരണം ബാധകമാകും.
ലോക്ക്ഡൗൺ മോഡ് ഒരു പ്രത്യേക വീറ്റോ മാർഗമാണ്. ഒരു സാധാരണ റോൾ കഴിവ് അനുവദിച്ചാലും ലോക്ക്ഡൗൺ അസൈൻമെന്റിന് അത് നിയന്ത്രിക്കാനാകും. അംഗത്തിന്റെ സീറ്റ് തരവും പ്ലാനിന്റെയോ ഉൽപ്പന്നത്തിന്റെയോ മറ്റ് യോഗ്യതാ നിബന്ധനകളും തുടർന്നും ബാധകമാണ്.
നിങ്ങളുടെ വർക്ക്സ്പേസിൽ RBAC എങ്ങനെ ക്രമീകരിക്കാം
വർക്ക്സ്പേസ് ക്രമീകരണങ്ങൾ തുറക്കുക.
ഇടത് പാനലിൽ അനുമതികളും റോളുകളും തിരഞ്ഞെടുക്കുക. വർക്ക്സ്പേസ് ഉടമകൾക്കും അംഗീകൃത വർക്ക്സ്പേസ് അഡ്മിനുകൾക്കും ഈ ഭാഗം ആക്സസ് ചെയ്യാം. എന്നാൽ ഉടമകൾക്ക് മാത്രമേ ഇഷ്ടാനുസൃത റോളുകൾ സൃഷ്ടിക്കാനും ഇല്ലാതാക്കാനും നൽകാനും പിൻവലിക്കാനും കഴിയൂ.
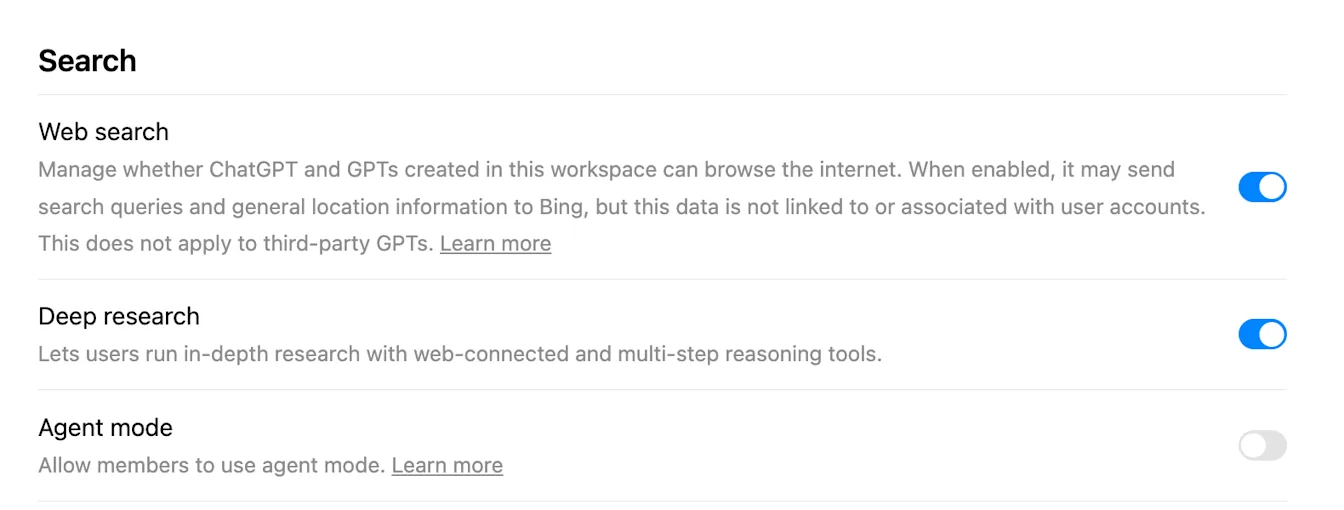
അംഗങ്ങൾക്കുള്ള അടിസ്ഥാന അനുമതികൾ പരിശോധിക്കാൻ വർക്ക്സ്പേസ് ടാബ് തുറക്കുക.
ബാധകമായ അനുമതികൾക്ക്, ഒരു ഇഷ്ടാനുസൃത റോൾ ഡിഫോൾട്ട് ആയി സജ്ജീകരിച്ചാൽ ആ റോൾ വർക്ക്സ്പേസ് ക്രമീകരണം പാരമ്പര്യമായി സ്വീകരിക്കും. ഓൺ ആയി സജ്ജീകരിച്ച റോൾ ആ റോളിലൂടെ അനുമതി നൽകുന്നു. ഓഫ് ആയി സജ്ജീകരിച്ച റോൾ ആ റോളിലൂടെയുള്ള ആക്സസ് നിരസിക്കുന്നു. എന്നാൽ നൽകിയിരിക്കുന്ന മറ്റൊരു റോൾ അനുമതി നൽകുകയോ പാരമ്പര്യമായി സ്വീകരിക്കുകയോ ചെയ്താൽ ആക്സസ് തുടർന്നും ലഭിക്കും.
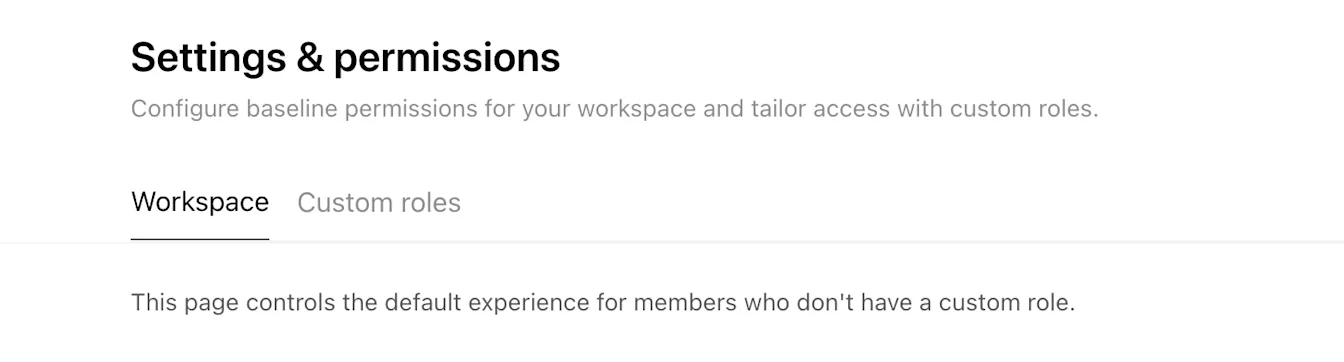
പേജിലൂടെ താഴേക്ക് നീങ്ങുമ്പോൾ, ബാധകമായ അനുമതികൾക്കുള്ള വർക്ക്സ്പേസ് അടിസ്ഥാനം ക്രമീകരിക്കുക.
ഒരു ഇഷ്ടാനുസൃത റോൾ സൃഷ്ടിക്കാൻ:
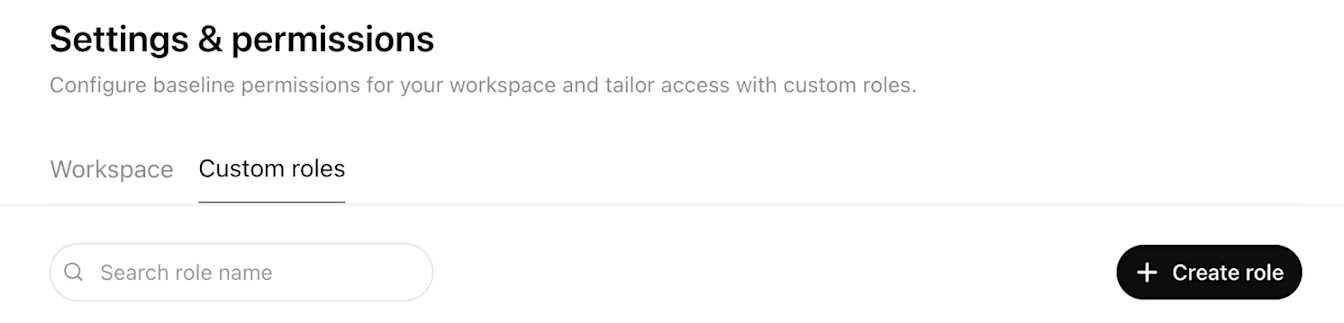
ഇഷ്ടാനുസൃത റോളുകൾ ടാബ് തുറക്കുക.
റോൾ സൃഷ്ടിക്കുക തിരഞ്ഞെടുക്കുക.
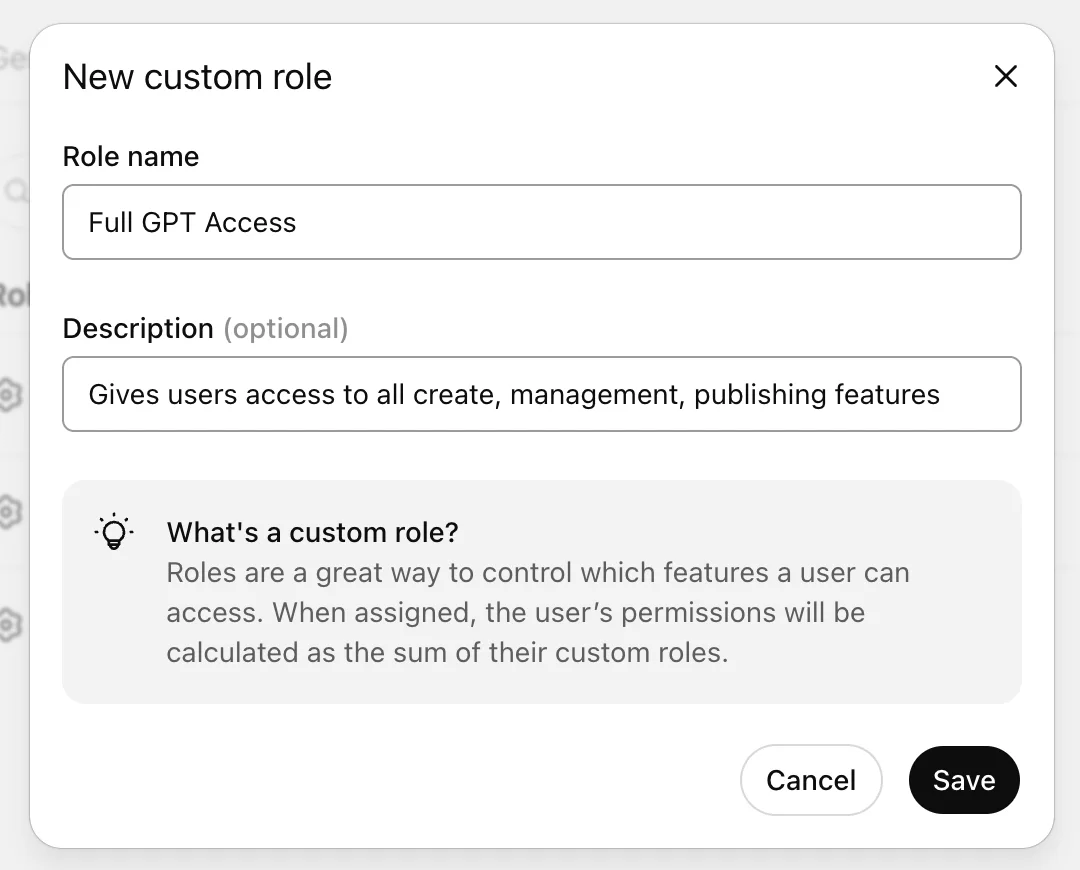
റോളിന്റെ പേരും വിവരണവും നൽകുക.
സംരക്ഷിക്കുക തിരഞ്ഞെടുക്കുക.
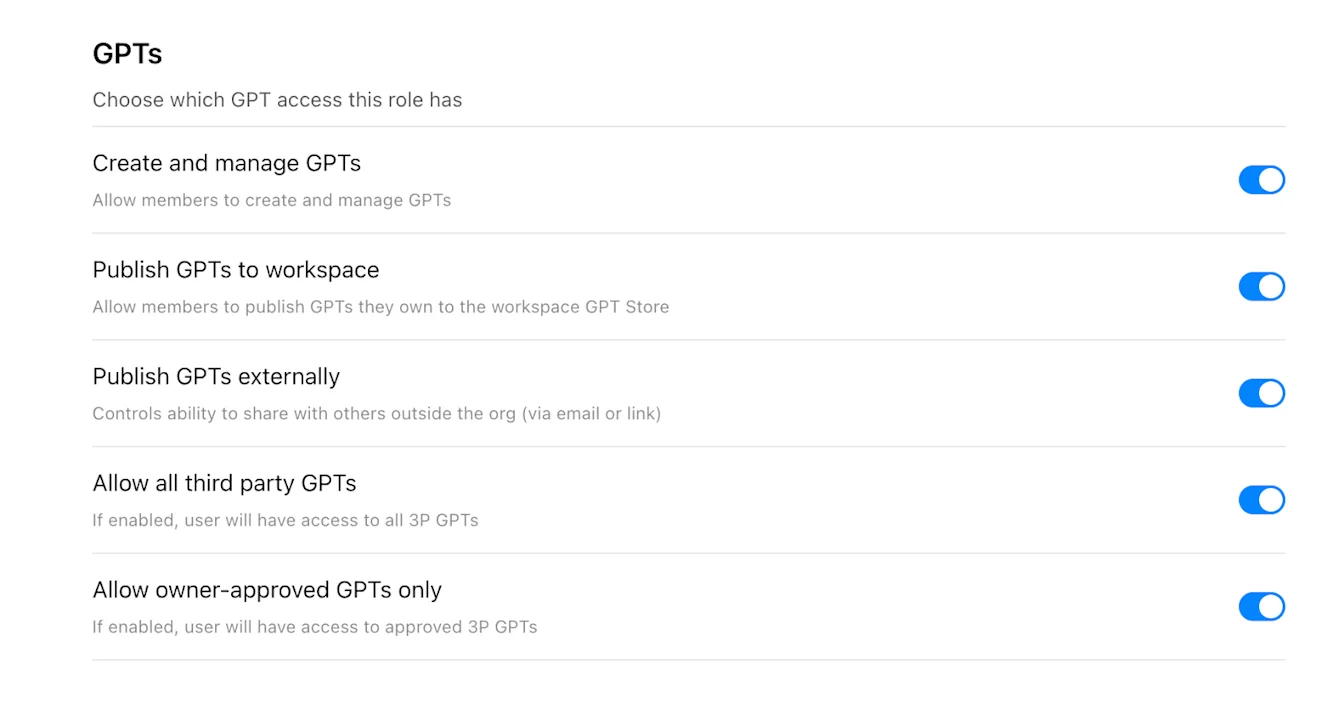
ഇഷ്ടാനുസൃത റോളിന്റെ അനുമതി പേജിൽ, ബാധകമായ ഓരോ അനുമതിക്കും ഡിഫോൾട്ട്, ഓൺ, അല്ലെങ്കിൽ ഓഫ് തിരഞ്ഞെടുക്കുക. രണ്ട് നിലകളുള്ള അനുമതികൾ തുടർന്നും ഓൺ അല്ലെങ്കിൽ ഓഫ് ഉപയോഗിക്കും.
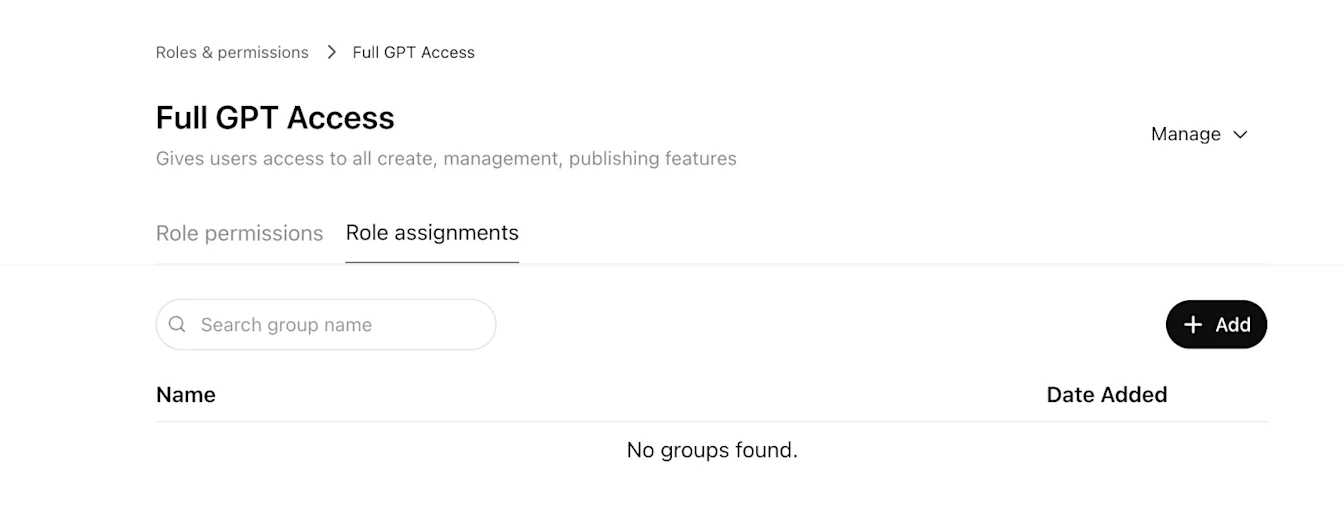
ഗ്രൂപ്പുകൾക്ക് റോൾ നൽകാൻ:
ഇഷ്ടാനുസൃത റോൾ പേജിന്റെ മുകളിൽ റോൾ അസൈൻമെന്റുകൾ തുറക്കുക.
+ ചേർക്കുക തിരഞ്ഞെടുക്കുക.
ഒന്നോ അതിലധികമോ ഗ്രൂപ്പുകൾ തിരഞ്ഞെടുക്കുക.
പൂർത്തിയായി തിരഞ്ഞെടുക്കുക.
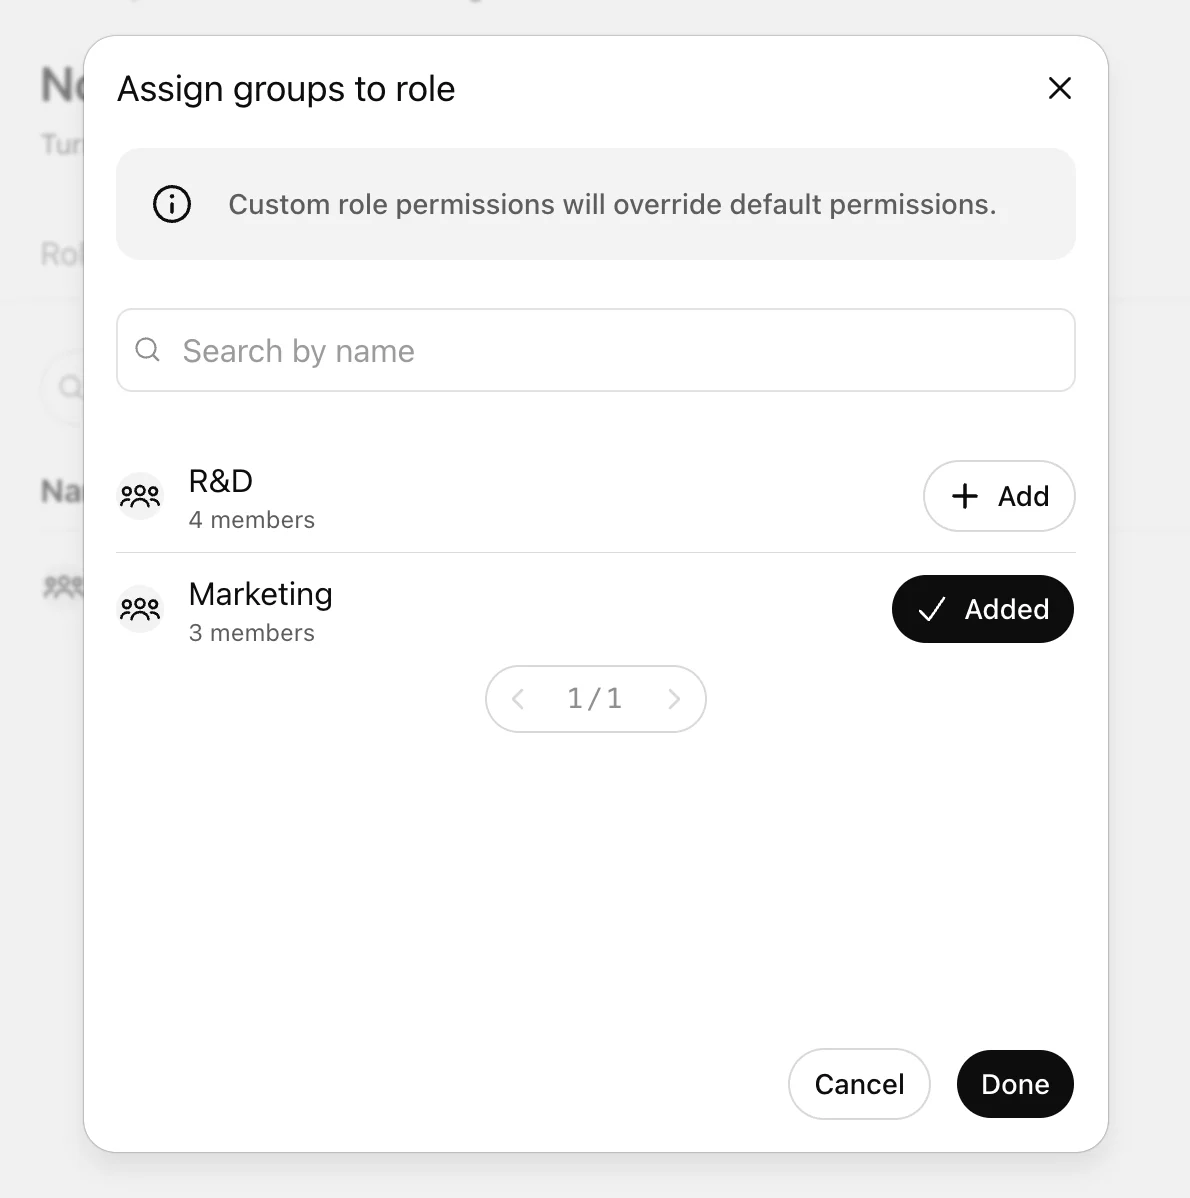
മാറ്റം പ്രാബല്യത്തിൽ വന്നശേഷം ഗ്രൂപ്പ് അംഗങ്ങൾക്ക് പുതുക്കിയ അനുമതികൾ ലഭിക്കും. മാറ്റങ്ങൾ പ്രാബല്യത്തിൽ വരാൻ 5 മിനിറ്റ് വരെ എടുത്തേക്കാം.
ഉദാഹരണങ്ങൾ
ഒരു സാധാരണ റോൾ വർക്ക്സ്പേസ് ക്രമീകരണം സ്വീകരിക്കുന്നു
വെബ് തിരയൽ എന്നതിനുള്ള വർക്ക്സ്പേസ് ക്രമീകരണം ഓൺ ആയിരിക്കുകയും അംഗത്തിന്റെ ഏക സാധാരണ ഇഷ്ടാനുസൃത റോൾ ഡിഫോൾട്ട് ഉപയോഗിക്കുകയും ചെയ്താൽ, അംഗത്തിന് ഓൺ നില ലഭിക്കും.
ഒരു റോൾ പ്രവർത്തനരഹിതവും മറ്റൊന്ന് പ്രവർത്തനക്ഷമവുമാണ്
ഒരു സാധാരണ റോൾ വെബ് തിരയൽ പ്രവർത്തനരഹിതം എന്നും മറ്റൊരു സാധാരണ റോൾ അത് പ്രവർത്തനക്ഷമം എന്നും സജ്ജമാക്കിയാൽ, സാധാരണ റോളുകളിലെ അനുമതികൾ കൂട്ടിച്ചേർക്കപ്പെടുന്നതിനാൽ പ്രവേശനം അനുവദിക്കും.
ബാധകമായ എല്ലാ സാധാരണ റോളുകളും ഓഫ് ആണ്
ബാധകമായ എല്ലാ സാധാരണ റോളുകളും വെബ് തിരയൽ ഓഫ് ആയി സജ്ജീകരിച്ചാൽ, വർക്ക്സ്പേസ് അടിസ്ഥാനം ഓൺ ആണെങ്കിലും സാധാരണ RBAC വഴി അംഗത്തിന് ആക്സസ് ലഭിക്കില്ല.
ലോക്ക്ഡൗൺ മോഡ് ബാധകമാണ്
ഒരു സാധാരണ റോൾ നെറ്റ്വർക്ക് അധിഷ്ഠിത ശേഷി അനുവദിച്ചാലും, അംഗത്തിന് അത് നിയന്ത്രിക്കുന്ന ലോക്ക്ഡൗൺ മോഡ് റോൾ കൂടിയുണ്ടെങ്കിൽ ലോക്ക്ഡൗൺ നിയന്ത്രണം ബാധകമാകും.
പതിവുചോദ്യങ്ങൾ
RBAC-ന് ഗ്രൂപ്പുകൾ ആവശ്യമാണോ?
അല്ല. ഗ്രൂപ്പുകളിലൂടെ റോളുകൾ നിയോഗിക്കാം; പിന്തുണയ്ക്കുന്നിടത്ത് നേരിട്ടുള്ള റോൾ നിയോഗങ്ങളും ലഭ്യമാണ്. വലിയ തോതിൽ ആക്സസ് നിയന്ത്രിക്കാൻ ശുപാർശ ചെയ്യുന്ന മാർഗം ഗ്രൂപ്പുകൾ തന്നെയാണ്.
RBAC മാറ്റങ്ങൾ പ്രാബല്യത്തിൽ വരാൻ എത്ര സമയമെടുക്കും?
മാറ്റങ്ങൾ പ്രാബല്യത്തിൽ വരാൻ 5 മിനിറ്റ് വരെ എടുത്തേക്കാം.
RBAC ഒരു അംഗത്തിന്റെ സീറ്റ് തരത്തെ മറികടക്കുമോ?
ഇല്ല. അംഗത്തിന്റെ സീറ്റ് തരവും വർക്ക്സ്പേസ് പ്ലാനും അനുവദിക്കുന്ന ആക്സസിനുള്ളിൽ സവിശേഷതാ അനുമതികളെ RBAC നിയന്ത്രിക്കുന്നു.
ഒരു അനുമതിക്ക് ഓൺ, ഓഫ് നിലകൾ മാത്രമാണെങ്കിലോ?
ചില നിയന്ത്രണങ്ങൾ ഡിഫോൾട്ട് പിന്തുണയ്ക്കുന്നില്ല. അത്തരം നിയന്ത്രണങ്ങൾക്ക്, വർക്ക്സ്പേസിനും പ്രസക്തമായ റോളുകൾക്കും ഓൺ അല്ലെങ്കിൽ ഓഫ് വ്യക്തമായി ക്രമീകരിക്കുക.