
GPT‑6 Astra द्वारे समर्थित GPT‑6 Pro हे ChatGPT मधील Pro $100, Pro $200, बिझनेस आणि एंटरप्राइझ योजनांमध्ये उपलब्ध आहे. एंटरप्राइझ प्रवेश तुमच्या वर्कस्पेसमधील मॉडेल-प्रवेश परवानग्यांवरही अवलंबून असतो. प्लस योजनांमध्ये ChatGPT वर्क आणि Codex मधील GPT‑6 Astra समाविष्ट आहे.
टीप: Astra साठी Codex CLI ची 0.153.0 किंवा त्यानंतरची आवृत्ती आवश्यक आहे. तसेच, कृपया ChatGPT डेस्कटॉप अॅप उपलब्ध असलेल्या सर्वात नवीन आवृत्तीवर अद्ययावत करा. डेस्कटॉप अॅपमधील चॅट, वर्क किंवा Codex मध्ये Astra उपलब्ध दिसत नसल्यास, मेनू > अद्यतने तपासा, यावर क्लिक करून अॅप अद्ययावत केल्याची खात्री करा. तुम्ही अलीकडेच स्वयंचलित अद्यतनाची सूचना मिळाल्यावर किंवा बाजूच्या पट्टीतील अद्यतन चिन्हावर क्लिक करून अॅप अद्ययावत केले असले, तरीही हे करा.
टीप: हे वैशिष्ट्य सध्या फक्त Enterprise, Edu, आणि ChatGPT for Teachers साठी उपलब्ध आहे.
आढावा
रोल-बेस्ड ॲक्सेस कंट्रोल (RBAC) वर्कस्पेसच्या मालकांना विशिष्ट परवानग्यांसह सानुकूल भूमिका तयार करण्याची आणि त्या भूमिका त्यांच्या ChatGPT वर्कस्पेसमधील वापरकर्त्यांना किंवा गटांना थेट नियुक्त करण्याची सुविधा देते. वापरकर्त्याला थेट भूमिका नियुक्त्या आणि गट सदस्यत्व या दोन्हींमधून परवानग्या मिळू शकतात.
वर्कस्पेस सेटिंग्ज पात्र परवानग्यांसाठी डीफॉल्ट पर्याय देतात. सानुकूल भूमिका म्हणजे पुन्हा वापरता येणारा परवानग्यांचा संच, जो मालक सदस्यांना थेट किंवा गटांद्वारे नियुक्त करू शकतात. सदस्याकडे एकापेक्षा अधिक सानुकूल भूमिका असू शकतात.
पात्र परवानग्यांसाठी, सानुकूल भूमिका वर्कस्पेस सेटिंग वारशाने मिळवण्यासाठी डीफॉल्ट, स्पष्टपणे प्रवेश देण्यासाठी चालू किंवा त्या भूमिकेद्वारे प्रवेश नाकारण्यासाठी बंद वापरू शकते. सदस्याकडे अनेक सानुकूल भूमिका असल्यास त्यांच्या परवानग्या एकत्रितपणे लागू होतात: दुसरी भूमिका बंद वर सेट असली, तरी एका भूमिकेने दिलेला प्रवेश उपलब्ध राहतो.
लॉकडाउन मोडचे स्वतंत्रपणे मूल्यमापन केले जाते आणि तो नेटवर्क-सक्षम क्षमता आणखी मर्यादित करू शकतो. सदस्याचा सीट प्रकार, योजना आणि उत्पादन पात्रता तरीही लागू राहते.
RBAC सेटिंग्ज आणि परवानग्या कोण कॉन्फिगर करू शकते?
वर्कस्पेसचे मालक सानुकूल भूमिका तयार करू, हटवू, नियुक्त करू आणि त्यांची नियुक्ती रद्द करू शकतात, तसेच संपूर्ण वर्कस्पेससाठी परवानग्यांच्या डीफॉल्ट सेटिंग्ज व्यवस्थापित करू शकतात. वर्कस्पेस प्रशासकांना समर्थित प्रशासकीय इंटरफेसद्वारे विद्यमान भूमिका पाहता किंवा अद्ययावत करता येऊ शकतात, पण ते सानुकूल भूमिका तयार करू, हटवू, नियुक्त करू किंवा त्यांची नियुक्ती रद्द करू शकत नाहीत. सदस्य आणि विश्लेषण दर्शक संपूर्ण वर्कस्पेसच्या RBAC सेटिंग्ज व्यवस्थापित करू शकत नाहीत.
भौगोलिक निर्बंध आहेत का?
ही सुविधा सर्व समर्थित देशांमध्ये उपलब्ध आहे.
RBAC कॉन्फिगरेशन वेब, मोबाइल आणि डेस्कटॉपवर उपलब्ध आहे का?
RBAC कॉन्फिगरेशन वेबवर उपलब्ध आहे. ChatGPT मध्ये वर्कस्पेस सेटिंग्ज > परवानग्या आणि भूमिका किंवा प्रशासक कन्सोलमधील भूमिका आणि परवानगी नियंत्रणे वापरा.
आम्ही काय लॉन्च करत आहोत आणि लॉन्चच्या वेळी कोणत्या क्षमता समाविष्ट आहेत?
वर्कस्पेस मालकांना chatgpt.com/admin/settings मध्ये RBAC कार्यक्षमता मिळेल, जिथे ते हे करू शकतात:
एक किंवा अधिक कस्टम भूमिका नियुक्त नसलेल्या सदस्यांसाठी डीफॉल्ट भूमिका सेट करा.
वर्कस्पेसच्या डीफॉल्ट भूमिकेला ओव्हरराइड करणाऱ्या सूक्ष्म परवानग्यांसह कस्टम भूमिका तयार करा.
गटांना एक किंवा अनेक कस्टम भूमिका नियुक्त करा.
केंद्रीकृत टॅबमध्ये कस्टम भूमिका पहा आणि व्यवस्थापित करा.
RBAC मध्ये कोणत्या परवानग्या संरचित करता येतात.
RBAC वापरून तुम्ही ChatGPT च्या प्रमुख वैशिष्ट्यांचा प्रवेश नियंत्रित करू शकता. उपलब्ध नियंत्रणे आणि पर्यायांच्या संपूर्ण सूचीसाठी, वर्कस्पेस सेटिंग्ज > परवानग्या आणि भूमिका पाहा.
उपलब्ध परवानगी स्थिती वेगवेगळ्या असतात. पात्र सामान्य भूमिकांच्या परवानग्यांमध्ये डीफॉल्ट, चालू आणि बंद हे पर्याय असतात. वर्क आणि प्लगइनच्या काही नियंत्रणांसह काही परवानग्यांमध्ये फक्त चालू किंवा बंद अशा दोन स्थिती असू शकतात.
मॉडेल प्रवेश
सदस्य कोणती पात्र मॉडेल्स वापरू शकतात हे वर्कस्पेस मालक वर्कस्पेस स्तरावर किंवा सानुकूल भूमिकांद्वारे नियंत्रित करू शकतात. वर्कस्पेस एखाद्या मॉडेलसाठी पात्र नसल्यास, भूमिका ते मॉडेल उपलब्ध करून देऊ शकत नाही. प्रारंभिक किंवा डीफॉल्ट मॉडेल निवडल्याने प्रवेश मिळत नाही.
पात्र ChatGPT Enterprise आणि एडू वर्कस्पेसमध्ये GPT-6 Astra सुरुवातीला डीफॉल्टनुसार बंद असते. Astra चा प्रवेश स्वतंत्रपणे संरचित करावा लागतो. मॉडेलचा आगाऊ प्रवेश देणाऱ्या पूर्वीच्या सेटिंग्ज लागू होत नाहीत. सदस्याला दिलेल्या सर्व भूमिका तपासा, कारण एका भूमिकेने प्रवेश बंद केला तरी प्रवेश देणाऱ्या दुसऱ्या भूमिकेमुळे तो सुरू राहू शकतो.
Astra प्रवेशाच्या तपशीलांसाठी ChatGPT Enterprise आणि एडू - मॉडेल्स आणि मर्यादा पाहा.
लॉकडाउन मोडच्या भूमिका
लॉकडाउन मोड भूमिकांना समर्थन देणारी वर्कस्पेस, लॉकडाउन मोडची आवश्यकता असलेल्या सदस्यांसाठी सानुकूल भूमिका तयार करण्याकरिता RBAC वापरू शकतात. लॉकडाउन मोडला परवानगीच्या एका नियंत्रणाऐवजी भूमिका-स्तरीय सुरक्षा संरचना माना.
सदस्याला लॉकडाउन मोड भूमिका दिल्यावर, वर्कस्पेस सेटिंग्जनुसार थेट वेब शोध, डीप रिसर्च, एजंट मोड, canvas ची नेटवर्क जोडणी तसेच काही ॲप्स, MCP किंवा कनेक्टरच्या कार्यपद्धतींसह नेटवर्क वापरणारी वैशिष्ट्ये मर्यादित होऊ शकतात.
लॉकडाउन मोड भूमिका देण्यापूर्वी, त्या भूमिकेत कोणती ॲप्स आणि कृती अनुमत आहेत ते तपासा आणि प्रत्येक जोडलेल्या मूळ प्रणालीमध्ये सदस्यांकडे आवश्यक परवानग्या असल्याची खात्री करा. ChatGPT मधील ॲप प्रवेशामुळे जोडलेल्या मूळ प्रणालीतील परवानग्या बदलल्या जात नाहीत.
लॉकडाउन मोडमध्ये काय बदलते याच्या अधिक तपशीलांसाठी लॉकडाउन मोड पाहा.
कालांतराने आम्ही RBAC परवानग्यांमध्ये आणखी वैशिष्ट्ये जोडत राहू.
टीप: तुम्ही प्रत्येक ॲपचा प्रवेश स्वतंत्रपणे नियंत्रित करू शकता. ॲपचा वापरकर्ता संवाद स्वतंत्रपणे बंद करता येत नाही.
सदस्य RBAC म्हणजे काय आणि ते सध्याच्या भूमिकांपेक्षा कसे वेगळे आहे?
सदस्य RBAC मुळे वर्कस्पेसचे मालक साधनांवरील अंतिम वापरकर्त्यांचा प्रवेश नियंत्रित करण्यासाठी सानुकूल भूमिका तयार करू शकतात. सदस्य, प्रशासक आणि मालक यांसारख्या विद्यमान भूमिका वर्कस्पेस व्यवस्थापनाचे अधिकार नियंत्रित करतात.
अंगभूत वर्कस्पेस भूमिका एखादी व्यक्ती काय व्यवस्थापित करू शकते हे ठरवतात:
मालक: संपूर्ण वर्कस्पेसच्या सेटिंग्ज, सदस्यत्व आणि सानुकूल भूमिका व्यवस्थापित करतो.
प्रशासक: समर्थित वर्कस्पेस सदस्य, गट आणि प्रशासकीय सेटिंग्ज व्यवस्थापित करतो.
विश्लेषण दर्शक: त्या भूमिकेसाठी उपलब्ध विश्लेषणे पाहतो.
सदस्य: त्याची योजना, सीट प्रकार आणि नियुक्त भूमिकांनी अनुमती दिलेल्या सुविधा वापरतो.
टेनंटच्या जागतिक प्रशासकाला ChatGPT वर्कस्पेसमध्ये आपोआप भूमिका मिळत नाही.
केवळ वर्कस्पेसचे मालक आणि प्रशासकच वर्कस्पेस प्रशासक की तयार करू शकतात. सानुकूल भूमिका प्रशासक कीचा प्रवेश देत नाहीत आणि संवेदनशील अनुपालन परवानग्यांसाठी वर्कस्पेसचा मालक आवश्यक असतो. सेटअप आणि भूमिकेच्या आवश्यकतांसाठी हे पहा: प्रशासक कन्सोलमध्ये प्रशासक की व्यवस्थापित करणे.
मी लोकांना किंवा गटांना भूमिका कशा नियुक्त करू?
सेटिंग्ज आणि परवानग्या → कस्टम भूमिका मध्ये, गट टॅबमध्ये तयार केलेल्या किंवा SCIM द्वारे सिंक केलेल्या गटांना भूमिका नियुक्त करा. वापरकर्त्यांना त्यांच्या गट भूमिकांमधून परवानग्या वारशाने मिळतात.
मी माझ्या स्वतःच्या भूमिका तयार करू शकतो का?
होय. सानुकूल परवानग्यांसह भूमिका परिभाषित करण्यासाठी कस्टम भूमिका टॅबमधील नवीन भूमिका जोडा वापरा.
माझ्या वर्कस्पेससाठी RBAC सक्षम करण्यासाठी काय आवश्यक आहे?
अतिरिक्त काहीही नाही. हे अॅडमिन डॅशबोर्डमधील सर्व वर्कस्पेस अॅडमिनसाठी उपलब्ध आहे. गट तयार करा किंवा सिंक करा, त्यानंतर त्या गटांना भूमिका नियुक्त करा.
RBAC भूमिका, नियुक्त्या आणि डीफॉल्ट सेटिंग्जचे मूल्यमापन कसे करते?
वर्कस्पेस सेटिंग्ज पात्र परवानग्यांसाठी मूलभूत सेटिंग्ज देतात. सामान्य सानुकूल भूमिकेमध्ये:
डीफॉल्ट पर्यायाला वर्कस्पेस सेटिंग वारशाने मिळते.
चालू हा पर्याय स्पष्टपणे परवानगी देतो.
बंद हा पर्याय त्या भूमिकेद्वारे प्रवेश नाकारतो.
थेट आणि गट नियुक्त्यांद्वारे सदस्याला अनेक सामान्य भूमिका मिळू शकतात. या भूमिकांमधील परवानग्या एकत्रितपणे लागू होतात: कोणत्याही भूमिकेने स्पष्टपणे परवानगी दिल्यास किंवा सक्षम वर्कस्पेस सेटिंग वारशाने मिळवल्यास सदस्याचा प्रवेश कायम राहतो. बंद सेटिंग केवळ त्या भूमिकेद्वारे मिळणारा प्रवेश नाकारते. लागू असलेल्या प्रत्येक भूमिकेसाठी बंद सेट केले असल्यास प्रवेश नाकारला जातो. लागू असलेल्या सर्व सामान्य भूमिकांमध्ये डीफॉल्ट वापरले असल्यास वर्कस्पेस सेटिंग लागू होते.
लॉकडाउन मोड हा स्वतंत्रपणे प्रवेश रोखणारा मार्ग आहे. सामान्य भूमिकेने क्षमता मंजूर केली असली, तरी लॉकडाउन नियुक्ती ती मर्यादित करू शकते. सदस्याचा सीट प्रकार आणि योजना किंवा उत्पादनाच्या पात्रतेसंबंधी इतर आवश्यकता देखील लागू राहतात.
तुमच्या वर्कस्पेसमध्ये RBAC कसे कॉन्फिगर करावे
वर्कस्पेस सेटिंग्ज उघडा.
डाव्या पॅनेलमध्ये परवानग्या आणि भूमिका निवडा. वर्कस्पेसचे मालक आणि अधिकृत वर्कस्पेस प्रशासक या विभागात प्रवेश करू शकतात, पण केवळ मालकच सानुकूल भूमिका तयार करू, हटवू, नियुक्त करू किंवा त्यांची नियुक्ती रद्द करू शकतात.
सदस्यांच्या मूलभूत परवानग्यांचे पुनरावलोकन करण्यासाठी वर्कस्पेस टॅब उघडा.
पात्र परवानग्यांसाठी, सानुकूल भूमिका डीफॉल्ट वर सेट केल्यास तिला वर्कस्पेस सेटिंग वारशाने मिळते. चालू वर सेट केलेली भूमिका त्या भूमिकेद्वारे परवानगी देते. बंद वर सेट केलेली भूमिका त्या भूमिकेद्वारे प्रवेश नाकारते, पण नियुक्त केलेल्या दुसऱ्या भूमिकेने परवानगी दिल्यास किंवा ती वारशाने मिळवल्यास प्रवेश उपलब्ध राहतो.
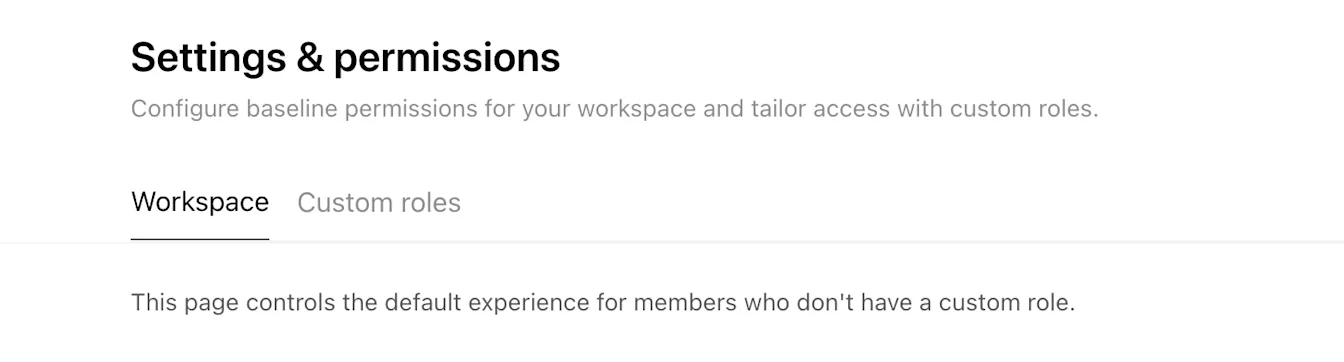
पृष्ठावर खाली जाताना पात्र परवानग्यांसाठी वर्कस्पेसची मूलभूत सेटिंग कॉन्फिगर करा.
सानुकूल भूमिका तयार करण्यासाठी:
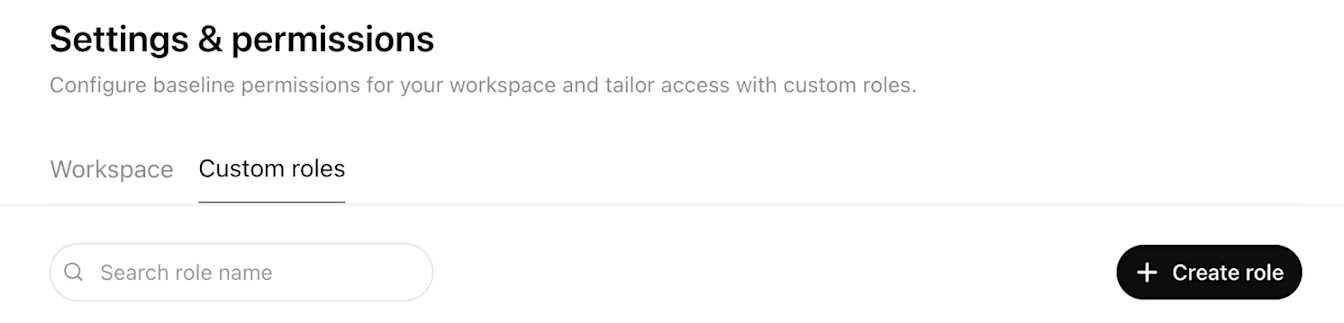
सानुकूल भूमिका टॅब उघडा.
भूमिका तयार करा निवडा.
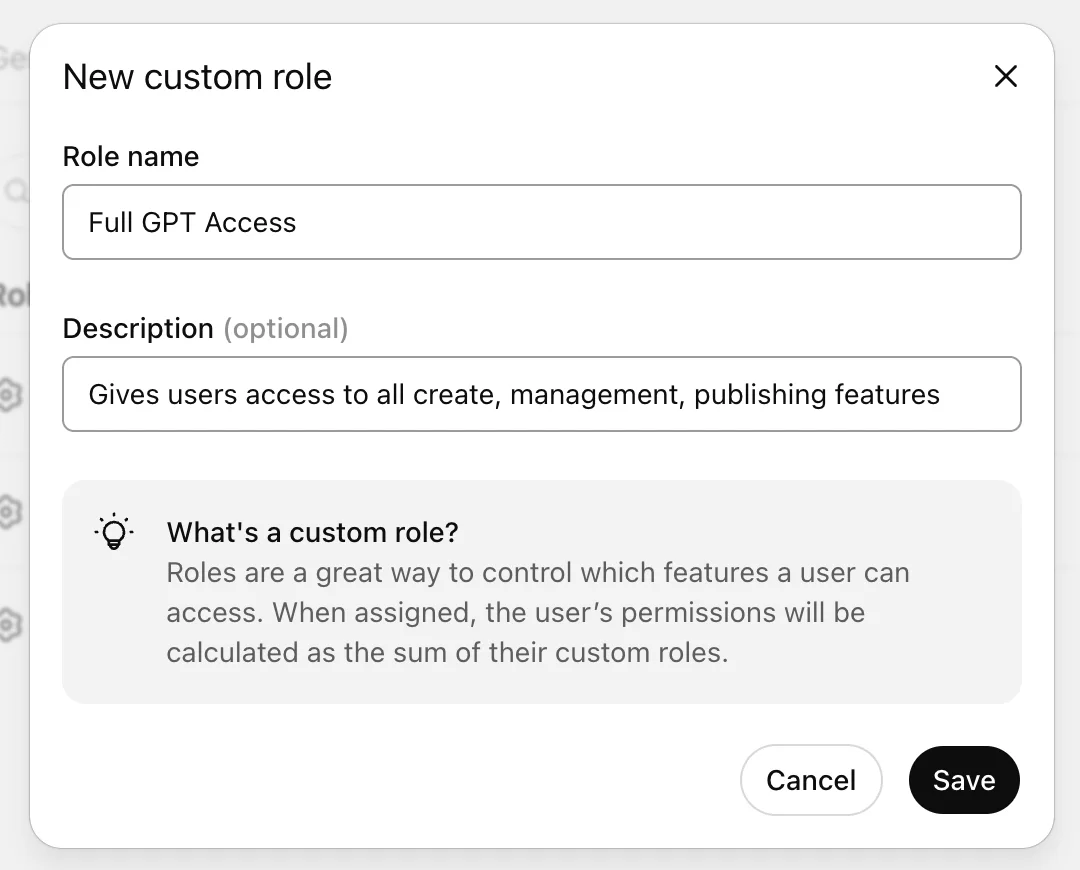
भूमिकेचे नाव आणि वर्णन प्रविष्ट करा.
जतन करा निवडा.
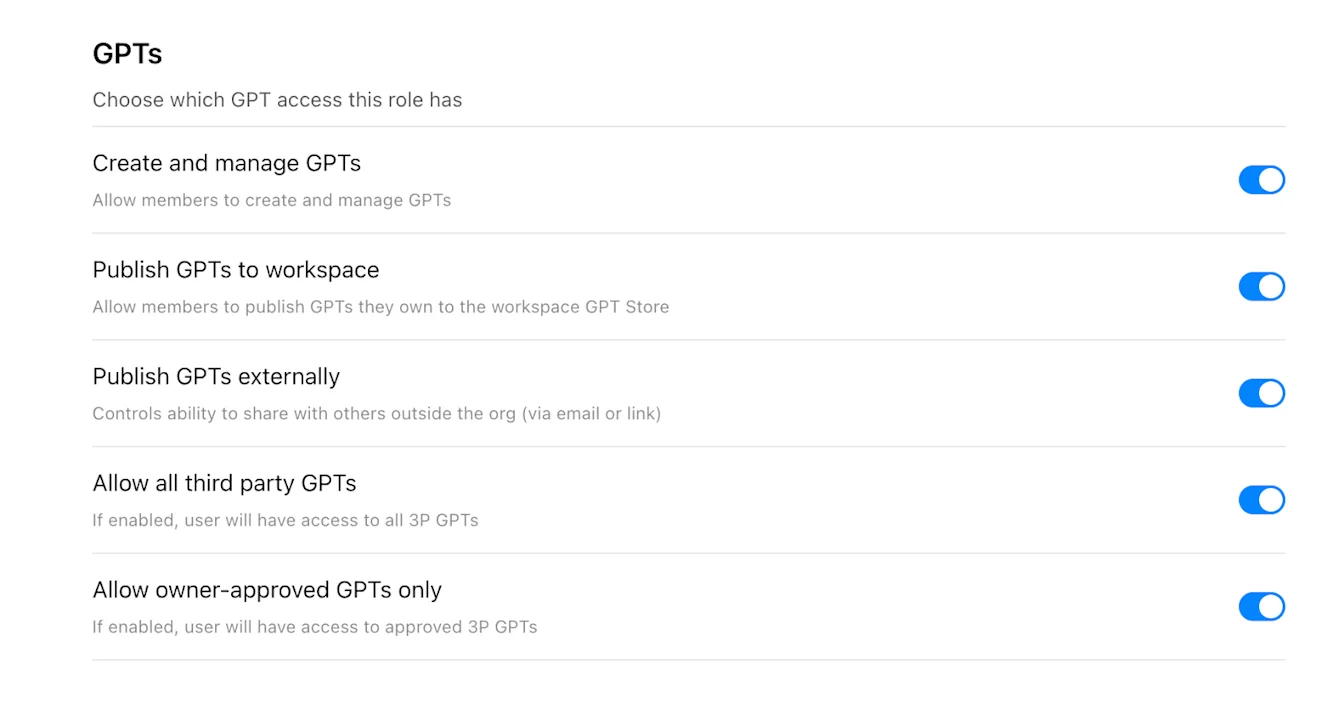
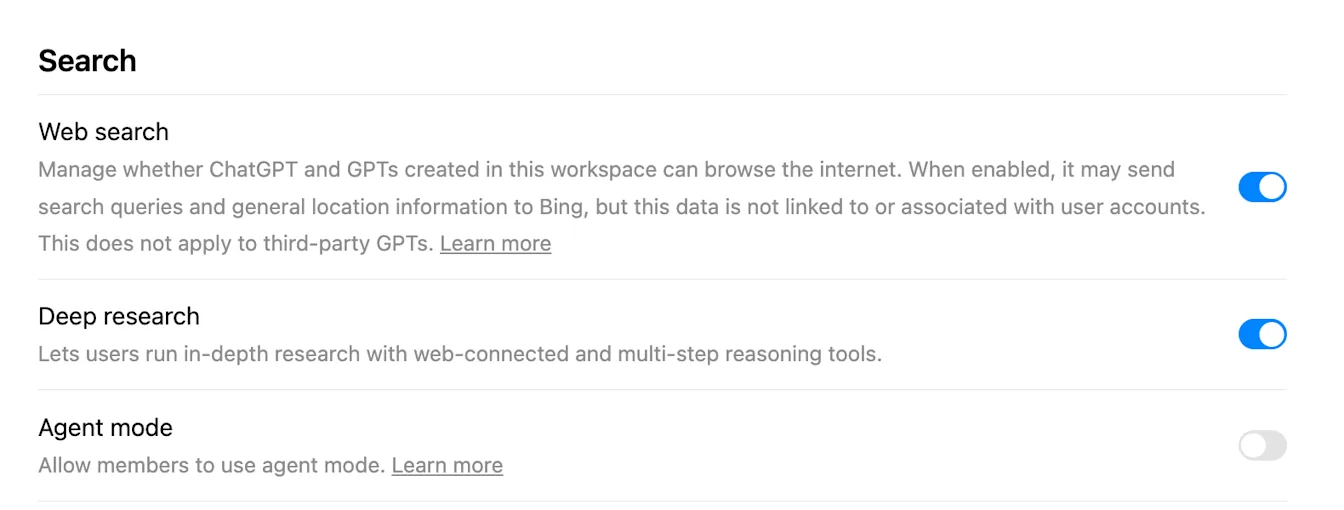
सानुकूल भूमिकेच्या परवानगी पृष्ठावर प्रत्येक पात्र परवानगीसाठी डीफॉल्ट, चालू किंवा बंद निवडा. दोन स्थिती असलेल्या परवानग्यांसाठी चालू किंवा बंद हे पर्याय वापरणे सुरू राहते.
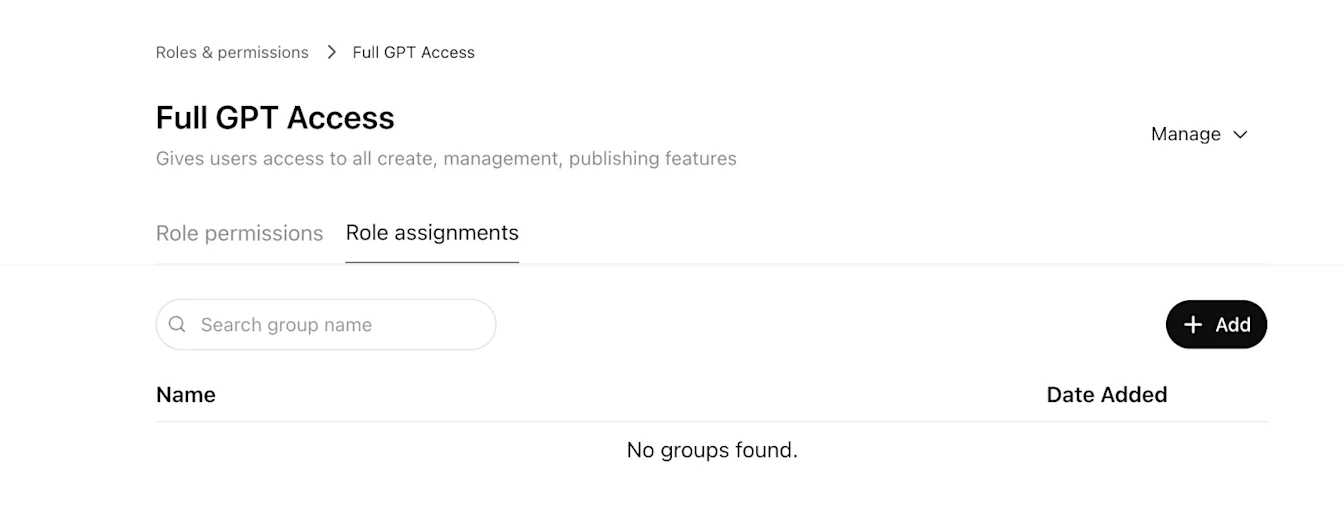
गटांना भूमिका नियुक्त करण्यासाठी:
सानुकूल भूमिकेच्या पृष्ठाच्या शीर्षस्थानी भूमिका नियुक्त्या उघडा.
+ जोडा निवडा.
एक किंवा अधिक गट निवडा.
पूर्ण निवडा.
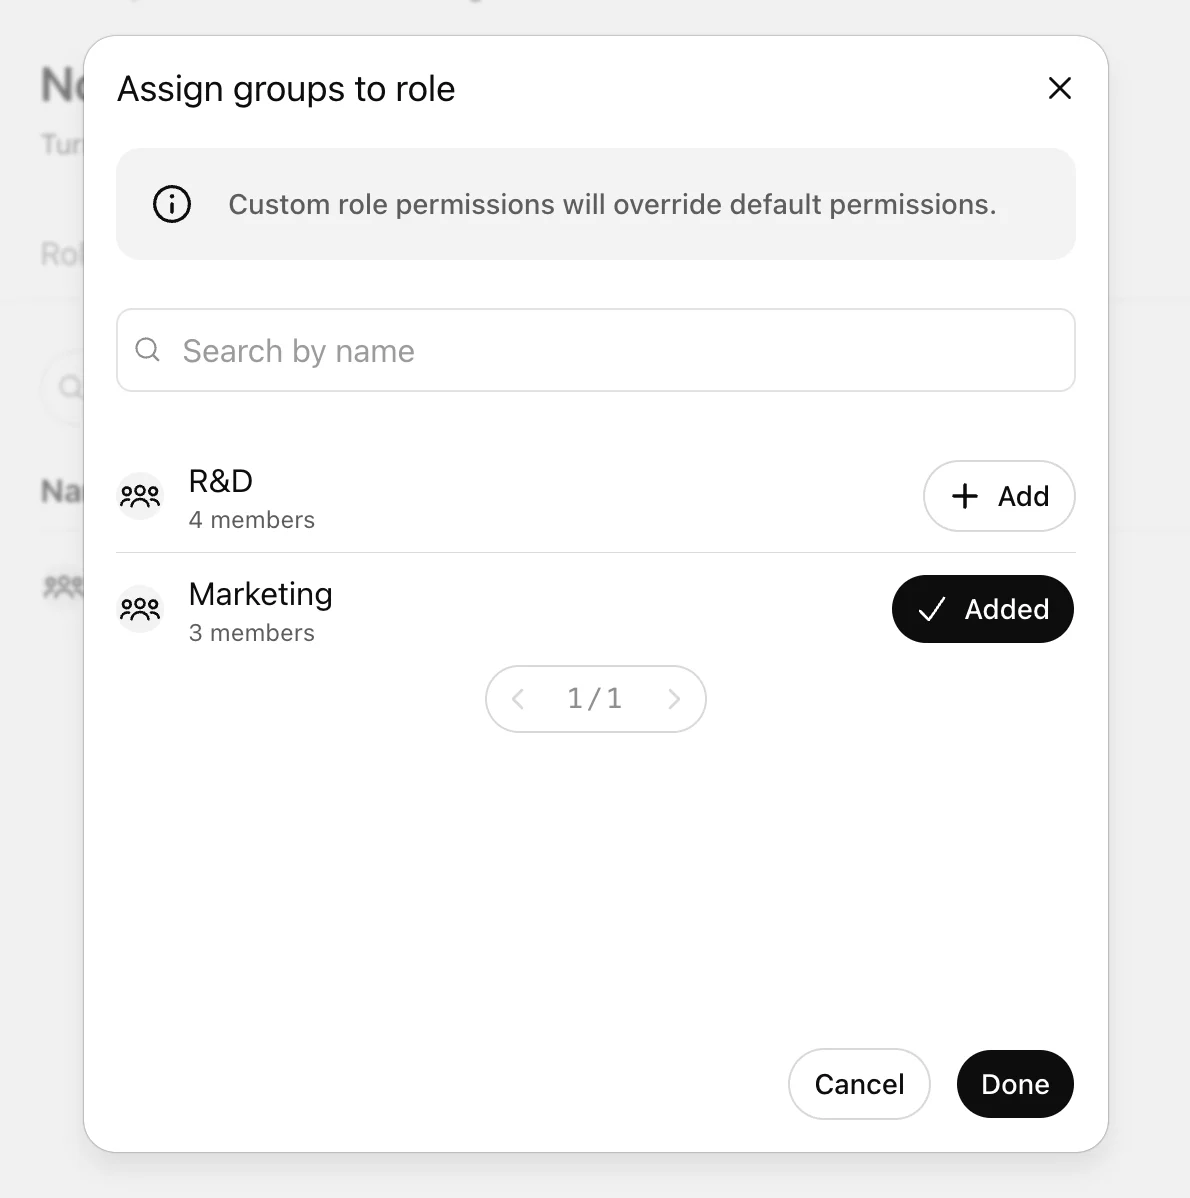
बदल लागू झाल्यानंतर गटातील सदस्यांना अद्ययावत परवानग्या मिळतात. बदल लागू होण्यासाठी कमाल 5 मिनिटे लागू शकतात.
उदाहरणे
एका सामान्य भूमिकेला वर्कस्पेसचे सेटिंग वारशाने मिळते
वेब शोधसाठी वर्कस्पेसचे सेटिंग चालू असल्यास आणि सदस्याची एकमेव सामान्य सानुकूल भूमिका डीफॉल्ट वापरत असल्यास, सदस्याला चालू हे सेटिंग वारशाने मिळते.
एक भूमिका बंद आणि दुसरी भूमिका सुरू आहे
एका सामान्य भूमिकेत वेब शोध बंद आणि दुसऱ्या सामान्य भूमिकेत तो सुरू केला असल्यास प्रवेश दिला जातो, कारण सामान्य भूमिकांमधील परवानग्या एकत्रितपणे लागू होतात.
लागू होणाऱ्या सर्व सामान्य भूमिका बंद आहेत
लागू होणाऱ्या सर्व सामान्य भूमिकांनी वेब शोध बंदवर सेट केला असल्यास, वर्कस्पेसचे मूलभूत सेटिंग चालू असले तरी सदस्याला सामान्य RBAC द्वारे प्रवेश मिळत नाही.
लॉकडाउन मोड लागू होतो
सामान्य भूमिका नेटवर्क वापरणाऱ्या क्षमतेला अनुमती देत असली, तरी सदस्याची लॉकडाउन मोड भूमिका ती क्षमता प्रतिबंधित करत असल्यास लॉकडाउन निर्बंध लागू होतो.
वारंवार विचारले जाणारे प्रश्न
RBAC साठी गट आवश्यक आहेत का?
नाही. गटांद्वारे भूमिका नियुक्त करता येतात. तसेच, समर्थित ठिकाणी थेट भूमिका नियुक्त करण्याचा पर्याय उपलब्ध आहे. मोठ्या प्रमाणावर प्रवेश व्यवस्थापित करण्यासाठी गट वापरण्याचीच शिफारस केली जाते.
RBAC मधील बदल लागू होण्यासाठी किती वेळ लागतो?
बदल लागू होण्यासाठी कमाल 5 मिनिटे लागू शकतात.
RBAC सदस्याच्या परवाना प्रकाराला अधिलिखित करते का?
नाही. सदस्याचा परवाना प्रकार आणि वर्कस्पेस योजनेनुसार मिळालेल्या प्रवेशाच्या मर्यादेत RBAC वैशिष्ट्यांच्या परवानग्या नियंत्रित करते.
एखाद्या परवानगीसाठी फक्त चालू आणि बंद हे पर्याय असल्यास काय होते?
काही नियंत्रणे डीफॉल्टला समर्थन देत नाहीत. त्या नियंत्रणांसाठी वर्कस्पेस आणि संबंधित भूमिका स्पष्टपणे चालू किंवा बंदवर कॉन्फिगर करा.