Ħarsa ġenerali
Il-Ġestjoni taċ-Ċwievet għall-Intrapriżi (EKM) tippermettilek tikkripta l-kontenut tiegħek bħala klijent f’OpenAI permezz ta’ ċwievet ġestiti mis-Sistema esterna ta’ Ġestjoni taċ-Ċwievet (KMS) tiegħek stess. Hija disponibbli kemm għal ChatGPT Enterprise kif ukoll għall-API.
OpenAI tappoġġja l-kriptaġġ biċ-ċavetta tiegħek stess (BYOK) b’kontijiet esterni f’AWS KMS, Google Cloud (GCP), Azure Key Vault, u Oracle Cloud Infrastructure (OCI) Vault.
Kif taħdem il-kriptazzjoni EKM ta’ OpenAI
Fluss ta’ Livell Għoli
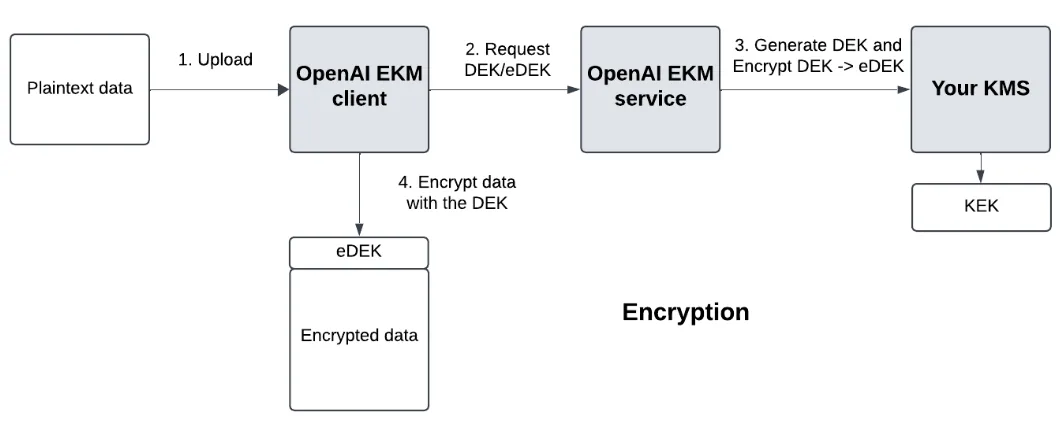
Niġġeneraw Data Encryption Key (DEK) għall-fornitur tal-cloud tiegħek.
Il-KMS tal-cloud tiegħek jimmaniġġja Key Encryption Key (KEK) prinċipali, jew maħżuna fil-cloud tiegħek jew esternament. L-implimentazzjoni tiddependi minnek.
Nitolbu kriptazzjoni tad-DEK mill-cloud tiegħek, biex niksbu encrypted DEK (eDEK). Jekk il-KEK tiegħek ikun maħżun esternament, il-cloud tiegħek sempliċement jagħmel pass żejjed lejn il-maħżen estern tiegħek, f’pass li huwa opak għal OpenAI.
Kriptaġġ
Waqt il-kriptaġġ, id-data tiegħek tiġi kriptata bid-DEK u l-eDEK tinħażen bħala metadata fil-fajl.
Dekriptazzjoni
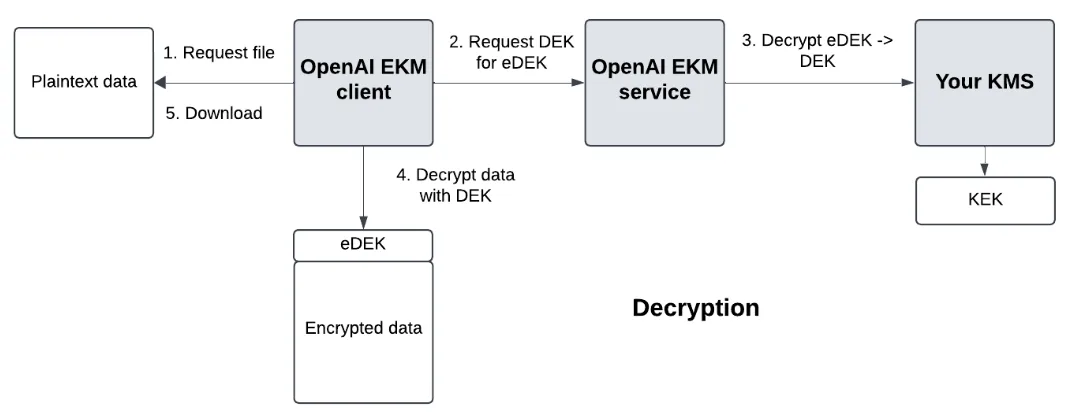
Meta ssir id-dekriptazzjoni, nitolbu li l-eDEK jiġi ddekriptat mill-KMS tal-cloud tiegħek f’DEK, u niddekriptaw id-data bid-DEK.
Termini ewlenin
Ċavetta tal-Kriptaġġ tad-Data (DEK) - iċ-ċavetta li tikkripta d-data tiegħek.
Ċavetta Kriptata tal-Kriptaġġ tad-Data (eDEK) - id-DEK kriptata, iġġenerata mill-KMS tiegħek
Ċavetta tal-Kriptaġġ taċ-Ċwievet (KEK) - iċ-ċavetta ewlenija li timmaniġġja int u li tikkripta DEK -> eDEK u tiddekripta eDEK -> DEK. Din iċ-ċavetta dejjem tibqa’ barra mis-sistemi ta’ OpenAI.
Rekwiżiti ta’ livell għoli għall-implimentazzjoni
Fil-pjattaforma tal-fornitur tal-cloud tiegħek
Oħloq ċavetta KMS permezz ta’ AWS, Azure, GCP, jew OCI Vault (għal proġetti API biss).
Oħloq politika personalizzata u limitata b’permessi Encrypt/Decrypt fuq il-KMS
Ikkonfigura l-aċċess ta’ OpenAI permezz ta’ politika ta’ fiduċja AWS, identità tal-workload GCP, prinċipal tas-servizz Azure, jew politika IAM ta’ OCI bejn it-tenancies.
Assenja lil OpenAI rwol bil-politika limitata biex taċċessa l-KMS tiegħek
Fil-pjattaformi ta’ OpenAI
ChatGPT Enterprise
Oħloq workspace sandbox ta’ ChatGPT għall-finijiet tal-ittestjar.
API
Irreġistra ċ-ċavetta tiegħek u oħloq proġett ta’ ttestjar permezz tal-API tal-Ġestjoni. Segwi l-gwida tal-integrazzjoni tal-fornitur tiegħek hawn taħt.
Funzjonijiet speċifiċi għall-fornitur
Għal AWS, OpenAI se:
Issejjaħ AssumeRole b’ExternalID
Għal GCP, OpenAI se:
Issejjaħ il-punt ta' tmiem STS tiegħek minn kont GCP ta’ OpenAI
Tuża t-token tal-aċċess GCP biex issejjaħ encrypt/decrypt fuq il-KMS tiegħek.
Għal Azure, OpenAI se:
Titlob token tal-aċċess għall-kaxxaforti tat-tenant Azure tiegħek
Tuża dak it-token tal-aċċess biex issejjaħ encrypt/decrypt fuq il-Key Vault tiegħek.
Għal OCI, OpenAI se:
Tuża l-identità OCI tal-produzzjoni tagħha biex tikkripta u tiddekripta biċ-ċavetta AES permessa mill-politika tiegħek bejn it-tenancies.
Informazzjoni li għandek bżonn mingħand OpenAI
Awtentikazzjoni
Ikollok bżonn tirrikonoxxi t-tokens tal-identità federata ta’ OpenAI għal AWS u GCP. Għal Azure, ikollok bżonn tirrikonoxxi l-ID tal-applikazzjoni ta’ OpenAI għar-reġistrazzjoni tal-app tagħha. Għal OCI, ikollok bżonn tirrikonoxxi t-tenancy ta’ OpenAI u l-grupp EKM tal-produzzjoni tagħha.
Sommarju tal-parametri tal-awtentikazzjoni
| Prinċipal AWS ta’ OpenAI | arn:aws:iam::790389265272:role/EnterpriseKeyManagement |
| ID tal-kont tas-servizz GCP ta’ OpenAI | 105900137572174660365 |
| ID tal-applikazzjoni Azure ta’ OpenAI | 20a14814-5ab7-4612-a671-1382b412bf93 |
| Tenancy OCI ta’ OpenAI | ocid1.tenancy.oc1..aaaaaaaa4kzwe5jdr4gsxft7dfnwbnp3aozhxeskabsqo7czdkbp6fkh3uha |
| Grupp EKM tal-produzzjoni OCI ta’ OpenAI | ocid1.group.oc1..aaaaaaaaerxukyeaxwqtbsxasnp54mem3sfgyokzdk7s27o7yvepluynxi5q |
Informazzjoni meħtieġa waqt l-implimentazzjoni skont il-fornitur tal-cloud tiegħek
Għal AWS, ikkonfigura politika ta’ fiduċja li tirrikonoxxi l-prinċipal AWS ta’ OpenAI elenkat hawn fuq.
Għal GCP, ikkonfigura identità tal-workload li tirrikonoxxi l-kont tas-servizz GCP ta’ OpenAI elenkat hawn fuq.
Għal Azure, oħloq prinċipal tas-servizz fit-tenant Azure tiegħek għar-reġistrazzjoni tal-app ta’ OpenAI:
Uża l-ID tal-klijent tal-applikazzjoni ta’ OpenAI:
20a14814-5ab7-4612-a671-1382b412bf93.Oħloq il-prinċipal tas-servizz billi tibgħat talba POST lill-punt ta' tmiem servicePrincipals ta’ Microsoft Graph.
Għal OCI, agħti aċċess lil dan il-grupp tal-produzzjoni mit-tenancy ta’ OpenAI permezz ta’ politika limitata għar-riżorsi tiegħek. Għall-politika, ara: Konfigurazzjoni ta’ OCI Vault għall-Ġestjoni taċ-Ċwievet għall-Intrapriżi.
Awtorizzazzjoni
Ikollok bżonn toħloq politika li tippermetti lill-identità ta’ OpenAI tikseb aċċess limitat għall-KMS tiegħek.
| AWS | GCP | Azure | OCI |
| kms:Decryptkms:Encrypt | cloudkms.cryptoKeyVersions.useToDecryptcloudkms.cryptoKeyVersions.useToEncrypt | Microsoft.KeyVault/vaults/keys/encrypt/actionMicrosoft.KeyVault/vaults/keys/decrypt/action | VAULT_READKEY_READKEY_ENCRYPTKEY_DECRYPTIllimita l-ambitu għall-OCIDs sħaħ tal-kaxxaforti u taċ-ċavetta AES. |
Oħrajn
F’Azure, għal Key type (algoritmu ta’ kriptaġġ taċ-ċavetta) agħżel RSA, mhux EC.
Informazzjoni li OpenAI teħtieġ mingħandek
Segwi l-istruzzjonijiet f’dan id-dokument biex tirreġistra l-KMS tiegħek ma’ OpenAI. Hawn sommarju tal-parametri li jkollok bżonn tipprovdi.
| AWS | GCP | Azure | OCI | |
| Relatati mal-awtentikazzjoni | ID tat-tenant | |||
| Relatati mal-KMS | ARN tal-KMS - (eżempju: arn:aws:kms:REGION:ACCOUNT_NUMBER:key:KEY_UUID) | ID tal-proġett KMS (eżempju: adjective-noun-12345) Isem il-ġabra taċ-ċwievet tal-KMS Isem iċ-ċavetta tal-KMS Post iċ-ċavetta tal-KMS (eżempju: us-east1) | URI tal-kaxxaforti (eżempju: https://your-vault-name.vault.azure.net/) Isem iċ-ċavetta | Isem sħiħ ir-reġjun (eżempju: us-ashburn-1)OCID sħiħ tal-kaxxafortiOCID sħiħ taċ-ċavetta AES-256 |
Għal OCI, iċ-ċavetta jrid ikollha tag b’forma libera openai_organization_id li l-valur tagħha jaqbel mal-ID tal-Organizzazzjoni tiegħek f’OpenAI. Irreġistraha b’type: "oci" u purpose: "ekm". Tinkludix key_version_ocid.
Wara li tirreġistra l-KMS tiegħek ma’ OpenAI, kompli segwi l-istruzzjonijiet fid-dokument biex tattiva l-konfigurazzjoni EKM tiegħek fuq proġett API. Oħloq proġett ġdid tal-API ta’ OpenAI għall-ittestjar.
Gwidi ta’ implimentazzjoni speċifiċi għall-fornitur
Għal gwida pass pass, ara l-links korrispondenti hawn taħt. Innota li dawn jiffukaw fuq ir-rekwiżiti tal-integrazzjoni ma’ OpenAI, u mhumiex maħsuba bħala gwida komprensiva għall-ambjent kollu tiegħek
Karatteristiċi mhux appoġġjati jekk EKM ikun attivat
Il-karatteristiċi li ġejjin mhumiex disponibbli jekk EKM ikun attivat:
Karatteristiċi li mhumiex ġeneralment disponibbli, inklużi karatteristiċi f’beta jew alpha.