
Oversikt
System for Cross-domain Identity Management (SCIM) synkroniserer brukere og grupper fra identitetsleverandøren. SCIM administrerer klargjøring, mens enkel pålogging (SSO) styrer hvordan brukerne autentiseres. Du kan konfigurere SCIM uavhengig av SSO.
Kontroller tilgjengeligheten og velg omfang for klargjøringen
Alternativene avhenger av produktene, abonnementet, eksisterende katalogtilkoblinger og administratorrollen din.
| SCIM-omfang | Kvalifiserte produkter eller abonnementer | Påkrevd administrator | Hvor det administreres |
|---|---|---|---|
| Hele leietakeren | Kvalifiserte leietakere, inkludert leietakere som bare bruker Ads, kan tildele støttede ChatGPT-arbeidsområder og annonsekontoer. Enterprise- og Edu-leietakere kan også tildele organisasjoner på API-plattformen. | global administrator | Administrasjonskonsollen. |
| ChatGPT-arbeidsområde | Kvalifiserte ChatGPT Enterprise- eller ChatGPT Edu-arbeidsområder. | eier av arbeidsområdet | Det valgte arbeidsområdet. |
| API-organisasjon | Kvalifiserte API-organisasjoner med et støttet Custom- eller Unlimited-faktureringsabonnement. | eier av API-organisasjonen | API-plattformen. |
| Ikke tilgjengelig | Frittstående ChatGPT Business- og ChatGPT for Teachers-abonnementer. Bruk en annen støttet innføringsmetode. | eier eller administrator av arbeidsområdet | Det aktuelle ChatGPT-arbeidsområdet. |
Et frittstående ChatGPT Business-abonnement og ChatGPT for Teachers inkluderer ikke SCIM. SCIM for hele leietakeren krever minst ett bekreftet domene og et kvalifisert ChatGPT Enterprise-arbeidsområde, ChatGPT Edu-arbeidsområde eller en annonsekonto. Et Business-arbeidsområde kan bare inkluderes når den samme leietakeren også har et kvalifisert ChatGPT Enterprise-arbeidsområde, og Business-arbeidsområdet er tilgjengelig under Produkttilgang. Automatisk opprettelse av kontoer er atskilt fra SCIM, krever ikke SSO og synkroniserer ikke katalogbrukere og -grupper.
Du finner mer informasjon om oppsett av ChatGPT Business-arbeidsområder og abonnementsgrenser her: Konfigurere enkel pålogging for ChatGPT Business.
For ansatte som allerede bruker en personlig ChatGPT-konto, se: Innføring for ansatte med eksisterende ChatGPT-kontoer.
Velg SCIM for hele leieren eller på produktnivå
SCIM for hele leieren kan klargjøre støttede ChatGPT-arbeidsområder og annonsekontoer. Enterprise- og Edu-leiere kan også klargjøre API-organisasjoner gjennom synkroniserte gruppetildelinger. Eksisterende tilkoblinger på produktnivå fortsetter å administrere ett kvalifisert ChatGPT-arbeidsområde eller én kvalifisert API-organisasjon.
Hvis ChatGPT-arbeidsområdet ditt tilbyr et valg:
Bruk SCIM bare for dette arbeidsområdet oppretter en tilkobling som er spesifikk for arbeidsområdet.
Behold muligheten til å utvide på tvers av produkter åpner oppsettet for hele leieren i administrasjonskonsollen.
Du trenger ikke å erstatte en eksisterende SCIM-tilkobling på produktnivå for å bruke administrasjonskonsollen. SCIM-tilkoblinger for hele leieren og på produktnivå kan begge være aktivert. Du kan imidlertid ikke endre en tildeling under Produkttilgang på leiernivå for et ChatGPT-arbeidsområde eller en API-organisasjon så lenge ressursen har SCIM på produktnivå aktivert. Koordiner eventuell migrering med kundeteamet ditt hos OpenAI før du endrer en fungerende tilkobling.
Gå gjennom eksisterende brukere, grupper, produkttildelinger og roller før du endrer omfanget. Koordiner eventuell migrering med kundeteamet ditt hos OpenAI. Ikke slett en fungerende tilkobling for å rette en oppsettsfeil.
SCIM for hele leieren kan synkronisere en administrert brukers primære e-postadresse med brukerens eksisterende OpenAI-konto når både det nåværende og det nye e-postdomenet er verifisert for leieren som katalogen tilhører.
Koble til en leierkatalog
En global administrator kan bruke administrasjonskonsollen til å koble til en felles katalog for hele leieren for kvalifiserte Enterprise- eller Edu-arbeidsområder og annonsekontoer. Enterprise- og Edu-leiere kan også bruke denne katalogen til å tildele synkroniserte grupper til API-organisasjoner. Før du begynner, må du verifisere minst ett domene for den samme leieren. Enkeltstående annonsekontoer har ikke egne SCIM-kataloger.
Logg på administrasjonskonsollen som global administrator.
Velg riktig OpenAI-leier og åpne Globale innstillinger.
Velg Tilgang, og åpne deretter Katalog.
Velg Aktiver katalogsynkronisering (SCIM).
Konfigurer applikasjonen hos identitetsleverandøren med verdiene som vises for denne leieren.
Tildel én eller to pilotgrupper eller -brukere med tydelige navn hos identitetsleverandøren.
Gå tilbake til Katalog og kontroller at tilkoblingen får statusen Aktiv.
Det første oppsettet kan ta opptil 5 minutter. Hvis oppsettet ikke er fullført, velger du Fortsett oppsett. Velg Avbryt oppsett bare hvis du vil forkaste den uferdige tilkoblingen.
Se gjennom tilkoblingsstatusen og nylige kataloghendelser for å kontrollere tilkoblingen eller undersøke hvorfor en bruker eller gruppe mangler. For å se gjennom gruppetildelinger åpner du Administrer katalog og velger Administrer produkttilgang.
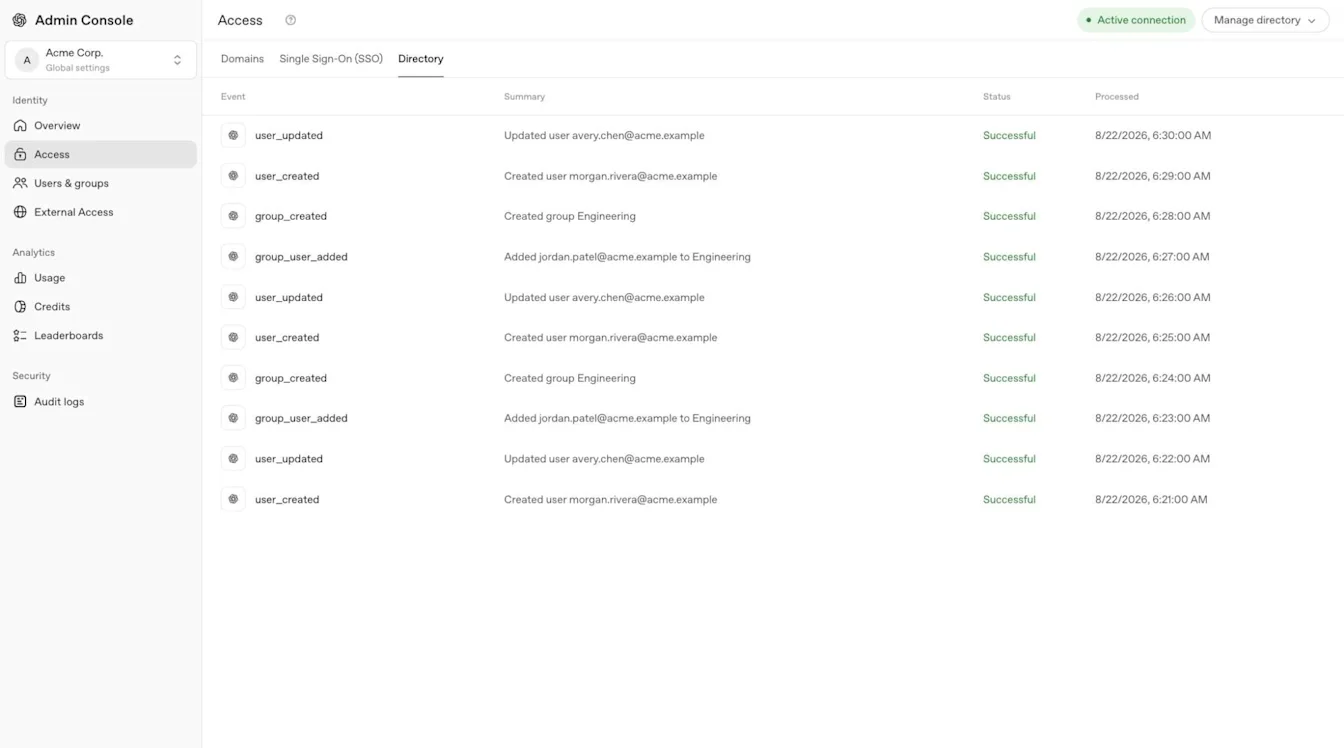
Avhengig av identitetsleverandøren kan SSO og SCIM dele én applikasjon eller kreve separate applikasjoner. Følg instruksjonene for den aktuelle leverandøren, og ikke gjenbruk tilkoblingsverdier fra et annet arbeidsområde eller en annen API-organisasjon.
Støttede integrasjoner kan omfatte Okta, Microsoft Entra ID, Google Workspace, PingFederate, OneLogin og Rippling. Ytterligere tilpassede SCIM- eller SFTP-baserte alternativer avhenger av hvilke integrasjoner som er tilgjengelige for leieren din.
Koble til en katalog for et ChatGPT-arbeidsområde
Logg på som eier av et kvalifisert Enterprise- eller Edu-arbeidsområde.
Åpne Innstillinger for arbeidsområdet, og velg deretter Identitet og tilgang.
Finn Katalogsynkronisering (SCIM), og velg Aktiver katalogsynkronisering.
Hvis du får et valg, velger du Bruk SCIM bare for dette arbeidsområdet.
Fullfør det leverandørspesifikke oppsettet, og tildel de aktuelle brukerne eller gruppene.
Bekreft at synkroniserte brukere eller grupper vises i det valgte arbeidsområdet.
Hvis katalogkontrollene i arbeidsområdet er skrivebeskyttet, velger du Cloud Console ↗ når alternativet vises, og ber en global administrator administrere tilkoblingen for hele leieren i administrasjonskonsollen.
Koble til en API-organisasjonskatalog på produktnivå
Logg på API-plattformen som eier av en kvalifisert API-organisasjon.
Velg riktig API-organisasjon, og åpne innstillingene for Identitet.
Start det tilgjengelige oppsettet for katalogsynkronisering.
Konfigurer identitetsleverandørens program med verdiene for den aktuelle API-organisasjonen.
Tilordne de aktuelle brukerne eller gruppene hos identitetsleverandøren.
Bekreft at inviterte brukere blir med i riktig API-organisasjon.
Disse trinnene konfigurerer en API SCIM-tilkobling på produktnivå på API-plattformen. For SCIM for hele leietakeren tilordner du synkroniserte grupper til API-organisasjoner gjennom Produkttilgang i administrasjonskonsollen. Hvis innstillingene for API-identitet ikke er tilgjengelige, ber du eieren av API-organisasjonen eller OpenAI-kontoteamet om å bekrefte kvalifiseringen og oppsettet.
Medlemmer, prosjekter, fakturering og API-spesifikke roller for API-organisasjonen administreres fortsatt på API-plattformen.
SCIM for API-organisasjoner kan også synkronisere grupper fra identitetsleverandøren. Administrer disse gruppene og tilordne støttede API-roller på API-plattformen.
Tilordne synkroniserte grupper og produkttilgang
Åpne leietakerens Globale innstillinger i administrasjonskonsollen, og velg deretter Brukere og grupper > SCIM Grupper.
Velg den synkroniserte gruppen.
Under Produkttilgang velger du Konfigurer tilgang eller åpner den eksisterende tildelingen.
Velg et støttet ChatGPT-arbeidsområde, en API-organisasjon eller en annonsekonto.
Gå gjennom ressursen, eksisterende tildelinger og tilgjengelig rolleinformasjon.
Velg Lagre.
Åpne det valgte arbeidsområdet eller den valgte annonsekontoen, eller kontroller API-gruppen på API-plattformen. Bekreft at gruppen vises. Hvis et nytt medlem mangler i ChatGPT-arbeidsområdet, kontrollerer du ventende invitasjoner.
Når en synkronisert gruppe tilordnes et ChatGPT-arbeidsområde, opprettes en tilsvarende arbeidsområdegruppe. Hvis en person ikke allerede er medlem av arbeidsområdet, oppretter OpenAI en invitasjon med rollen Medlem.
Personen blir med i arbeidsområdegruppen etter å ha godtatt invitasjonen. Avhengig av innstillingene for arbeidsområdet blir det kanskje ikke sendt noen e-post for invitasjonen. Eksisterende medlemmer av arbeidsområdet beholder gjeldende rolle og plasstype.
Du kan tilordne den samme synkroniserte gruppen til flere støttede ChatGPT-arbeidsområder, API-organisasjoner og annonsekontoer. Tilordne hver ressurs separat. Tilgang til én ressurs gir ikke tilgang til en annen.
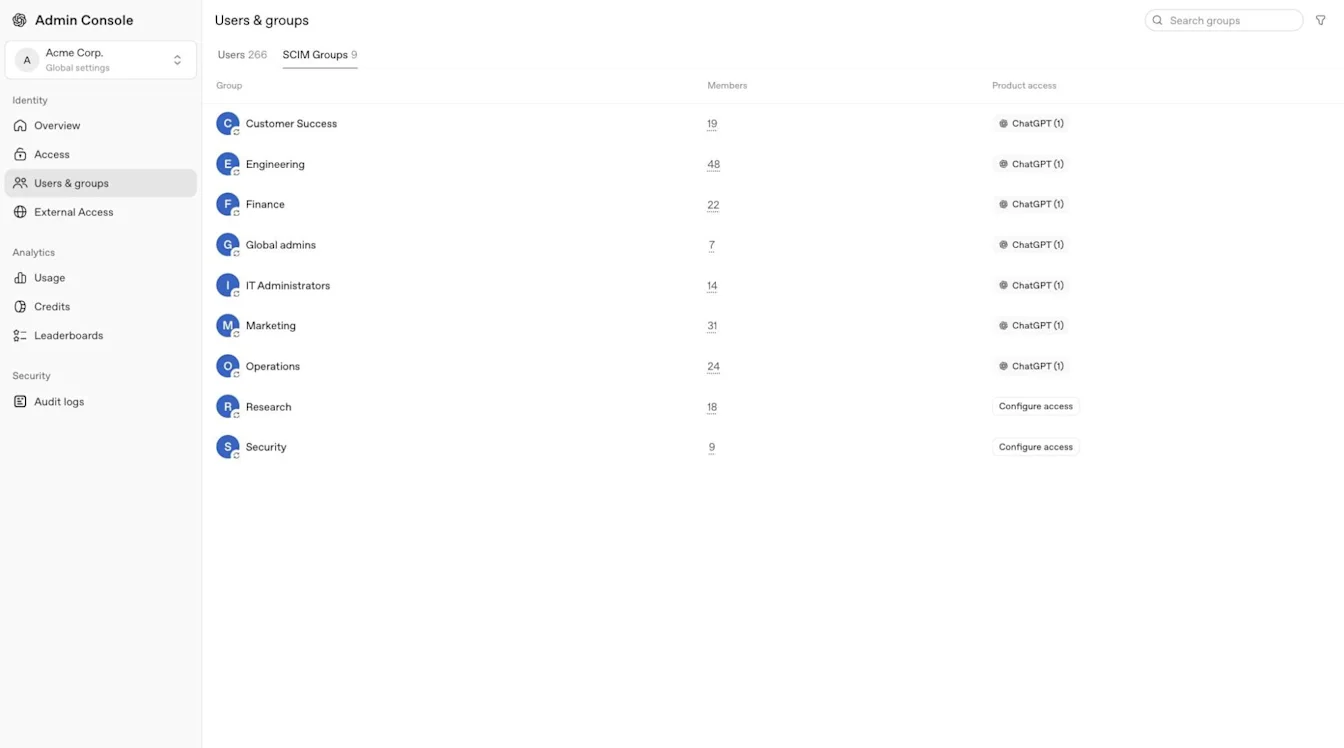
Redigeringsverktøyet for Produkttilgang støtter ChatGPT-arbeidsområder og annonsekontoer samt API-organisasjoner for Enterprise- og Edu-leietakere. Det tilordner ikke rollen som eier av ChatGPT-arbeidsområdet eller egendefinerte roller i ChatGPT-arbeidsområdet. Gå gjennom rollene for annonsekontoen i den valgte kontoen, og konfigurer egendefinerte roller i det valgte ChatGPT-arbeidsområdet.
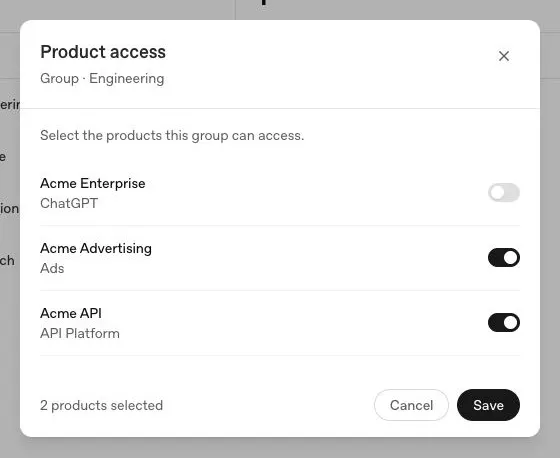
Gå gjennom eksisterende tillatelser før du utvider tilgangen. En synkronisert gruppe kan allerede ha tilgang til et ChatGPT-arbeidsområde, en API-organisasjon eller en annonsekonto. Bruk rollen med færrest nødvendige rettigheter, og be en global administrator undersøke uventet tilgang.
Når du gir en synkronisert gruppe tilgang til en annonsekonto gjennom Produkttilgang, er den opprinnelige kontorollen Medlem. Gå gjennom den kontospesifikke rollen, og bruk tilgangen med færrest nødvendige rettigheter.
Du finner mer informasjon om Ads-spesifikke tillatelser her: Administrere identitet og tilgang for Ads Manager.
Administrer tilgang til API-organisasjoner
Når du tilordner en synkronisert gruppe til en API-organisasjon, legges brukerne direkte til uten at de må godta en invitasjon. SCIM oppretter manglende organisasjonsmedlemskap og overtar kvalifiserte eksisterende medlemskap. Eksisterende medlemmer beholder organisasjonsrollen sin.
OpenAI oppretter en separat SCIM-administrert gruppe i API-organisasjonen. En eksisterende manuell API-gruppe med samme navn forblir separat. Administrer medlemskapet i den synkroniserte gruppen hos identitetsleverandøren, og kontroller den tilsvarende gruppen på API-plattformen.
SCIM administrerer medlemskapene systemet oppretter eller overtar. Hvis den siste kvalifiserende gruppetildelingen fjernes, kan et organisasjonsmedlemskap bli fjernet, også et som opprinnelig ble lagt til manuelt. En annen kvalifiserende tildeling kan bevare tilgangen. Manuelle medlemskap som SCIM ikke har overtatt, administreres fortsatt separat.
En tildeling til en API-organisasjon gir ikke tilgang til alle API-prosjekter. Gå gjennom prosjektmedlemskap og tillatelser separat på API-plattformen. Test med en liten gruppe, og gå gjennom eksisterende medlemskap før du tildeler tilgang.
Administrer brukeroppføringer, invitasjoner og grupper
En synkronisert katalogoppføring gir ikke automatisk tilgang til alle ChatGPT-arbeidsområder, API-organisasjoner eller annonsekontoer. Produktmedlemskap, gruppetildeling, påloggingsregler og produktspesifikke roller gjelder fortsatt.
Finn samsvar med eksisterende brukere
Klargjøringen finner en tilsvarende eksisterende OpenAI-konto ved hjelp av jobb-e-postadressen som er konfigurert for kontoen. Kontroller at e-postadressen hos identitetsleverandøren, invitasjonsadressen og den tiltenkte OpenAI-kontoen identifiserer samme person. Konfigurer identitetsleverandøren til å sende nøyaktig én primær e-postadresse for hver bruker.
Hvis en eksisterende bruker eller gruppe i leieren samsvarer med en synkronisert katalogoppføring, kan brukeren eller gruppen bli administrert av identitetsleverandøren. Eksisterende manuelt opprettede invitasjoner og medlemskap i ChatGPT-arbeidsområder blir ikke automatisk SCIM-administrerte.
Et eksisterende medlem av arbeidsområdet kan bli med i en synkronisert arbeidsområdegruppe uten at medlemmets eksisterende medlemskap, rolle eller lisenstype endres. Fjern manuelt tildelt tilgang til arbeidsområdet separat når brukere slutter.
Oppdater en administrert e-postadresse
SCIM for hele leieren kan oppdatere den primære e-postadressen på en brukers eksisterende OpenAI-konto. Brukeren må allerede være synkronisert gjennom katalogen til den aktuelle leieren. Både det nåværende og det nye e-postdomenet må være verifisert for leieren som administrerer katalogen. Du kan endre en adresse innenfor ett verifisert domene eller mellom to domener som er verifisert for den aktuelle leieren. En sekundær e-postadresse eller et alias erstatter ikke den primære e-postadressen som brukes til synkronisering.
Før du gjør endringen, må du kontrollere at den nye adressen ikke tilhører en annen OpenAI-konto. Hvis den gjør det, må du stoppe og kontakte OpenAIs kundestøtte.
Kontroller at den eksisterende synkroniserte brukeren er knyttet til riktig OpenAI-konto.
Be en global administrator om å bekrefte at begge e-postdomenene er verifisert for leieren som katalogen tilhører.
Oppdater den primære e-postadressen til den eksisterende brukeren hos identitetsleverandøren. Behold den eksisterende katalogoppføringen og send nøyaktig én primær e-postadresse.
Hvis brukeren logger på via SSO, må du oppdatere påloggingstilordningen slik at den bruker samme adresse.
Vent til synkroniseringen er fullført, og kontroller at den eksisterende OpenAI-kontoen viser den nye e-postadressen.
Be brukeren om å logge på igjen med den oppdaterte adressen og påloggingsmetoden som produktet krever. Kontroller deretter at brukeren har tilgang til produktet.
Endringen av e-postadressen oppdaterer den eksisterende kontoen og logger brukeren ut. Den slår ikke sammen separate OpenAI-kontoer. Endringer av e-postadresse via SCIM for hele leieren er fortsatt underlagt kvalifikasjonskrav for kontoen og grenser for e-postendringer.
OpenAIs kundestøtte kan ikke manuelt endre e-postadressen til en konto som administreres gjennom SCIM for hele leieren.
En kvalifisert SCIM-tilkobling på ChatGPT-arbeidsområdenivå kan oppdatere e-postadressen til et SCIM-administrert medlem som har godtatt invitasjonen, når e-postendringer er aktivert for arbeidsområdet. Både det nåværende og det nye e-postdomenet må være verifisert for samme arbeidsområde og leieren det tilhører. Den nye adressen må ikke være knyttet til en annen OpenAI-konto, og SSO-tilordningen må bruke den oppdaterte adressen. Oppdater den eksisterende SCIM-brukeren, og test med én konto først.
SCIM på produktnivå for API-organisasjoner støtter foreløpig ikke endring av e-postadressen til en eksisterende OpenAI-konto.
Hvis en synkronisert invitasjon bruker en utdatert e-postadresse, eller en e-postoppdatering ikke når riktig konto, må du ikke slette kontoen, fjerne og opprette katalogoppføringen på nytt, invitere den nye adressen som erstatning eller koble fra katalogen. Disse handlingene kan opprette en separat OpenAI-konto, mens eksisterende prosjekter, agenter og samtalehistorikk forblir knyttet til den opprinnelige kontoen. Be administratoren om å kontrollere den eksisterende katalogoppføringen, den primære e-postadressen, domeneverifiseringen og det siste synkroniseringsresultatet. Kontakt OpenAIs kundestøtte hvis oppføringene ikke samsvarer, det oppstår en kontokonflikt, eller oppdateringen fortsatt er blokkert.
Forstå invitasjoner og automatisk kontooppretting
En nylig klargjort ChatGPT-bruker, eller en bruker som er klargjort gjennom en SCIM-tilkobling for API på produktnivå, må kanskje godta en invitasjon før vedkommende får tilgang til produktet. SCIM for hele leieren legger brukere direkte til i tildelte API-organisasjoner uten at de må godta en invitasjon. Noen SCIM-flyter oppretter en ventende invitasjon uten å sende en e-post. Et eksisterende medlem av et ChatGPT-arbeidsområde får ikke en ny invitasjon til arbeidsområdet når den tilsvarende brukeren i leieren blir SCIM-administrert.
Be en eier av arbeidsområdet om å gå gjennom ventende invitasjoner. For en manuell invitasjon kan eieren velge Send invitasjon på nytt der dette er tilgjengelig. SCIM-administrerte invitasjoner kan ikke sendes på nytt direkte. Et API kan returnere 409 scim_managed_resource. Hvis Inviter medlem er tilgjengelig, kan eieren angi den samme e-postadressen på nytt uten å endre eksisterende rolle eller lisenstype. Kontakt OpenAIs kundestøtte hvis invitasjonen fortsatt er blokkert.
Automatisk kontooppretting kan legge til kvalifiserte ChatGPT-brukere når de logger på med en e-postadresse fra et verifisert domene. Dette er uavhengig av SCIM og krever ikke SSO. Hvis arbeidsområdet krever SSO, må ansatte fortsatt bruke det for å logge på.
Før du konfigurerer SCIM, bør du gå gjennom innstillingen for automatisk kontooppretting i hvert arbeidsområde. Innstillingen kan allerede være aktivert når du oppretter et arbeidsområde. Slå den av hvis du planlegger å administrere tilgang gjennom SCIM. Brukere som legges til gjennom automatisk kontooppretting, er ikke nødvendigvis SCIM-administrerte. Å fjerne dem fra identitetsleverandøren fjerner derfor ikke nødvendigvis tilgangen deres til produktet. Gå gjennom lisensbruken, fjern ikke-administrerte brukere separat, og kontroller alle tilgangsveier når brukere slutter.
For standardinnstillinger og kontroller for arbeidsområder, se: Administrere leieren i administrasjonskonsollen.
Administrer gruppeeierskap, roller og synlighet
Administrer medlemskap i synkroniserte grupper hos identitetsleverandøren. Administratorer for arbeidsområdet kan vedlikeholde separate, manuelt administrerte grupper.
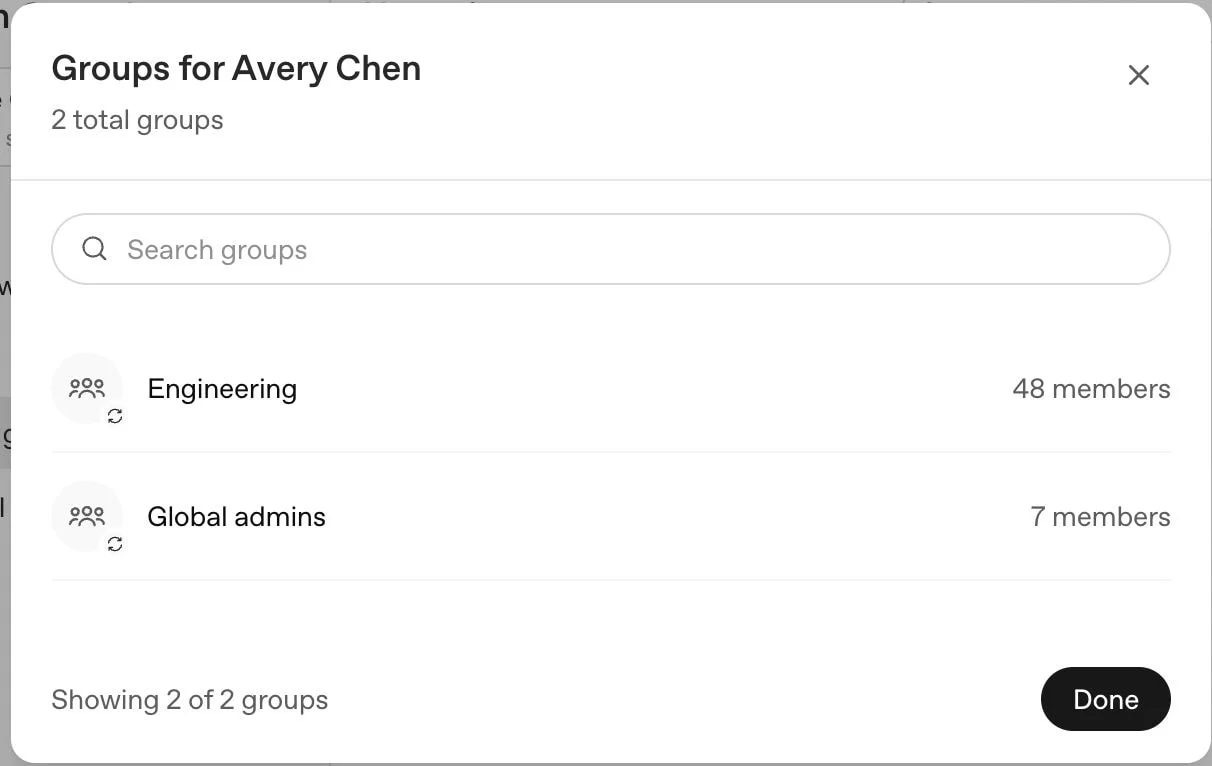
Når et ChatGPT-arbeidsområde migreres til SCIM for hele leietakeren, kan en eksisterende arbeidsområdegruppe tas over hvis navnet samsvarer nøyaktig med den synkroniserte gruppen. Gå gjennom dupliserte gruppenavn og eksisterende medlemmer sammen med OpenAI-kontoteamet før du tildeler tilgang. Denne ChatGPT-virkemåten gjelder ikke for manuelle API-grupper.
Hvis du gir nytt navn til en synkronisert gruppe hos identitetsleverandøren, får den tilsvarende synkroniserte arbeidsområdegruppen samme nye navn.
SCIM på arbeidsområdenivå bruker en separat tilkobling. Avhengig av konfigurasjonen kan en synkronisert gruppe med samme navn som en manuell arbeidsområdegruppe legge medlemskapet i gruppen under identitetsleverandørens kontroll.
Der dette støttes, kan en eier av arbeidsområdet bruke Tillatelser og roller i det valgte ChatGPT-arbeidsområdet for å tildele kvalifiserte egendefinerte arbeidsområderoller. Synkroniserte grupper kan også støtte analyse av arbeidsområdet når dette er tilgjengelig.
Der dette er tilgjengelig, styrer Kan oppdages av brukere i arbeidsområdet under Identitet og tilgang i arbeidsområdeinnstillingene om SCIM-administrerte grupper vises når brukere deler GPT-er eller prosjekter. Hvis innstillingen slås av, kan disse gruppene skjules og eksisterende gruppedelinger fjernes neste gang en GPT eller et prosjekt oppdateres. Endring av synligheten stopper ikke synkroniseringen og fjerner ikke gruppen. Hvis arbeidsområdet bruker SCIM for hele leietakeren og identitetsinnstillingene er skrivebeskyttet, er denne kontrollen kanskje ikke tilgjengelig. Spør OpenAI-kontoteamet om hvilke alternativer som støttes.
Test innføring og avslutning
Legg til én testbruker i det aktuelle programmet eller den tildelte gruppen hos identitetsleverandøren.
Vent til synkroniseringen er fullført.
Bekreft at brukeren vises i den aktuelle leietakeren eller produktet og bare får den forventede rollen.
Fjern brukeren fra leverandørtildelingen eller klargjøringsgruppen.
Vent til neste vellykkede synkronisering, og bekreft at gruppetilgangen er fjernet.
Kontroller direkte invitasjoner, andre grupper og produktspesifikke roller som kan bevare separat tilgang.
Hvis du bare fjerner noen i ChatGPT, kan det være midlertidig dersom identitetsleverandøren fortsatt tilordner personen. Deaktivering av en bruker hos leverandøren fjerner ikke alltid programtildelingen. Når et medlem fjernes fra et ChatGPT-arbeidsområde, slettes ikke personens OpenAI-konto eller personlige arbeidsområde. Etter en vellykket synkronisering må du bekrefte at personen ikke lenger er et aktivt medlem av arbeidsområdet, og gå gjennom arbeidsområdets plasstildeling. Hvis personen fortsatt er aktiv, ikke kan fjernes eller ikke får tilgang igjen etter å ha blitt lagt til på nytt, kontakter du OpenAI-kundestøtte. Datalagringen for ChatGPT-arbeidsområdet følger retningslinjene til det valgte arbeidsområdet.
Feilsøk problemer med katalogsynkronisering
| Problem | Dette bør du kontrollere |
|---|---|
| Katalogoppsettet mangler eller er blokkert | Kontroller abonnementet, administratorrollen, den valgte leieren og om SCIM for hele leieren eller på produktnivå allerede er aktivt. Koordiner migreringen før du endrer en fungerende tilkobling. |
| En bruker eller gruppe vises ikke | Kontroller applikasjonstildelinger hos identitetsleverandøren, innstillinger for gruppeoverføring, den valgte leieren, nylige kataloghendelser og leverandørens normale synkroniseringsintervall. |
| En synkronisert bruker får ikke tilgang til et produkt | Kontroller gruppens tildeling under Produkttilgang, invitasjonen eller medlemskapet i produktet, påkrevd påloggingsmetode og produktspesifikk rolle. I redigeringsverktøyet kan du tildele støttede ChatGPT-arbeidsområder og annonsekontoer, samt API-organisasjoner for Enterprise- og Edu-leiere. For en API-tildeling må du kontrollere gruppe- og organisasjonsmedlemskapet i API-plattformen. |
| En fjernet bruker har fortsatt tilgang | Gå gjennom tildelingen hos identitetsleverandøren, direkte invitasjoner, andre synkroniserte eller manuelle grupper og roller i hvert produkt. Å fjerne én tilgangsvei fjerner ikke andre. Hvis brukeren fortsatt er aktiv etter en vellykket synkronisering og ingen andre tilgangsveier gjenstår, må du kontakte OpenAIs kundestøtte. Ikke koble fra katalogen for å løse et problem med én konto. |
| En administrert e-postadresse er ikke oppdatert | Kontroller den eksisterende synkroniserte brukeren, den primære e-postadressen som identitetsleverandøren sender, verifiseringen av begge e-postdomenene for leieren som katalogen tilhører, og det siste synkroniseringsresultatet. En tilkobling på ChatGPT-arbeidsområdenivå krever også at begge domenene er verifisert for det aktuelle arbeidsområdet. Kontakt OpenAIs kundestøtte hvis oppdateringen fortsatt er blokkert. |
| En e-postoppdatering skaper en kontokonflikt | Hvis den nye e-postadressen allerede tilhører en annen OpenAI-konto, må du stoppe og kontakte OpenAIs kundestøtte. Ikke slett noen av kontoene eller opprett en erstatningsbruker. |
Mange identitetsleverandører synkroniserer endringer med 30–40 minutters mellomrom, mens andre sender oppdateringer raskere. OpenAI har ingen generell funksjon for å tvinge frem en umiddelbar katalogsynkronisering.
Ved autentiserings- eller påloggingsfeil, se: Feilsøking av SSO, tilgang til arbeidsområder og domeneverifisering.
Fjern en katalogtilkobling på en trygg måte
Fjerning av en aktiv katalogtilkobling for hele leietakeren kan ikke angres. Før du kobler den fra, må du gå gjennom produkttildelingene sammen med OpenAI-kontoteamet og bekrefte hvordan eksisterende medlemskap skal håndteres. Ikke koble fra katalogen for å fjerne eller gjenopprette tilgangen til én person.
Åpne leietakerens Globale innstillinger i administrasjonskonsollen.
Velg Tilgang, og åpne deretter Katalog.
Gå gjennom den tilkoblede leverandøren og berørte brukere, grupper og produkttildelinger.
Velg Slett tilkobling.
Bekreft bare endringen hvis du vil stoppe synkroniseringen.
Gå gjennom gjenværende brukere, grupper, produkttilgang og administratorroller.
Fjerningen kan ta opptil 5 minutter. Kontakt OpenAI-kontoteamet før du erstatter en fungerende tilkobling eller bytter mellom SCIM på produktnivå og for hele leietakeren.