
Overzicht
System for Cross-domain Identity Management (SCIM) synchroniseert gebruikers en groepen vanuit uw identiteitsprovider. SCIM beheert de inrichting; eenmalige aanmelding (SSO) beheert hoe mensen zich verifiëren. U kunt SCIM onafhankelijk van SSO configureren.
Beschikbaarheid controleren en een inrichtingsbereik kiezen
Uw opties hangen af van uw producten, abonnement, bestaande directoryverbindingen en beheerdersrol.
| SCIM-bereik | Geschikte producten of abonnementen | Vereiste beheerder | Waar u dit beheert |
|---|---|---|---|
| Tenantbreed | Geschikte tenants, waaronder tenants met alleen Ads, kunnen ondersteunde ChatGPT-werkruimten en Ads-accounts toewijzen. Enterprise- en Edu-tenants kunnen ook organisaties op het API-platform toewijzen. | globale beheerder | Admin Console. |
| ChatGPT-werkruimte | Geschikte ChatGPT Enterprise- of Edu-werkruimten. | werkruimte-eigenaar | De geselecteerde werkruimte. |
| API-organisatie | Geschikte API-organisaties met een ondersteund Custom- of Unlimited-factureringsabonnement. | eigenaar van API-organisatie | API-platform. |
| Niet beschikbaar | Zelfstandige abonnementen voor ChatGPT Business en ChatGPT for Teachers; gebruik een andere ondersteunde onboardingmethode. | werkruimte-eigenaar of -beheerder | De betreffende ChatGPT-werkruimte. |
Een zelfstandig ChatGPT Business-abonnement en ChatGPT for Teachers bevatten geen SCIM. SCIM op tenantniveau vereist minimaal één geverifieerd domein en een geschikte ChatGPT Enterprise-werkruimte, ChatGPT Edu-werkruimte of Ads-account. Een Business-werkruimte kan alleen worden opgenomen als dezelfde tenant ook een geschikte ChatGPT Enterprise-werkruimte heeft en de Business-werkruimte beschikbaar is onder Producttoegang. Automatische accountaanmaak staat los van SCIM, vereist geen SSO en synchroniseert geen directorygebruikers of -groepen.
Zie voor het instellen van een ChatGPT Business-werkruimte en abonnementsbeperkingen: Eenmalige aanmelding instellen voor ChatGPT Business.
Zie voor werknemers die al een persoonlijk ChatGPT-account gebruiken: Werknemers met bestaande ChatGPT-accounts onboarden.
Kies tenantbrede SCIM of SCIM op productniveau
Met tenantbrede SCIM kun je gebruikers provisionen voor ondersteunde ChatGPT-werkruimten en Ads-accounts. Enterprise- en Edu-tenants kunnen ook gebruikers provisionen voor API-organisaties via gesynchroniseerde groepstoewijzingen. Bestaande verbindingen op productniveau blijven één in aanmerking komende ChatGPT-werkruimte of API-organisatie beheren.
Als je ChatGPT-werkruimte een keuze biedt:
Met SCIM alleen voor deze werkruimte gebruiken maak je een werkruimtespecifieke verbinding.
Met De optie behouden om uit te breiden naar andere producten open je de tenantbrede configuratie in de beheerdersconsole.
Je hoeft een bestaande SCIM-verbinding op productniveau niet te vervangen om de beheerdersconsole te gebruiken. Tenantbrede SCIM-verbindingen en SCIM-verbindingen op productniveau kunnen beide ingeschakeld zijn. Je kunt een tenantbrede toewijzing onder Producttoegang voor een ChatGPT-werkruimte of API-organisatie echter niet wijzigen zolang SCIM op productniveau daarvoor is ingeschakeld. Stem een eventuele migratie af met je OpenAI-accountteam voordat je een werkende verbinding wijzigt.
Controleer bestaande gebruikers, groepen, producttoewijzingen en rollen voordat je het bereik wijzigt. Stem een eventuele migratie af met je OpenAI-accountteam. Verwijder geen werkende verbinding om een configuratiefout op te lossen.
Tenantbrede SCIM kan het primaire e-mailadres van een beheerde gebruiker synchroniseren met diens bestaande OpenAI-account als zowel het huidige als het nieuwe e-maildomein is geverifieerd voor de tenant van de directory.
Een tenantdirectory verbinden
Een globale beheerder kan via de beheerdersconsole een gedeelde, tenantbrede directory verbinden voor in aanmerking komende Enterprise- of Edu-werkruimten en Ads-accounts. Enterprise- en Edu-tenants kunnen deze directory ook gebruiken om gesynchroniseerde groepen aan API-organisaties toe te wijzen. Verifieer voordat je begint minstens één domein voor dezelfde tenant. Afzonderlijke Ads-accounts hebben geen eigen SCIM-directory.
Log als globale beheerder in op de beheerdersconsole.
Selecteer de juiste OpenAI-tenant en open Globale instellingen.
Selecteer Toegang en open vervolgens Directory.
Selecteer Directorysynchronisatie (SCIM) inschakelen.
Configureer de toepassing in de identiteitsprovider met de waarden die voor deze tenant worden weergegeven.
Wijs in je identiteitsprovider één of twee testgroepen of -gebruikers met duidelijke namen toe.
Ga terug naar Directory en controleer of de verbinding de status Actief krijgt.
De eerste configuratie kan tot 5 minuten duren. Als de configuratie nog niet is voltooid, selecteer je Configuratie voortzetten. Selecteer Configuratie annuleren alleen als je de onvoltooide verbinding wilt verwijderen.
Bekijk de verbindingsstatus en recente directorygebeurtenissen om de verbinding te controleren of te onderzoeken waarom een gebruiker of groep ontbreekt. Open Directory beheren en selecteer Producttoegang beheren om groepstoewijzingen te bekijken.
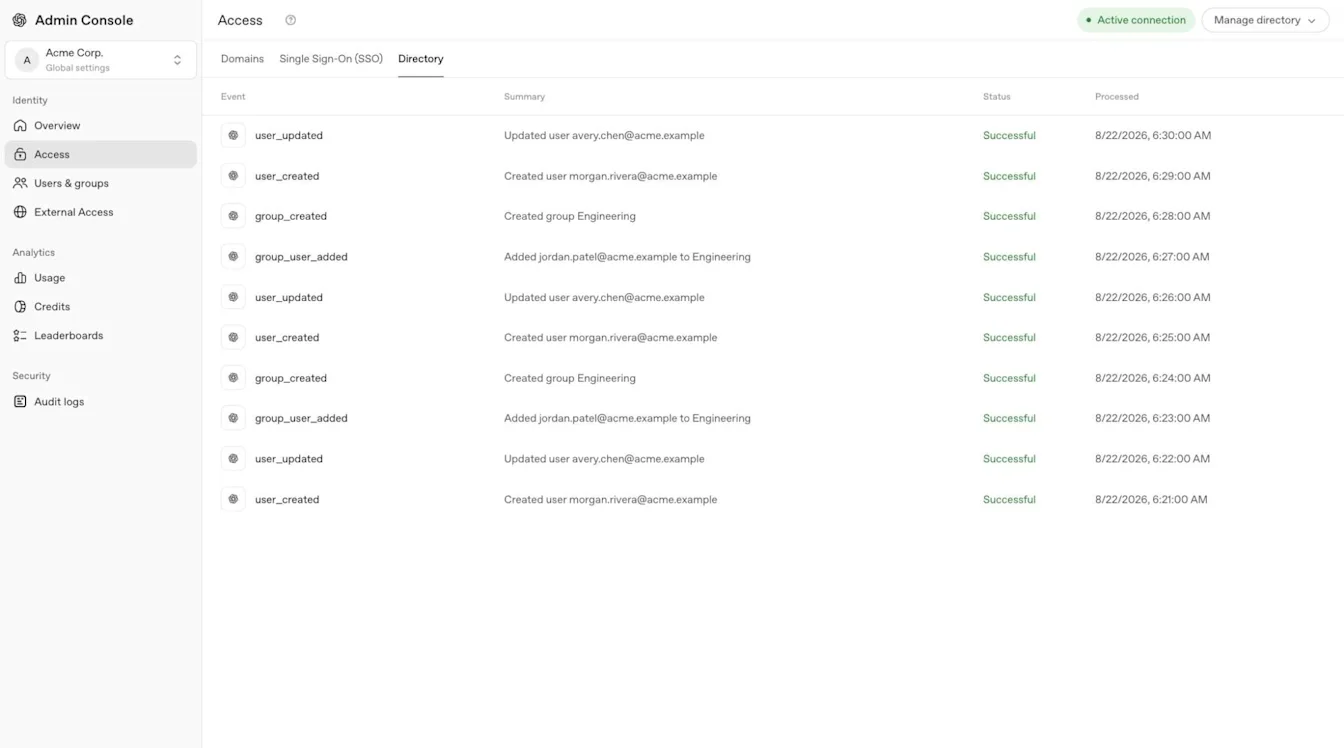
Afhankelijk van je identiteitsprovider kunnen SSO en SCIM één toepassing delen of afzonderlijke toepassingen vereisen. Volg de instructies voor je provider en gebruik geen verbindingswaarden van een andere werkruimte of API-organisatie.
Ondersteunde integraties kunnen onder meer Okta, Microsoft Entra ID, Google Workspace, PingFederate, OneLogin en Rippling omvatten. Aanvullende opties voor aangepaste SCIM-integraties of integraties op basis van SFTP hangen af van de integraties die voor je tenant beschikbaar zijn.
Een directory voor een ChatGPT-werkruimte verbinden
Meld je aan als eigenaar van een geschikte Enterprise- of Edu-werkruimte.
Open Werkruimte-instellingen en selecteer vervolgens Identiteit & toegang.
Zoek Directorysynchronisatie (SCIM) en selecteer Directorysynchronisatie inschakelen.
Als er een keuze verschijnt, selecteer je SCIM alleen voor deze werkruimte gebruiken.
Voltooi de providerspecifieke configuratie en wijs de gewenste gebruikers of groepen toe.
Controleer of de gesynchroniseerde gebruikers of groepen in de geselecteerde werkruimte verschijnen.
Als de directoryinstellingen van de werkruimte alleen-lezen zijn, selecteer je indien weergegeven Cloud Console ↗ en vraag je een globale beheerder de verbinding voor de hele tenant in Admin Console te beheren.
Een API-organisatiedirectory op productniveau verbinden
Meld u bij het API-platform aan als eigenaar van een geschikte API-organisatie.
Selecteer de juiste API-organisatie en open de instellingen voor Identiteit.
Start de beschikbare configuratie voor directorysynchronisatie.
Configureer de toepassing van de identiteitsprovider met de waarden voor die API-organisatie.
Wijs de bedoelde gebruikers of groepen toe in uw identiteitsprovider.
Controleer of uitgenodigde gebruikers aan de juiste API-organisatie deelnemen.
Met deze stappen configureert u op het API-platform een API-SCIM-verbinding op productniveau. Wijs voor SCIM op tenantniveau via Producttoegang in de Admin Console gesynchroniseerde groepen toe aan API-organisaties. Als de API-identiteitsinstellingen niet beschikbaar zijn, vraagt u de eigenaar van uw API-organisatie of uw OpenAI-accountteam om uw geschiktheid en configuratie te controleren.
Leden, projecten, facturering en API-specifieke rollen van de API-organisatie blijven op het API-platform beheerd.
SCIM voor API-organisaties kan ook groepen vanuit uw identiteitsprovider synchroniseren. Beheer die groepen en wijs ondersteunde API-rollen toe op het API-platform.
Gesynchroniseerde groepen en producttoegang toewijzen
Open in de Admin Console de Algemene instellingen van de tenant en selecteer vervolgens Gebruikers en groepen > SCIM Groepen.
Selecteer de gesynchroniseerde groep.
Selecteer onder Producttoegang de optie Toegang configureren of open de bestaande toewijzing.
Selecteer een ondersteunde ChatGPT-werkruimte, API-organisatie of Ads-account.
Controleer de resource, bestaande toewijzingen en beschikbare informatie over rollen.
Selecteer Opslaan.
Open de geselecteerde werkruimte of het Ads-account, of bekijk de API-groep op het API-platform. Controleer of de groep wordt weergegeven. Controleer openstaande uitnodigingen als een nieuw lid van de ChatGPT-werkruimte ontbreekt.
Als u een gesynchroniseerde groep aan een ChatGPT-werkruimte toewijst, wordt een bijbehorende werkruimtegroep aangemaakt. Als iemand nog geen werkruimtelid is, maakt OpenAI een uitnodiging met de rol Lid.
De persoon wordt lid van de werkruimtegroep nadat de uitnodiging is geaccepteerd. Afhankelijk van de werkruimte-instellingen wordt voor de uitnodiging mogelijk geen e-mail gegenereerd. Bestaande werkruimteleden behouden hun huidige rol en type licentie.
U kunt dezelfde gesynchroniseerde groep aan meerdere ondersteunde ChatGPT-werkruimten, API-organisaties en Ads-accounts toewijzen. Wijs elke resource afzonderlijk toe; toegang tot de ene geeft geen toegang tot een andere.
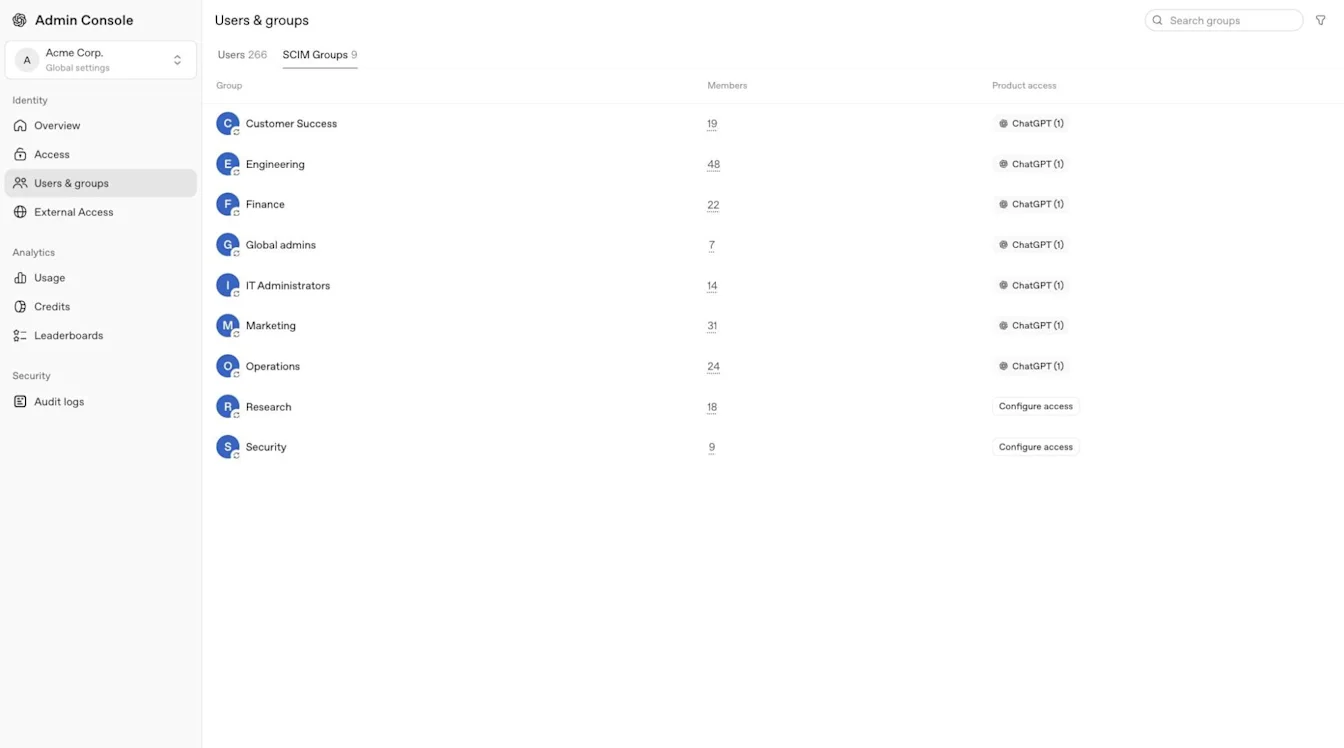
De editor voor Producttoegang ondersteunt ChatGPT-werkruimten en Ads-accounts, en voor Enterprise- en Edu-tenants ook API-organisaties. Hiermee wijst u niet de rol van ChatGPT-werkruimte-eigenaar of aangepaste ChatGPT-werkruimterollen toe. Controleer Ads-accountrollen in het geselecteerde advertentieaccount en configureer aangepaste rollen in de geselecteerde ChatGPT-werkruimte.
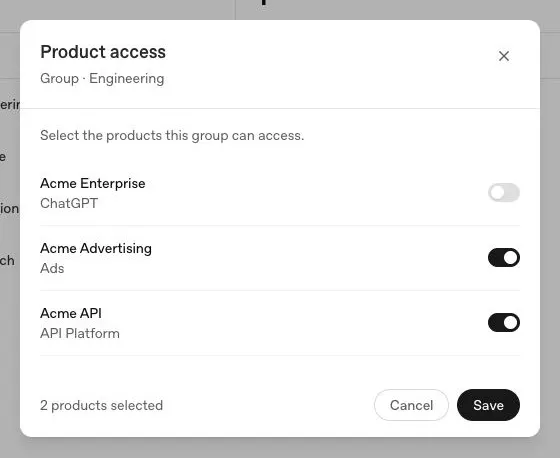
Controleer bestaande machtigingen voordat u de toegang uitbreidt. Een gesynchroniseerde groep heeft mogelijk al toegang tot een ChatGPT-werkruimte, API-organisatie of Ads-account. Gebruik de vereiste rol met de minste bevoegdheden en vraag een globale beheerder onverwachte toegang te onderzoeken.
Wanneer u een gesynchroniseerde groep via Producttoegang toegang geeft tot een Ads-account, is de aanvankelijke accountrol Lid. Controleer de accountspecifieke rol en gebruik de vereiste toegang met de minste bevoegdheden.
Zie voor Ads-specifieke machtigingen: Identiteit en toegang beheren voor Ads Manager.
Toegang tot API-organisaties beheren
Als u een gesynchroniseerde groep aan een API-organisatie toewijst, worden de gebruikers rechtstreeks toegevoegd zonder dat ze een uitnodiging hoeven te accepteren. SCIM maakt ontbrekende organisatielidmaatschappen aan en neemt geschikte bestaande lidmaatschappen over. Bestaande leden behouden hun organisatierol.
OpenAI maakt een afzonderlijke, door SCIM beheerde groep in de API-organisatie. Een bestaande handmatige API-groep met dezelfde naam blijft afzonderlijk bestaan. Beheer het lidmaatschap van de gesynchroniseerde groep in uw identiteitsprovider en bekijk de bijbehorende groep op het API-platform.
SCIM beheert de lidmaatschappen die het aanmaakt of overneemt. Als u de laatste kwalificerende groepstoewijzing verwijdert, kan een organisatielidmaatschap worden verwijderd, ook als het oorspronkelijk handmatig was toegevoegd. Een andere kwalificerende toewijzing kan de toegang behouden. Handmatige lidmaatschappen die SCIM niet heeft overgenomen, worden afzonderlijk beheerd.
Een toewijzing aan een API-organisatie geeft geen toegang tot elk API-project. Controleer projectlidmaatschappen en machtigingen afzonderlijk op het API-platform. Test met een kleine groep en controleer bestaande lidmaatschappen voordat u toegang toewijst.
Gebruikersrecords, uitnodigingen en groepen beheren
Een gesynchroniseerde directoryrecord geeft niet automatisch toegang tot elke ChatGPT-werkruimte, API-organisatie of Ads-account. Productlidmaatschap, groepstoewijzing, aanmeldingsbeleid en productspecifieke rollen blijven van toepassing.
Bestaande gebruikers koppelen
Bij provisioning wordt een bestaand OpenAI-account gekoppeld op basis van het ingestelde zakelijke e-mailadres. Controleer of het e-mailadres in de identiteitsprovider, het uitnodigingsadres en het bedoelde OpenAI-account bij dezelfde persoon horen. Configureer je identiteitsprovider zo dat deze voor elke gebruiker precies één primair e-mailadres verstuurt.
Als een bestaande tenantgebruiker of tenantgroep overeenkomt met een gesynchroniseerde directoryrecord, kan deze onder het beheer van je identiteitsprovider komen. Bestaande, handmatig aangemaakte uitnodigingen en lidmaatschappen voor ChatGPT-werkruimten worden niet automatisch via SCIM beheerd.
Een bestaand werkruimtelid kan lid worden van een gesynchroniseerde werkruimtegroep zonder dat het bestaande lidmaatschap, de rol of het licentietype verandert. Trek bij offboarding handmatig verleende werkruimtetoegang afzonderlijk in.
Een beheerd e-mailadres bijwerken
Tenantbrede SCIM kan het primaire e-mailadres van het bestaande OpenAI-account van een gebruiker bijwerken. De gebruiker moet al via de directory van die tenant worden gesynchroniseerd. Zowel het huidige als het nieuwe e-maildomein moet zijn geverifieerd voor de tenant die de directory beheert. Je kunt een adres wijzigen binnen één geverifieerd domein of tussen twee domeinen die voor die tenant zijn geverifieerd. Een secundair e-mailadres of alias vervangt niet het primaire e-mailadres dat voor synchronisatie wordt gebruikt.
Controleer voordat je de wijziging doorvoert of het nieuwe adres niet bij een ander OpenAI-account hoort. Is dat wel het geval, stop dan en neem contact op met OpenAI Support.
Controleer of de bestaande gesynchroniseerde gebruiker overeenkomt met het bedoelde OpenAI-account.
Vraag een globale beheerder om te bevestigen dat beide e-maildomeinen zijn geverifieerd voor de tenant van de directory.
Werk het primaire e-mailadres van de bestaande gebruiker bij in je identiteitsprovider. Behoud de bestaande directoryrecord en stuur precies één primair e-mailadres.
Als de gebruiker via SSO inlogt, werk dan de aanmeldingstoewijzing bij zodat die hetzelfde adres gebruikt.
Wacht tot de synchronisatie is geslaagd en controleer of het bestaande OpenAI-account het nieuwe e-mailadres toont.
Vraag de gebruiker om opnieuw in te loggen met het bijgewerkte adres en de door het product vereiste aanmeldingsmethode. Controleer vervolgens of de gebruiker toegang heeft tot het product.
Door de e-mailwijziging wordt het bestaande account bijgewerkt en wordt de gebruiker uitgelogd. Afzonderlijke OpenAI-accounts worden hierdoor niet samengevoegd. Voor e-mailwijzigingen via tenantbrede SCIM blijven de accountvereisten en limieten voor e-mailwijzigingen gelden.
OpenAI Support kan het e-mailadres van een via tenantbrede SCIM beheerd account niet handmatig wijzigen.
Een SCIM-verbinding op ChatGPT-werkruimteniveau die aan de voorwaarden voldoet, kan het e-mailadres bijwerken van een via SCIM beheerd lid dat de uitnodiging heeft geaccepteerd, als e-mailwijzigingen voor die werkruimte zijn ingeschakeld. Zowel het huidige als het nieuwe e-maildomein moet zijn geverifieerd voor dezelfde werkruimte en de bijbehorende tenant. Het nieuwe adres mag niet aan een ander OpenAI-account zijn gekoppeld en de SSO-toewijzing moet het bijgewerkte adres gebruiken. Werk de bestaande SCIM-gebruiker bij en test eerst met één account.
SCIM op productniveau voor API-organisaties ondersteunt momenteel geen wijzigingen van het e-mailadres van een bestaand OpenAI-account.
Als een gesynchroniseerde uitnodiging een verouderd e-mailadres gebruikt of een e-mailwijziging het bedoelde account niet bereikt, verwijder het account dan niet. Verwijder en maak ook niet de directoryrecord opnieuw aan, nodig het nieuwe adres niet uit als vervanging en verbreek de directoryverbinding niet. Door deze acties kan een afzonderlijk OpenAI-account worden aangemaakt, terwijl bestaande projecten, agents en de gespreksgeschiedenis aan het oorspronkelijke account gekoppeld blijven. Vraag je beheerder om de bestaande directoryrecord, het primaire e-mailadres, de domeinverificatie en het laatste synchronisatieresultaat te controleren. Neem contact op met OpenAI Support als de records niet overeenkomen, er een accountconflict optreedt of de update geblokkeerd blijft.
Hoe uitnodigingen en het automatisch aanmaken van accounts werken
Een nieuw geprovisioneerde ChatGPT-gebruiker, of een gebruiker die via een API-SCIM-verbinding op productniveau is geprovisioneerd, moet mogelijk een uitnodiging accepteren om toegang tot het product te krijgen. Tenantbrede SCIM voegt gebruikers rechtstreeks toe aan toegewezen API-organisaties, zonder dat ze een uitnodiging hoeven te accepteren. Sommige SCIM-processen maken een openstaande uitnodiging aan zonder een e-mail te versturen. Een bestaand lid van een ChatGPT-werkruimte ontvangt geen nieuwe werkruimte-uitnodiging wanneer de bijbehorende tenantgebruiker via SCIM wordt beheerd.
Vraag een werkruimte-eigenaar om openstaande uitnodigingen te controleren. Bij een handmatige uitnodiging kan de eigenaar Uitnodiging opnieuw versturen selecteren, als die optie beschikbaar is. Via SCIM beheerde uitnodigingen kunnen niet rechtstreeks opnieuw worden verstuurd; een API kan 409 scim_managed_resource retourneren. Als Lid uitnodigen beschikbaar is, kan de eigenaar hetzelfde e-mailadres opnieuw invoeren zonder de bestaande rol of het licentietype te wijzigen. Neem contact op met OpenAI Support als de uitnodiging geblokkeerd blijft.
Door automatisch accounts aan te maken, kunnen in aanmerking komende ChatGPT-gebruikers worden toegevoegd wanneer ze inloggen met een e-mailadres van een geverifieerd domein. Dit staat los van SCIM en vereist geen SSO. Als de werkruimte SSO vereist, moeten medewerkers dit nog steeds gebruiken om in te loggen.
Controleer voor elke werkruimte de instelling voor het automatisch aanmaken van accounts voordat je SCIM instelt. Deze instelling kan al ingeschakeld zijn wanneer je een werkruimte aanmaakt. Schakel deze uit als je de toegang via SCIM wilt beheren. Gebruikers die via het automatisch aanmaken van accounts zijn toegevoegd, worden mogelijk niet via SCIM beheerd. Als je ze uit de identiteitsprovider verwijdert, kan hun producttoegang dus behouden blijven. Controleer het licentiegebruik, verwijder niet-beheerde gebruikers afzonderlijk en controleer bij offboarding alle manieren waarop de gebruiker toegang heeft.
Zie voor standaardinstellingen en beheeropties van werkruimten: Je tenant beheren in de beheerdersconsole.
Groepseigendom, rollen en zichtbaarheid beheren
Beheer het lidmaatschap van gesynchroniseerde groepen in uw identiteitsprovider. Werkruimtebeheerders kunnen afzonderlijke, handmatig beheerde groepen onderhouden.
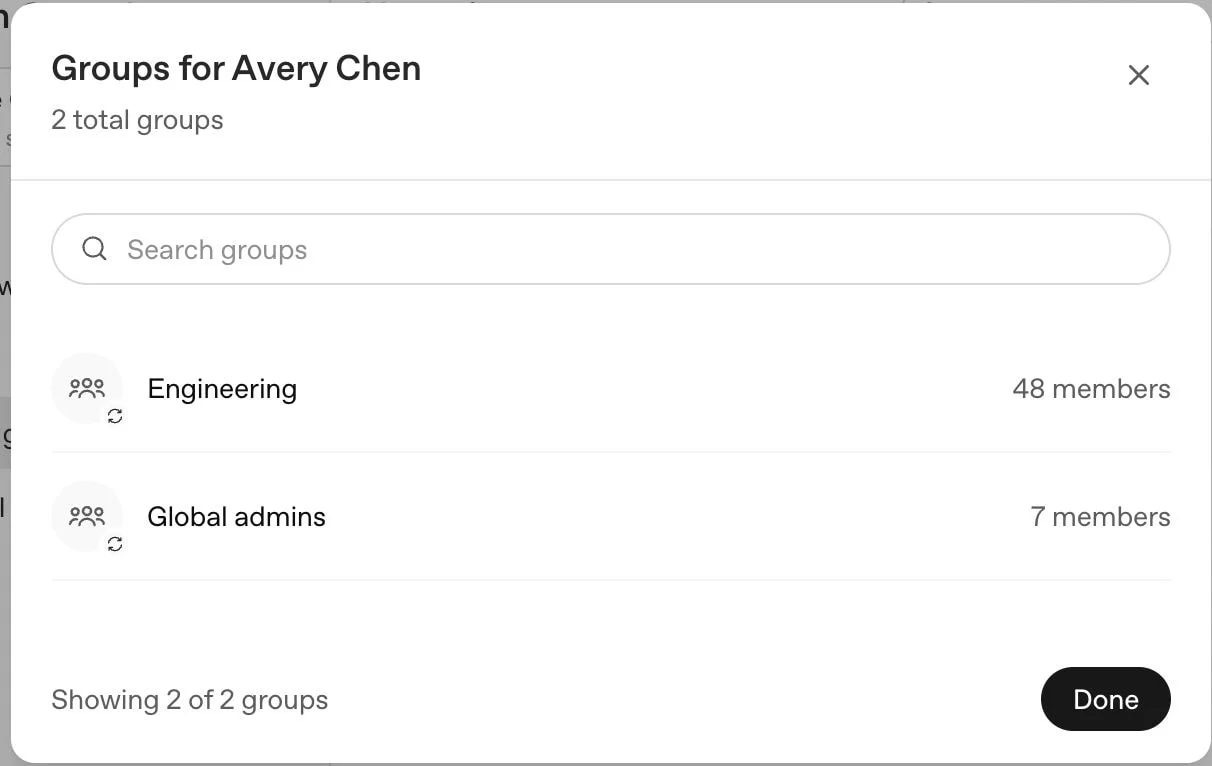
Bij de migratie van een ChatGPT-werkruimte naar SCIM op tenantniveau kan een bestaande werkruimtegroep worden overgenomen als de naam exact overeenkomt met die van de gesynchroniseerde groep. Controleer dubbele groepsnamen en bestaande leden met uw OpenAI-accountteam voordat u toegang toewijst. Dit gedrag van ChatGPT geldt niet voor handmatige API-groepen.
Als u een gesynchroniseerde groep in uw identiteitsprovider hernoemt, wordt de bijbehorende gesynchroniseerde werkruimtegroep ook hernoemd.
SCIM op werkruimteniveau gebruikt een afzonderlijke verbinding. Afhankelijk van de configuratie kan een gesynchroniseerde groep met dezelfde naam als een handmatige werkruimtegroep het lidmaatschap van die groep onder beheer van de identiteitsprovider plaatsen.
Waar dit wordt ondersteund, kan een werkruimte-eigenaar via Machtigingen en rollen in de geselecteerde ChatGPT-werkruimte geschikte aangepaste werkruimterollen toewijzen. Gesynchroniseerde groepen kunnen, indien beschikbaar, ook werkruimteanalyses ondersteunen.
Waar beschikbaar bepaalt Vindbaar voor werkruimtegebruikers bij Identiteit en toegang in de werkruimte-instellingen of door SCIM beheerde groepen worden weergegeven wanneer mensen GPT's of projecten delen. Als u de instelling uitschakelt, kunnen die groepen worden verborgen en bestaande gedeelde groepstoegang worden verwijderd wanneer een GPT of project de volgende keer wordt bijgewerkt. Een wijziging van de vindbaarheid stopt de synchronisatie niet en verwijdert de groep niet. Als de werkruimte SCIM op tenantniveau gebruikt en de identiteitsinstellingen alleen-lezen zijn, is deze optie mogelijk niet beschikbaar. Vraag uw OpenAI-accountteam naar de ondersteunde opties.
Onboarding en offboarding testen
Voeg één testgebruiker toe aan de bedoelde toepassing of toegewezen groep van de identiteitsprovider.
Wacht op een geslaagde synchronisatie.
Controleer of de gebruiker in de bedoelde tenant of het bedoelde product verschijnt en alleen de verwachte rol krijgt.
Verwijder de gebruiker uit de providertoewijzing of inrichtingsgroep.
Wacht op de volgende geslaagde synchronisatie en controleer of de van de groep afgeleide toegang is verwijderd.
Controleer rechtstreekse uitnodigingen, andere groepen en productspecifieke rollen die afzonderlijke toegang kunnen behouden.
Iemand alleen binnen ChatGPT verwijderen kan tijdelijk zijn als de identiteitsprovider die persoon nog steeds toewijst. Als u een gebruiker bij de provider uitschakelt, wordt de toepassingstoewijzing niet altijd verwijderd. Als u de inrichting van een ChatGPT-werkruimtelid ongedaan maakt, worden het OpenAI-account en de persoonlijke werkruimte van die persoon niet verwijderd. Controleer na een geslaagde synchronisatie of de persoon geen actief werkruimtelid meer is en controleer de licentietoewijzing van de werkruimte. Neem contact op met OpenAI Support als de persoon actief blijft, niet kan worden verwijderd of na opnieuw toevoegen geen toegang meer kan krijgen. Voor het bewaren van ChatGPT-werkruimtegegevens geldt het beleid van de geselecteerde werkruimte.
Problemen met directorysynchronisatie oplossen
| Probleem | Wat je kunt controleren |
|---|---|
| Directoryconfiguratie ontbreekt of is geblokkeerd | Controleer het abonnement, de beheerdersrol, de geselecteerde tenant en of tenantbrede SCIM of SCIM op productniveau al actief is. Stem de migratie af voordat je een werkende verbinding wijzigt. |
| Een gebruiker of groep wordt niet weergegeven | Controleer de toepassingstoewijzingen in de identiteitsprovider, de instellingen voor het pushen van groepen, de geselecteerde tenant, recente directorygebeurtenissen en het gebruikelijke synchronisatie-interval van de provider. |
| Een gesynchroniseerde gebruiker heeft geen toegang tot een product | Controleer de toewijzing van de groep onder Producttoegang, de productuitnodiging of het lidmaatschap, de vereiste aanmeldingsmethode en de productspecifieke rol. Via de editor kun je ondersteunde ChatGPT-werkruimten en Ads-accounts toewijzen, en voor Enterprise- en Edu-tenants ook API-organisaties. Controleer bij een API-toewijzing het groeps- en organisatielidmaatschap in het API-platform. |
| Een verwijderde gebruiker heeft nog steeds toegang | Controleer de toewijzing in de identiteitsprovider, rechtstreekse uitnodigingen, andere gesynchroniseerde of handmatige groepen en de rollen in elk product. Als je één vorm van toegang intrekt, vervallen andere vormen van toegang niet. Neem contact op met OpenAI Support als de gebruiker na een geslaagde synchronisatie nog actief is en er geen andere manier is waarop de gebruiker toegang heeft. Verbreek de directoryverbinding niet om een probleem met één account op te lossen. |
| Een beheerd e-mailadres is niet bijgewerkt | Controleer de bestaande gesynchroniseerde gebruiker, het primaire e-mailadres dat de identiteitsprovider verstuurt, de verificatie van beide e-maildomeinen voor de tenant van de directory en het laatste synchronisatieresultaat. Voor een verbinding op ChatGPT-werkruimteniveau moeten beide domeinen ook voor die werkruimte zijn geverifieerd. Neem contact op met OpenAI Support als de update geblokkeerd blijft. |
| Een e-mailwijziging veroorzaakt een accountconflict | Als het nieuwe e-mailadres al bij een ander OpenAI-account hoort, stop dan en neem contact op met OpenAI Support. Verwijder geen van beide accounts en maak geen vervangende gebruiker aan. |
Veel identiteitsproviders synchroniseren wijzigingen elke 30 tot 40 minuten, terwijl andere updates sneller versturen. OpenAI heeft geen algemene optie om een onmiddellijke directorysynchronisatie af te dwingen.
Zie bij authenticatie- of aanmeldingsfouten: Problemen met SSO, werkruimtetoegang en domeinverificatie oplossen.
Een directoryverbinding veilig verwijderen
Het verwijderen van een actieve tenantbrede directoryverbinding kan niet ongedaan worden gemaakt. Controleer voordat u de verbinding verbreekt de producttoewijzingen met uw OpenAI-accountteam en ga na hoe bestaande lidmaatschappen worden afgehandeld. Verbreek de directoryverbinding niet om de toegang van één persoon te verwijderen of te herstellen.
Open in de Admin Console de Algemene instellingen van de tenant.
Selecteer Toegang en open vervolgens Directory.
Controleer de verbonden provider en de betrokken gebruikers, groepen en producttoewijzingen.
Selecteer Verbinding verwijderen.
Bevestig de wijziging alleen als u de synchronisatie wilt stoppen.
Controleer de resterende gebruikers, groepen, producttoegang en beheerdersrollen.
Het verwijderen kan tot 5 minuten duren. Neem contact op met uw OpenAI-accountteam voordat u een werkende verbinding vervangt of overstapt tussen SCIM op product- en tenantniveau.