
GPT‑6 Astra ਦੁਆਰਾ ਸੰਚਾਲਿਤ GPT‑6 Pro, ChatGPT ਵਿੱਚ Pro $100, Pro $200, Business ਅਤੇ Enterprise ਪਲਾਨਾਂ ਲਈ ਉਪਲਬਧ ਹੈ. Enterprise ਪਹੁੰਚ ਤੁਹਾਡੇ ਵਰਕਸਪੇਸ ਦੀਆਂ ਮਾਡਲ-ਪਹੁੰਚ ਇਜਾਜ਼ਤਾਂ 'ਤੇ ਵੀ ਨਿਰਭਰ ਕਰਦੀ ਹੈ. Plus ਪਲਾਨਾਂ ਵਿੱਚ ChatGPT ਵਰਕ ਅਤੇ Codex ਲਈ GPT‑6 Astra ਸ਼ਾਮਲ ਹੈ.
ਨੋਟ: Astra ਲਈ Codex CLI ਦਾ 0.153.0 ਜਾਂ ਨਵਾਂ ਸੰਸਕਰਣ ਲੋੜੀਂਦਾ ਹੈ. ਇਸ ਤੋਂ ਇਲਾਵਾ, ਕਿਰਪਾ ਕਰਕੇ ChatGPT ਡੈਸਕਟਾਪ ਐਪ ਨੂੰ ਉਪਲਬਧ ਨਵੀਨਤਮ ਸੰਸਕਰਣ ਨਾਲ ਅੱਪਡੇਟ ਕਰੋ. ਜੇ ਡੈਸਕਟਾਪ ਐਪ ਵਿੱਚ ਚੈਟ, ਵਰਕ ਜਾਂ Codex ਵਿੱਚ Astra ਉਪਲਬਧ ਨਹੀਂ ਦਿਸਦਾ, ਤਾਂ ਮੇਨੂ > ਅੱਪਡੇਟਾਂ ਦੀ ਜਾਂਚ ਕਰੋ, 'ਤੇ ਕਲਿੱਕ ਕਰਕੇ ਐਪ ਅੱਪਡੇਟ ਕਰੋ, ਭਾਵੇਂ ਤੁਸੀਂ ਹਾਲ ਹੀ ਵਿੱਚ ਸਵੈਚਲਿਤ ਅੱਪਡੇਟ ਸੂਚਨਾ ਰਾਹੀਂ ਜਾਂ ਬਾਹੀ ਵਿੱਚ ਅੱਪਡੇਟ ਚਿੰਨ੍ਹ 'ਤੇ ਕਲਿੱਕ ਕਰਕੇ ਐਪ ਅੱਪਡੇਟ ਕੀਤੀ ਹੋਵੇ.
ਨੋਟ: ਇਹ ਫੀਚਰ ਇਸ ਵੇਲੇ ਕੇਵਲ Enterprise, Edu, ਅਤੇ ChatGPT for Teachers ਲਈ ਉਪਲਬਧ ਹੈ।
ਸੰਖੇਪ ਜਾਣਕਾਰੀ
ਰੋਲ-ਬੇਸਡ ਐਕਸੈਸ ਕੰਟਰੋਲ (RBAC) ਵਰਕਸਪੇਸ ਦੇ ਮਾਲਕਾਂ ਨੂੰ ਖਾਸ ਇਜਾਜ਼ਤਾਂ ਵਾਲੀਆਂ ਕਸਟਮ ਭੂਮਿਕਾਵਾਂ ਬਣਾਉਣ ਅਤੇ ਉਨ੍ਹਾਂ ਨੂੰ ਆਪਣੇ ChatGPT ਵਰਕਸਪੇਸ ਵਿੱਚ ਵਰਤੋਂਕਾਰਾਂ ਜਾਂ ਸਮੂਹਾਂ ਨੂੰ ਸਿੱਧੇ ਸੌਂਪਣ ਦਿੰਦਾ ਹੈ. ਵਰਤੋਂਕਾਰ ਨੂੰ ਸਿੱਧੀਆਂ ਭੂਮਿਕਾ ਸਪੁਰਦਗੀਆਂ ਅਤੇ ਸਮੂਹ ਮੈਂਬਰਸ਼ਿਪਾਂ, ਦੋਵਾਂ ਤੋਂ ਇਜਾਜ਼ਤਾਂ ਮਿਲ ਸਕਦੀਆਂ ਹਨ.
ਵਰਕਸਪੇਸ ਸੈਟਿੰਗਾਂ ਯੋਗ ਇਜਾਜ਼ਤਾਂ ਲਈ ਪੂਰਵ-ਨਿਰਧਾਰਤ ਮੁੱਲ ਪ੍ਰਦਾਨ ਕਰਦੀਆਂ ਹਨ. ਕਸਟਮ ਭੂਮਿਕਾ ਇਜਾਜ਼ਤਾਂ ਦਾ ਮੁੜ ਵਰਤੋਂਯੋਗ ਸਮੂਹ ਹੈ, ਜਿਸਨੂੰ ਮਾਲਕ ਮੈਂਬਰਾਂ ਨੂੰ ਸਿੱਧੇ ਜਾਂ ਸਮੂਹਾਂ ਰਾਹੀਂ ਸੌਂਪ ਸਕਦੇ ਹਨ. ਇੱਕ ਮੈਂਬਰ ਕੋਲ ਇੱਕ ਤੋਂ ਵੱਧ ਕਸਟਮ ਭੂਮਿਕਾਵਾਂ ਹੋ ਸਕਦੀਆਂ ਹਨ.
ਯੋਗ ਇਜਾਜ਼ਤਾਂ ਲਈ ਕਸਟਮ ਭੂਮਿਕਾ ਵਰਕਸਪੇਸ ਸੈਟਿੰਗ ਪ੍ਰਾਪਤ ਕਰਨ ਵਾਸਤੇ ਪੂਰਵ-ਨਿਰਧਾਰਤ, ਸਪਸ਼ਟ ਤੌਰ ’ਤੇ ਪਹੁੰਚ ਦੇਣ ਵਾਸਤੇ ਚਾਲੂ ਜਾਂ ਉਸ ਭੂਮਿਕਾ ਰਾਹੀਂ ਪਹੁੰਚ ਰੋਕਣ ਵਾਸਤੇ ਬੰਦ ਵਰਤ ਸਕਦੀ ਹੈ. ਜਦੋਂ ਕਿਸੇ ਮੈਂਬਰ ਕੋਲ ਕਈ ਕਸਟਮ ਭੂਮਿਕਾਵਾਂ ਹੁੰਦੀਆਂ ਹਨ, ਤਾਂ ਉਨ੍ਹਾਂ ਦੀਆਂ ਇਜਾਜ਼ਤਾਂ ਇਕੱਠੀਆਂ ਹੋ ਜਾਂਦੀਆਂ ਹਨ: ਇੱਕ ਭੂਮਿਕਾ ਤੋਂ ਮਿਲੀ ਪਹੁੰਚ ਦੂਜੀ ਭੂਮਿਕਾ ਦੇ ਬੰਦ ਹੋਣ ’ਤੇ ਵੀ ਉਪਲਬਧ ਰਹਿੰਦੀ ਹੈ.
ਲੌਕਡਾਊਨ ਮੋਡ ਦਾ ਮੁਲਾਂਕਣ ਵੱਖਰੇ ਤੌਰ ’ਤੇ ਹੁੰਦਾ ਹੈ ਅਤੇ ਇਹ ਨੈੱਟਵਰਕ-ਸਮਰੱਥ ਸਮਰੱਥਾਵਾਂ ਨੂੰ ਹੋਰ ਸੀਮਤ ਕਰ ਸਕਦਾ ਹੈ. ਮੈਂਬਰ ਦੀ ਸੀਟ ਕਿਸਮ, ਯੋਜਨਾ ਅਤੇ ਉਤਪਾਦ ਯੋਗਤਾ ਫਿਰ ਵੀ ਲਾਗੂ ਰਹਿੰਦੀ ਹੈ.
RBAC ਸੈਟਿੰਗਾਂ ਅਤੇ ਇਜਾਜ਼ਤਾਂ ਦੀ ਸੰਰਚਨਾ ਕੌਣ ਕਰ ਸਕਦਾ ਹੈ?
ਵਰਕਸਪੇਸ ਦੇ ਮਾਲਕ ਕਸਟਮ ਭੂਮਿਕਾਵਾਂ ਬਣਾ, ਮਿਟਾ, ਸੌਂਪ ਅਤੇ ਹਟਾ ਸਕਦੇ ਹਨ ਅਤੇ ਪੂਰੇ ਵਰਕਸਪੇਸ ਲਈ ਇਜਾਜ਼ਤਾਂ ਦੇ ਪੂਰਵ-ਨਿਰਧਾਰਤ ਮੁੱਲਾਂ ਦਾ ਪ੍ਰਬੰਧ ਕਰ ਸਕਦੇ ਹਨ. ਵਰਕਸਪੇਸ ਪ੍ਰਸ਼ਾਸਕ ਸਮਰਥਿਤ ਪ੍ਰਸ਼ਾਸਨਿਕ ਇੰਟਰਫੇਸਾਂ ਰਾਹੀਂ ਮੌਜੂਦਾ ਭੂਮਿਕਾਵਾਂ ਦੇਖ ਜਾਂ ਅੱਪਡੇਟ ਕਰ ਸਕਦੇ ਹਨ, ਪਰ ਉਹ ਕਸਟਮ ਭੂਮਿਕਾਵਾਂ ਬਣਾ, ਮਿਟਾ, ਸੌਂਪ ਜਾਂ ਹਟਾ ਨਹੀਂ ਸਕਦੇ. ਮੈਂਬਰ ਅਤੇ ਵਿਸ਼ਲੇਸ਼ਣ ਦਰਸ਼ਕ ਪੂਰੇ ਵਰਕਸਪੇਸ ਦੀਆਂ RBAC ਸੈਟਿੰਗਾਂ ਦਾ ਪ੍ਰਬੰਧ ਨਹੀਂ ਕਰ ਸਕਦੇ.
ਕੀ ਕੋਈ ਭੂਗੋਲਿਕ ਪਾਬੰਦੀਆਂ ਹਨ?
ਇਹ ਵਿਸ਼ੇਸ਼ਤਾ ਸਾਰੇ ਸਮਰਥਿਤ ਦੇਸ਼ਾਂ ਵਿੱਚ ਉਪਲਬਧ ਹੈ.
ਕੀ RBAC ਸੰਰਚਨਾ ਵੈੱਬ, ਮੋਬਾਈਲ ਅਤੇ ਡੈਸਕਟਾਪ ’ਤੇ ਉਪਲਬਧ ਹੈ?
RBAC ਸੰਰਚਨਾ ਵੈੱਬ ’ਤੇ ਉਪਲਬਧ ਹੈ. ChatGPT ਵਿੱਚ ਵਰਕਸਪੇਸ ਸੈਟਿੰਗਾਂ > ਇਜਾਜ਼ਤਾਂ & ਭੂਮਿਕਾਵਾਂ ਜਾਂ ਪ੍ਰਸ਼ਾਸਕ ਕੰਸੋਲ ਵਿੱਚ ਭੂਮਿਕਾ ਅਤੇ ਇਜਾਜ਼ਤ ਕੰਟਰੋਲ ਵਰਤੋ.
ਅਸੀਂ ਕੀ ਲਾਂਚ ਕਰ ਰਹੇ ਹਾਂ ਅਤੇ ਲਾਂਚ ਵੇਲੇ ਕਿਹੜੀਆਂ ਸਮਰੱਥਾਵਾਂ ਸ਼ਾਮਲ ਹਨ?
ਵਰਕਸਪੇਸ ਮਾਲਕਾਂ ਨੂੰ chatgpt.com/admin/settings ਵਿੱਚ RBAC ਕਾਰਜਕੁਸ਼ਲਤਾ ਮਿਲੇਗੀ, ਜਿੱਥੇ ਉਹ ਇਹ ਕਰ ਸਕਦੇ ਹਨ:
ਉਨ੍ਹਾਂ ਮੈਂਬਰਾਂ ਲਈ ਡਿਫਾਲਟ ਭੂਮਿਕਾ ਸੈੱਟ ਕਰੋ ਜਿਨ੍ਹਾਂ ਨੂੰ ਇੱਕ ਜਾਂ ਵੱਧ ਕਸਟਮ ਭੂਮਿਕਾਵਾਂ ਅਸਾਈਨ ਨਹੀਂ ਕੀਤੀਆਂ ਗਈਆਂ.
ਬਾਰੀਕ ਪੱਧਰ ਦੀਆਂ ਇਜਾਜ਼ਤਾਂ ਨਾਲ ਕਸਟਮ ਭੂਮਿਕਾਵਾਂ ਬਣਾਓ ਜੋ ਵਰਕਸਪੇਸ ਦੀ ਡਿਫਾਲਟ ਭੂਮਿਕਾ ਨੂੰ ਓਵਰਰਾਈਡ ਕਰਦੀਆਂ ਹਨ.
ਗਰੁੱਪਾਂ ਨੂੰ ਇੱਕ ਜਾਂ ਕਈ ਕਸਟਮ ਭੂਮਿਕਾਵਾਂ ਅਸਾਈਨ ਕਰੋ.
ਕੇਂਦਰੀਕ੍ਰਿਤ ਟੈਬ ਵਿੱਚ ਕਸਟਮ ਭੂਮਿਕਾਵਾਂ ਵੇਖੋ ਅਤੇ ਮੈਨੇਜ ਕਰੋ.
ਮੈਂ RBAC ਨਾਲ ਕਿਹੜੀਆਂ ਇਜਾਜ਼ਤਾਂ ਦੀ ਸੰਰਚਨਾ ਕਰ ਸਕਦਾ ਹਾਂ?
ਤੁਸੀਂ RBAC ਨਾਲ ChatGPT ਦੀਆਂ ਮੁੱਖ ਵਿਸ਼ੇਸ਼ਤਾਵਾਂ ਤੱਕ ਪਹੁੰਚ ਨੂੰ ਕੰਟਰੋਲ ਕਰ ਸਕਦੇ ਹੋ. ਉਪਲਬਧ ਟੌਗਲਾਂ ਅਤੇ ਵਿਕਲਪਾਂ ਦੀ ਪੂਰੀ ਸੂਚੀ ਲਈ, ਵਰਕਸਪੇਸ ਸੈਟਿੰਗਾਂ > ਇਜਾਜ਼ਤਾਂ ਅਤੇ ਭੂਮਿਕਾਵਾਂ ਵੇਖੋ.
ਉਪਲਬਧ ਇਜਾਜ਼ਤ ਸਥਿਤੀਆਂ ਵੱਖ-ਵੱਖ ਹੁੰਦੀਆਂ ਹਨ. ਯੋਗ ਆਮ ਭੂਮਿਕਾਵਾਂ ਦੀਆਂ ਇਜਾਜ਼ਤਾਂ ਲਈ ਮੂਲ, ਚਾਲੂ ਅਤੇ ਬੰਦ ਵਿਕਲਪ ਵਰਤੇ ਜਾਂਦੇ ਹਨ. ਵਰਕ ਅਤੇ ਪਲੱਗਇਨ ਦੇ ਕੁਝ ਕੰਟਰੋਲਾਂ ਸਮੇਤ ਕੁਝ ਇਜਾਜ਼ਤਾਂ ਵਿੱਚ ਸਿਰਫ਼ ਦੋ ਸਥਿਤੀਆਂ, ਚਾਲੂ ਜਾਂ ਬੰਦ, ਹੋ ਸਕਦੀਆਂ ਹਨ.
ਮਾਡਲ ਤੱਕ ਪਹੁੰਚ
ਵਰਕਸਪੇਸ ਦੇ ਮਾਲਕ ਵਰਕਸਪੇਸ ਪੱਧਰ ਉੱਤੇ ਜਾਂ ਕਸਟਮ ਭੂਮਿਕਾਵਾਂ ਰਾਹੀਂ ਇਹ ਕੰਟਰੋਲ ਕਰ ਸਕਦੇ ਹਨ ਕਿ ਮੈਂਬਰ ਕਿਹੜੇ ਯੋਗ ਮਾਡਲ ਵਰਤ ਸਕਦੇ ਹਨ. ਜੇ ਵਰਕਸਪੇਸ ਕਿਸੇ ਮਾਡਲ ਲਈ ਯੋਗ ਨਹੀਂ ਹੈ, ਤਾਂ ਕੋਈ ਭੂਮਿਕਾ ਉਸ ਮਾਡਲ ਨੂੰ ਉਪਲਬਧ ਨਹੀਂ ਕਰਵਾ ਸਕਦੀ. ਸ਼ੁਰੂਆਤੀ ਜਾਂ ਮੂਲ ਮਾਡਲ ਚੁਣਨ ਨਾਲ ਪਹੁੰਚ ਨਹੀਂ ਮਿਲਦੀ.
ਯੋਗ ChatGPT Enterprise ਅਤੇ ਸਿੱਖਿਆ ਵਰਕਸਪੇਸਾਂ ਵਿੱਚ GPT-6 Astra ਲਾਂਚ ਵੇਲੇ ਮੂਲ ਰੂਪ ਵਿੱਚ ਬੰਦ ਹੁੰਦਾ ਹੈ. Astra ਤੱਕ ਪਹੁੰਚ ਦੀ ਸੰਰਚਨਾ ਵੱਖਰੇ ਤੌਰ ਉੱਤੇ ਕਰਨੀ ਪਵੇਗੀ; ਮਾਡਲਾਂ ਲਈ ਅਗੇਤੀ ਪਹੁੰਚ ਦੀਆਂ ਪਿਛਲੀਆਂ ਸੈਟਿੰਗਾਂ ਲਾਗੂ ਨਹੀਂ ਰਹਿੰਦੀਆਂ. ਕਿਸੇ ਮੈਂਬਰ ਨੂੰ ਸੌਂਪੀਆਂ ਸਾਰੀਆਂ ਭੂਮਿਕਾਵਾਂ ਦੀ ਸਮੀਖਿਆ ਕਰੋ, ਕਿਉਂਕਿ ਪਹੁੰਚ ਦੀ ਇਜਾਜ਼ਤ ਦੇਣ ਵਾਲੀ ਭੂਮਿਕਾ ਇਸਨੂੰ ਚਾਲੂ ਰੱਖ ਸਕਦੀ ਹੈ, ਭਾਵੇਂ ਕੋਈ ਹੋਰ ਭੂਮਿਕਾ ਇਸਨੂੰ ਬੰਦ ਕਰ ਦੇਵੇ.
Astra ਤੱਕ ਪਹੁੰਚ ਦੇ ਵੇਰਵਿਆਂ ਲਈ, ChatGPT Enterprise ਅਤੇ ਸਿੱਖਿਆ—ਮਾਡਲ ਅਤੇ ਸੀਮਾਵਾਂ ਵੇਖੋ.
ਲੌਕਡਾਊਨ ਮੋਡ ਦੀਆਂ ਭੂਮਿਕਾਵਾਂ
ਲੌਕਡਾਊਨ ਮੋਡ ਦੀਆਂ ਭੂਮਿਕਾਵਾਂ ਦਾ ਸਮਰਥਨ ਕਰਨ ਵਾਲੇ ਵਰਕਸਪੇਸ, ਲੌਕਡਾਊਨ ਮੋਡ ਦੀ ਲੋੜ ਵਾਲੇ ਮੈਂਬਰਾਂ ਲਈ ਕਸਟਮ ਭੂਮਿਕਾ ਬਣਾਉਣ ਵਾਸਤੇ RBAC ਵਰਤ ਸਕਦੇ ਹਨ. ਲੌਕਡਾਊਨ ਮੋਡ ਨੂੰ ਇੱਕ ਇਜਾਜ਼ਤ ਟੌਗਲ ਨਹੀਂ, ਸਗੋਂ ਭੂਮਿਕਾ-ਪੱਧਰੀ ਸੁਰੱਖਿਆ ਸੰਰਚਨਾ ਸਮਝੋ.
ਜਦੋਂ ਕਿਸੇ ਮੈਂਬਰ ਨੂੰ ਲੌਕਡਾਊਨ ਮੋਡ ਦੀ ਭੂਮਿਕਾ ਸੌਂਪੀ ਜਾਂਦੀ ਹੈ, ਤਾਂ ਵਰਕਸਪੇਸ ਸੈਟਿੰਗਾਂ ਮੁਤਾਬਕ ਲਾਈਵ ਵੈੱਬ ਖੋਜ, ਡੀਪ ਰਿਸਰਚ, ਏਜੰਟ ਮੋਡ, canvas ਨੈੱਟਵਰਕਿੰਗ ਅਤੇ ਕੁਝ ਐਪਾਂ, MCP ਜਾਂ ਕਨੈਕਟਰਾਂ ਦੇ ਕੰਮ ਕਰਨ ਦੇ ਢੰਗ ਸਮੇਤ ਨੈੱਟਵਰਕ-ਸਮਰਥਿਤ ਸਮਰੱਥਾਵਾਂ ਸੀਮਤ ਹੋ ਸਕਦੀਆਂ ਹਨ.
ਲੌਕਡਾਊਨ ਮੋਡ ਦੀ ਭੂਮਿਕਾ ਸੌਂਪਣ ਤੋਂ ਪਹਿਲਾਂ, ਸਮੀਖਿਆ ਕਰੋ ਕਿ ਭੂਮਿਕਾ ਕਿਹੜੀਆਂ ਐਪਾਂ ਅਤੇ ਕਾਰਵਾਈਆਂ ਦੀ ਇਜਾਜ਼ਤ ਦਿੰਦੀ ਹੈ ਅਤੇ ਪੁਸ਼ਟੀ ਕਰੋ ਕਿ ਹਰੇਕ ਜੁੜੇ ਸਰੋਤ ਸਿਸਟਮ ਵਿੱਚ ਮੈਂਬਰਾਂ ਕੋਲ ਲੋੜੀਂਦੀਆਂ ਇਜਾਜ਼ਤਾਂ ਹਨ. ChatGPT ਵਿੱਚ ਐਪ ਤੱਕ ਪਹੁੰਚ, ਜੁੜੇ ਸਰੋਤ ਸਿਸਟਮ ਦੀਆਂ ਇਜਾਜ਼ਤਾਂ ਨੂੰ ਰੱਦ ਨਹੀਂ ਕਰਦੀ.
ਲੌਕਡਾਊਨ ਮੋਡ ਵਿੱਚ ਹੋਣ ਵਾਲੀਆਂ ਤਬਦੀਲੀਆਂ ਬਾਰੇ ਹੋਰ ਜਾਣਕਾਰੀ ਲਈ, ਲੌਕਡਾਊਨ ਮੋਡ ਵੇਖੋ.
ਅਸੀਂ ਸਮੇਂ ਦੇ ਨਾਲ RBAC ਇਜਾਜ਼ਤਾਂ ਵਿੱਚ ਹੋਰ ਵਿਸ਼ੇਸ਼ਤਾਵਾਂ ਜੋੜਦੇ ਰਹਾਂਗੇ.
ਨੋਟ: ਤੁਸੀਂ ਹਰੇਕ ਐਪ ਲਈ ਪਹੁੰਚ ਨੂੰ ਵੱਖਰੇ ਤੌਰ ਉੱਤੇ ਕੰਟਰੋਲ ਕਰ ਸਕਦੇ ਹੋ. ਕਿਸੇ ਐਪ ਦੇ ਵਰਤੋਂਕਾਰ ਇੰਟਰਫੇਸ ਨੂੰ ਵੱਖਰੇ ਤੌਰ ਉੱਤੇ ਬੰਦ ਨਹੀਂ ਕੀਤਾ ਜਾ ਸਕਦਾ.
ਮੈਂਬਰ RBAC ਕੀ ਹੈ ਅਤੇ ਇਹ ਮੌਜੂਦਾ ਭੂਮਿਕਾਵਾਂ ਤੋਂ ਕਿਵੇਂ ਵੱਖਰਾ ਹੈ?
ਮੈਂਬਰ RBAC ਵਰਕਸਪੇਸ ਦੇ ਮਾਲਕਾਂ ਨੂੰ ਸਾਧਨਾਂ ਤੱਕ ਅੰਤਿਮ ਵਰਤੋਂਕਾਰਾਂ ਦੀ ਪਹੁੰਚ ਕੰਟਰੋਲ ਕਰਨ ਲਈ ਕਸਟਮ ਭੂਮਿਕਾਵਾਂ ਬਣਾਉਣ ਦਿੰਦਾ ਹੈ. ਮੈਂਬਰ, ਪ੍ਰਸ਼ਾਸਕ ਅਤੇ ਮਾਲਕ ਵਰਗੀਆਂ ਮੌਜੂਦਾ ਭੂਮਿਕਾਵਾਂ ਵਰਕਸਪੇਸ ਪ੍ਰਬੰਧਨ ਦੇ ਅਧਿਕਾਰ ਨਿਰਧਾਰਤ ਕਰਦੀਆਂ ਹਨ.
ਵਰਕਸਪੇਸ ਦੀਆਂ ਅੰਦਰੂਨੀ ਭੂਮਿਕਾਵਾਂ ਨਿਰਧਾਰਤ ਕਰਦੀਆਂ ਹਨ ਕਿ ਕੋਈ ਵਿਅਕਤੀ ਕੀ ਪ੍ਰਬੰਧਿਤ ਕਰ ਸਕਦਾ ਹੈ:
ਮਾਲਕ: ਪੂਰੇ ਵਰਕਸਪੇਸ ਦੀਆਂ ਸੈਟਿੰਗਾਂ, ਮੈਂਬਰਸ਼ਿਪ ਅਤੇ ਕਸਟਮ ਭੂਮਿਕਾਵਾਂ ਦਾ ਪ੍ਰਬੰਧ ਕਰਦਾ ਹੈ.
ਪ੍ਰਸ਼ਾਸਕ: ਸਮਰਥਿਤ ਵਰਕਸਪੇਸ ਮੈਂਬਰਾਂ, ਸਮੂਹਾਂ ਅਤੇ ਪ੍ਰਸ਼ਾਸਨਿਕ ਸੈਟਿੰਗਾਂ ਦਾ ਪ੍ਰਬੰਧ ਕਰਦਾ ਹੈ.
ਵਿਸ਼ਲੇਸ਼ਣ ਦਰਸ਼ਕ: ਉਸ ਭੂਮਿਕਾ ਲਈ ਉਪਲਬਧ ਵਿਸ਼ਲੇਸ਼ਣ ਦੇਖਦਾ ਹੈ.
ਮੈਂਬਰ: ਆਪਣੀ ਯੋਜਨਾ, ਸੀਟ ਕਿਸਮ ਅਤੇ ਸੌਂਪੀਆਂ ਭੂਮਿਕਾਵਾਂ ਵੱਲੋਂ ਮਨਜ਼ੂਰ ਵਿਸ਼ੇਸ਼ਤਾਵਾਂ ਵਰਤਦਾ ਹੈ.
ਕਿਸੇ ਟੈਨੈਂਟ ਦੇ ਗਲੋਬਲ ਪ੍ਰਸ਼ਾਸਕ ਨੂੰ ChatGPT ਵਰਕਸਪੇਸ ਵਿੱਚ ਆਪਣੇ ਆਪ ਕੋਈ ਭੂਮਿਕਾ ਨਹੀਂ ਮਿਲਦੀ.
ਸਿਰਫ਼ ਵਰਕਸਪੇਸ ਦੇ ਮਾਲਕ ਅਤੇ ਪ੍ਰਸ਼ਾਸਕ ਹੀ ਵਰਕਸਪੇਸ ਪ੍ਰਸ਼ਾਸਕ ਕੁੰਜੀਆਂ ਬਣਾ ਸਕਦੇ ਹਨ. ਕਸਟਮ ਭੂਮਿਕਾਵਾਂ ਪ੍ਰਸ਼ਾਸਕ ਕੁੰਜੀ ਤੱਕ ਪਹੁੰਚ ਨਹੀਂ ਦਿੰਦੀਆਂ ਅਤੇ ਸੰਵੇਦਨਸ਼ੀਲ ਪਾਲਣਾ ਇਜਾਜ਼ਤਾਂ ਲਈ ਵਰਕਸਪੇਸ ਦਾ ਮਾਲਕ ਲੋੜੀਂਦਾ ਹੁੰਦਾ ਹੈ. ਸੈੱਟਅੱਪ ਅਤੇ ਭੂਮਿਕਾ ਦੀਆਂ ਲੋੜਾਂ ਲਈ ਦੇਖੋ: ਪ੍ਰਸ਼ਾਸਕ ਕੰਸੋਲ ਵਿੱਚ ਪ੍ਰਸ਼ਾਸਕ ਕੁੰਜੀਆਂ ਦਾ ਪ੍ਰਬੰਧਨ.
ਮੈਂ ਲੋਕਾਂ ਜਾਂ ਗਰੁੱਪਾਂ ਨੂੰ ਭੂਮਿਕਾਵਾਂ ਕਿਵੇਂ ਅਸਾਈਨ ਕਰਾਂ?
ਸੈਟਿੰਗਾਂ & ਇਜਾਜ਼ਤਾਂ → ਕਸਟਮ ਭੂਮਿਕਾਵਾਂ ਵਿੱਚ, ਗਰੁੱਪ ਟੈਬ ਵਿੱਚ ਬਣਾਏ ਗਏ ਜਾਂ SCIM ਰਾਹੀਂ ਸਿੰਕ ਕੀਤੇ ਗਰੁੱਪਾਂ ਨੂੰ ਭੂਮਿਕਾਵਾਂ ਅਸਾਈਨ ਕਰੋ. ਯੂਜ਼ਰਾਂ ਨੂੰ ਆਪਣੇ ਗਰੁੱਪ ਦੀਆਂ ਭੂਮਿਕਾਵਾਂ ਤੋਂ ਇਜਾਜ਼ਤਾਂ ਵਿਰਾਸਤ ਵਿੱਚ ਮਿਲਦੀਆਂ ਹਨ.
ਕੀ ਮੈਂ ਆਪਣੀਆਂ ਖੁਦ ਦੀਆਂ ਭੂਮਿਕਾਵਾਂ ਬਣਾ ਸਕਦਾ/ਸਕਦੀ ਹਾਂ?
ਹਾਂ. ਮੁਤਾਬਕ ਇਜਾਜ਼ਤਾਂ ਨਾਲ ਭੂਮਿਕਾਵਾਂ ਪਰਿਭਾਸ਼ਿਤ ਕਰਨ ਲਈ ਕਸਟਮ ਭੂਮਿਕਾਵਾਂ ਟੈਬ ਵਿੱਚ ਨਵੀਂ ਭੂਮਿਕਾ ਸ਼ਾਮਲ ਕਰੋ ਵਰਤੋ.
ਮੇਰੇ ਵਰਕਸਪੇਸ ਲਈ RBAC ਚਾਲੂ ਕਰਨ ਲਈ ਕੀ ਲੋੜੀਂਦਾ ਹੈ?
ਕੁਝ ਵੀ ਵਾਧੂ ਨਹੀਂ. ਇਹ ਐਡਮਿਨ ਡੈਸ਼ਬੋਰਡ ਵਿੱਚ ਸਾਰੇ ਵਰਕਸਪੇਸ ਐਡਮਿਨਾਂ ਲਈ ਉਪਲਬਧ ਹੈ. ਗਰੁੱਪ ਬਣਾਓ ਜਾਂ ਸਿੰਕ ਕਰੋ, ਫਿਰ ਉਹਨਾਂ ਗਰੁੱਪਾਂ ਨੂੰ ਭੂਮਿਕਾਵਾਂ ਅਸਾਈਨ ਕਰੋ.
RBAC ਭੂਮਿਕਾਵਾਂ, ਸਪੁਰਦਗੀਆਂ ਅਤੇ ਪੂਰਵ-ਨਿਰਧਾਰਤ ਸੈਟਿੰਗਾਂ ਦਾ ਮੁਲਾਂਕਣ ਕਿਵੇਂ ਕਰਦਾ ਹੈ?
ਵਰਕਸਪੇਸ ਸੈਟਿੰਗਾਂ ਯੋਗ ਇਜਾਜ਼ਤਾਂ ਲਈ ਮੂਲ ਆਧਾਰ ਪ੍ਰਦਾਨ ਕਰਦੀਆਂ ਹਨ. ਇੱਕ ਆਮ ਕਸਟਮ ਭੂਮਿਕਾ ਵਿੱਚ:
ਪੂਰਵ-ਨਿਰਧਾਰਤ ਵਰਕਸਪੇਸ ਸੈਟਿੰਗ ਪ੍ਰਾਪਤ ਕਰਦਾ ਹੈ.
ਚਾਲੂ ਸਪਸ਼ਟ ਤੌਰ ’ਤੇ ਇਜਾਜ਼ਤ ਦਿੰਦਾ ਹੈ.
ਬੰਦ ਉਸ ਭੂਮਿਕਾ ਰਾਹੀਂ ਪਹੁੰਚ ਰੋਕਦਾ ਹੈ.
ਇੱਕ ਮੈਂਬਰ ਨੂੰ ਸਿੱਧੀਆਂ ਅਤੇ ਸਮੂਹ ਸਪੁਰਦਗੀਆਂ ਰਾਹੀਂ ਕਈ ਆਮ ਭੂਮਿਕਾਵਾਂ ਮਿਲ ਸਕਦੀਆਂ ਹਨ. ਇਨ੍ਹਾਂ ਭੂਮਿਕਾਵਾਂ ਦੀਆਂ ਇਜਾਜ਼ਤਾਂ ਇਕੱਠੀਆਂ ਹੋ ਜਾਂਦੀਆਂ ਹਨ: ਜੇ ਕੋਈ ਵੀ ਭੂਮਿਕਾ ਸਪਸ਼ਟ ਤੌਰ ’ਤੇ ਜਾਂ ਚਾਲੂ ਵਰਕਸਪੇਸ ਸੈਟਿੰਗ ਪ੍ਰਾਪਤ ਕਰਕੇ ਇਜਾਜ਼ਤ ਦਿੰਦੀ ਹੈ, ਤਾਂ ਮੈਂਬਰ ਦੀ ਪਹੁੰਚ ਬਣੀ ਰਹਿੰਦੀ ਹੈ. ਬੰਦ ਸੈਟਿੰਗ ਸਿਰਫ਼ ਉਸ ਭੂਮਿਕਾ ਰਾਹੀਂ ਪਹੁੰਚ ਰੋਕਦੀ ਹੈ. ਜੇ ਹਰ ਲਾਗੂ ਭੂਮਿਕਾ ਬੰਦ ’ਤੇ ਸੈੱਟ ਹੈ, ਤਾਂ ਪਹੁੰਚ ਰੋਕ ਦਿੱਤੀ ਜਾਂਦੀ ਹੈ. ਜੇ ਸਾਰੀਆਂ ਲਾਗੂ ਆਮ ਭੂਮਿਕਾਵਾਂ ਪੂਰਵ-ਨਿਰਧਾਰਤ ਵਰਤਦੀਆਂ ਹਨ, ਤਾਂ ਵਰਕਸਪੇਸ ਸੈਟਿੰਗ ਲਾਗੂ ਹੁੰਦੀ ਹੈ.
ਲੌਕਡਾਊਨ ਮੋਡ ਰੋਕ ਲਗਾਉਣ ਦਾ ਇੱਕ ਵੱਖਰਾ ਤਰੀਕਾ ਹੈ. ਲੌਕਡਾਊਨ ਸਪੁਰਦਗੀ ਕਿਸੇ ਸਮਰੱਥਾ ਨੂੰ ਉਸ ਵੇਲੇ ਵੀ ਸੀਮਤ ਕਰ ਸਕਦੀ ਹੈ ਜਦੋਂ ਕੋਈ ਆਮ ਭੂਮਿਕਾ ਉਸਦੀ ਇਜਾਜ਼ਤ ਦਿੰਦੀ ਹੋਵੇ. ਮੈਂਬਰ ਦੀ ਸੀਟ ਕਿਸਮ ਅਤੇ ਯੋਜਨਾ ਜਾਂ ਉਤਪਾਦ ਦੀਆਂ ਹੋਰ ਯੋਗਤਾ ਲੋੜਾਂ ਵੀ ਲਾਗੂ ਰਹਿੰਦੀਆਂ ਹਨ.
ਆਪਣੇ ਵਰਕਸਪੇਸ ਵਿੱਚ RBAC ਦੀ ਸੰਰਚਨਾ ਕਿਵੇਂ ਕਰੀਏ
ਵਰਕਸਪੇਸ ਸੈਟਿੰਗਾਂ ਖੋਲ੍ਹੋ.
ਖੱਬੇ ਪੈਨਲ ਵਿੱਚ ਇਜਾਜ਼ਤਾਂ & ਭੂਮਿਕਾਵਾਂ ਚੁਣੋ. ਵਰਕਸਪੇਸ ਦੇ ਮਾਲਕ ਅਤੇ ਅਧਿਕਾਰਤ ਵਰਕਸਪੇਸ ਪ੍ਰਸ਼ਾਸਕ ਇਸ ਖੇਤਰ ਤੱਕ ਪਹੁੰਚ ਕਰ ਸਕਦੇ ਹਨ, ਪਰ ਸਿਰਫ਼ ਮਾਲਕ ਹੀ ਕਸਟਮ ਭੂਮਿਕਾਵਾਂ ਬਣਾ, ਮਿਟਾ, ਸੌਂਪ ਜਾਂ ਹਟਾ ਸਕਦੇ ਹਨ.
ਮੈਂਬਰਾਂ ਲਈ ਮੂਲ ਇਜਾਜ਼ਤਾਂ ਦੀ ਸਮੀਖਿਆ ਕਰਨ ਵਾਸਤੇ ਵਰਕਸਪੇਸ ਟੈਬ ਖੋਲ੍ਹੋ.
ਯੋਗ ਇਜਾਜ਼ਤਾਂ ਲਈ, ਜਦੋਂ ਕਿਸੇ ਕਸਟਮ ਭੂਮਿਕਾ ਨੂੰ ਪੂਰਵ-ਨਿਰਧਾਰਤ ’ਤੇ ਸੈੱਟ ਕੀਤਾ ਜਾਂਦਾ ਹੈ, ਤਾਂ ਉਹ ਵਰਕਸਪੇਸ ਸੈਟਿੰਗ ਪ੍ਰਾਪਤ ਕਰਦੀ ਹੈ. ਚਾਲੂ ’ਤੇ ਸੈੱਟ ਕੀਤੀ ਭੂਮਿਕਾ ਉਸ ਭੂਮਿਕਾ ਰਾਹੀਂ ਇਜਾਜ਼ਤ ਦਿੰਦੀ ਹੈ. ਬੰਦ ’ਤੇ ਸੈੱਟ ਕੀਤੀ ਭੂਮਿਕਾ ਉਸ ਭੂਮਿਕਾ ਰਾਹੀਂ ਪਹੁੰਚ ਰੋਕਦੀ ਹੈ, ਪਰ ਜੇ ਕੋਈ ਹੋਰ ਸੌਂਪੀ ਗਈ ਭੂਮਿਕਾ ਇਜਾਜ਼ਤ ਦਿੰਦੀ ਜਾਂ ਪ੍ਰਾਪਤ ਕਰਦੀ ਹੈ, ਤਾਂ ਪਹੁੰਚ ਉਪਲਬਧ ਰਹਿੰਦੀ ਹੈ.
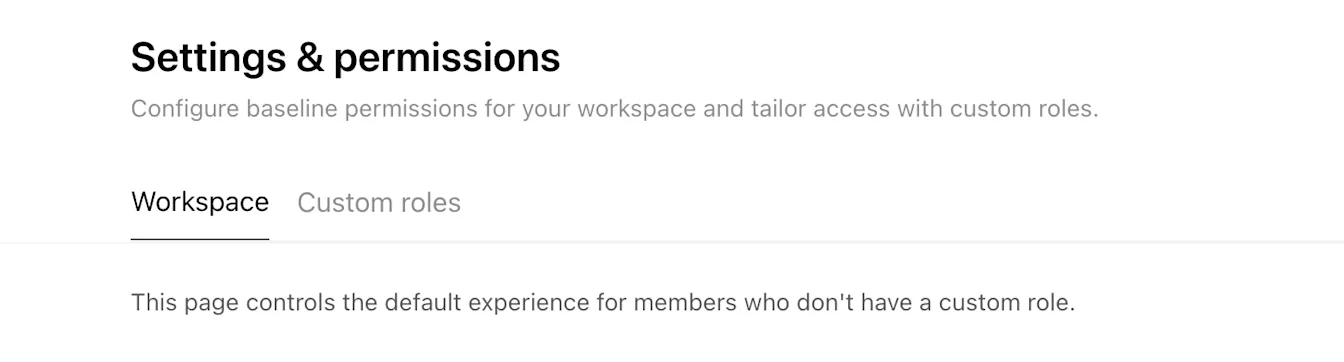
ਪੰਨੇ ’ਤੇ ਹੇਠਾਂ ਜਾਂਦਿਆਂ ਯੋਗ ਇਜਾਜ਼ਤਾਂ ਲਈ ਵਰਕਸਪੇਸ ਦੀ ਮੂਲ ਸੰਰਚਨਾ ਸੈੱਟ ਕਰੋ.
ਕਸਟਮ ਭੂਮਿਕਾ ਬਣਾਉਣ ਲਈ:
ਕਸਟਮ ਭੂਮਿਕਾਵਾਂ ਟੈਬ ਖੋਲ੍ਹੋ.
ਭੂਮਿਕਾ ਬਣਾਓ ਚੁਣੋ.
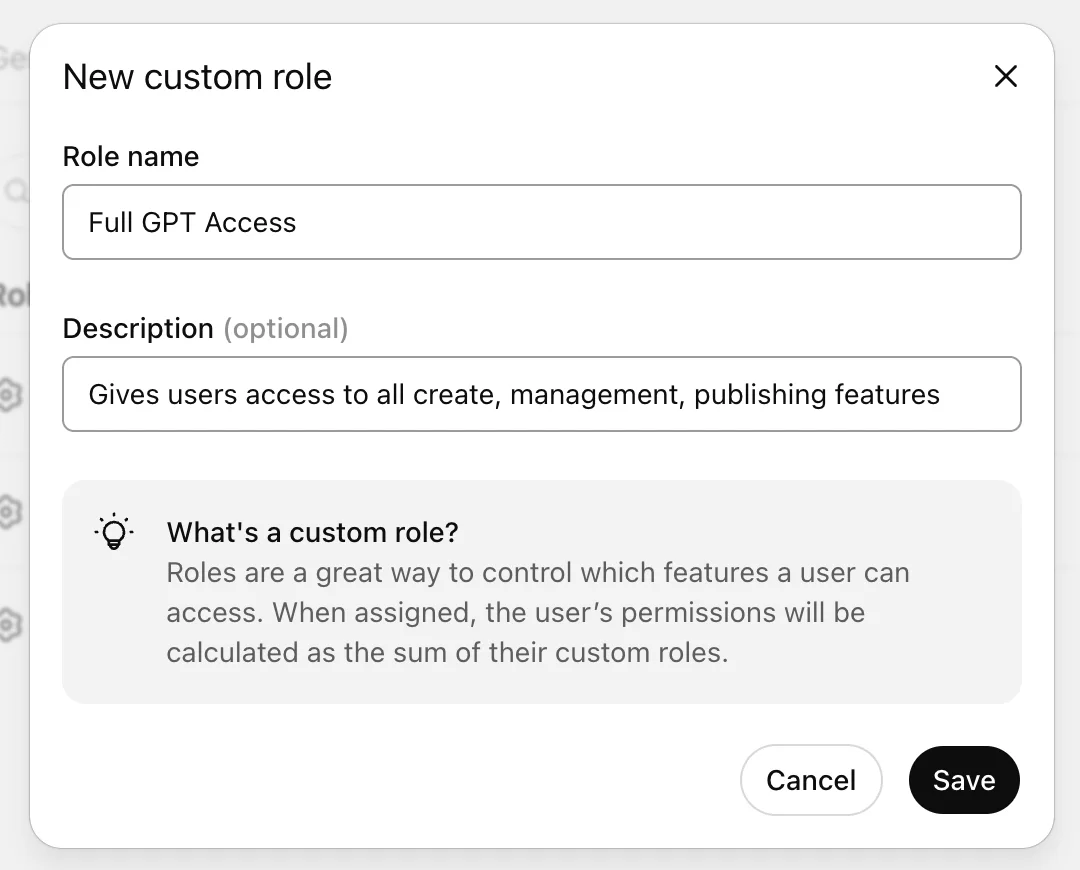
ਭੂਮਿਕਾ ਦਾ ਨਾਮ ਅਤੇ ਵੇਰਵਾ ਦਰਜ ਕਰੋ.
ਰੱਖਿਅਤ ਕਰੋ ਚੁਣੋ.
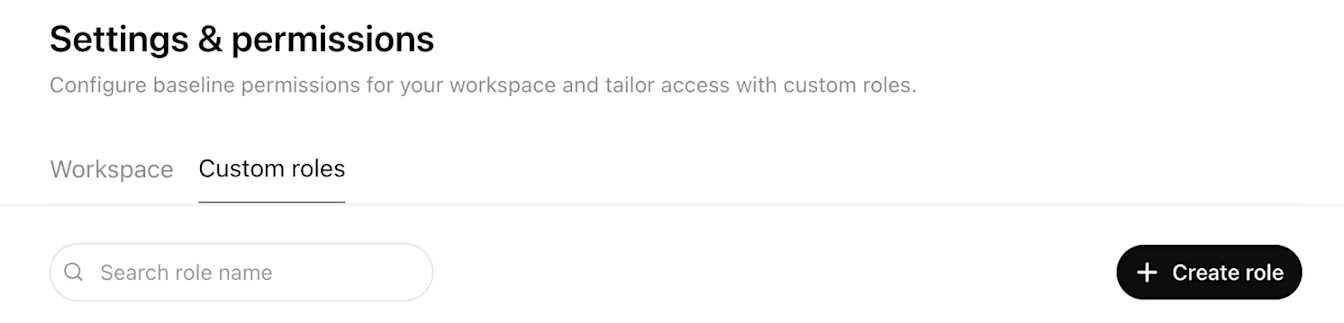
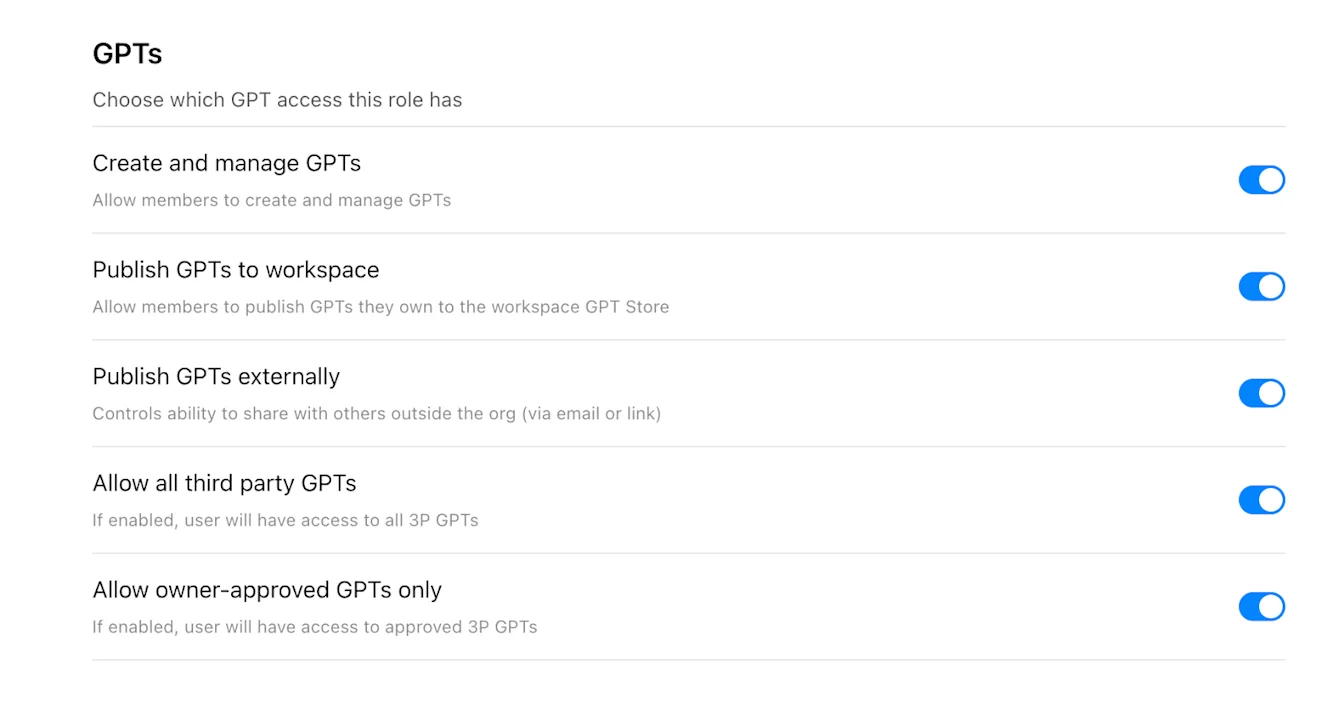
ਕਸਟਮ ਭੂਮਿਕਾ ਦੇ ਇਜਾਜ਼ਤ ਪੰਨੇ ’ਤੇ ਹਰ ਯੋਗ ਇਜਾਜ਼ਤ ਲਈ ਪੂਰਵ-ਨਿਰਧਾਰਤ, ਚਾਲੂ ਜਾਂ ਬੰਦ ਚੁਣੋ. ਦੋ-ਸਥਿਤੀ ਵਾਲੀਆਂ ਇਜਾਜ਼ਤਾਂ ਲਈ ਚਾਲੂ ਜਾਂ ਬੰਦ ਦੀ ਵਰਤੋਂ ਜਾਰੀ ਰਹਿੰਦੀ ਹੈ.
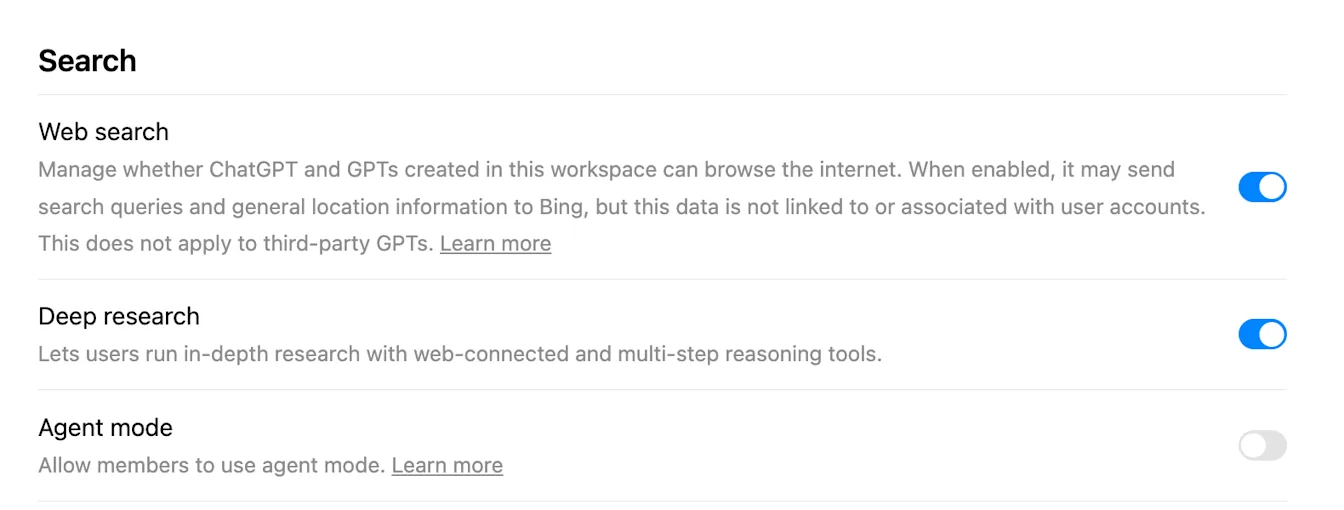
ਸਮੂਹਾਂ ਨੂੰ ਭੂਮਿਕਾ ਸੌਂਪਣ ਲਈ:
ਕਸਟਮ ਭੂਮਿਕਾ ਪੰਨੇ ਦੇ ਸਿਖਰ ’ਤੇ ਭੂਮਿਕਾ ਸਪੁਰਦਗੀਆਂ ਖੋਲ੍ਹੋ.
+ ਸ਼ਾਮਲ ਕਰੋ ਚੁਣੋ.
ਇੱਕ ਜਾਂ ਵੱਧ ਸਮੂਹ ਚੁਣੋ.
ਮੁਕੰਮਲ ਚੁਣੋ.
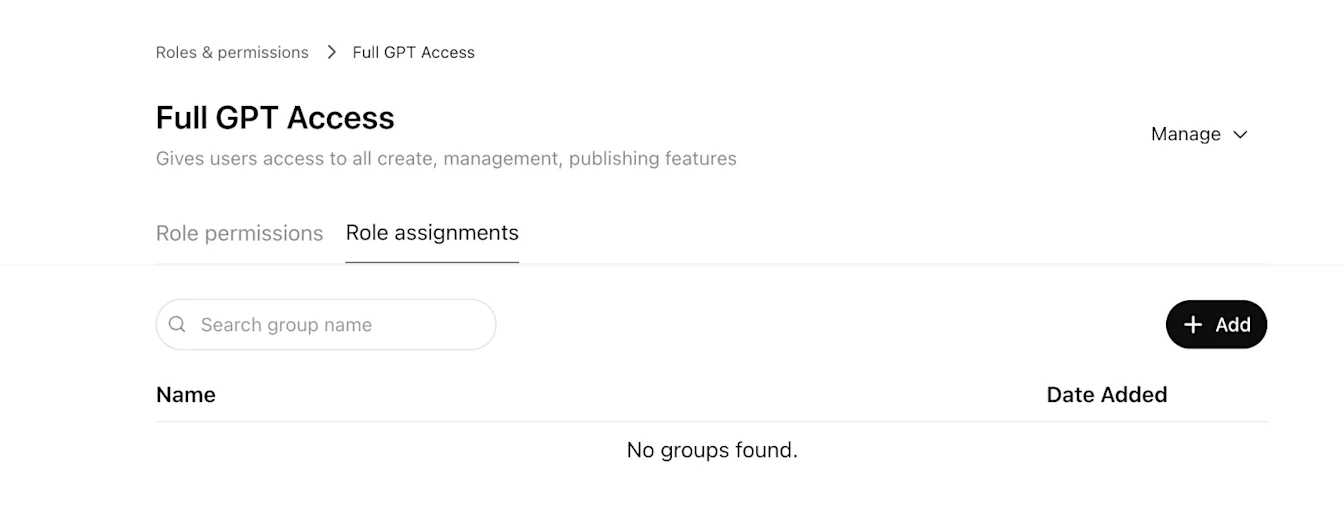
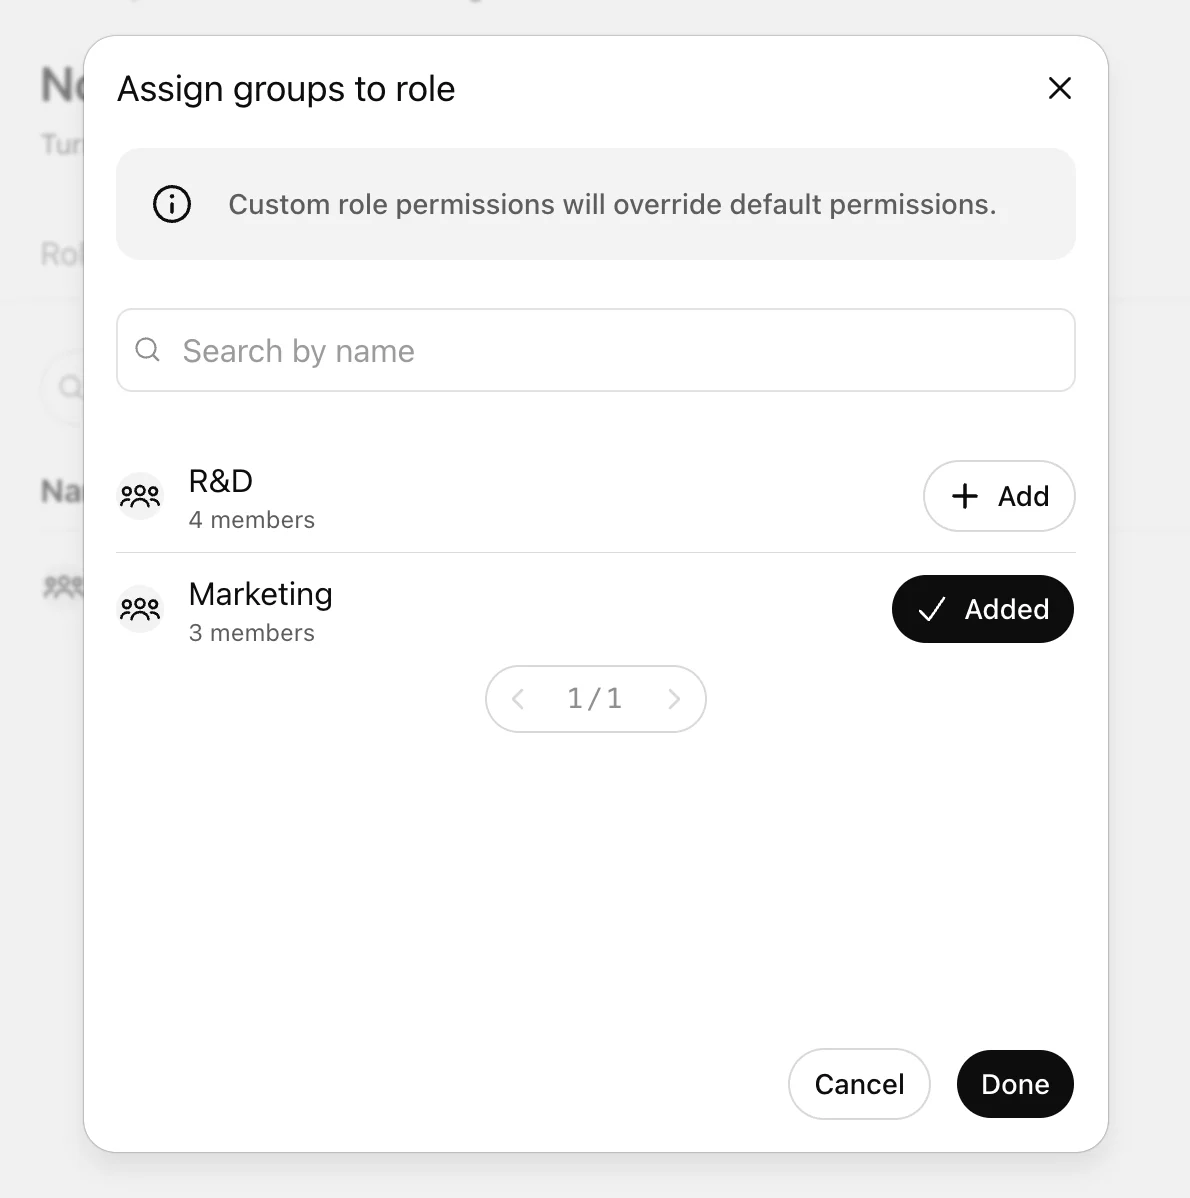
ਤਬਦੀਲੀ ਲਾਗੂ ਹੋਣ ਤੋਂ ਬਾਅਦ ਸਮੂਹ ਦੇ ਮੈਂਬਰਾਂ ਨੂੰ ਅੱਪਡੇਟ ਕੀਤੀਆਂ ਇਜਾਜ਼ਤਾਂ ਮਿਲ ਜਾਂਦੀਆਂ ਹਨ. ਤਬਦੀਲੀਆਂ ਲਾਗੂ ਹੋਣ ਵਿੱਚ 5 ਮਿੰਟ ਤੱਕ ਲੱਗ ਸਕਦੇ ਹਨ.
ਉਦਾਹਰਨਾਂ
ਇੱਕ ਆਮ ਭੂਮਿਕਾ ਨੂੰ ਵਰਕਸਪੇਸ ਸੈਟਿੰਗ ਵਿਰਾਸਤ ਵਿੱਚ ਮਿਲਦੀ ਹੈ
ਜੇ ਵੈੱਬ ਖੋਜ ਲਈ ਵਰਕਸਪੇਸ ਸੈਟਿੰਗ ਚਾਲੂ ਹੈ ਅਤੇ ਮੈਂਬਰ ਦੀ ਇਕਲੌਤੀ ਆਮ ਕਸਟਮ ਭੂਮਿਕਾ ਪੂਰਵ-ਨਿਰਧਾਰਤ ਦੀ ਵਰਤੋਂ ਕਰਦੀ ਹੈ, ਤਾਂ ਮੈਂਬਰ ਨੂੰ ਚਾਲੂ ਸਥਿਤੀ ਵਿਰਾਸਤ ਵਿੱਚ ਮਿਲਦੀ ਹੈ.
ਇੱਕ ਭੂਮਿਕਾ ਬੰਦ ਹੈ ਅਤੇ ਦੂਜੀ ਚਾਲੂ ਹੈ
ਜੇ ਇੱਕ ਆਮ ਭੂਮਿਕਾ ਵੈੱਬ ਖੋਜ ਨੂੰ ਬੰਦ ਅਤੇ ਦੂਜੀ ਆਮ ਭੂਮਿਕਾ ਇਸ ਨੂੰ ਚਾਲੂ 'ਤੇ ਸੈੱਟ ਕਰਦੀ ਹੈ, ਤਾਂ ਪਹੁੰਚ ਦੀ ਇਜਾਜ਼ਤ ਹੁੰਦੀ ਹੈ, ਕਿਉਂਕਿ ਆਮ ਭੂਮਿਕਾਵਾਂ ਦੀਆਂ ਇਜਾਜ਼ਤਾਂ ਇਕੱਠੀਆਂ ਹੋ ਜਾਂਦੀਆਂ ਹਨ.
ਹਰੇਕ ਲਾਗੂ ਆਮ ਭੂਮਿਕਾ ਬੰਦ ਹੈ
ਜੇ ਸਾਰੀਆਂ ਲਾਗੂ ਆਮ ਭੂਮਿਕਾਵਾਂ ਵੈੱਬ ਖੋਜ ਨੂੰ ਬੰਦ 'ਤੇ ਸੈੱਟ ਕਰਦੀਆਂ ਹਨ, ਤਾਂ ਮੈਂਬਰ ਨੂੰ ਆਮ RBAC ਰਾਹੀਂ ਪਹੁੰਚ ਨਹੀਂ ਮਿਲਦੀ, ਭਾਵੇਂ ਵਰਕਸਪੇਸ ਦਾ ਮੂਲ ਪੱਧਰ ਚਾਲੂ ਹੋਵੇ.
ਲੌਕਡਾਊਨ ਮੋਡ ਲਾਗੂ ਹੁੰਦਾ ਹੈ
ਜੇ ਕੋਈ ਆਮ ਭੂਮਿਕਾ ਨੈੱਟਵਰਕ-ਸਮਰਥਿਤ ਸਮਰੱਥਾ ਦਿੰਦੀ ਹੈ, ਪਰ ਮੈਂਬਰ ਕੋਲ ਉਸ ਨੂੰ ਸੀਮਤ ਕਰਨ ਵਾਲੀ ਲੌਕਡਾਊਨ ਮੋਡ ਭੂਮਿਕਾ ਵੀ ਹੈ, ਤਾਂ ਲੌਕਡਾਊਨ ਪਾਬੰਦੀ ਲਾਗੂ ਹੁੰਦੀ ਹੈ.
ਅਕਸਰ ਪੁੱਛੇ ਜਾਂਦੇ ਸਵਾਲ
ਕੀ RBAC ਲਈ ਸਮੂਹ ਲਾਜ਼ਮੀ ਹਨ?
ਨਹੀਂ. ਭੂਮਿਕਾਵਾਂ ਸਮੂਹਾਂ ਰਾਹੀਂ ਨਿਰਧਾਰਤ ਕੀਤੀਆਂ ਜਾ ਸਕਦੀਆਂ ਹਨ ਅਤੇ ਜਿੱਥੇ ਸਹਾਇਤਾ ਉਪਲਬਧ ਹੈ, ਉੱਥੇ ਸਿੱਧਾ ਭੂਮਿਕਾ ਨਿਰਧਾਰਨ ਵੀ ਕੀਤਾ ਜਾ ਸਕਦਾ ਹੈ. ਵੱਡੇ ਪੱਧਰ 'ਤੇ ਪਹੁੰਚ ਦਾ ਪ੍ਰਬੰਧ ਕਰਨ ਲਈ ਸਮੂਹਾਂ ਦੀ ਵਰਤੋਂ ਹੀ ਸਿਫ਼ਾਰਸ਼ੀ ਤਰੀਕਾ ਹੈ.
RBAC ਦੀਆਂ ਤਬਦੀਲੀਆਂ ਲਾਗੂ ਹੋਣ ਵਿੱਚ ਕਿੰਨਾ ਸਮਾਂ ਲੱਗਦਾ ਹੈ?
ਤਬਦੀਲੀਆਂ ਲਾਗੂ ਹੋਣ ਵਿੱਚ 5 ਮਿੰਟ ਤੱਕ ਲੱਗ ਸਕਦੇ ਹਨ.
ਕੀ RBAC ਮੈਂਬਰ ਦੀ ਸੀਟ ਦੀ ਕਿਸਮ ਨੂੰ ਰੱਦ ਕਰ ਦਿੰਦਾ ਹੈ?
ਨਹੀਂ. RBAC, ਮੈਂਬਰ ਦੀ ਸੀਟ ਦੀ ਕਿਸਮ ਅਤੇ ਵਰਕਸਪੇਸ ਯੋਜਨਾ ਵੱਲੋਂ ਮਨਜ਼ੂਰ ਪਹੁੰਚ ਦੇ ਅੰਦਰ ਵਿਸ਼ੇਸ਼ਤਾਵਾਂ ਦੀਆਂ ਇਜਾਜ਼ਤਾਂ ਨੂੰ ਕੰਟਰੋਲ ਕਰਦਾ ਹੈ.
ਜੇ ਕਿਸੇ ਇਜਾਜ਼ਤ ਵਿੱਚ ਸਿਰਫ਼ ਚਾਲੂ ਅਤੇ ਬੰਦ ਵਿਕਲਪ ਹੋਣ ਤਾਂ ਕੀ ਹੁੰਦਾ ਹੈ?
ਕੁਝ ਕੰਟਰੋਲ ਪੂਰਵ-ਨਿਰਧਾਰਤ ਦਾ ਸਮਰਥਨ ਨਹੀਂ ਕਰਦੇ. ਉਨ੍ਹਾਂ ਕੰਟਰੋਲਾਂ ਲਈ, ਵਰਕਸਪੇਸ ਅਤੇ ਸੰਬੰਧਿਤ ਭੂਮਿਕਾਵਾਂ ਵਾਸਤੇ ਸਪਸ਼ਟ ਤੌਰ 'ਤੇ ਚਾਲੂ ਜਾਂ ਬੰਦ ਸੰਰਚਿਤ ਕਰੋ.